
網站流量報表顯示,這星期進站人數看起來跟平常差不多,轉換率卻直直落到接近零,客服信箱同時湧入幾則訊息,說結帳頁面填完卡號後畫面停在原地不動,重整幾次都沒有反應。打開網站本身,首頁完全正常,問題其實出在更底層,決定「這個網址該連到哪裡」的那一段。
這種狀況常被籠統地叫成 DNS 污染,但真正發生的,很可能是更棘手的 DNS 劫持,有人拿到了竄改網域紀錄的控制權,把原本指向真實網站的設定,改成指向假網站,而且主機日誌可能完全乾淨,問題藏在註冊商或路由層級,站主光盯著自己的後台很難發現。
這兩個常被混用的詞,層次其實不同;先弄清楚兩者有什麼不同,再看怎麼用幾個不需要工程背景的檢查把範圍縮小,也整理出台灣站主真的能求助的對象。先從兩者的差別講起。
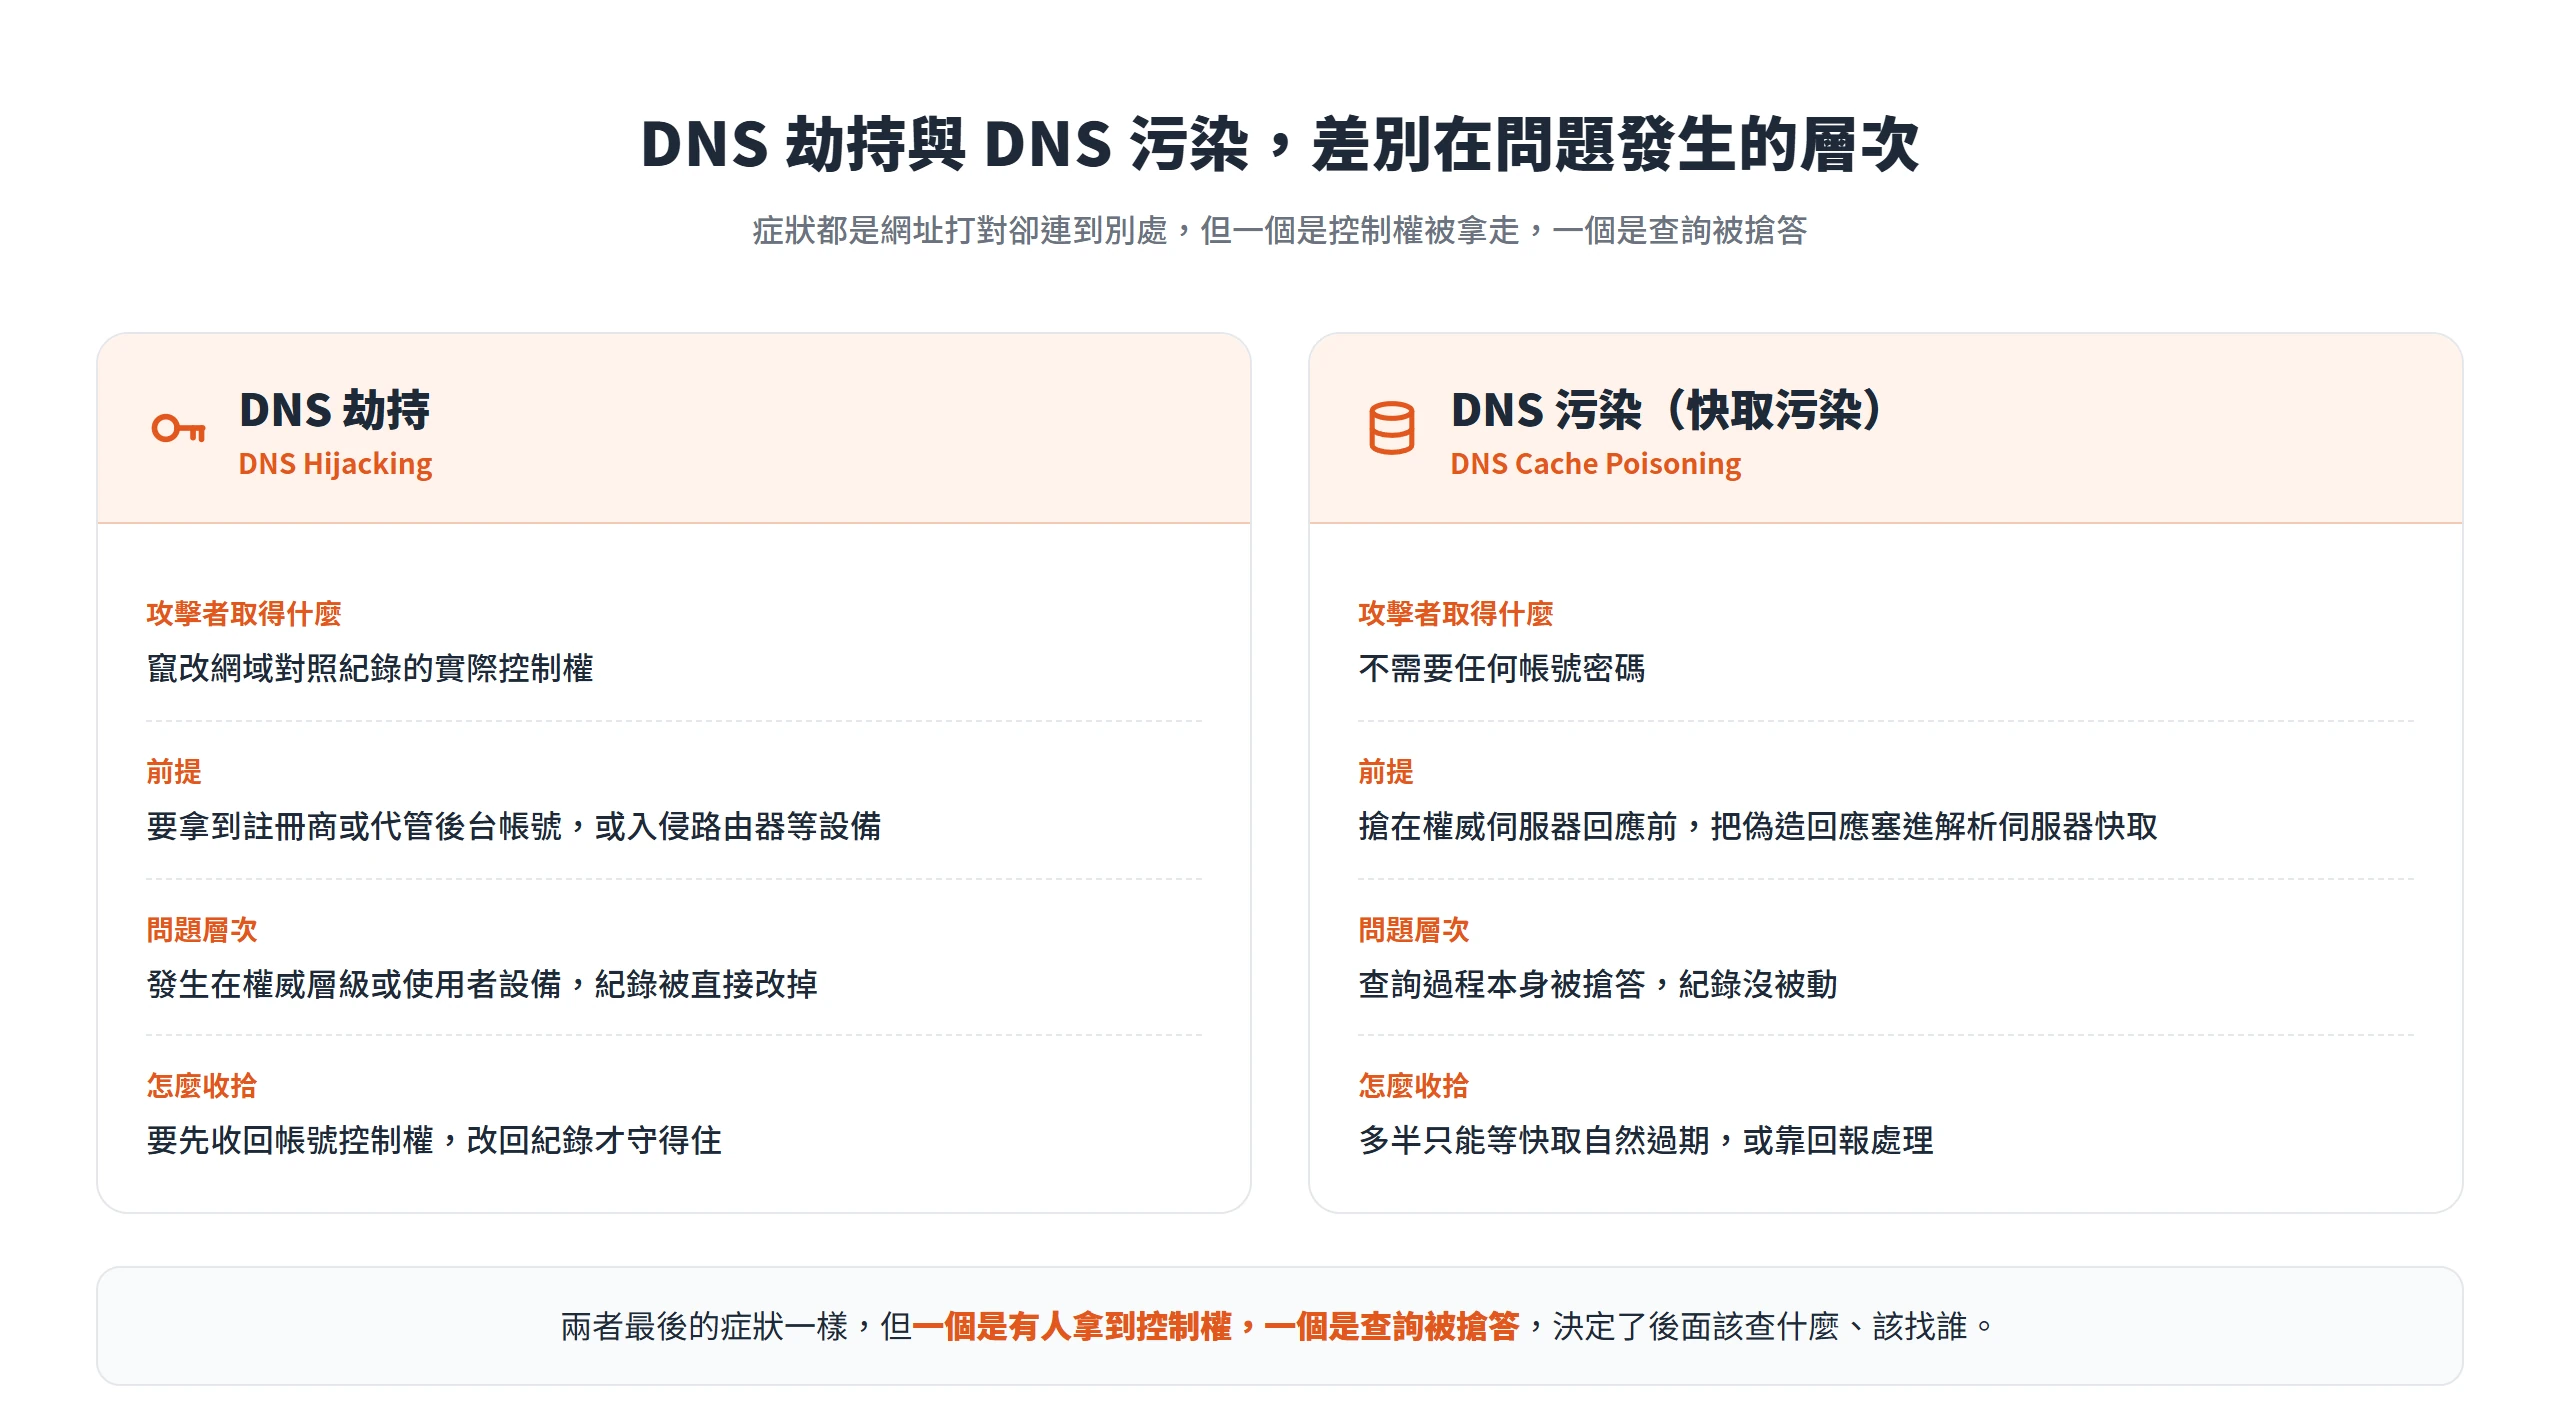
DNS 劫持是什麼?和 DNS 污染不是同一回事
要弄懂 DNS 劫持在做什麼,得先弄懂 DNS 平常在做什麼。你在瀏覽器輸入一個網域名稱,瀏覽器並不認得這串文字,得先問過 DNS(Domain Name System,網域名稱系統),把它換算成一組由數字組成的 IP 位址,才知道該連去哪一台伺服器,這個換算的過程叫 DNS 解析。
DNS 劫持(DNS Hijacking)指的是攻擊者拿到了竄改這份對照紀錄的實際控制權。常見的取得方式包括登入網域註冊商或 DNS 代管服務的後台帳號、入侵家用或企業路由器,或者直接控制某一台負責解析的伺服器。一旦拿到這個控制權,攻擊者就能把原本指向真實網站的紀錄,直接改成指向他們自己準備的假網站。
台灣日常討論裡常聽到的 DNS 污染,比較像是一個泛稱,通常指查詢結果被攔截或竄改、最後導到錯誤 IP 位址的這整類現象,其中最常見的手法是 DNS 快取污染(DNS cache poisoning)。跟 DNS 劫持不同的是,快取污染不需要拿到任何帳號密碼,攻擊者只要搶在真正的權威伺服器回應抵達之前,把一筆偽造的回應塞進解析伺服器的快取裡,之後所有問到這個網域的人,都會被導向那筆錯誤的位址,直到快取自然過期為止。
兩者最後造成的症狀很像,使用者輸入的網址完全正確,連到的卻是別的地方,但問題發生的層次不一樣,一個是有人拿到了帳號或設備的實際控制權,另一個是查詢過程本身被搶答。這個差異,決定了後面該查什麼、該找誰的答案。
DNS 快取污染這個攻擊手法能成立,其實有個具體的技術根源。2008 年,資安研究員 Dan Kaminsky 揭露了一個影響幾乎所有廠商 DNS 實作的重大弱點,美國的 CERT/CC(卡內基美隆大學軟體工程研究院旗下的官方資安協調中心)隨後發布弱點通報 VU#800113,對應 CVE-2008-1447。通報指出,DNS 協定原本用來確認這個回應是不是在回答剛剛那個查詢的交易識別碼只有 16 位元,等於只有 65,536 種可能值;再加上當時不少 DNS 伺服器的查詢來源連接埠是固定或容易預測的,攻擊者只要在極短時間內對解析伺服器灌入大量偽造回應、輪流嘗試不同的交易識別碼,平均只要嘗試 32,768 次左右,就有很高的機率搶在真正的權威伺服器之前得逞。這個弱點在 2008 年 7 月 8 日由業界同步發布修補程式因應,也直接解釋了為什麼快取污染完全不需要駭進任何帳號,光靠猜中一組識別碼就能讓解析伺服器誤信。
劫持發生的位置決定它有多容易被發現
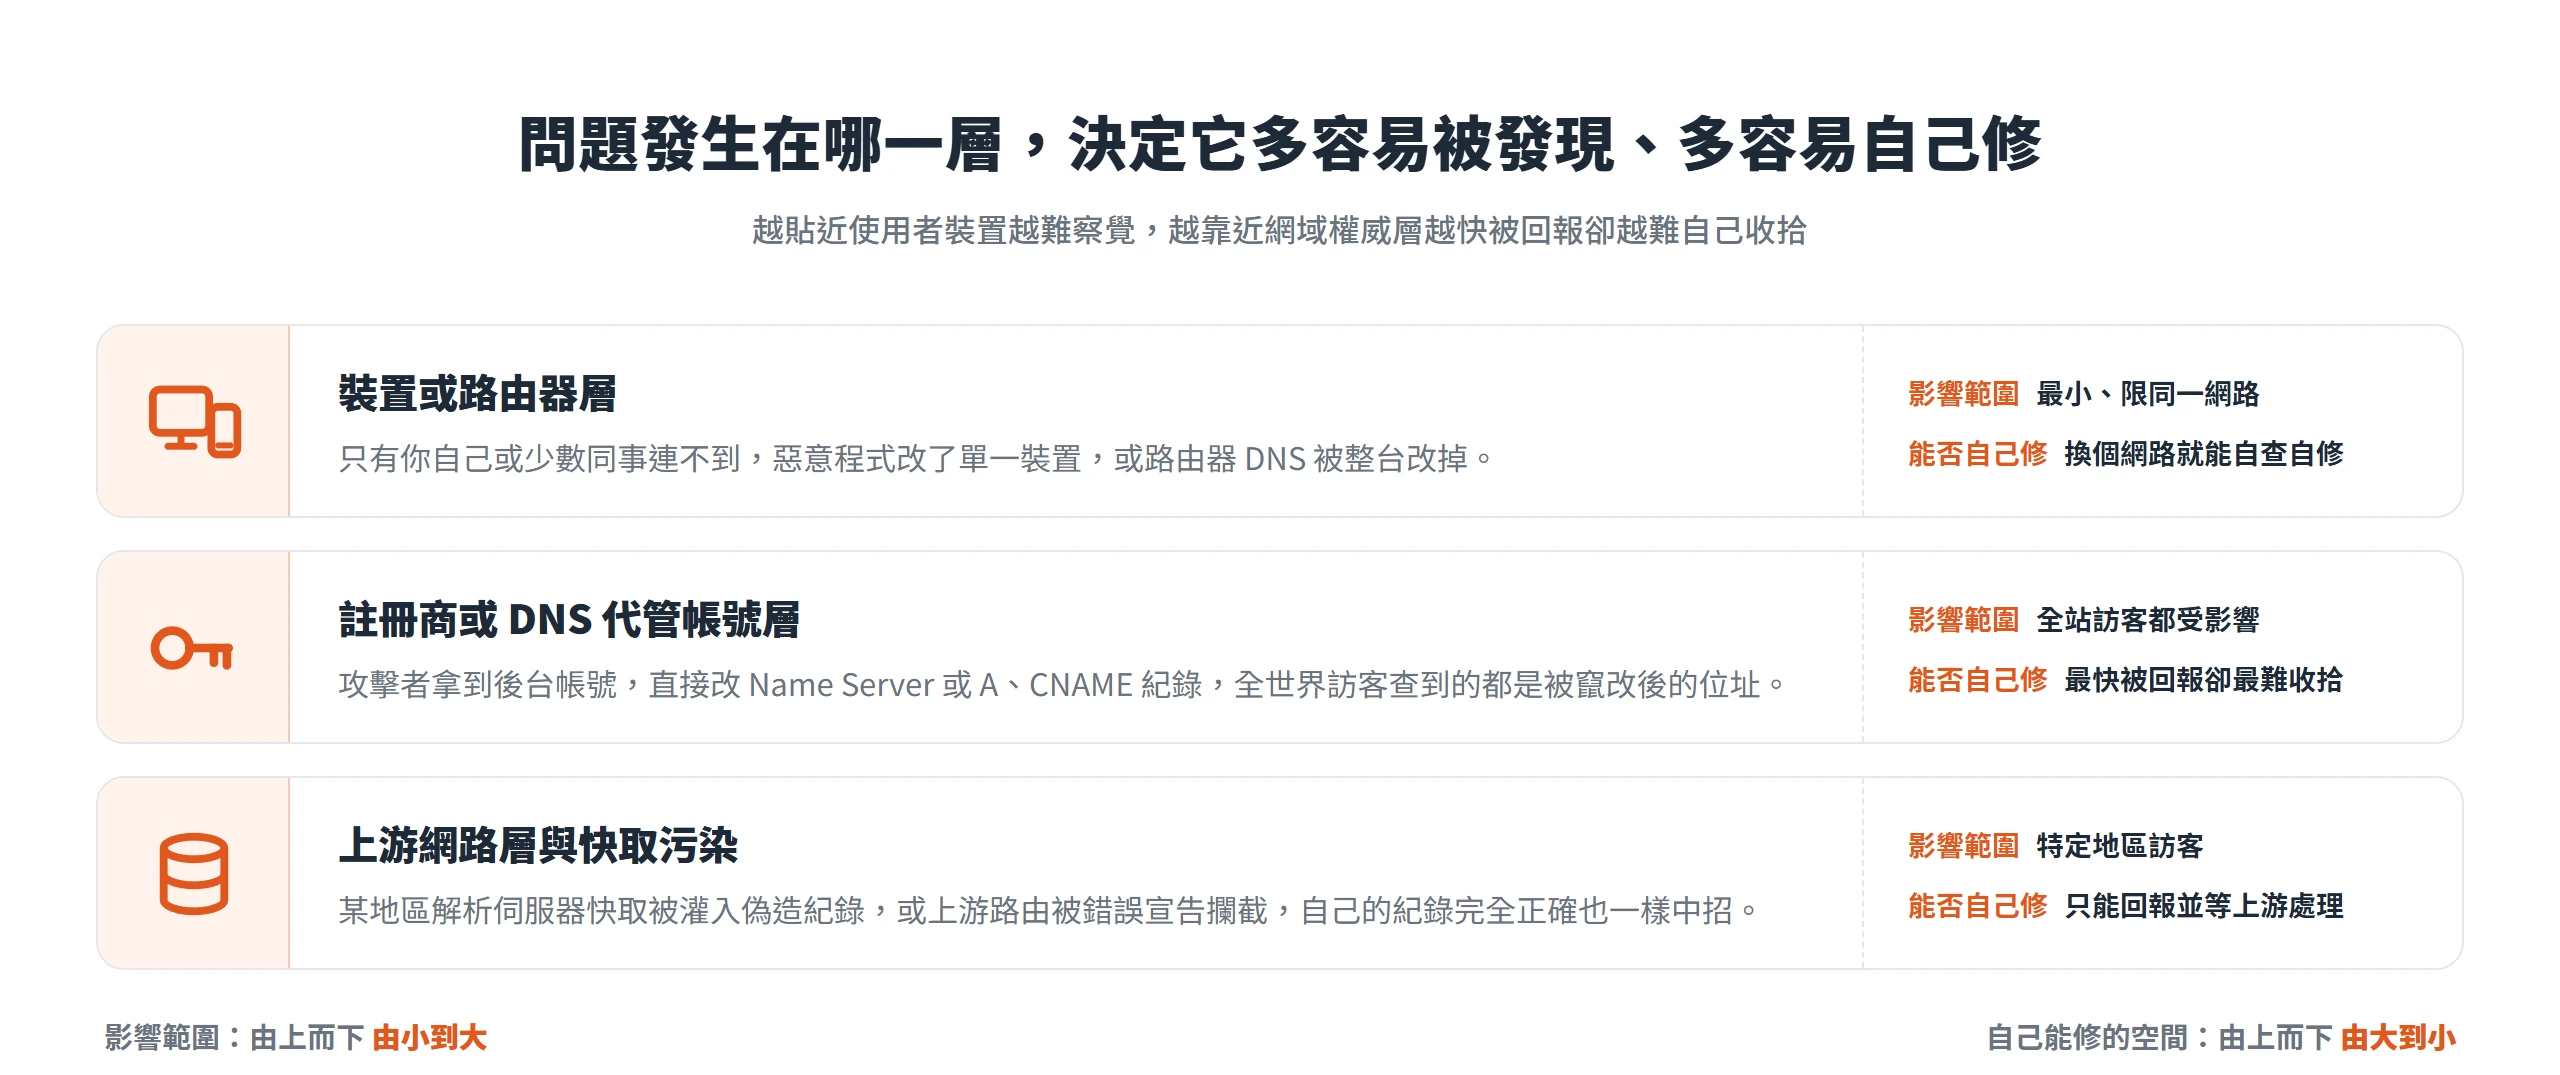
判斷 DNS 出問題出在哪一層,其實有一套可以自己推理的邏輯,就是受影響的範圍越小、越貼近使用者自己的裝置,通常越難被站主自己發現,因為後台的流量記錄、主機的存取日誌看起來完全正常,問題根本不在你這一端。受影響的範圍越大、越靠近網域本身的權威層級,症狀反而會更快被大量訪客回報,但一旦真的發生,站主自己能動手修復的空間也相對變小。
訪客回報連到假網站時,成因可以分成三個層次:問題出在自己的裝置、出在註冊商或代管帳號,或者出在更上游的網路層,各自的處理方式並不相同。
只有你自己或少數同事連不到,問題多半在裝置或路由器
這一層屬於局部感染,可能是惡意程式修改了單一裝置的 DNS 設定或 hosts 檔案,只影響那一台機器;也可能是路由器的 DNS 設定被整台改掉,影響所有連上這個路由器的裝置,但外部訪客完全不受影響。這一層的共同特徵是範圍很小,通常侷限在同一個網路環境裡。
判斷方法很簡單,換一個網路環境測試同一個網址,例如把手機切到行動網路而不是連公司 Wi-Fi。如果換了網路就恢復正常,代表問題出在自己這端的裝置或路由器,不是網域本身出了事,不需要急著去驚動註冊商。
路由器層級的 DNS 劫持,通常是攻擊者利用路由器韌體長期沒更新的已知漏洞,或者路由器從未更改過的預設管理密碼,直接登入後台把 DNS 伺服器欄位改成攻擊者控制的位址。一旦成功,這台路由器底下所有裝置,不管是電腦、手機還是智慧家電,查詢出去的網路請求都會被重新導向,而且使用者完全無感,因為裝置本身的設定畫面看起來一切正常。
全站訪客都被導到假網站,問題通常出在註冊商或 DNS 代管帳號
攻擊者拿到網域註冊商或 DNS 代管服務的帳號存取權,通常靠竊取登入密碼、釣魚信,或者帳號原本就沒開雙重驗證,直接在真正的後台把 Name Server 或 A、CNAME 紀錄改成他們控制的伺服器。因為改動發生在權威層級,不管全世界哪個地方、哪個網路的訪客,查到的都是被竄改後的紀錄,並不是只有你自己這端才連得到出問題的頁面。
這也是為什麼這種後果通常最快被大量訪客回報,卻也最難自己收拾。只要攻擊者手上還握著那組帳號密碼,站主就算把紀錄改回來,對方隨時還是可以再登入改一次,整個過程會一直原地打轉。
2019 年,國際資安研究機構 Cisco Talos 發布了一份研究報告,記錄了一起真實的註冊商層級 DNS 劫持行動,代號「Sea Turtle」。攻擊者鎖定電信商、網際網路服務供應商、IT 服務商,以及 DNS 註冊商本身,先入侵這些上游服務供應商的帳號,再利用竊得的存取權限,直接修改分布在 13 個國家、至少 40 個組織的網域 NS 紀錄,把流量導到自己控制的伺服器,藉此大規模攔截通訊、竊取登入憑證。主要受害目標集中在中東與北非地區的外交、軍事與能源相關機構,部分案例中,攻擊者甚至竊取目標組織真正的 SSL 憑證,裝在自己控制的伺服器上,連憑證檢查都能矇混過關。
Talos 在報告中指出,這起行動之所以能持續得逞,關鍵原因是多數資安防護工具,例如 IDS、IPS,本來就不監控 DNS 查詢本身,而且當時多數受影響的網域沒有啟用 registry lock(登錄機構鎖)這種需要額外驗證才能改紀錄的機制。這個案例足以說明,為什麼帳號層級的劫持後果,通常比單一路由器層級嚴重得多。
只有特定地區訪客連到別的地方,問題可能出在上游網路層
這一層是站主真正無能為力、只能靠回報與等待上游處理的情況,包含 DNS 快取污染,也就是某個地區、某個網路服務商用的解析伺服器快取被灌入偽造紀錄,只有仰賴那台解析伺服器的使用者受影響;也包含更上游的路由層級異常,也就是網域對應到的 IP 位址範圍被錯誤的路由宣告攔截,使流量整批被導到別的地方,即使 DNS 紀錄本身完全正確也一樣。
這一層的共同特徵是,從自己的後台和主機記錄看起來一切正常,因為問題根本沒發生在你的伺服器上,但受影響的訪客回報連到的內容完全不對,讓站主一頭霧水。
2018 年 4 月 24 日發生的一起真實事件,足以說明這種情況有多讓人困惑。當天,一家美國小型網路服務商透過 BGP(邊界閘道器協定)對外宣告了比 Amazon Route 53(AWS 的 DNS 服務)更精確的網段前綴,多個大型網路業者沒有做過濾就採信並擴散了這個錯誤宣告,導致原本應該流向 Amazon Route 53 的 DNS 查詢,被大量重新導向到一台攻擊者控制的偽造解析伺服器。根據國際非營利組織 Internet Society 事後對這起事件的記錄,加密貨幣錢包服務 MyEtherWallet 的部分使用者因此被導向偽造頁面,估計損失超過 15 萬美元的以太幣。
這起事件在大約 2 小時後,因為錯誤路由被撤回而落幕,全程 MyEtherWallet 自己的網站、伺服器、DNS 紀錄本身完全沒有被動過手腳,問題出在比 DNS 更上游的網路路由層級。這個案例最適合拿來解釋查完自己所有記錄都正常、卻還是有人回報連到假頁面的這種情境,也說明了為什麼這一層通常只能回報、無法自己動手修。
不懂技術也能動手做的四個檢查步驟
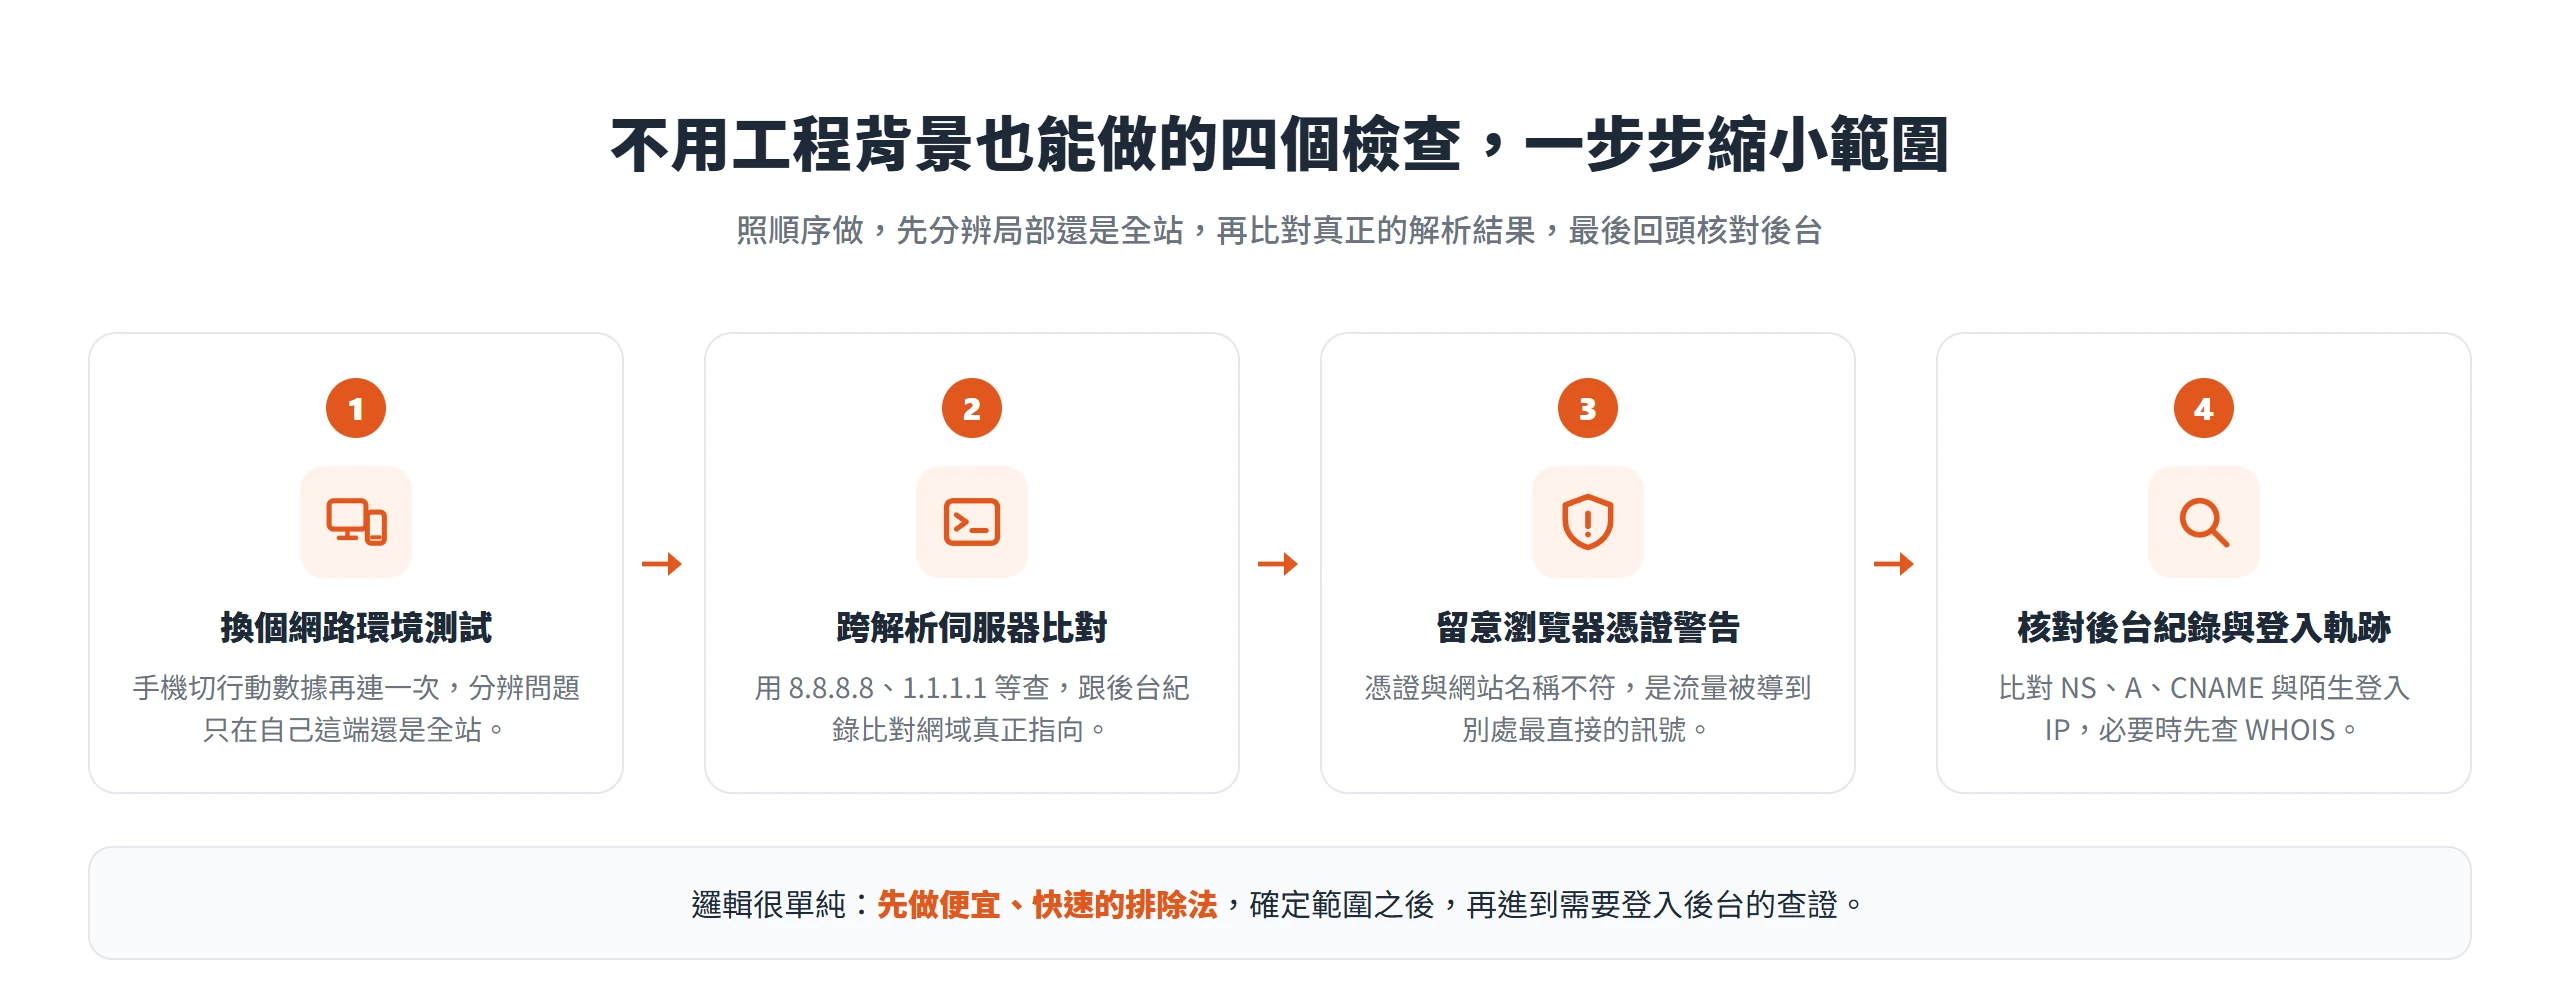
上一節的三個層次,講的是問題可能出在哪裡,但知道方向還不夠,還需要幾個不需要工程背景就能動手做的檢查,才能真正把範圍縮小。四個檢查建議照順序做,先分辨問題是局部還是全域,再去比對真正的解析結果,同時留意瀏覽器給的警訊,最後回頭核對自己在後台的操作紀錄。順序背後的邏輯很單純,先做便宜、快速的排除法,確定範圍之後,再進到需要登入後台的查證。
換個網路環境測試能看出問題只在自己這邊還是全站
具體做法是把手機切到行動數據、關掉 Wi-Fi,重新連連看同一個網址,或者請人在不同地區、不同網路環境幫忙測試同一個網址。這個檢查幾乎不花成本,也不需要登入任何後台,是排查 DNS 問題最基本的第一步。
如果換了網路就恢復正常,問題落在自己的裝置或路由器,參考前面第一種情況處理即可;如果換到哪個網路測試結果都一樣,代表問題出在網域本身,或者更上游的層級,接下來要做的事完全不同,需要進到下一個檢查。
跨解析伺服器比對結果能看出網域真正指向的位置
Windows 可以用內建的 nslookup 指令,macOS 或 Linux 則用 dig 或 nslookup,分別查詢自己的網域,同時指定不同的公用解析伺服器,例如 Google 的 8.8.8.8、Cloudflare 的 1.1.1.1,拿它們回傳的 IP 位址互相比對,也跟自己在 DNS 代管後台設定的紀錄核對一次。
如果不同解析伺服器給出的答案彼此矛盾,或者全部都跟後台設定的紀錄不一樣,那就是查詢層級被動過手腳的明確訊號,值得進一步往下查;如果每一台解析伺服器回傳的結果都跟後台設定一致,代表這一層是乾淨的,問題可能出在更上游或使用者端。
憑證不符的瀏覽器警告是該停下來的訊號
在這四個檢查裡,瀏覽器的憑證警告是訊號強度最高的一個。如果最近沒有主動換過 SSL 憑證,也沒有動過 DNS 設定,瀏覽器卻突然跳出「憑證與網站名稱不符」或「連線不安全」這類警告,代表瀏覽器實際連上的伺服器,跟原本簽發憑證要保護的那一台並不是同一台。
這種警告不能用「按繼續前往」帶過,因為它很可能就是流量被導到別處最直接的證據;看到這個警告,應該立刻停下操作,回頭執行前面的比對檢查,而不是假設只是瀏覽器一時誤判。
註冊商後台的紀錄與登入軌跡藏著異動的線索
登入網域註冊商或 DNS 代管服務的後台,核對目前的 Name Server,以及 A、CNAME、MX、TXT 紀錄,是不是自己原本設定的那些;同時檢查帳號的登入紀錄,包括登入時間、來源 IP,看有沒有出現不認得的新使用者,或者沒印象申請過的新 API 金鑰。
若不確定自己的網域目前登記在哪一家註冊商名下,可以先查詢 WHOIS 確認。台灣網路資訊中心(TWNIC,負責.tw 網域的管理機構)在網站上提供 WHOIS 查詢服務,站主若不確定自己.tw 網域目前的註冊商是誰,可以直接查詢確認;若對查詢結果或註冊商有疑義,也可以透過 TWNIC 的線上客服進一步詢問。這是判斷該打電話給誰之前,自己可以先做的確認動作。
聯絡的優先順序決定保不保得住網域控制權
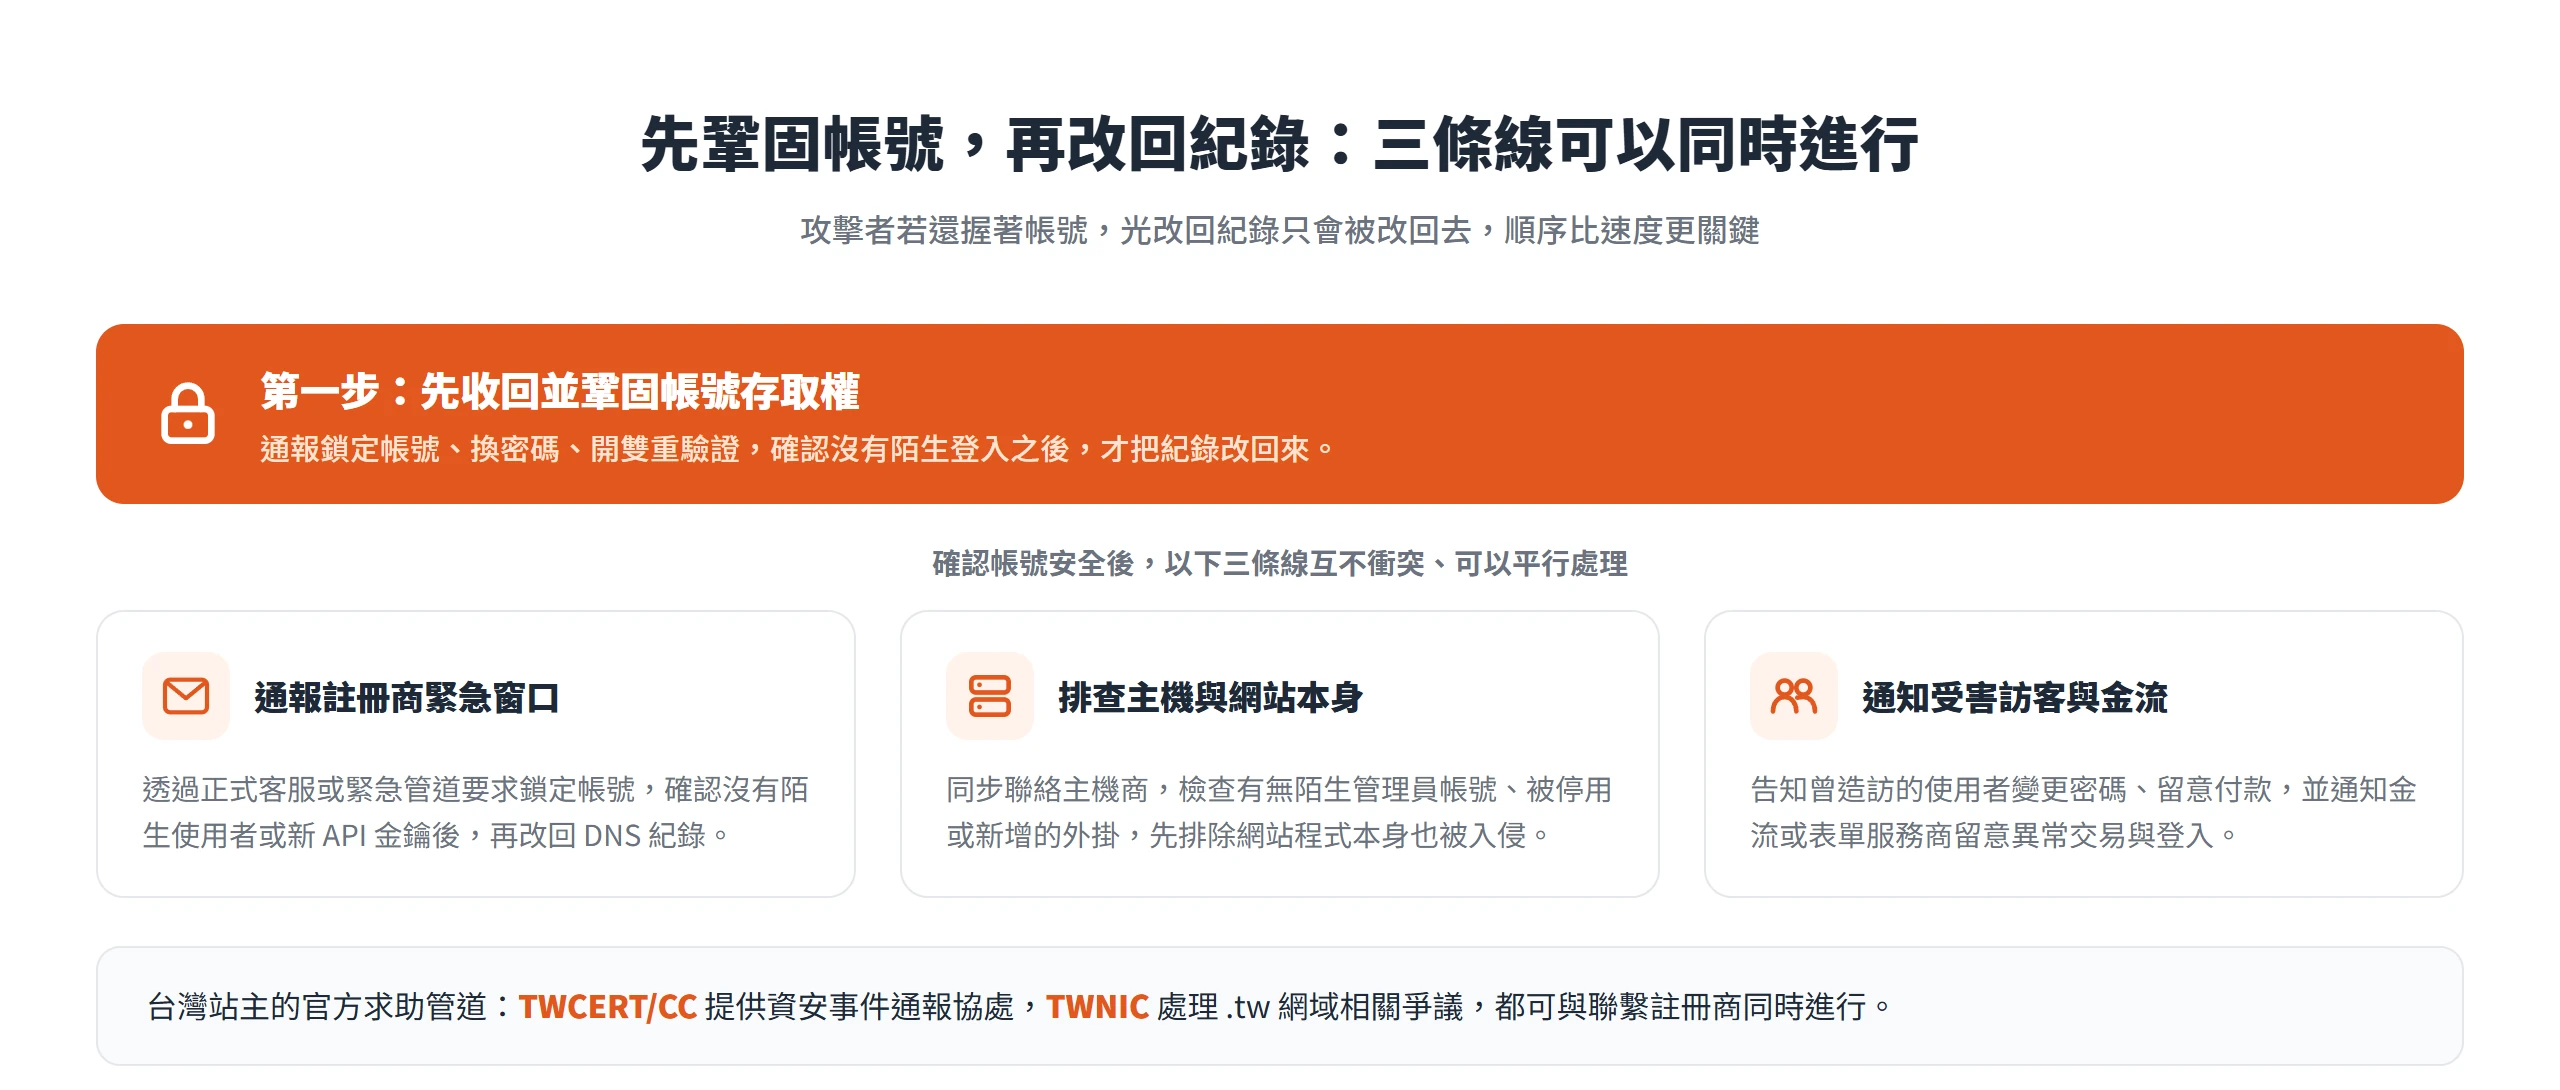
查完之後該找誰,也是有先後順序的行動清單,而不是一次把所有管道都聯絡一遍。核心邏輯是,如果懷疑問題出在帳號層級被盜,也就是前面提到全站訪客都受影響的那種情況,第一步永遠是先鞏固帳號存取權,而不是急著把紀錄改回來,因為攻擊者如果還握著帳號,改了也只是會被改回去。與此同時,網站本身有沒有也被駭,跟已經受害的訪客該怎麼辦這兩件事,可以平行處理,三條線互不衝突。
註冊商帳號一旦疑似被盜,第一步是聯繫註冊商的緊急窗口
如果攻擊者手上還握著有效的登入憑證,站主就算把紀錄改回正確值,對方也能隨時再次登入竄改,結果只是不斷重複同樣的攻防。正確的順序是,先透過註冊商的正式客服或緊急聯繫管道通報帳號異常,要求協助鎖定或凍結帳號,同時著手更換密碼、開啟雙重驗證,確認沒有陌生的登入紀錄或新增使用者之後,才把 DNS 紀錄改回正確值。
Cisco Talos 在 Sea Turtle 報告的因應建議裡,明確把先鞏固帳號存取權列為第一優先,並建議如果懷疑組織已經被鎖定攻擊,應該在確認一台可信任的裝置之後,對整個組織進行密碼重置,而不是只針對單一帳號改密碼,同時優先修補對外服務的系統漏洞,因為攻擊者常從這些漏洞取得最初的存取權。
主機與網站本身要同步排查,先排除是 WordPress 本身被駭
DNS 紀錄被改跟網站程式本身被入侵,是兩個完全不同層級的問題,但兩者常常同時發生,因為攻擊者拿到的密碼,可能同時對應好幾個地方沿用的同一組帳密。這一步不能等 DNS 修好才想起來檢查。
應該同時聯絡網站代管的主機商,確認主機本身、後台管理員名單、外掛清單有沒有異常,例如出現不認得的新管理員帳號、被停用或新增了沒印象裝過的外掛。跟 DNS 的排查同時進行,而不是排隊等一件事處理完才做下一件。
已經有訪客在假頁面輸入資料,得提前通知他們與金流業者
如果懷疑訪客已經在假網站上輸入過帳號密碼、信用卡資訊,這些資料在站主自己還沒察覺之前,可能已經外流出去,這一步不能省。
應該主動告知曾在事發期間造訪過網站的使用者,說明可能的風險時間區間,建議他們變更密碼、留意付款紀錄;若牽涉到金流或表單服務商,也要同步通知對方留意異常交易或登入行為,讓對方也能提高警覺,及早攔下異常動作。
台灣站主能求助的 TWNIC 與 TWCERT/CC 兩個管道
除了聯繫註冊商,如果對方求助無門,或者事件已經涉及較大範圍的資安疑慮,台灣站主還有可以求助的官方管道,跟前面聯繫註冊商的步驟並不衝突,可以同時進行。
TWCERT/CC(台灣電腦網路危機處理暨協調中心)提供企業資安事件通報協處服務,企業可以透過網站的線上通報管道回報資安事件,包含帳號遭盜用、網站遭竄改等情形,TWCERT/CC 會評估事件的初步分級,並視情況協助轉介專業資安公司或執法機關。TWNIC(財團法人台灣網路資訊中心)是.tw 網域的官方管理機構,若網域爭議或問題跟註冊商本身無法妥善處理有關,可以透過 TWNIC 網站的線上客服進一步詢問或申訴,TWNIC 也設有網域名稱爭議處理機制,供域名相關爭議走裁決程序。
Registrar lock 要不要開,會不會妨礙之後的維運
很多站主考慮存取安全時,第一個猶豫的問題是 registrar lock 該不該開。這個機制其實防的是網域被未經授權轉移或竄改,而不是讓自己想改設定時也動彈不得,只要留意動作的順序,開了鎖並不會讓平常的維運變得綁手綁腳。台灣的.tw 網域使用者,還有一個規格更高的選項可以考慮。
鎖住不同關卡的 registrar lock 與 registry lock
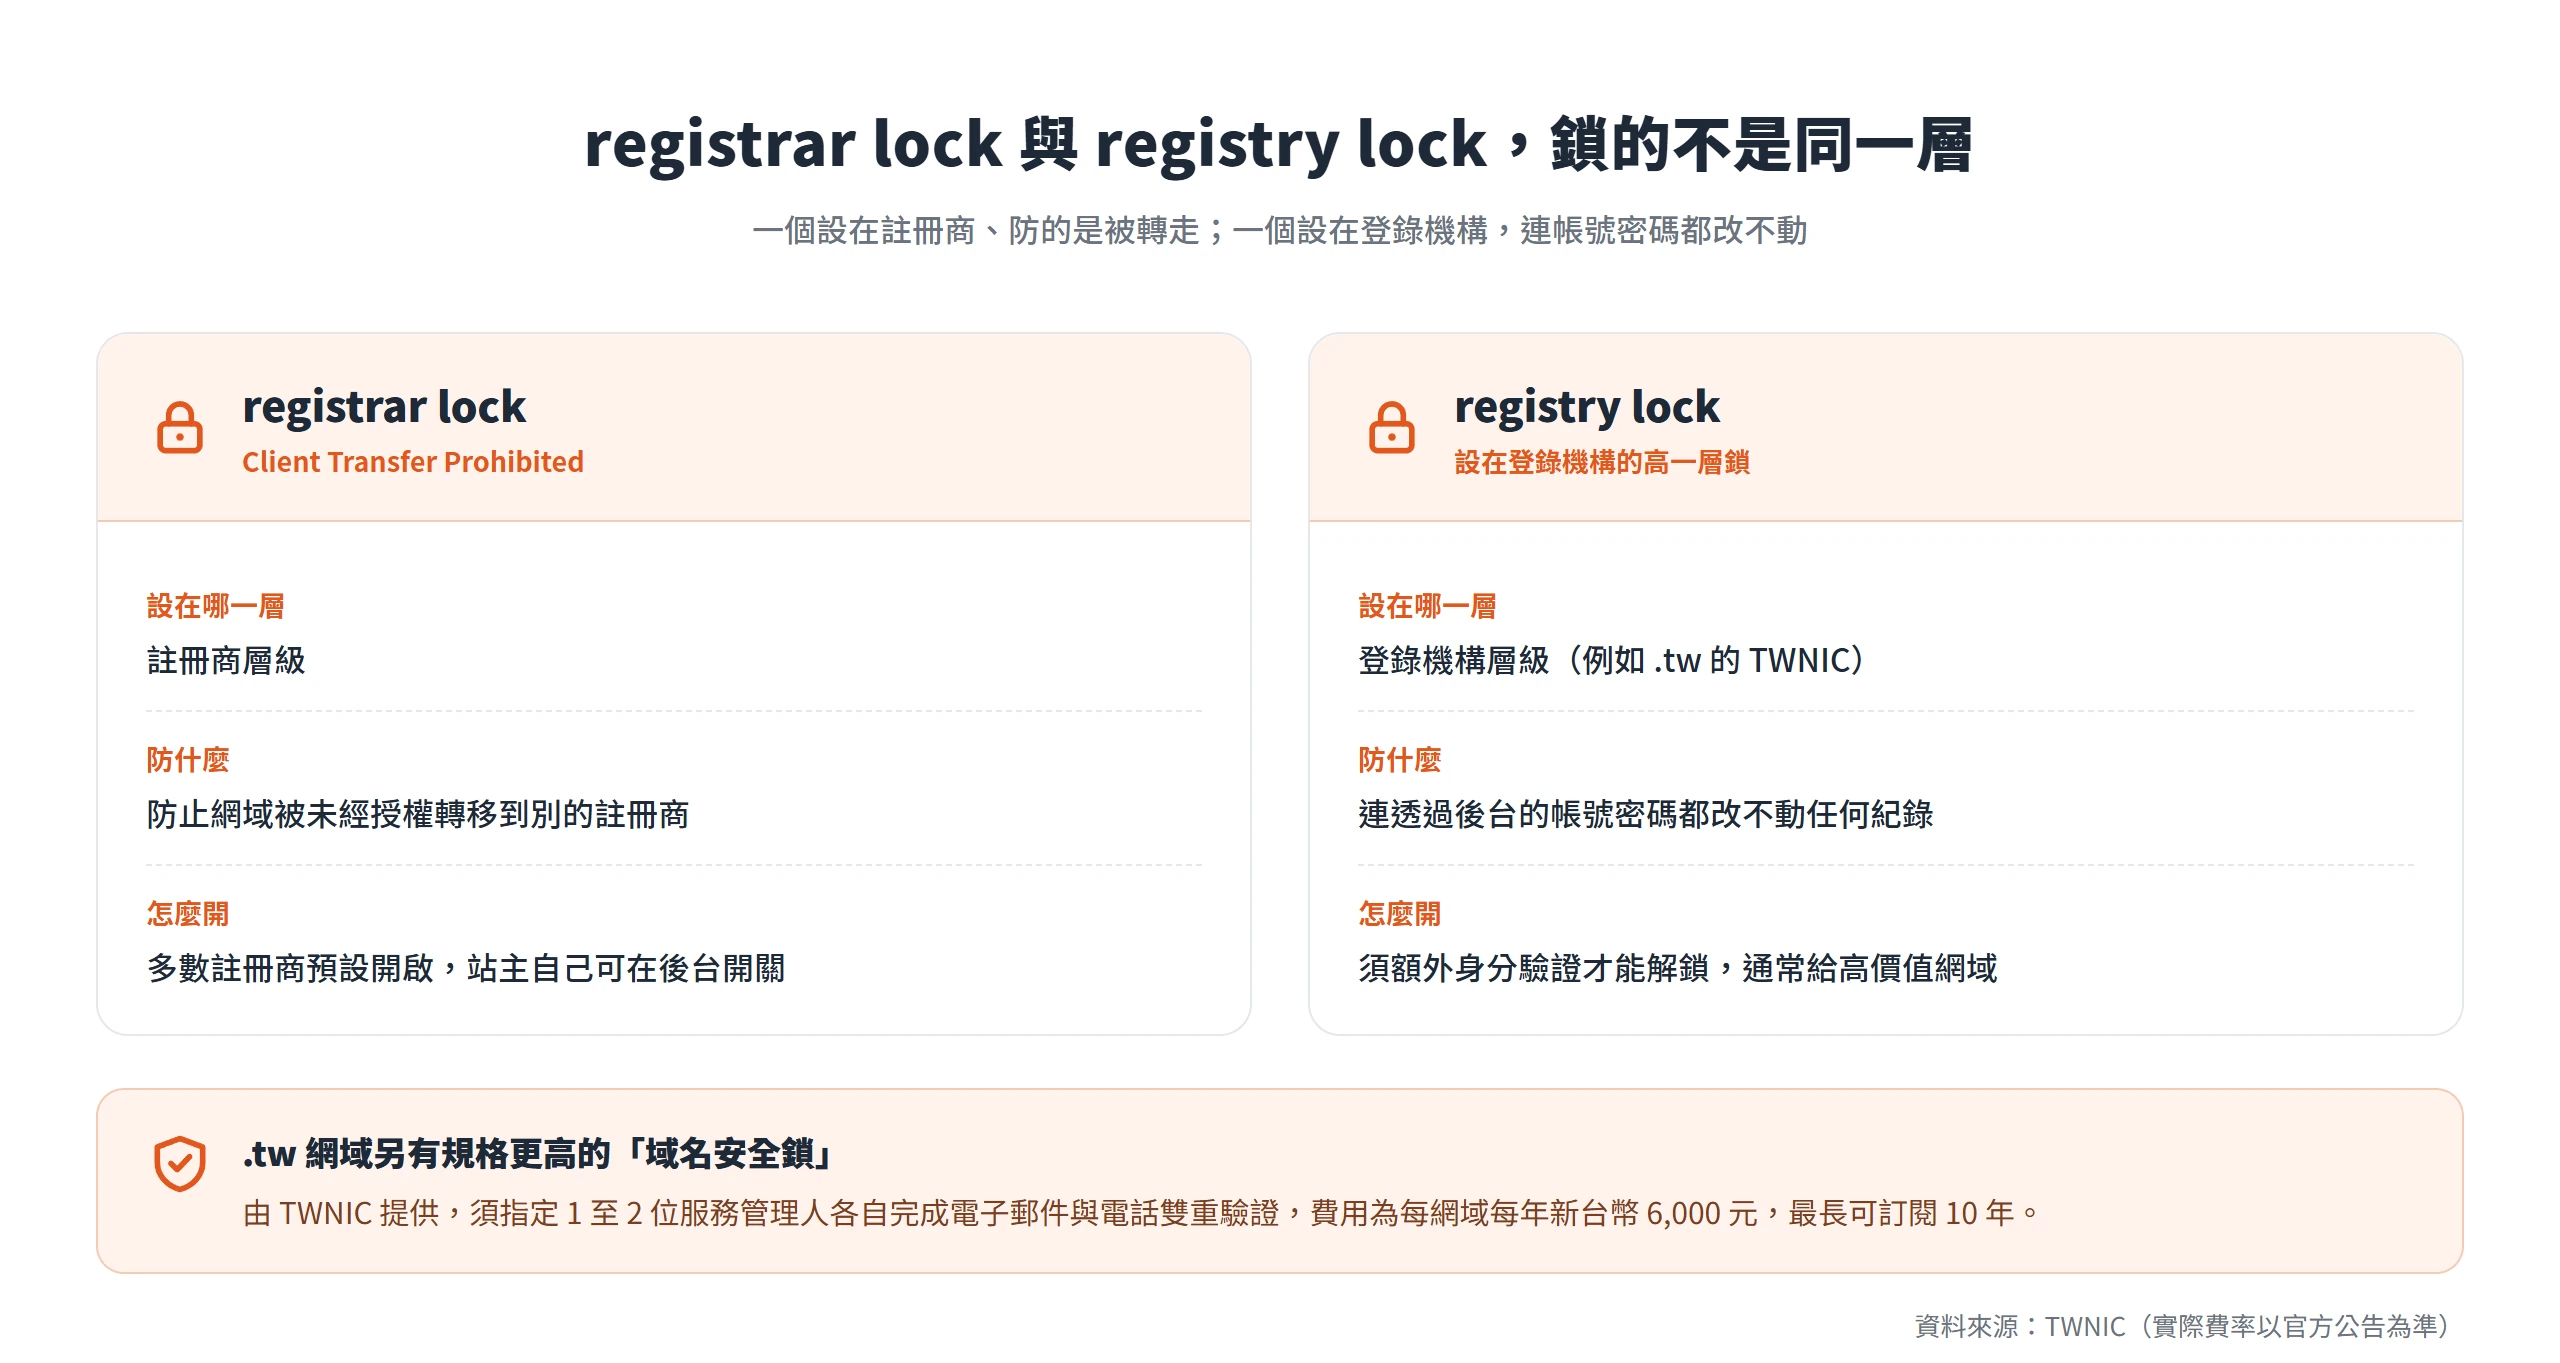
這兩個名詞常被混著用,但鎖的其實不是同一層。registrar lock(也叫 Client Transfer Prohibited)是設在註冊商這一層的鎖,多數註冊商預設就會開啟,目的是防止網域被未經授權轉移到別的註冊商,站主自己隨時可以在後台開關。
registry lock 則是更高一層,設在登錄機構,也就是管理整個頂級網域的單位,例如.tw 的 TWNIC。一旦上鎖,連透過註冊商後台的帳號密碼都改不動任何紀錄,必須額外走身分驗證流程才能解鎖,通常保留給高價值或高風險的網域使用。
ICANN(國際網域名稱與位址分配機構,全球網域政策的制定單位)的規定是,只要網域完成新註冊、轉移,或者註冊人資料被更新,就會自動觸發為期 60 天的轉移鎖定,這段期間內幾乎無法把網域轉走,這是全球一致適用的規則,不是各家註冊商自訂的。這代表事發之後若需要更新註冊人聯絡資訊,要留意可能會連帶觸發這個 60 天鎖定。
TWNIC 則針對.tw 網域另外推出「.tw 域名安全鎖」服務,這是設在登錄機構層級、目前市面上規格最高的保護。上鎖之後,網域資料無法單靠帳號密碼修改,網域持有人必須向 TWNIC 提出解鎖申請,經過身分驗證程序確認不是惡意第三方冒名之後,才會開放修改。申請時需要指定 1 至 2 位服務管理人,各自完成電子郵件與電話的雙重驗證,並上傳簽署過的申請書與身分證明文件供審核,費用為每網域每年新台幣 6,000 元,最長可訂閱 10 年,實際費率仍以 TWNIC 網站當時公告為準。
帳號還沒鞏固之前先鎖記錄可能只是原地踏步
這裡呼應前面提過的順序,如果攻擊者是透過偷到的帳號密碼在改紀錄,站主光是把紀錄改回來,或者臨時開啟鎖定,只要帳號本身的存取權還沒收回,密碼還沒換、雙重驗證還沒開、還留著攻擊者當初登入的工作階段,這些動作都只是治標。
正確的順序是先確認並收回帳號的存取權,再處理紀錄與鎖定設定,不然鎖上了又被攻擊者用同一組帳密解開,等於白忙一場。
平時就該打開的鎖不是出事才想到的
registrar lock 多數註冊商預設就有開,但站主應該主動確認自己的網域目前是不是真的處於鎖定狀態,而不是預設它一定有開。至於規格更高的 registry lock,因為需要額外申請與付費,多半是站主評估自己的網域對品牌或營收有一定重要性之後,才會主動去辦,屬於花小錢買一個攻擊者就算拿到帳號密碼也改不動的保險,而不是每個網域都必須辦的標準配備。
Cisco Talos 在 Sea Turtle 報告的因應建議裡明確指出,如果更多國家的頂級網域登錄機構,當初就導入 registry lock 這類機制,攻擊者原本能得逞的規模會小很多;報告也建議,如果自己的註冊商沒有提供 registry lock 服務,至少要在能存取 DNS 紀錄的帳號上開啟雙重驗證。這段建議足以支撐平時準備比事後補救划算得多這個論點。
DNS 修復之後仍要確認網站本身沒有被牽連
紀錄改回正確值,不代表事件就此結束。如果攻擊者曾經取得帳號或後台存取權,很可能同時動過網站本身的其他地方;就算網站本身完全乾淨,Google 的安全機制也可能因為先前那段被導向假頁面的期間,把網域標記為有風險,需要另外處理。
後台帳號與外掛設定,是否被動過手腳
這一步該核對的項目很具體:網站後台的管理員帳號名單有沒有出現不認得的新帳號、外掛清單有沒有被停用或新增了沒印象裝過的外掛、網站檔案有沒有被植入不明程式碼。
這一步跟前面提過的主機與網站本身要同步排查互相呼應,差別在於這裡是 DNS 已經修復、風波稍緩之後做的完整複查,確保沒有遺漏任何一個角落,不是急就章掃過一遍就算了。
受影響的訪客名單,要不要主動通知
如果一開始已經著手通知曾造訪的訪客,這裡是評估要不要擴大通知範圍,例如透過網站公告、電子報,而不只是個別聯繫特定的人。
如果站主一開始沒有察覺有訪客受害,這裡則是回頭用分析工具的流量紀錄,抓出事發期間造訪量異常的時間區段,評估是否需要事後補發通知,把可能被波及卻還不知情的訪客也涵蓋進去。
Google 安全性問題警示,會不會拖累後續的排名、曝光
就算網站本身完全乾淨,先前那段流量被導向假頁面、尤其是被標記為釣魚或詐騙內容的期間,仍有可能被 Google 的安全瀏覽機制註記,導致使用者在 Chrome 造訪網站時看到警告頁面,甚至在搜尋結果被標示風險。
Google 文件說明,如果偵測到網站含有社交工程內容,使用者透過 Chrome 瀏覽時會看到警示,提醒這是可能有欺騙行為的網站。站主可以在 Search Console 的「安全性問題」報告中查看網站是否被標記,報告會列出被標記的具體網址。特別提醒的是,若要瀏覽報告中列出的可疑網址,不要使用跟自己網站伺服器同一個網路環境的電腦,因為攻擊者若偵測到來訪者可能是網站擁有者,可能會暫時停止攻擊行為,讓站主誤判問題已經解決。確認問題已經排除、不實內容全部移除之後,才能在報告中提出安全性審查要求,審查程序可能需要數天才能完成。
各層快取如果沒刷新,訪客看到的可能還是舊紀錄
紀錄明明已經改回正確值,卻還是有人回報連到舊的內容,不管是舊的錯誤紀錄,還是單純還沒吃到新設定的正常快取,原因通常出在快取還沒過期。瀏覽器、作業系統、路由器、各地的解析伺服器,甚至 CDN,都可能暫存了舊的 DNS 查詢結果一段時間,這個時間長短取決於原本設定的存留時間,也就是 TTL。
遇到這種情況,通常只能耐心讓快取自然過期,同時可以自行清除自己裝置與路由器上的 DNS 快取,加速確認新紀錄是否正確生效,不必因為還有人連到舊內容就懷疑修復本身失敗。
降低下一次被劫持風險的事後補強機制
應變只是當下的處理,事後真正能降低下一次風險的,是幾個平常就該養成的習慣。這些習慣裡最根本的一道防線,還是帳號本身夠不夠安全。
註冊商帳號的雙重驗證、白名單,是第一道防線
不管是 registrar lock、registry lock 還是 DNSSEC,這些機制都是在攻擊者已經拿到帳號存取權之後才起作用的第二、第三道防線。真正能防住最常見的攻擊路徑,也就是帳號密碼外洩、沒開雙重驗證,還是帳號本身的安全習慣。
具體來說,包括設定強密碼、開啟雙重驗證、限制能登入 DNS 後台的人數,以及團隊成員離職或異動時立刻收回權限。Cisco Talos 在 Sea Turtle 報告中,把雙重驗證列為沒有 registry lock 可用時的替代防線,也是報告中反覆強調的重點。
沒人在用的舊紀錄與子網域該定期清掉
DNS 紀錄會隨著時間累積很多沒人記得為什麼還在的舊設定,例如換過的行銷工具留下的驗證用 TXT 紀錄、早就停用的子網域、舊系統遺留的 CNAME。
這些看起來無害的舊紀錄,如果剛好指向一個後來被別人重新申請走的服務或網域,就有可能被有心人接管利用。建議定期,例如每半年,拉出完整的 DNS 紀錄清單複查一次,清掉確定不再使用的項目。
DNSSEC 能防查詢被竄改,防不了帳號本身被偷走
DNSSEC 是替 DNS 紀錄加上數位簽章,讓解析的一方可以驗證收到的答案真的來自合法的權威伺服器,沒有在傳輸過程被竄改,這正好對應前面提到的 DNS 快取污染這類攻擊路徑。
但如果攻擊者是直接登入註冊商或 DNS 代管的真實帳號去修改紀錄,這些修改過的紀錄一樣會被正常簽署、正常通過驗證,DNSSEC 完全防不住這種帳號層級的劫持,這正好呼應前面提到的兩種問題層次不同,也說明了為什麼帳號安全永遠是第一道,而不是唯一一道防線。
DNS 劫持和 DNS 污染看起來都是網址打對了卻連到別的地方,但站在後台看,兩者要查的方向完全不同,一個是有人拿到了帳號或設備的控制權,另一個是查詢過程本身被搶答。先分清楚問題卡在哪一層,再照著換網路、跨解析伺服器比對、留意憑證警告、核對後台紀錄這幾步一路縮小範圍,通常就能在慌亂之中找到該打電話給誰。事發當下,鞏固帳號存取權永遠排在改回紀錄之前,平常則值得花點時間確認 registrar lock 有沒有真的開著,重要的網域也可以考慮規格更高的 registry lock。真正決定下一次會不會再被盯上的,往往不是裝了多少層防護機制,而是帳號密碼夠不夠強、雙重驗證有沒有真的打開這些最基本的習慣。