
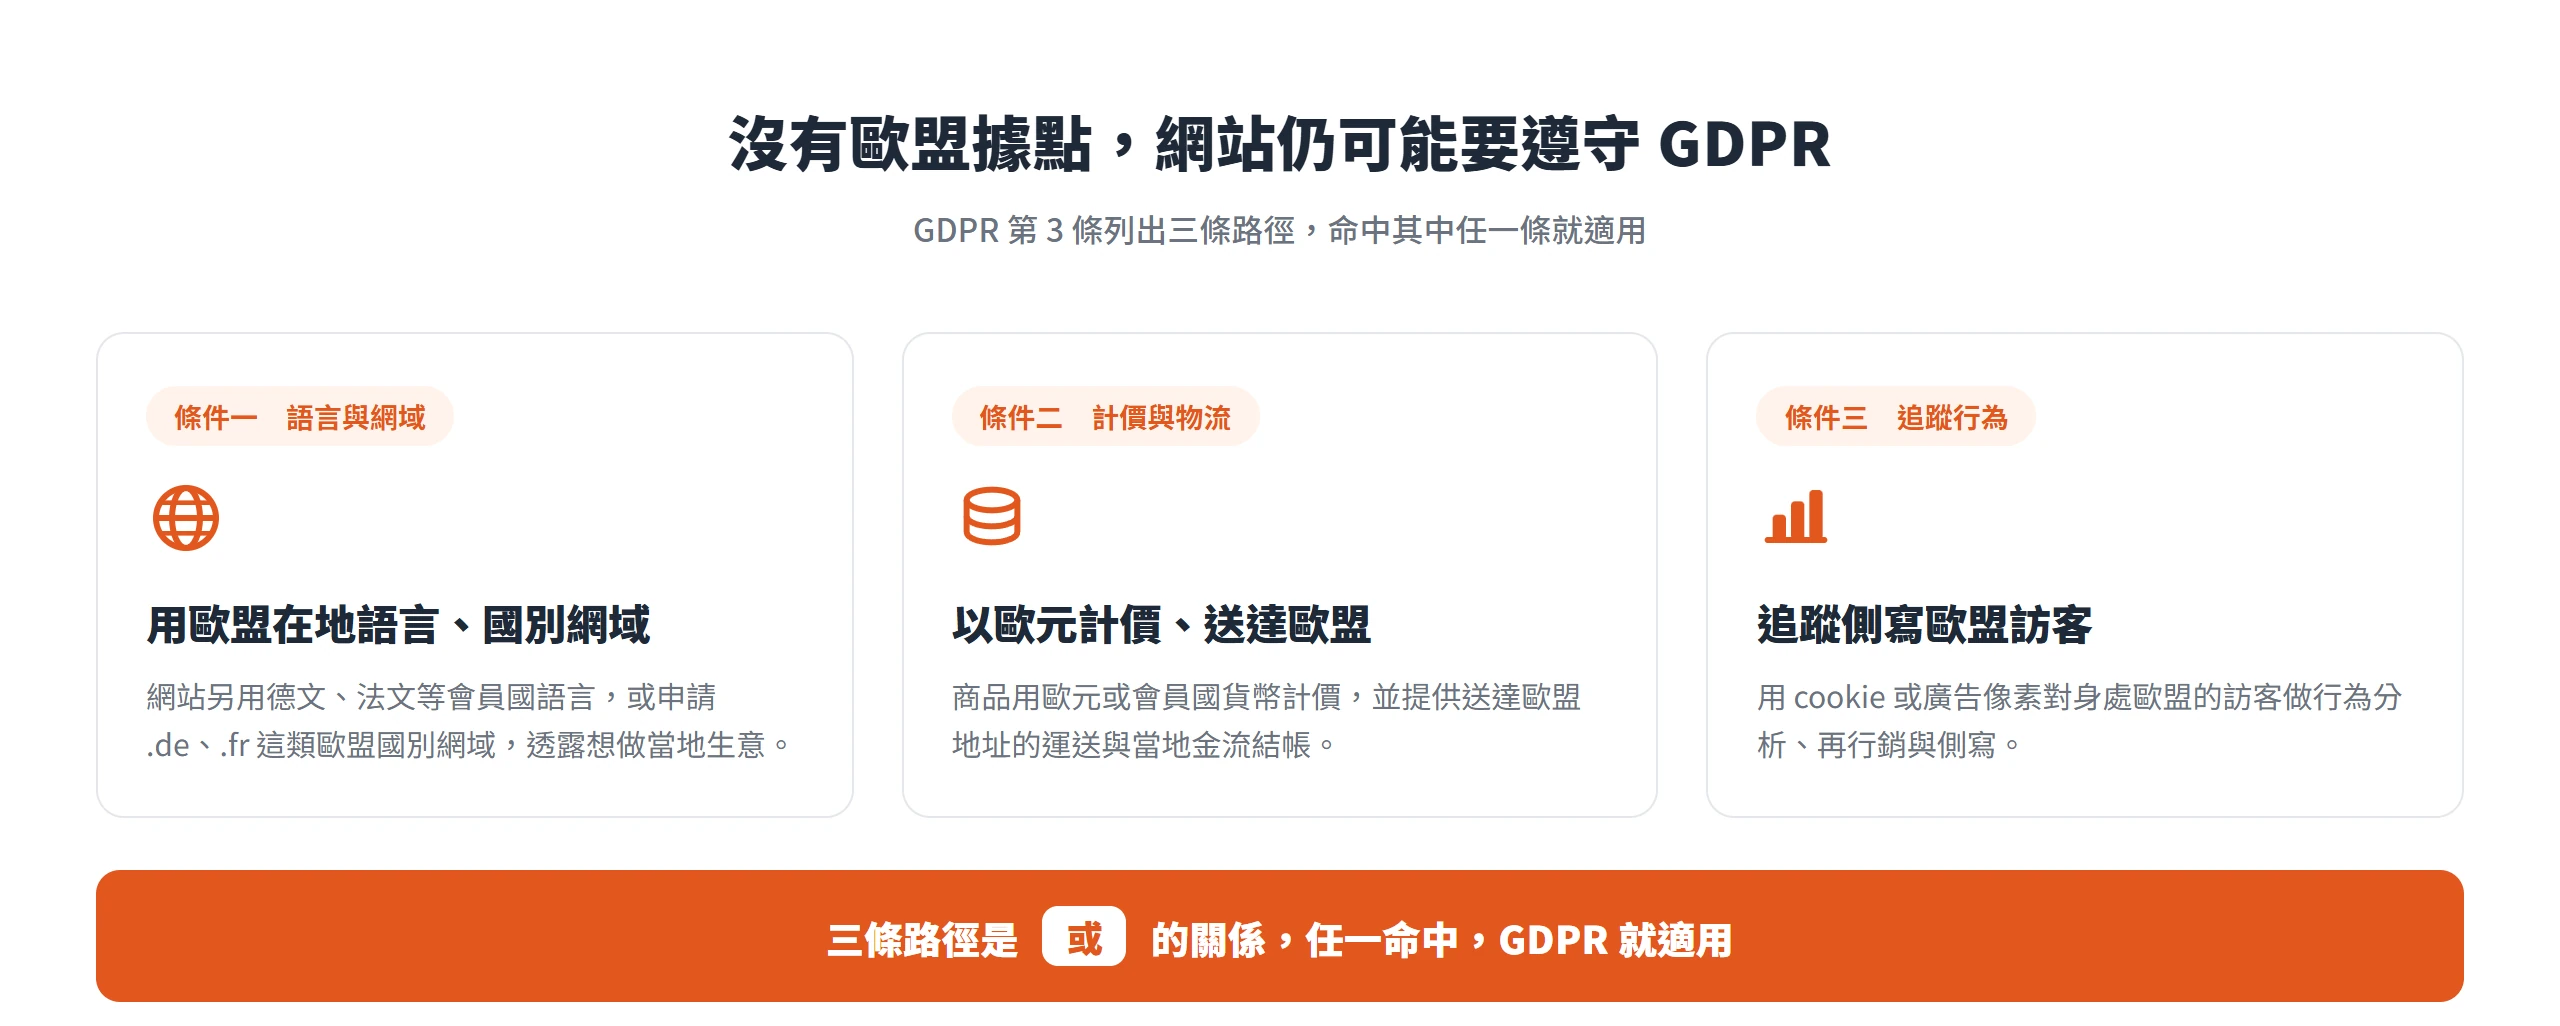
多數人以為,公司沒有在歐盟開設分公司或門市,歐盟的個資法就管不到自己的網站,這個想法剛好被 GDPR(歐盟一般資料保護規則,General Data Protection Regulation)自己的條文推翻。GDPR 第 3 條寫得很直接,除了在歐盟境內設有機構這一款之外,只要網站向歐盟境內的使用者提供商品或服務,或是監測歐盟境內使用者的行為,一樣要遵守這部法規,完全不看公司登記在哪裡。
多數台灣中小企業主真正該問的,不是「我有沒有在歐盟開公司」,而是自己的網站有沒有踩到後面這兩款當中的任一個。這篇就從一個常被誤會的前提講起,網站在歐盟連得上,本身完全不算數,GDPR 明文排除這一點,再把「網站有沒有鎖定歐盟」拆成幾條具體訊號逐一檢查,最後說清楚一旦真的踩到,代價有多重、又該從哪裡先補起。
沒有歐盟據點不影響 GDPR 是否適用
GDPR(Regulation (EU) 2016/679)在第 3 條「領土適用範圍」開頭就列出三種情況。第一種,資料管理者或處理者在歐盟境內設有分支機構,不論實際處理個資的動作發生在哪裡,都要適用 GDPR;第二種,即使沒有在歐盟設立任何機構,只要向歐盟境內的使用者提供商品或服務,或監測歐盟境內使用者的行為,一樣要遵守;第三種則是依國際公法規定會員國法律得以適用的特殊情況,像是駐外使館或登記在會員國的船舶,這種情況台灣一般網站幾乎不會碰到。
第一種情況看的是「機構」(establishment)這個概念。GDPR 的前言(Recital)第 22 點說明,認定機構不看法律形式,分公司、子公司或其他穩定安排都算;EDPB(歐洲資料保護委員會)指引進一步指出,即使只有一名代表以穩定方式長期留在當地,也可能被認定構成機構。但這是給真的在歐盟有人力或據點的公司判斷用的,純粹經營台灣本地生意、網站剛好可以被歐盟使用者打開的公司,並不會落入這一款。真正該檢查的,是第二種情況底下的兩條路:有沒有向歐盟提供商品或服務,以及有沒有在監測歐盟使用者的行為,這兩條才是絕大多數台灣網站真正該對照的地方。
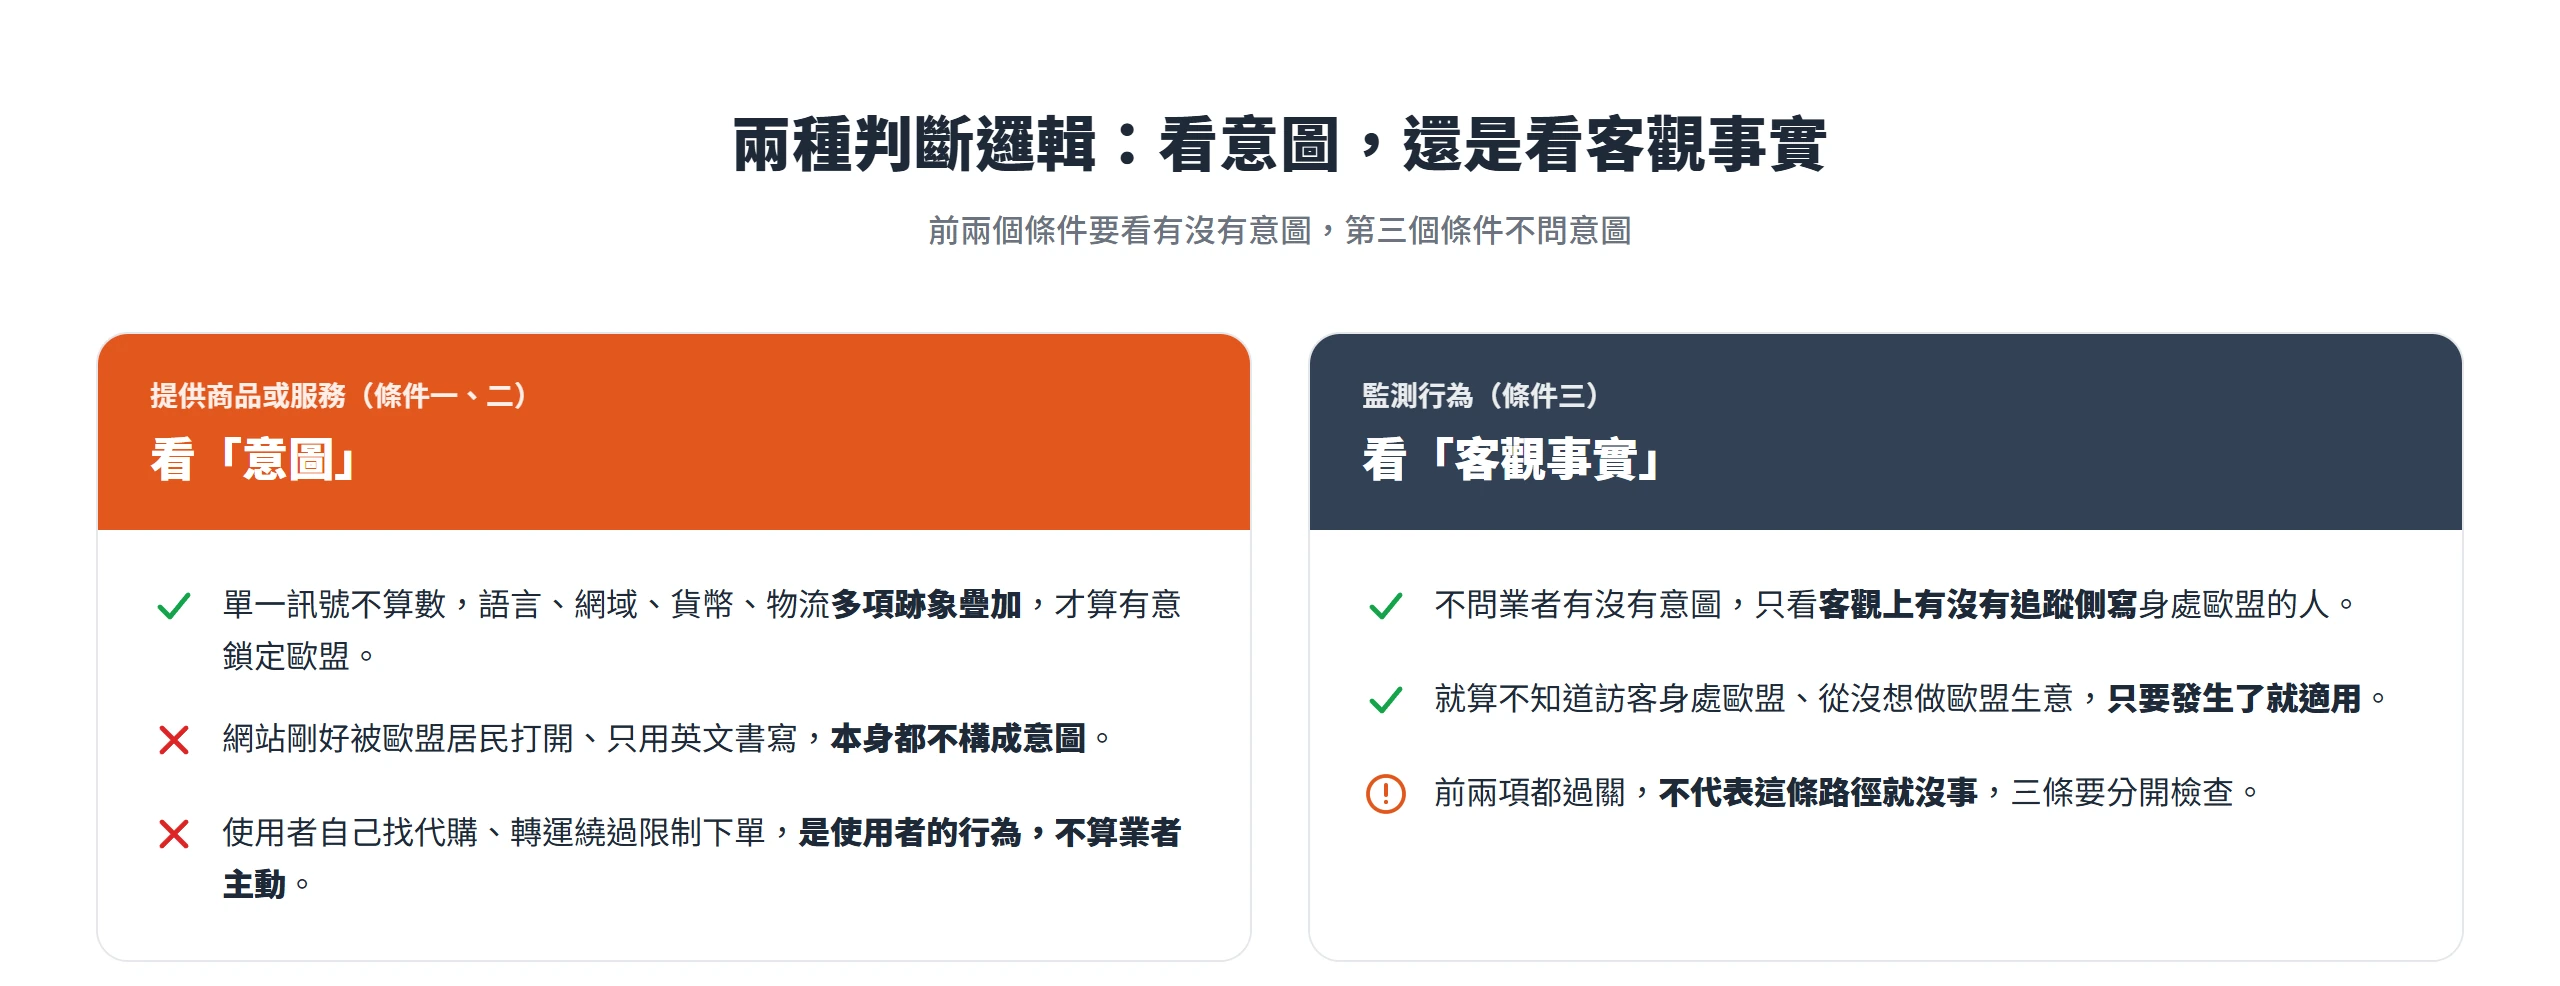
在往下拆解這兩條路之前,有一件事最容易被誤解,也最該先講清楚,網站能不能被歐盟居民打開,跟 GDPR 要不要管,是兩件事。GDPR 前言第 23 點寫得很明白,單純「網站在技術上能被歐盟境內的人連上」這件事本身,完全不足以構成向歐盟提供商品或服務。判斷重點放在業者是不是顯露出想觸及歐盟使用者的意圖,前言列出的具體跡象包括使用歐盟會員國通用或特定的語言、允許用該語言下單購買、使用歐盟通行貨幣或會員國當地貨幣計價,以及提及正在服務的歐盟客戶;EDPB 指引再往下補充了更多可綜合判斷的因素,包括提供送達歐盟地址的服務等。換句話說,一個台灣網站就算全世界任何人都連得上,只要沒有這些額外的意圖跡象,原則上不會被算進這一款。
條件一,語言與網域洩露了鎖定歐盟的意圖
GDPR 前言第 23 點列出的意圖跡象裡,最先被提到的是語言與網域這兩個訊號,但這裡最容易被誤會的一點是,很多人以為網站只要用英文寫,就等於在對歐盟招手,這其實搞錯了方向。英文是國際通用的商用語言,單獨使用完全不構成鎖定歐盟的證據;真正有意義的訊號,是使用某個歐盟會員國的在地語言,像是德文、法文或荷蘭文,而且這個語言跟業者自己所在地慣用的語言不同,才稱得上多做了一步。
網域名稱是另一條線索。如果一個台灣網站另外申請了德國的.de、法國的.fr 或荷蘭的.nl 這類歐盟國家頂級網域,而不是只用常見的.com 或.tw,這個動作本身就在告訴使用者這個市場已經準備好做生意了。再往上疊一層,如果訪客還能直接用那個在地語言的頁面完成下單購買,語言、網域、下單管道三個訊號疊在一起,才會被綜合認定為有意鎖定歐盟。
EDPB 在《Guidelines 3/2018 on the Territorial Scope of the GDPR (Article 3)》這份官方指引裡,把可以綜合判斷的因素列得更細,包括網站上有沒有提及正在服務的特定歐盟國家或城市、有沒有使用該地區的電話國碼、有沒有投放以歐盟會員國語言撰寫的搜尋引擎關鍵字廣告、頁面上有沒有出現歐盟地區客戶的推薦或評價,以及行銷與廣告活動是不是鎖定歐盟受眾。這些因素沒有一項單獨成立就算數,重點永遠是把所有跡象放在一起看,判斷業者是不是真的在對歐盟市場招手。
回到最前面那個常見誤會,網站剛好可以被歐盟使用者打開,跟網站用業者自己國家慣用的語言書寫(對台灣業者來說多半就是中文,或者拿英文當國際共通語),這兩件事單獨都不構成鎖定歐盟的證據。GDPR 前言明文排除「這兩種情況本身就足以認定意圖」的推定,一定要有額外的跡象同時出現才算數。
條件二,計價幣別與能不能送達歐盟同樣重要
除了語言與網域,計價與物流是另一條被拿來判斷有沒有想做歐盟生意的線索,判斷邏輯跟語言網域完全一致,單獨一項不算,要看是否透露出主動觸及歐盟市場的意圖。如果一個台灣網站的商品是以歐元或某個歐盟會員國當地貨幣計價,而不是台灣業者慣用的新台幣或美金,這個做法本身就是在對歐盟使用者招手;反過來,如果網站只用新台幣或美金計價,即使剛好被歐盟使用者看到、下單,也不會因此被認定成鎖定歐盟。
物流是另一個具體訊號。網站有沒有提供送達歐盟地址的運送服務、有沒有用歐盟語言標示運費與配送資訊、能不能透過歐盟地區慣用的金流方式完成結帳,像是當地銀行轉帳或在地支付工具,這些都是 EDPB 指引與 GDPR 前言列出的判斷因素。這幾項疊在一起,才會被看成業者主動想做歐盟生意,而不是剛好順水推舟。
這一段容易被忽略、卻最該先講清楚,如果歐盟使用者自己想辦法買到東西,例如請人代購或使用轉運服務,這就不是業者主動針對歐盟,不會讓業者被算進這一款。EDPB 指引特別強調,判斷重點永遠是業者是不是顯露出想做歐盟生意的意圖,而不是看歐盟居民有沒有辦法透過其他管道買到東西。使用者單方面繞過語言、貨幣或物流限制去下單,是使用者自己的行為,不代表業者主動觸及了歐盟市場。
條件三,主動追蹤歐盟使用者行為不需要意圖
前面兩個條件都在看業者是不是顯露出想做歐盟生意的意圖,GDPR 第 3 條第 2 項 b 款的監測行為卻完全不是這麼一回事,它不看業者有沒有意圖,只看客觀上有沒有發生對身處歐盟境內的人進行追蹤與側寫的行為。即使業者根本不知道訪客身處歐盟,也從沒想過要做歐盟生意,只要客觀上發生了這件事,就適用 GDPR。
GDPR 前言第 24 點把監測行為定義為,在網路上追蹤自然人,並運用個人資料處理技術做側寫(profiling),藉此分析或預測這個人的偏好、行為與態度,進而據此採取後續行動或決策。EDPB 指引進一步列舉屬於監測行為的具體活動,對一般網站來說最常見的包括行為式廣告、以行銷為目的的地理定位、透過 cookie 或其他追蹤技術進行的線上追蹤,以及基於個人剖繪的市場調查與行為研究。
換算成經營者聽得懂的說法,網站後台裝了會做使用者行為分析或再行銷(remarketing)的廣告像素,或者用 cookie 做個人化廣告投放,只要有歐盟訪客造訪並被這些工具追蹤側寫,理論上就落在監測行為的範圍裡。這一點跟前兩個條件最大的差異在於,語言、網域、貨幣、物流全部都沒問題,不代表監測行為這條路徑就沒事,三條路徑要分開檢查,不能因為前兩項過關就以為整體安全。
任一條件命中就足以讓 GDPR 適用
前面三個條件之間是「或」的關係,不是「且」的關係。GDPR 第 3 條第 2 項把提供商品或服務跟監測行為並列成兩款,命中任何一款就足以讓 GDPR 適用,不需要同時符合兩款,也不需要語言、網域、貨幣、物流四項全部命中,只要其中的跡象組合起來足以認定意圖就成立。
用兩個假設情境來對照會比較清楚。第一個情境,一家做外銷手工家飾的台灣工作室,網站只有中文、用新台幣計價,也沒有裝任何廣告追蹤或分析工具,海外買家都是自行聯繫後以匯款下單,這樣的網站在語言、網域、貨幣上都沒有鎖定歐盟的跡象,也沒有監測行為,原則上不會落入 GDPR 這兩款規範。第二個情境,一家做 SaaS 工具的新創,網站全英文、用美金計價,乍看跟歐盟一點關係都沒有,但後台裝了會做使用者行為分析與再行銷的廣告追蹤工具,只要有歐盟訪客使用該網站並被這套工具追蹤側寫,就可能落入監測行為這一款,即使語言和計價完全沒有特別鎖定歐盟。
這兩個情境要點出的是同一件事:語言、貨幣、網域這幾項沒問題,不代表監測行為那條路徑也一定沒問題,三條路徑得分開對照自己的網站實際情況,而不是看到其中一項過關就整體放心。
被 GDPR 規範後的代價與優先處理順序
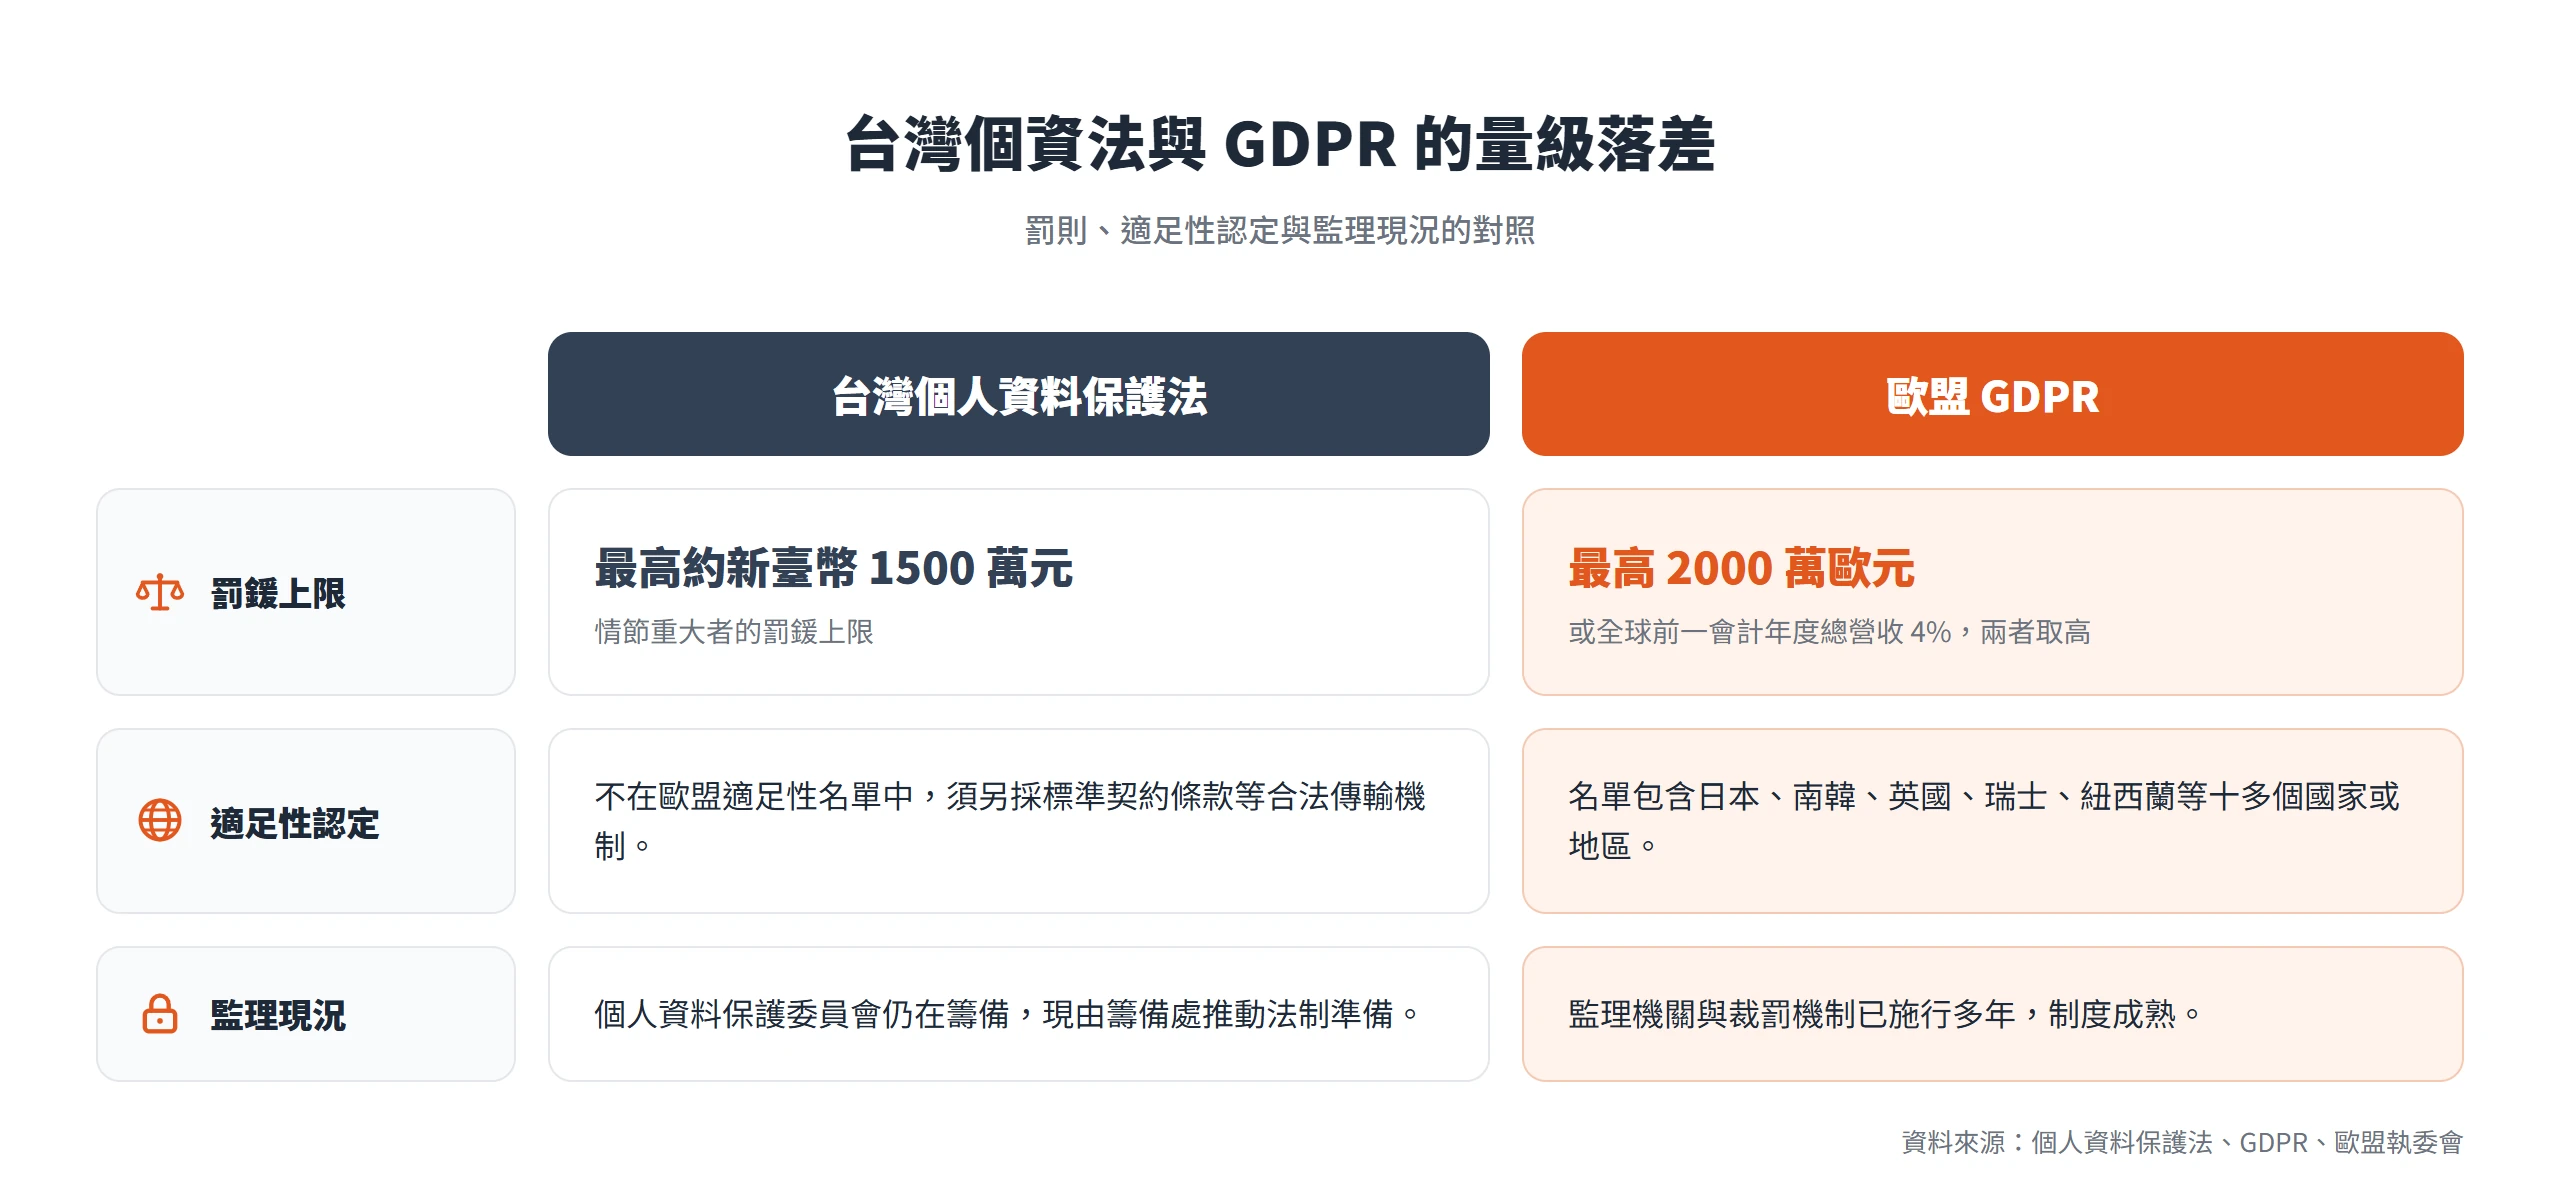
一旦真的踩到前面任一條件,GDPR 規定的罰鍰上限相當可觀。GDPR 第 83 條規定,較嚴重的違反,例如違反個資處理基本原則、侵害當事人權利,最高可處 2000 萬歐元或全球前一會計年度總營收 4%,兩者取高。這個量級對多數台灣中小企業來說,已經足以構成實際的經營風險,不是罰個象徵性金額就了事。
比起花時間逐條研究罰則怎麼分級,更值得先做的是三件能馬上檢查、動手改的事。第一件是同意機制。GDPR 要求歐盟使用者的個資蒐集同意必須是具體、明確、主動的行為,不能用預設勾選或沒有取消就算同意這種消極方式取得,同意也要能隨時撤回;如果處理目的有多個,每個目的都要分別取得同意。現在網站上的同意彈窗如果還是預設全部勾選、只有一個「接受」按鈕,這一步就該先改。
第二件是有沒有管道回應歐盟使用者的資料請求。歐盟使用者有權查詢自己的個資、要求更正、要求刪除,也有權要求把資料以可攜的格式取回,網站經營者要有實際能回應這些請求的聯絡管道與處理流程,收到要求後不能置之不理。這通常代表要有一個明確的聯絡窗口,以及內部一套能真的找得到、改得動、刪得掉使用者資料的流程,而不是把個資丟在後台不同系統裡各自為政。
第三件是要不要指定一位歐盟代表人。GDPR 第 27 條規定,符合提供商品服務或監測行為這兩款而在歐盟境內沒有據點的業者,原則上要在歐盟境內指定一位代表人,作為監理機關與使用者的聯繫窗口。條文也設有除外規定,像是處理規模小、不屬於經常性或系統性的大規模監控、也不涉及大量處理特殊類別個資等條件同時成立時可以豁免,實際上要不要指定,得看自己網站蒐集個資的規模與性質個案判斷。
台灣個資法比 GDPR 寬鬆,別把距離當成安全網
看到 2000 萬歐元這個數字,不少台灣經營者的第一反應是,歐盟那麼遠,真的會查到我、罰到我嗎。這個疑問可以從兩個角度回答,一個是台灣自己的規範標準,一個是距離能不能真的擋掉風險。
先看台灣自己的個資法。現行《個人資料保護法》第 47 條規定,非公務機關違反特定蒐集處理利用義務,由主管機關處新臺幣 5 萬元以上 50 萬元以下罰鍰,並令限期改正,屆期未改正者按次處罰;第 48 條規定安全維護義務的違反,一般情形處新臺幣 2 萬元以上 200 萬元以下罰鍰,情節重大者可處新臺幣 15 萬元以上 1500 萬元以下罰鍰。即使拿最高的 1500 萬元這一檔對比,仍遠低於 GDPR 最高 2000 萬歐元的量級,兩者差了數十倍。這不是說台灣的個資法不重視個資保護,而是罰則設計的量級本來就跟歐盟不在同一個級距。
台灣目前也不在歐盟執委會認定具有適足性(adequacy)的國家或地區名單中,這份名單目前包括日本、南韓、英國、瑞士、紐西蘭等十多個國家或地區,台灣不在其中。這代表台灣企業如果要從歐盟客戶、供應商或合作方接收個資,無法直接套用適足性帶來的簡便傳輸管道,得另外採取像標準契約條款這類其他合法傳輸機制。台灣自己也在補強個資保護的監理量能,行政院已將個資法部分條文修正草案送請立法院審議並三讀通過,賦予未來成立的個人資料保護委員會受理個資事故通報、訂定安全維護管理辦法、限制個資國際傳輸、稽核與檢查等監理權限,不過委員會本身的組織法草案目前仍在立法院審議,個資保護委員會還沒有正式成立運作,現階段由個人資料保護委員會籌備處持續推動相關法制準備工作,顯示台灣的個資監理正在往國際趨勢靠攏,只是腳步比歐盟慢一些。
真正該提防的風險,其實不是歐盟監理機關會不會跨海裁罰。就算歐盟監理機關執行裁罰有實務上的難度,只要網站客觀上符合提供商品服務或監測行為任一條件,理論上就要負完整的 GDPR 義務;更直接、也更常發生的風險來自生意夥伴,而不是監理機關。歐盟客戶、平台或供應鏈夥伴在簽約或做盡職調查時,經常會要求確認對方是否符合 GDPR,不合規可能直接影響能不能拿到訂單或維持既有合作關係,這比監理機關開罰更貼近台灣中小企業實際會遇到的情況。與其等哪天真的被問到答不出來,不如趁現在把前面三件事,同意機制、資料請求的回應管道、要不要指定歐盟代表人,先一項一項對照自己的網站檢查過一輪。