
多數人以為換掉 WordPress 後台登入網址,擋下的是存心要闖進你網站的駭客,實際上擋下的多半是根本不知道這個網站存在、只是按著清單一路掃過去的自動化程式。這中間的落差,才是真正值得拆開來看的地方。
打開任何一篇教 WordPress 資安入門的中文教學,「把後台登入網址換掉」幾乎都會被排進第一批建議,緊跟在「改掉預設帳號」和「裝一支安全外掛」旁邊,讀起來像是裝好了就等於多了一道防線,但它擋住什麼、又擋不住什麼,很少被講清楚。
隱藏WordPress後台登入網址指的是用外掛或伺服器層的規則,把固定的 /wp-login.php、/wp-admin 攔截下來,導向站主自訂的新網址,不知道這組網址的人就進不到登入畫面。它的效果邊界剛好落在很多人沒想過的地方,對付大量自動化的掃描流量很有用,對付真正鎖定你這個網站的人,幫助有限。先看它實際攔下的是什麼流量,再看它攔不住什麼,最後回到你自己該把它排在防護清單第幾順位。
隱藏後台登入網址是什麼?
這個做法的技術本質是攔截與轉址,不是修改 WordPress 核心程式。裝上對應的外掛之後,任何指向 /wp-login.php 或 /wp-admin 的請求都會被攔下來,一般訪客只會看到一個找不到頁面的畫面,只有知道新網址的人才能看到真正的登入表單。伺服器層也能做到同樣效果,用 .htaccess(Apache)或 nginx 的改寫規則直接擋掉固定路徑,原理相同,只是不透過外掛完成。
最多人用的同類外掛 WPS Hide Login,在 wordpress.org 官方頁面上把這個機制講得很直白,它單純攔截頁面請求,在任何 WordPress 網站上都能運作,wp-admin 目錄與 wp-login.php 頁面會變得無法存取,而只要停用這支外掛,網站就會完全回到裝之前的狀態。這句說明其實透露了兩個重點,一是它不動核心檔案,二是它可逆,停用等於什麼都沒發生過。也因為這樣,這招在技術上幾乎零風險,最壞的結果不過是忘記新網址、把自己鎖在外面(後面會講怎麼救回來),不會因為裝了它就讓網站的其他部分變得不穩定。
理解了這個技術本質,真正該回答的問題是,這個訪客猜不到的新網址,實際上擋住的是誰。
自動化掃描鎖定的是固定路徑而非特定網站
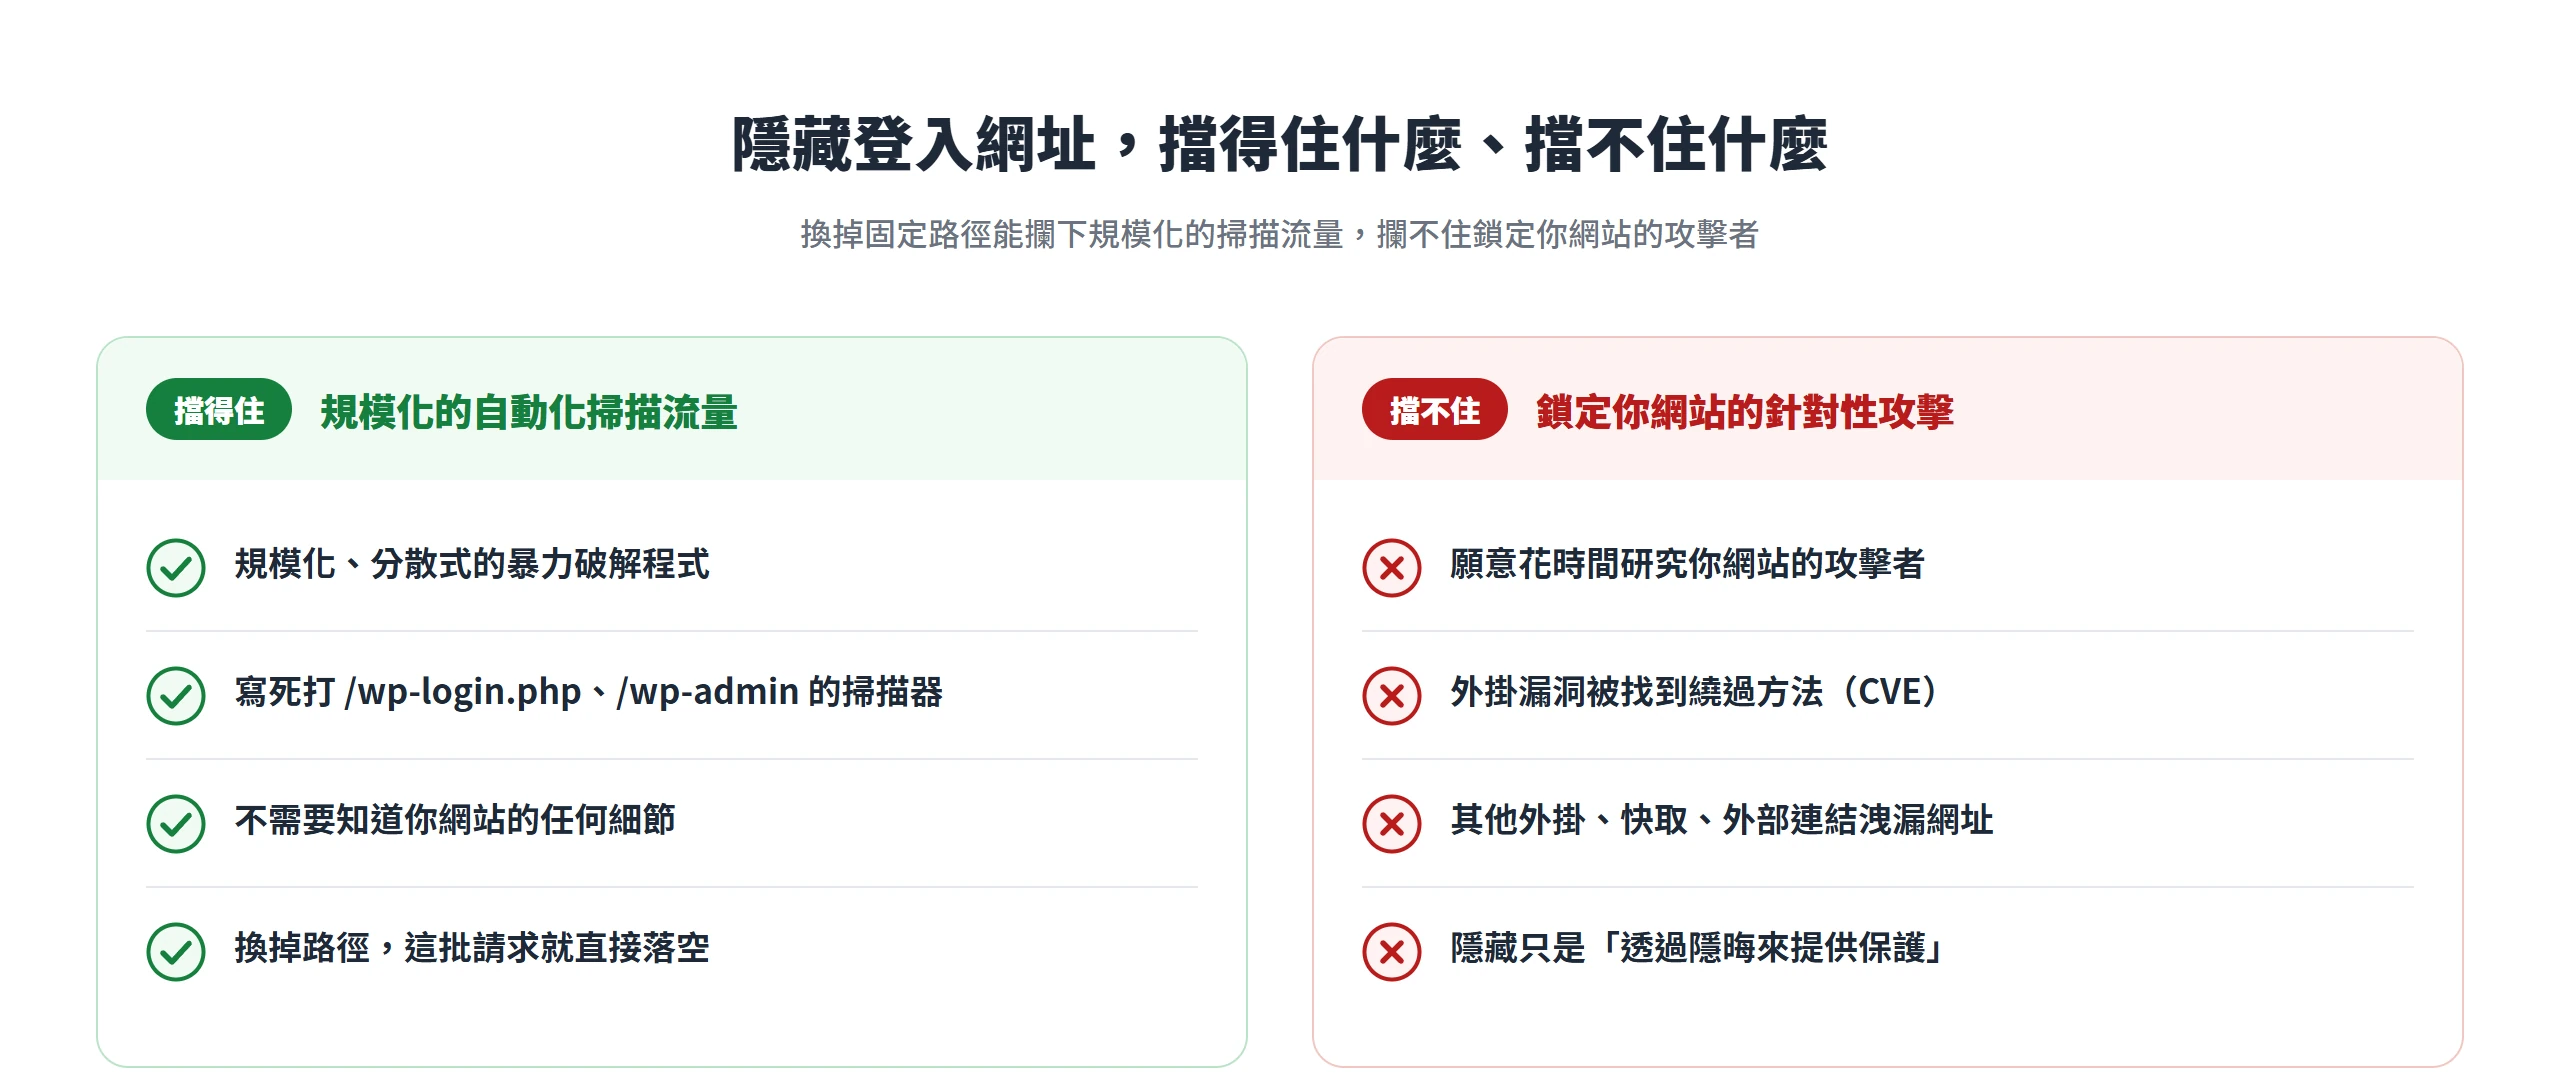
這招擋住的幾乎全是不分青紅皂白、規模化打固定路徑的自動化流量,對真正鎖定你這個網站的人幫助有限。
暴力破解(Brute Force Attack)的本質是自動化,而且經常是分散式的。WordPress 官方開發者文件把暴力破解定義為攻擊者反覆嘗試帳號密碼組合,直到有一組成功為止,這些嘗試由程式自動發出,也常常透過殭屍網路分散到大量不同的 IP 位址,就算每一次嘗試都失敗,龐大的請求量本身就足以拖垮伺服器資源。而這些自動化程式與掃描工具,寫死打的路徑就是 /wp-login.php 和 /wp-admin,因為這兩個是 WordPress 的預設固定值,掃描器不需要知道你網站的任何細節,照著清單一個個網域打過去就好。
一旦把路徑換掉,這批流量連嘗試登入的機會都沒有,請求會直接落在一個不存在的頁面上,登入失敗的紀錄跟著減少,伺服器要處理的無效請求也跟著少一大截。這個規模有多大,Wordfence(國際 WordPress 資安公司)在《2024 Annual WordPress Vulnerability and Threat Report》裡給出一個數字,2024 年光是這家公司防護的網站,就擋下超過 550 億次密碼攻擊嘗試。這個量級指的正是規模化、自動化的猜密碼流量,也就是換掉固定路徑能實際攔住的那一種。
WordPress 官方開發者文件本身也把隱藏登入網址定位成能降低雜訊的輔助做法,但同一份文件緊接著提醒,這不該是唯一的防線。這也是為什麼它防得住規模化的嘗試,卻防不住已經鎖定你網站、願意花時間找路的人。
隱藏網址不等於讓網站真正消失在攻擊者眼中
隱藏登入網址在資安概念上屬於「透過隱晦來提供保護」(Security through Obscurity),也就是仰賴設計或實作細節保密,作為提供防護的主要方法,而國際資安界對這種做法的共識是,它不該被單獨依賴。
OWASP 基金會(開放網路軟體安全計畫,國際資安領域的權威組織)旗下的 Juice Shop 專案文件,對這個概念給出明確的定義,在安全工程領域,透過隱晦來保護指的是靠著設計或實作細節保密,作為提供系統安全的主要方法;資安專家早在 1851 年就已經否定這種做法,建議隱晦絕不該是唯一的安全機制。這句話講的其實是一個很直觀的邏輯,把門牌號碼藏起來跟真的把門鎖好是兩件不同的事,前者頂多讓路過的人少按幾次門鈴,真的想進來的人不會被門牌號碼擋住。
把這個邏輯套回 WordPress,隱藏網址防的是規模化、不分對象的嘗試,對於已經鎖定你、願意花時間研究你網站的攻擊者,找到真正登入網址的管道不只一種,實際發生過的案例就攤在外掛自己的更新紀錄與資安研究報告裡。
外掛版本更新紀錄裡反覆出現的繞過修補
拿最多人用的隱藏登入外掛 WPS Hide Login 自己的官方更新紀錄來看,隱藏機制被找到繞過方法不是理論上的假設,是真實反覆發生過的事。
NVD(美國國家漏洞資料庫,官方權威資料庫)收錄的 CVE-2024-2473,記錄的是這款外掛 1.9.15.2(含)以下版本存在的登入頁揭露漏洞。成因出在 WordPress 內建的 action=postpass 參數,這個參數原本是給密碼保護文章功能用的,外掛卻把帶著它的請求誤判成合法請求,直接放行到底層的 wp-login.php,等於攻擊者不需要知道隱藏後的新網址,只要在正確的參數上做文章就能繞過去,而且不需要身分驗證、遠端就能利用、攻擊複雜度低。另一筆 CVE-2024-6289 也是同一款外掛的問題,1.9.16.4 以前的版本沒有擋住透過 WordPress 內建 auth_redirect 函式導向登入頁的行為,讓未登入的訪客可以存取到本該隱藏的登入頁,這筆漏洞在 2024 年 7 月 15 日公布,CVSS 3.1 基礎分數落在 6.1,屬於中度風險,弱點類型歸類為 CWE-601,也就是把使用者導向不受信任網站的重導向瑕疵。
把時間拉長來看,這不是單一事件。翻開這款外掛在 wordpress.org 官方頁面上的變更紀錄,1.9.16、1.9.15、1.9.12、1.9.1、1.7、1.2.1、1.1 每一個版本都寫著修補某種繞過或漏洞,橫跨了外掛的好幾個大版本。這串紀錄代表的是,隱藏機制本身也是一段程式碼,程式碼就可能有漏洞,「隱藏」這件事並不會讓外掛本身變得比其他外掛更安全,它一樣要跟著版本更新走。
其他外掛、快取與外部連結洩漏隱藏網址的常見管道
除了隱藏外掛自己的程式碼,網站上其他外掛、快取設定與各種外部連結,也都可能讓隱藏網址曝光,裝了這款外掛不代表網址就永遠是祕密。
滲透測試公司 Sprocket Security 在 2023 年公開過一個案例,講的是網站同時裝了 GravityForms 這款表單外掛時,攻擊者只要對 GravityForms 的 gf_page 參數丟一個隨機字串,不需要經過任何身分驗證,就會被自動導向隱藏的登入頁。原理在於 GravityForms 遇到未登入的訪客,會呼叫 WordPress 內建的 auth_redirect 函式要求對方先登入,而當時受測的 WPS Hide Login 等五款隱藏登入外掛,都沒有攔下這條轉址路徑。這正是前面 CVE-2024-6289 記錄的問題,WPS Hide Login 後來在 1.9.16.4 版修掉。這說明一件事,只要網站上還裝著其他會觸發登入轉址的外掛,隱藏登入這道防線就可能從隱藏外掛沒顧到的入口被繞開,兩支外掛單獨看都運作正常,漏洞出在兩者交會的地方。
另一個常見管道是快取。如果快取外掛沒有把新的登入網址排除在快取名單之外,含有登入連結的頁面被整頁快取下來,網址就會外流給看得到快取內容的人。除此之外,外部連結、系統寄出的通知信、甚至不小心公開的備份或版控紀錄,只要裡面寫死了舊的登入網址,同樣會把祕密洩漏出去。這些管道有一個共同點,它們都不是隱藏登入外掛本身的技術缺陷,而是網站整體運作環境裡任何一個環節,只要有一處被忽略,就足以讓這道防線失效。
頁面快取、外掛相容與規則衝突的三個副作用
換掉登入網址不是零成本的設定,WPS Hide Login 在 wordpress.org 的外掛頁面上就列出幾個實際會踩到的狀況,多做這一步設定,代表你要多留意這幾件事,否則反而可能把自己鎖在外面。
第一個副作用跟快取有關。wordpress.org 官方頁面在相容性段落裡明講,如果使用的快取外掛不是 WP Rocket,就要自己把新登入網址的網址片段加進不快取的頁面清單,否則快取邏輯不知道這個新網址其實是敏感頁面,可能把不該被快取的內容也一併存了下來。第二個副作用是跟寫死 wp-login.php 路徑的外掛或佈景主題衝突,官方 FAQ 講得很直接,這類把登入路徑寫死在程式碼裡的外掛或主題,完全不會理會你換過的新網址,該功能就是會失效,這也是為什麼換網址前最好先確認你網站上有沒有這種依賴固定路徑運作的元件。
第三個副作用最麻煩,是跟其他會修改 .htaccess 規則的外掛互相衝突。多支外掛同時改寫伺服器的路徑規則,規則之間彼此覆蓋或衝突,可能導致整個網站,包括站主自己,都被鎖在外面進不去。萬一你真的被鎖在外面,官方 FAQ 給的排除方法是回頭檢查 .htaccess 檔案,拿它跟一份正常、沒被改過的版本互相比對,找出是哪一行規則出了問題。這三個副作用合起來要傳達的重點很簡單,這項設定看起來只是換一組網址,但它牽動的是整個網站的路徑規則與快取機制,裝上去之後不能就當作完事了。
搬家或換主機時,這項設定最容易被漏掉
在所有會出狀況的情境裡,換主機或搬家是最容易漏掉、後果也最麻煩的一種,原因出在這項設定存放的位置。
自訂的登入網址不是寫在某個檔案裡,而是存在資料庫的外掛選項裡。這代表搬家工具如果沒有完整搬過資料庫,新站台上的外掛沒有被啟用,登入頁就會悄悄退回預設的 /wp-login.php;外掛有啟用、設定值卻沒跟著搬過去,登入網址則會變成外掛內建的預設值 /login,同樣是一猜就中的路徑,而這兩種情況都不會跳出任何警告。你如果沒有特別去確認,很容易在不知情的狀況下,以為自己還有這層防護,實際上早就退回了原本的預設值,等於白裝了一場。這種靜默失效比完全沒裝這招還危險,因為它給了一種假的安全感。
萬一你真的忘記自己當初設定的登入網址,wordpress.org 官方 FAQ 也給了明確的救回方法,要嘛直接進資料庫,在選項資料表裡找 whl_page 這個選項值,就能看到自己當初設的新網址;要嘛把 wps-hide-login 這個外掛的資料夾從外掛目錄裡整個移除,這樣一來外掛失去作用,就能透過原本的 wp-login.php 正常登入,登入之後再重新安裝這支外掛即可。如果網站是多站點架構,同樣的選項值則是存在 sitemeta 這張資料表裡。知道這條退路,搬家漏掉這件事就不是無解的死局,只是確實會多花一點功夫排查。
隱藏網址是降噪的輔助層,不是取代密碼與雙因素驗證的主防線
回到最前面那個問題,這招該不該做。答案要回扣 WordPress 官方開發者文件給的那份建議清單,隱藏登入網址被放在清單的最後面,而且明確標註是用來降低雜訊,不該是唯一的防線。
官方那份清單的完整順序,先是強密碼與密碼管理器,接著是要求管理員帳號一律開啟雙因素驗證,這一項 WordPress 核心本身並不內建,需要透過外掛或身分識別提供者來實現;再往下是可以考慮採用 Passkey,也就是 WebAuthn 這套免密碼登入標準;然後是在邊緣網路(WAF 或 CDN)或伺服器層對登入嘗試做速率限制;登入頁加上 CAPTCHA 或 Cloudflare Turnstile 這類人機驗證;不需要的話就停用 XML-RPC,需要的話則限制它的使用範圍並加上速率限制;核心程式、佈景主題、外掛隨時保持更新;監控並對可疑的登入行為發出警示,暫時封鎖濫用的 IP;最後才是優先透過邊緣或 WAF 防護,像 Cloudflare、Sucuri,或主機本身自帶的 WAF 來把關。隱藏登入網址的提醒,是附加在這整份清單的最末尾。
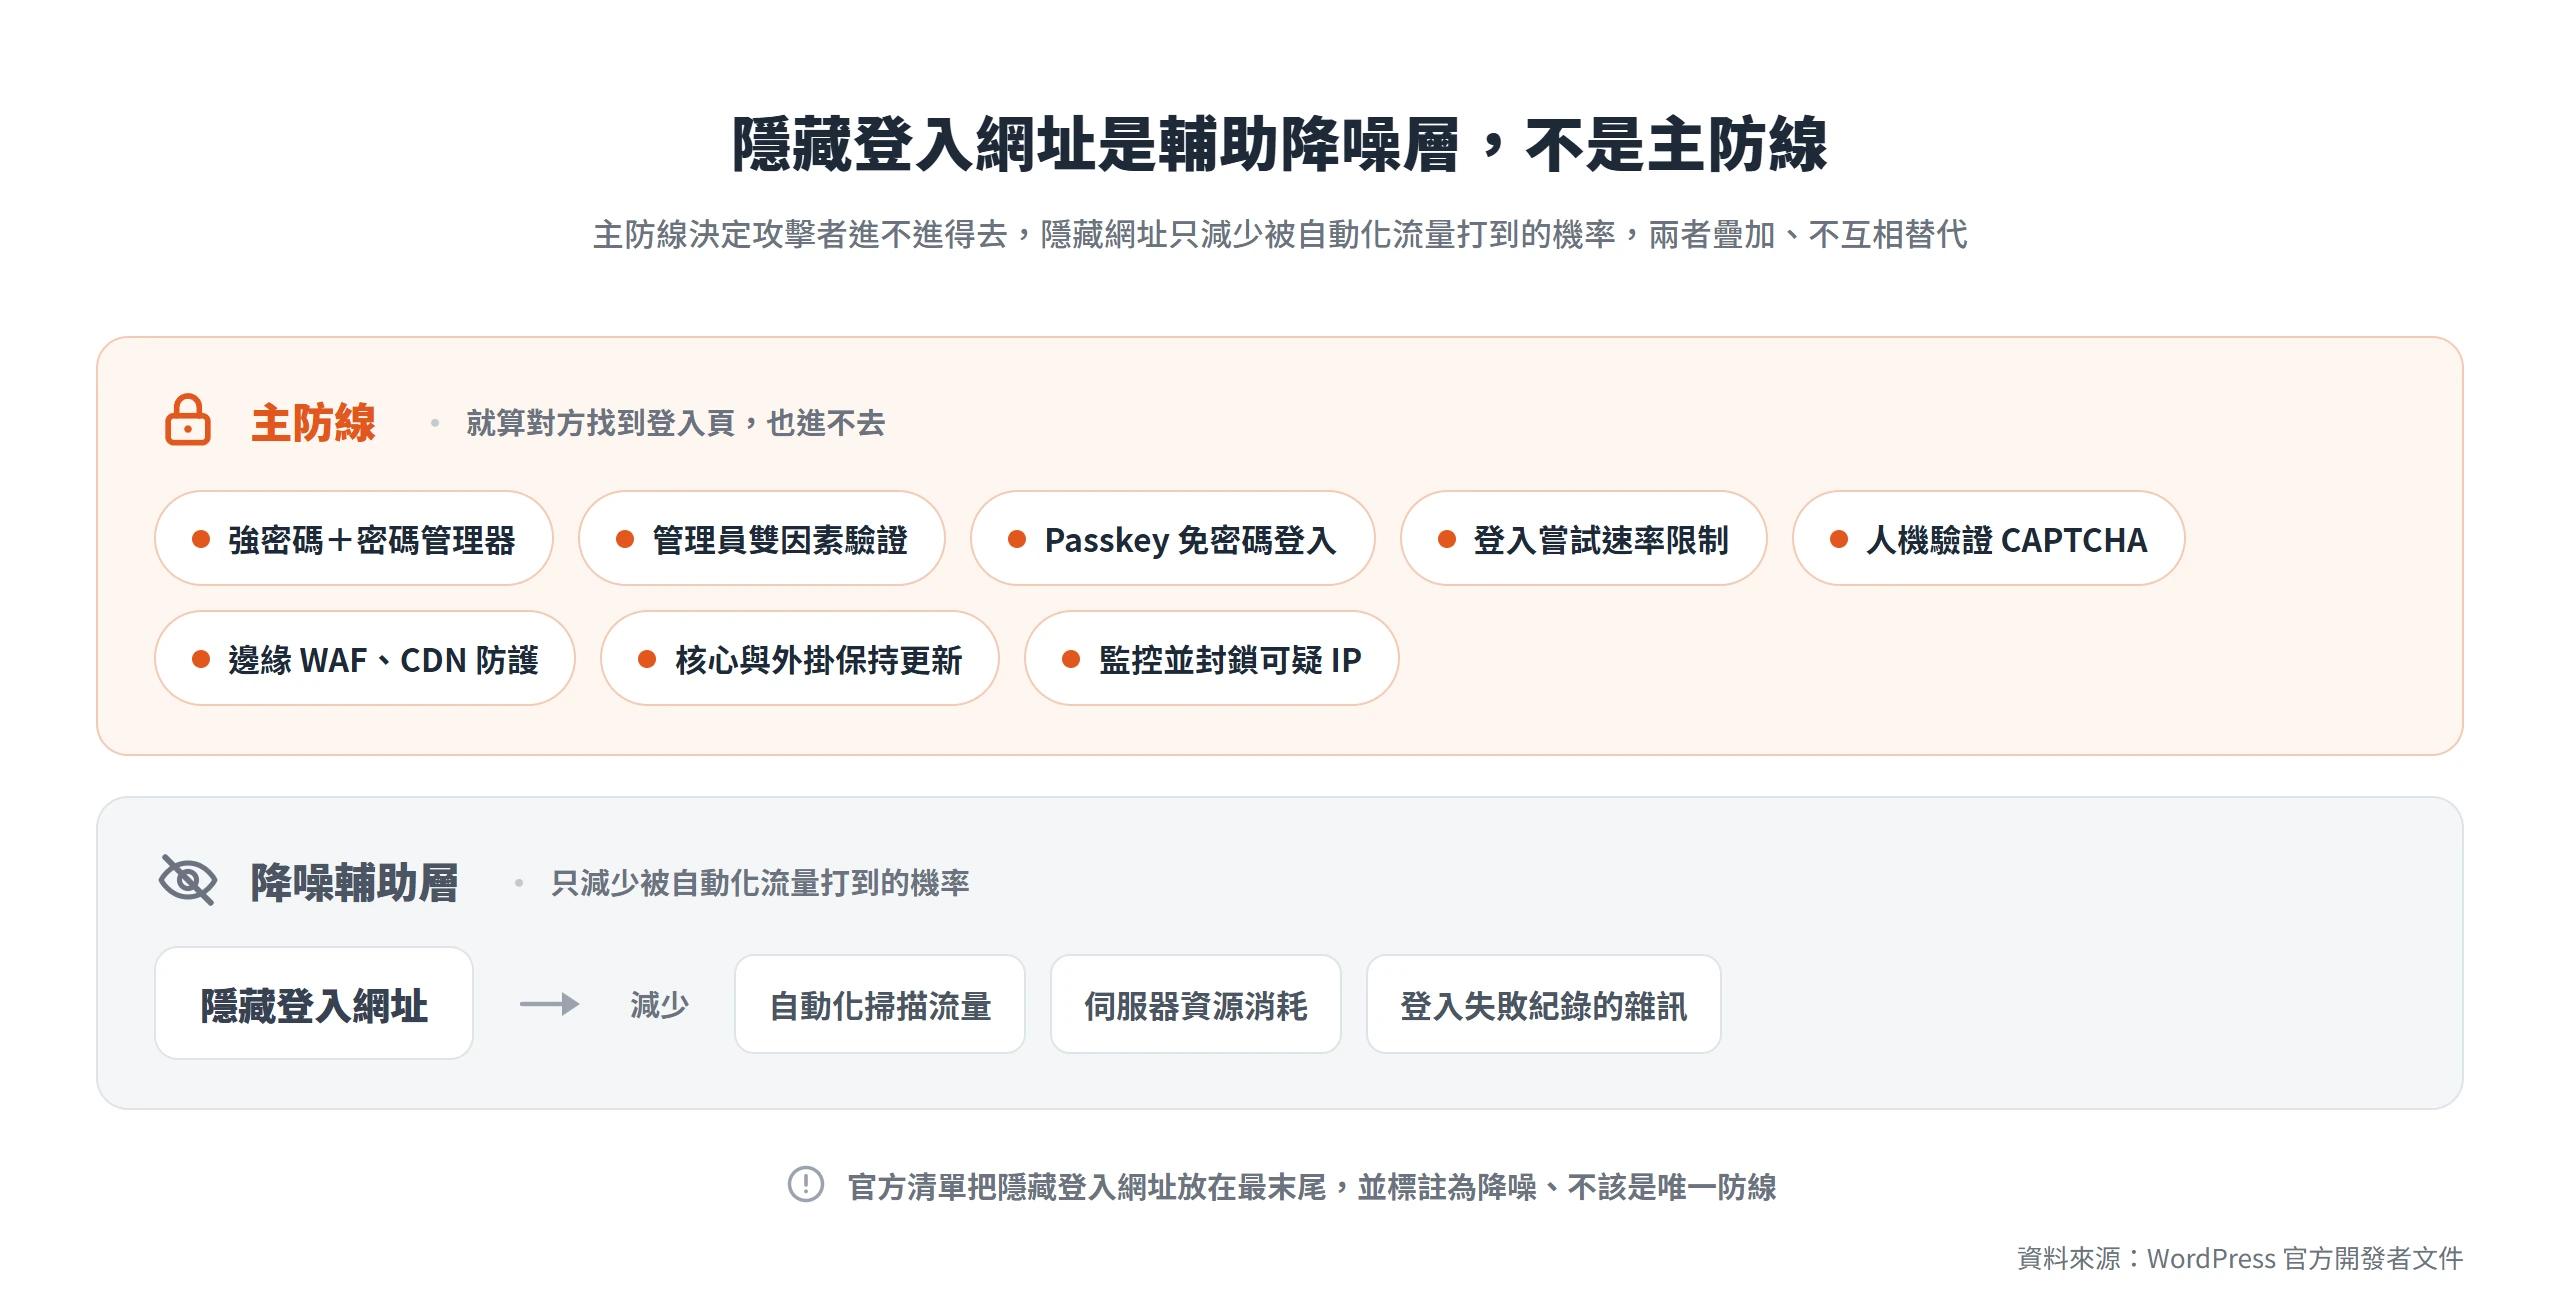
這份順序本身就是判斷框架的骨架。強密碼與雙因素驗證要解決的問題,是就算對方找到登入頁,也進不去;隱藏網址要解決的問題完全是另一個層次,它減少的是被自動化流量打到的機率、伺服器資源被無謂消耗的程度,還有登入失敗紀錄裡的雜訊,讓真正異常的登入嘗試更容易被看見。兩者是疊加關係,不是互相替代。
這件事該不該做,可以從你自己網站的情況判斷,方向大致有兩個。資源有限的中小型網站,尤其是共享主機環境,經常被大量自動化流量拖累資源,多記一個登入網址的麻煩,換來的是實際能感受到的資源鬆綁,這種情況值得做。反過來,如果你的網站前端已經有 WAF 或 CDN 在邊緣層做流量過濾與速率限制,這招能再省下的雜訊有限;如果是多人協作的團隊,多一個要記住的網址反而增加操作成本,也增加被鎖在外面的風險,這種情況大可以往後排,甚至不做也沒關係。
沒有一律該做,也沒有一律沒用,端看你的網站現在站在哪個位置。真正決定網站安不安全的,從來不是登入頁藏在哪個網址,而是密碼夠不夠強、有沒有多一層驗證、邊緣防護有沒有到位。把這幾件事做好,隱藏網址才有資格當那層錦上添花的降噪機制。