
多數人以為網站要有一定知名度或流量,才會被鎖定攻擊,實際上只要 WordPress 一裝上線,登入頁 wp-login.php 幾乎立刻就會被自動化程式輪流敲,跟網站有沒有人氣、有沒有商業機密完全無關,單純因為它是一個公開的登入入口。沒有防護的情況下,同一個 IP 或代理可以在極短時間內連續試好幾組帳號密碼組合,後台的登入紀錄動輒累積到幾百次失敗嘗試,伺服器資源被白白消耗不說,萬一密碼剛好不夠強,帳號就有被硬闖進去的風險。Limit Login Attempts 這支外掛要擋的,就是這種不斷重試的登入行為。
外掛目前的正式名稱是 Limit Login Attempts Security(原名 Limit Login Attempts Reloaded),屬於登入安全外掛,核心做法是偵測連續失敗登入、達到門檻就暫時鎖定來源;現在還內建兩步驟驗證與基礎防火牆,已經不只是一支單純的鎖定工具。暴力破解是 WordPress 網站最常被使用的攻擊手法之一,不需要找到程式漏洞,靠自動化工具窮舉帳密就能長期騷擾一個網站,這也是為什麼登入頁防護幾乎是每個 WordPress 網站都該有的基本配備。動手設定之前,先確認改名之後的 Limit Login Attempts Security 就是原來那支外掛。
Limit Login Attempts Security 是什麼?
如果你之前裝過或聽過「Limit Login Attempts Reloaded」,可以先放心,它並沒有被別的外掛取代,只是換了一個更貼近現況的名字。外掛在 wordpress.org 上的識別碼(slug)仍然是 limit-login-attempts-reloaded,沒有變動,但顯示名稱與說明文字已經正式改為「Limit Login Attempts Security – Login Security, 2FA, Firewall, Brute Force Prevention」。換名字不是行銷噱頭,而是反映功能確實擴充了,現在同時內建兩步驟驗證、基礎防火牆與 WooCommerce、XML-RPC 保護,不再只是單純「限制登入次數」的小工具。
這支外掛目前仍在積極維護中,版本落在 3.3.10,最近一次更新落在 2026 年 9 月,已測試相容至 WordPress 7.1.3,最低需求則是 WordPress 5.0。使用者評價也相當穩定,累計 1,488 則評分裡有 1,402 則五星、只有 37 則一星,換算下來五星占比約 94%。安裝規模同樣不小,wordpress.org 的安裝數統計是以百萬為門檻分級,這支外掛落在「100 萬以上」這一級。外掛官方的說明檔另外自稱有「200 萬」個網站在用,官網的方案頁面則寫「250 萬」名活躍使用者,兩個數字彼此對不太起來,說到底都是廠商自己揭露的行銷數字,拿來當「使用者眾多」的參考就好,真要看安裝規模,還是以 wordpress.org 官方統計的門檻為準。
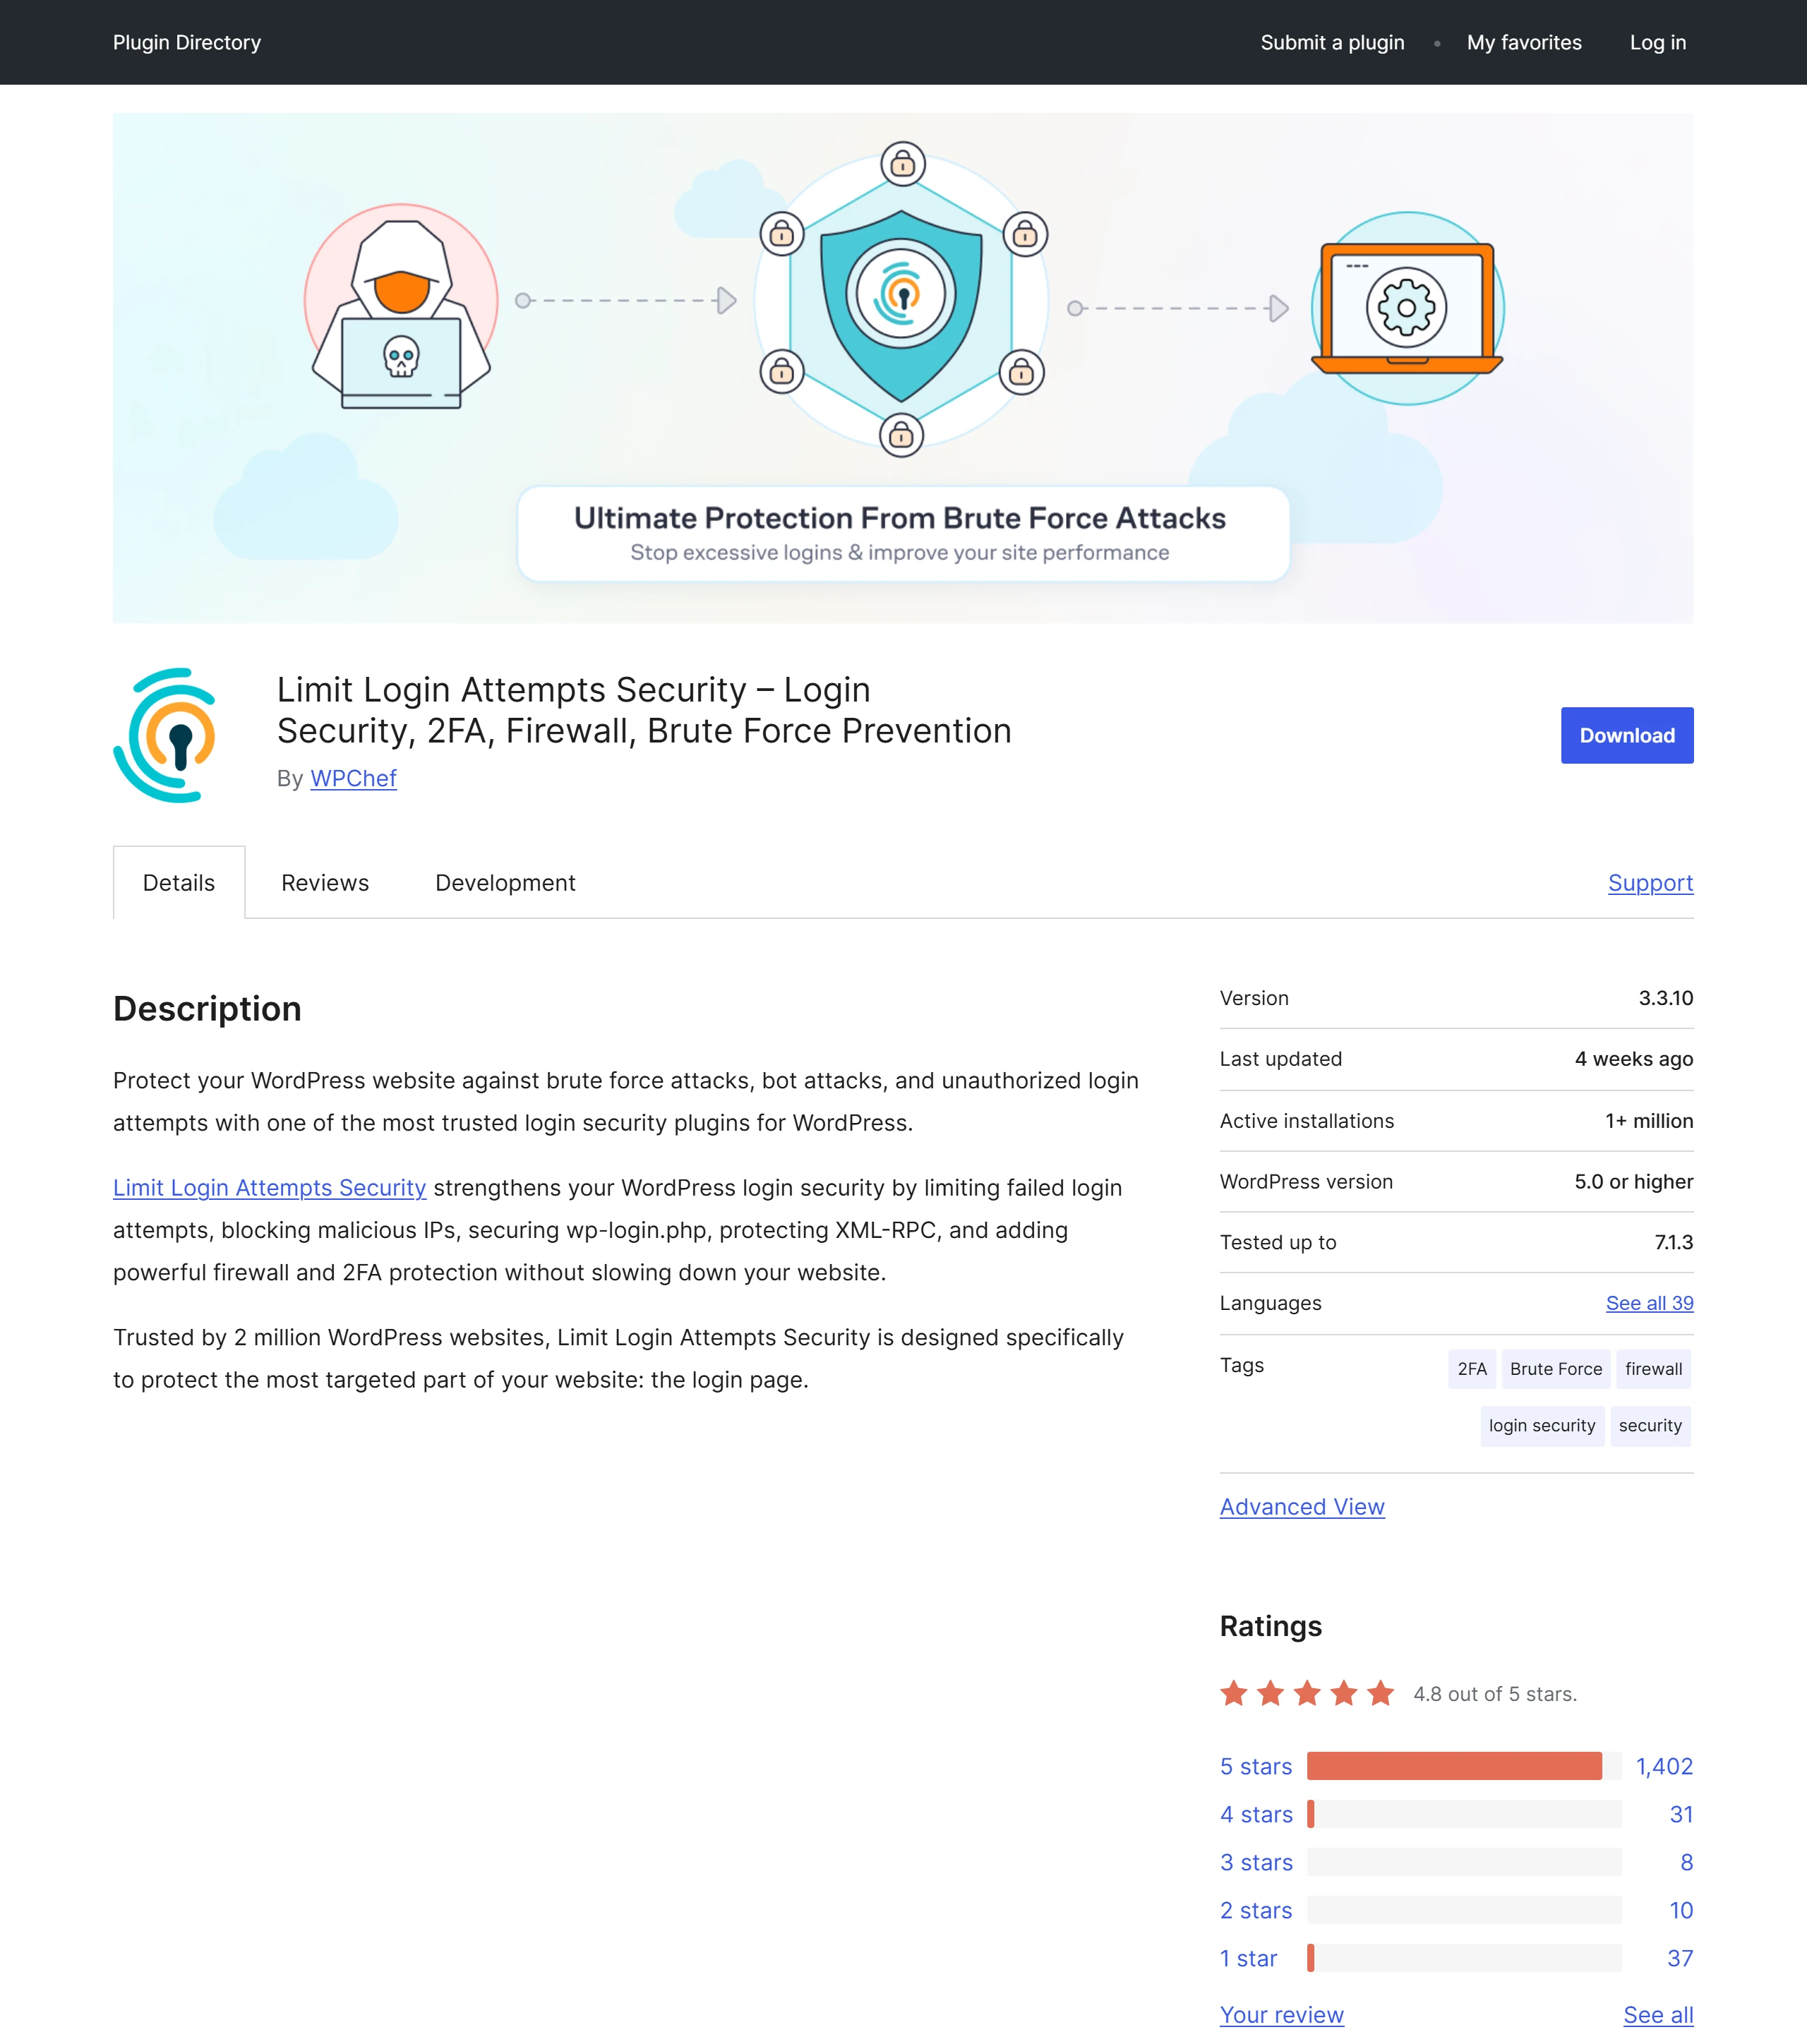
這支外掛目前涵蓋的功能包括:依 IP 與帳號限制登入次數、鎖定時長與重試次數可以調整、保護 wp-login.php 與 XML-RPC、內建以 email 寄送驗證碼的兩步驟驗證、基礎防火牆與機器人偵測、保護 WooCommerce 登入頁與多站點安裝、IP 與帳號的安全清單及封鎖清單、失敗登入通知信,並且與 Wordfence、Sucuri、Ultimate Member、MemberPress、WPS Hide Login、Cloudflare 等常見外掛與代理服務相容。
安裝和啟用,先確認主機是否已經預裝
安裝這一步有個容易被忽略的前提。不少網頁主機商在幫客戶建置 WordPress 網站時,會直接預先裝好這套外掛當作基本資安配備。所以第一步不是急著到「安裝外掛」頁面搜尋,而是先進「已安裝外掛」清單看看有沒有同名外掛,順便確認版本是不是最新的;如果版本偏舊,通常需要請主機商協助更新,而不是自己再裝一次重複的外掛。
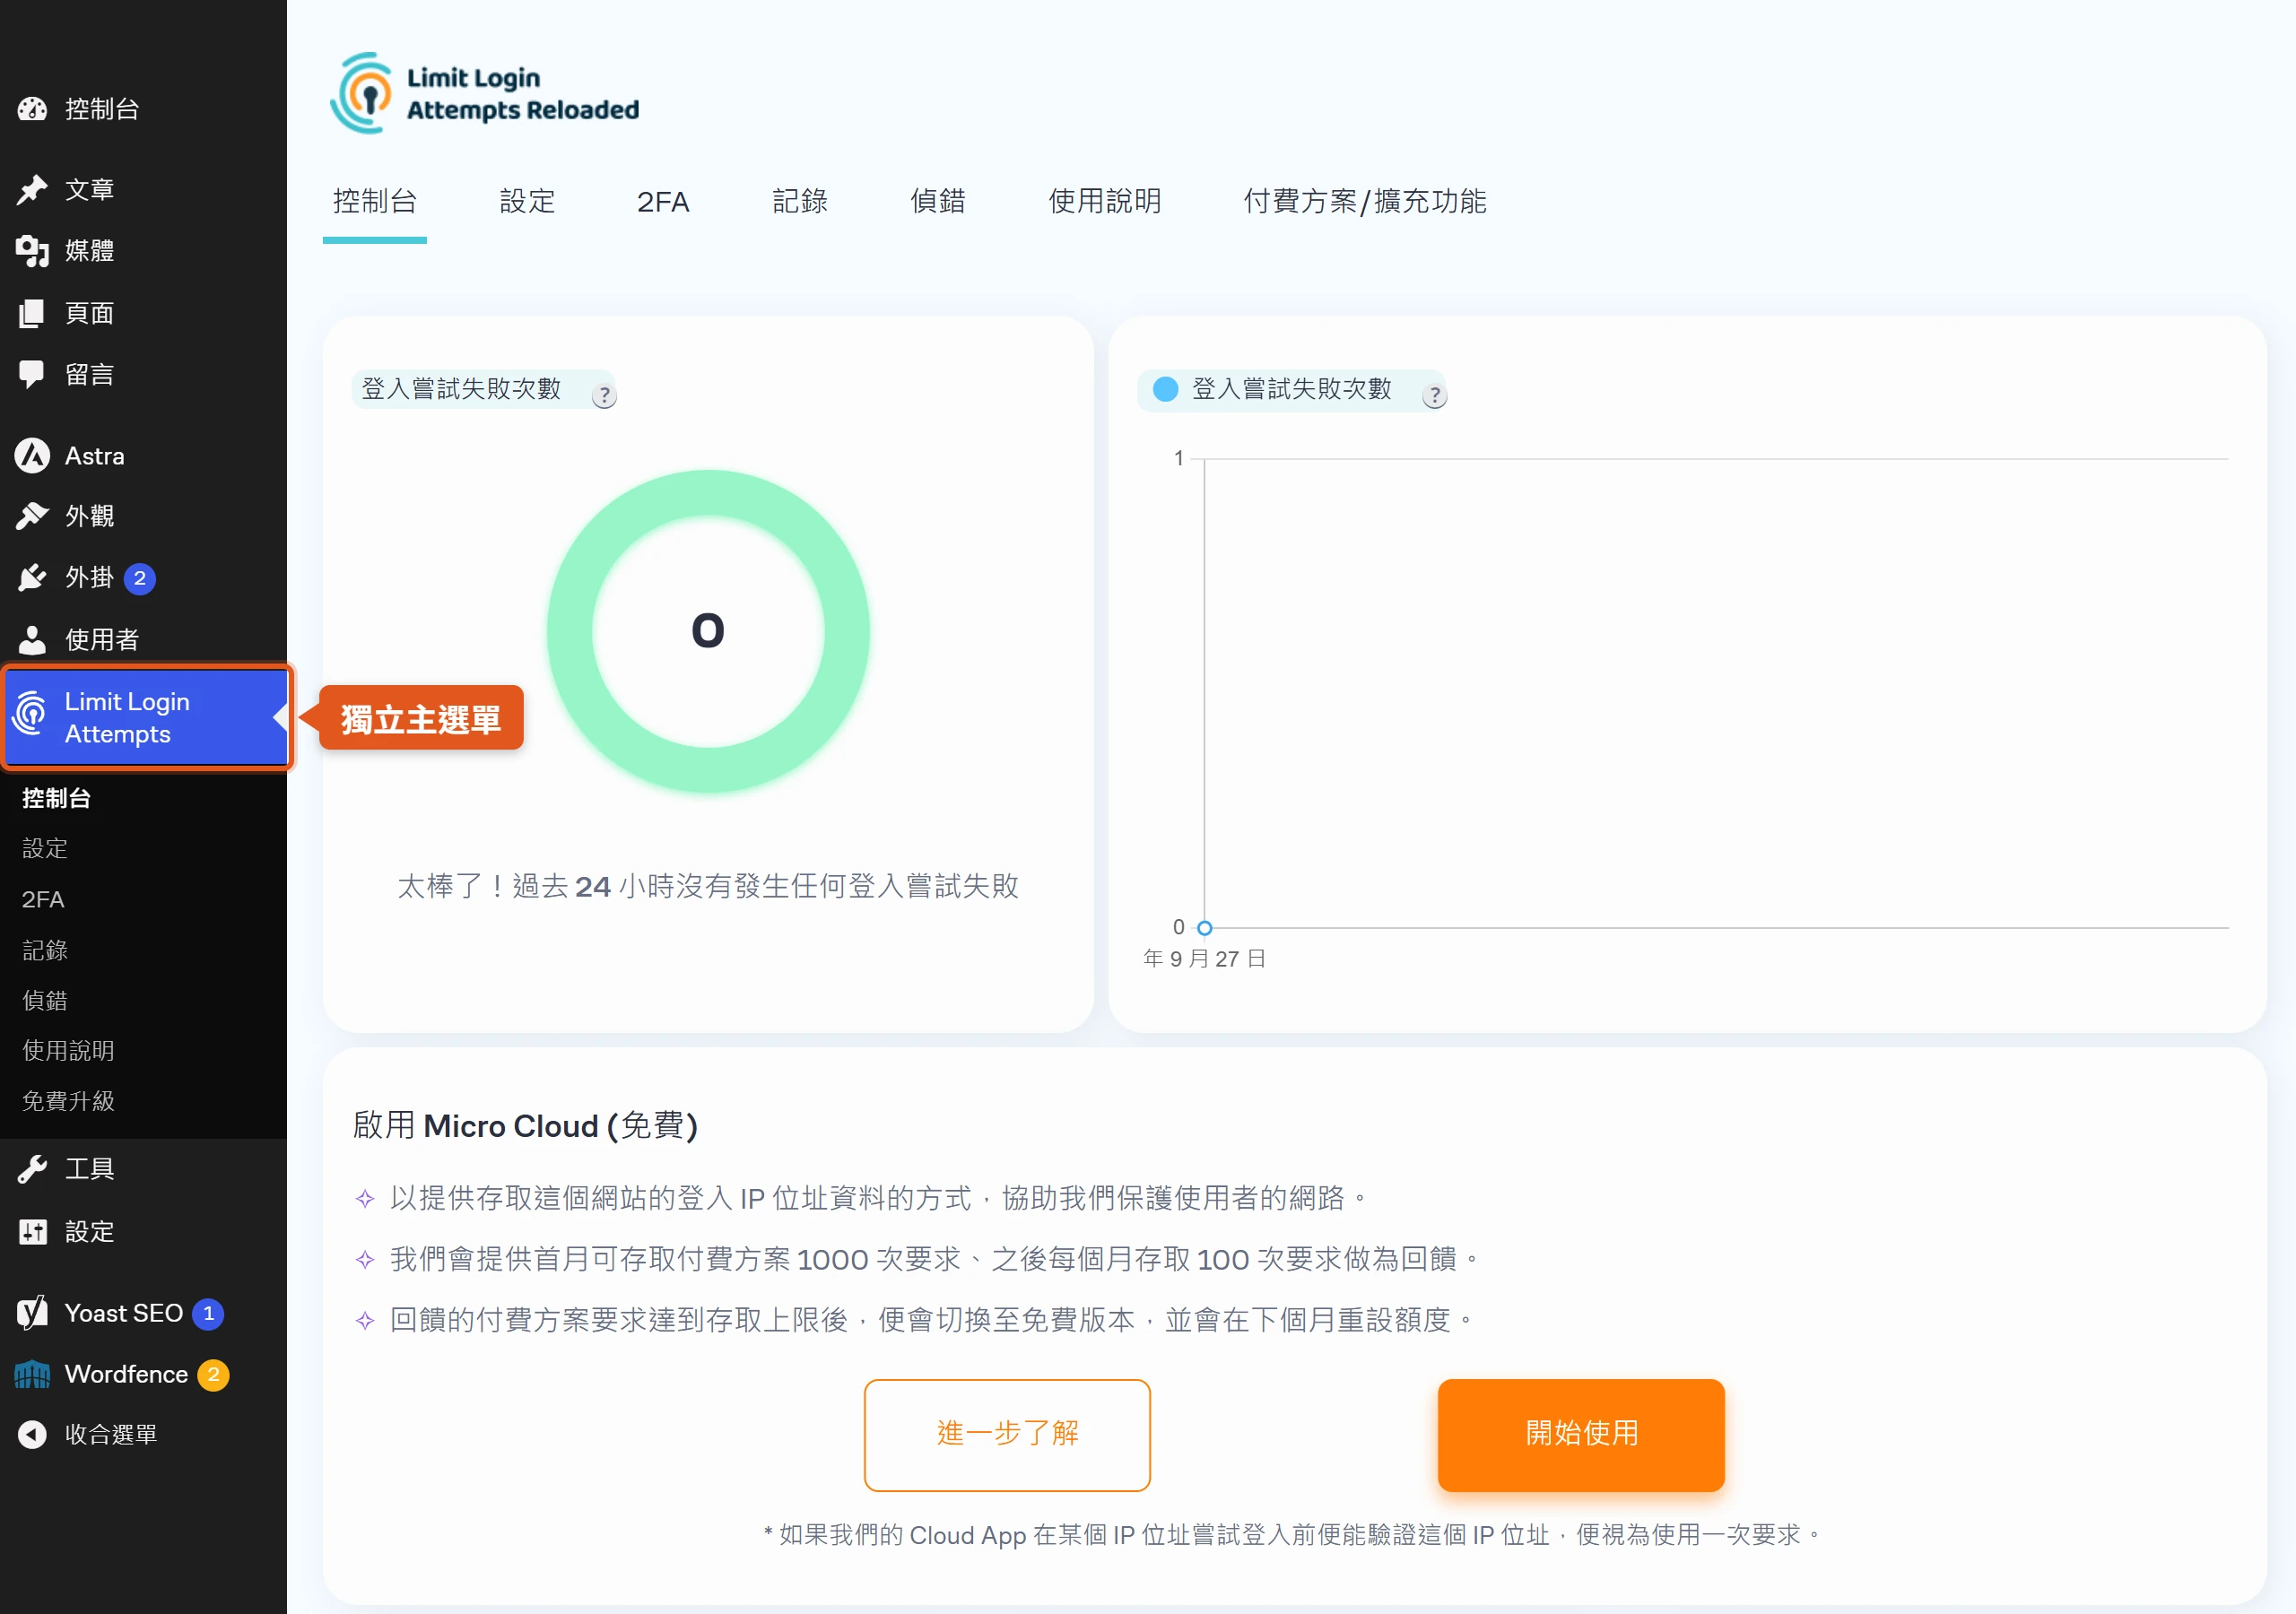
確認沒有預裝之後,才走一般的安裝流程:登入 WordPress 後台,進入左側選單的「外掛」,點「安裝新外掛」,在搜尋欄輸入「Limit Login Attempts Reloaded」,找到之後點「立即安裝」,安裝完成再按「啟用」即可。啟用之後,後台左側會多出一個獨立的主選單「Limit Login Attempts」,底下分成控制台、設定、2FA、記錄、偵錯等子頁;接下來各節提到的功能都在這裡找得到。安裝時若網站語系是繁體中文,大部分介面會一併顯示成中文。
依 IP 與帳號限制登入次數的核心鎖定機制
這是這支外掛最原始、也最核心的功能,同時盯著 IP 與帳號兩條線,只要偵測到同一個 IP 或同一個帳號連續登入失敗,累積次數達到門檻就會暫時鎖定該來源,過一段時間再自動解除。預設連續失敗 4 次就會觸發鎖定,鎖定時間預設是 20 分鐘,設定位置在「Limit Login Attempts」的「設定」分頁,「伺服器本機應用程式」區塊(英文介面為 Local App)裡的「登入鎖定條件」。這個機制擋的正是最常見的暴力破解模式,也就是同一組工具反覆嘗試大量帳密組合,而不是偶爾手滑打錯一次密碼的正常使用者。
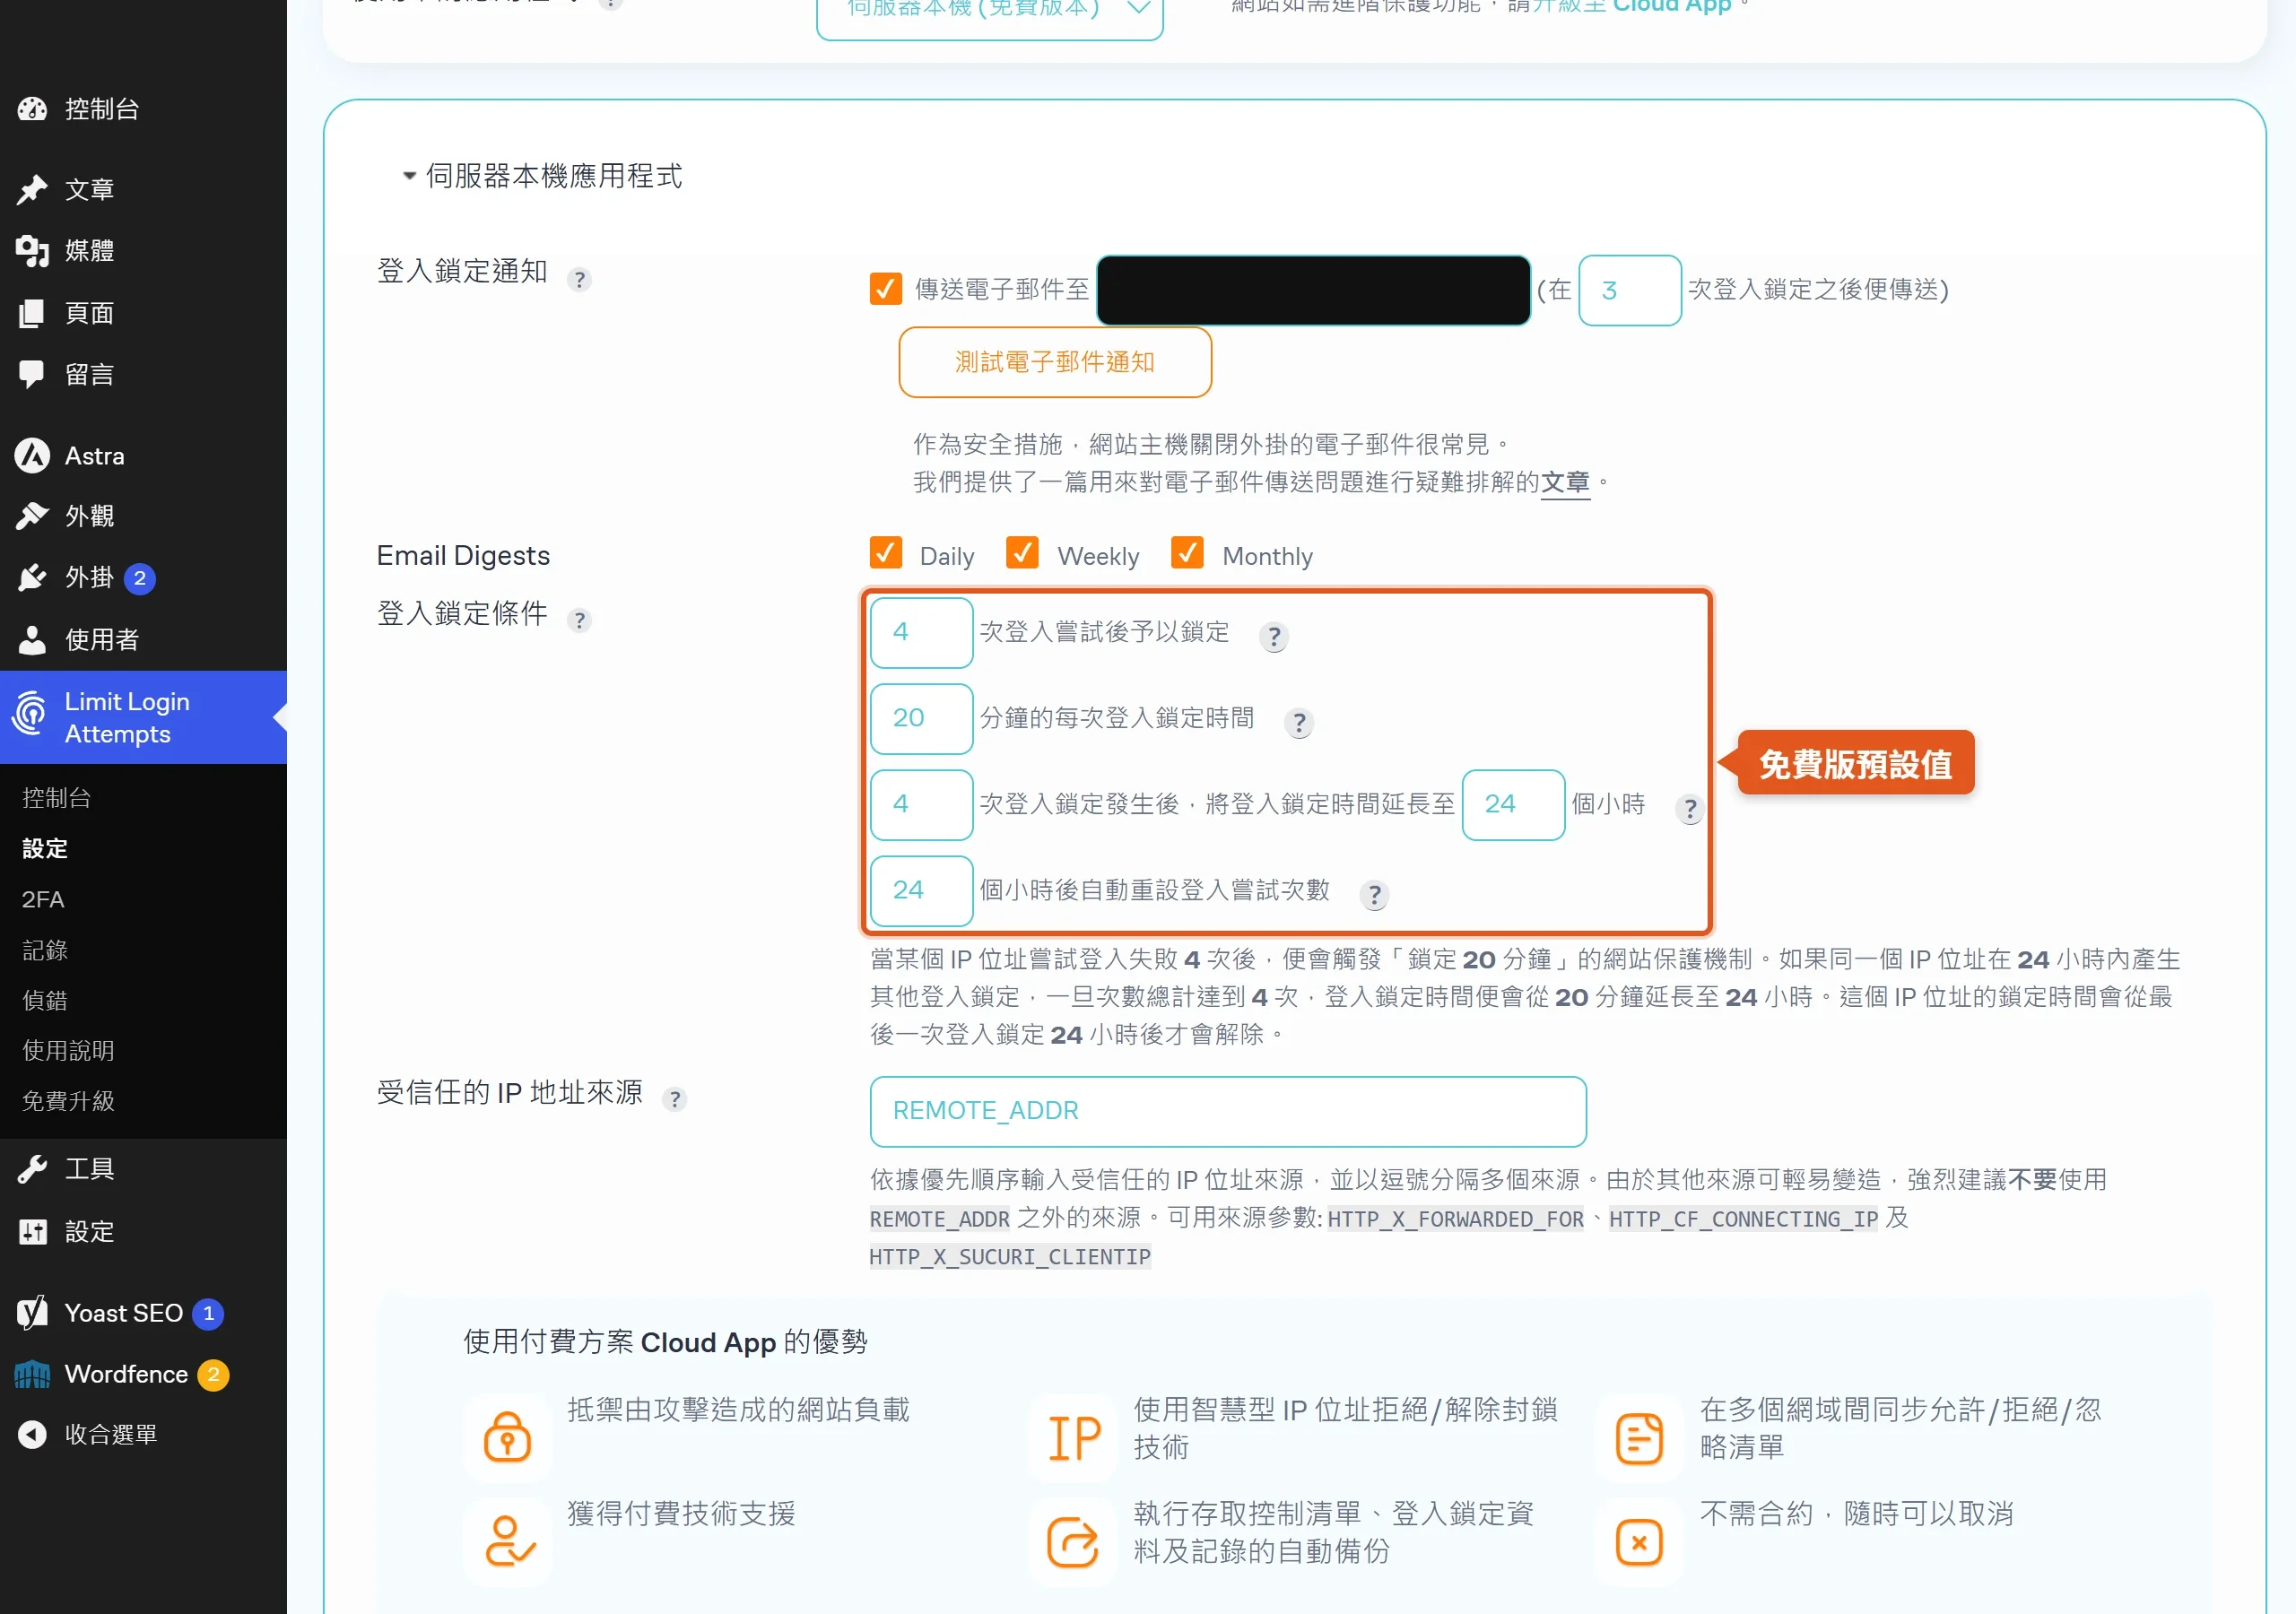
重試次數與鎖定時長雖然都可以調整,但官方文件的建議是「除非主機商或資安顧問另有建議,否則保留預設值」,理由也很直白,數字設得太低,合法使用者只是打錯一兩次密碼就會被誤鎖;數字設得太高,則等於放寬了暴力破解工具可以嘗試的空間。換句話說,這是一個「可以調、但多數網站不需要動」的設定,預設值本身就已經是官方權衡過的折衷點。
重複觸發鎖定會升級為 24 小時的長時間鎖定
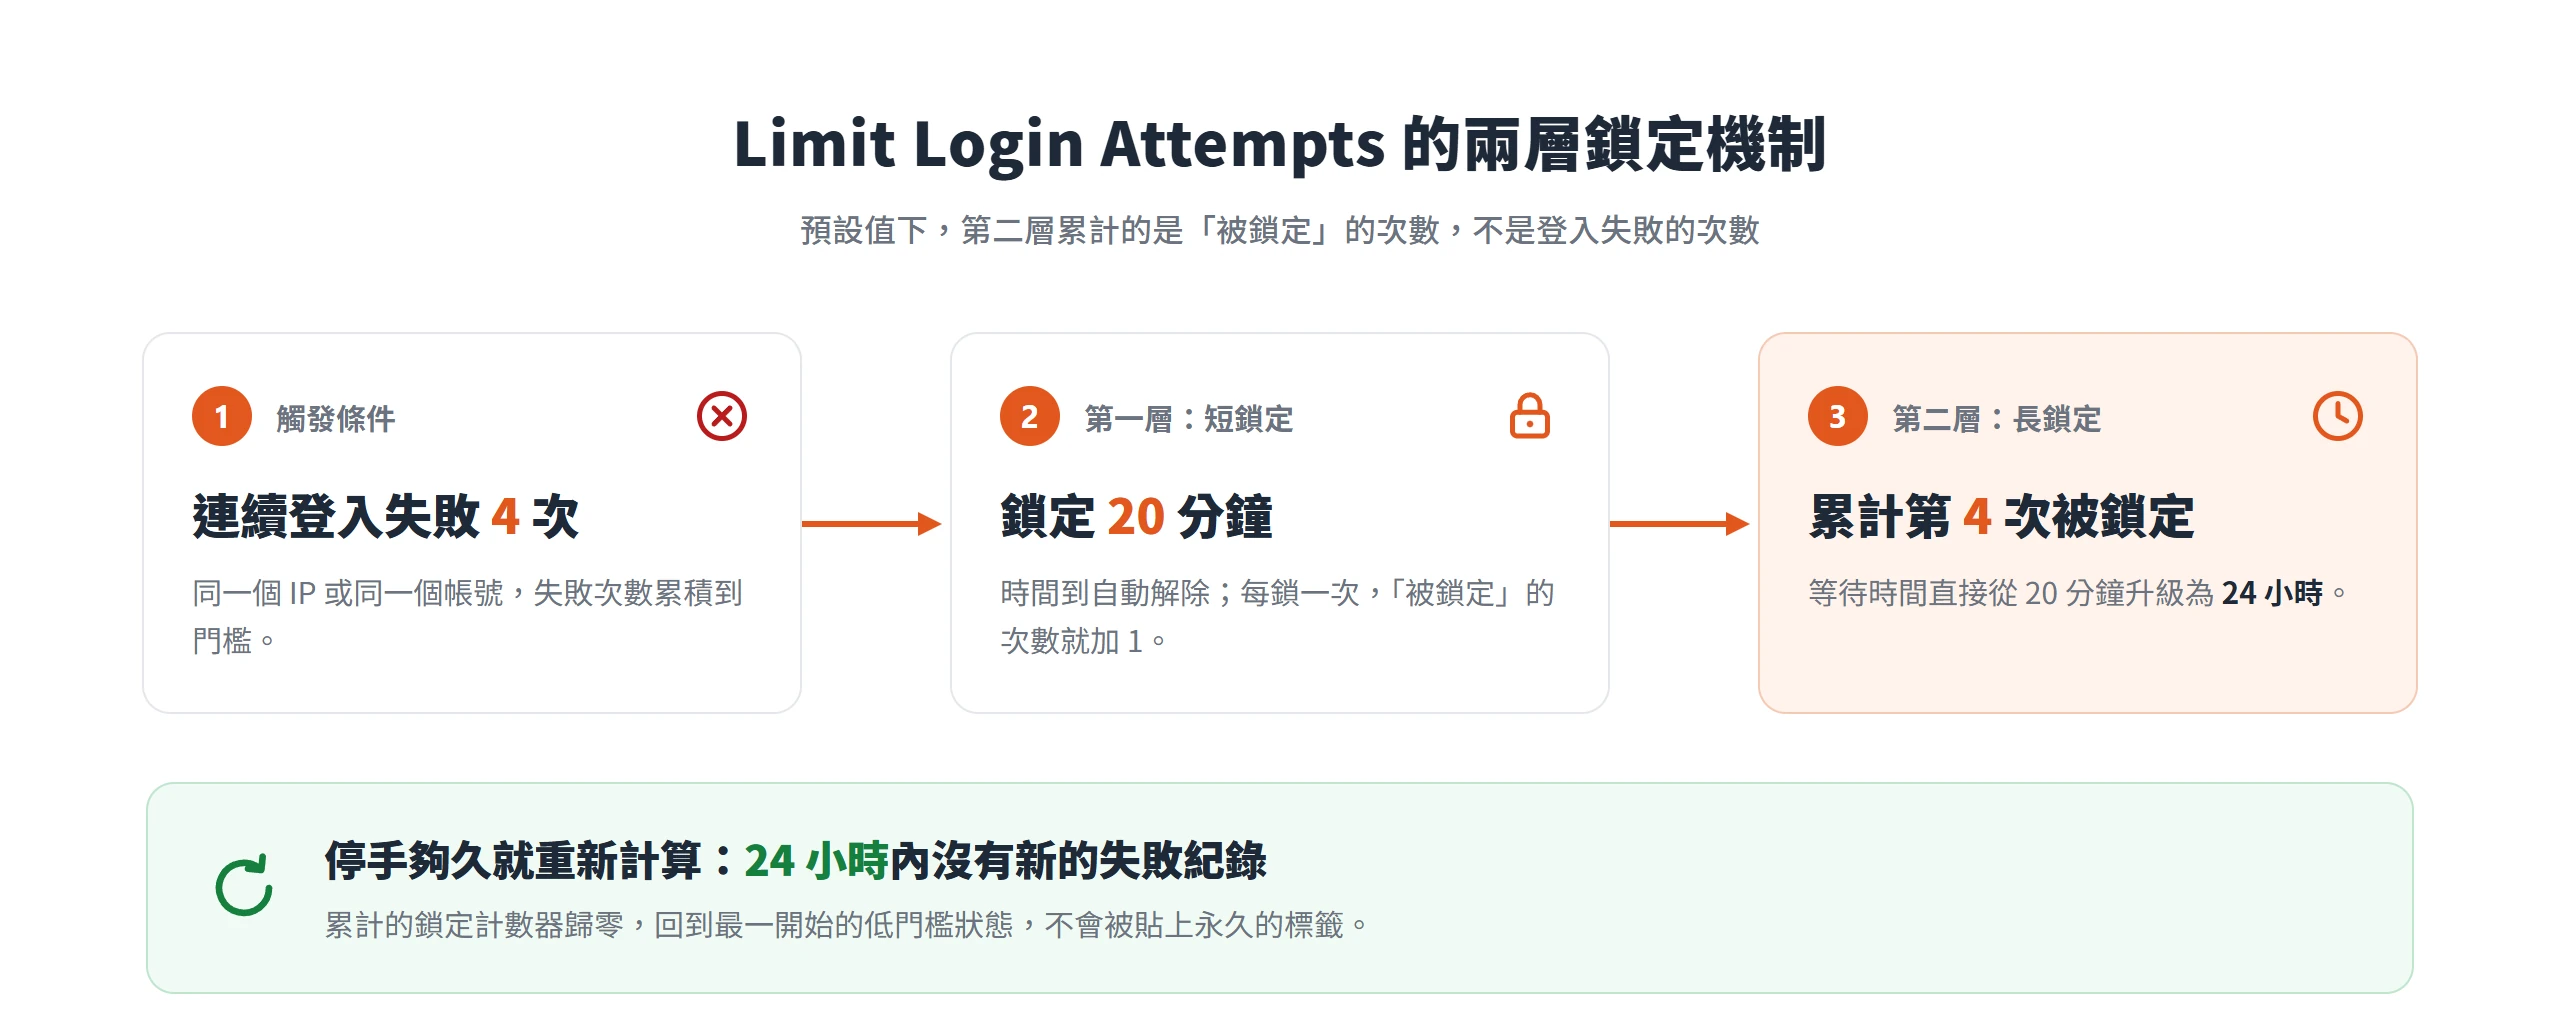
如果同一個 IP 或帳號一再觸發鎖定,這支外掛還有第二層升級機制。它累計的不是「登入失敗」的次數,而是「被鎖定」的次數,達到門檻之後,等待時間會直接從 20 分鐘跳升到 24 小時。預設的門檻是累計第 4 次被鎖定,就會升級成這種長時間鎖定,對長期執著在同一個帳號上硬闖的來源會明顯不利。
這不是一次犯規就永久拉黑,長鎖定同樣有失效機制,只要來源在一段時間內沒有再產生新的失敗紀錄,累計的鎖定計數器就會重新歸零,這個重置週期預設同樣是 24 小時。也就是說,一個 IP 被判定成常態攻擊來源,通常代表它在短時間內反覆嘗試,一旦真的停手夠久,就會回到最一開始的低門檻狀態,不會被貼上永久的標籤。
鎖定通知信,第一時間知道有人在敲門
除了自動鎖定,這支外掛也會在適當時機主動通知網站管理員,功能叫「Notify on lockout」。它不是每次鎖定都寄信,而是同一個來源累計達到設定的鎖定次數,才會寄出通知,預設是第 3 次鎖定才發信,收件信箱預設抓 WordPress 管理員信箱,但可以自行改成別的地址。
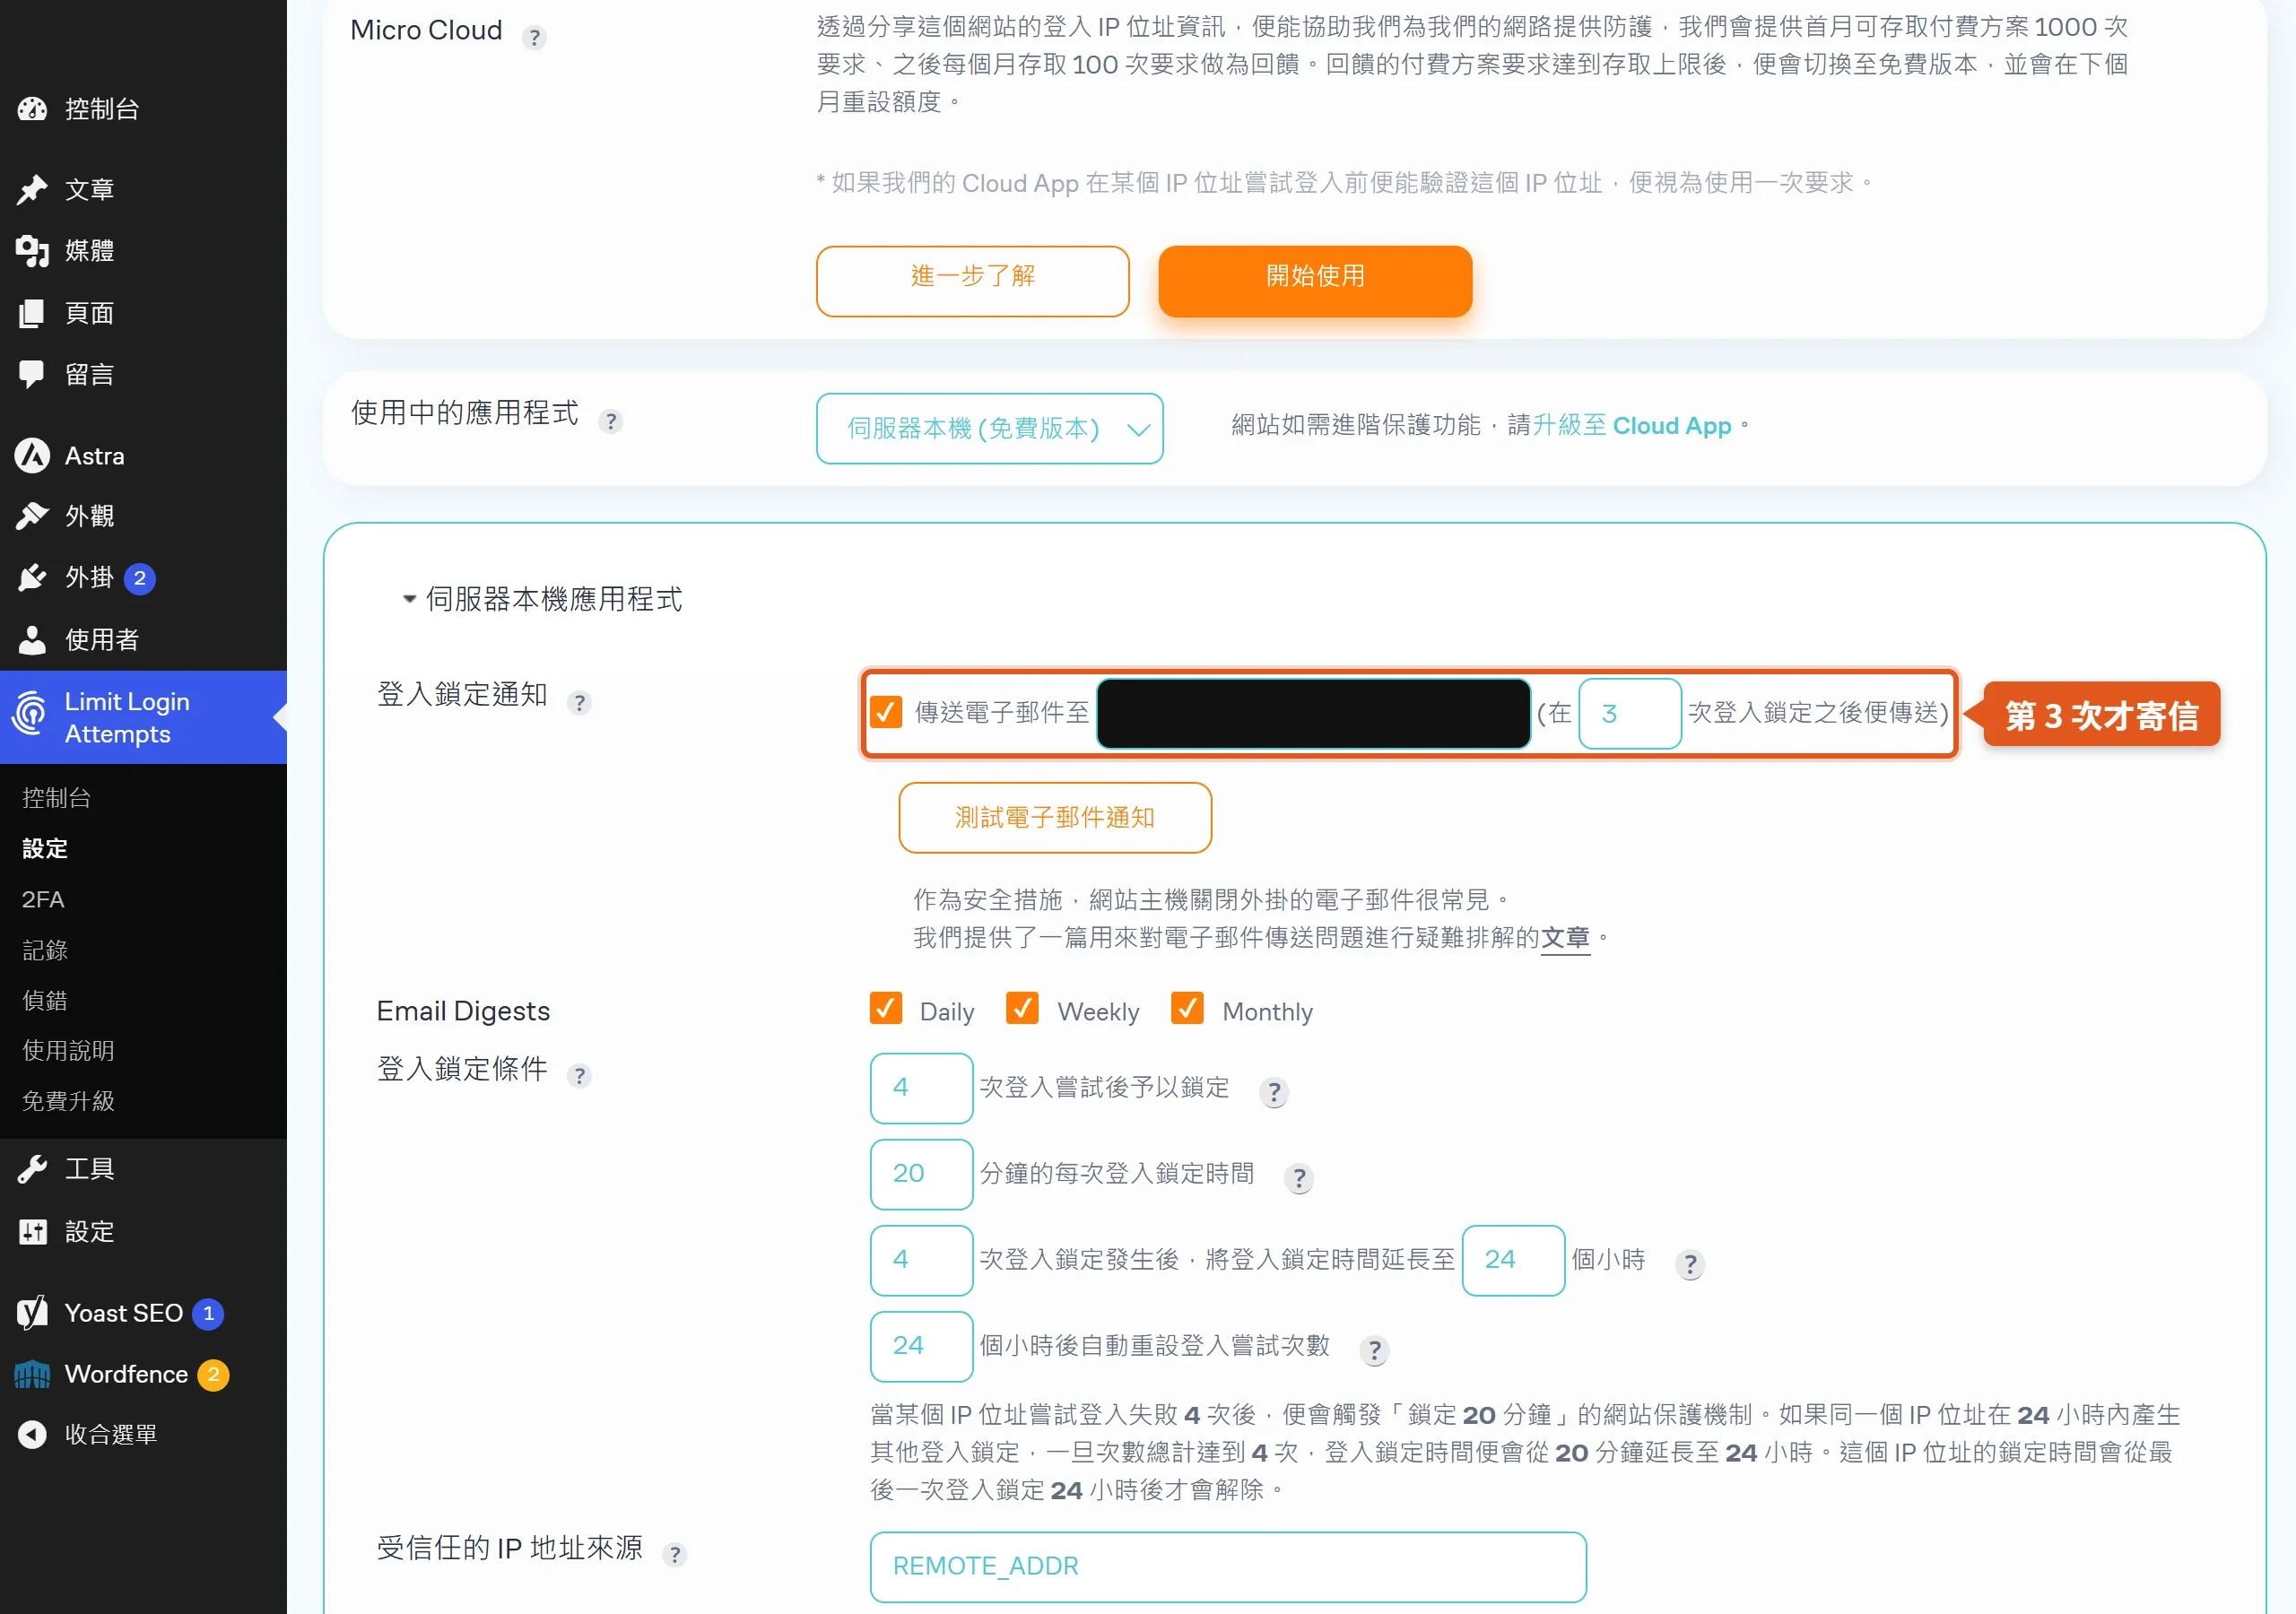
這個通知也可以整個關閉,只是官方並不建議這樣做,除非網站用的是雲端方案、能透過雲端儀表板另外查看攻擊狀況。如果你發現短時間內連續收到好幾封鎖定通知信,不必當成外掛出問題,那多半代表網站正被集中攻擊,通知信本身就是在幫你即時掌握狀況;同一個設定頁還有「Email Digests」摘要信選項,可以勾選每日、每週或每月寄送,把一段時間內的鎖定次數與主要攻擊來源 IP 整理成報表。
登入頁的 GDPR 揭露訊息開關
同一個設定頁裡,還藏著一個容易被忽略的選項,叫做 GDPR 合規訊息開關。打開之後,登入頁會多顯示一段告知文字,說明使用者的 IP 位址與瀏覽器資訊可能會被這支安全外掛處理。這個選項預設是關閉的,需要自己手動開啟。
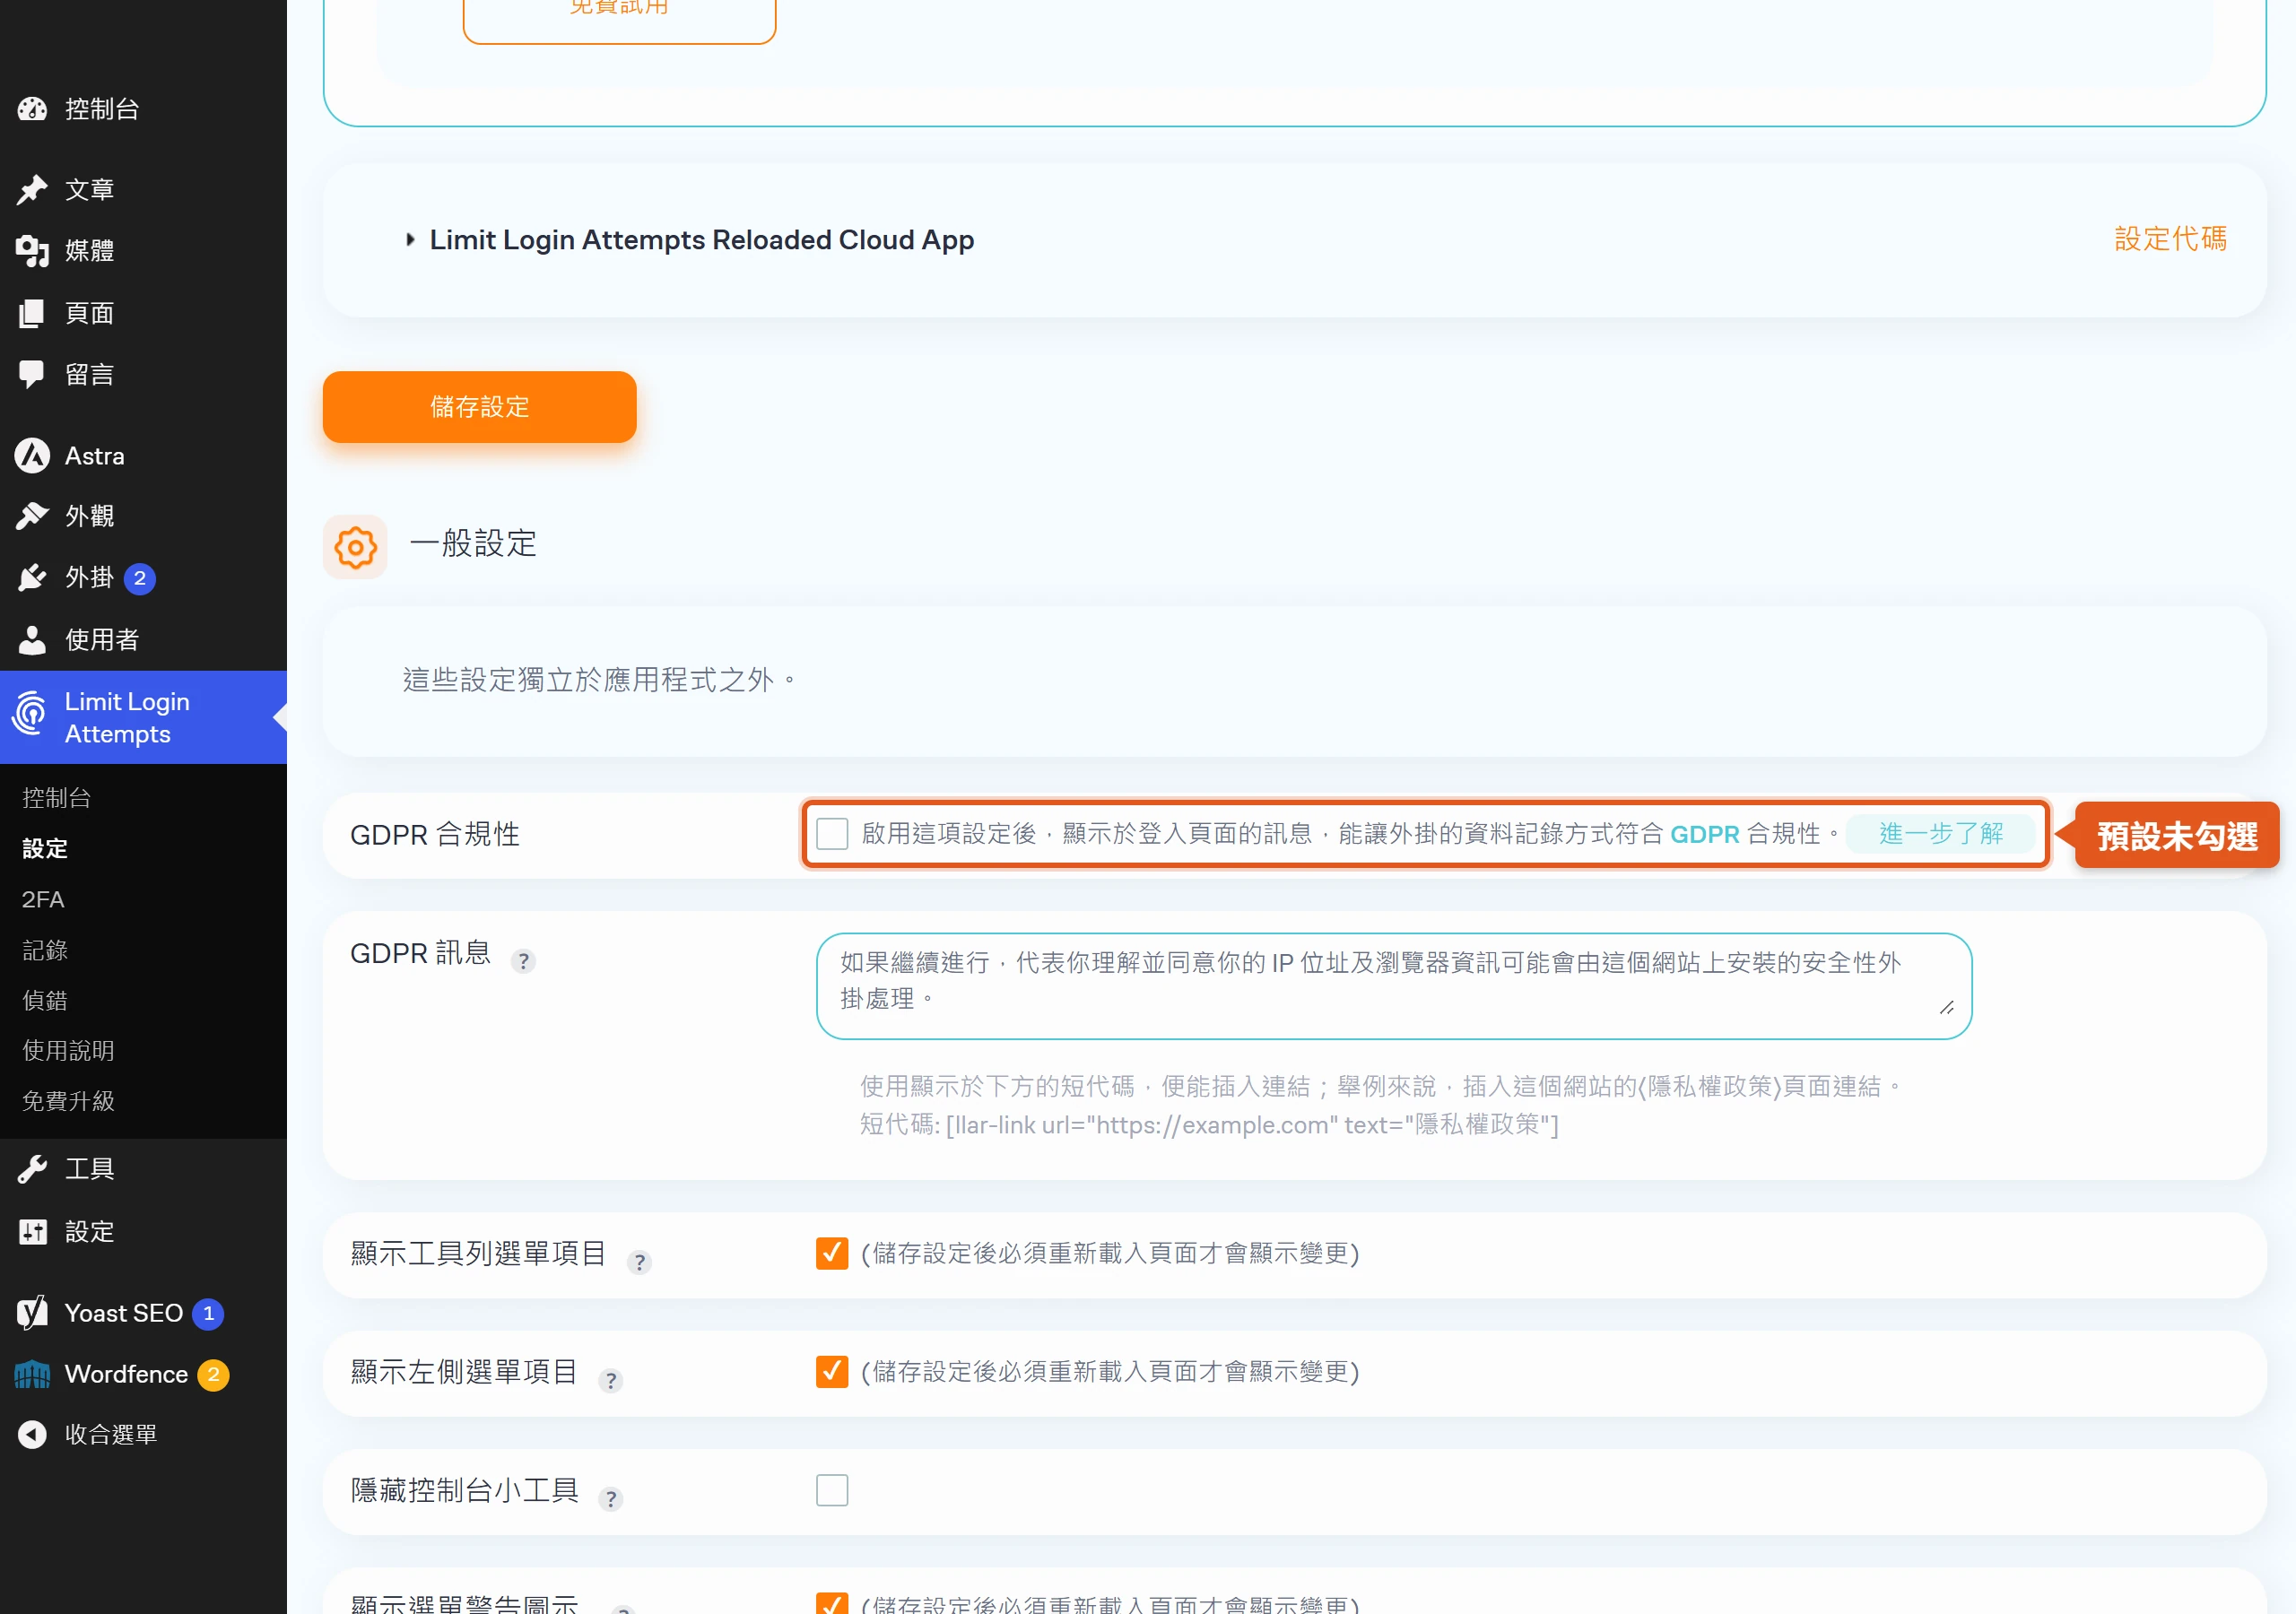
它不是強制性的必開項目,GDPR 本身就有「正當利益」這一項合法處理個資的依據,單純基於資安目的記錄 IP 位址,原本就不是每次都需要事先取得使用者同意的行為。不過對重視個資透明度的網站來說,打開這段揭露文字,能讓使用者更清楚知道自己的登入行為可能被安全機制記錄下來,算是舉手之勞就能做到的加分項目。
安全清單、封鎖清單,舊版黑白名單的新名字
這支外掛的介面上目前叫「Safelist」與「Denylist」,繁體中文介面顯示為「安全清單」與「拒絕清單」,對應的就是老使用者熟悉的白名單與黑名單。這一點值得特別點出來,因為現在還在流通的不少舊教學,包括一些較舊的中文站內容,畫面截圖與操作路徑用的都還是舊名稱,對照新版介面時容易一時找不到「白名單」這幾個字。這組功能的位置在「Logs」(記錄)分頁,IP 與帳號各自有一個獨立的方框,IP 欄位還支援填區間格式,不必一筆一筆輸入。
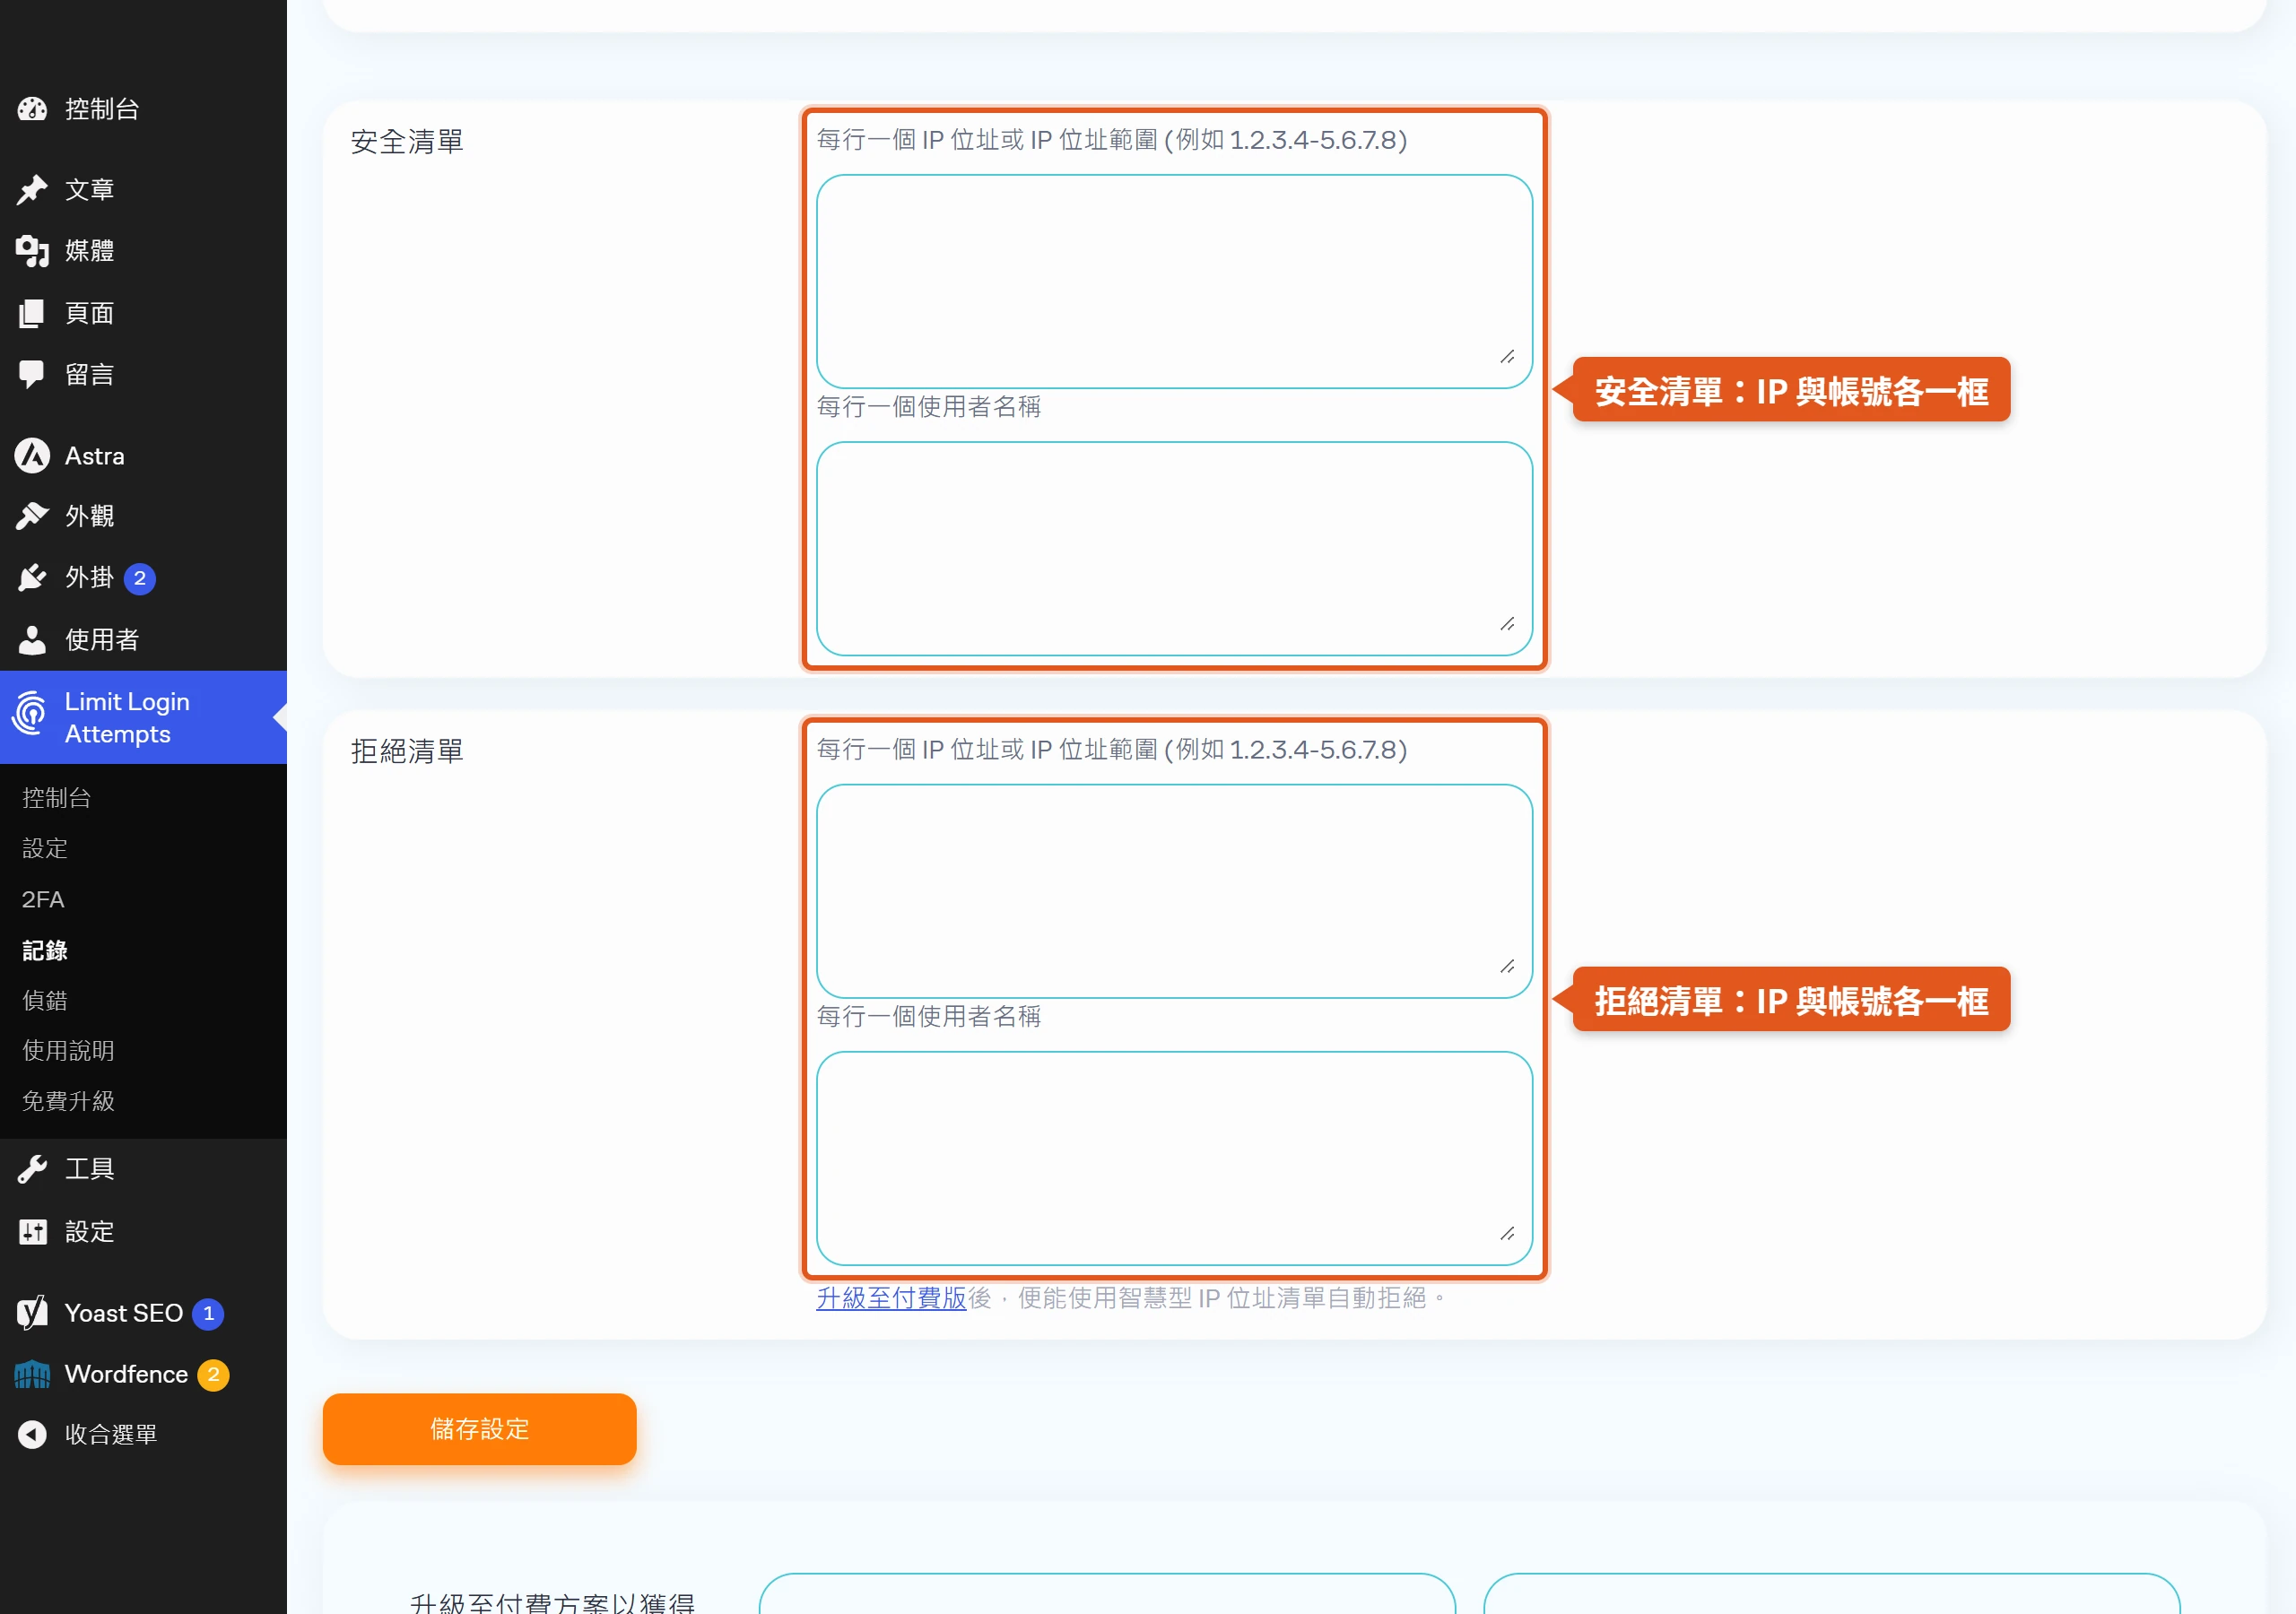
雖然畫面上改了名字,底層的判斷邏輯其實沒有換掉,只是換了對外顯示的說法而已,這也代表部分舊教學提到的操作路徑實際上還是通的,差別只在畫面文字。實務上,安全清單通常拿來放自己與其他管理員固定使用的 IP、或是常用的帳號,避免正常操作被系統誤判鎖定;封鎖清單則反過來,用來主動擋掉已經確認是惡意來源、但還沒被自動鎖定機制盯上的 IP 或帳號。
兩步驟驗證的啟用流程與救援連結
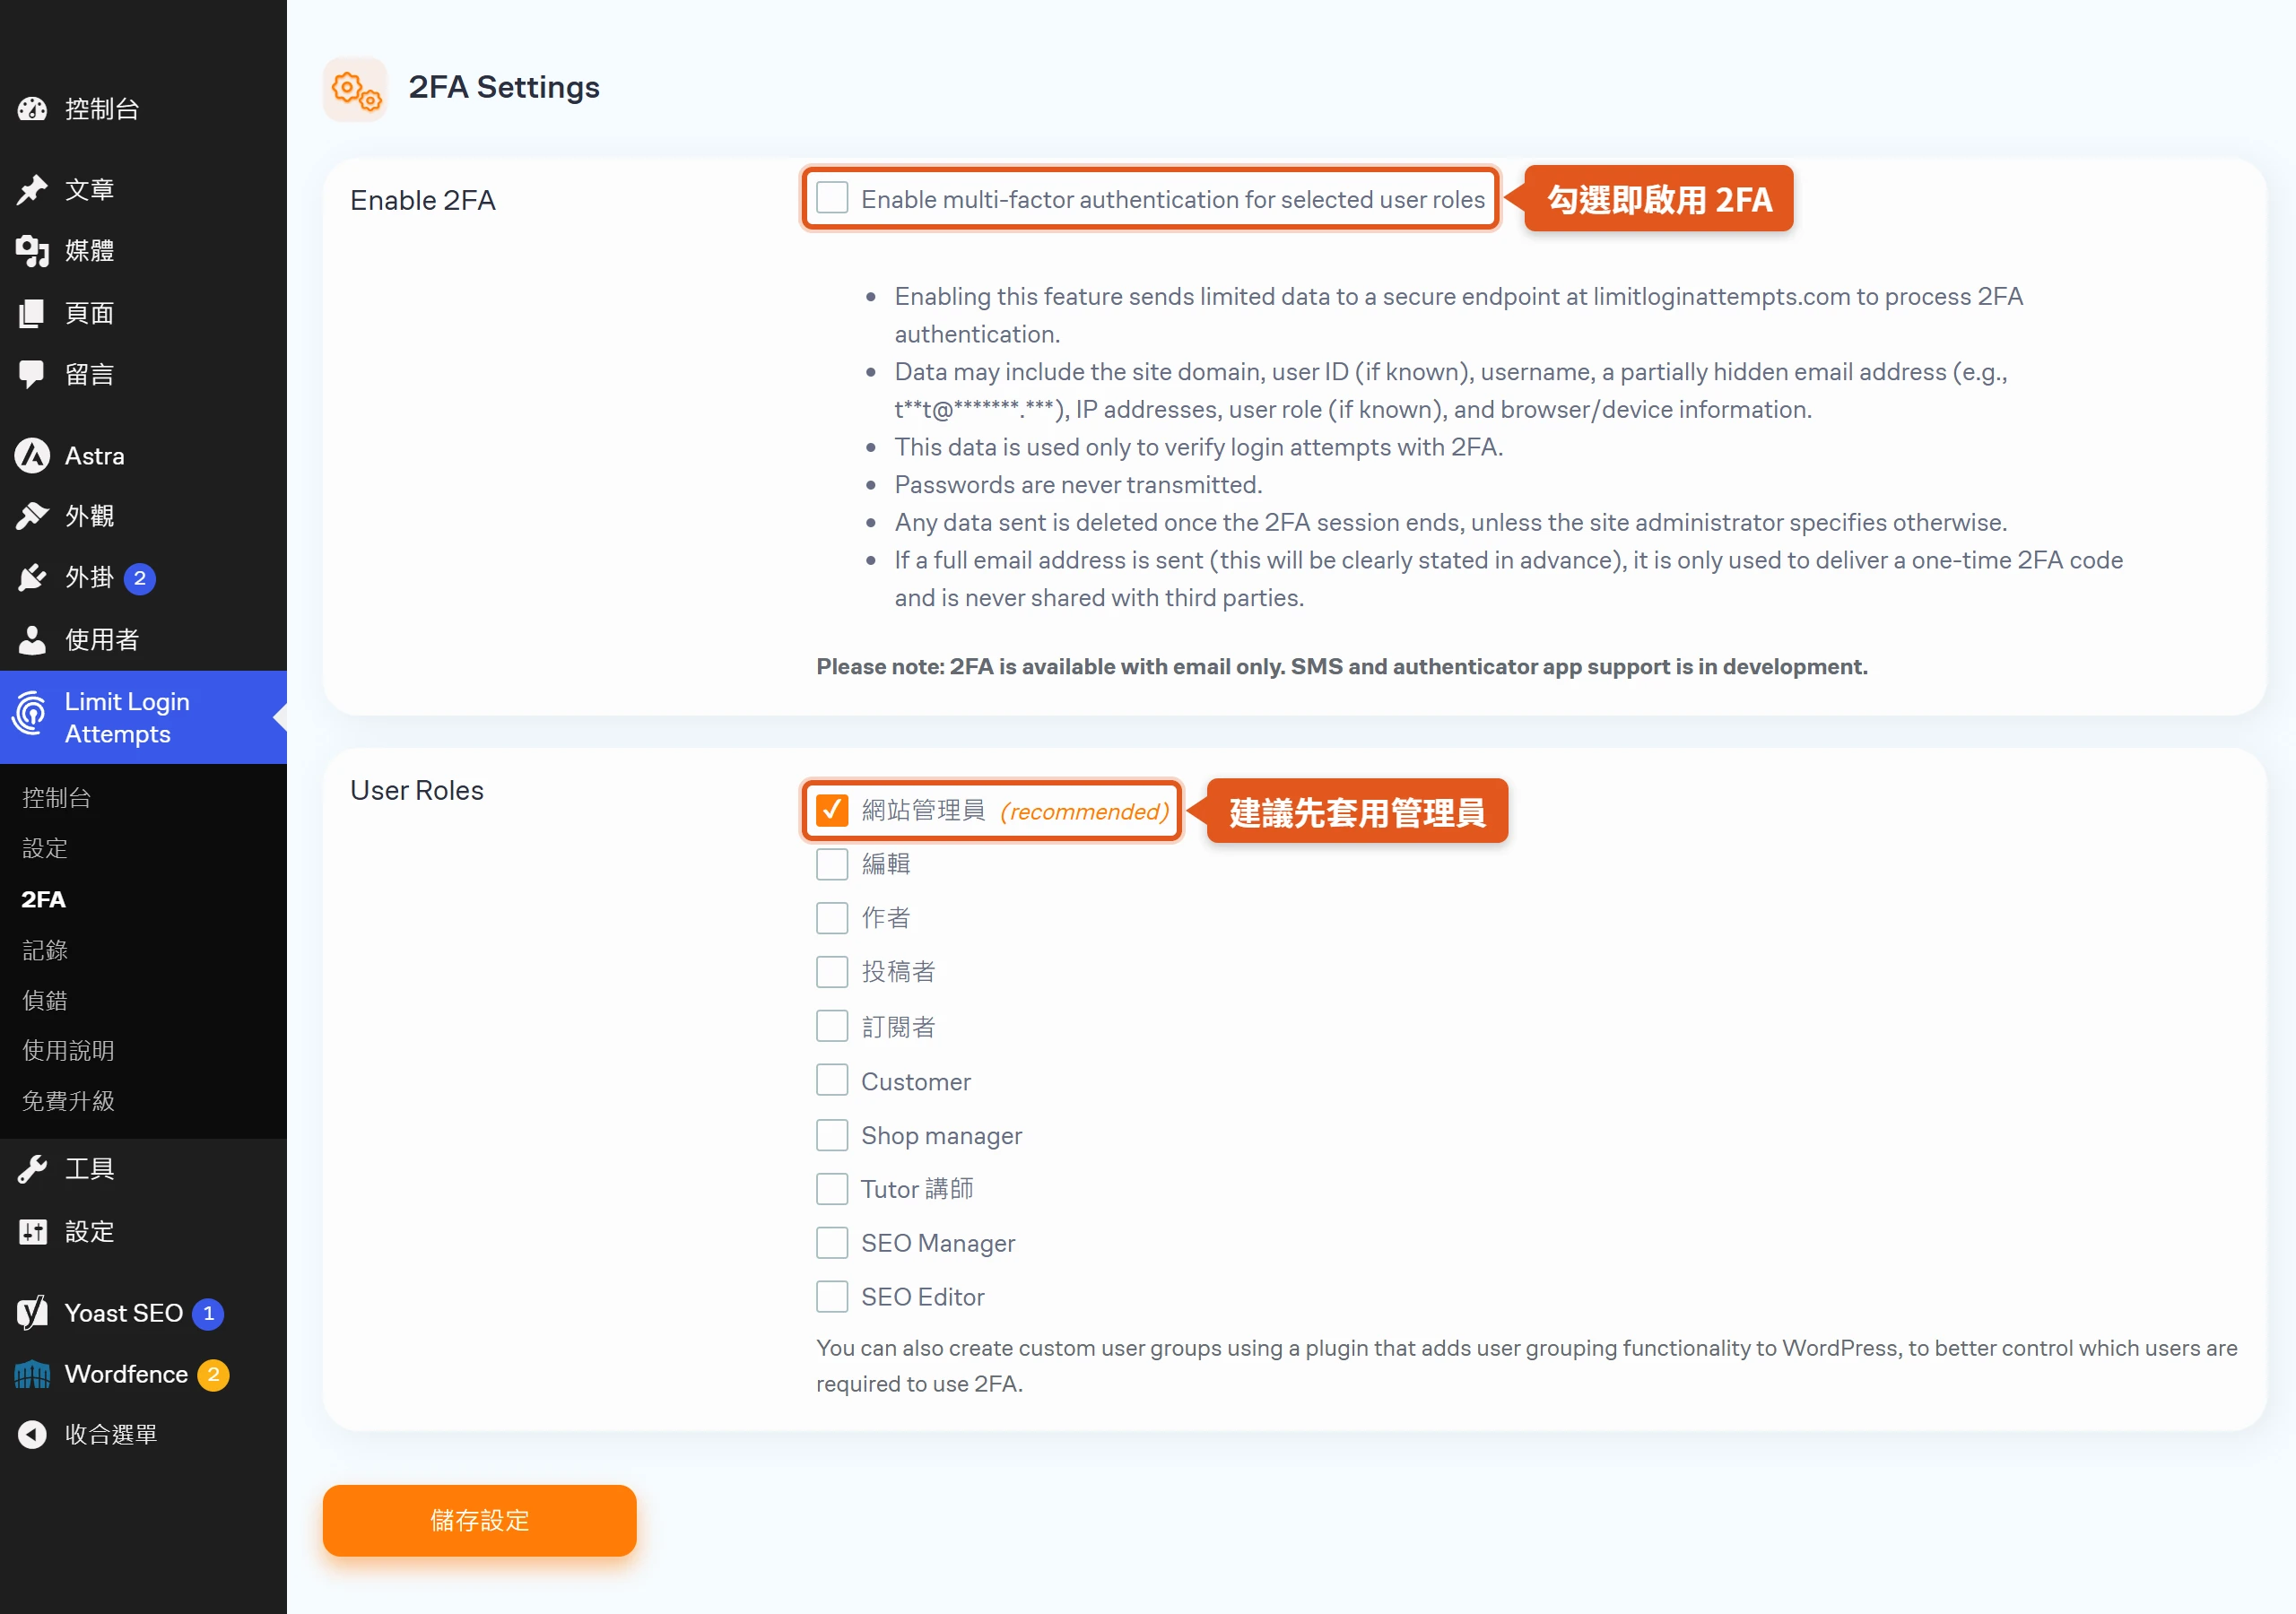
從 3.0 版起,這支外掛本身就內建以 email 寄送驗證碼的兩步驟驗證,不必再另外裝一支專門的 2FA 外掛,就能在密碼之外再加一道防線。設定路徑在後台「Limit Login Attempts」選單的「2FA」分頁(頁面標題為 2FA Settings),勾選啟用後,還要選擇哪些使用者身分需要套用這道驗證,官方建議優先從管理員帳號開始,因為這類帳號的權限最高、被入侵造成的損害也最大。
真正啟用之前,系統會要求先下載一組「救援連結」,這是一次性的備用連結,用途是萬一收不到驗證信、或是註冊信箱本身失聯,還能靠這組連結重新登入救援。這組連結可以複製、列印,或是存成 PDF 保管起來,而且每一條連結都只能使用一次,用掉就會失效。
啟用之後,實際登入的流程會多出一個步驟,輸入帳號密碼之後,系統會寄一組一次性驗證碼到註冊信箱,這組碼的有效時間很短,以分鐘計算;驗證信裡還會附上這次登入嘗試的 IP、地點與瀏覽器資訊,方便你判斷這次登入是不是本人操作,如果發現不是,應該立刻改密碼並檢查其他安全設定。萬一真的用掉了救援連結,兩步驟驗證會暫時停用一小段時間,讓你有機會重新進入設定頁面,產生一組新的救援連結備用。
防火牆、跨外掛相容性,保護 WooCommerce 與 XML-RPC
這支外掛的防護範圍不只是登入頁本身,還把常被攻擊的其他入口一併涵蓋進去。除了標準的 wp-login.php,它同時保護 XML-RPC 介面、WooCommerce 的登入頁、自訂的登入頁面,以及多站點安裝的環境,這些都是暴力破解工具經常會嘗試繞過的路徑,只鎖住一個入口而放過其他管道,防護就形同虛設。
跨外掛相容性也是官方明確承諾的一塊,說明文件裡列出的相容名單包括 Wordfence、Sucuri、Ultimate Member、MemberPress、WPS Hide Login,以及 Cloudflare 這類反向代理與 CDN 服務,代表這些工具與這支外掛可以一起安裝使用,不會互相打架、也不會重複攔截同一批請求。
反向代理、CDN 環境下的 IP 辨識功能
如果網站前面架了 Cloudflare、Sucuri 這類代理服務或 CDN,外掛拿到的訪客 IP 有時候會變成代理伺服器本身的 IP,而不是真正發起請求的訪客 IP,結果就是「所有訪客看起來都共用同一個 IP」,鎖定機制的判斷會整個失準。外掛針對這種情境提供了「Trusted IP Origins」這個欄位(中文介面為「受信任的 IP 地址來源」),讓你手動指定要信任哪一種來源的 IP 資訊。
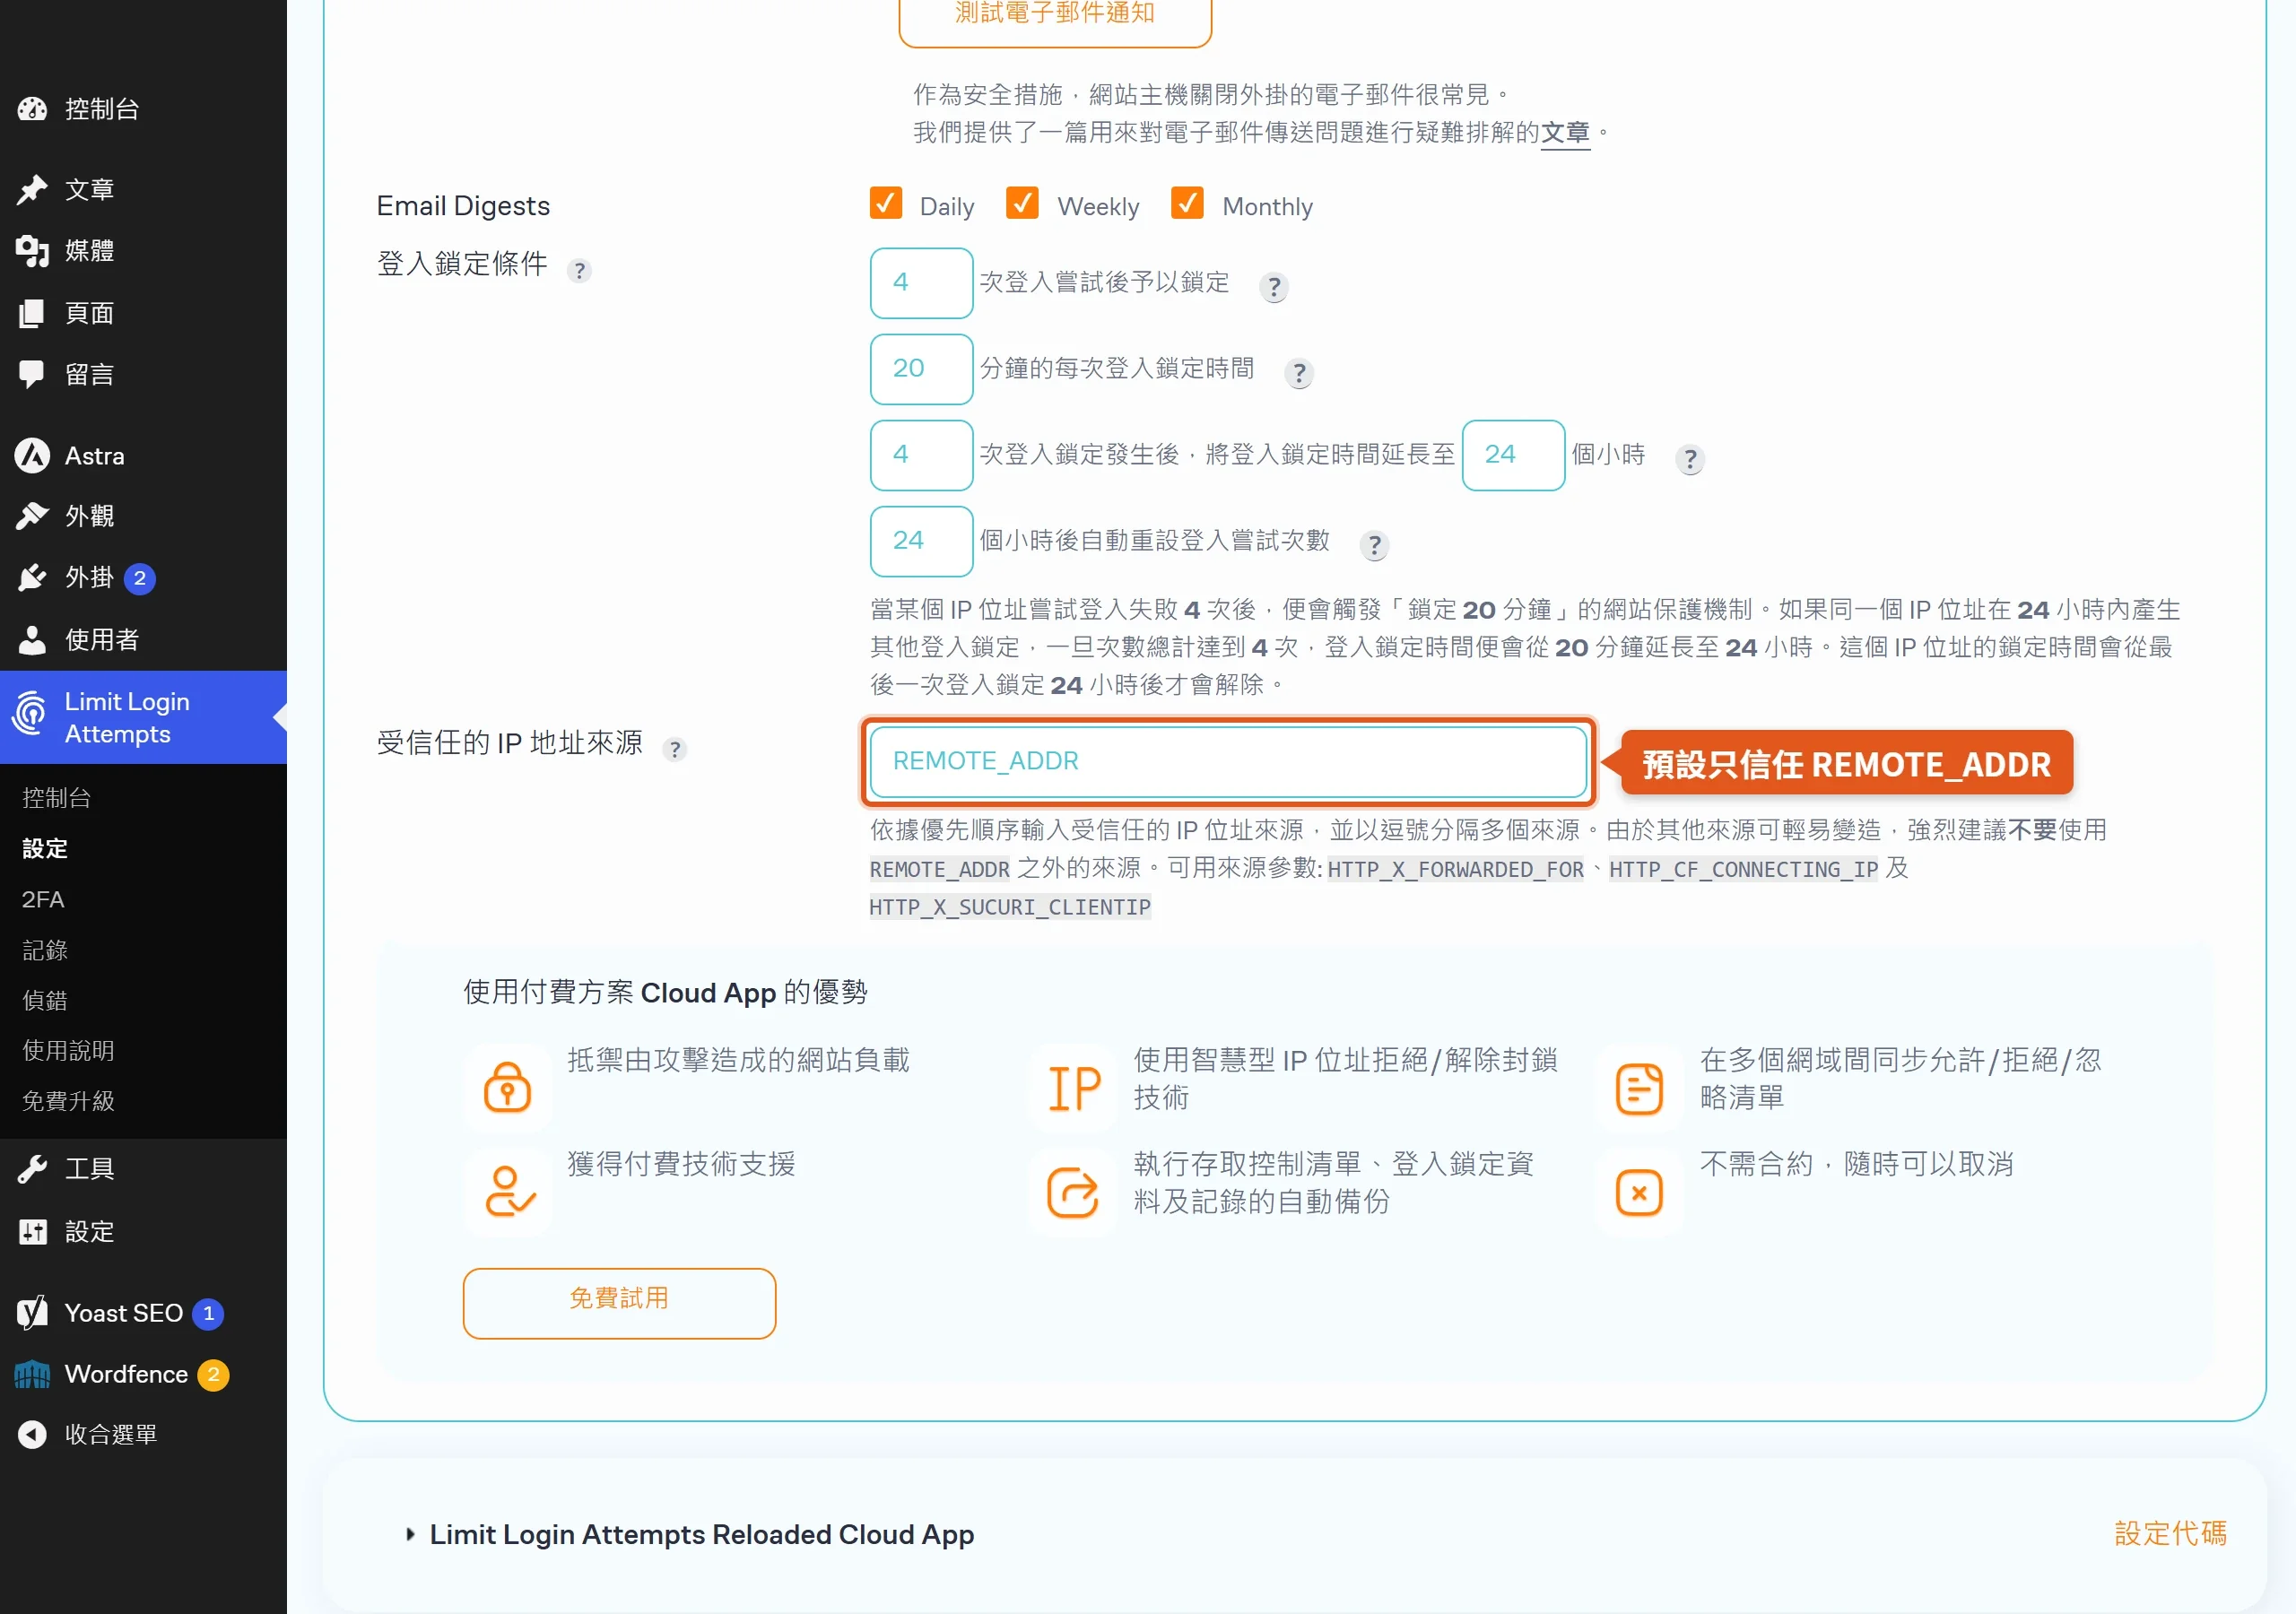
不過官方也提醒,這類來源的表頭值理論上是可以被偽造的,所以只有在確認自己網站真的架了對應的代理服務或 CDN 時,才需要動這個欄位。預設信任的仍然是最基本、最不容易被偽造的 REMOTE_ADDR,這代表這項功能是留給有特殊網路架構的網站使用,多數一般網站不需要碰它。
最新版本新增的外掛相容性偵測
3.3.10 版新增了一項功能,外掛會自己偵測登入頁是不是被快取外掛或前端最佳化工具處理過。這件事之所以重要,是因為如果登入頁被快取,兩步驟驗證用來核對狀態的機制可能讀不到正確資訊,一旦偵測到這種情況,後台就會跳出提示告訴你。同一個版本也在後台新增了一張「相容性對照表」,列出這支外掛的各項功能跟常見第三方外掛搭配時的相容狀況。
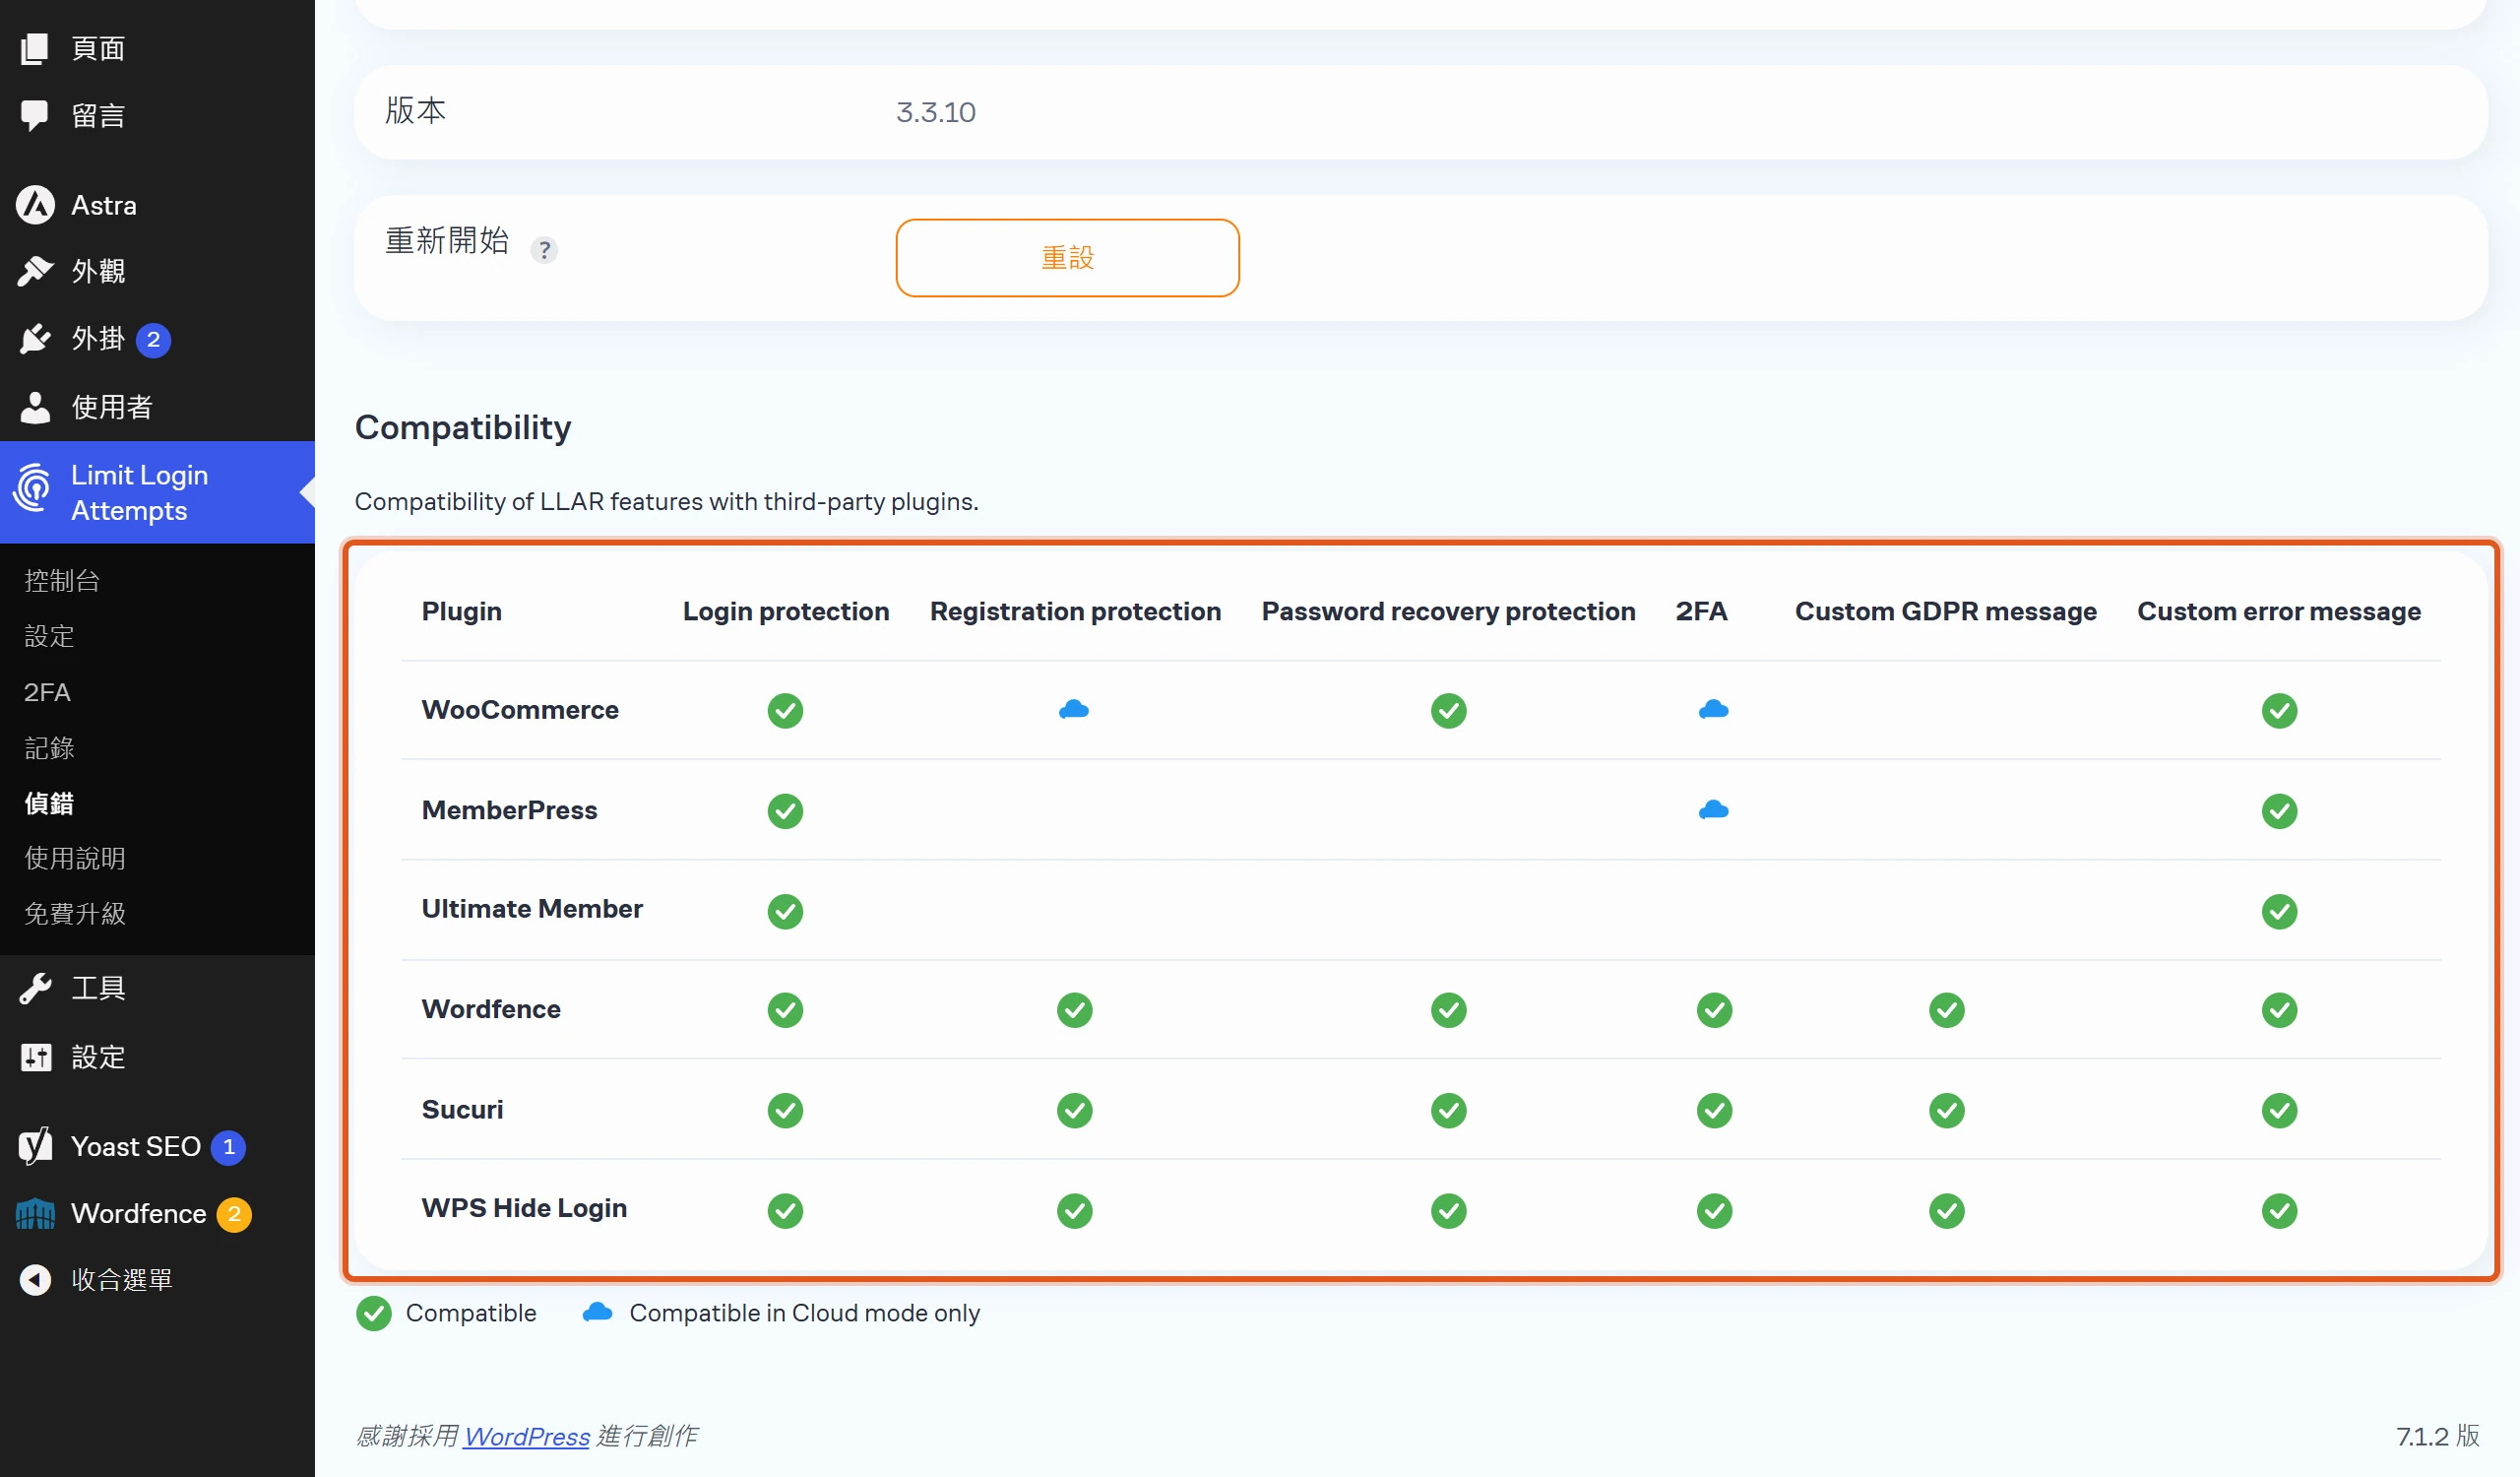
實際運作方式是在登入頁印出一段帶時間戳記與 HMAC 驗證碼的隱藏標記,前台會在訪客第一次操作登入表單時檢查一次,後台設定頁也會自己回頭抓登入頁做自我檢查,確認這段標記是不是還新鮮,藉此判斷登入頁有沒有被快取、或是部分內容被拿掉。這類細節看似技術性,但反過來說,也是這支外掛持續在跟上整個 WordPress 生態系其他工具的證據,而不是裝完就再也沒人維護。
登入紀錄和主控台統計,觀察防護是否生效
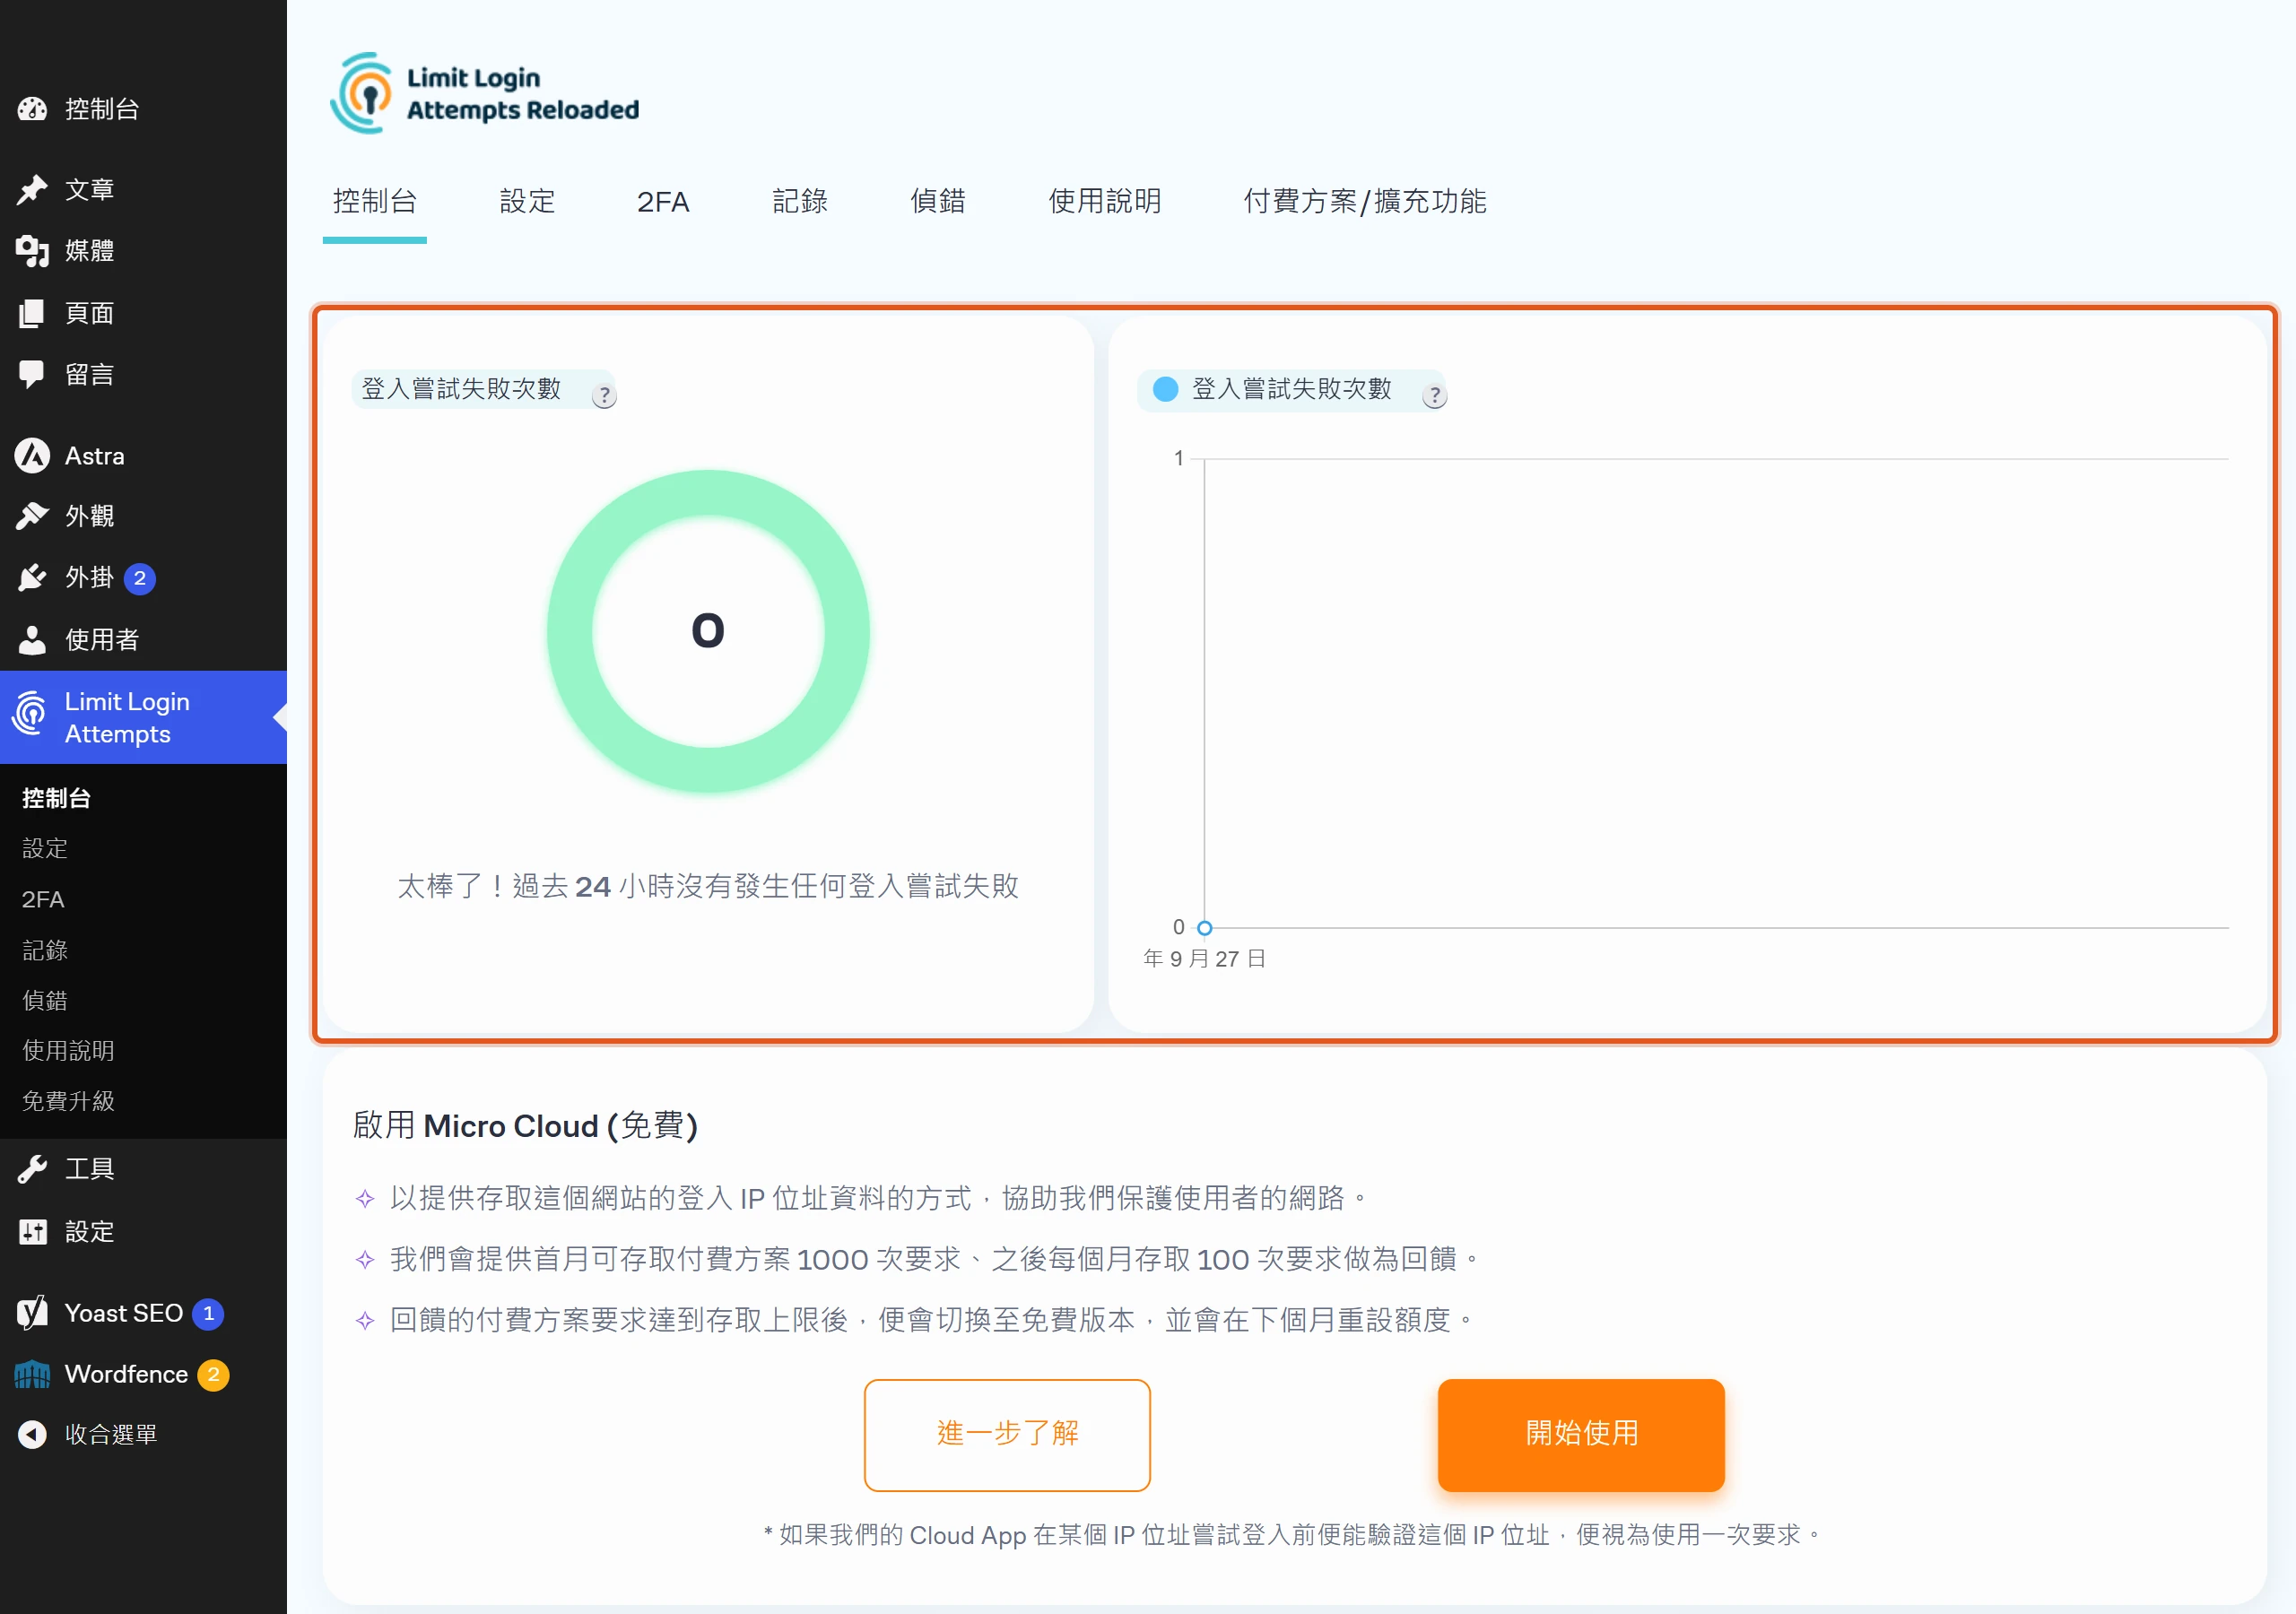
裝好之後想知道這支外掛實際在擋什麼,可以直接看它的主控台統計。畫面左上角顯示過去 24 小時的失敗登入次數,右上角則是近期失敗登入次數的趨勢圖,這兩塊看到的都是自己網站的真實數據,可以拿來判斷最近有沒有異常增加的攻擊嘗試。
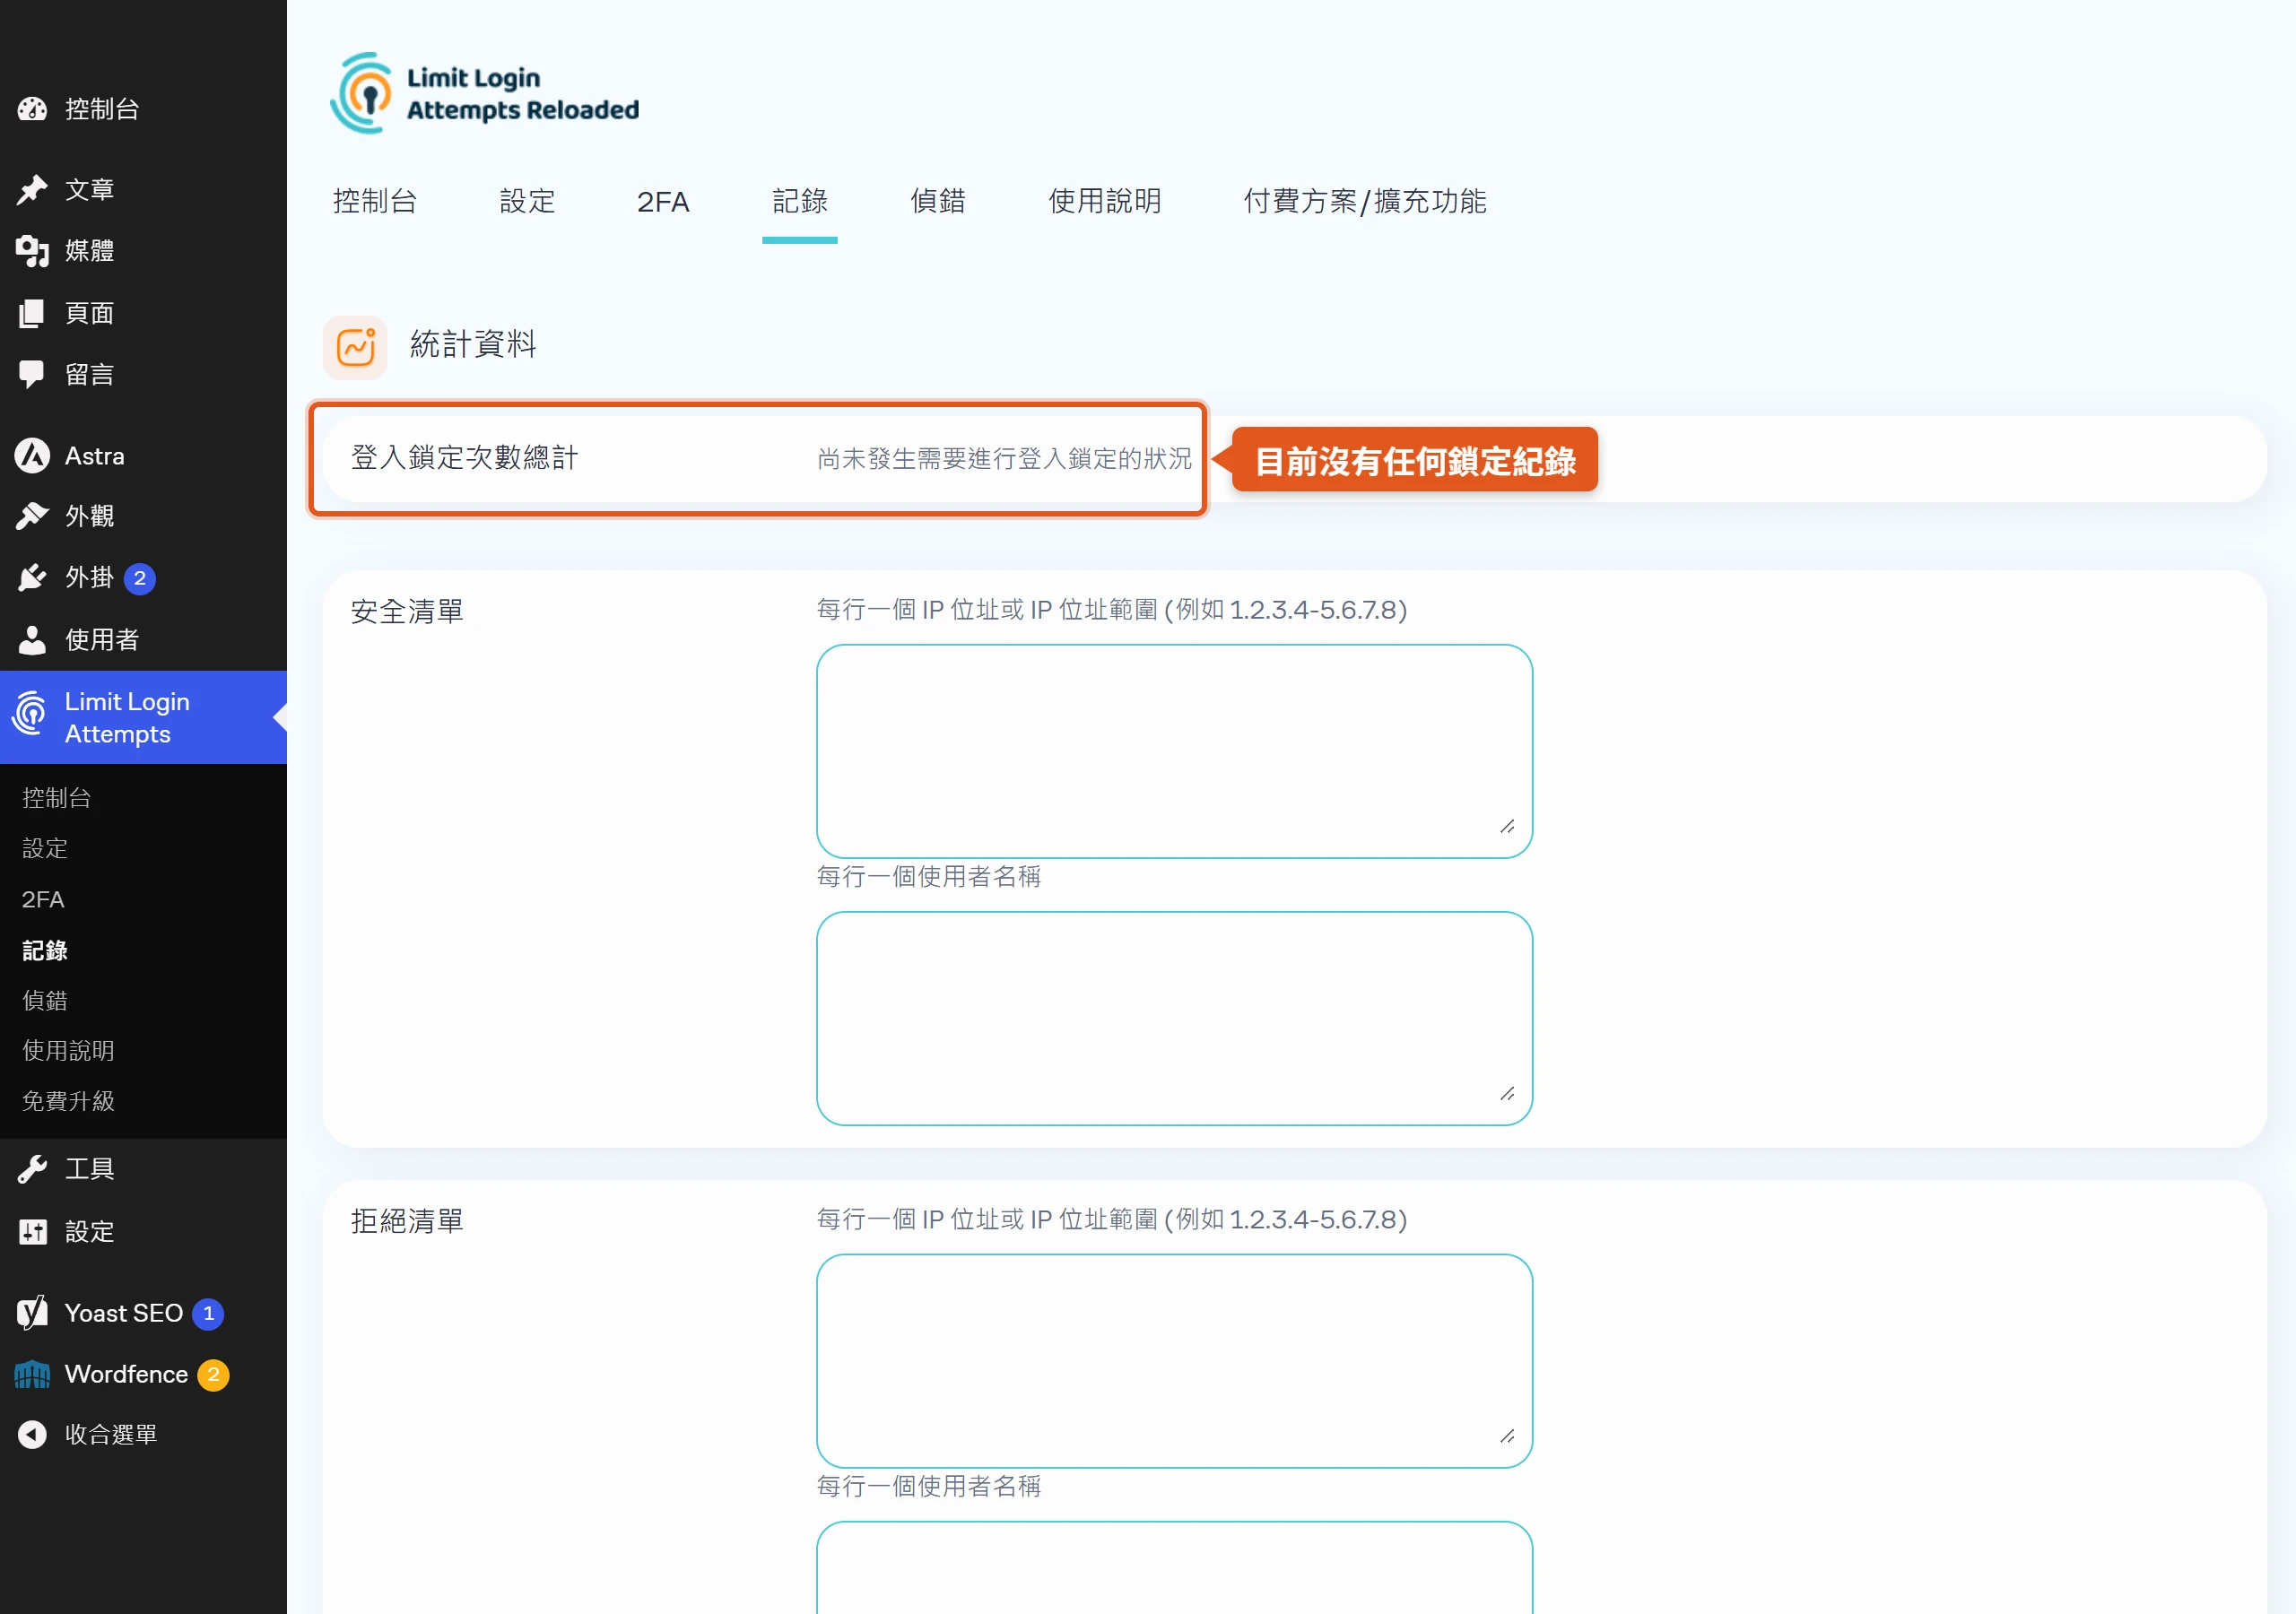
想看每一次鎖定的狀況,就要切到「Logs」(記錄)分頁。發生過鎖定之後,這裡會逐筆列出鎖定事件的細節,並可以對個別紀錄手動解鎖;還沒發生過鎖定時,頁面只會顯示目前沒有鎖定紀錄。
Limit Login Attempts Security 的雲端付費方案
Limit Login Attempts Security 另外提供雲端付費方案,增加的功能集中在「把攻擊流量的運算搬到雲端」與「多個網站共用同一套防護」這兩件事上,例如把暴力破解流量卸到雲端處理的效能優化器,以及跨網域同步的安全清單與鎖定狀態。
| 方案 | 新增或強化的重點 |
|---|---|
| Personal | Trusted IP Origins 改為自動判斷、新增效能優化器(可承接 50,000 次請求/月)、多網域安全清單與鎖定狀態同步、支援 IPv6 區間、視覺化統計、CSV 匯出 |
| Business | 在 Personal 之上把效能優化器的請求量提高到 300,000 次/月,再疊加雲端封鎖名單存取、自動 IP 封鎖名單、依國家封鎖、已知惡意 IP 名單 |
除了這兩個層級,官方另外還有給代理商、主機商一次管理多個網域的 Agency 方案,以及 Enterprise 方案;Enterprise 提供給非 WordPress 的應用程式透過 API 存取即時 IP 情資,鎖定的是更大型、需要自建系統整合的使用情境。至於各方案實際的月繳或年繳金額,官網的方案頁面常有限時折扣,數字會隨時間變動,實際費用以官網當下公告的方案頁面為準。
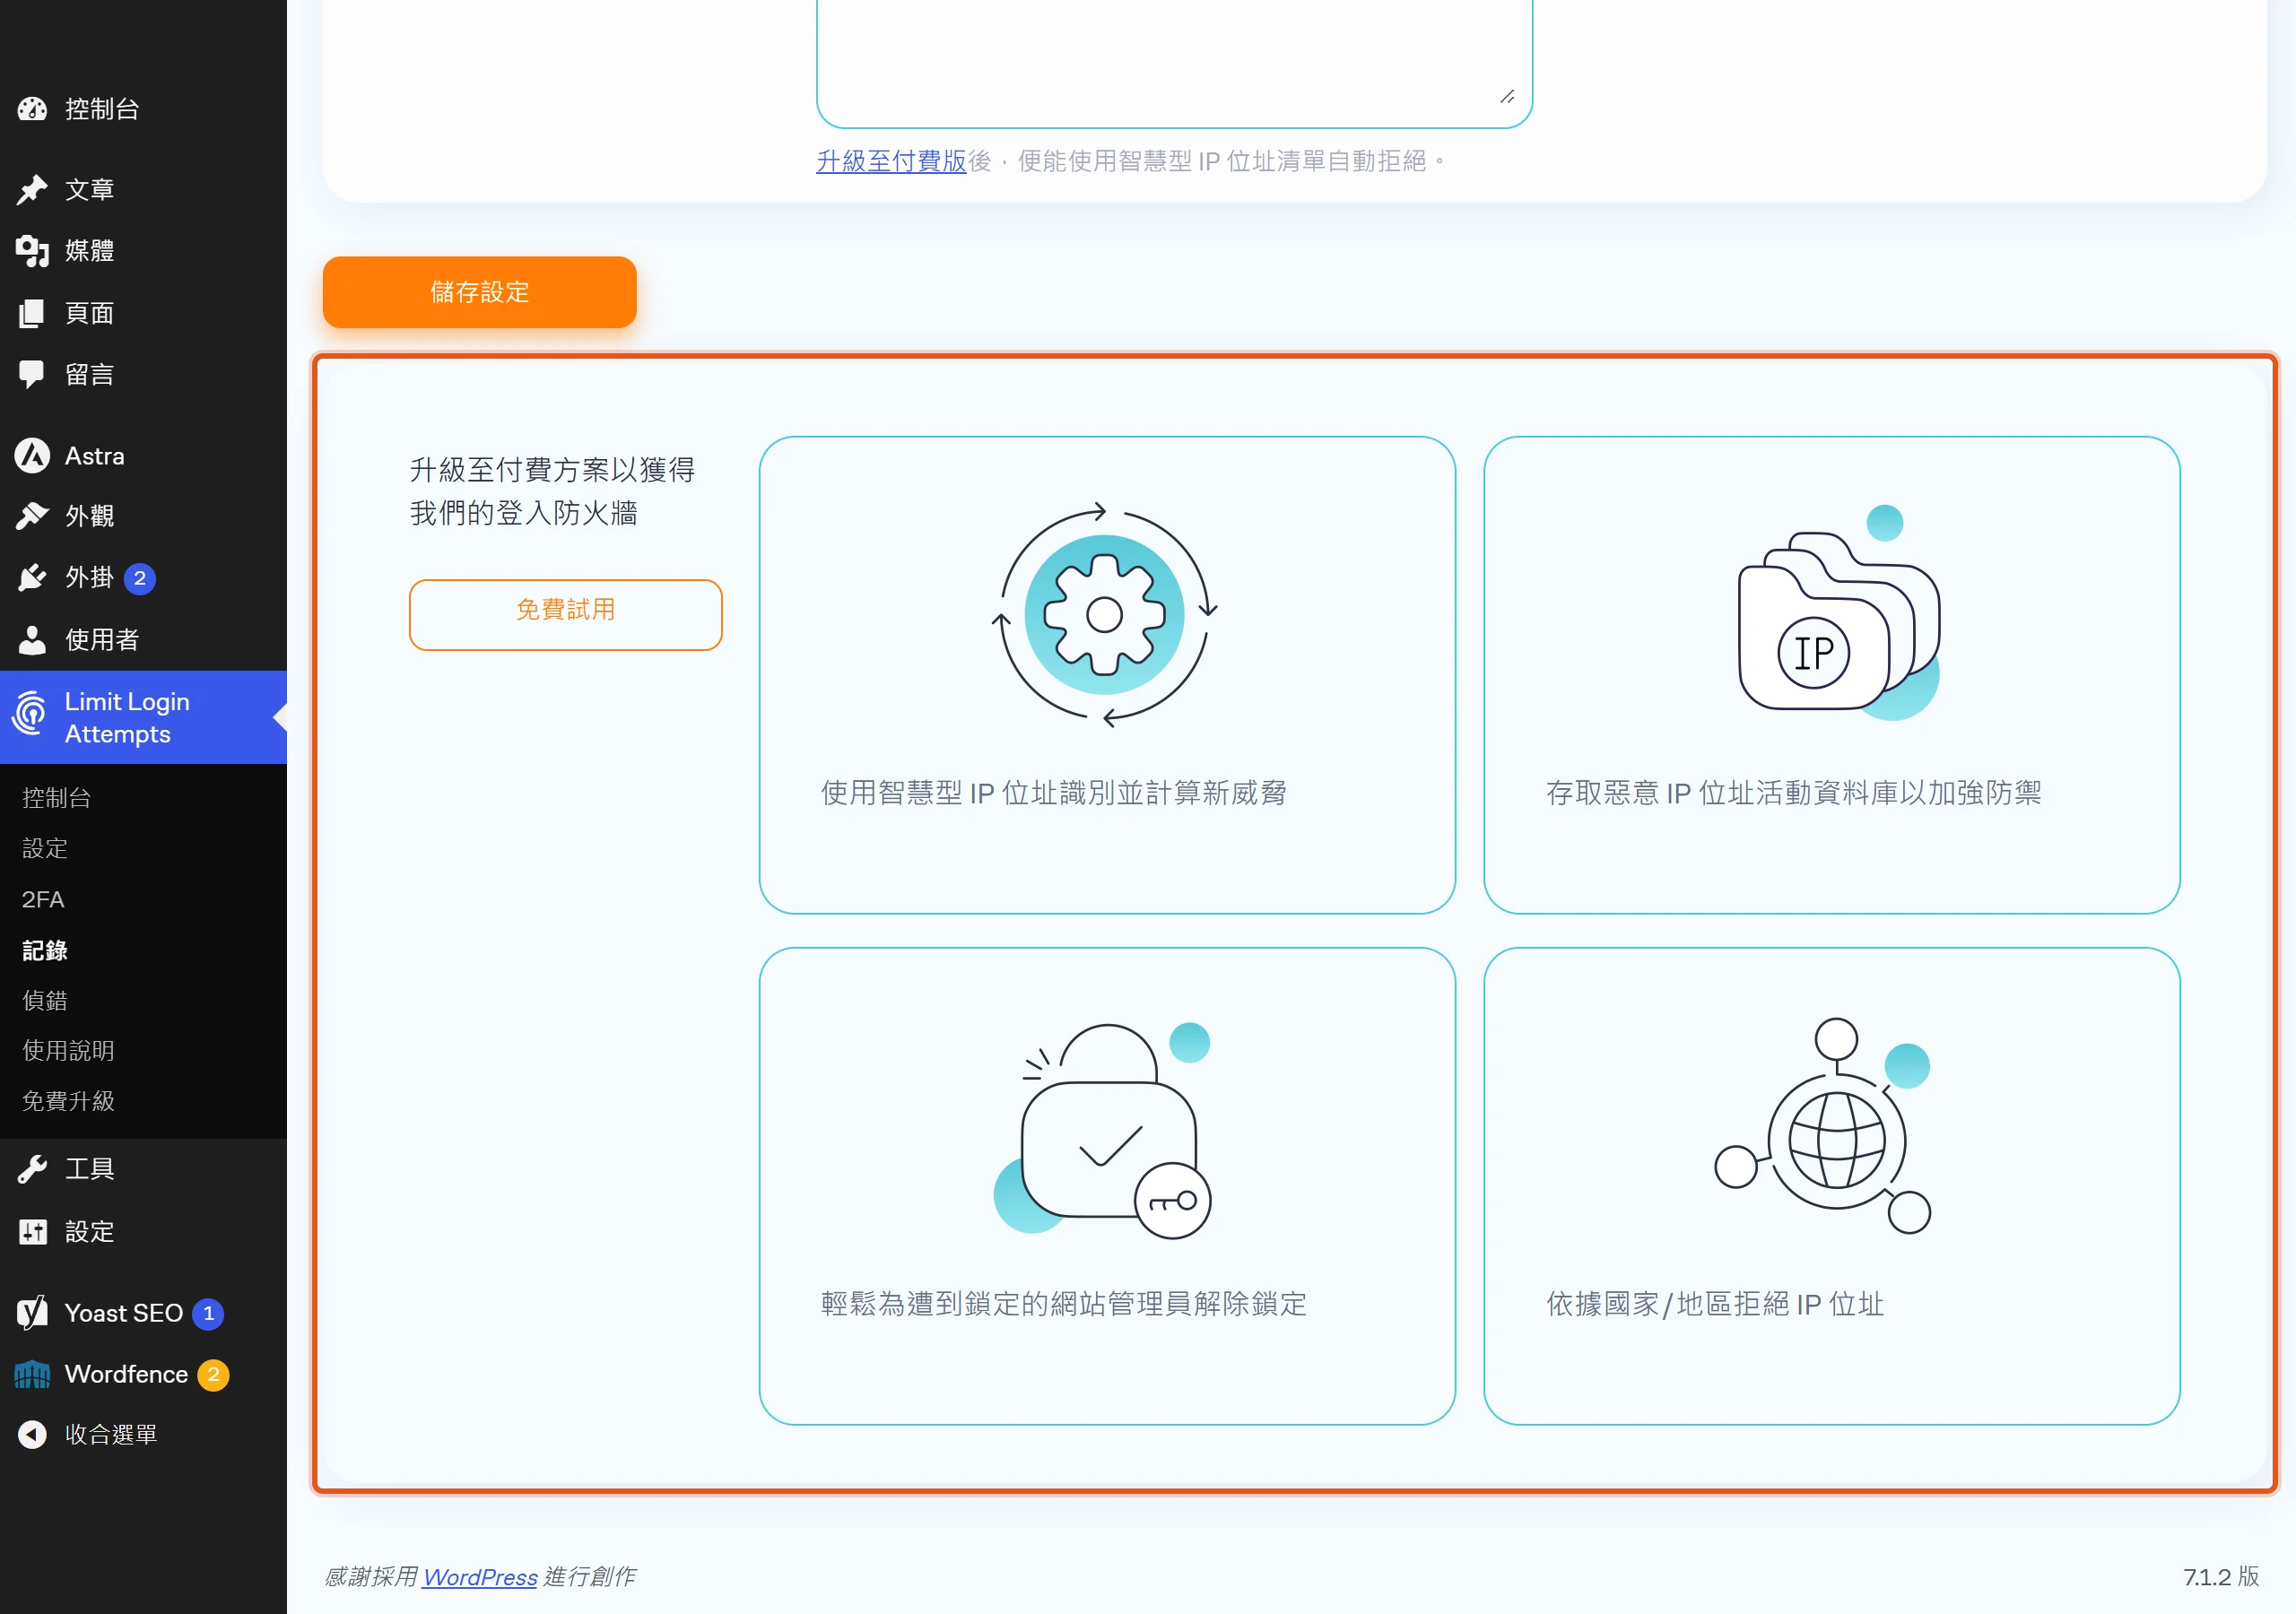
這些雲端功能在外掛後台也看得到入口。主控台下半部除了幾個工具捷徑,多半是雲端服務的推廣卡片,像「登入嘗試成功次數」這類更細的統計,要啟用付費方案或 Micro Cloud 才看得到;記錄分頁底部則有一個登入防火牆區塊,列出智慧型 IP 識別、惡意 IP 資料庫、依國家或地區拒絕 IP 等雲端功能。
回頭看整套設定,Limit Login Attempts Security 真正需要動手的地方並不多。鎖定次數與時長多數網站沿用預設值即可,接著確認通知信的收件信箱是平常會查看的地址、把自己固定使用的 IP 加進安全清單、替管理員帳號啟用兩步驟驗證並保管好救援連結,前面架了 CDN 的網站再調整受信任的 IP 地址來源。設好之後,偶爾回主控台看一眼失敗登入的趨勢、留意寄來的鎖定通知信,就能掌握登入頁最近承受了多少嘗試,以及這些嘗試有沒有被擋下來。