網站後台的登入紀錄忽然多出好幾百筆失敗嘗試,帳號密碼被機器人一組一組硬猜;再過幾天,Google 收錄的頁面裡混進幾個從沒寫過的網址,點進去全是藥品廣告或博弈連結。多數 WordPress 網站主機被入侵時,最先冒出來的往往就是這種狀況,而且常常要等到搜尋排名掉了、瀏覽器跳出風險警示,才會有人發現網站早就中毒。
MalCare 是一款針對這種狀況設計的 WordPress 資安外掛,主打把掃描、清除與防護三件事收進同一套服務裡。它會定期檢查網站有沒有被植入惡意程式,發現問題能一鍵清除,同時擋掉暴力破解登入的攻擊流量。跟多數同類外掛不同的是,MalCare 把最耗資源的掃描運算搬到自己的雲端伺服器上執行,主機端幾乎不用分擔額外負擔,這也是它在 WordPress.org 上累積大量安裝、評分居高不下的主要原因之一。
MalCare 是什麼?出自 BlogVault 團隊的雲端資安服務
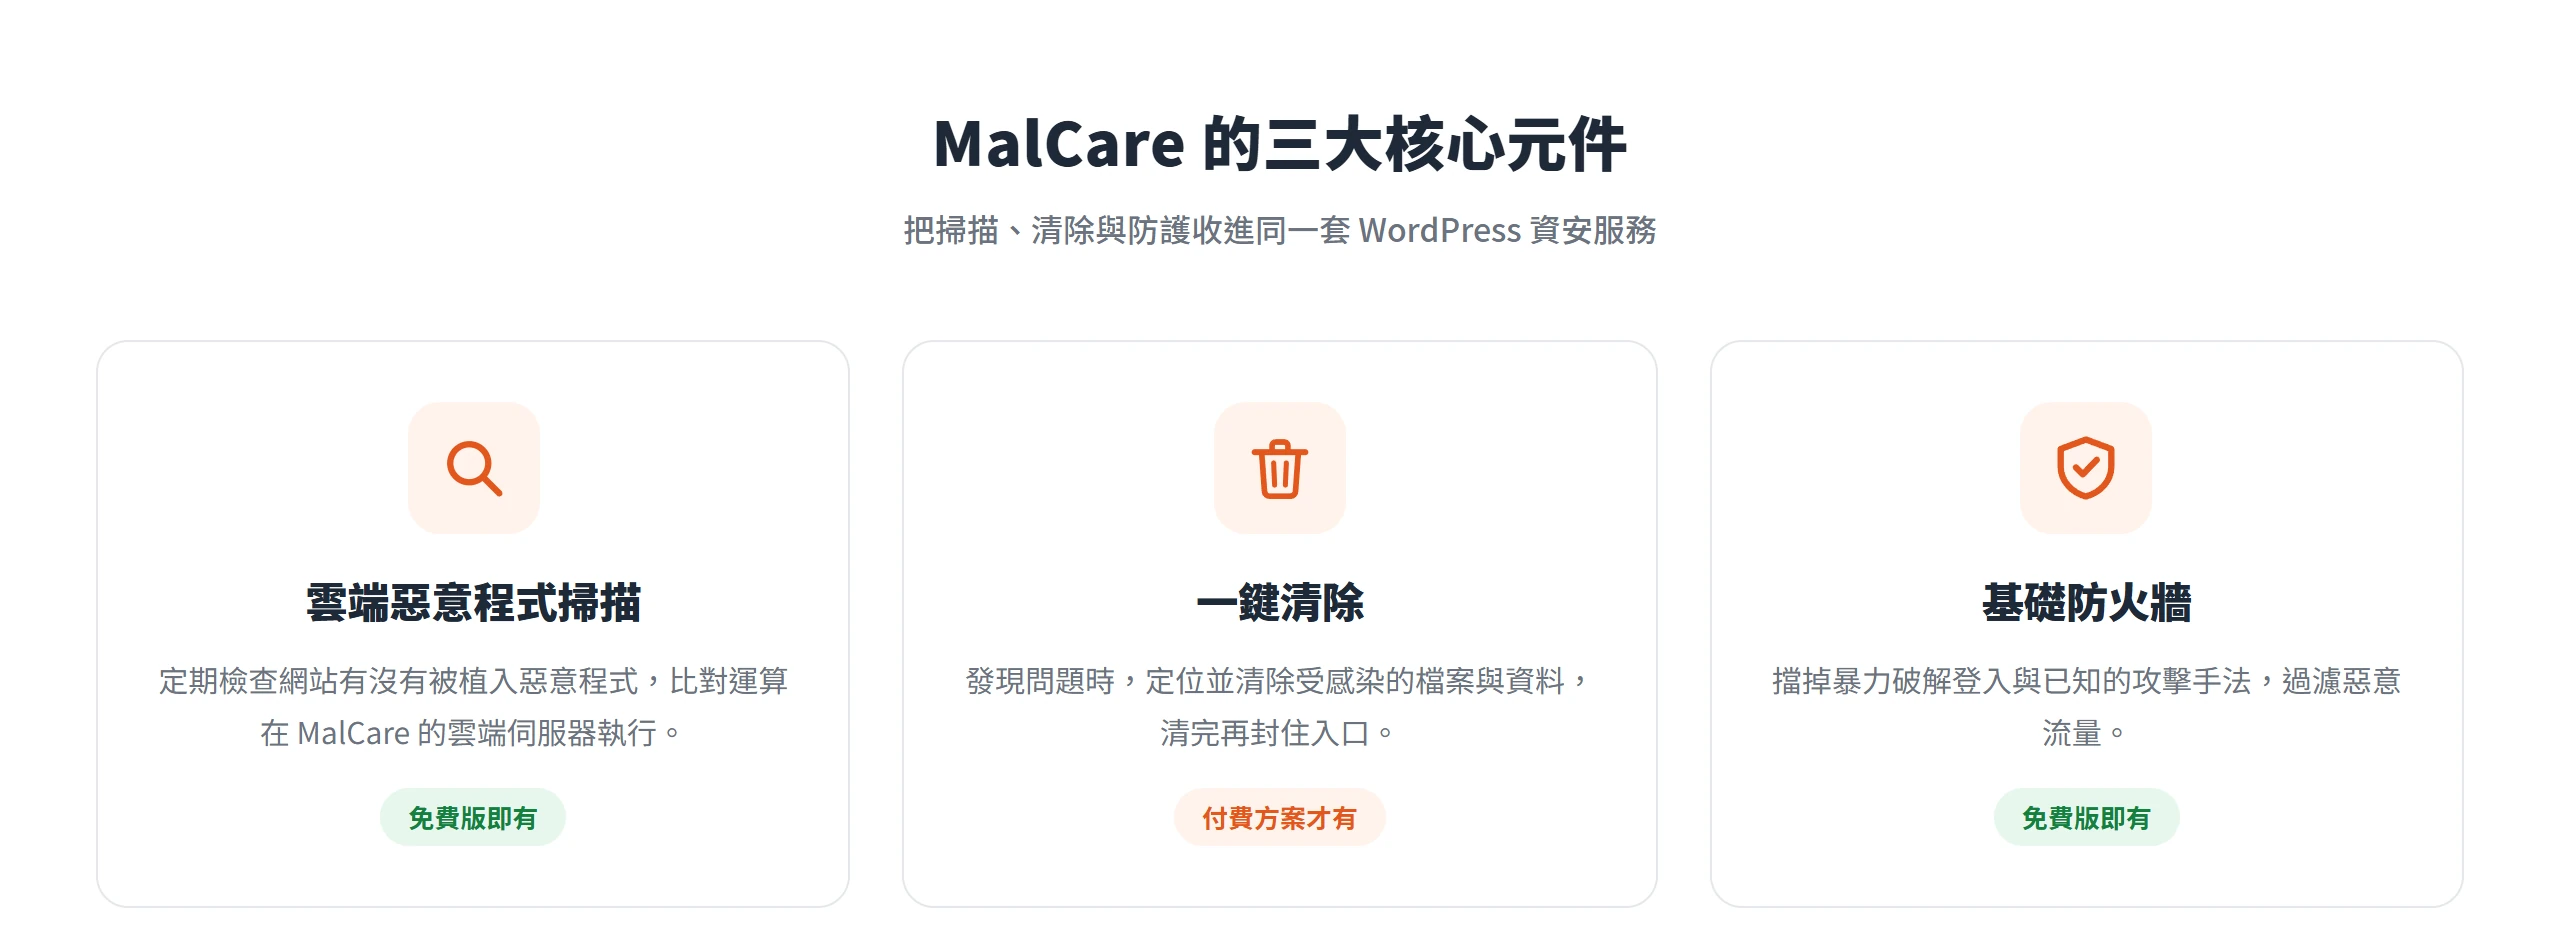
MalCare 是一款 WordPress 資安外掛,官方對它的定位是一套資安服務,核心涵蓋三個元件:雲端惡意程式掃描、一鍵清除,以及基礎防火牆。它處理的問題很單純,就是網站被植入惡意程式、被暴力破解攻擊時,能不能第一時間發現並收拾乾淨。
MalCare 跟另一款 WordPress 備份服務 BlogVault 出自同一家公司,兩者共用同一組帳號,登入 MalCare 之後也能用同一組帳號使用 BlogVault 的服務。官方稱這套掃描技術的開發基礎,是早期分析超過 24 萬個網站、歷時 2.5 年以上累積出來的;官網首頁則另外稱目前服務規模是有超過 40 萬個網站經營者採用。這兩個數字口徑不同,一個是研發階段分析的樣本規模,一個是現在對外宣稱的客戶規模,讀到這兩個數字時要分開看,不要混為一談。
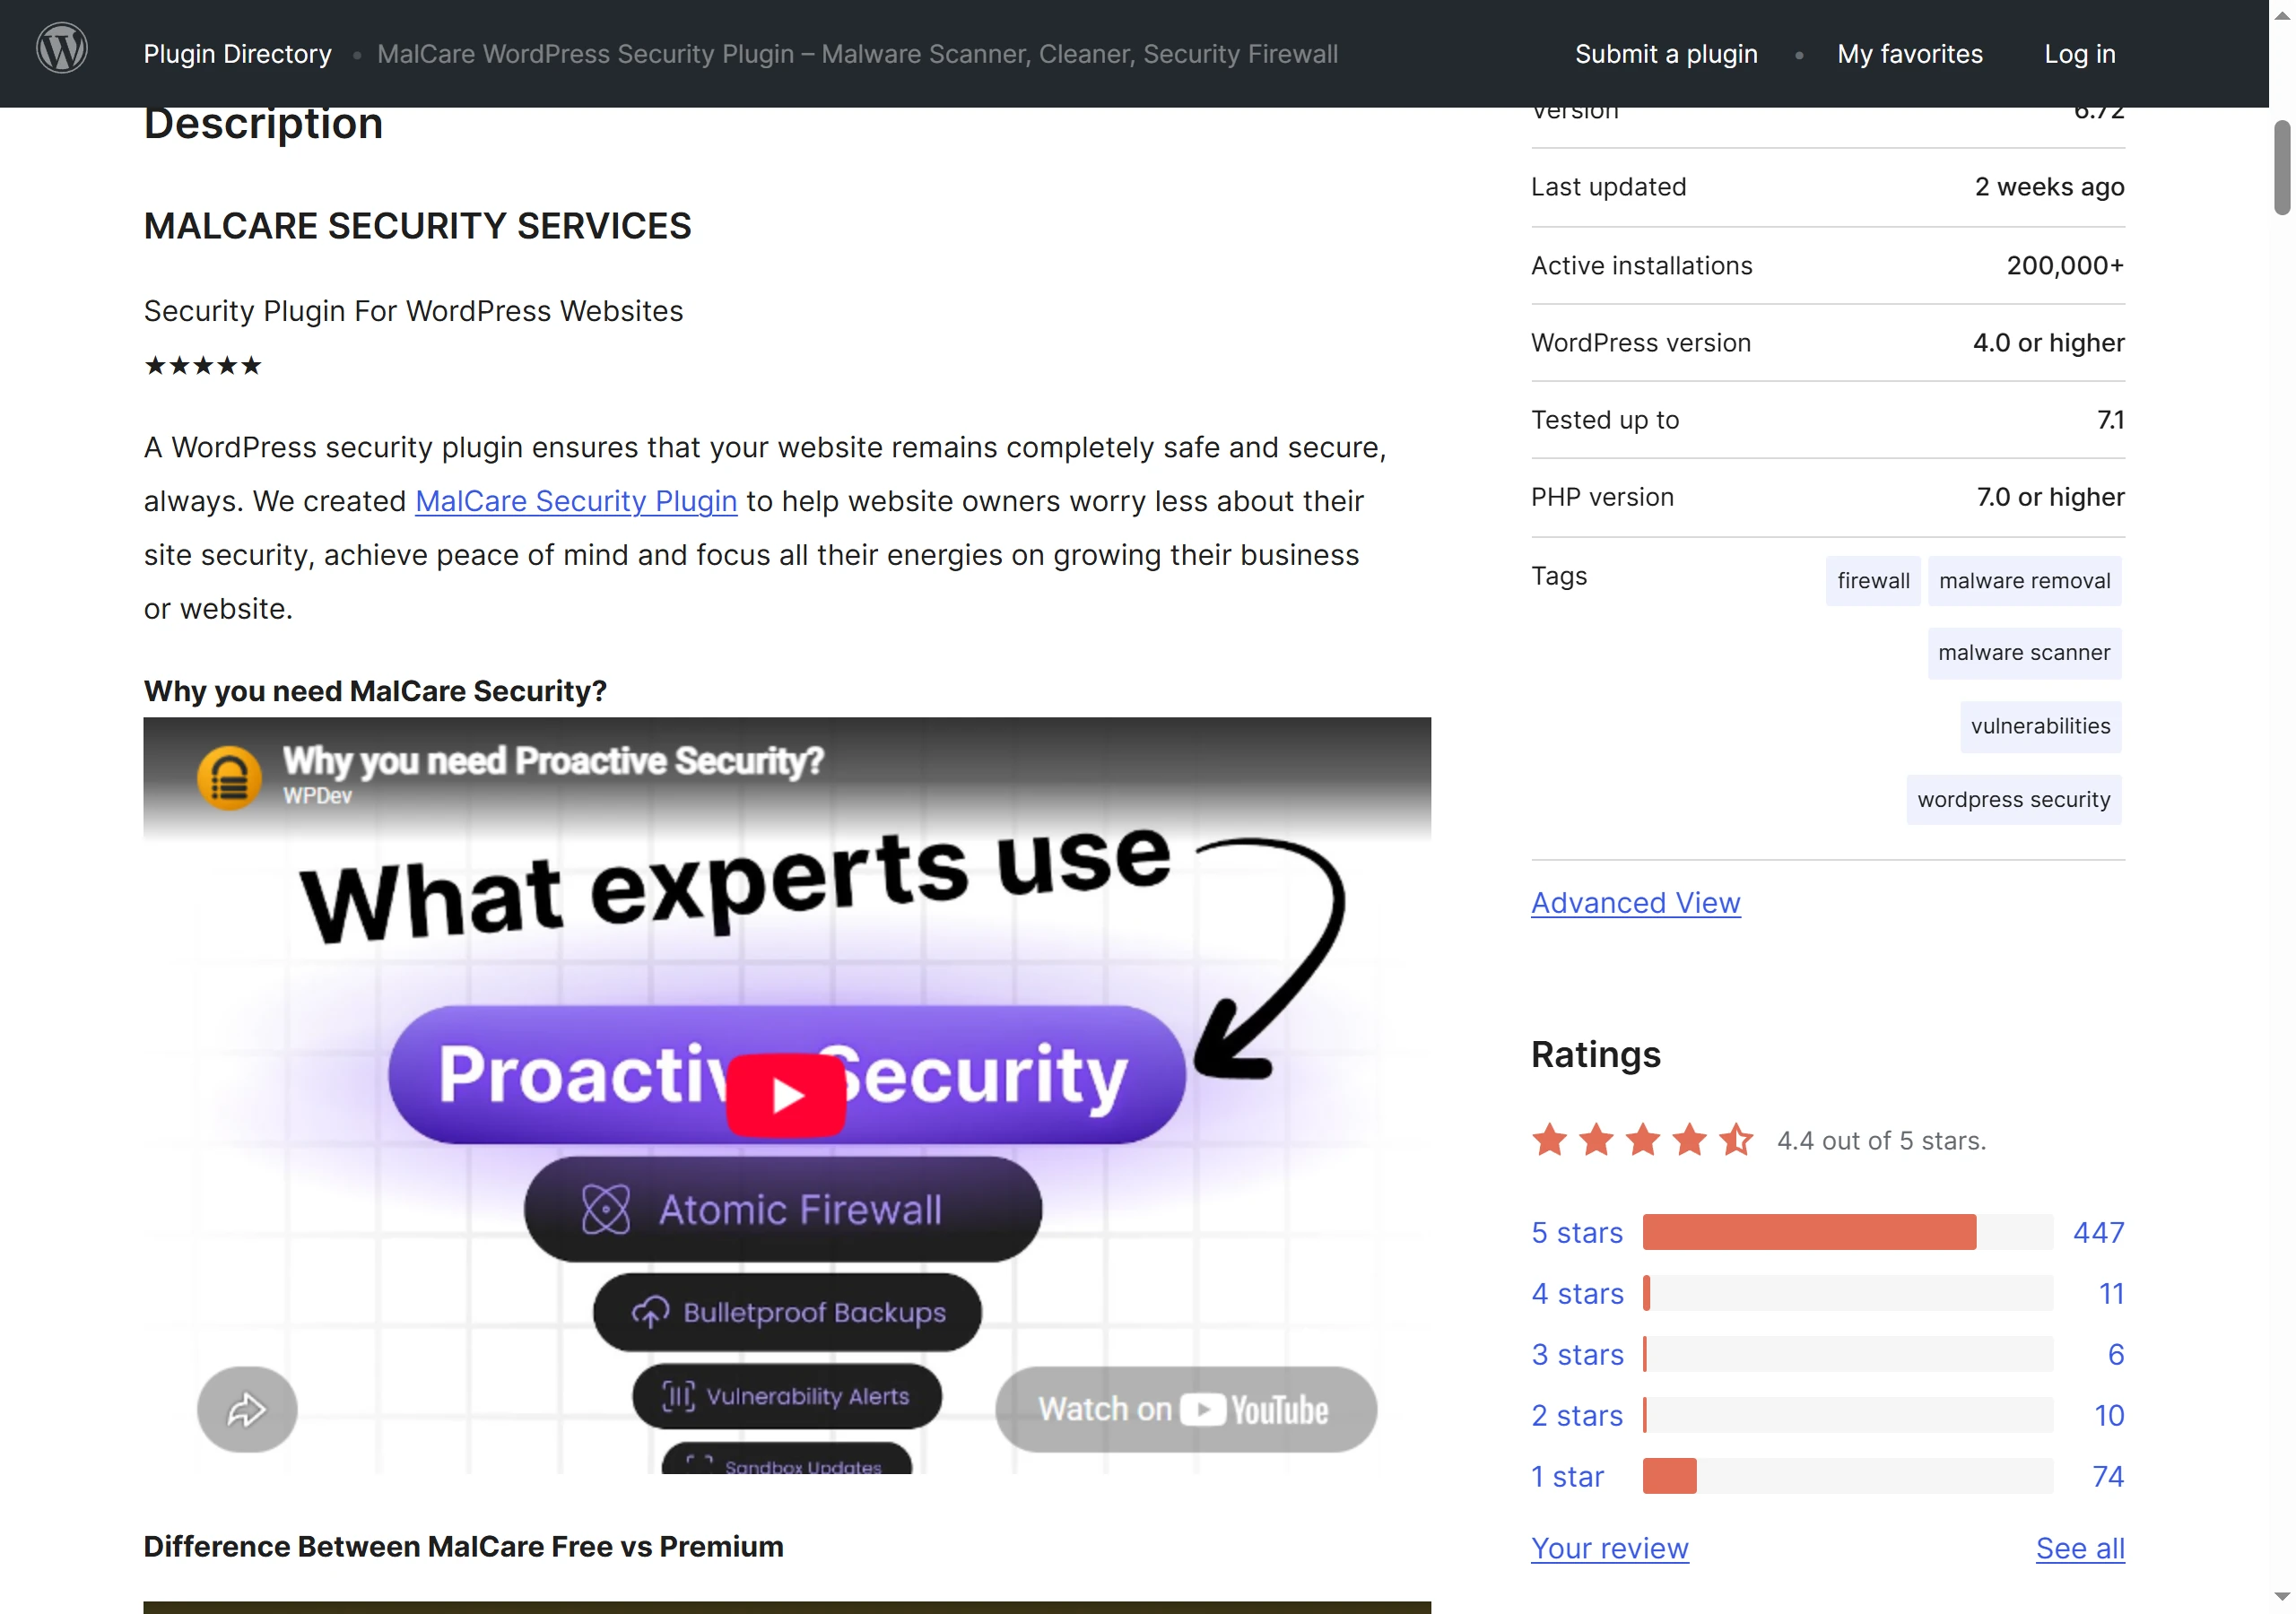
以 WordPress.org 外掛頁面上的公開資料來看,MalCare 有效安裝數超過 20 萬,目前版本為 6.72,最近一次更新距今約 2 週,相容 WordPress 4.0 以上(測試至 7.1 版),需要 PHP 7.0 以上。整體評分為 4.4 分(滿分 5 分),累計 548 則評論,其中 5 星有 447 則、1 星有 74 則,算是同類外掛裡評價相對集中在高分的一款。
官方列出的適用情境包含中小企業網站、電商、部落格,以及同時管理多個客戶站台的代理商或網站維運服務。後面這類多站經營者格外在意集中管理與批次操作的效率。
掃描運算搬到主機以外的雲端伺服器執行
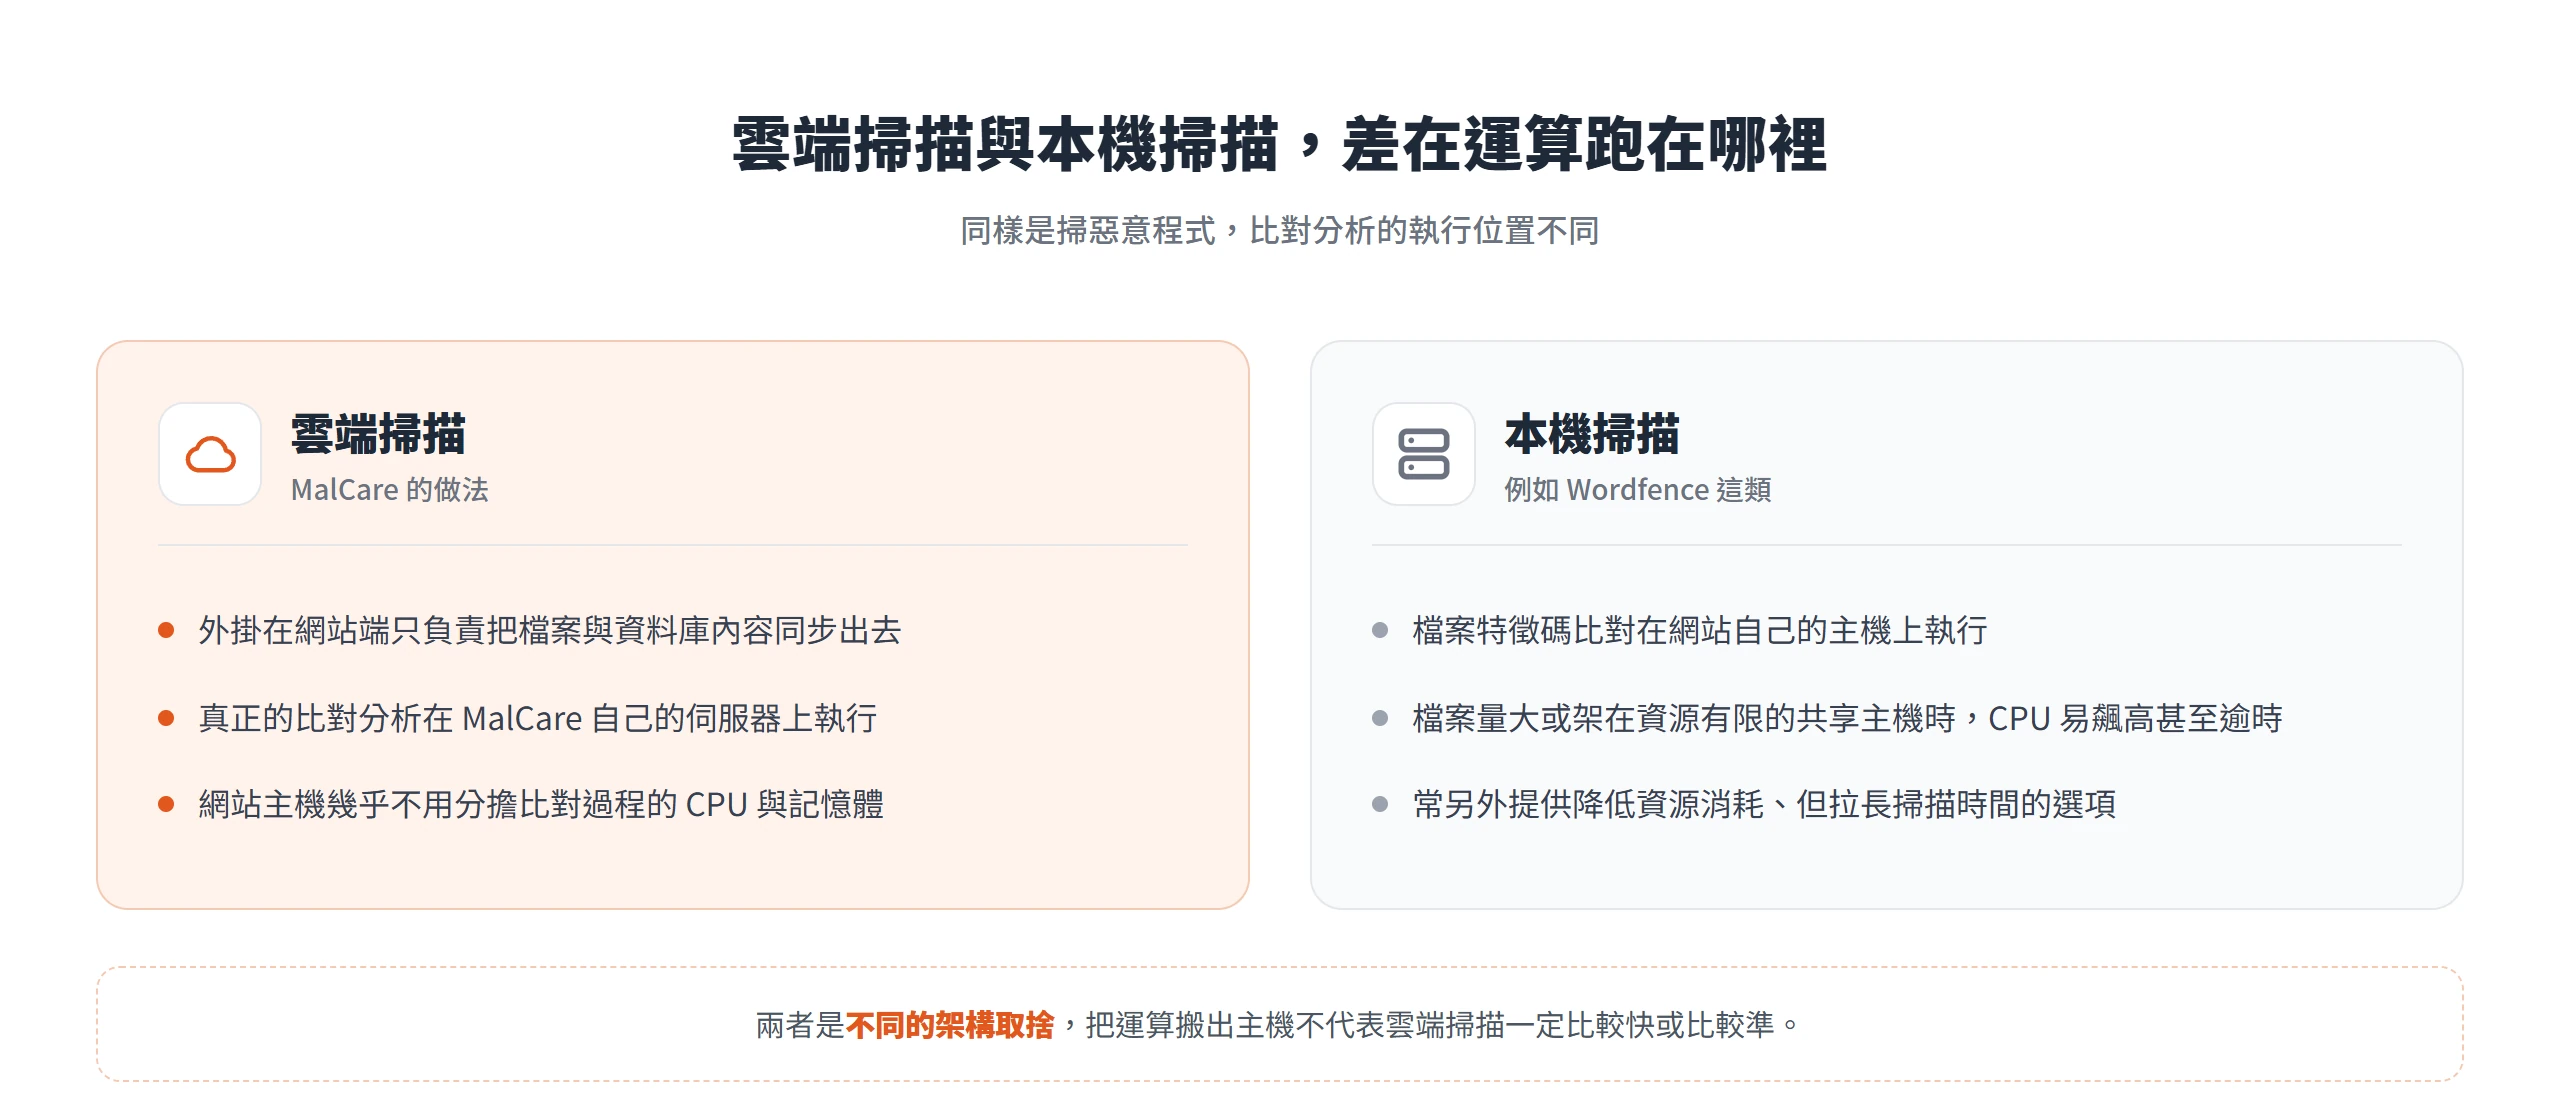
「雲端掃描」不是行銷詞,而是實際的技術架構差異。外掛在網站這一端只負責把檔案與資料庫內容同步出去,真正的比對分析是在 MalCare 自己的伺服器上執行,因此網站主機不用額外分擔比對過程需要的 CPU 或記憶體負擔。
偵測依據也不是單純比對病毒特徵碼,而是三層疊加:簽章比對、完整性檢查、行為分析,官方另外稱彙整了超過 100 個內部訊號來識別更複雜的惡意程式變種。掃描範圍涵蓋網站檔案與資料庫,也會一併掃描非 WordPress 核心的檔案,不是只看外掛與主題資料夾。
掃描頻率其實依付費方案分級,「雲端」不等於「即時」:免費版每 7 天掃描一次,入門付費的 Protect 方案拉到每 24 小時一次,Repair 方案每 12 小時一次,最高階的 Fortify 方案則是每小時掃描一次。
值得對照的是本機掃描型工具,例如 Wordfence 這類外掛是在網站自己的主機上執行檔案特徵碼比對,遇到網站檔案數量大、或架在資源有限的共享主機時,跑完整掃描容易讓 CPU 使用率飆高甚至逾時,因此這類工具常另外提供降低資源消耗、但拉長掃描時間的選項。MalCare 把運算整個搬出主機,就是為了繞開這個取捨,但這只是換一種架構思維,不代表雲端掃描一定比較快或比較準。
一鍵清除背後,四個步驟收尾的實際流程
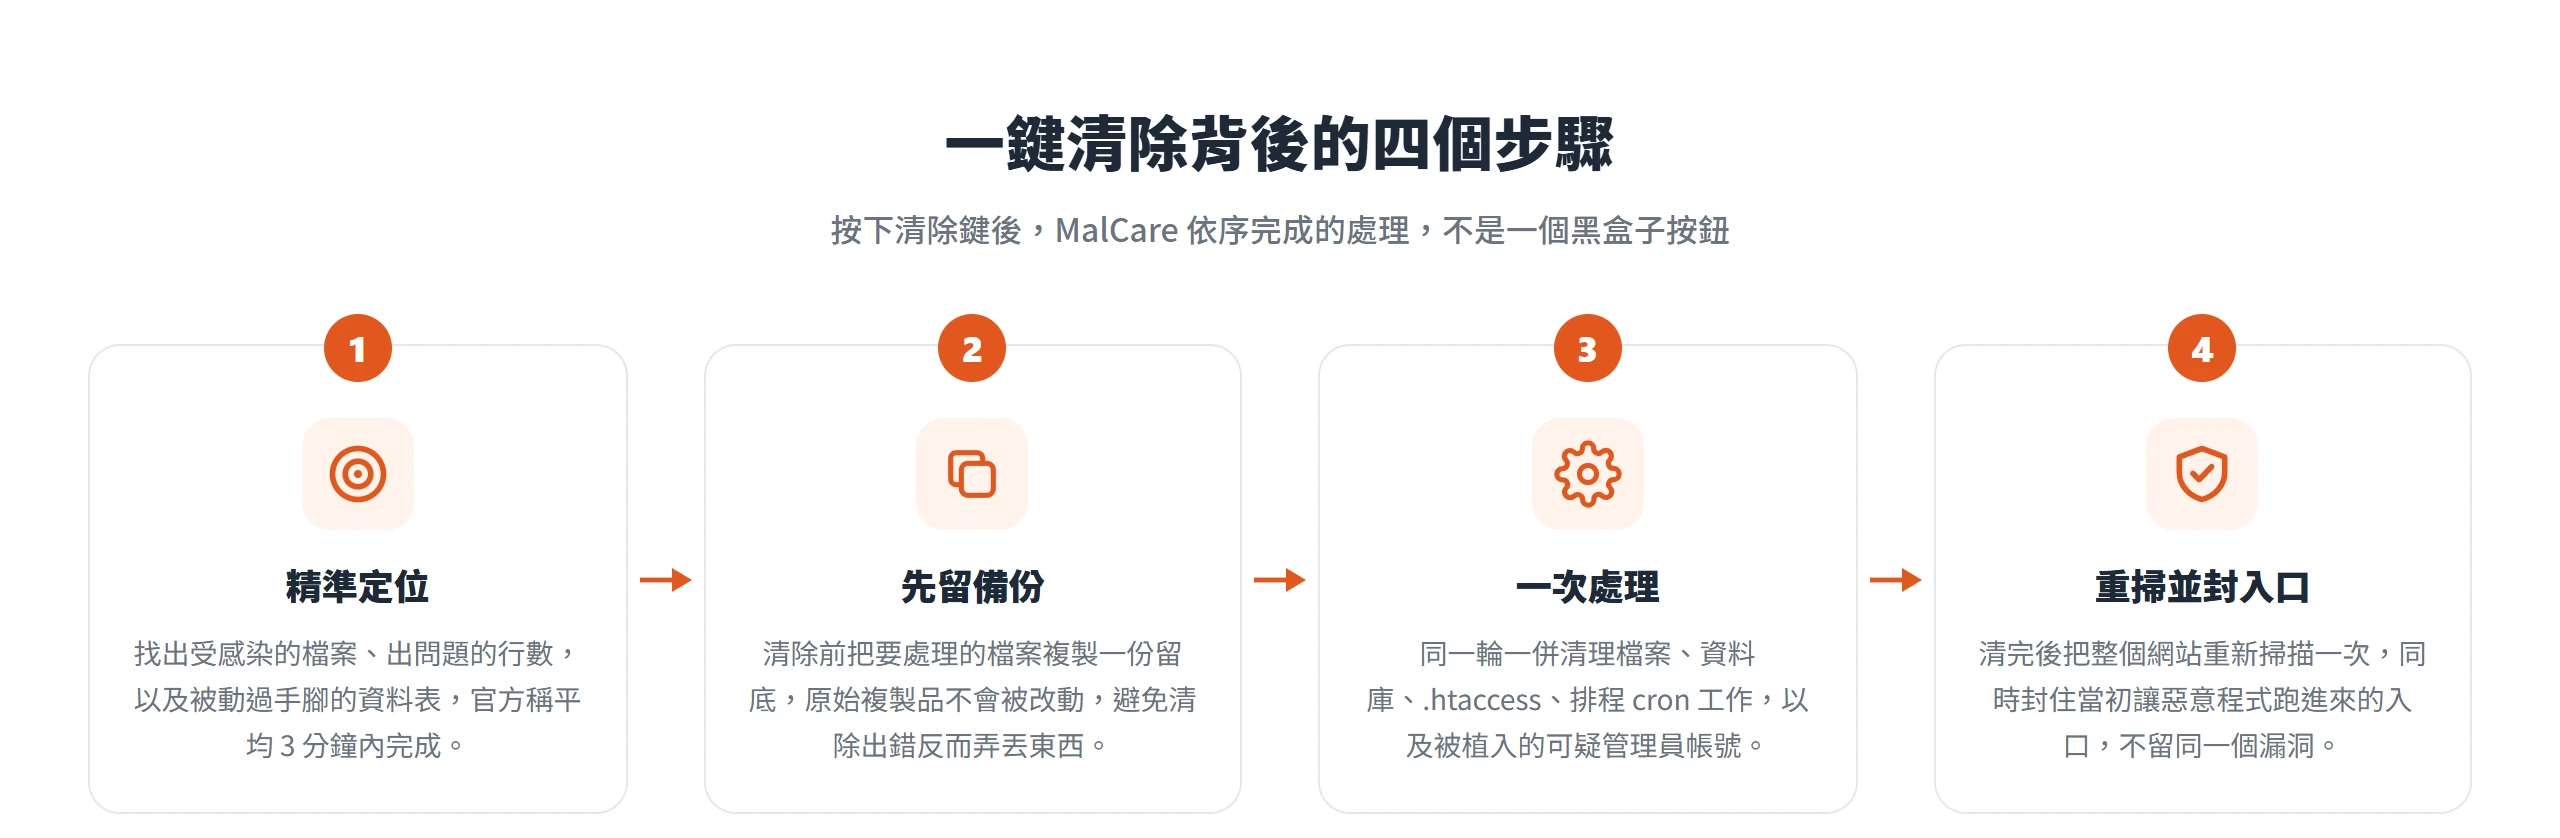
「一鍵清除」按下去之後,MalCare 實際上做了幾件事,不是一個黑盒子按鈕。系統會先精準定位受感染的檔案、出問題的行數,以及資料庫裡被動過手腳的表列,官方稱這個定位過程平均能在 3 分鐘內完成,不是只告訴使用者「這裡有問題」這麼籠統。
定位完成後,清除前會先把要處理的檔案複製一份留作備份,原始複製品不會被改動,真正被處理的是原本的檔案。這一步是為了避免清除過程出錯,反而弄丟更多東西。
同一輪清除會一次處理檔案、資料庫、.htaccess 設定、排程的 cron 工作,以及被植入的可疑後台管理員帳號,不是分成好幾批各自處理。清除完成後,系統會把整個網站重新掃描一次,同時封住當初讓惡意程式跑進來的那個入口,而不是清完就結束,留著同一個漏洞等下一次被攻破。
要動用這套清除流程,MalCare 需要真的拿到主機的存取權限,官方 FAQ 說明會透過 FTP、SFTP 或 SSH 三種方式其中一種登入伺服器讀寫檔案。這也是雲端運算架構必須付出的代價。分析工作雖然能在雲端跑,但真的要清除,還是得有人拿到主機的鑰匙才能動手。官方稱平均清除時間落在 5 到 10 分鐘;如果同一個網站反覆中毒,官方政策是清除次數不設上限,但若狀況一再發生,會建議先處理根本的安全性缺口,並保留在必要時拒絕服務或不退費的權利。
要提醒的是,清除功能屬於付費項目,免費版與最低階的付費方案都不含這個按鈕,偵測到問題但無法直接清除。
防火牆擋 SQL 注入攻擊,登入頁保護專防暴力破解
免費版就內建兩個防護機制:Web 應用防火牆(WAF)與 CAPTCHA 登入頁保護。防火牆負責擋掉惡意流量與已知的攻擊手法,例如針對 WordPress 常見弱點下手的 SQL 注入、跨站腳本攻擊,在這些請求真正跑進 WordPress 程式碼之前就先擋下來。
登入頁保護則專門對付暴力破解攻擊,也就是機器人拿常見帳密組合瘋狂嘗試登入 wp-login.php。MalCare 用智慧速率限制搭配 CAPTCHA 挑戰擋下這類自動化嘗試,另外也內建雙因素驗證(2FA),可用人數依方案分級:免費版最多 2 位使用者、Protect 方案 5 位、Repair 方案 15 位,最高階的 Fortify 方案則不限人數。付費方案還會再加上地理封鎖與 IP 黑名單,做更細的流量控管。
有一點容易被誤解,防火牆的運作方式跟前面講的雲端掃描架構不是同一回事。掃描分析確實搬到 MalCare 自己的伺服器上跑,但防火牆攔截仍然是外掛在網站自己的環境裡執行,規則判斷這一層是在 WordPress 內部完成,流量本身要先送進主機才會被攔下來,這跟 Cloudflare 這類在邊緣網路層(DNS、CDN 那一層)就先擋掉惡意流量的雲端型 WAF 不是同一個層級。理解這個差異,才不會誤以為 MalCare 的防火牆也完全不佔主機資源。
漏洞掃描在官方補丁出現前先擋一次攻擊
除了掃描惡意程式,MalCare 另外有一個獨立功能叫漏洞掃描器,做法是每天比對網站上安裝的每一個外掛、佈景主題,以及 WordPress 核心版本,對照已知的漏洞資料庫。官方稱目前追蹤超過 39,000 項已知漏洞,安全團隊每天會審查超過 10 個來源的漏洞揭露資訊,把重複的過濾掉、衝突的解決掉,再依實際可被利用的程度重新評分。
這個功能的重點在於不用等。一旦某個外掛或主題被公開揭露有漏洞,不需要等該外掛的開發者釋出修補版本,MalCare 會先用「虛擬修補」在漏洞公開後幾個小時內擋住已知的攻擊手法,等於在漏洞公開到官方補丁上線這段空窗期先墊一層防護。
要提醒的是,這一整套規模與速度的說法目前只來自 MalCare 官方自己的行銷資料,不是已經被第三方獨立驗證過的客觀數字,讀者最好把它當成廠商自陳的規模,而不是外部認證過的事實。漏洞警報本身免費版與付費方案都有,差別在虛擬修補生效的速度:Protect 以上的付費方案在漏洞公開後幾小時內就生效,免費版則要等 7 天後才會補上這層防護。
網站強化、集中管理面板的其餘功能
前面幾節沒提到、但也算在 MalCare 功能範圍內的,還有兩塊。第一塊是網站強化(Website Hardening),一鍵套用幾項 WordPress 官方建議的資安加固設定,包括禁止在未經授權的資料夾執行 PHP、停用後台檔案編輯器、封鎖外掛或佈景主題的安裝、更換安全金鑰,以及重設所有密碼。
第二塊是「完整網站管理」模組,做的事已經超出資安的範圍:集中一個儀表板管理多個網站、批次更新外掛與佈景主題、使用者與團隊管理、客戶管理、產生並排程報告、給代理商用的白牌方案、正常運行時間監控,以及網站速度監控。MalCare 官方自己也講得很直白,這個模組是設計給代理商或網站維運服務商,用同一組帳號同時管理多個客戶站台。
老實說,這一塊功能對只想解決資安問題的一般網站經營者來說算加分,但不是必要條件,不必為了它才特地升級方案。如果手上只有一個網站,也沒有幫其他客戶管理站台的需求,這部分可以完全忽略,重點還是放在前面幾節講的掃描、清除與防火牆。
免費版能掃描與擋流量,清除功能要升級才有
把前面拆開來看的功能合在一起,就是免費版跟三個付費方案的實際差異。MalCare 目前分成免費、Protect、Repair、Fortify 四個方案,差別不只在價格,更直接影響網站出事時能自己處理到哪一步。
| 項目 | 免費版 | Protect | Repair | Fortify |
|---|---|---|---|---|
| 年費(單站) | 0 美元 | 99 美元 | 299 美元 | 499 美元 |
| 掃描頻率 | 每 7 天 | 每 24 小時 | 每 12 小時 | 每小時 |
| 防火牆等級 | 基礎版 | 進階版 | 即時版 | 即時版 |
| 惡意程式清除 | 不含,僅偵測 | 不含,僅偵測 | 含 | 含,無限次人工修復 |
| 地理封鎖與 Bot 防護 | 不含 | 含 | 含 | 含 |
| 2FA 人數上限 | 2 位 | 5 位 | 15 位 | 不限人數 |
| 官方支援 SLA | 72 小時 | 48 小時 | 24 小時 | 6 小時 |
免費版偵測到問題,只會告訴使用者有威脅,看不到是哪個檔案、哪一行出問題,更不能按下清除。容易被誤會的一點是,連最低階的付費方案 Protect 都還不含清除功能,官方在方案頁面上寫得很清楚,Protect 屬於預防為主,真的中毒了要清除,得選 Repair 或 Fortify 方案。要到 Repair 方案才真正解鎖清除功能,而且附帶清理後的報告。最高階的 Fortify 方案除了逐時掃描,還提供無限次的人工手動修復,活動日誌也拉長保留到 60 天。
以上是目前公開的方案內容與定價,費用與項目會隨時間調整,實際報價請以官方網站當下頁面為準。
雲端掃描省下主機資源,卻少了逐筆攻擊記錄
MalCare 這種雲端掃描的思維,是拿一件事去換另一件事,不是單純比較好或比較差。優點很直接,主機端幾乎零負擔,操作介面也精簡,不需要自己讀懂資安術語就能用。
代價是看得到的細節變少,這不是空泛的推測。MalCare 自己的方案表就攤在那裡:活動日誌記錄每一筆登入、檔案變更、外掛更新,免費版跟 Protect 方案都不提供,要到 Repair 方案才開始保留 7 天,Fortify 方案才拉長到 60 天。換句話說,攻擊細節能看到多少,本身也是分級付費的項目,不是免費版跟付費版共通就有的東西。
另外要重申一次前面提過的事:清除功能仍然需要 FTP、SFTP 或 SSH 這類主機存取權限,雲端運算不等於完全不用碰主機。
如果主機資源有限,例如架在共享主機上,也不想花時間自己盯資安紀錄,只想要有事會通知、付錢請人處理,這種雲端型的思維比較合用。如果想掌握每一筆攻擊的細節,也願意花時間看紀錄、自己調整規則,本機掃描型工具能給的可視性通常更高。這裡沒有哪一種絕對更好,只是兩種架構各自要拿什麼去換。
網站會不會被鎖定攻擊,多半跟知名度無關,而是看有沒有人持續盯著漏洞公告、持續追蹤登入紀錄。不管最後選哪一種做法,備份與監控這兩件事,都不該等到網站真的中毒才開始準備。