多數人以為外掛裝得越多,網站功能就跟著越齊全;實際上,每多裝一個外掛,真正疊高的往往不是能力,而是風險。這種誤解不是憑空冒出來的,外掛目錄擺明了讓人覺得「有需求就先找現成的」,後台那一長串已安裝清單,也很容易被自己拿來當成「這個網站做得夠完整」的心理安慰。
問題是,外掛一旦裝進網站,就多了一段要跟核心、佈景主題、資料庫打交道的程式碼。它會不會跟別的外掛搶同一個掛鉤、開發者會不會停止維護留下資安破口、核心版本更新後會不會突然失效,這些都不會因為你沒注意到就不發生。裝一個外掛之前,真正該問的從來不是「有沒有外掛可以做這件事」,而是「這個功能值不值得讓網站背上這份風險」。
看到功能清單就想裝,是多數人對外掛的直覺反應
WordPress.org 的外掛目錄自我介紹是「the largest directory of free and open source WordPress plugins」(全世界最大的免費開源 WordPress 外掛目錄),這句話不是行銷詞,是外掛生態規模的真實寫照。免費外掛的數量龐大到你想解決任何一個需求,幾乎都能立刻找到好幾款現成方案。久而久之,「有需求就先查有沒有外掛」變成了預設反射動作,反而很少有人停下來問一句,這個需求真的大到值得裝一整個外掛嗎?
外掛介紹頁的設計也在加深這個反射。每一款外掛的介紹頁幾乎都用一長串功能列表當賣點,看起來功能越多,越像是在告訴你「裝我,你的網站就多這些能力」。這種行銷語言很容易被讀者直接放大成一個等式,外掛的功能列表越長,等於我的網站功能越多,等於我的網站越強。但外掛頁上寫的是「這款外掛做得到什麼」,不是「你的網站需不需要它做得到的這些事」,兩者中間還隔著一整段判斷。
後台「已安裝外掛」的那個數字,也常常被拿來當成另一種心理安慰。看著清單一路往下拉,很容易產生一種「我把這個網站建置得很完整」的錯覺,安裝的外掛越多,越覺得自己面面俱到。但這個數字只反映「裝了多少」,不反映「這些外掛現在有沒有在為網站加分」,也不反映其中有多少款其實早就用不到、甚至還停在半年沒更新的狀態。真正該問的問題,從安裝當下就被這個數字悄悄取代掉了。
外掛越裝越多,疊高的是風險而非實力
把這個迷思攤開來看,真相跟直覺完全相反,每多裝一個外掛,實際疊加的不是網站的能力,而是三種具體代價,分別是相容性風險、資安攻擊面,以及維護心力。這三種代價的共同特徵是「看不到」,功能列表的長度是看得到的東西,而相容性衝突、資安破口、維護負擔則安靜地待在後台,不會因為你沒去注意就自動消失。
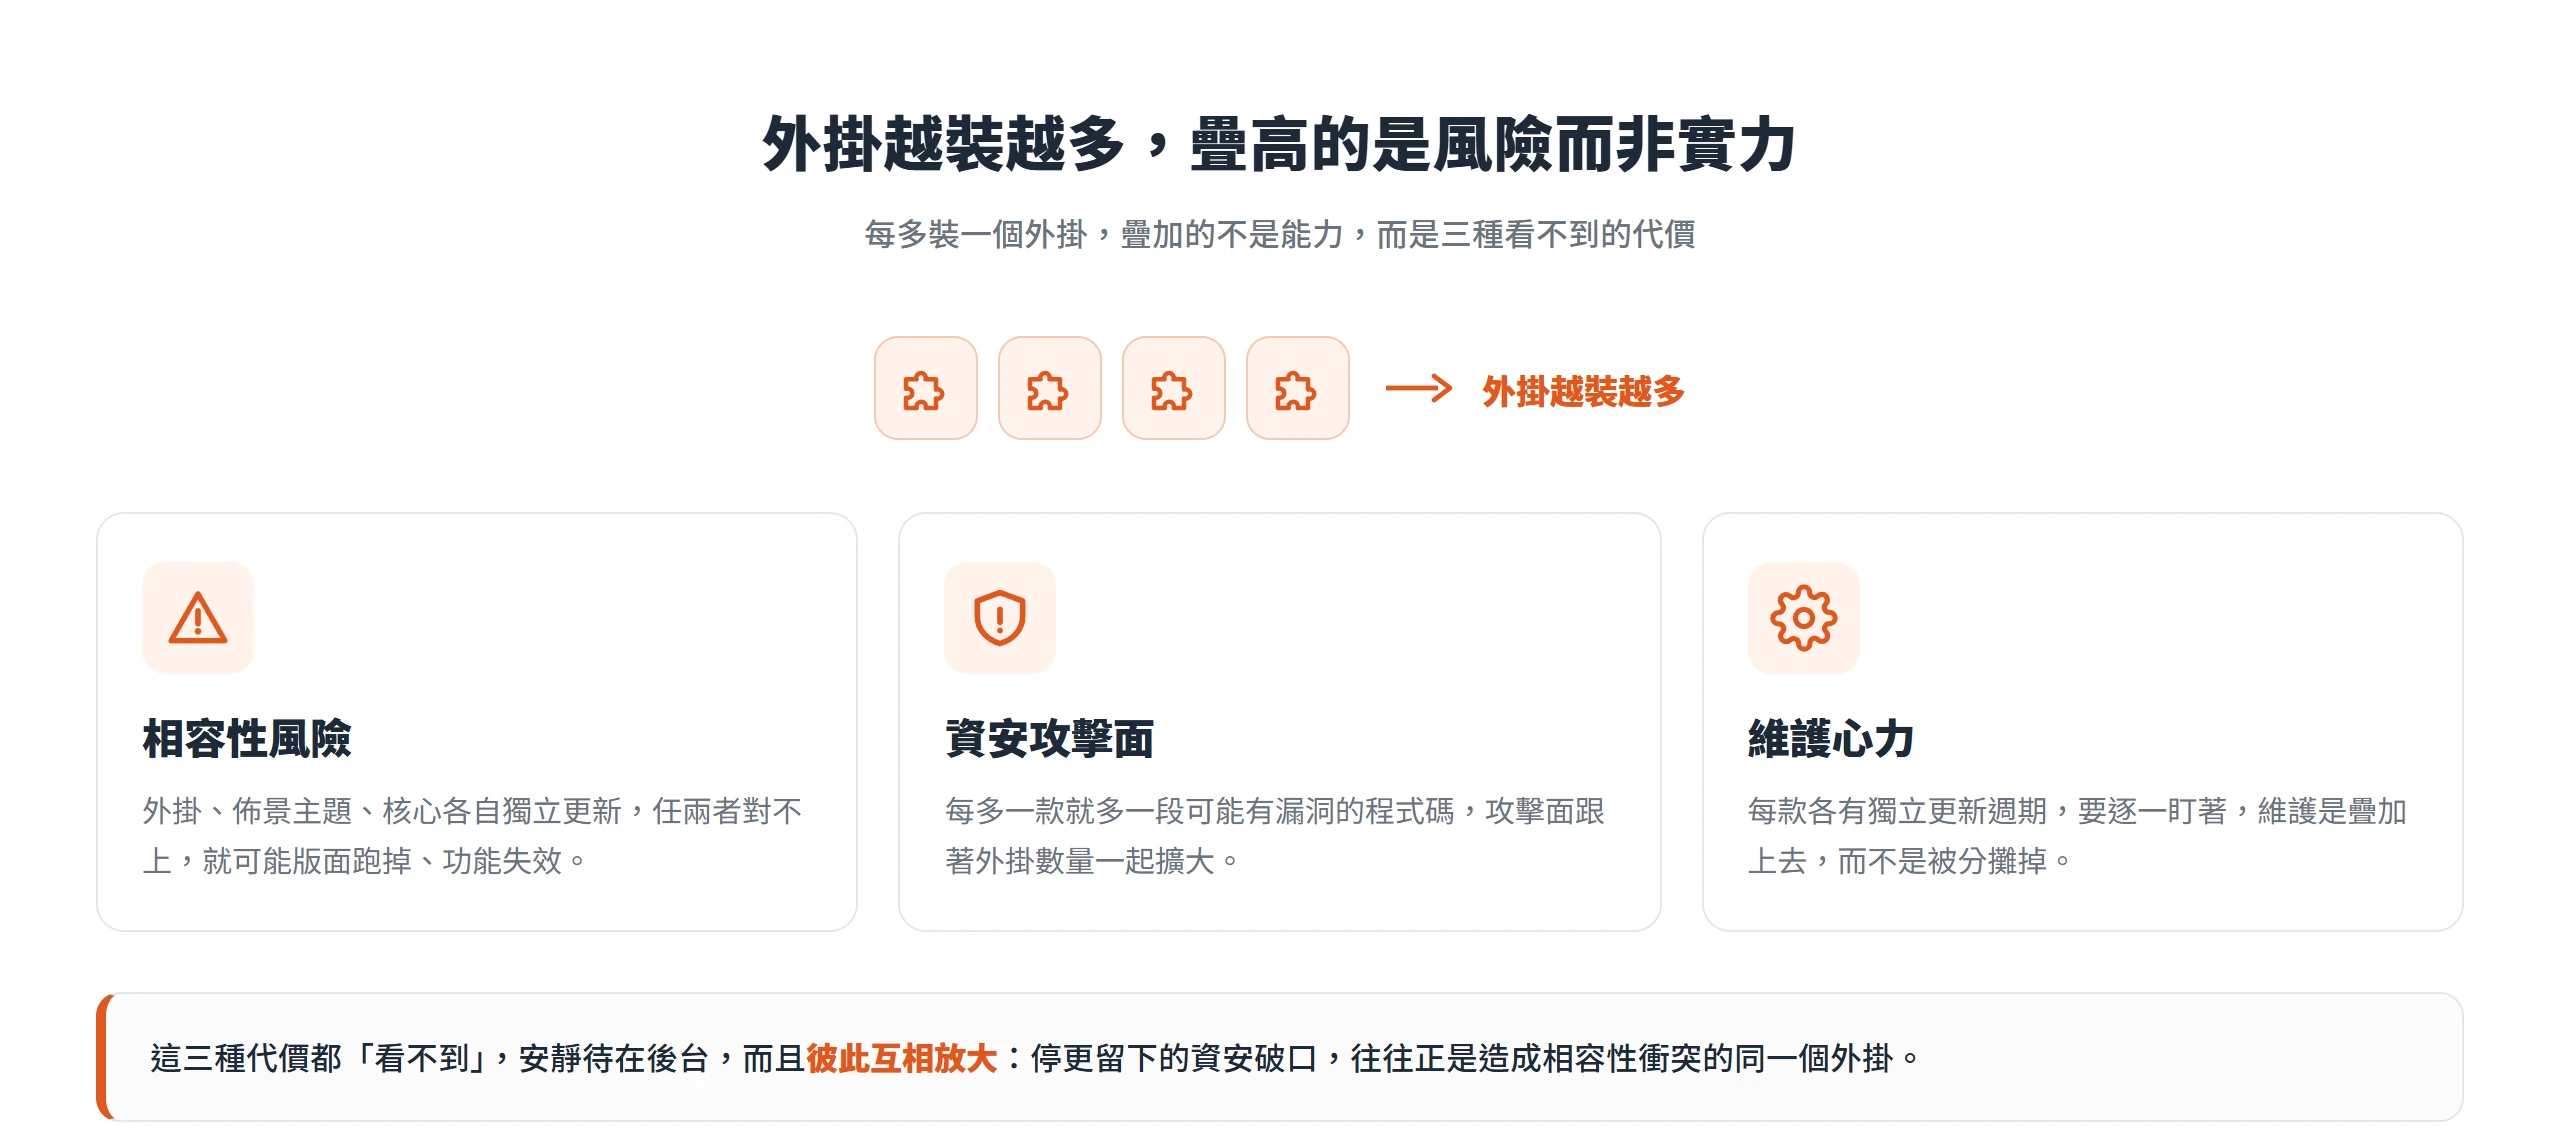
更麻煩的是,這三種代價彼此會互相放大。一個外掛如果停止維護、留下未修補的資安漏洞,往往也是造成相容性衝突的同一個外掛,因為沒人再更新它,就代表它跟不上核心與佈景主題後續的版本變化,資安風險與相容性風險常常是同一個根源長出來的兩個結果。
主題、外掛與核心版本互相牽制的相容性風險
外掛的相容性問題,不是運氣不好,而是外掛生態本身的結構性狀況。外掛、佈景主題、WordPress 核心版本是三個各自獨立開發、各自更新的系統,任兩者的假設一旦對不上,網站就可能出現版面跑掉、功能失效,甚至整頁空白。裝的外掛越多,「任兩者對不上」的組合數也跟著變多,風險不是線性增加,而是隨著外掛數量一起放大。
實際造成衝突的成因很具體:兩個外掛可能同時修改同一個 WordPress 核心掛鉤(hook),佈景主題與外掛可能同時想控制同一段版面,核心版本更新之後,某個外掛的相容性測試也可能還沒跟上。這些狀況並不罕見,WordPress 官方學習平台 Learn WordPress 甚至開了一堂專門的課程「Troubleshooting your site: Plugin and theme conflicts」,教的正是遇到問題時該怎麼排查:先全部停用外掛、換回預設佈景主題,確認問題消失後,再逐一啟用找出真正的兇手。這套流程之所以會被寫成一堂正式課程,本身就說明外掛相容性問題是被廣泛認可的常態風險,不是少數人運氣差才會遇到的個案。
攻擊面隨外掛數量一起擴大的資安代價
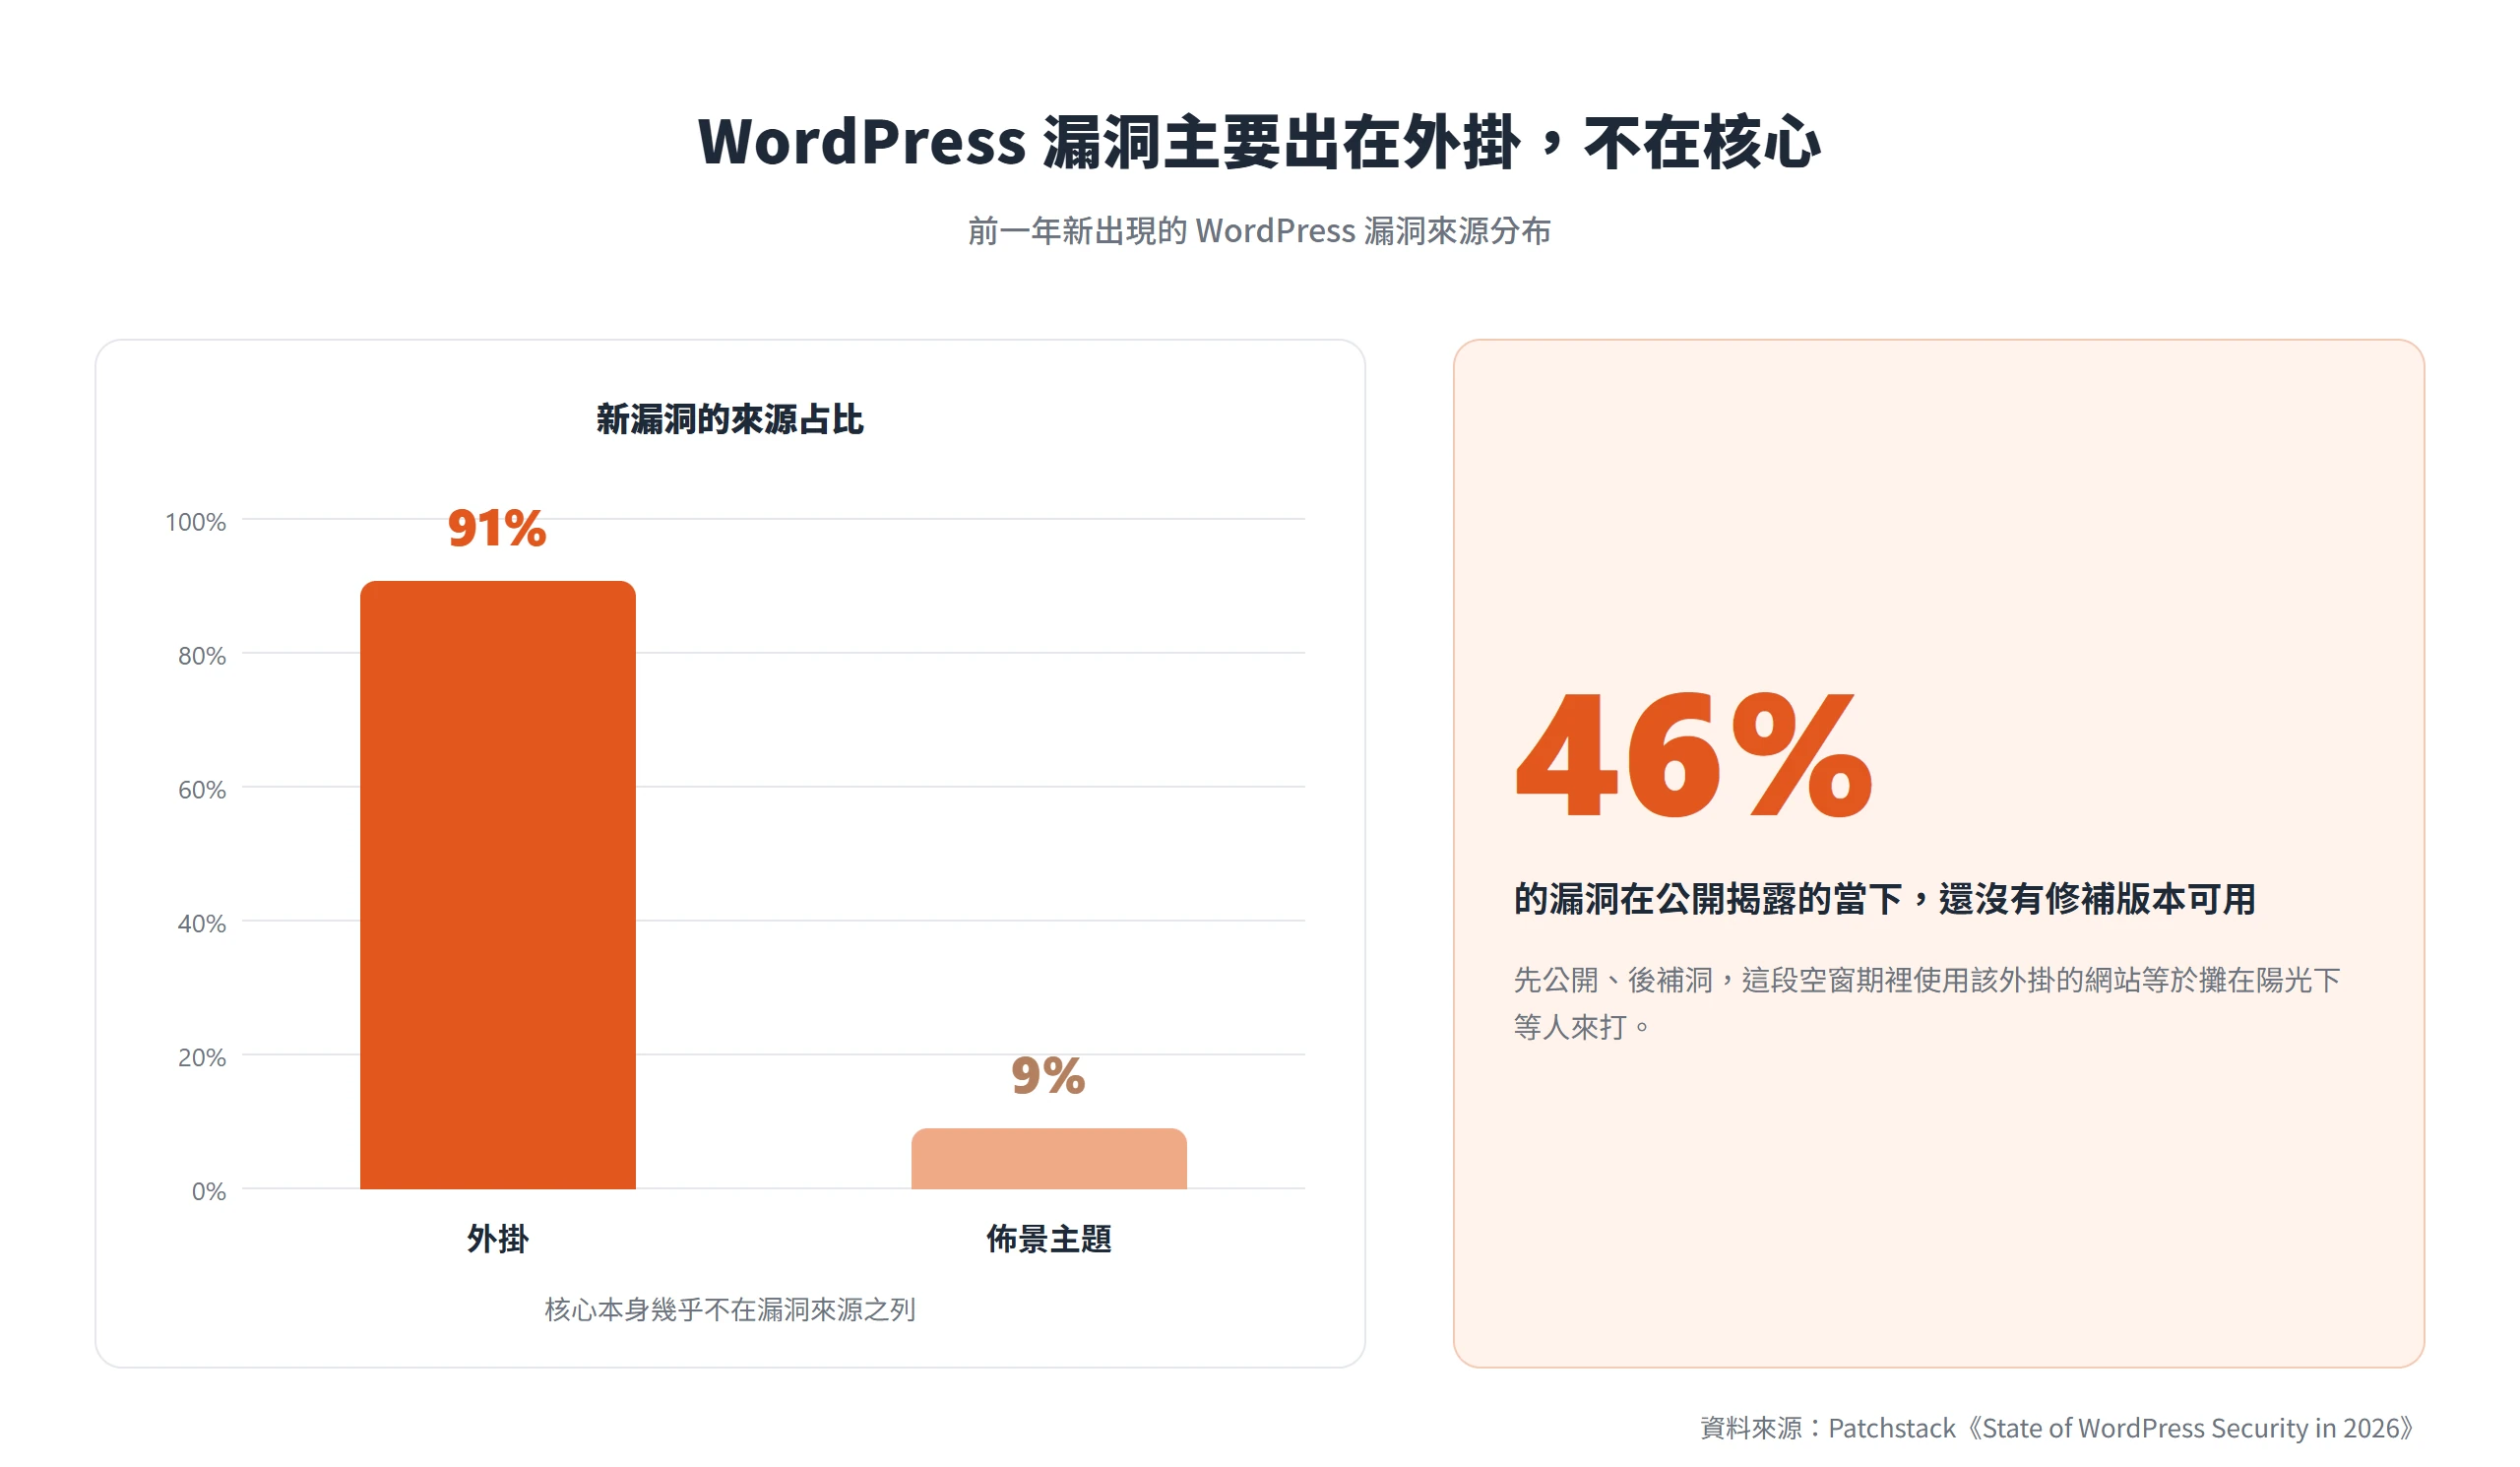
把這個迷思拉到資安層面來看,情況更直接。Patchstack 在《State of WordPress Security in 2026》這份報告裡指出,前一年新出現的 WordPress 漏洞裡有 91% 出在外掛,佈景主題只佔 9%,核心本身幾乎不在漏洞來源之列。換句話說,外掛不是網站防護的加分項,而是漏洞真正發生的地方。
同一份報告還有另一個數字更值得留意,46% 的漏洞在公開揭露的當下,都還沒有修補版本可用。也就是說,開發者知道有漏洞存在,卻是先公開、後補洞,這段空窗期裡使用該外掛的網站等於是攤在陽光下等人來打。這兩個數字合起來,外掛是漏洞的主要發生地,而揭露不等於已經有解方,裝的外掛越多,背的就是越多這種「還沒補好」的未知風險,攻擊面本身就跟著外掛數量一起擴大,不是裝了越多外掛就等於防護做得越多層。
每個外掛各自的更新週期,疊加而非分攤的維護心力
很多人以為外掛數量一多,維護工作可以分攤,但事實正好相反。每一款外掛都是獨立開發者、獨立更新週期、獨立的相容性測試,站長要做的事是逐一盯著每一款,而不是盯著一個總量。所謂維護,實際包含好幾件具體的事:確認每次更新是不是修補了資安問題、更新之後跟現有其他外掛與主題是否還相容、發現外掛已經停止維護時要不要找替代方案。這幾件事沒有一件能被「外掛變多」自動分擔掉,反而是外掛越多,要盯的項目就越多。
數量與心力之間也不是單純的線性關係,而是接近組合爆炸。裝 10 款外掛,需要盯的更新歷史是 10 條,但要盯的是「兩兩之間會不會衝突」這種組合,數量遠遠超過 10。WordPress 官方開發者手冊「Advanced Administration Handbook」的資安章節,明確建議核心、佈景主題、外掛都要保持在最新版本,並優先選擇持續在更新的外掛與主題。這句建議背後隱含的意思是,每一款外掛都要個別被評估維護狀態,不是裝完就能一勞永逸。
該先問核心與主題做不做得到,再決定要不要裝外掛
真正該問的問法,要從「有沒有外掛可以做這件事」,換成「這個功能值不值得用一整個外掛去做,還是有更輕的做法」。判斷順序可以從輕到重排:先看核心版本本身有沒有內建,再看佈景主題有沒有內建,真的需要客製才考慮一小段程式碼,最後才輪到裝一整個外掛。越後面的做法,要承擔的相容性、資安、維護代價就越高,所以越該有把握真的需要,才往後走。
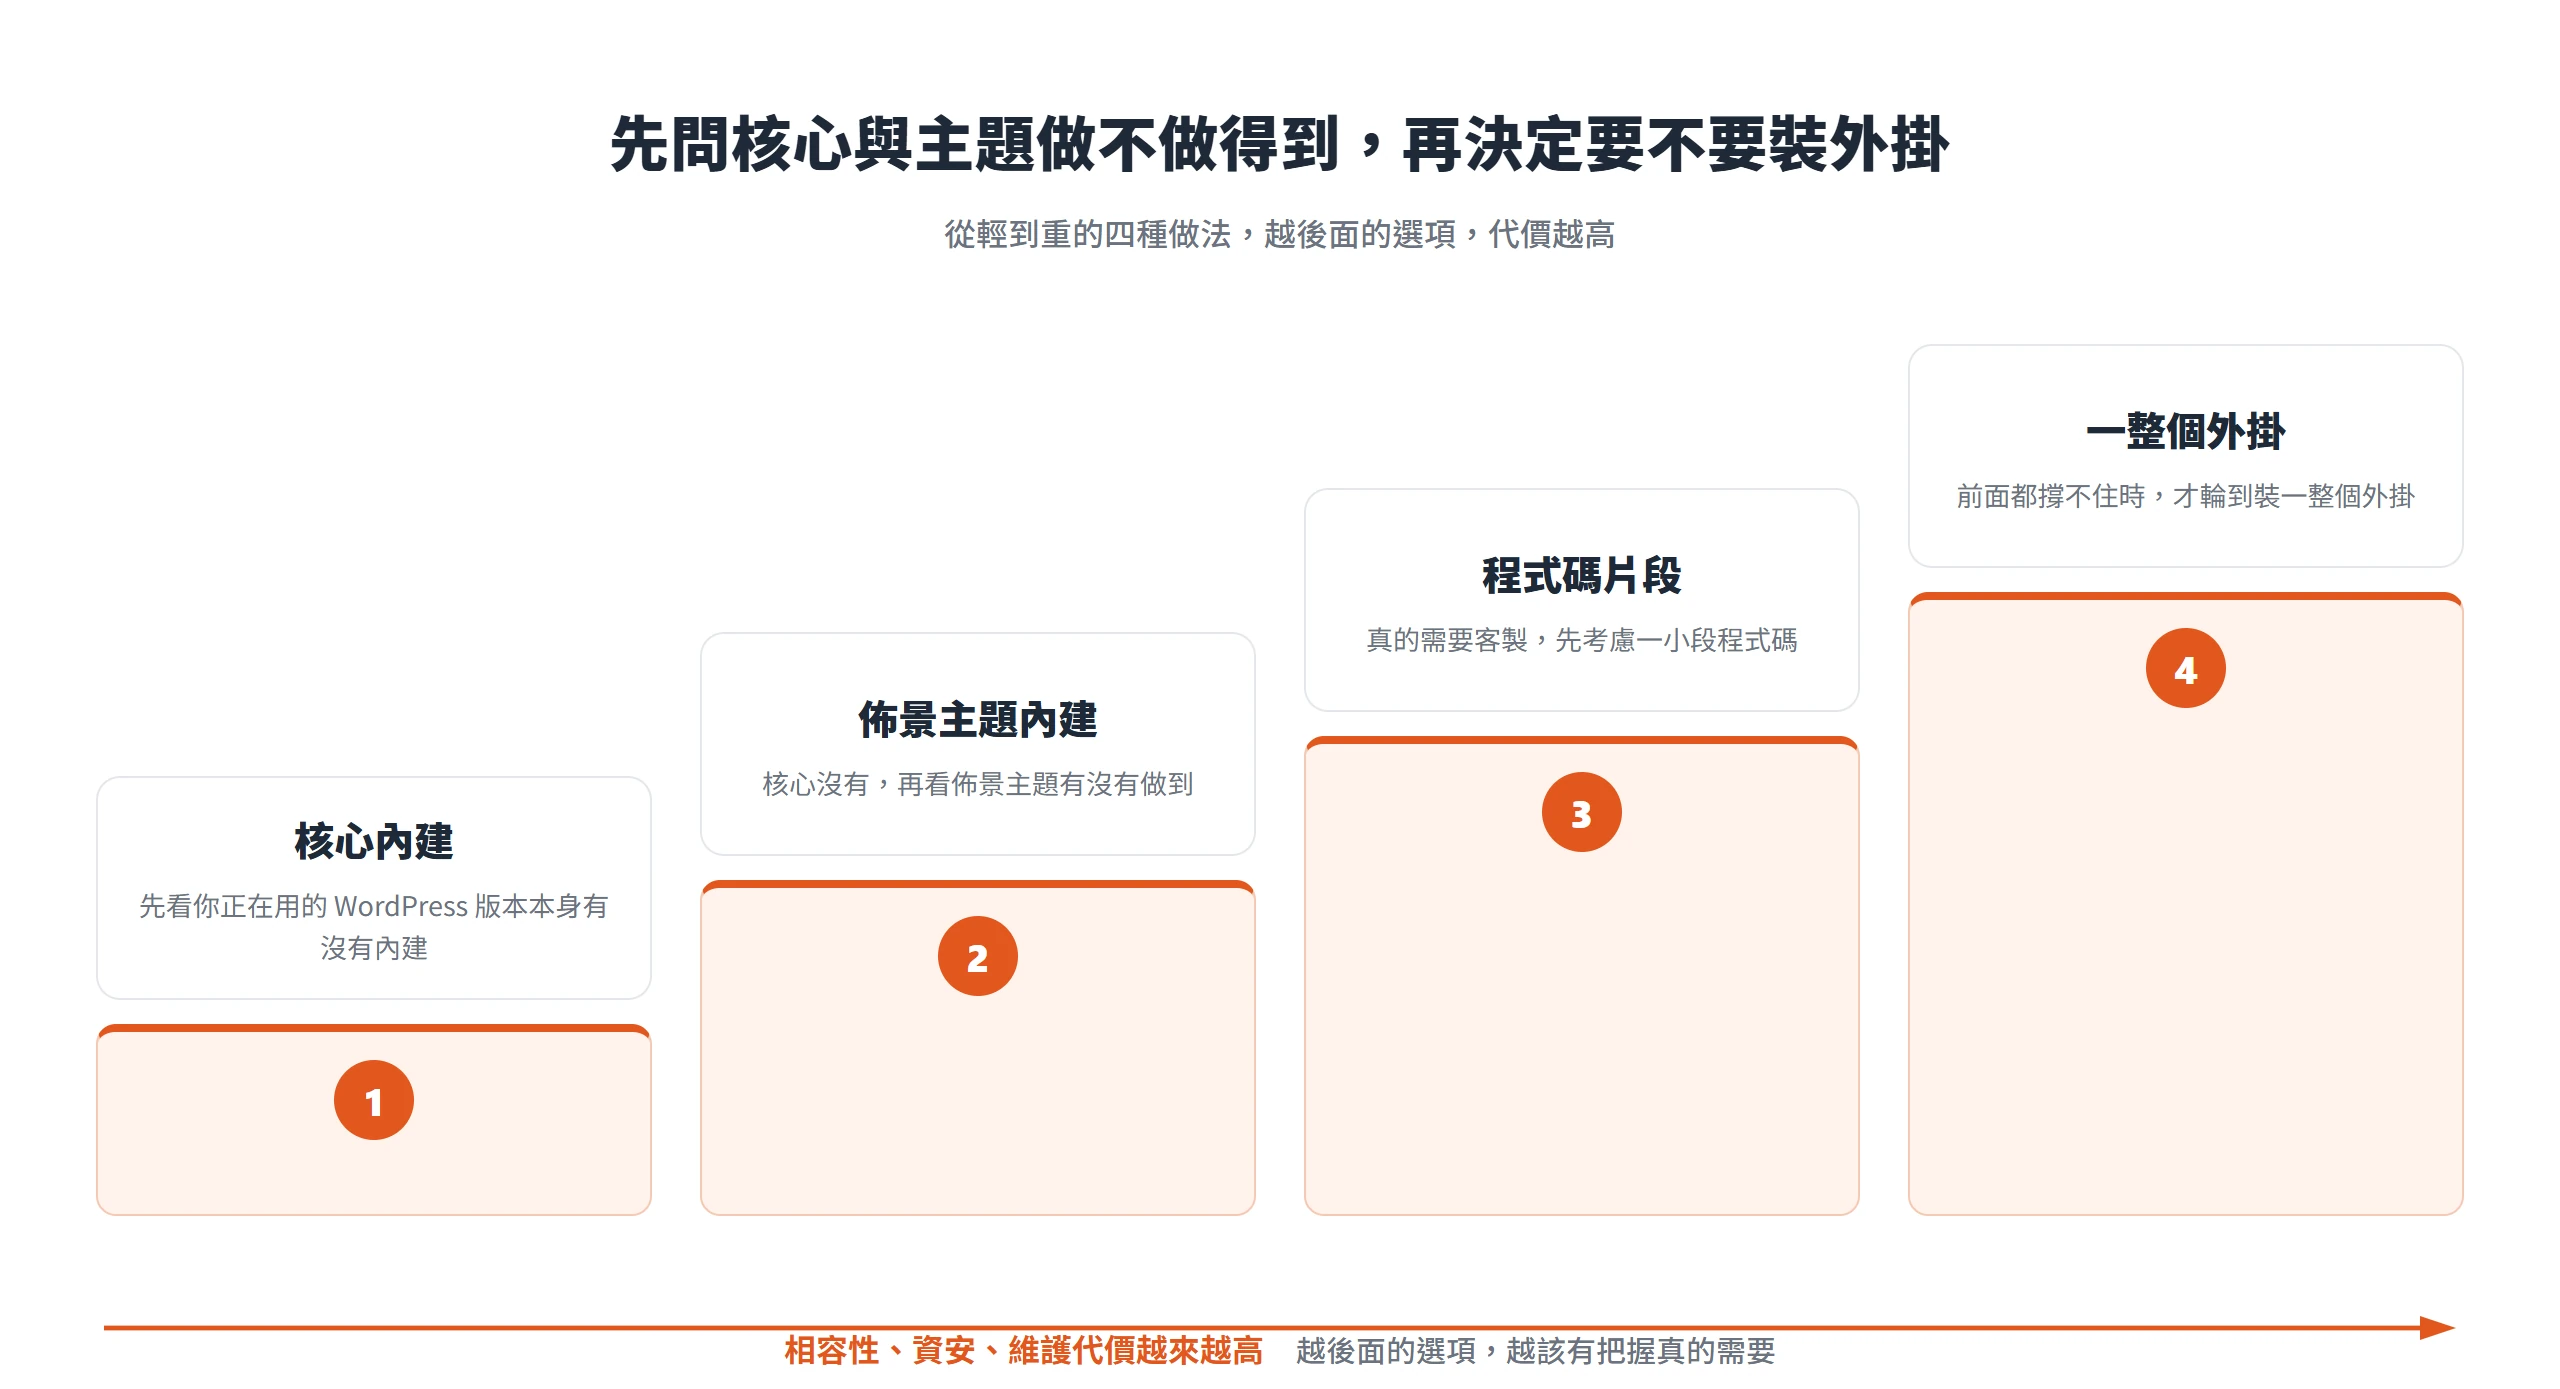
這不是要你完全不裝外掛,而是先把「輕的方案能不能解決」這個問題問過一遍。很多時候,答案已經藏在核心或佈景主題裡,只是沒人先查過。
核心版本更新後,悄悄接手的外掛工作
裝外掛前,第一件該確認的事,是這個功能是不是早就內建在你正在用的 WordPress 版本裡了。核心每一次大改版,都可能悄悄接手掉幾個過去非裝外掛不可的功能,這不是理論,是實際發生過、而且持續在發生的事。
舉例來說,圖片延遲載入(lazy loading)過去要靠外掛才能做到,WordPress 5.5 起變成核心的預設行為,符合條件、帶有寬高屬性的 img 標籤會自動加上 loading=”lazy”,不用另外裝外掛。同樣是 WordPress 5.5,XML 網站地圖(sitemap)過去也得靠 SEO 外掛才能產生,現在核心本身就會在 /wp-sitemap.xml 提供一份基本版。再往後一個版本,WordPress 5.6 把應用程式密碼(Application Passwords)收進核心,讓第三方應用程式可以用一組獨立密碼安全存取 REST API,不必再用網站主帳號密碼,這項功能過去同樣只有裝外掛才有。裝外掛前先查一次版本說明,很多時候會發現答案已經內建在你正在用的版本裡了。
佈景主題內建功能,多數時候比外掛夠用
核心沒內建的功能,下一步該問的是佈景主題有沒有做到。現代佈景主題,尤其是走全站編輯(FSE,Full Site Editing)路線的區塊佈景主題,常把過去要靠外掛才能做的事直接收進主題本身,像是麵包屑導覽、結構化資料、版面自訂這類需求,很多主題本身就內建了對應的設定或區塊,不必再另外裝一個功能重疊的外掛。
實際做法很簡單,裝任何外掛之前,先查一次自己佈景主題的官方說明文件或後台設定頁,確認要的功能是不是主題早就內建。多裝一個外掛去做主題本來就做得到的事,等於白白多背一份相容性與維護風險,卻沒有換到任何新的能力。
一段程式碼片段跟一整個外掛,份量不一樣
核心與主題都做不到、真的需要客製時,接下來要問的是這個需求是不是一小段程式碼就能解決,不需要一整個外掛。外掛跟程式碼片段執行的可以是完全相同的 PHP 邏輯,差別在於包裝的份量。外掛多了獨立於佈景主題之外的介面、資料庫紀錄,以及能在主題更新後存活的啟用開關,這層包裝在需求真的複雜時有價值,需求很單純時反而是多餘的重量。
這裡也有風險上的取捨。程式碼片段如果直接寫進佈景主題的 functions.php,換佈景主題或主題大更新時可能連同消失;如果透過「程式碼片段管理」這類做法集中管理,就能兼顧「不必是完整外掛」與「換主題時不會不見」兩頭。判斷依據很單純:需求很單純、只影響一兩個功能點,先考慮一小段程式碼;需求本身複雜到需要獨立的資料庫結構、複雜介面,或是持續的資安維護,才真的該裝外掛。
AI 工具開始把多個外掛的工作,收進單一介面
值得留意的一個新趨勢是,過去要靠好幾款外掛分頭處理的事,像是內容編輯、基本 SEO 調整、簡單的版面微調,開始有 AI 輔助工具嘗試用一個對話式介面統包處理。這讓「先問有沒有更輕的做法」這個判斷順序,多了一個新的選項可以考慮。
這裡只點到為止,現在還看不出外掛會被取代,判斷「值不值得裝外掛」的第一步問法也沒有變,只是多了一種更輕的選項可以先評估看看。
功能複雜到需要獨立資料庫與持續維護,外掛才真正划算
前面提到的判斷順序,把外掛排在最後一步;輕的方案都撐不住時,才是外掛真正該登場的情況。判準不是這個功能重不重要,而是這個功能複不複雜到需要外掛才扛得住。
有三種情況,複雜度真的到了需要一整個外掛才撐得住的程度。第一種是需要自己的資料表結構,例如商品、訂單、會員這類需要長期累積、查詢、彼此關聯的資料;第二種是需要持續追蹤外部威脅並跟著更新規則,例如即時比對已知攻擊特徵的資安掃描;第三種是需要複雜的前台互動與狀態管理,例如視覺化編輯介面。這幾種需求的共同點是,它們背後需要的是持續、專業的維護能量,不是一次性寫好就不用管的邏輯。
拿一個去識別化的情境來說:一個要開始收單、管理庫存與會員的線上商店,商品資料要能查詢、篩選、跟訂單與會員互相關聯,庫存數字要即時更新,這種需求的複雜度,一段程式碼片段或主題內建功能撐不住長期累積與持續更新的份量。這時候外掛的獨立更新、獨立資料庫、專職維護,反而是划算的代價,因為背後有人在持續投入,而不是裝完就結束。
精選幾款維護良好的外掛,勝過一長串功能重疊又停更的名單
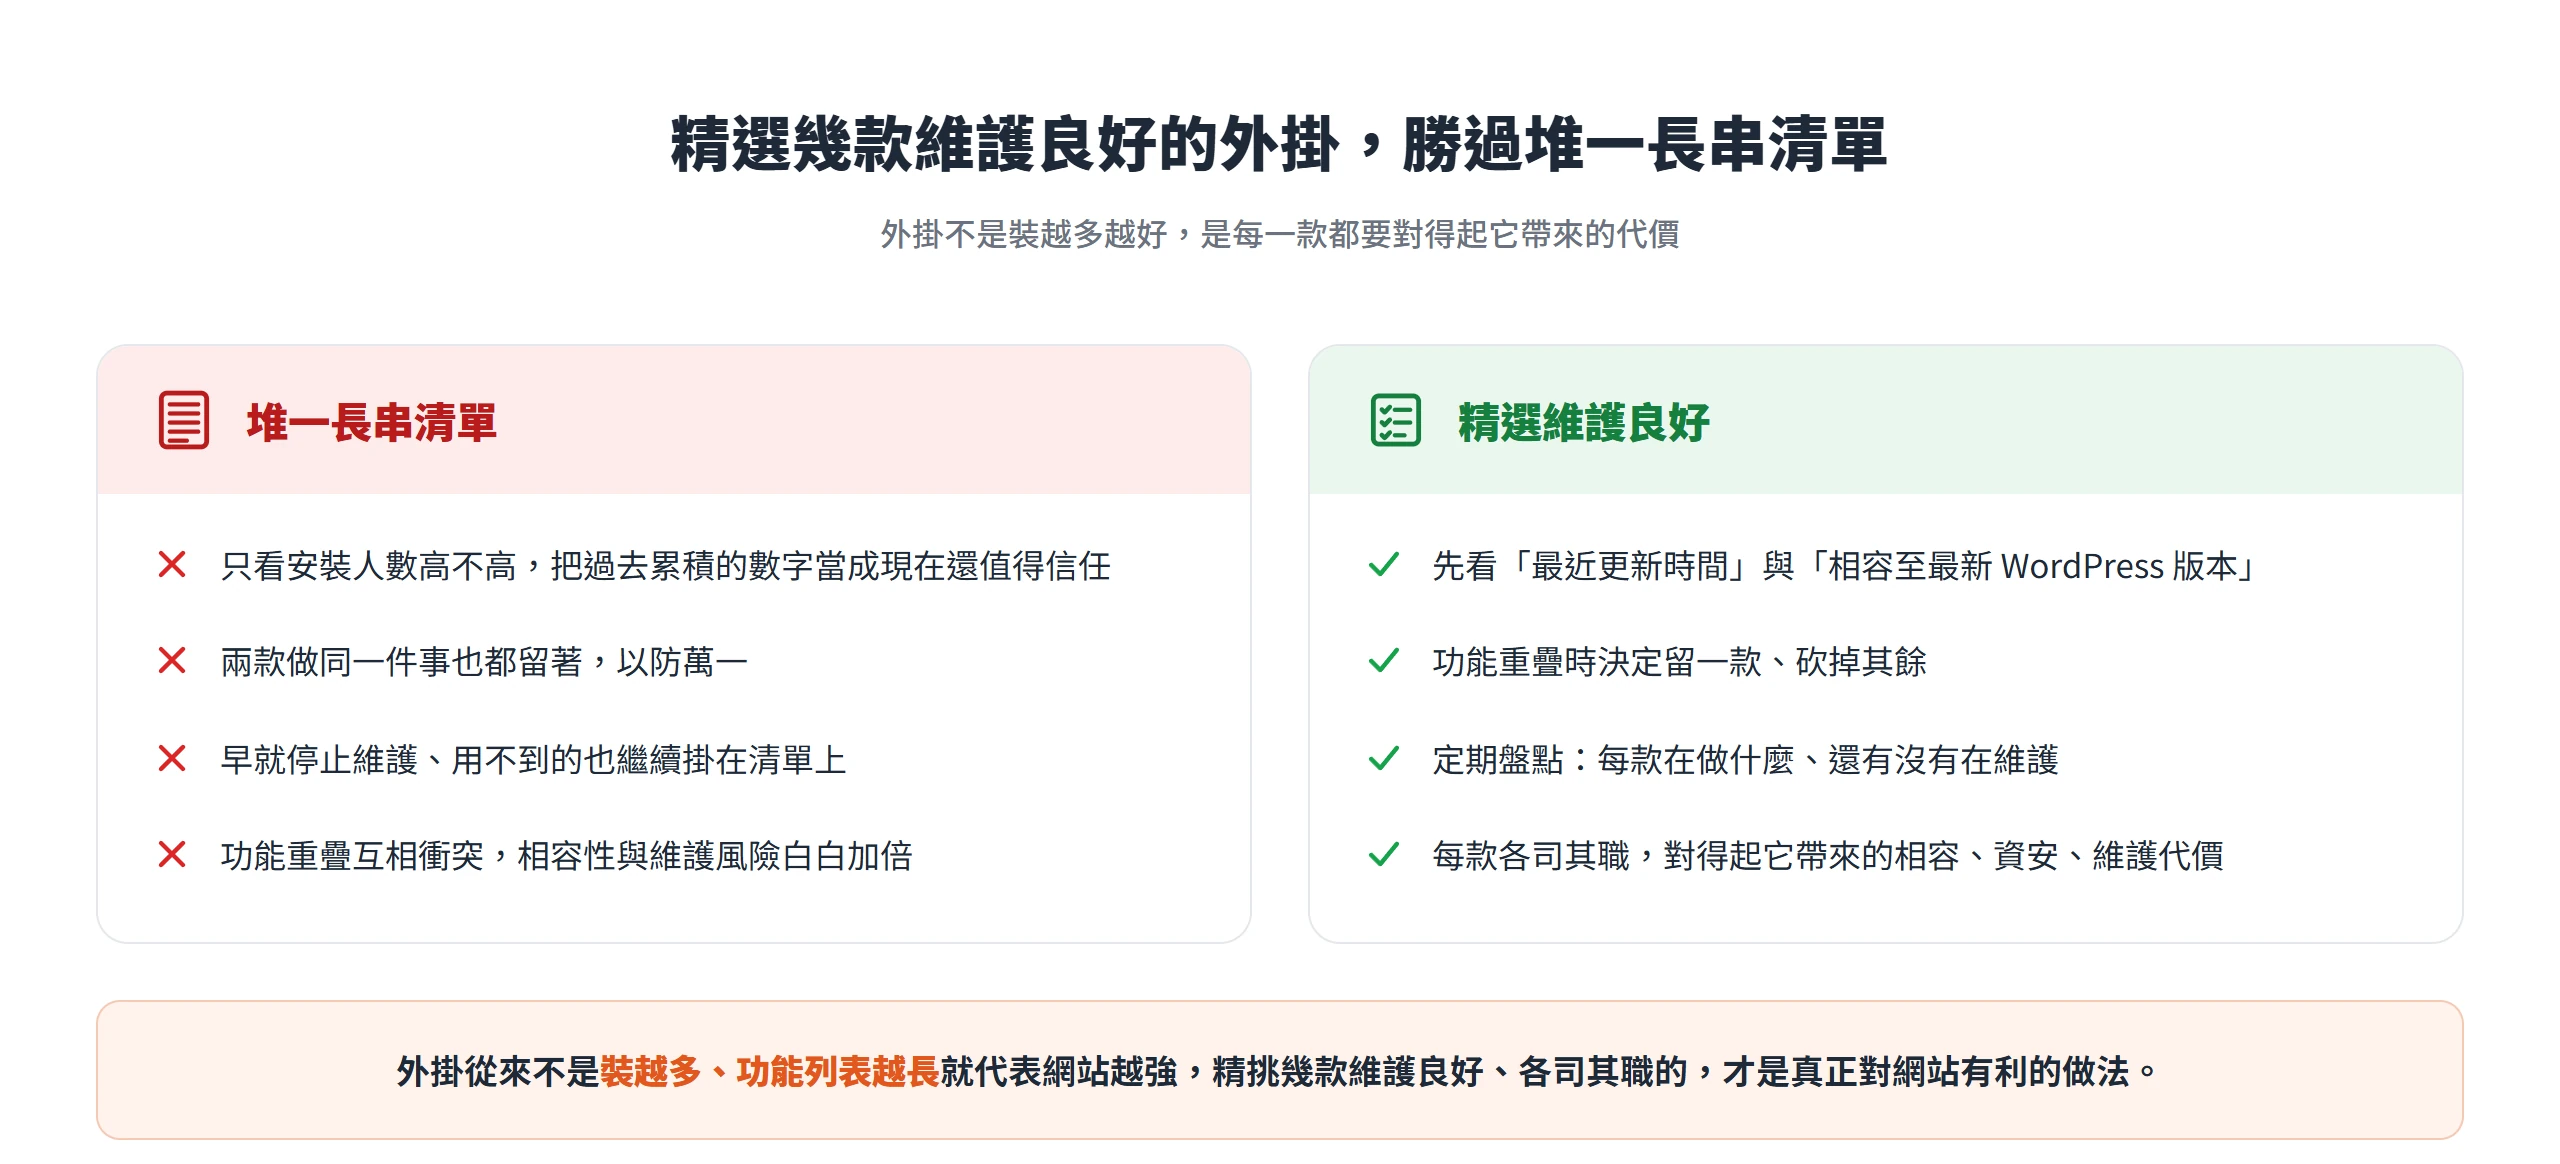
如果前面判斷下來真的需要裝外掛,接下來該問的不是還能裝幾個,而是這幾款選得對不對。外掛不是裝越多越好,也不是裝越少越好,是每一款都要對得起它帶來的相容性、資安、維護代價。有一個可以馬上用的習慣:定期把目前裝的外掛列一次清單,對每一款問這款在做什麼、還有沒有在維護、跟其他款有沒有功能重疊。
上次更新比安裝人數更能看出外掛該不該留
很多人選外掛時看的是安裝人數,但安裝人數是過去累積的結果,不代表這款外掛現在還值得信任。安裝數高,有可能只是因為這款外掛很多年前很紅,後來被更好的做法取代了,但舊安裝還留著,數字本身不會告訴你它現在的維護狀態。
真正該看的是這款外掛最近有沒有在持續維護。WordPress.org 每一款外掛的頁面右側都會標「最近更新時間」與「相容至最新 WordPress 版本」這兩欄,裝之前先看這兩項就能大致判斷。這也呼應前面提到的官方安全建議:應該優先選擇持續在更新的外掛,而不是只看它曾經多受歡迎。
功能重疊的外掛,砍掉其中之一比兩者都留更安全
同時裝兩款做同一件事的外掛,例如兩套快取機制、兩套資安掃描,不會得到雙重防護,反而更容易互相衝突。兩款外掛如果修改同一段行為,例如同時想控制快取規則、同時想寫入同一類資安設定,彼此衝突的機率遠高於各自單獨運作時的風險加總,而且等於把相容性風險跟維護心力都白白加倍。
盤點目前外掛清單時,先找出兩款以上做同一件事的組合,決定留一款、砍掉其餘,而不是兩款都留著以防萬一。外掛從來不是裝越多、功能列表越長就代表網站越強,精挑幾款維護良好、各司其職的,才是真正對網站有利的做法。
外掛裝不裝得下去,從來不是真正的問題;真正該問的是這個功能值不值得讓網站背上一整份相容性、資安與維護的代價。核心內建、主題內建、一小段程式碼片段、一整個外掛,這四種做法的重量一次比一次重,越後面的選項越該有把握真的需要,才值得往那個方向走。
把這個順序問過一遍之後還留在網站上的外掛,才是真正在為網站加分的那幾款;剩下的,多半只是安裝清單上一串好看,卻沒在替你做任何事的數字。