
多數人以為,外掛只要還打得開、後台沒跳出紅字警告,網站的安全大概就還算過得去。真正出問題的,往往不是外掛能不能動,而是它停在哪個版本;版本停在三年前,跟現在裝的是同一支外掛,風險卻完全不是同一回事。
這種落差,多半要真的被駭過一次才會意識到:某天後台突然多出一個沒印象申請過的管理員帳號,或是網站被瀏覽器標成不安全的警示頁,回頭一查,問題根源常常是那支裝了三年、從沒點過更新的外掛。
WordPress 本身有一套幾乎不用使用者操心的自動安全更新機制,重大安全性更新會自動推送到每個網站,不必站長手動點按;但外掛與佈景主題完全沒有這層保護,要不要更新,100% 取決於使用者自己願不願意按下那個按鈕。這個差別,讓多數人沒意識到一件事,只要放著外掛不更新,就幾乎等於把整個網站的資安責任,一個人攬了下來。
近年最完整的資安鑑識與漏洞統計數據,能把外掛版本停滯這件事實際上危險在哪個環節、真的被打進來之後要付出什麼代價,一關一關拆解開來。先從漏洞實際集中在哪裡講起。
九成以上的 WordPress 漏洞出在外掛而非核心
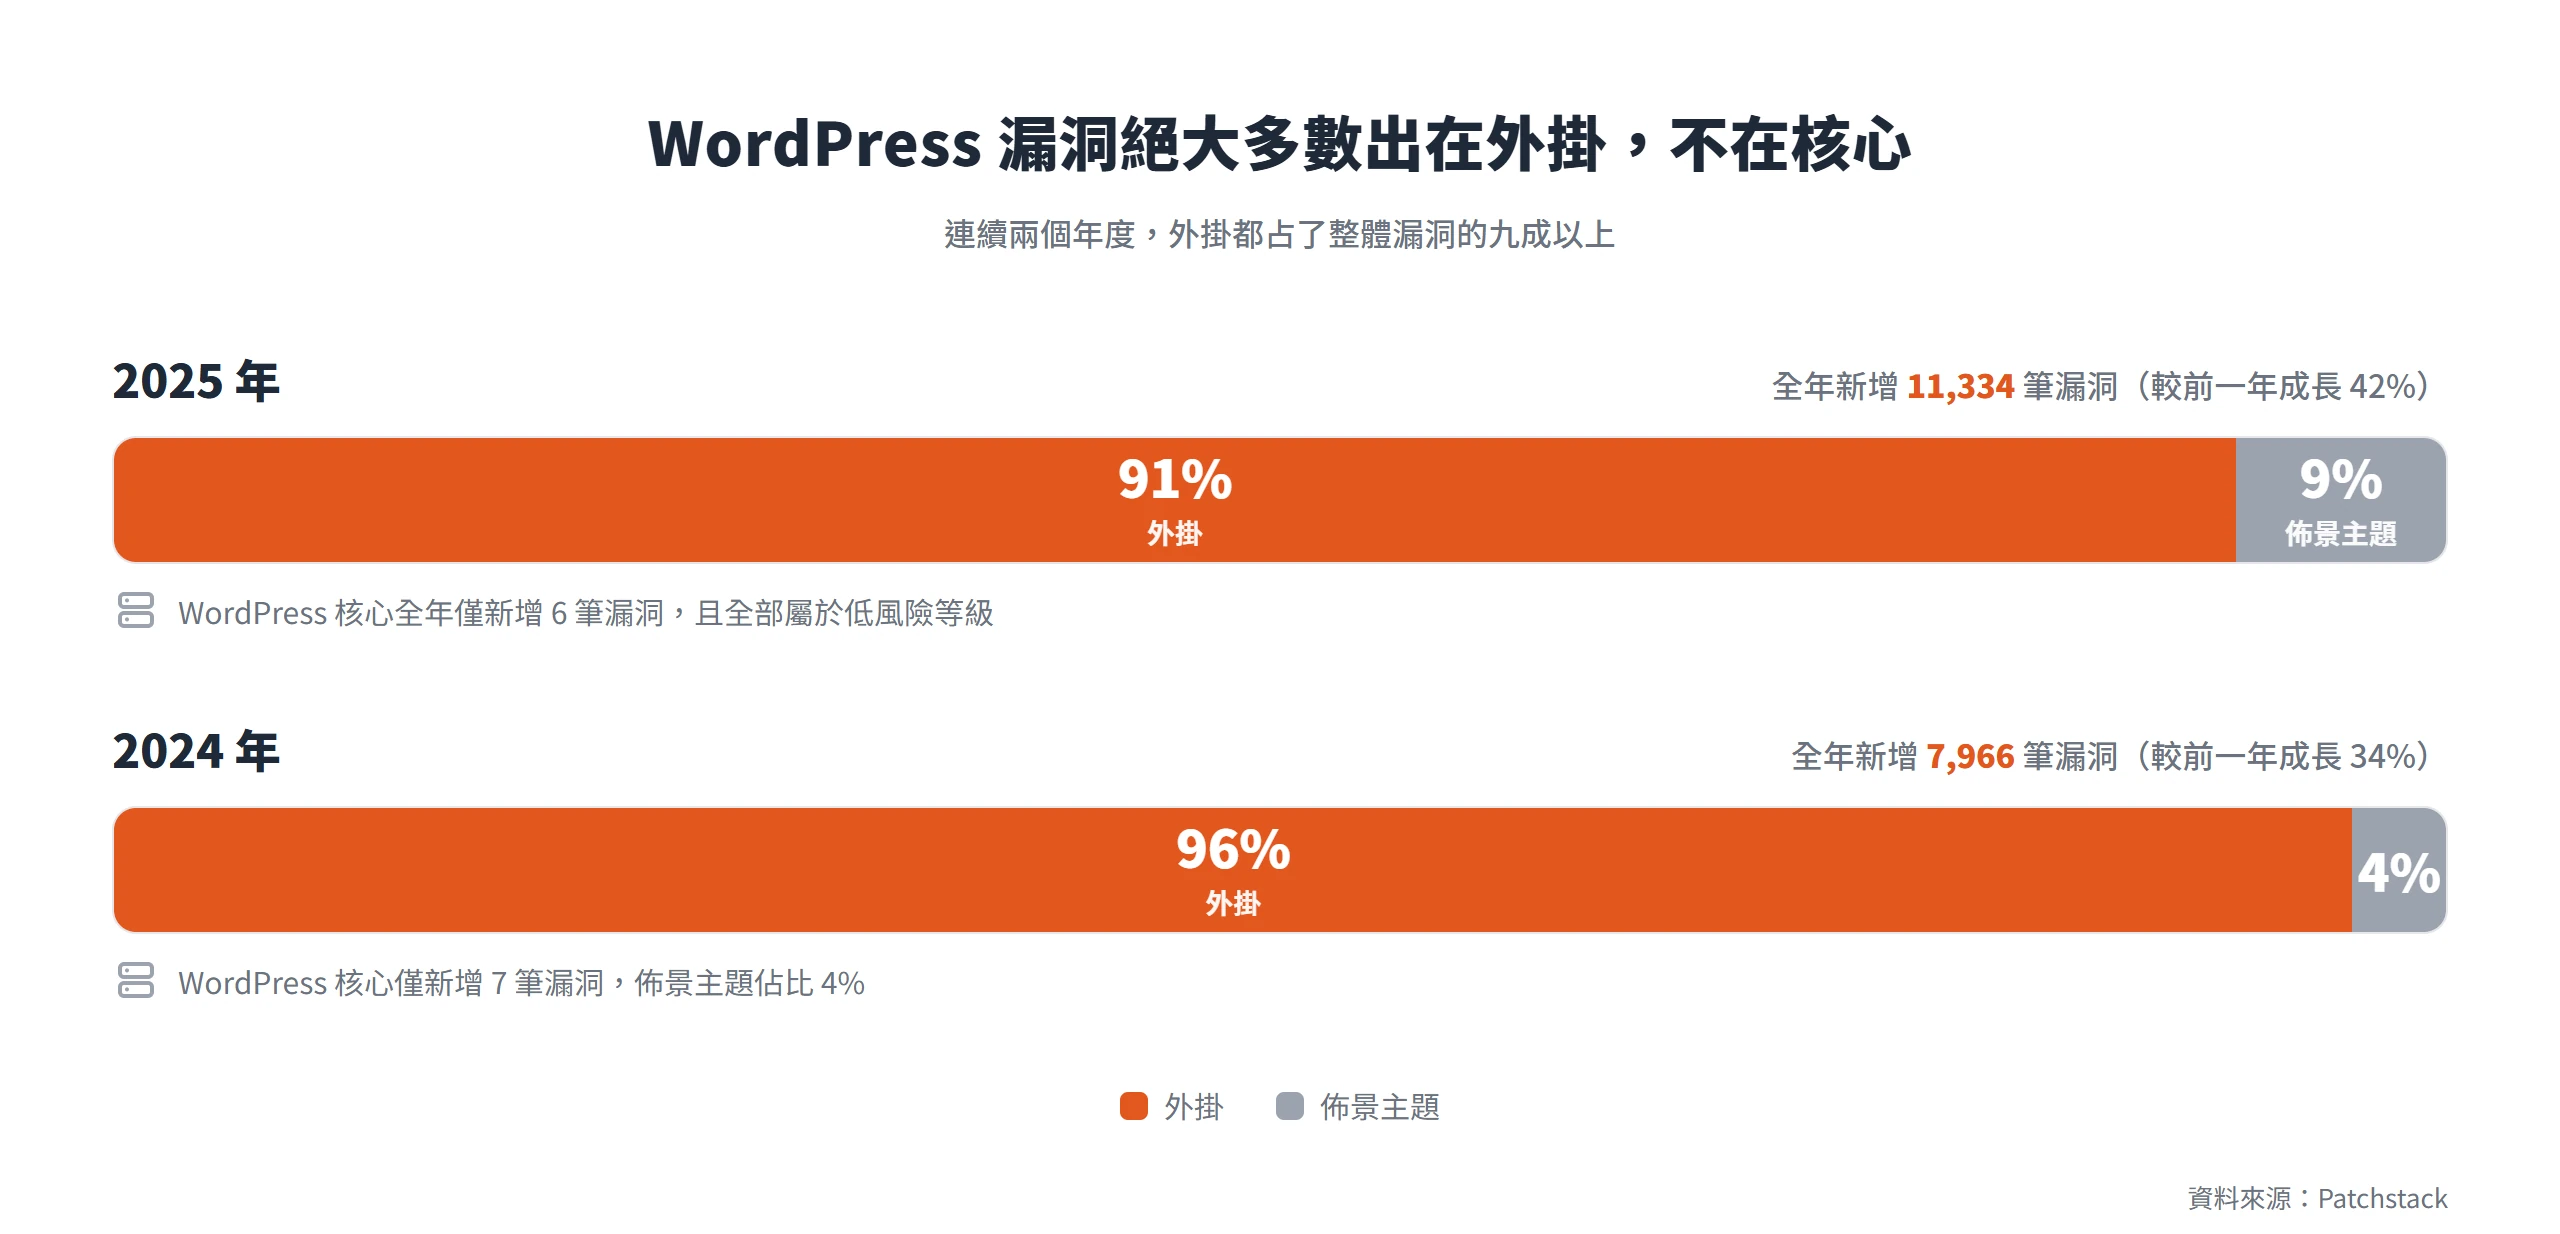
Patchstack 在《State of WordPress Security in 2026》這份涵蓋 2025 年整年的報告裡,統計出 WordPress 生態系統當年新增了 11,334 筆漏洞,比 2024 年一口氣成長 42%。這個數字看起來嚇人,但真正該留意的不是總數,而是分布:91% 出在外掛,9% 出在佈景主題,WordPress 核心本身全年只新增 6 筆漏洞,而且全部屬於低風險等級。
往前一年看,情況幾乎一模一樣。Patchstack 同系列報告的前一版《State of WordPress Security 2025》記錄,2024 年共新增 7,966 筆漏洞,比 2023 年成長 34%;當年的分布是 96% 出在外掛、4% 出在佈景主題,核心僅新增 7 筆漏洞,且都不足以構成廣泛威脅。兩份年度數字放在一起看,漏洞集中在外掛這件事不是單一年份的異常值,而是連續、穩定的結構性現象。
2025 年這批漏洞裡,有 1,966 筆(占 17%)屬於高嚴重度,代表容易被自動化工具鎖定發動大規模攻擊,這個數量比 2023 年與 2024 年兩年加起來發現的高嚴重度漏洞總和還多。會出現核心與外掛之間這麼大的落差,是因為兩者的更新機制完全不同。WordPress 核心遇到重大安全性更新時,系統會自動把修補推送到每個網站,站長不需要手動操作,甚至不用知道發生過什麼事;外掛與佈景主題沒有這層保護,修補程式寫好了,願不願意點下更新按鈕,決定權全部在使用者手上。
漏洞公開當下,近半數仍未被修補
光是知道漏洞集中在外掛還不夠可怕,真正讓人措手不及的是時間點。很多時候,漏洞被公開的那一刻,根本還沒有可以更新的版本存在。
Patchstack 統計,2025 年有 46% 的漏洞,在被公開揭露的當下,開發者根本還沒釋出修補版本。報告也直接點出這代表的意義,網站經營者不能只靠更新外掛當作唯一的資安手段,因為就算每天都點更新,還是有將近一半的漏洞,當下根本無版可更。這個比例不是憑空冒出來的,前一年(2024 年)的同類統計是 33%,一年之內從 33% 惡化到 46%,落差超過 10 個百分點。
這個現象在開發者層級也找得到獨立佐證。Patchstack 把查到的漏洞通報給外掛開發者後發現,收到通報的開發者裡,超過半數在正式公開揭露前都沒有完成修補。換句話說,不是站長太懶惰、不是使用者忘了點更新按鈕,很多時候是連開發者自己都還沒把修補程式寫出來。報告也指出,這類在未修補狀態下就被公開的漏洞,不少出現在已經被放棄維護的外掛上,那些外掛很可能永遠等不到修補,卻仍然持續在真實網站上啟用中。對抱著「先等等看有沒有更新」這種心態的人來說,這份統計等於直接戳破了那個假設,很多時候根本沒有「等」這個選項。
高風險漏洞多半在公開五小時內就被鎖定攻擊
就算真的打算找時間更新,時間也未必站在網站經營者這一邊。
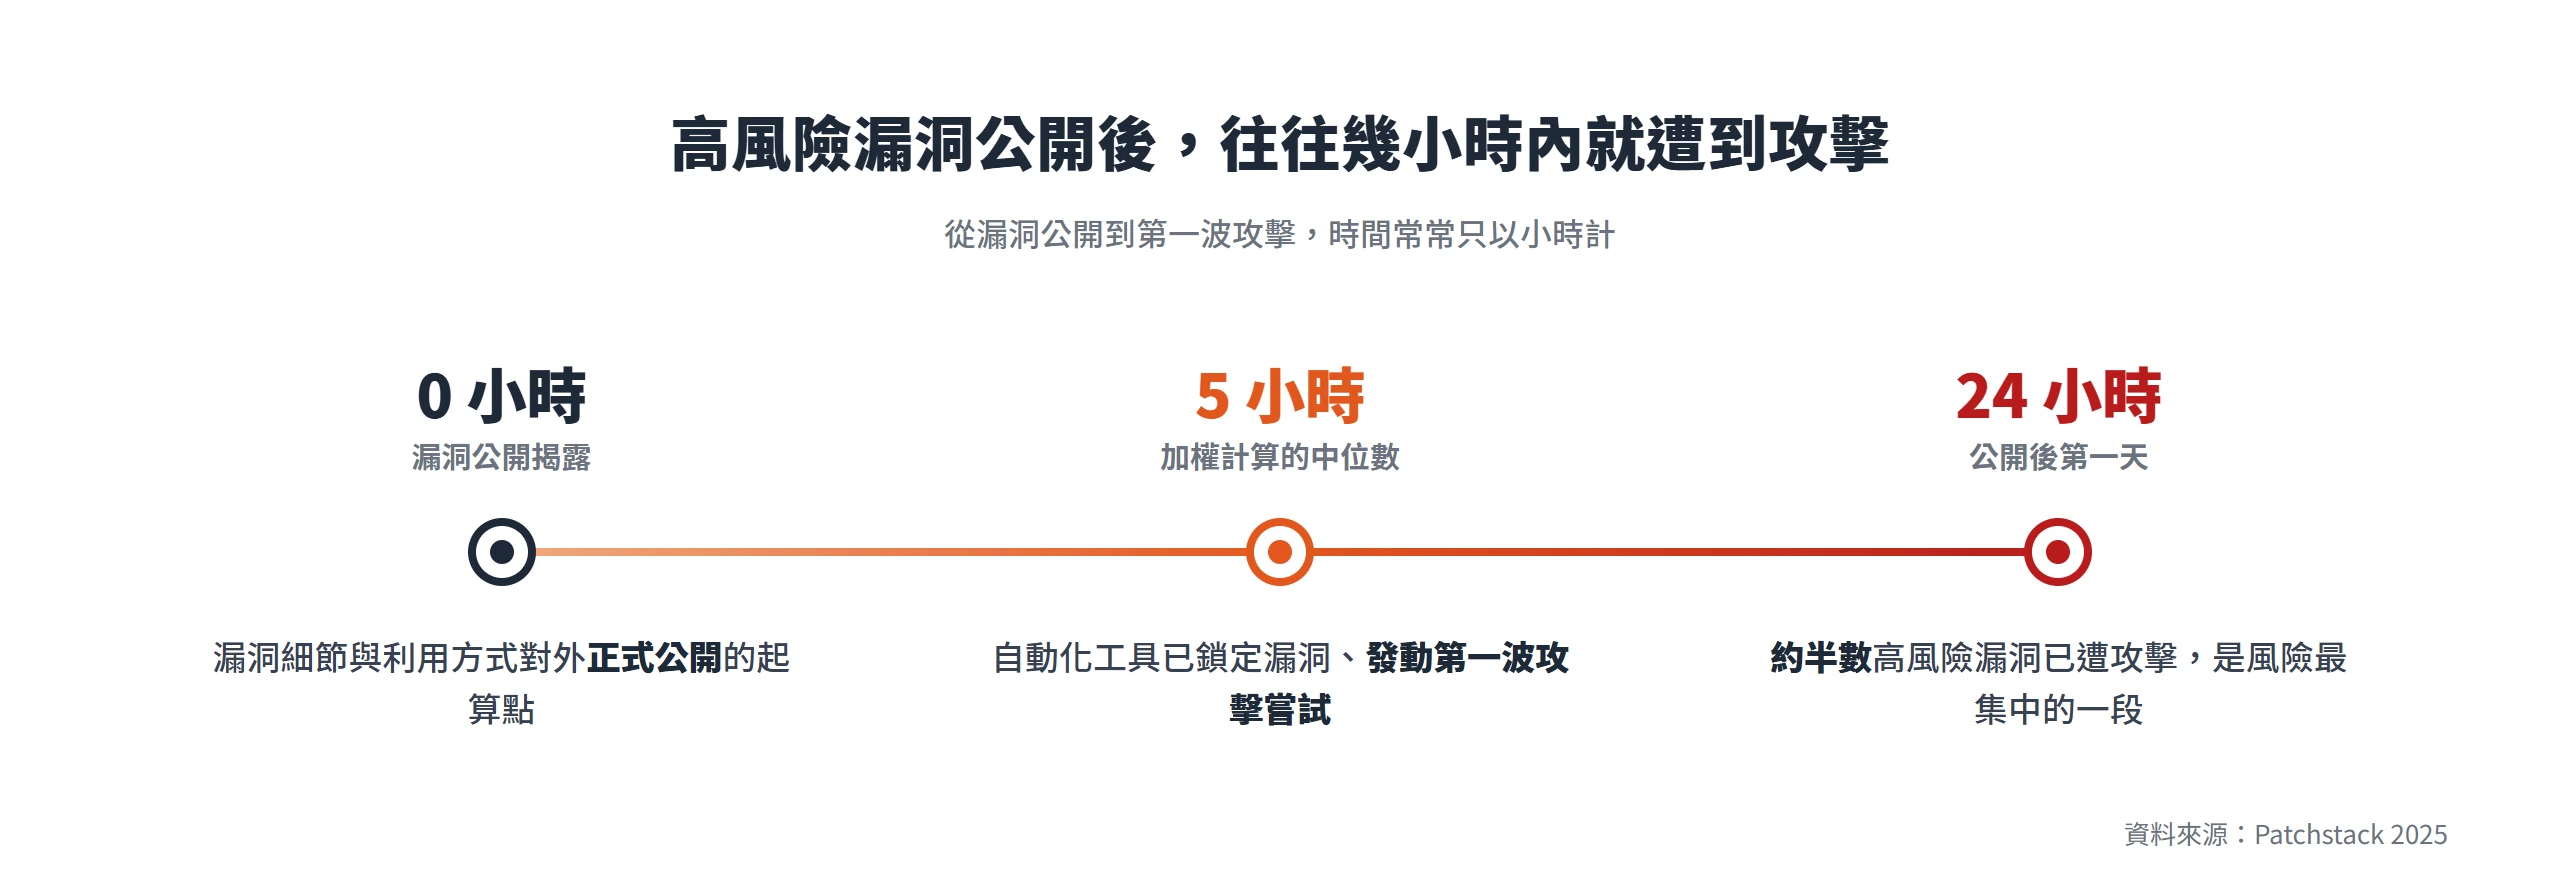
Patchstack 分析 2025 年遭大規模攻擊的漏洞後發現,加權計算的中位數時間只有 5 小時,也就是說,一筆高風險漏洞從公開的那一刻算起,中位數在 5 小時內就會被自動化工具鎖定、發動第一波攻擊嘗試。報告進一步指出,約有一半的高風險漏洞,在公開後的 24 小時內就已經遭到攻擊,而這第一個 24 小時,正是整起漏洞生命週期裡風險最集中的一段。
這種以小時計算的抽象數字,放進真實事件裡會更有感。資安業者 Wordfence 就記錄過一起真實案例:2020 年,單一駭侵團體在一週之內,針對全球超過 90 萬個 WordPress 網站發動鎖定式攻擊,攻擊活動來自超過 24,000 個不重複 IP;高峰單日(5 月 3 日)約有 50 萬個不同網域,遭到累計兩千萬次以上的攻擊嘗試。這波攻擊鎖定的正是網站上含有未修復資安漏洞的外掛,主要瞄準跨站腳本(XSS)類型的問題。這個案例說明的重點是,外掛漏洞一旦被鎖定,攻擊規模可以是自動化、跨全球、以百萬個網站為單位發動,不是個別、零星的入侵事件。
外掛從目錄下架,舊版本卻留在你的網站上
外掛版本停在三年前,原因很少是站長忘記按更新,更常見的情況是,那支外掛本身早就沒有人維護,甚至已經被 WordPress.org 官方下架,只是沒有人告訴還在用它的網站,它該被換掉了。
這裡牽涉兩件各自獨立、卻疊加在一起的事:一是外掛被下架之後,已經裝在網站上的那個版本不會自動消失,也不會有人跳出來提醒;二是攻擊者本來就偏好鎖定這種時間凍結的目標,2025 年最常被攻擊的漏洞裡,多數其實是一兩年前就公開的舊漏洞,不是當年才冒出來的新漏洞。
除名外掛的漏洞永遠等不到修補
外掛會被移出 WordPress.org 官方目錄,通常是因為開發者被發現有未修補的資安問題,卻聯絡不上人,或者開發者本人已經停止維護,目錄管理單位才會把它下架。Patchstack 統計,2024 年一整年,共有 1,614 個外掛與佈景主題因為這個原因被移出官方目錄,其中絕大多數,也就是 1,450 個,帶有高或中等優先度的漏洞。換句話說,不是被下架就代表風險輕微,大多數是真的有嚴重問題才被請出目錄。
問題是,下架這個動作只發生在 WordPress.org 的搜尋結果與目錄頁面上,不會延伸到已經裝著這個外掛的網站。報告明確指出,這類已被放棄維護的外掛,即使被移出官方目錄也不會通知使用者,導致許多使用者在不知情的狀況下持續暴露在風險中,而且這些外掛至今仍安裝並啟用在許多網站上。從被下架的那一刻起,這個漏洞就從一個還在等修補的問題,變成一個永遠不會有修補的問題,沒有開發者、沒有維護團隊,不會再有人為它寫出修補程式,網站上如果還裝著它,那個破口就是永久性的。
攻擊者鎖定的漏洞,多半一兩年前就已公開
攻擊者沒有理由花力氣研究一個全新、還沒人公開細節的零時差漏洞,舊漏洞的攻擊腳本早就成熟,細節與利用方式都是公開資訊,只要用自動化工具掃描出版本還沒升級的網站,現成的攻擊工具就能直接派上用場。這種打法成本低,命中率卻不差,因為永遠有一批網站的版本停在原地不動。
Patchstack 公布的「2025 年遭攻擊最多的十大漏洞」榜單就是最直接的證據,10 筆裡只有 4 筆是 2025 年當年才公開的新漏洞,其餘 6 筆都是 2023 年或 2024 年就已經公開、當時也已經有修補版本的舊漏洞。像是安裝數高達 600 萬的 LiteSpeed Cache,它在 2024 年公開的一個未授權特權提升漏洞(CVSS 評分達 9.8),到了 2025 年依然是被攻擊最頻繁的漏洞之一,在榜單上分居第 1 與第 8 名;Newspaper 佈景主題使用的 tagDiv Composer 元件,2023 年公開的一個未授權儲存型 XSS 漏洞,距離公開已經 2 年,2025 年仍高居榜單第 2 名;WooCommerce Payments 在 2023 年公開的一個未授權特權提升漏洞,2025 年也還在榜單第 9 名。報告的結論很直接。攻擊者持續嘗試利用較舊的漏洞,盼望藉此感染沒有妥善保持更新的網站,鎖定的是沒更新的人,不是還沒補丁的漏洞。
主機端的防火牆擋不下多數外掛漏洞攻擊
另一種常見的僥倖心態,是把資安責任整個外包給主機商,想著反正主機應該有做防護。
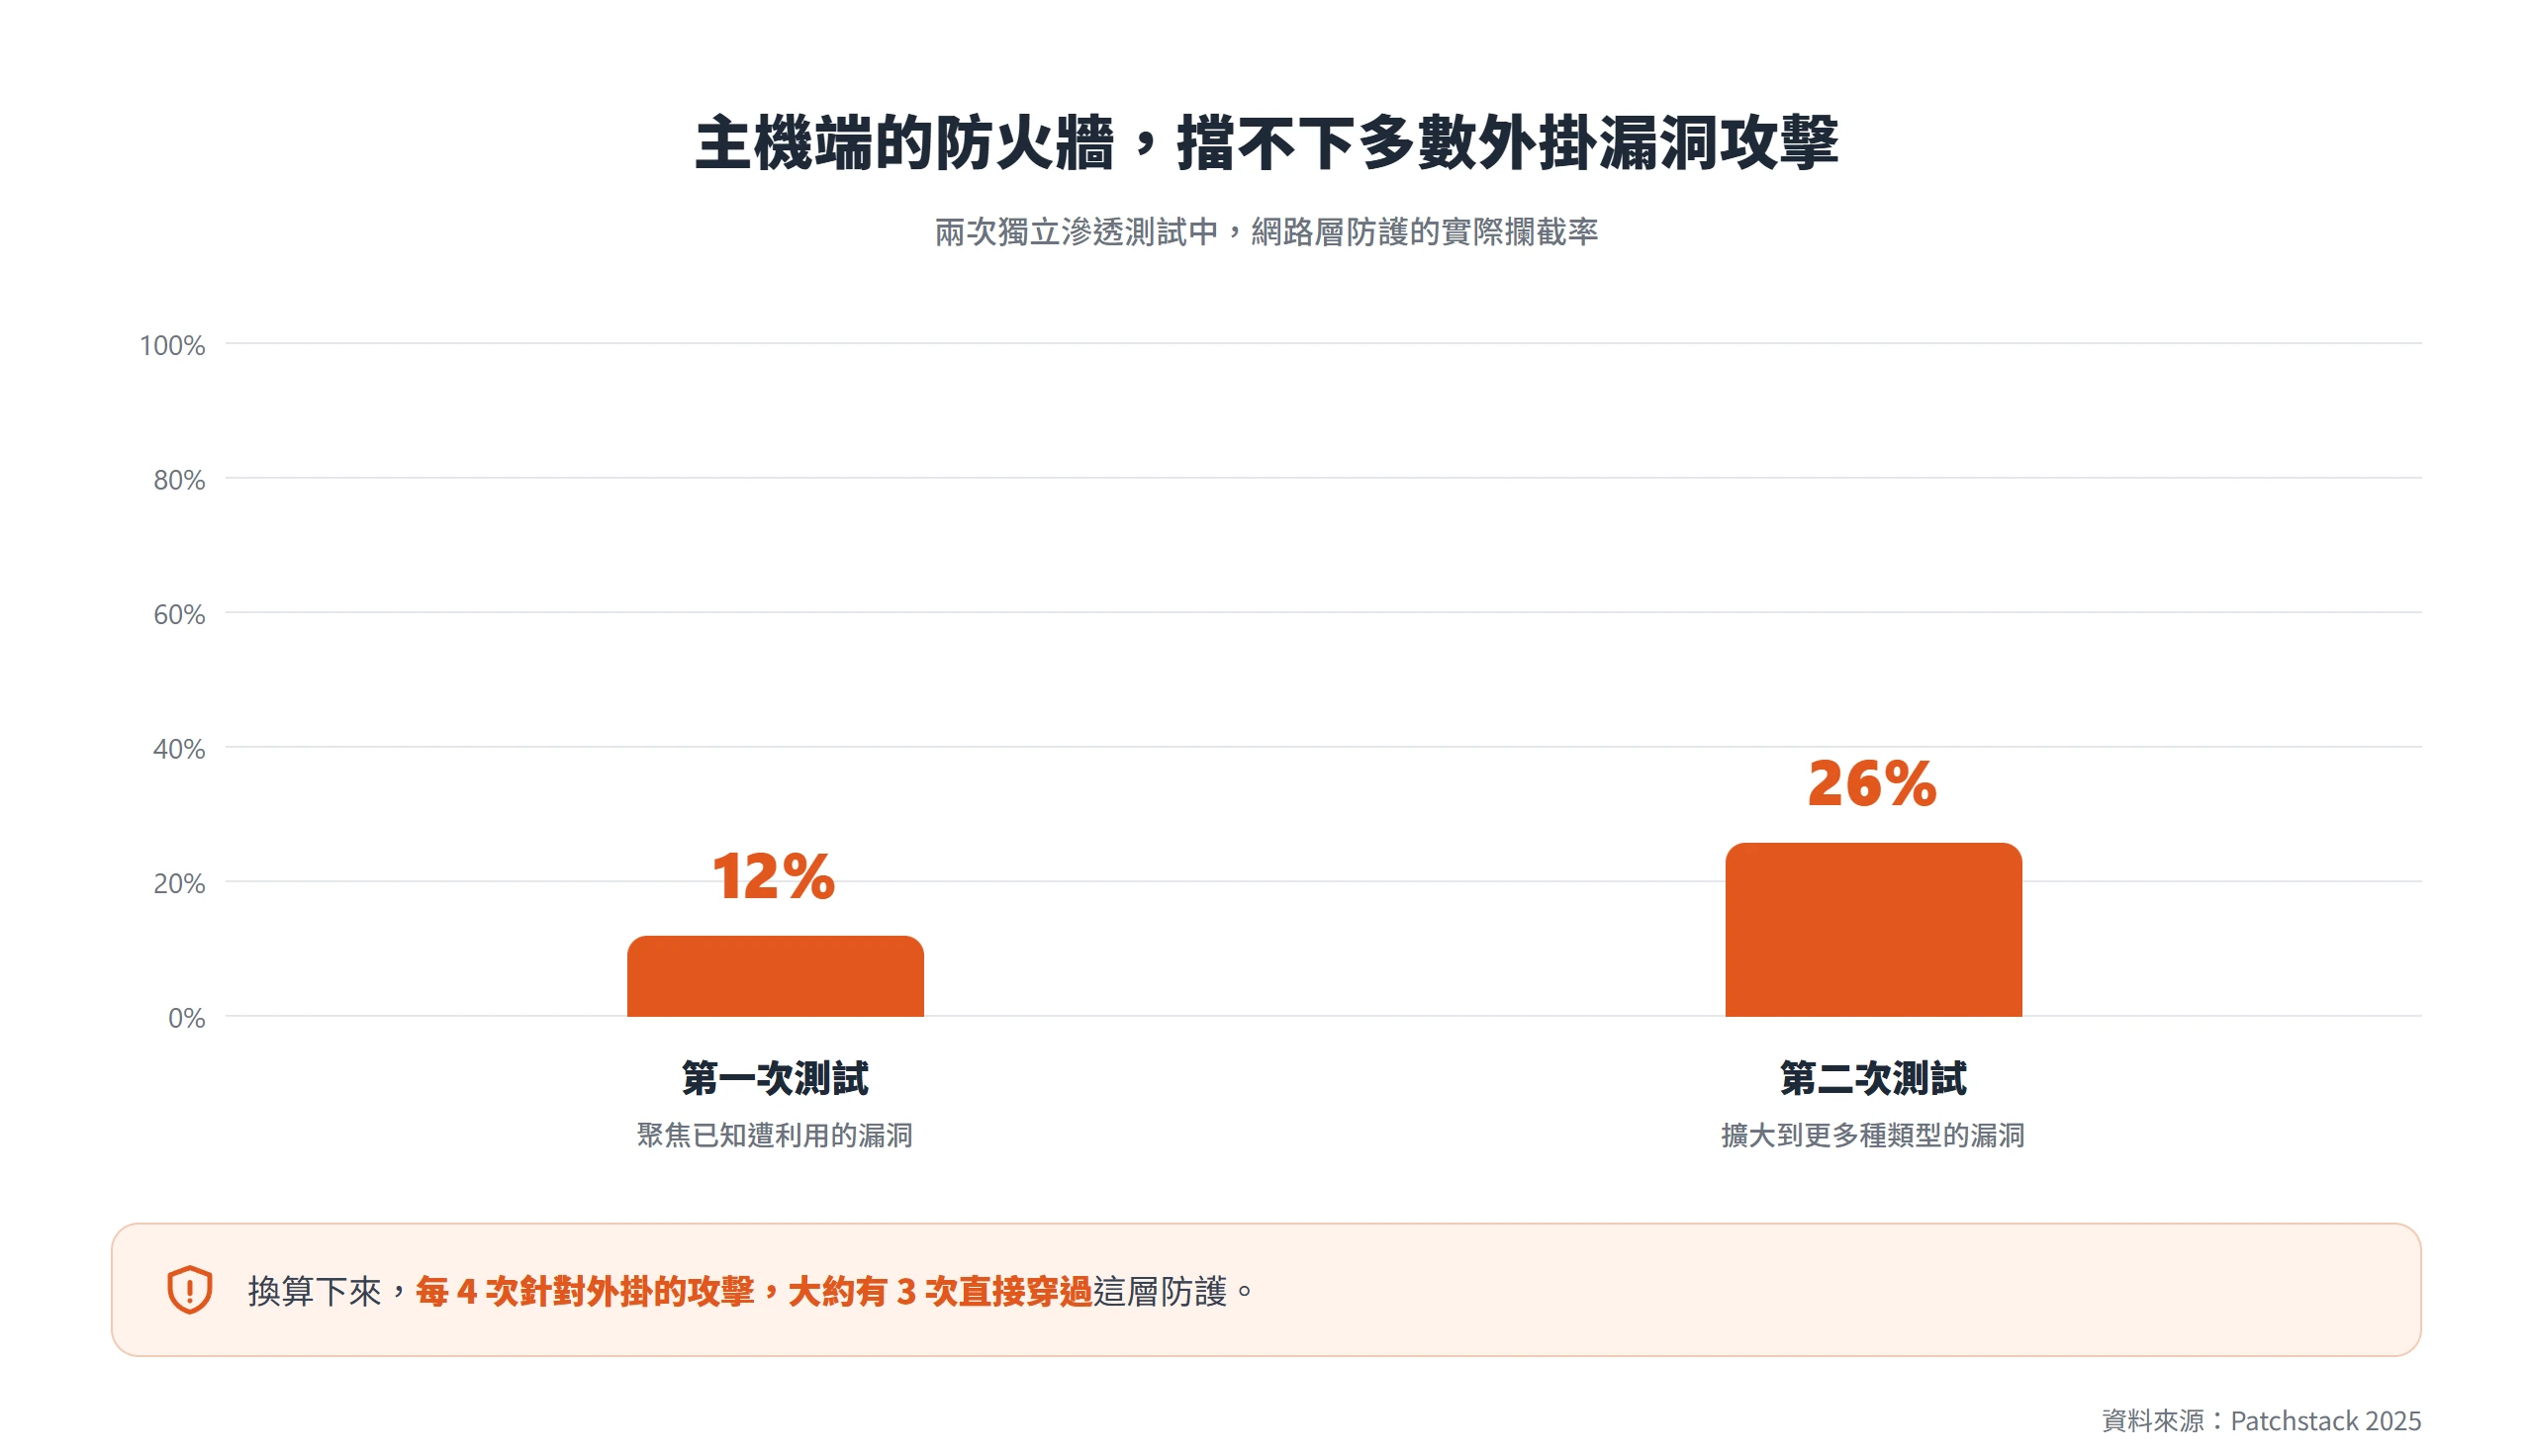
Patchstack 在 2025 年進行了 2 次獨立的滲透測試來檢驗這個假設。第一次聚焦在已知遭利用的漏洞上,結果顯示主機常見的防禦手段,包含內部 WAF、Cloudflare 等網路層方案在內,只攔截了 12% 的 WordPress 專屬漏洞攻擊;第二次把測試範圍擴大到更多種類型的漏洞,整體攔截率也只提升到 26%。換句話說,4 次針對 WordPress 外掛的攻擊裡,大約有 3 次能直接穿過這層防護。
會有這種落差,原因出在部署的位置。這類方案大多架在 DNS 或 CDN 層級,看得到流量進出,卻看不到 WordPress 應用程式內部實際在發生什麼事,哪個外掛裝在這個網站上、誰已經登入了、登入的人有什麼權限,這些細節它一概不知,只能靠比較通用的樣式比對規則去攔截。對於需要理解應用程式內部狀態才能判斷的漏洞,例如權限判斷出錯這類問題,就特別容易被放過。2024 年 Bricks Builder 爆出一個遠端程式碼執行漏洞時,這個弱點就被具體驗證過一次。漏洞公開後短短數小時內,就有多個 IP 位址發動自動化大規模攻擊,而 Patchstack 記錄到,當時所有主機商常用的知名 WAF 方案,都沒能擋下這波攻擊。
被入侵之後,付出的代價遠不只清除病毒檔案
外掛漏洞讓網站容易被打進來,是一回事;真正被打進來之後會付出什麼代價,是另一回事,而且這不是空泛的因果推論,是統計上真的會反覆發生的事。
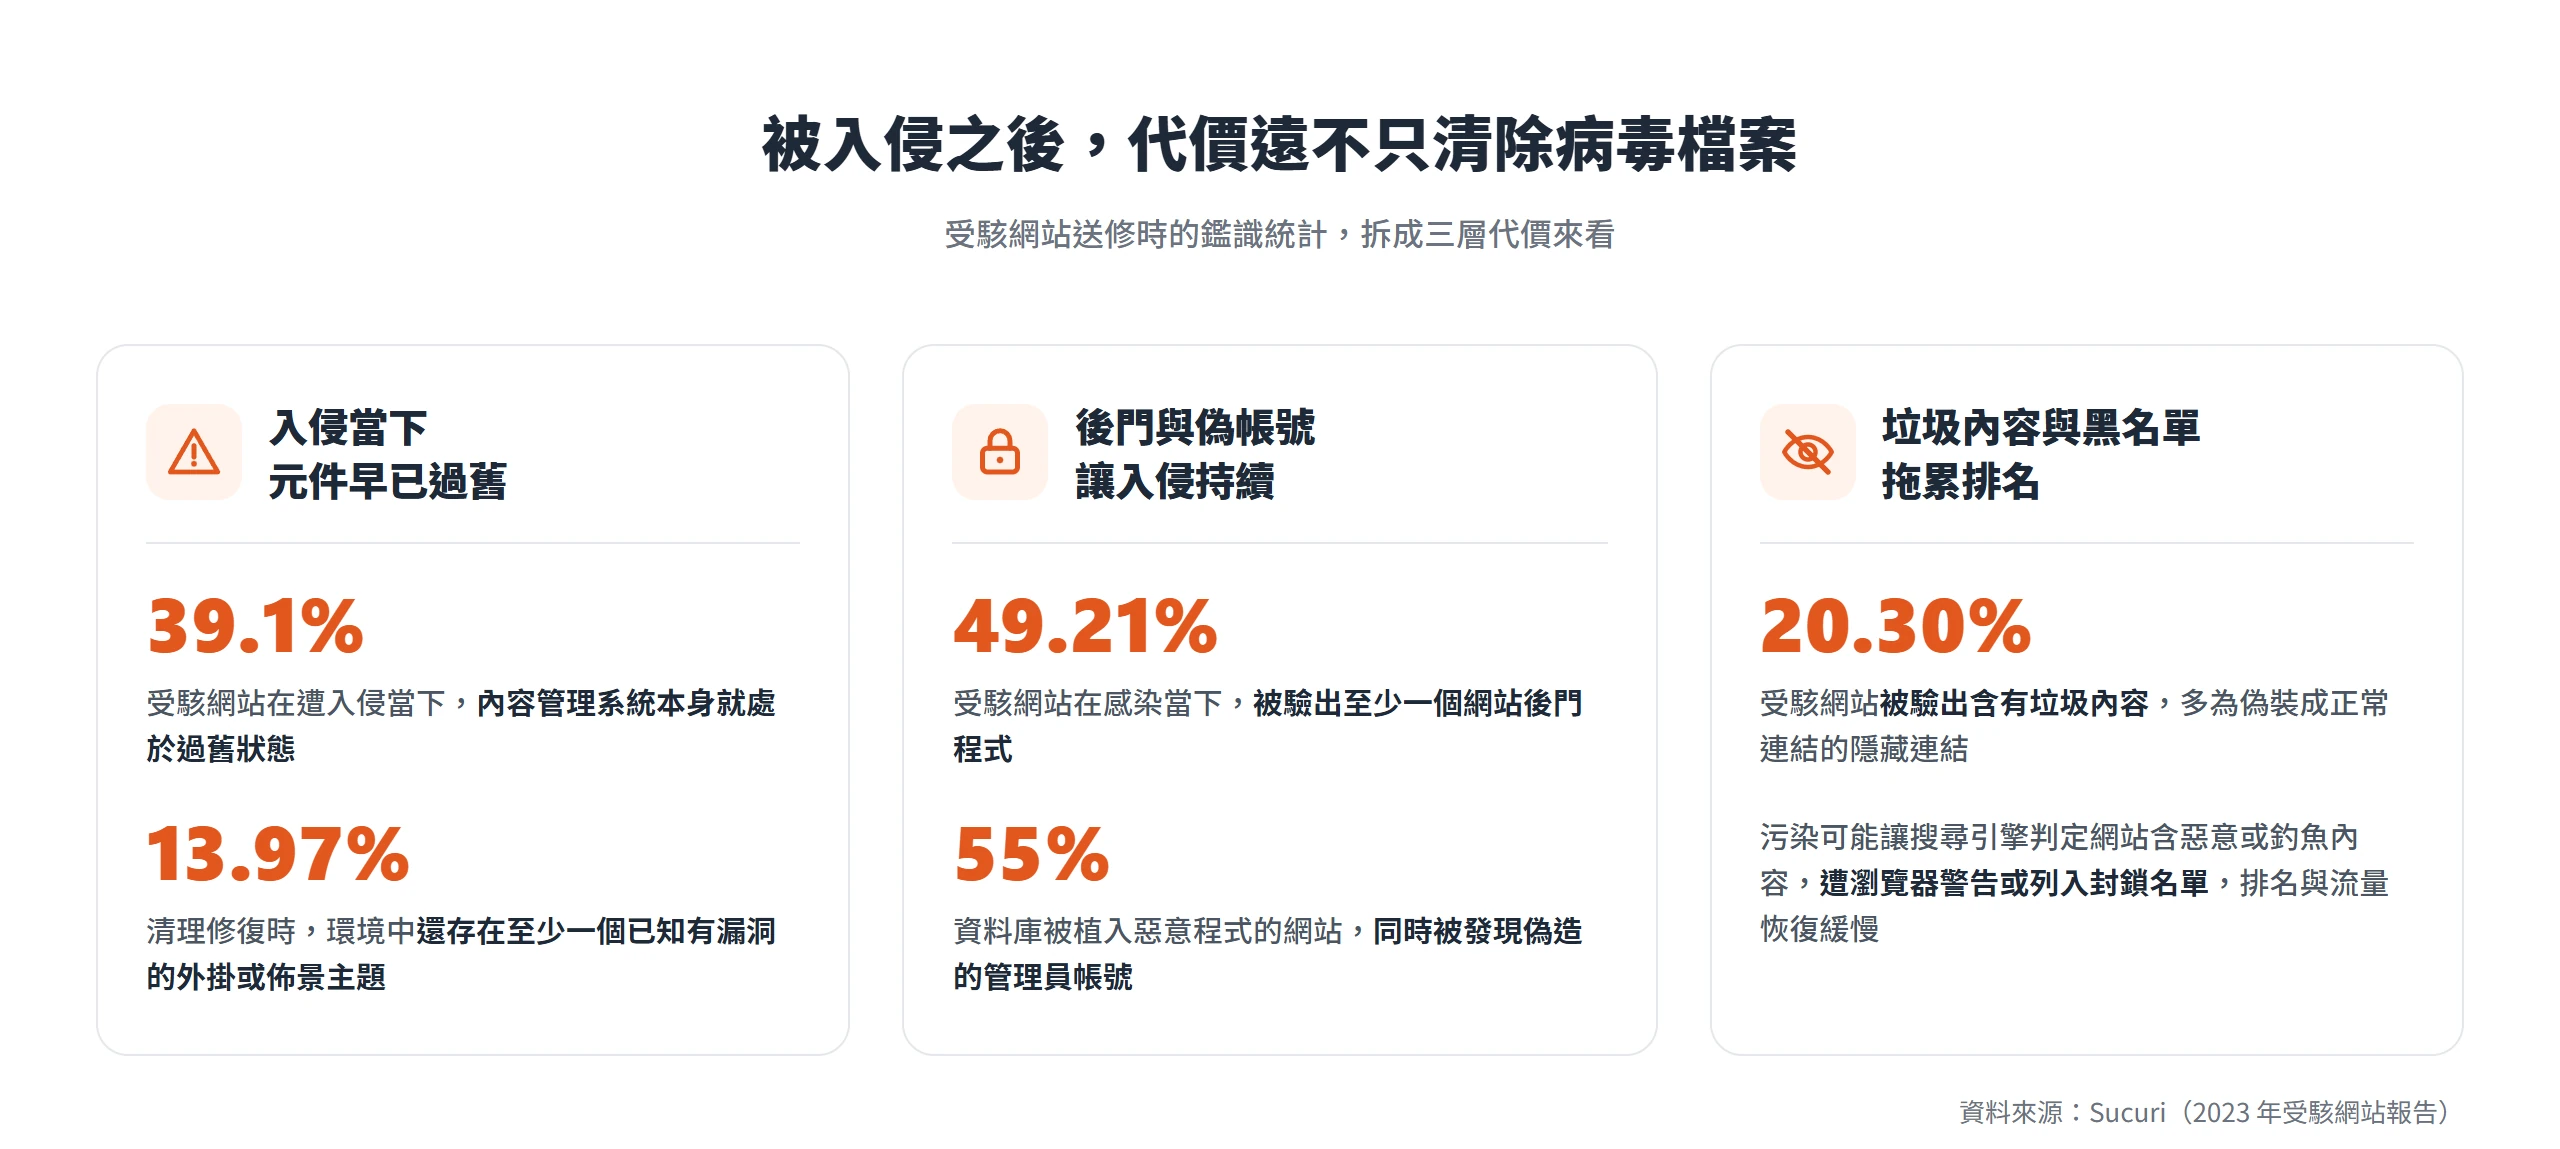
Sucuri 在《2023 Hacked Website & Malware Threat Report》裡,分析了 39,594 個實際送修的受駭網站與逾 1 億次遠端掃描,結果發現 39.1% 的受駭網站,在遭入侵的當下,其內容管理系統本身就處於過舊狀態;另外有 13.97% 的受駭網站,在進行清理修復時,環境中還存在至少一個已知有漏洞的外掛或佈景主題版本。報告特別點出,最常在受駭網站上被驗出的過舊高風險元件,包括 Elementor Pro、Freemius Library、Advanced Custom Fields 這幾款,並強調這並不是因為這些外掛本身不安全,而是因為使用者數量龐大,卻沒有跟著升級到修補過的版本。
再往前推到 2022 年,同類報告記錄的比例更高:50.58% 的受駭網站在入侵當下 CMS 處於過舊狀態,36% 存在至少一個已知有漏洞的元件。兩份報告對照可以看出,CMS 過舊與元件過舊這兩個比例,2022 到 2023 年其實都明顯下降;但即使降幅不小,仍有將近四成的受駭網站,入侵當下 CMS 版本本身就已過舊,外掛或元件過舊也還是相當常見的背景因素,不是核心有自動更新機制就能完全解決的事。
後門與偽造管理員帳號讓入侵持續存在
清掉當下看得到的異常檔案,不等於入侵已經結束。攻擊者慣用的手法,是在網站裡埋一個隱蔽的後門程式,或者直接在資料庫裡新增一個偽造的管理員帳號,這樣一來,就算網站主之後把明顯的惡意檔案刪乾淨了,攻擊者仍然能從那個後門、或那個偽造帳號,重新拿回控制權。這正是為什麼單純重新上傳網站檔案、或只是把密碼改掉,常常沒有真正解決問題。
Sucuri 2023 年的報告記錄,49.21% 的受駭網站在感染當下被驗出至少一個網站後門;同一年,資料庫中被植入惡意程式的網站裡,有 55% 同時被發現至少一個偽造的管理員帳號,讓攻擊者能持續掌控後台。2022 年的比例甚至更高:後門比例達到 69.63%,團隊那一年總共從受駭網站清除超過 118 萬個後門,偽造管理員帳號的比例則是 32.69%。
遭列入黑名單後,流量與排名很難完全復原
入侵留下的痕跡,很少停在網站被改了這個層次。最常見的變現手法,是把受駭網站當成免費的推廣工具,植入垃圾關鍵字頁面,或把網站內容偷偷置換、夾帶惡意連結,藉此操弄搜尋排名,或者把訪客導去詐騙、色情、盜版藥品這類網站。
Sucuri 2023 年的統計顯示,20.30% 的受駭網站被驗出含有垃圾內容,而在受駭的資料庫裡,這個比例更高達 38.3%,其中多數是偽裝成正常連結的隱藏連結,內容集中在仿冒藥品與線上賭博。2022 年的比例又更高,46.76% 的受駭網站被驗出垃圾內容感染,當年團隊平均每次清理需要處理 557 個受感染檔案,比 2021 年成長 88.1%,這個作業量的數字,具體說明了清理乾淨這件事本身要花多少工夫。
報告指出,這類污染可能嚴重削弱網站排名與自然流量,甚至讓搜尋引擎判定網站含有惡意或釣魚內容,進而遭到瀏覽器警告或列入封鎖名單。清除感染檔案本身,快則幾天可以完成,但要等搜尋引擎重新信任、重新收錄,把排名跟流量找回來,過程往往比清除感染慢得多,這也是為什麼被入侵這件事的代價,遠遠不只是清掉幾個病毒檔案這麼單純。
把這幾層數據放在一起看,外掛版本停在三年前從來不是一件小事:漏洞絕大多數集中在外掛而非核心,將近一半的漏洞公開時根本還沒有修補可用,高風險漏洞往往在幾小時內就被鎖定攻擊,主機端的防護對這類攻擊的攔截率也遠低於一般想像。等到真的被打進來,代價也不只是清掉幾個病毒檔案,後門與偽造帳號讓入侵持續存在,垃圾內容與黑名單則會拖慢排名與流量恢復的速度,往往比當初清除感染本身還要久。與其等到那一刻才回頭補救,定期檢查外掛清單,確認每一支還在維護中、版本沒有停滯在一兩年前,才是把這整條風險鏈條,提早在源頭就切斷的做法。