
多數人以為個資外洩的 72 小時,是從駭客入侵網站的那一刻開始算——其實不是。真正啟動這個倒數的,是企業自己「知悉」這件事發生的那一刻,不管系統被入侵是三天前還是三個月前的事。
這個時間差,常常就是企業出包的地方。網站後台被植入惡意程式好幾週都沒人發現,直到有客戶反映帳號被盜刷才驚覺出事;或是行政人員誤把會員名單寄給錯的收件人,當下沒人當一回事,直到對方反映才意識到資料已經外流。這些情況下,法律看的不是資料什麼時候真的流出去,而是企業什麼時候「知道」自己出事了。
個資外洩通報,指的正是企業(或任何保有他人個資的網站與單位)一旦知悉自己保有的個人資料遭到竊取、竄改、毀損、滅失或洩漏,就要在時限內完成通知當事人與通報主管機關兩件事。個人資料保護法本次修正已經把這套「知悉即通知」的原則寫進條文,不用再等調查完成、確認違法才啟動通知程序,配套的 72 小時時限也已經在草案裡公告出來,方向相當明確。對經營網站、蒐集會員資料的中小企業來說,這件事跟資安防護一樣,都是現在就該搞懂的功課,不是等事故真的發生才臨時抱佛腳。先從個資事故的定義講起,再一路拆到 72 小時怎麼算、要通報給誰、平時該準備什麼。
個資外洩事故是什麼?竊取、竄改、毀損、滅失或洩漏都算
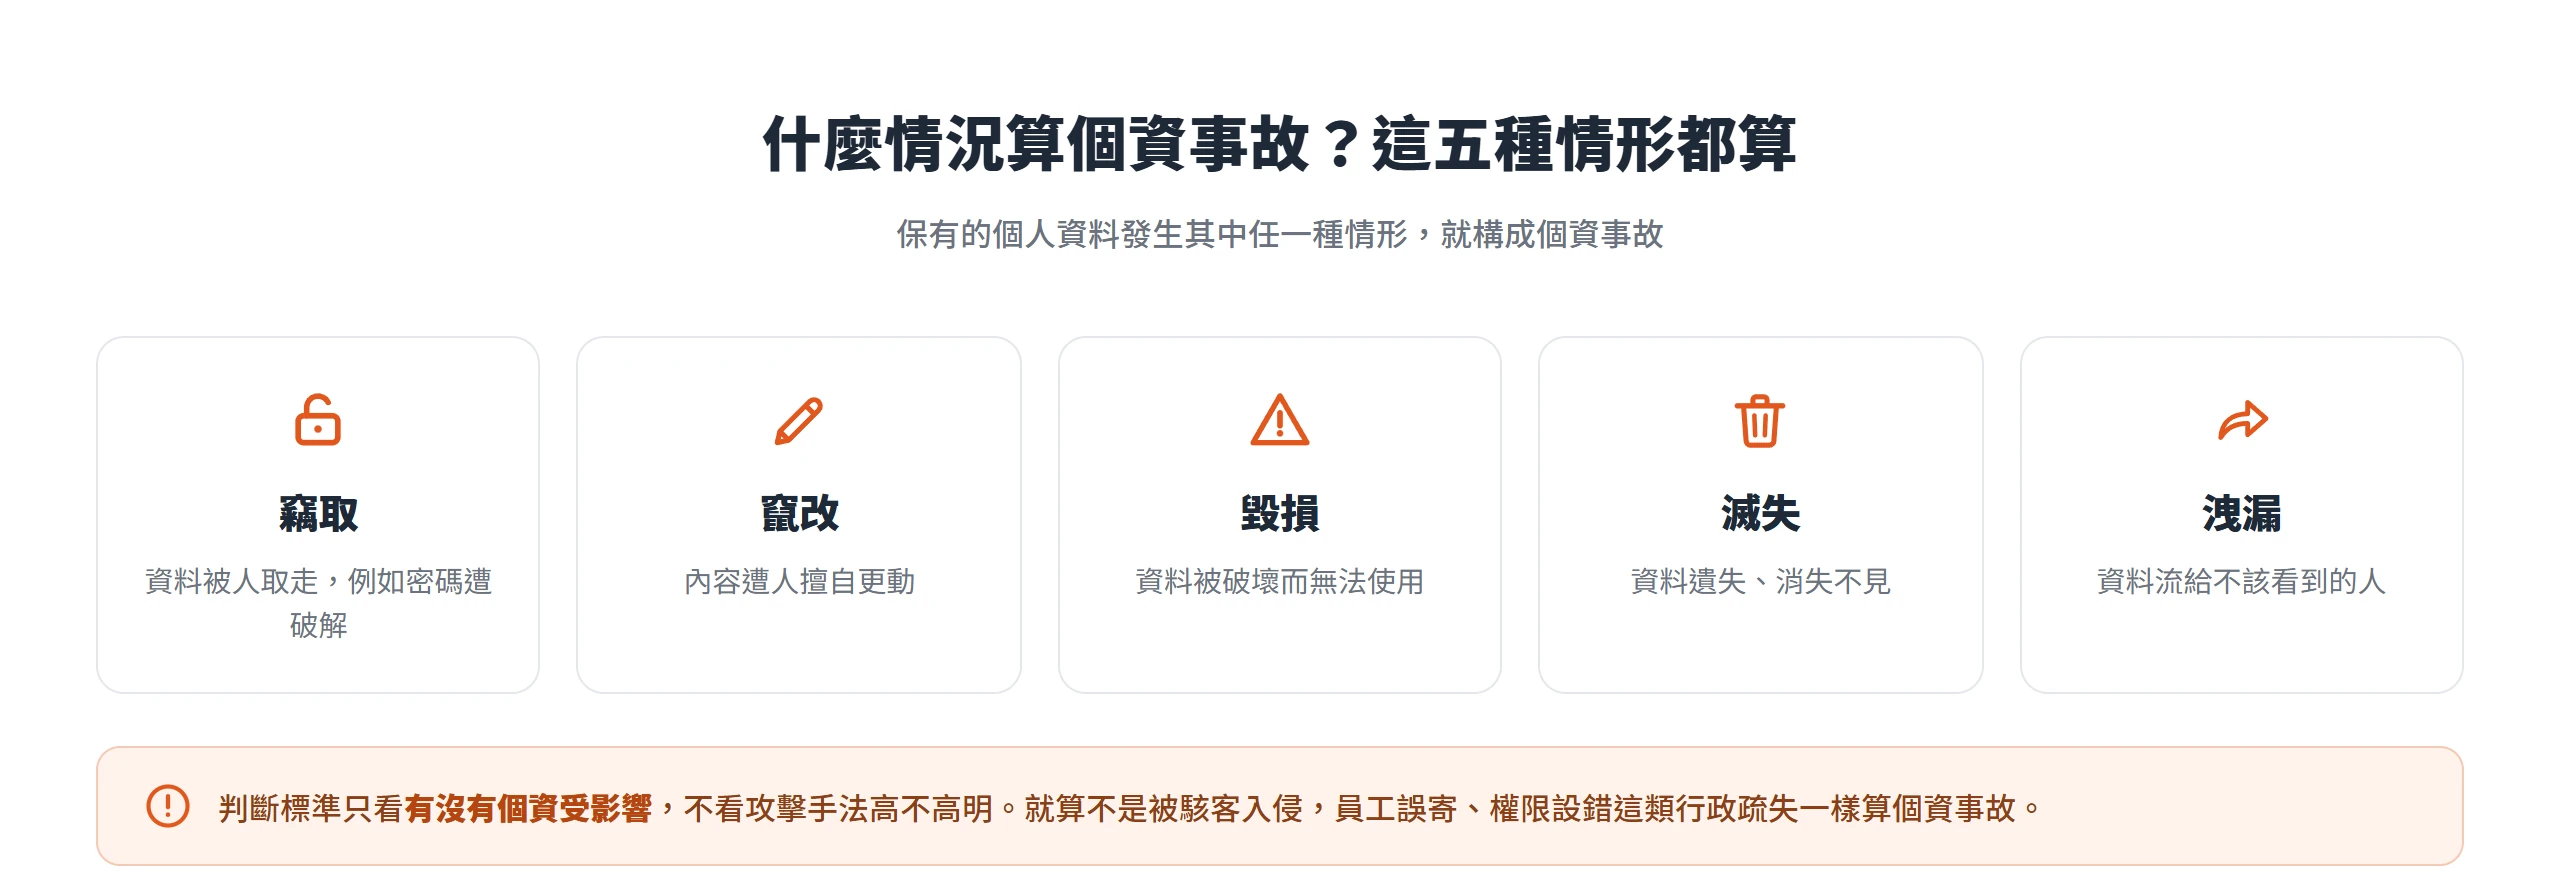
打翻一杯咖啡到主機、把整份客戶名單寄錯信箱、資料庫密碼被破解,這幾種情境在法律上都算「個資事故」,不是只有被駭客入侵才算數。依個資法規定,只要企業或網站保有的個人資料發生竊取、竄改、毀損、滅失或洩漏其中任何一種情形,就構成需要啟動後續通知、通報程序的個資事故。
這跟一般常說的「資安事件」不完全是同一件事。伺服器被入侵但攻擊者拿走的是內部財務報表、沒有任何一筆個資,這是資安事件,但不用走個資事故那套通知通報流程;反過來,行政人員操作失誤把會員名單寄給錯的對象,系統本身完全沒被入侵,卻確確實實是一起個資事故,一樣要處理。判斷標準只看有沒有個資被竊取、竄改、毀損滅失或洩漏,不看攻擊手法高不高明。
也因為判斷標準這麼寬,很多真正的個資事故根本不是駭客造成的。員工誤將附件夾錯檔案、雲端硬碟分享權限設錯讓外部人都看得到、報表印出來忘記收好被清潔人員撿走,這些日常疏失一樣構成個資事故。把「個資外洩」直接等同「被駭客攻擊」,是企業最常見的認知落差,也是判斷要不要啟動後續程序時,最容易一開始就想錯方向的地方。
72 小時的起算點是知悉那一刻而非事故發生當下
搞清楚什麼狀況算個資事故之後,接下來要弄清楚的是時間從什麼時候開始算。
草案把起算點訂在企業「知悉」個資事故事實的那一刻,不是事故實際發生的當下。換句話說,如果一套系統早在半年前就被植入後門、資料默默被撈走,只要企業到現在都還沒發現,72 小時的鐘就還沒開始跳;但只要資安團隊發現異常連線、有當事人反映帳號被盜用、或是委外廠商回報有可疑存取,這些都算「知悉」的觸發點,鐘就從那一刻開始跳動。
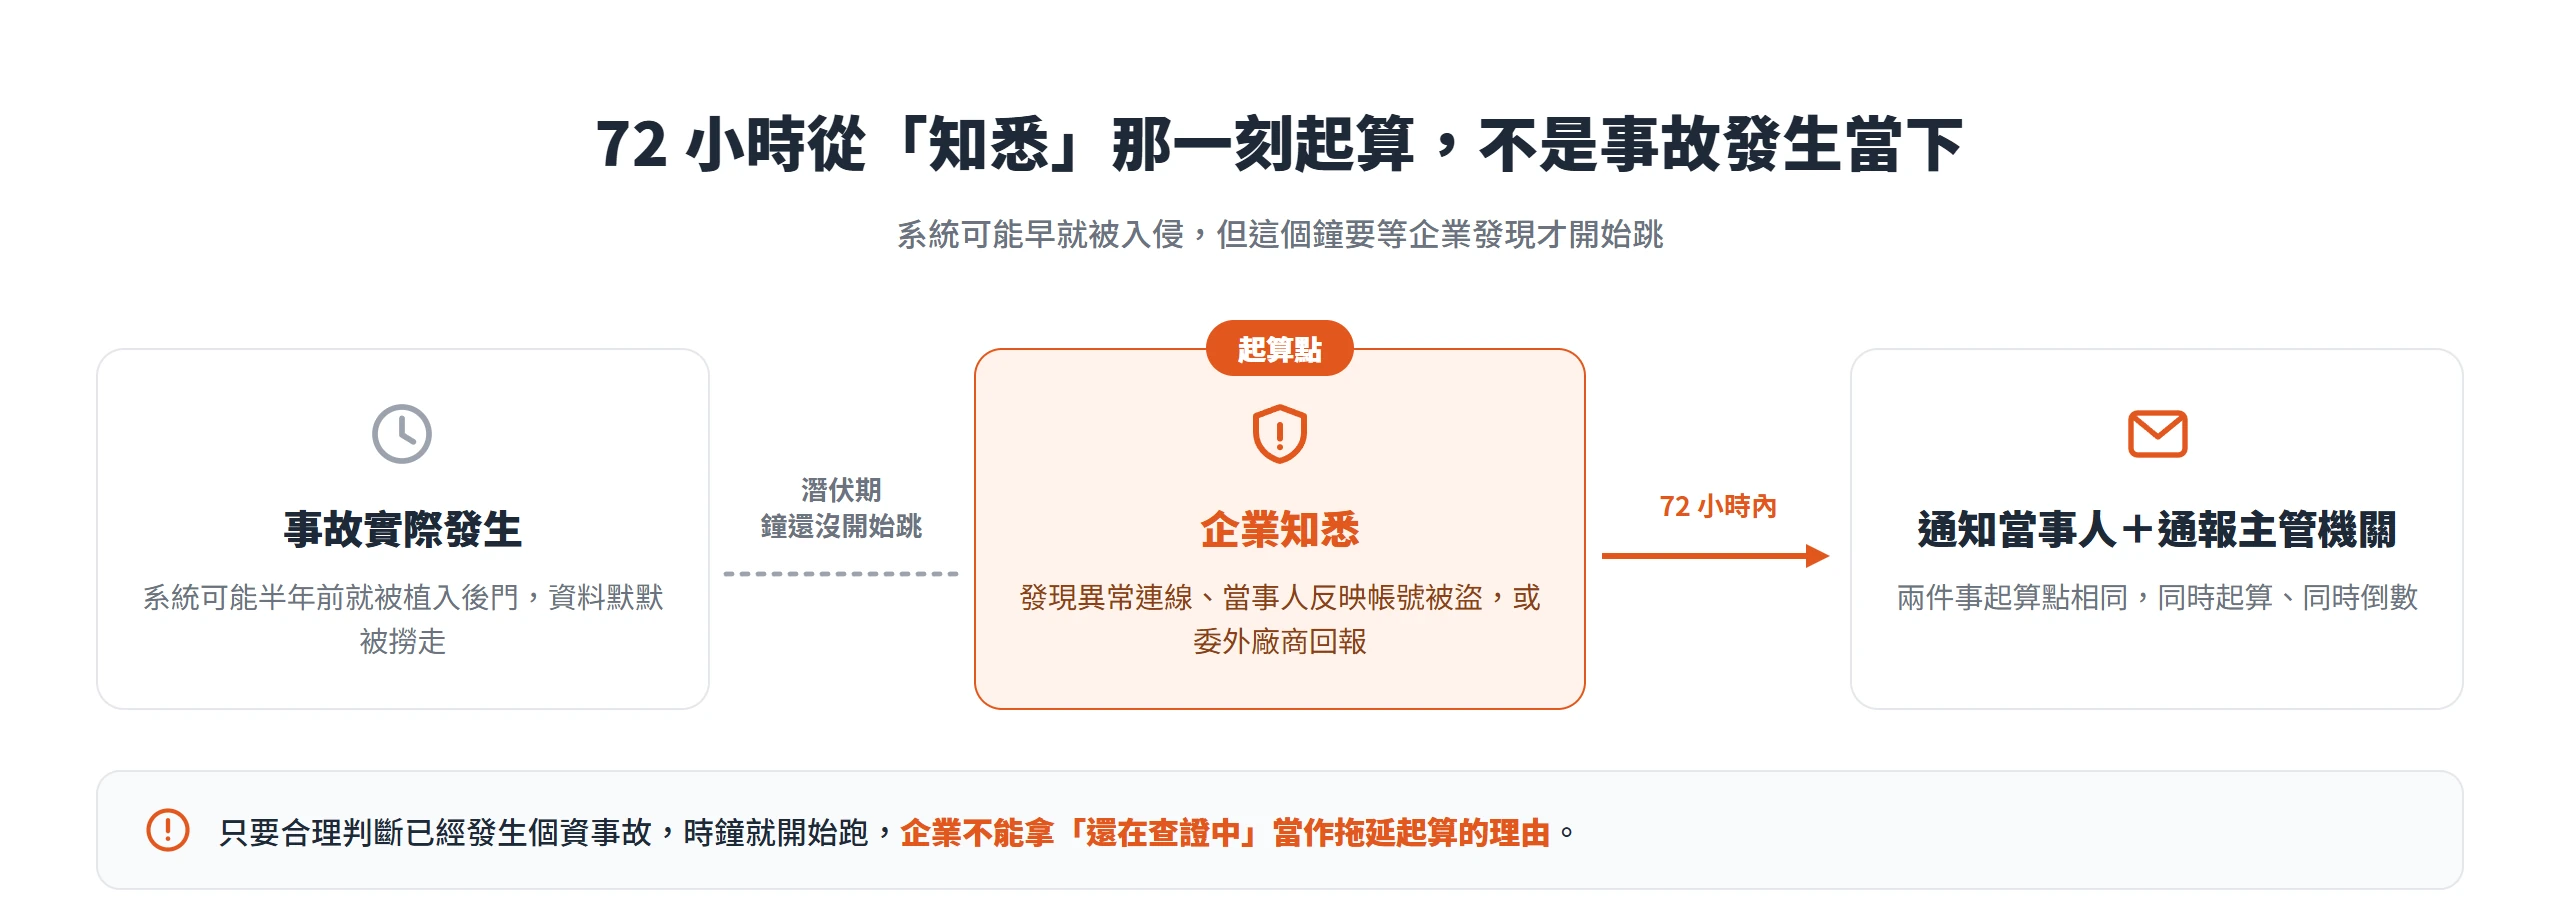
這個設計對企業其實更嚴格,不是更寬鬆。很多企業出事後第一反應是先查清楚再說,想等鑑識報告出爐、確認影響範圍後再動作,但草案不允許用「還在查證中」拖延起算時間。只要合理判斷已經發生個資事故,時鐘就已經開始跑,企業不能拿「還沒查完」當作不啟動通知通報程序的理由。
72 小時同時管到兩件事:通知受影響的當事人,以及通報主管機關。這兩件事的起算點是同一個,也就是企業知悉的那一刻,不是通知完當事人才開始算通報的 72 小時,也不是通報完主管機關才開始算通知的 72 小時,是同時起算、同時倒數。
個資法修法已公布但通報子法仍在訂定中
前面講的 72 小時,是個資外洩通報這套機制的核心,但現階段這套時限其實還沒有正式上路。
個人資料保護法的本次修正條文,已經於 2025 年 11 月 11 日由總統公布,把「知悉即通知」的原則、72 小時的通知通報架構寫進了母法;不過施行日期還沒確定,依規定要另由行政院發布命令才會生效。配套子法「個人資料事故通知通報及應變辦法」草案,由個人資料保護委員會籌備處於 2026 年 1 月 22 日公告預告,60 天的預告期已經在同年 3 月 23 日屆滿,目前處於後續研議定案的階段,還沒有正式發布施行。
也就是說,現階段企業在法律上還沒有被強制要求在 72 小時內完成通知通報,但方向已經非常明確,母法架構已經定案,子法草案的具體條文也已經公開,接下來只是時間問題。等到行政院公告施行日期、子法正式發布,72 小時的義務就會對所有保有個資的企業與網站生效。
對經營網站、蒐集會員資料的單位來說,務實的做法是現在就照草案規劃的標準先做準備,不要等正式上路那天才臨時建立流程。一旦子法生效,留給企業摸索的緩衝期不會太長。
特種個資、外洩破百筆或系統存量破萬都要通報
不是每一起個資事故都需要通報主管機關,草案訂出三項門檻,只要符合其中一項,就要在知悉後 72 小時內完成通報。
第一項是特種個資,涉及病歷、基因資料、性生活、健康檢查、犯罪前科這類特別敏感的個人資料類別;第二項是受影響的個資筆數達到 100 筆以上;第三項是發生事故的資通系統本身保有的個資量達到 1 萬筆以上,這一項要注意的是,看的是系統整體的個資存量,不是這次事故實際外洩的筆數,就算這次只外洩幾筆,只要系統本身存了超過 1 萬筆個資,一樣觸發通報義務。三項條件符合任何一項,就要通報。
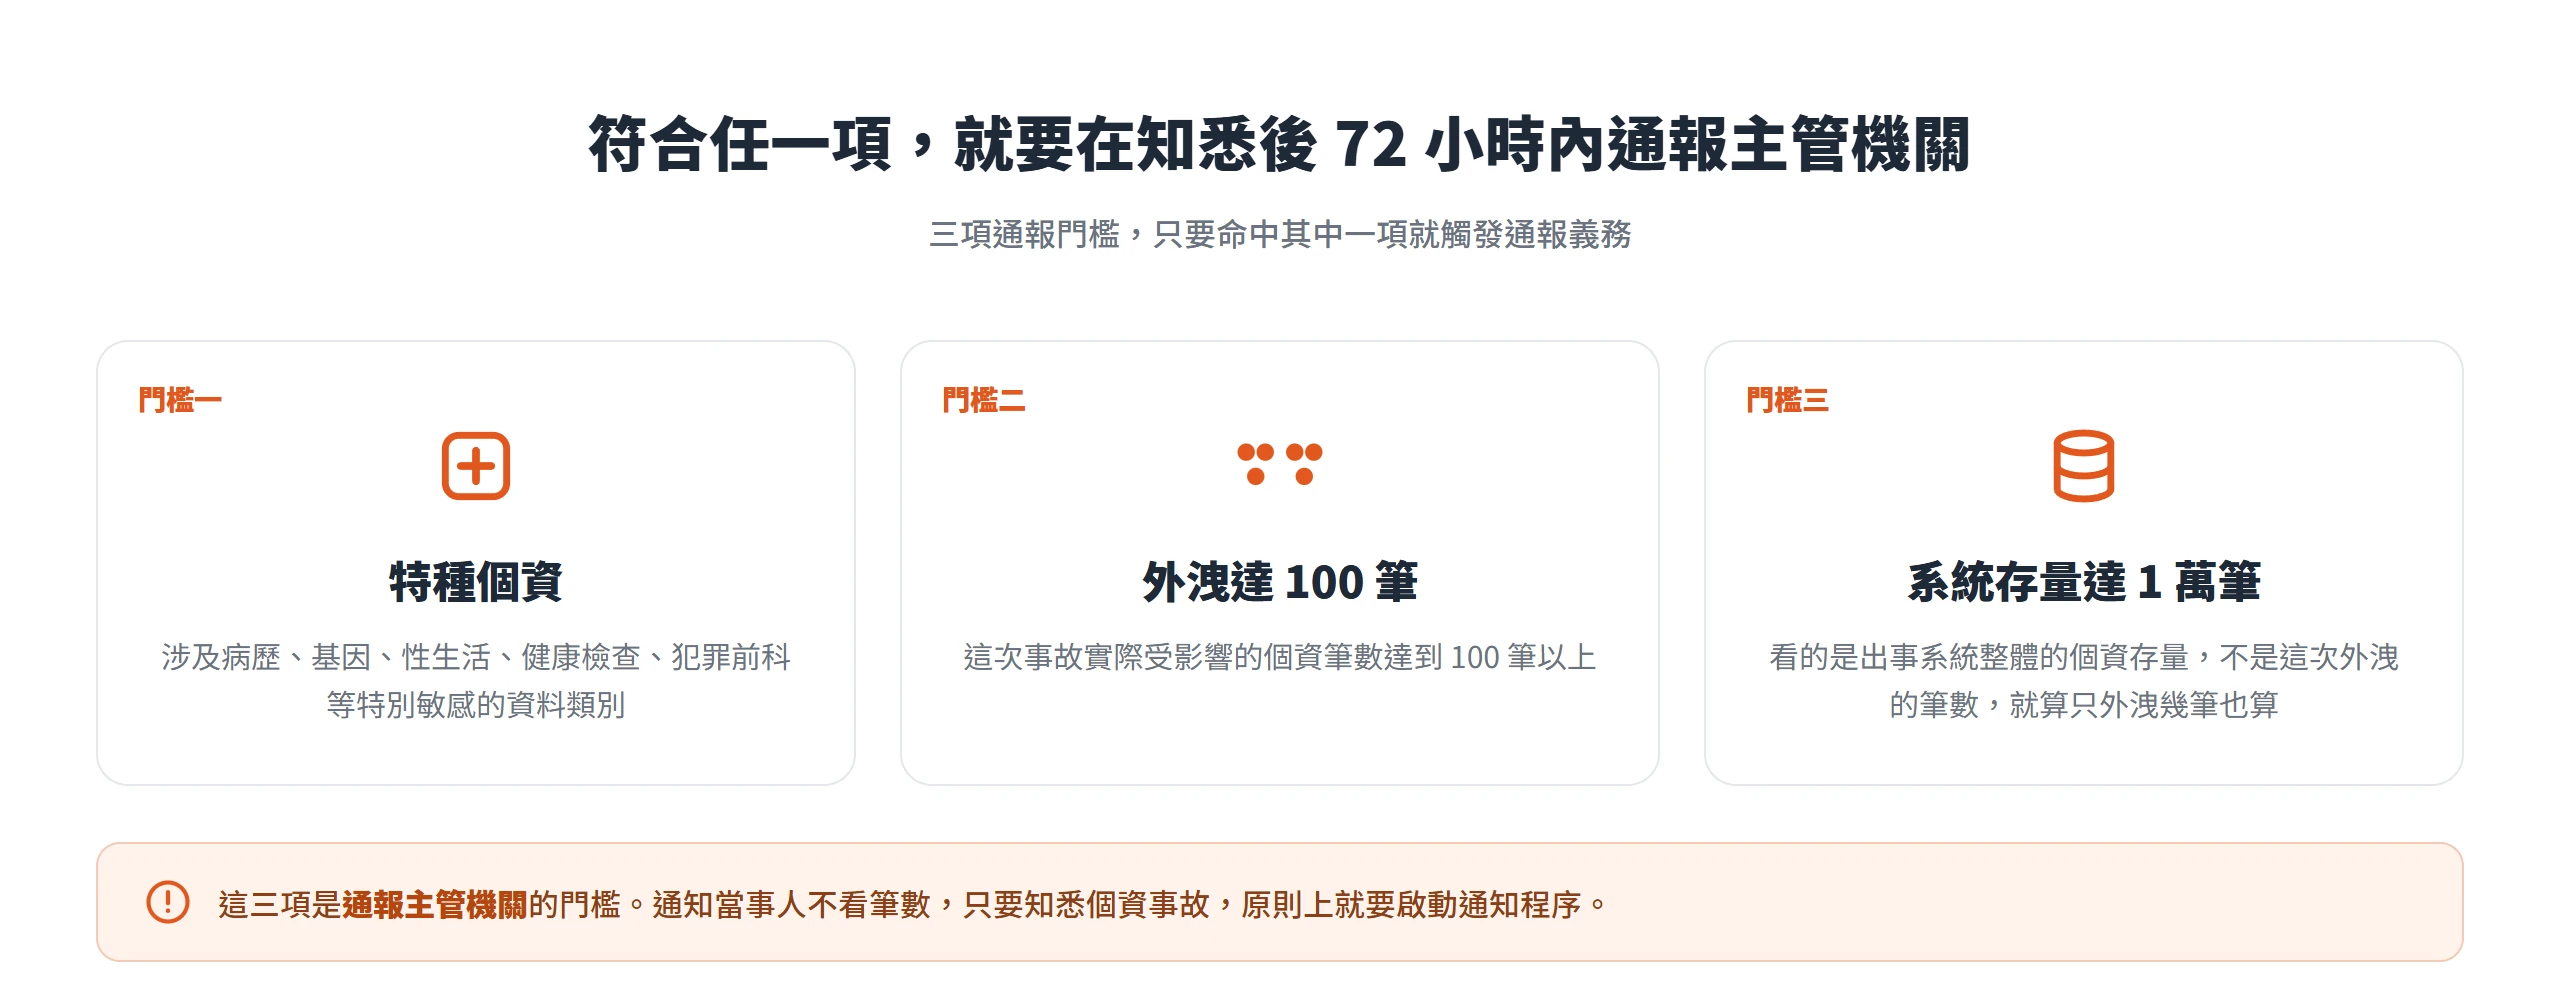
通報主管機關跟通知當事人,是兩件各自獨立的事,判準也不一樣。通知當事人這件事不以這些筆數門檻為前提,只要知悉個資事故,原則上就該啟動通知程序;通報主管機關才是靠上面這三項標準來判斷要不要做。實務上常見的誤會,是以為只要事故規模小、沒幾筆資料外洩就什麼都不用做,但即使不用通報主管機關,通知受影響的當事人這件事通常還是躲不掉。
通報對象依行業別而定,現階段可先找的協處窗口
就算確定自己這次要通報,下一個要面對的問題,往往是不知道該通報給誰。
現行個資法對非公務機關,也就是一般企業、網站經營者,採取分散管理,沒有單一窗口,而是由各行業對應的目的事業主管機關各自負責,電商可能對應經濟部,金融業對應金融監督管理委員會,醫療院所對應衛生福利部,依此類推。這種分散管理的設計,常常讓真正遇到事故的企業愣在原地,不知道該打給哪個機關,平常根本沒有人研究過這件事。
如果一時查不到自己歸誰管,或是根本不確定自己所屬的行業對應哪個主管機關,現階段可以先聯繫台灣電腦網路危機處理暨協調中心(TWCERT/CC)。這個中心自 2024 年 1 月起由國家資通安全研究院維運,數位發展部督導,定位是民間企業資安事件的通報及協處窗口,提供諮詢與協調服務。也就是說,即使不確定正式的目的事業主管機關是誰,先聯繫 TWCERT/CC 取得協助與後續指引,是現階段可行的第一步。
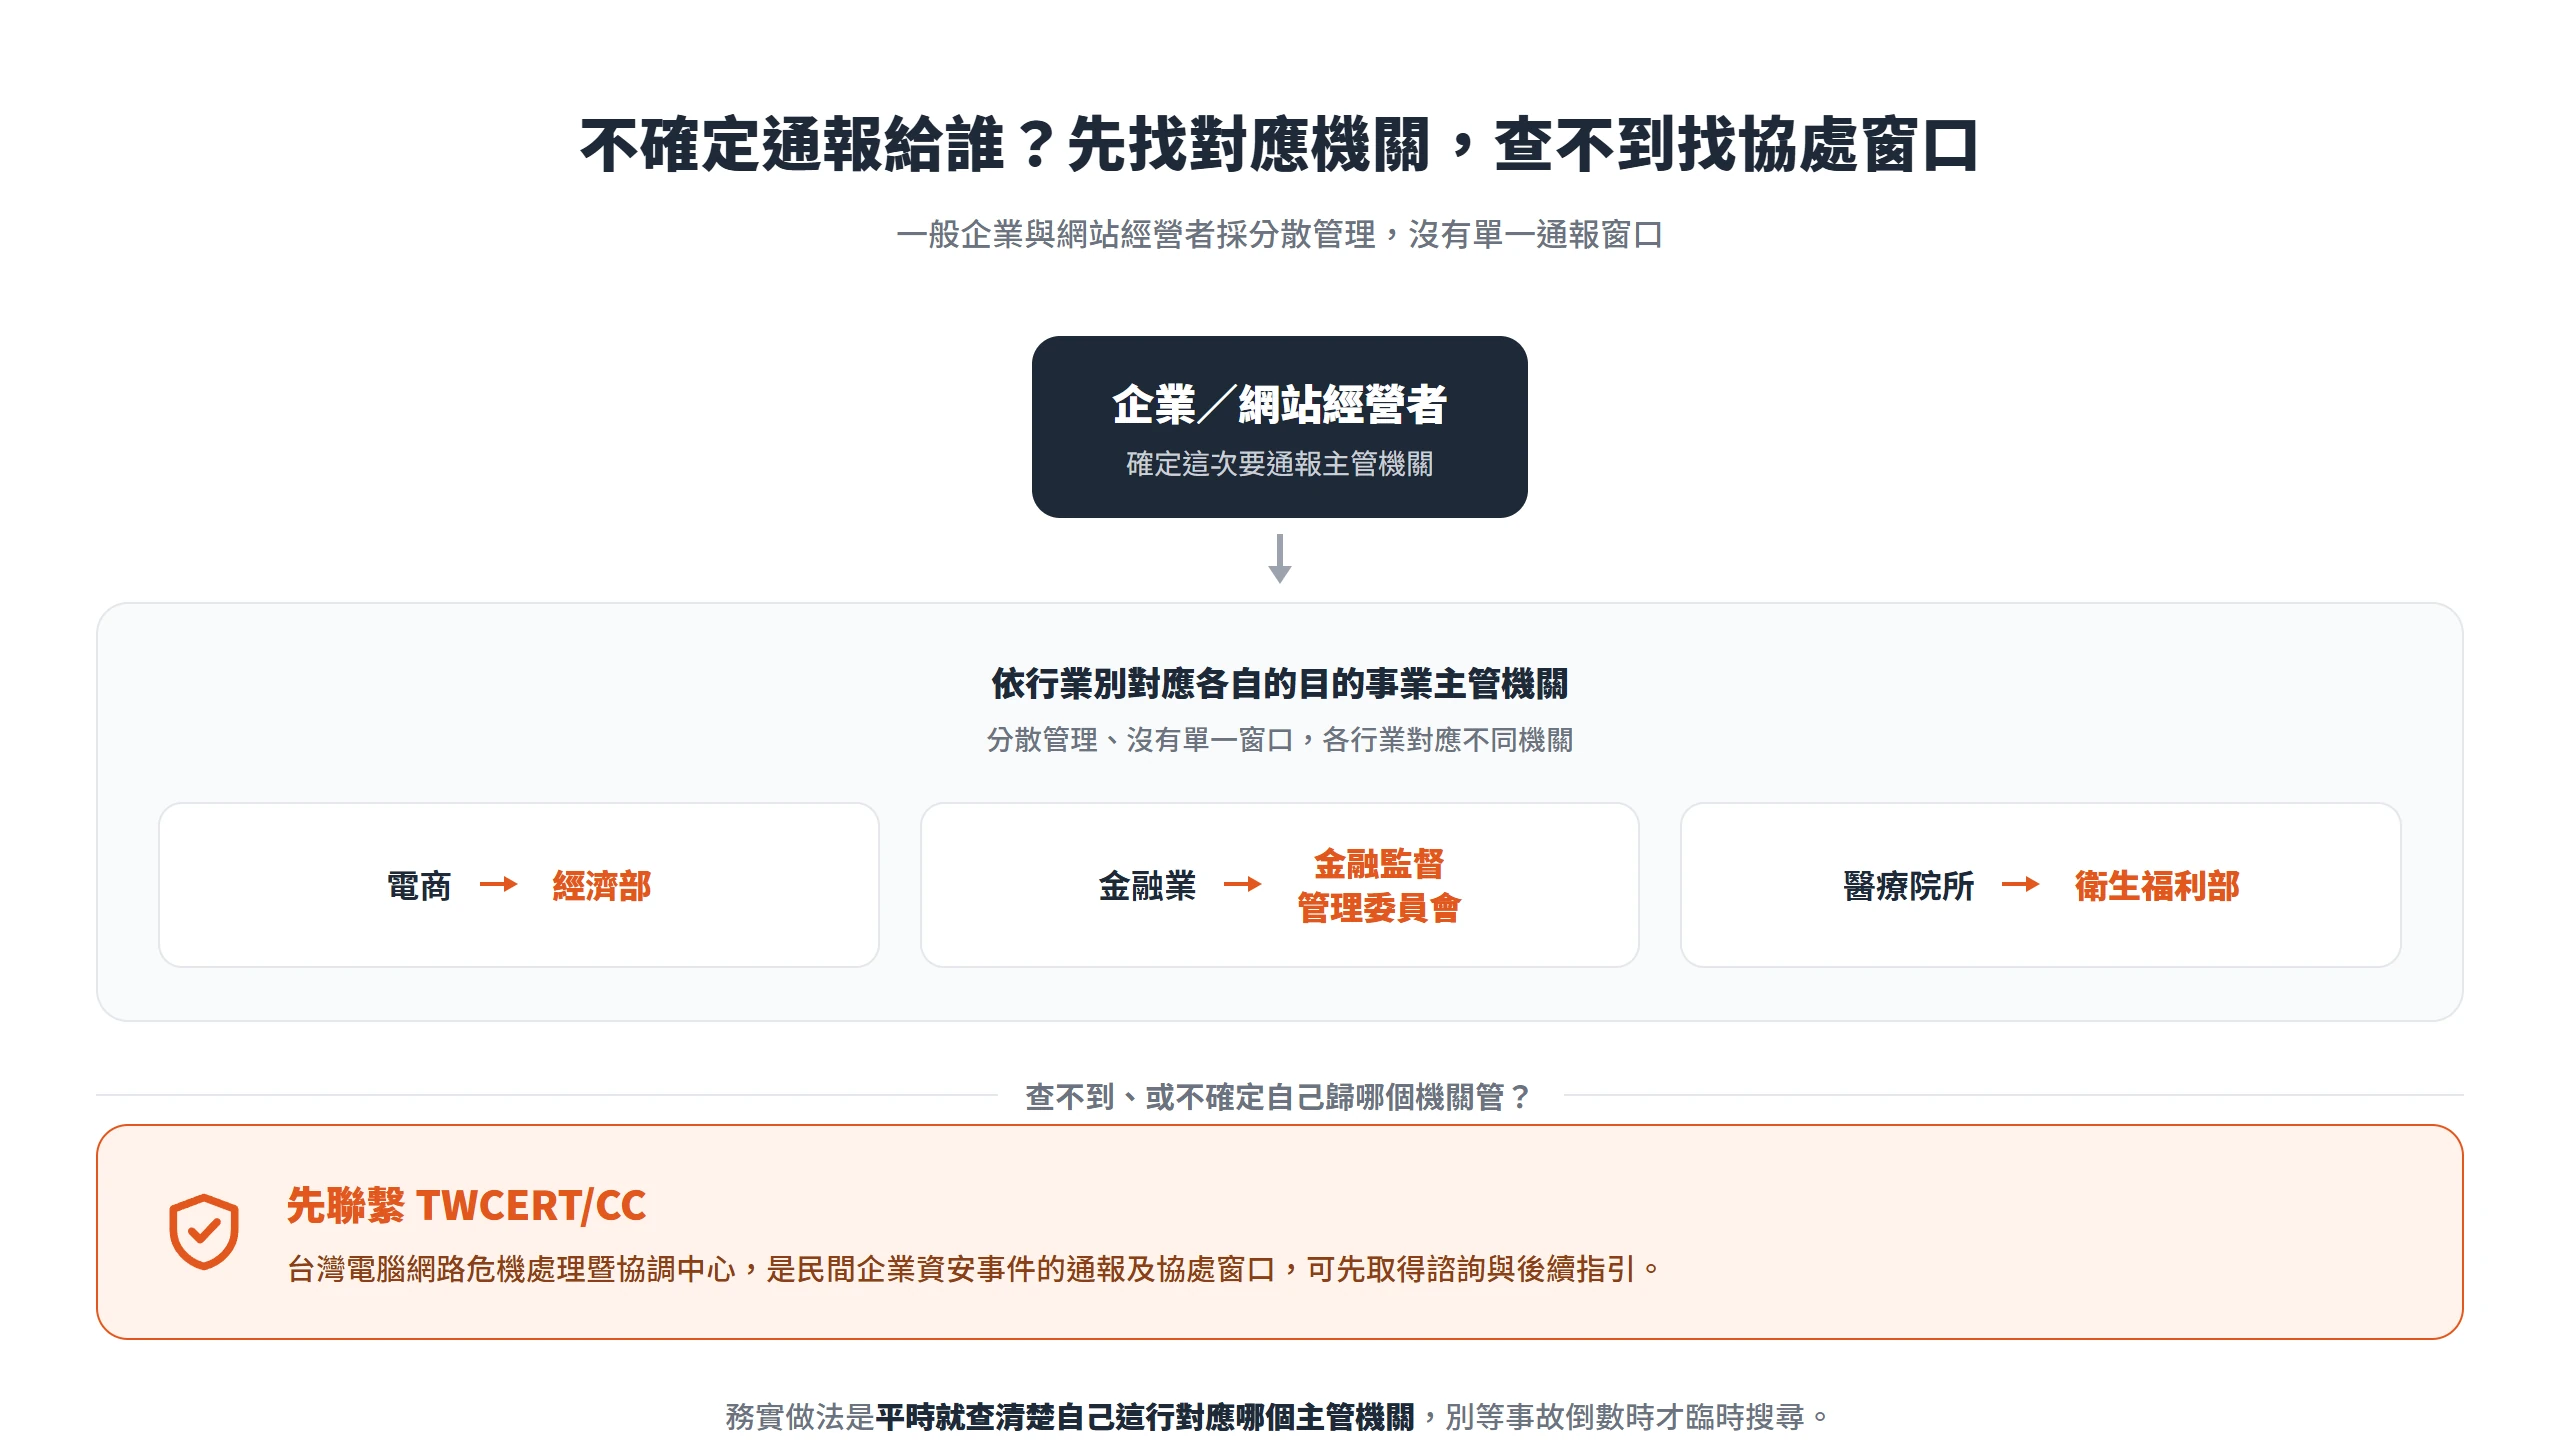
比較務實的做法,是平時就先查清楚自己這個行業對應哪個主管機關,把聯絡方式記下來,不要等事故真的發生、時間正在倒數的時候才臨時搜尋。子法正式上路後,通報的窗口與流程會更明確,但在那之前,先弄清楚自己歸誰管轄,本身就是一種準備。
個別通知為原則、公告為例外的通知方式
確定要通知當事人之後,接下來要弄清楚的是用什麼方式通知才算數。
現行個資法施行細則規定的通知管道相當寬,言詞、書面、電話、簡訊、電子郵件、傳真、電子文件,或其他任何足以讓當事人知悉或可得知悉的方式,都算數。草案進一步把「原則個別通知、例外才用公告」的順序講得更清楚,原則上企業必須用能讓當事人實際收到訊息的方式一個一個通知,只有在特定情況下才能改用公開公告取代。
會被允許改用公告的情況有三種:一是根本找不到當事人的聯絡方式、聯絡方式遺失或已經無法辨識,沒辦法個別通知;二是外洩的資料已經採取加密等適當保護措施,即使外流出去,未經授權的人也讀不出內容;三是個別通知需要的成本過鉅,會影響企業的正常營運,這一項如果要主張,企業得說明個別通知具體要花多少錢、這筆金額為什麼會影響營運,不是隨口說一句太貴就能跳過個別通知。符合任一例外情況時,才能改用網路、新聞媒體或其他適當的公開方式通知,而且公告要至少連續刊登 30 日。
通知內容該包含什麼,現行個資法施行細則規定得很簡單:個人資料被侵害的事實,以及企業已經採取的因應措施,兩件事講清楚就算數;草案進一步要求企業還要附上事故發生的確切時間,以及自己的聯絡方式與救濟諮詢管道,讓當事人不只知道出了什麼事,也知道接下來能找誰。
委外廠商知悉外洩即視為企業本身已經知悉
很多企業把網站代管、金流串接、電子報發送外包給第三方廠商處理,這時候有一條規定特別容易被忽略,影響卻不小。
草案規定,受託處理個資的廠商一旦知悉個資事故,就視為委託企業自己也已經知悉。72 小時的時鐘,從委外廠商知道的那一刻就開始跳,不是等委外廠商回報給企業之後才起算。換句話說,企業的實際反應時間會被壓縮,壓縮的幅度取決於委外廠商多快通報、通報得夠不夠即時。
草案同時也要求受託廠商在知悉個資事故時,要立即通知委託企業,並且保存這次通知的紀錄。但問題在於,法律對委外廠商本身其實沒有直接的裁罰機制,如果委外廠商延遲通報、拖到委託企業自己都超過 72 小時才收到消息,受罰的仍然是委託企業自己,除非能證明自己完全沒有過失。廠商延遲通報造成的損失,只能回頭靠委託契約或民法向廠商求償,跟主管機關的裁罰是兩回事。
這代表企業要主動去檢查跟委外廠商簽的合約裡,有沒有把「即時回報義務」白紙黑字寫清楚,多快要通知委託企業、用什麼方式通知、沒做到會有什麼後果。合約裡沒寫清楚,等真的出事才發現對方拖了好幾天才通知,吃虧的會是企業自己。
應變措施要在同一時間展開,不是通報完才開始
通知當事人、通報主管機關,做的都是「讓別人知道」這件事;但真正能減少損害的,是企業自己同時展開的應變動作,而且這件事不是通報完才開始做,是跟通報同步進行。
草案具體列出幾個應變方向:
- 檢查資料外洩的途徑,採取隔離或封鎖措施,例如切斷可疑的網路連線
- 檢查存取權限,找出並阻止異常的存取路徑,必要時強制重設密碼或直接停用被入侵的帳號
- 如果是誤送檔案造成的外洩,設法收回,或要求收到檔案的第三人刪除、銷毀
- 資料已經外流到公開的網路上時,可以請求搜尋引擎業者把這些內容從搜尋結果裡下架,或採取其他讓資料不再被公開檢索到的措施
除了這四項具體方向,草案還保留一項概括條款,讓企業可以視情況採取其他即時有效、能防止個資事故繼續擴大的措施。畢竟入侵手法一直在變,規則沒辦法窮舉每一種狀況。
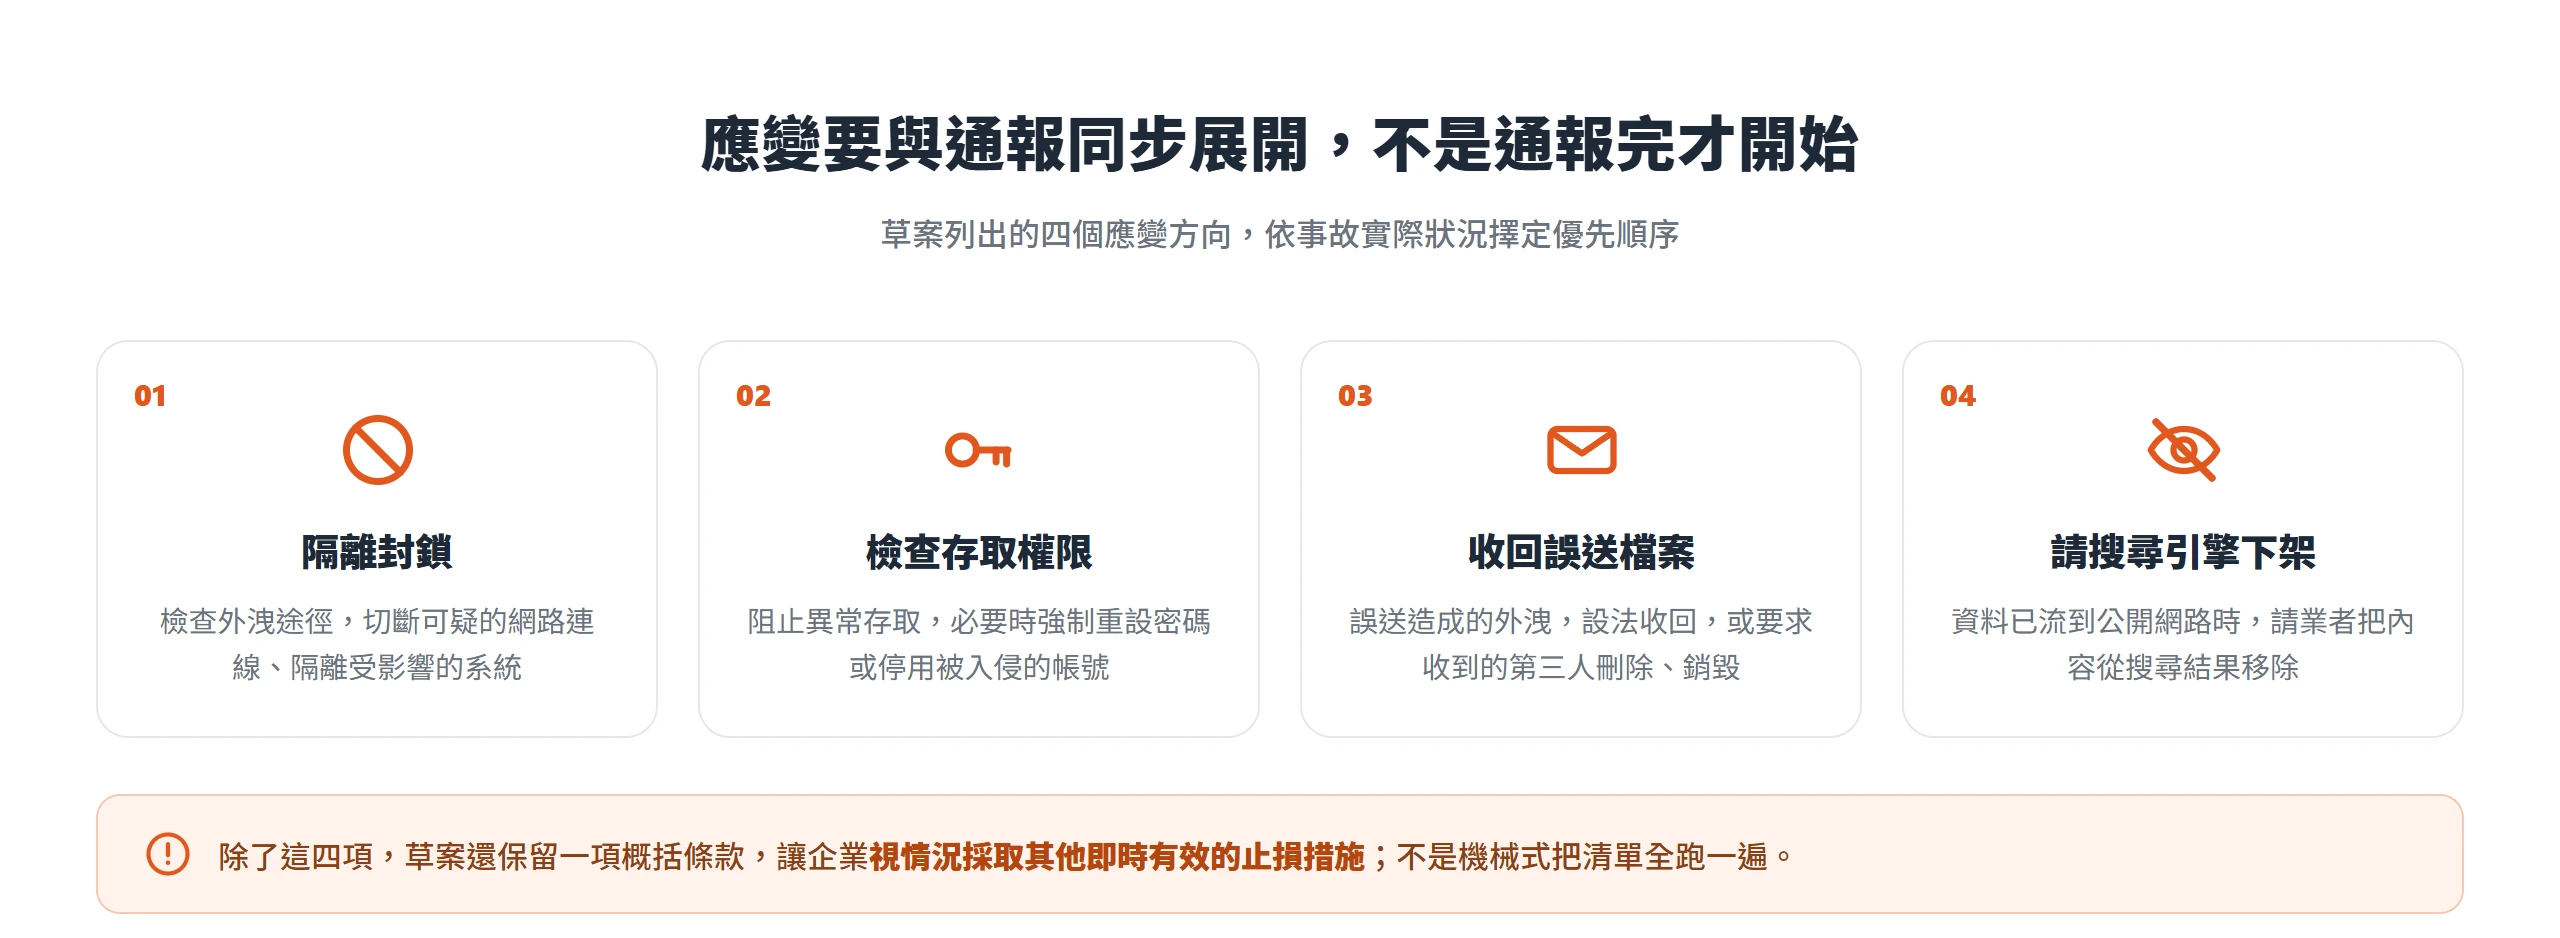
要採取哪些應變手段,不是機械式地把清單全部跑一遍。草案要求企業要綜合考量事故發生的原因、受影響的人數、個資的類別與筆數等因素,擇定最適合這次狀況的做法。系統被入侵導致的外洩,重點在隔離與收回存取權限;人為誤寄造成的外洩,重點反而是收回檔案、要求對方刪除,兩種狀況該優先做的事並不相同。
事故紀錄至少保存五年是舉證能力的來源
事故處理完之後,企業還有一件容易被輕忽的事,就是把整個處理過程做成紀錄留存下來,這不只是單純的行政作業。
草案要求企業在知悉個資事故後,以書面或電子方式製作紀錄,內容要包含:
- 事故發生的時間與地點,以及企業知悉事故的時間與來源
- 受影響的當事人人數,以及個資類別與筆數
- 通知當事人與通報主管機關的執行情形
- 已經採取的應變措施
- 事故對當事人與企業造成的影響評估
- 調查的方式、過程與結果,以及相關佐證資料,例如系統 log 檔、鑑識報告
- 如果曾經被主管機關要求限期改正,改正的處置歷程
這份紀錄的意義不只是應付主管機關查核。真的發生糾紛,當事人主張權益受損、要求企業負責時,這份紀錄就是企業證明自己「已經善盡處理義務」最直接的憑證。有沒有在時限內通知、有沒有確實展開應變,靠的都是這份紀錄說話,不是事後憑印象重建。
相關紀錄從知悉個資事故的隔天起,至少要保存 5 年;如果其他法規對同一件事有更長的保存年限要求,就從其規定。5 年不算短,代表企業內部要有明確的流程,確保這些紀錄不會因為換人、換系統就跟著不見。
沒完成通知通報或應變紀錄義務,會面臨的罰鍰與按次處罰
沒有在時限內完成通知、通報,或是沒有落實應變、紀錄保存這些義務,企業要面對的是實質的罰鍰。
依個資法第 48 條規定,違反通知當事人的內容、方式或時限,主管機關會先令企業限期改正,屆期未改正才按次處新臺幣 2 萬元以上 20 萬元以下罰鍰;違反通報主管機關、應變措施或紀錄保存規定,主管機關則可以直接處 2 萬元以上 20 萬元以下罰鍰,同時要求限期改正,不用等改正不了才開罰。
按次處罰代表的是,如果屆期沒有改正,不是罰一次就結束,而是會持續按次處以 2 萬元以上 20 萬元以下罰鍰,一直到企業真正改善為止。對還在拖延、想著先繳一次罰款應付過去的企業來說,這個機制等於把成本拉得更高,不改善,罰鍰會一直累加下去。
要留意的是,個資法另外還有一組更重的罰鍰,是針對企業有沒有做好個人資料檔案的平時安全維護措施,罰鍰上限可達 200 萬元,情節重大者更達 1500 萬元,這是 2023 年修法時大幅拉高的部分。這組罰鍰處理的是「平時防護不到位」,跟這裡談的「出事後沒依時限通知通報」是各自獨立的規定,不能混為一談,但兩者合起來看得出個資保護的執法力道正在轉嚴,企業不能只把個資事故通知通報當成走流程應付。
平時就該備好的通報聯絡清單與委外合約條款
與其等事故發生才手忙腳亂,不如現在就把幾件事準備好。
整理一份平時就備好的通報聯絡清單:自己所屬行業對應的目的事業主管機關窗口是誰、聯絡方式是什麼;萬一查不到或不確定,TWCERT/CC 的聯絡方式也一併記下來。公司內部萬一發生疑似個資事故,第一時間該通知誰、由誰拍板決定啟動通知通報程序,這些角色也要先定好,不要等事故發生當下才在內部群組裡問「這件事誰負責」。
另一件同樣重要的事,是回頭檢查跟委外廠商簽的合約。前面提過,委外廠商知悉個資事故會被視為企業自己已經知悉,72 小時從那一刻就開始跳;如果合約裡沒有明確要求廠商在知悉事故時要立即回報,企業等於是把自己的反應時間交給對方自由發揮。這份檢查不用等子法正式上路才做,現在就可以開始盤點手上所有牽涉個資處理的委外合約,有沒有把即時回報義務寫進去。
這兩件事都不需要等 72 小時的義務正式生效才動手。通報聯絡清單整理好、委外合約條款補齊,是企業現在,不管子法什麼時候上路,都可以先做的準備;真正遇上事故時,光是「找得到該通知誰」、「知道自己被通報義務綁著」這兩件事先到位,就已經比還沒準備的企業省下大半的反應時間。
個資外洩通報這套制度,核心用意是逼企業把「知道自己出事」這件事看得更重,不是等資料外洩被媒體踢爆才緊張,而是從發現異常的那一刻,就要清楚知道下一步該做什麼。子法正式上路只是時間問題,現在就照草案標準把通報流程與委外合約條款準備好,真正遇上狀況時,才不會在 72 小時的倒數裡,光是釐清「這算不算事故」、「該通知誰」就耗掉大半時間。