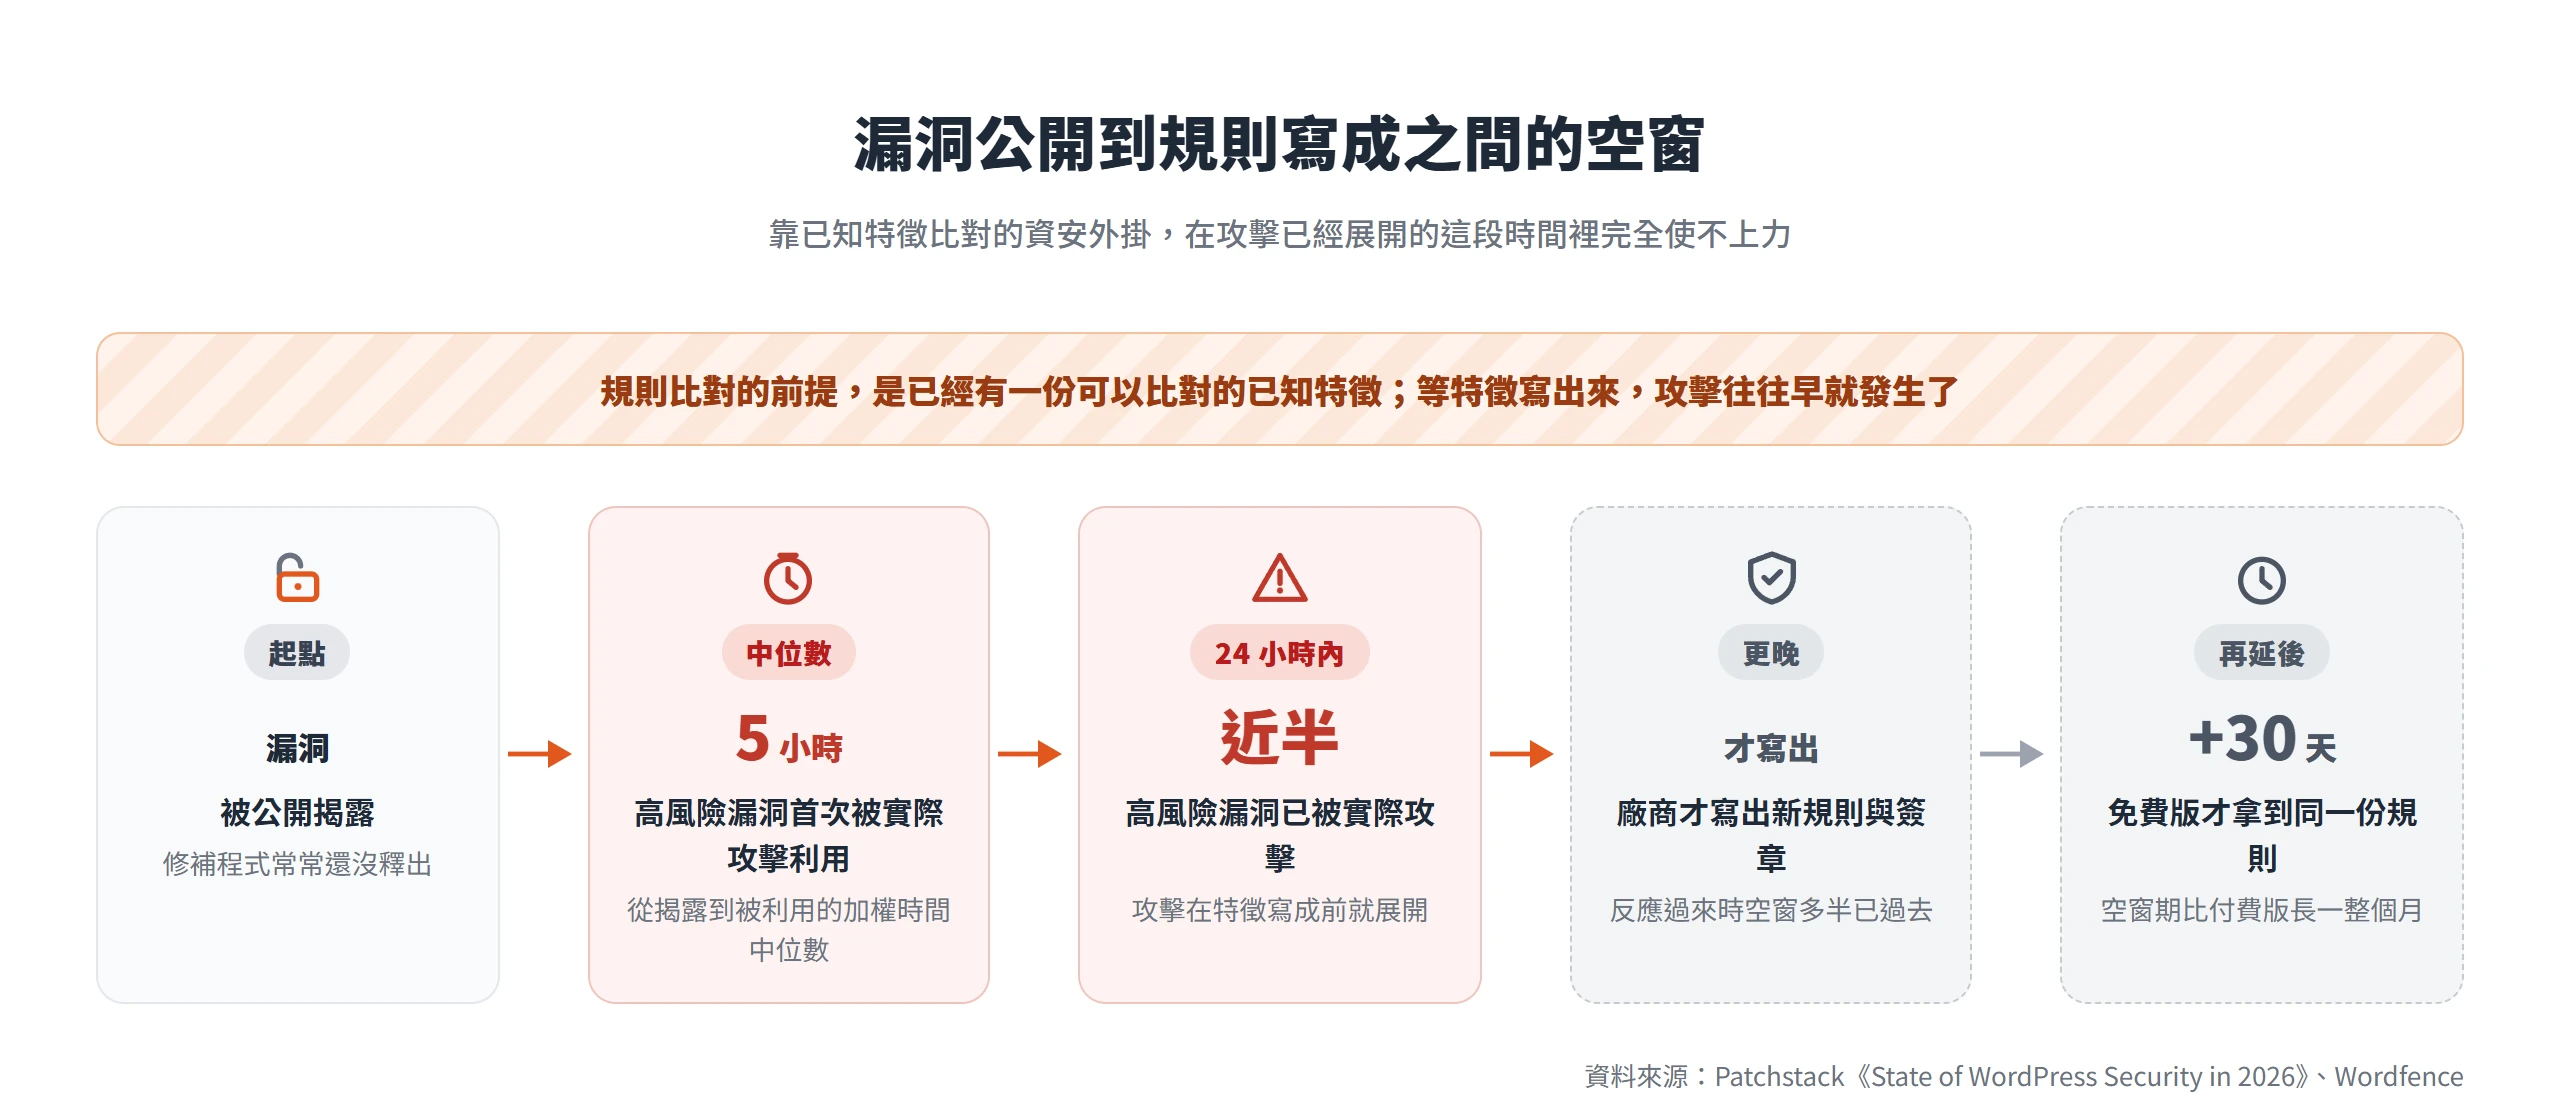
多數人裝好資安外掛,看到後台跳出「已擋下 XX 次攻擊嘗試」的紀錄,就把「有沒有防護」這件事直接畫下句點。但資安外掛實際在做的事,其實只有一件,把送進來的請求或檔案內容,拿去跟一份已知的攻擊特徵資料庫比對,符合就擋,不符合就放行。
這句話聽起來像廢話,卻決定了資安外掛天生的能與不能。比對得到的,它擋得很乾淨;比對不到的,它一點辦法也沒有,而且不會主動告訴你哪裡出了漏洞。Patchstack 一份針對 WordPress 生態系的年度分析發現,將近一半的漏洞在被公開揭露的當下,開發商根本還沒釋出修補程式,這代表有相當比例的風險,不是資安外掛靠比對規則就能先擋下來的。
它真正管用的地方,跟真正管不到的邊界,都是同一套機制決定的,也就是它怎麼判斷該不該擋下一個請求。
資安外掛是什麼?比對已知攻擊特徵的偵測與防禦邏輯
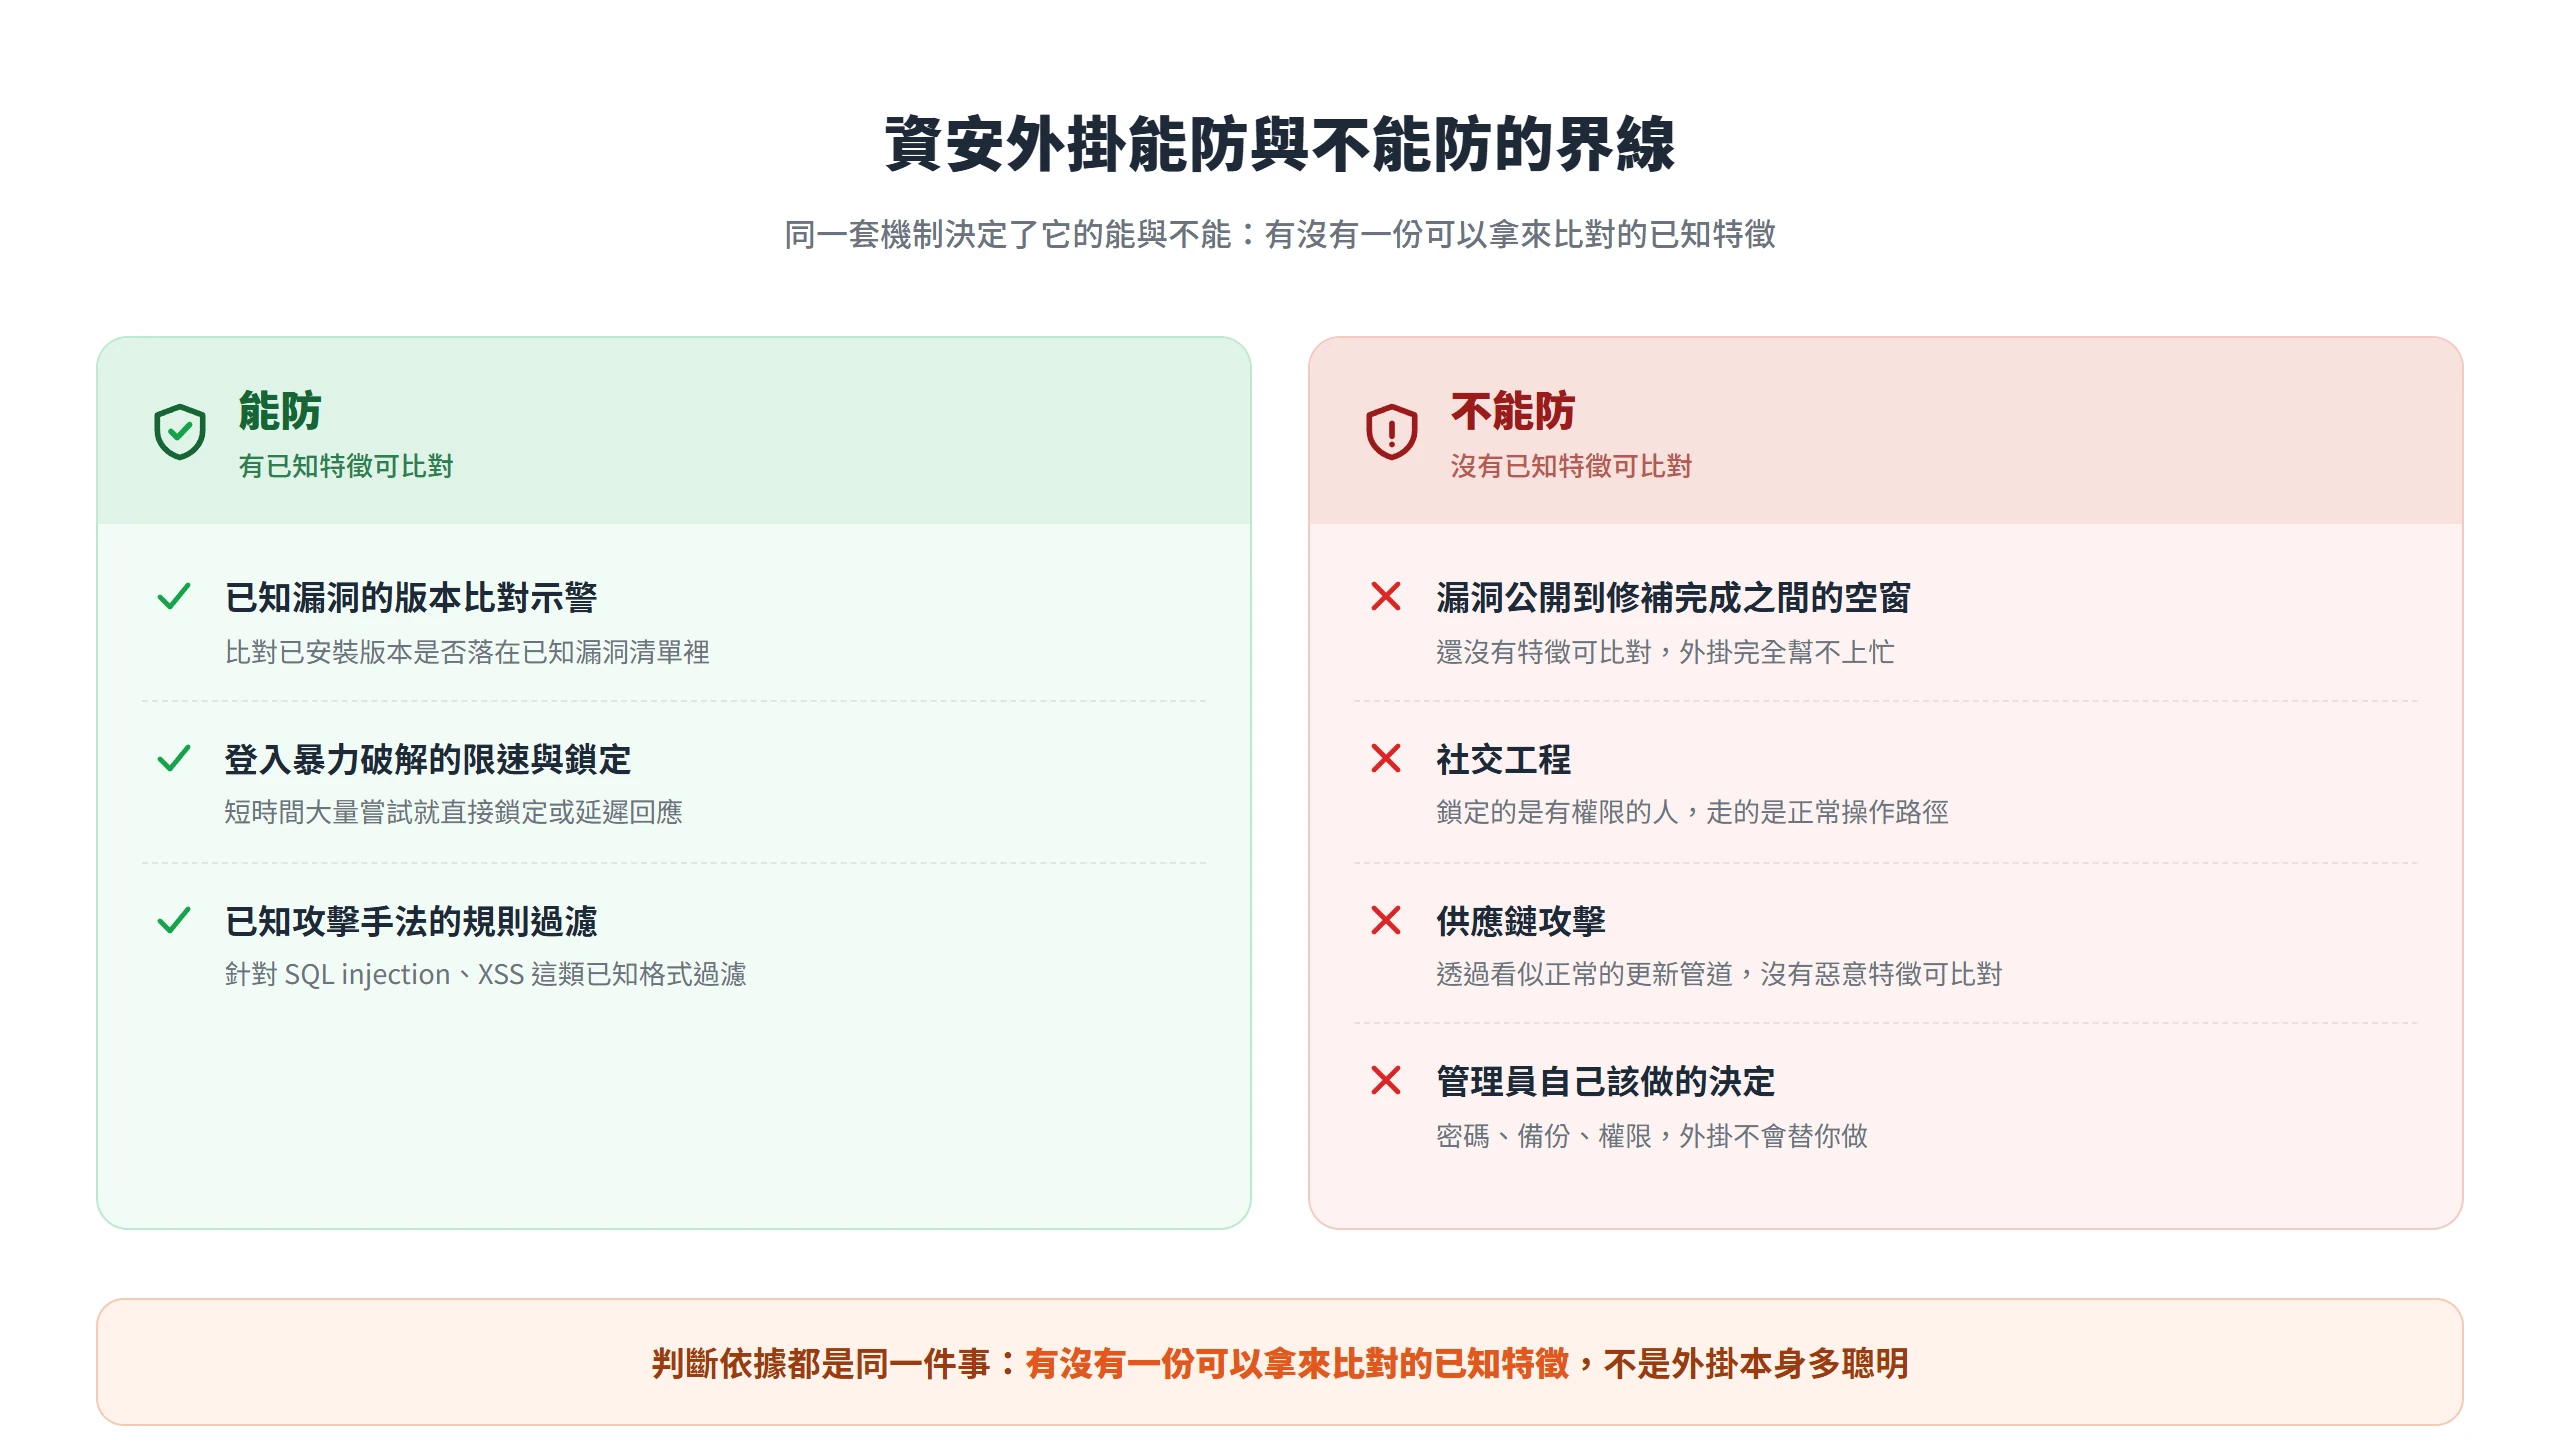
資安外掛的核心運作邏輯很單純,就是把進來的東西,一個 HTTP 請求、一支上傳的檔案、一次登入嘗試,拿去跟一份已知的攻擊特徵資料庫做比對,符合就擋下來,不符合就放行。常見的手段大致分成三種。第一種是防火牆規則比對,針對 SQL injection、跨站腳本攻擊(XSS)這類已知攻擊手法的請求格式做過濾;第二種是惡意程式碼簽章掃描,拿檔案內容去比對已知的惡意程式碼特徵;第三種是登入行為限速與鎖定,針對短時間內大量嘗試登入的行為模式做限制。
這三種手段看起來各自獨立,性質卻是同一件事:都是比對已知模式,差別只在比對的對象是請求、是檔案內容、還是行為頻率。
除了即時攔截,多數資安外掛還內建一項容易被忽略的功能,比對已安裝外掛與主題的版本,是否落在已知漏洞清單裡,主動提醒管理員該更新哪一支。這項功能跟前面三種即時攔截性質不同,它是事後提醒,就算掃出來,管理員還是得自己動手把外掛更新到修補版本,資安外掛不會自動幫你按下更新鍵。
Wordfence 支援團隊成員曾在 WordPress.org 官方支援論壇上明確說明,免費版使用者拿到新的防火牆規則與惡意軟體簽章,會比付費版使用者晚 30 天,但這個延遲只套用在 Wordfence 自動發布的規則上,使用者自己設定的黑白名單不受影響、會立即生效。這段說明本身就印證了整套機制的本質,防護能不能生效,取決於有沒有一份可以拿來比對的已知特徵,不是取決於外掛本身多聰明。
已知漏洞掃描和登入暴力破解攔阻是外掛真正管用之處
登入行為限速與鎖定,還有已知漏洞的版本比對,是資安外掛真正擅長、而且有數據佐證的兩件事。
登入行為限速與鎖定,這個機制只看嘗試頻率與行為模式,不需要判斷內容是什麼,機制直接、效果也明確。短時間內從同一個來源大量嘗試登入,就直接鎖定或延遲回應,暴力破解攻擊的成本立刻被拉高。
版本比對已知漏洞清單這項功能,能在漏洞被公開揭露之後、管理員還沒動手更新之前,先攔截或至少示警。這一點之所以重要,是因為多數入侵事件的成因並不是什麼精密的未知攻擊,而是一支已經有公開修補程式、卻沒有被更新的舊版本。Sucuri《2023 Hacked Website Report》這份針對受駭網站的年度分析發現,受感染當下有 39.1% 的 CMS 應用程式是過期版本;在修復過程中,13.97% 的受駭網站被發現至少有一支存在已知漏洞的外掛或佈景主題沒有更新。換句話說,相當比例的入侵事件,理論上早就有解,只是沒有及時更新,也沒有人及時提醒。
台灣電腦網路危機處理暨協調中心(TWCERT/CC)2020 年發布的一則公告,正好是這項功能設計來抓的典型案例。GDPR Cookie Consent 這支外掛當時安裝在約 70 萬個 WordPress 網站上,被揭露一個 CVSS 評分達 9.0、屬於嚴重等級的漏洞,起因是外掛在處理 AJAX 特效時的疏失,可能讓攻擊者取得 WordPress 更高的權限、竄改網站內容甚至讓網站離線。開發商在 2 月 11 日釋出 1.8.3 修復版本,TWCERT/CC 於 2 月 18 日對外發布警訊提醒用戶更新。只要資安外掛的版本掃描比對到已安裝版本落在受影響範圍內,就能主動示警,剩下的更新動作,還是得靠管理員自己按下去。
漏洞公開到修補完成之間有規則比對擋不住的空窗
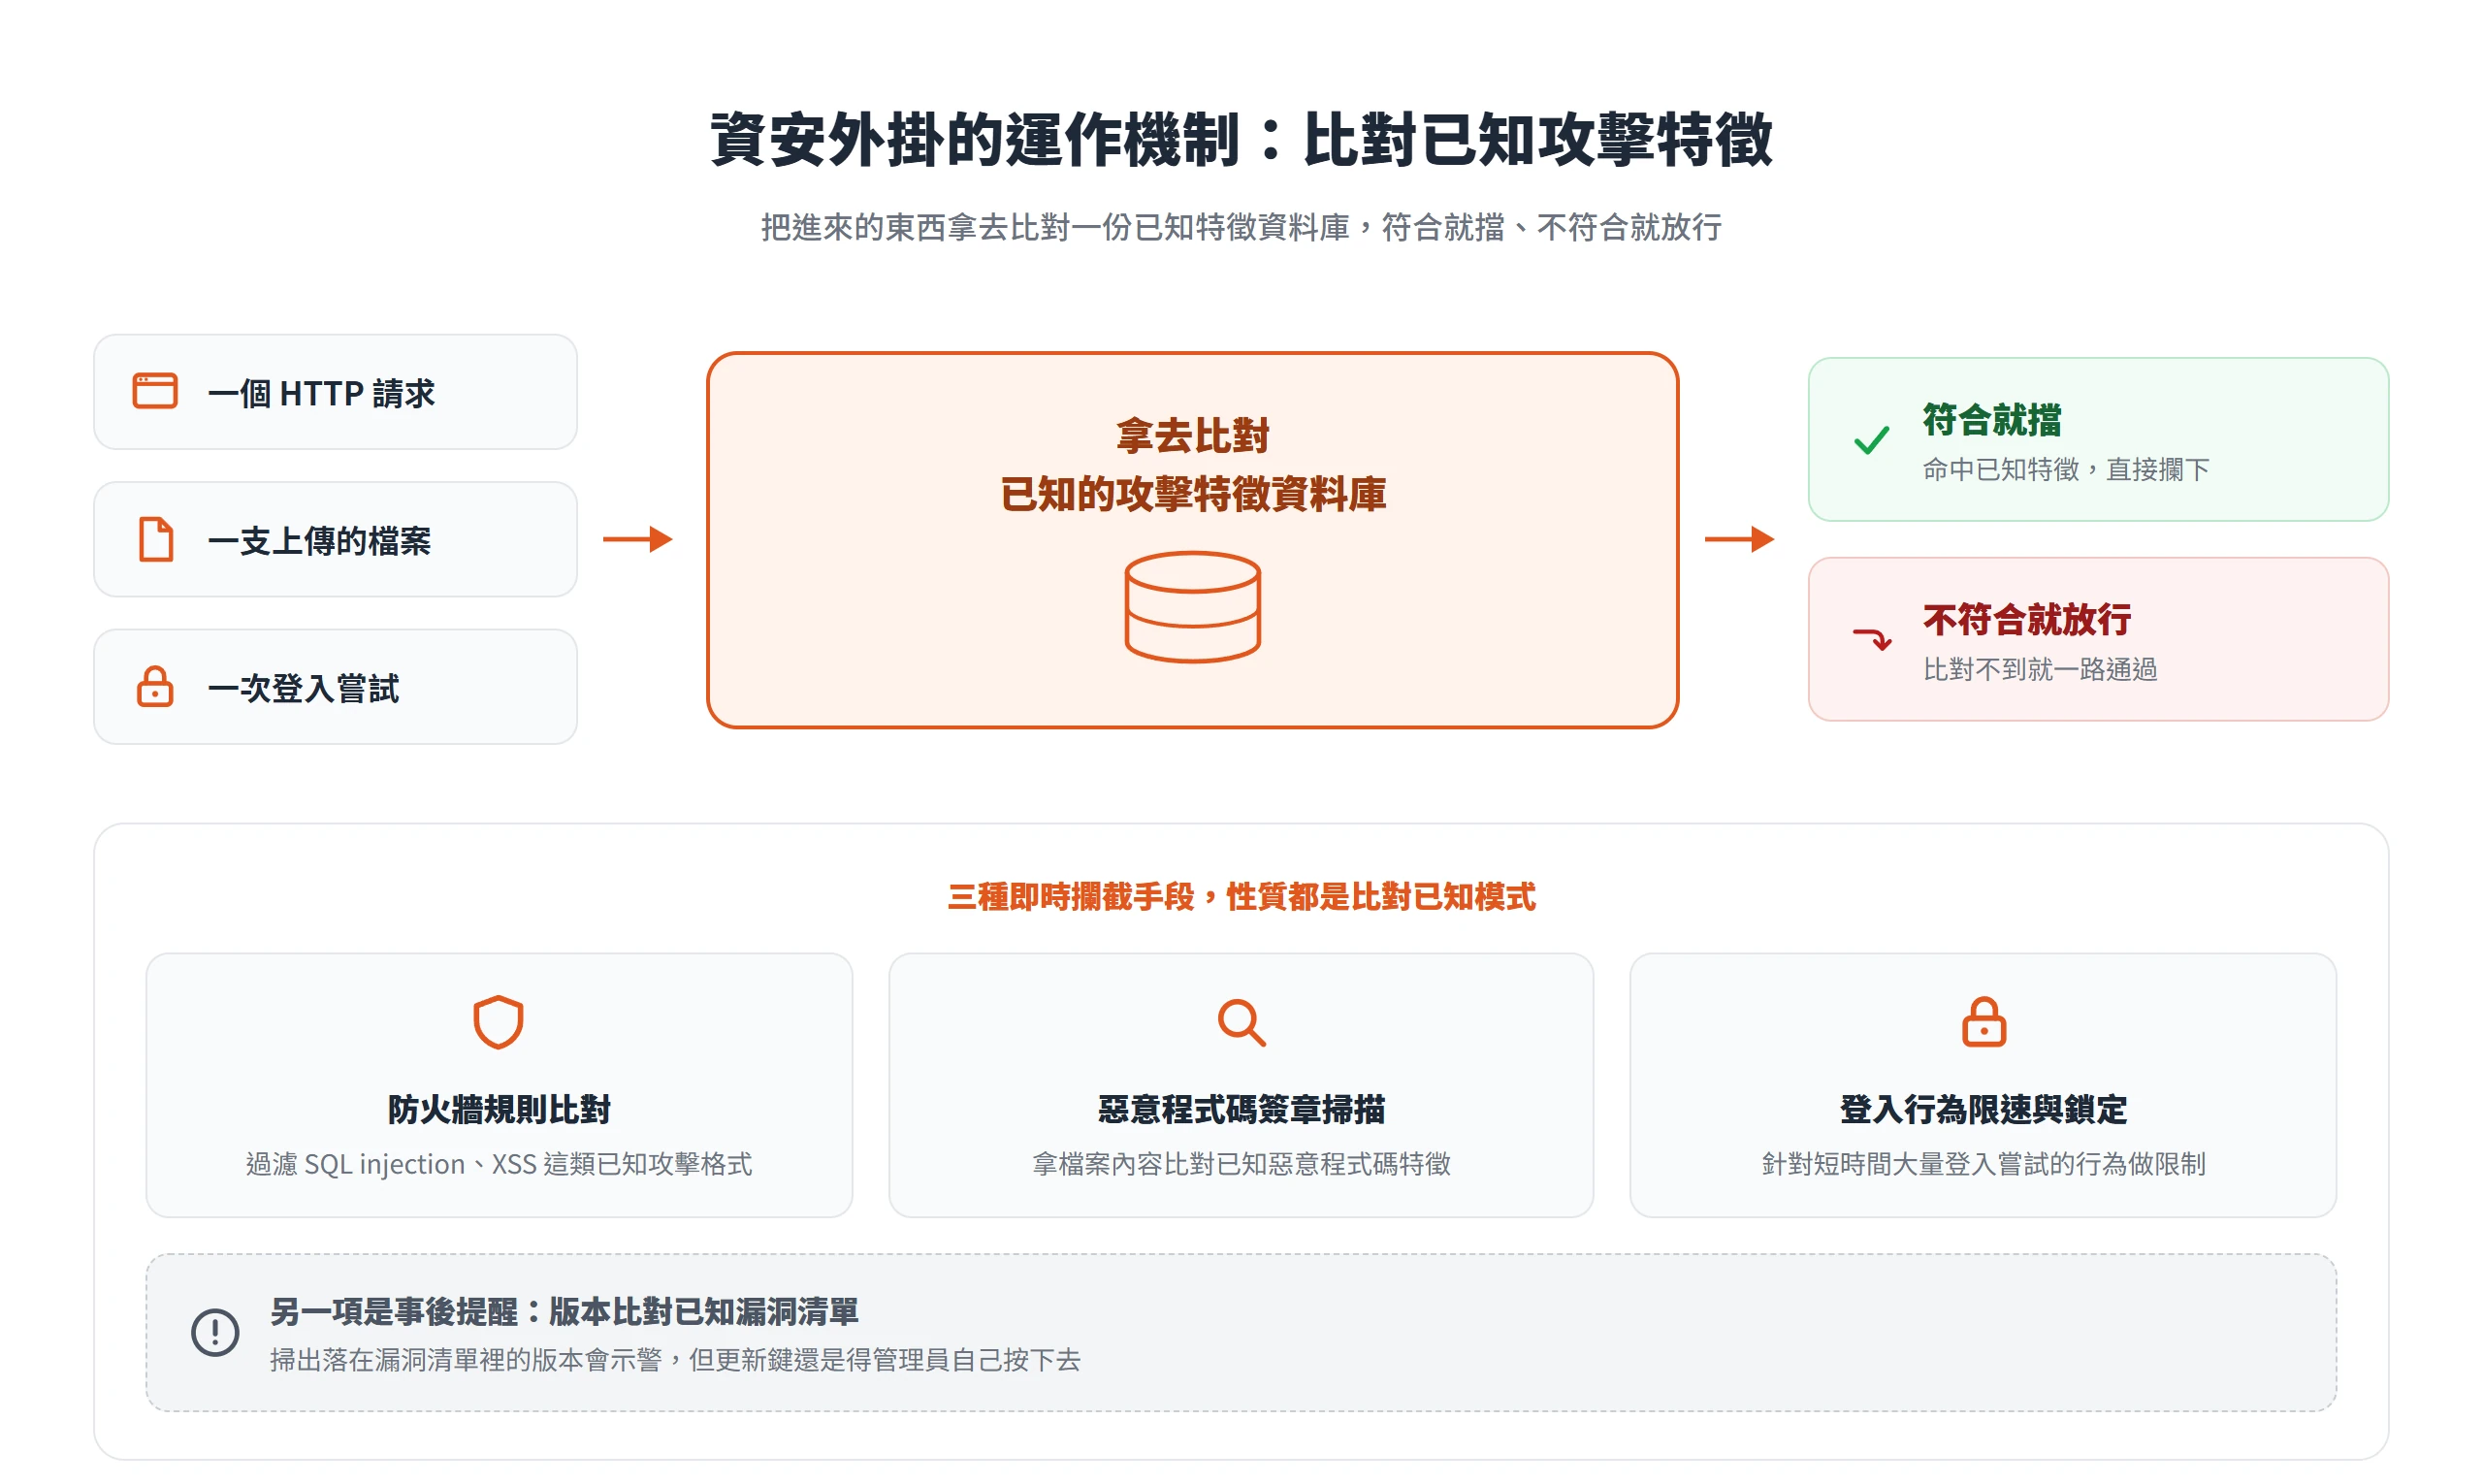
漏洞從被公開到開發商釋出修補程式,常常還有一段實際存在、而且很短的空窗,這段時間裡,靠已知特徵比對的資安外掛完全幫不上忙。因為它的比對機制,前提是已經有一份可以拿來比對的已知特徵,漏洞公開之後,還得等資安外掛廠商據此寫出新的規則或簽章,這中間又是一段時間。
Patchstack《State of WordPress Security in 2026》這份報告把這段空窗量化得很具體。2025 年 WordPress 生態系新增了 11,334 個漏洞,比 2024 年成長 42%,其中 91% 出現在外掛、9% 在佈景主題,核心只有 6 個。這些漏洞裡有 1,966 個(17%)屬於高風險等級,而 46% 的漏洞在公開揭露的當下,開發商根本還沒有釋出修補程式。更關鍵的是時間尺度,高風險漏洞從揭露到第一次被實際攻擊利用,加權時間中位數只有 5 小時,將近一半的高風險漏洞在揭露後 24 小時內就已經被實際攻擊。等資安外掛廠商反應過來、寫出對應規則,往往這段時間早就過去了。
同一套機制,不同使用者拿到規則的時間點也不一樣。前面提到 Wordfence 免費版使用者拿到新規則的時間,比付費版晚 30 天,等於同一支外掛、同一個漏洞,免費版使用者要承受的空窗期就是比付費版長一整個月。
更容易被忽略的是,就連資安外掛自己的核心防護功能,也曾經出現過真實可被繞過的案例,不是外掛沒裝好,是那個功能本身有漏洞。Wordfence Intelligence 漏洞資料庫記錄的一個實例,安裝數超過 100 萬的資安外掛「All In One WP Security & Firewall」,在 5.2.4 以下版本裡,內建的隱藏或改名登入頁面這項熱門硬化功能,存在一個繞過漏洞。攻擊者只要把請求網址做 URL 編碼,就能繞過改名保護,不需要登入就能直接存取原本應該被隱藏的 wp-login.php,CVSS 評分為 3.7,屬於低風險,開發商已在 5.2.5 版本修復。這說明資安外掛本身也是程式碼、也可能有漏洞,不是理論假設,而是曾經真實發生、影響上百萬個網站的案例。
供應鏈攻擊也屬於同一類邊界,攻擊者送進來的程式碼,是透過看起來正常、甚至本身就是官方的更新管道,一樣沒有已知的惡意特徵可以比對。Verizon《2026 年資料外洩調查報告》發現,第三方(含供應鏈)涉入外洩事件的比例達到 48%,比前一年成長 60%;這份報告有史以來第一次出現漏洞利用超越竊取憑證,成為最常見的初始入侵管道,漏洞利用占全部外洩事件的 31%。這兩個數字合起來,說明規則比對機制先天難以完全涵蓋的範疇,規模正在擴大。
密碼、備份、帳號名稱,外掛裝好不會替你做決定
外掛真正防不住的,其實不是特定攻擊手法,而是外掛裝好之後,還留在管理員自己手上的那些決定。WordPress.org 官方《Advanced Administration Handbook》裡「Hardening WordPress」這份文件,把硬化措施分成兩類,界線畫得很清楚。
一類是資安外掛能自動處理的,文件點名 iThemes Security、All in One WP Security、Wordfence、Shield 這幾支,說明它們能在 Apache 或 WordPress 層級自動過濾攻擊,屬於防火牆功能。
另一類需要管理員自己動手,外掛不會代勞。檔案應該由使用者帳戶擁有、且只能由該帳戶寫入,目錄權限設定為 755、檔案權限設定為 644,這需要透過 shell 指令去調整,外掛的介面碰不到這一層。wp-config.php 建議移到網站根目錄外一層,或是在 .htaccess 裡加入存取限制,這個檔案存放的位置要管理員自己決定。資料庫使用者的權限應該限縮,撤銷 DROP、ALTER 這類高階指令,但文件也提醒,這麼做可能導致更新出問題,需要管理員自己權衡,不是設一次就永遠正確。定期備份 MySQL 資料庫、加密備份檔案並記錄雜湊值;避免用「admin」這類容易被猜到的帳號名稱;更改預設的 wp_ 資料表前綴;用 SFTP 取代 FTP 傳輸檔案,因為密碼絕不會以明文發送。這一串清單裡沒有一項是外掛裝好就自動完成的,全部要管理員自己按下去或自己做判斷。
雙因素驗證是另一個常被誤會的地方。WordPress.org 官方《Two-Step Authentication》文件開宗明義引述 WordPress 安全團隊的說法:「密碼是你在網路上所做任何事情裡最薄弱的一環。」但文件也明確指出,WordPress 核心本身並沒有內建雙因素驗證,要用就得到外掛庫搜尋並自行安裝啟用,文件點名了 Duo、Google Authenticator、Two-Factor 等外掛。文件也特別提醒,簡訊本身並不是安全的驗證管道,鼓勵改用手機應用程式驗證。這代表資安外掛能提供這些功能的開關,卻不會自己幫你打開,更不會替你做要不要犧牲一點便利、換取更高安全性這類判斷,那是管理員自己該做的決定。
社交工程繞過整套技術防護,因為它鎖定的是人不是程式
前面幾節談的邊界,都還停留在技術層面,規則比對抓不到還沒被寫進特徵庫的攻擊。社交工程完全不在這個範圍裡,因為它從一開始鎖定的就不是程式碼,而是有權限的人。
攻擊者的目標,是讓一個合法使用者自己交出帳號密碼、自己點下安裝、自己按下確認。整個過程用的都是正常的帳號密碼,走的也是正常的操作路徑。資安外掛的規則比對機制在這裡沒有任何異常模式可以抓,因為表面上看起來,這就是一次正常登入、一次正常的檔案下載,沒有任何一個環節符合攻擊特徵的定義。
Verizon《2026 年資料外洩調查報告》的數字說明,這不是邊緣情境,而是外洩事件裡最大宗的成因之一。這份報告發現,62% 的外洩事件涉及人為因素,比前一年的 60% 再微幅上升;社交工程是外洩事件裡第三常見的攻擊模式,占全部外洩事件的 16%;而在行動裝置上,社交工程訊息的點擊率比傳統電子郵件釣魚高出 40%,成為攻擊者鎖定的新目標。
社交工程的手法能做到多以假亂真,台灣電腦網路危機處理暨協調中心(TWCERT/CC)在 2025 年 7 月一則公告裡有具體案例。公告指出,駭客偽冒通訊軟體 LINE,透過搜尋引擎最佳化把偽冒網站推到前面,誘導使用者下載檔案,配合社交工程手法讓人放下戒心。這批惡意程式包含後門模組、檔案管理模組、鍵盤側錄模組,還新增了能操控隱藏桌面的遠端控制模組。整起攻擊從頭到尾,使用者是自己主動下載、自己執行安裝,沒有任何一個環節觸發技術層面的攻擊特徵,任何架在 WordPress 或主機上的規則比對機制,在這種攻擊面前完全使不上力。
主機層防護與外掛防護擋的是不同兩層攻擊
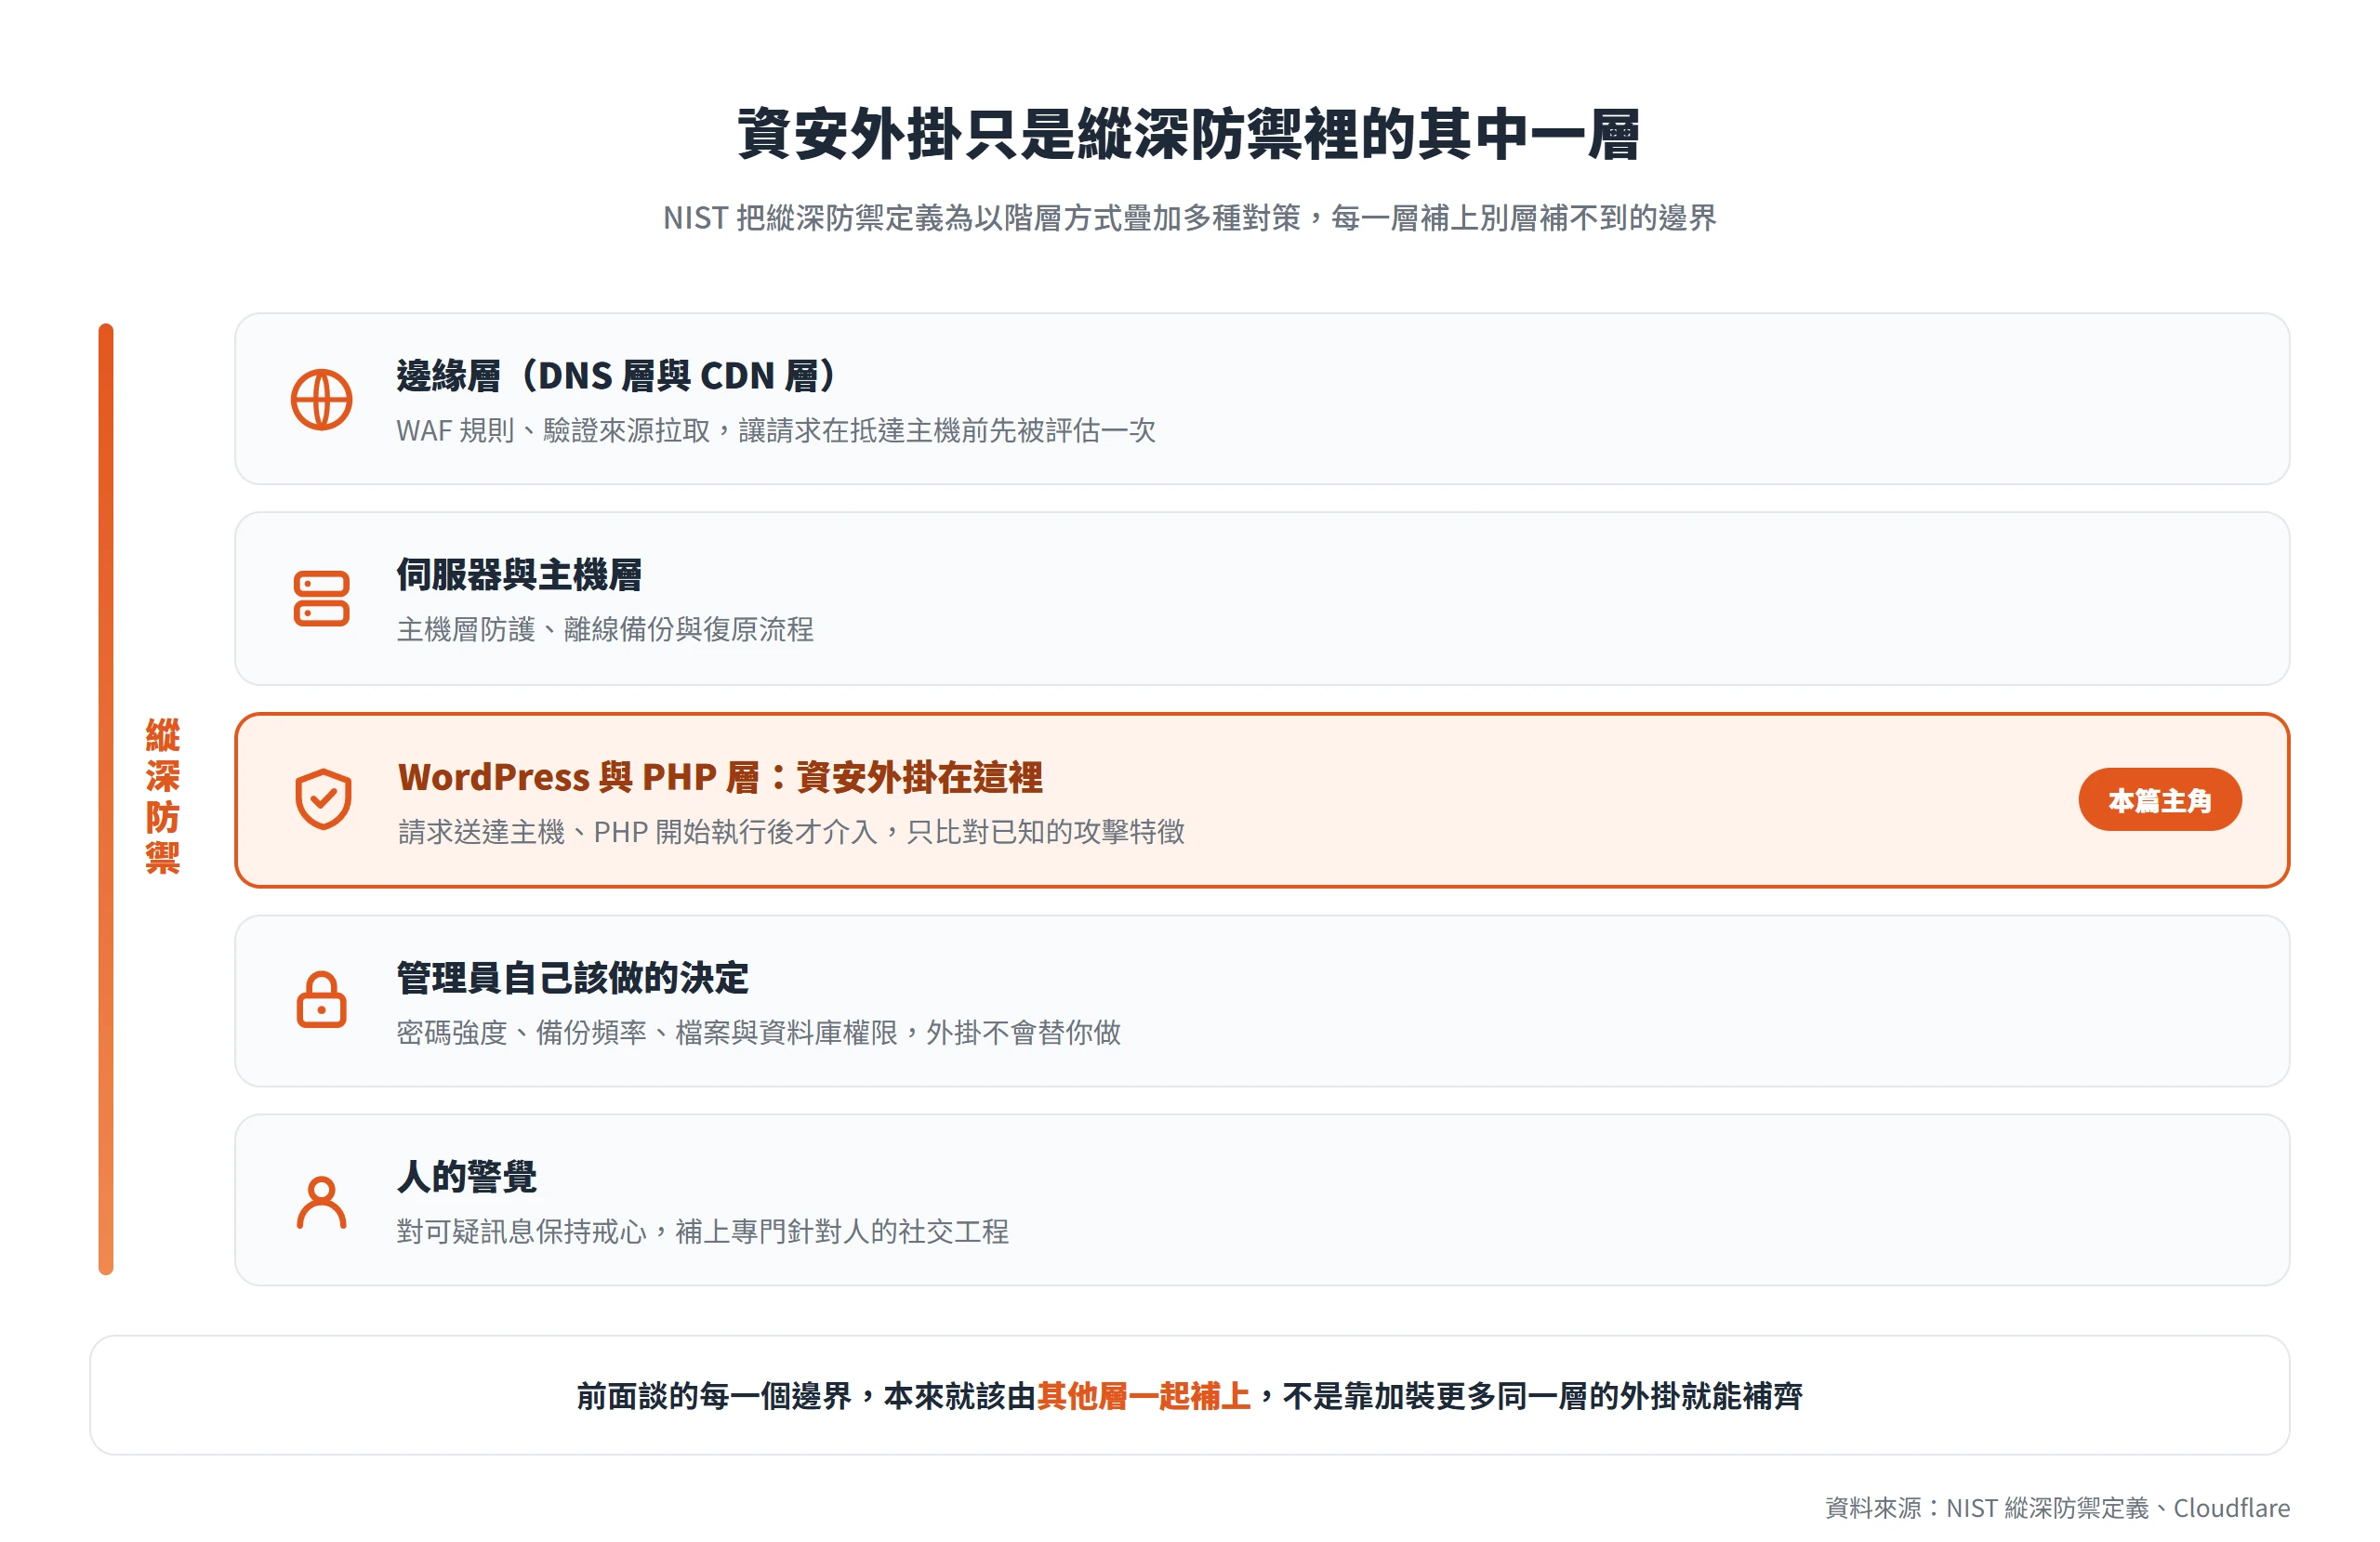
資安外掛運作在 WordPress 與 PHP 這一層,前提是請求已經送達主機、WordPress 已經開始執行,才輪到它接手判斷。架在主機或網路最前端的防護,像是 DNS 層與 CDN 層這類邊緣層防護,擋的根本是不同階段的攻擊。
Cloudflare 官方技術文件對保護源伺服器有清楚的說明。當網路邊緣層的防護,像是 WAF 規則、驗證來源拉取(Authenticated Origin Pulls)正確設定之後,源伺服器只接受先通過 Cloudflare 驗證的請求,等於每一個請求在抵達主機之前,就已經先被邊緣層的規則評估過一次。透過設定代理型 DNS 紀錄,可以隱藏源伺服器的真實 IP 位址,並進一步用 HTTP 驗證標頭限制存取,讓源伺服器只認得帶有特定驗證標頭的請求。相對地,運作在 WordPress 內部的資安外掛,性質上只能等請求已經送達主機、PHP 已經開始執行之後才介入判斷。這是兩者在架構位置上的根本差異,不是防護強弱的差異,也不是誰能取代誰的問題。
這個層級差異,剛好可以用來收束前面談的每一個邊界。美國國家標準暨技術研究院(NIST)把縱深防禦定義為,以階層方式疊加多種對策來達成安全目標。資安外掛符合的,是縱深防禦裡的其中一層,前面談到的每一個邊界,像是漏洞公開到修補完成之間的空窗、密碼與備份這類管理員自己該做的決定、專門針對人的社交工程攻擊,本來就該由縱深防禦裡的其他層一起補上,包括伺服器層的防護、離線備份與復原流程、帳號與權限管理,還有人員對可疑訊息的警覺。不是靠加裝更多同一層的外掛,就能把這幾個邊界一次補齊。
資安外掛值得裝,這篇沒有一個字在說不要裝。它只做一件事,比對已知的攻擊特徵,把能比對得到的攻擊擋在門外,這件事它做得夠好。但比對不到的部分,包括漏洞公開到規則寫成之間的空窗、密碼強度與備份頻率這類管理員自己該做的決定,還有整個繞過技術層面的社交工程,都不在它的能力範圍裡。把它放進一整套縱深防禦裡看待,其他層該補的,還是得自己動手做,安全感不該只靠後台那一行已擋下的數字。