
多數人聽到「勒索軟體」,腦中浮現的還是電腦中毒的畫面:跳出紅色警告視窗、檔案打不開、要求用虛擬貨幣贖回。但如果中招的是你的網站,情況完全不是這麼回事——你自己的電腦可能連一點異狀都沒有,防毒軟體也沒跳出任何警告,客人卻在打開網站時看到陌生的勒索訊息,你想登入後台,密碼早就被人換掉,進不去了。
勒索軟體(Ransomware)指的是一種會把目標資料加密、再向受害者索取贖金換取解密金鑰的惡意程式,這個定義本身沒有變,變的是攻擊的對象。當它盯上的是一個網站,被鎖住的不是你桌機硬碟裡的檔案,而是主機上的網站程式與資料庫;受影響的也不只你一人,而是每一個試圖下單、留言、瀏覽的訪客。搞不清楚這個差別,很容易在事情發生的第一時間就用錯方法應對,把原本可以救回的東西越弄越糟。
這篇會先把「網站」跟「電腦」這兩種情境的本質差異釐清,再一路拆到駭客怎麼找到破口、真實案例長什麼樣子,以及事情發生當下該怎麼處理。先從這兩者的差異講起。
網站也會中勒索軟體?跟個人電腦中毒不是同一回事
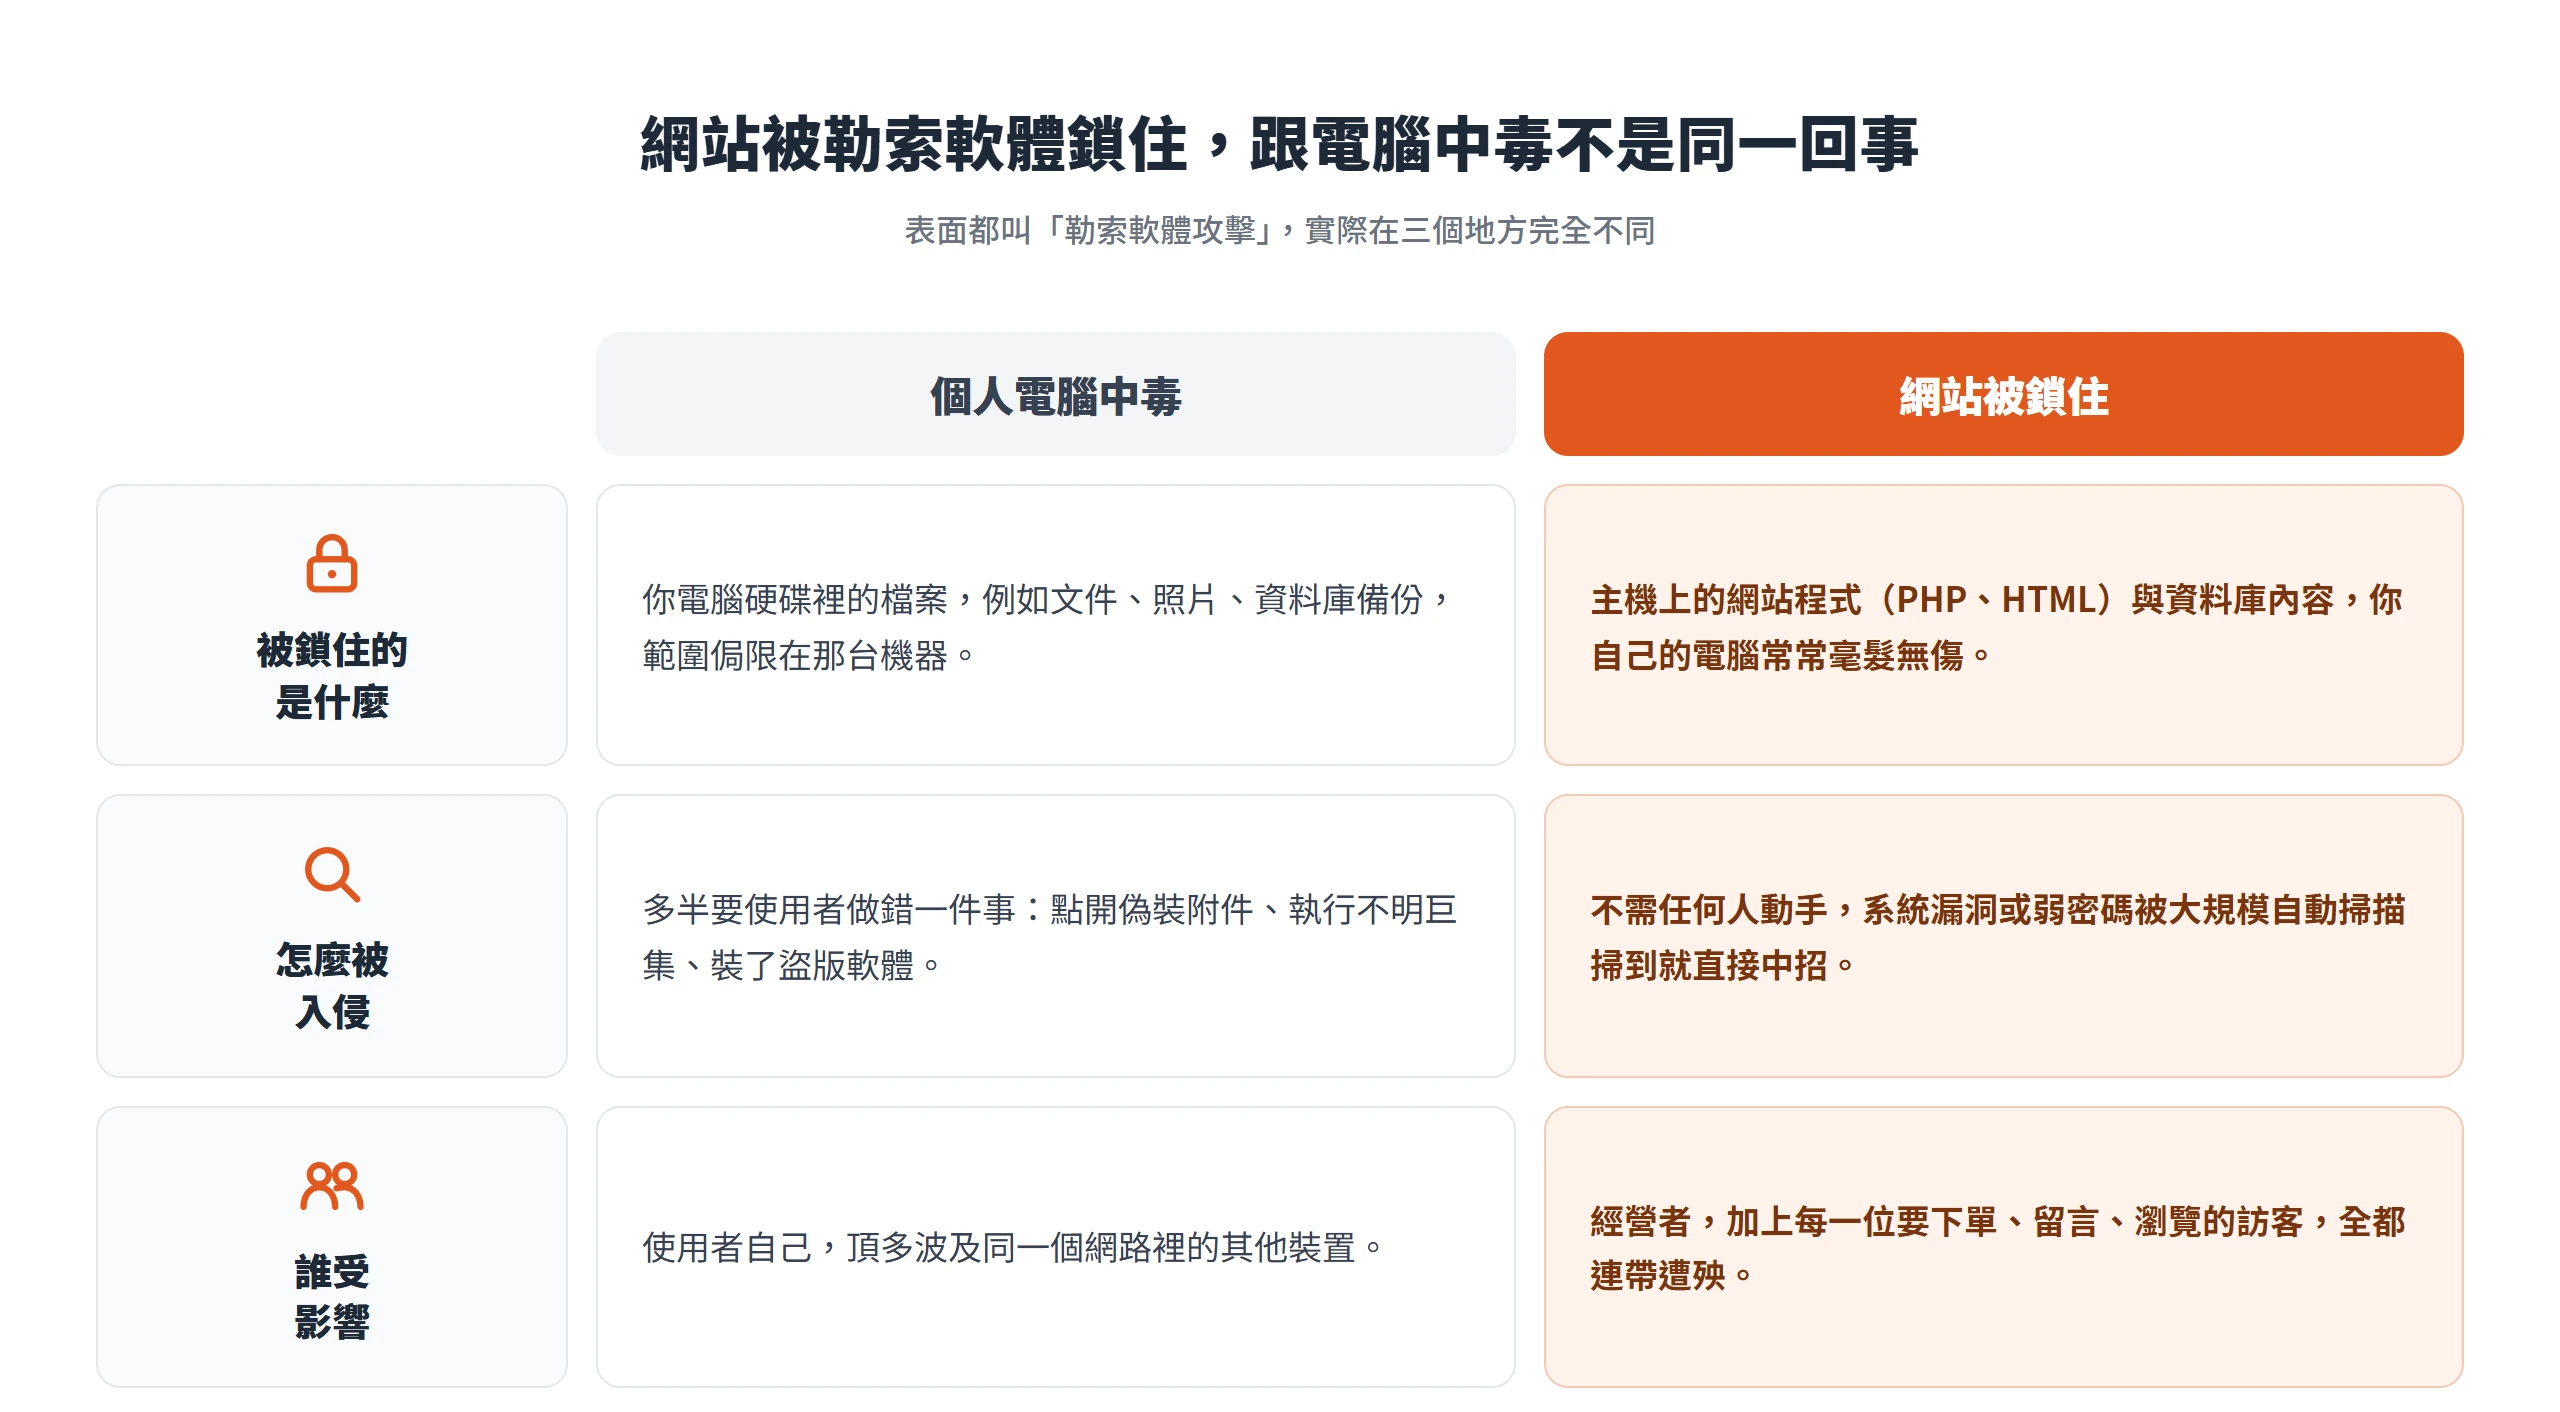
個人電腦中毒與網站被鎖住,表面上都叫做「勒索軟體攻擊」,實際上在三個地方完全不同:誰被鎖、怎麼被鎖進去、誰受影響。搞懂這三個差異,才知道後面要處理的不是灌一套防毒軟體就能解決的事。
TWCERT/CC(台灣電腦網路危機處理暨協調中心)在勒索軟體防護指南裡,把勒索軟體造成的威脅分成三種:加密受害電腦中的檔案、要求贖金換取解密金鑰的「資料可用性」威脅;鎖住裝置螢幕或瀏覽器使其無法使用的「系統可用性」威脅;以及把資料大量加密並上傳、用洩漏隱私或機敏資料要脅付款的「隱私挾持」(Doxware)。個人電腦中毒,多半只踩中第一種;網站被鎖住,卻常常同時踩中「資料可用性」跟「隱私挾持」這兩種,資料被加密之外,攻擊者往往還把資料偷走一份,作為第二重要脅。
被鎖住的是主機上的程式與資料庫,不是你的電腦
電腦中毒時,勒索軟體加密的是那台電腦硬碟裡的檔案,例如文件、照片、資料庫備份,只要你人在那台電腦前面,中鏢的範圍就侷限在那台機器。
網站被鎖住則是另一回事,被加密的對象變成主機上的網站程式(例如 PHP、HTML 檔案)與資料庫內容,主機可能是你自己租的,也可能是共用主機商底下的一個空間。你自己桌上的電腦,很多時候完全沒被動過手腳,除非攻擊者是先偷到你電腦上儲存的登入憑證,再拿去登入主機動手。也就是說,「我的電腦好好的、掃毒也沒抓到東西」,不代表你的網站沒事。
入侵不靠使用者點擊,靠系統本身的漏洞
電腦中毒多半需要「人」配合做錯一件事:點開偽裝成發票的附件、執行一份來路不明的巨集、裝了一套盜版軟體。換句話說,只要使用者夠謹慎、不亂點,感染的機率就能大幅降低。
網站被鎖住,往往不需要任何人手動做錯事。駭客做的是大規模掃描,找出網路上版本過舊的內容管理系統(CMS)、有漏洞的外掛,或是可以被暴力破解的後台密碼,符合條件的網站就直接被盯上。數位發展部資通安全署(下稱資安署)在一份說明勒索軟體攻擊趨勢的新聞稿中指出,常見的入侵管道包括釣魚郵件、惡意網站、系統漏洞與非法軟體,其中系統漏洞正是網站情境的主要途徑,這是伺服器端被動式的入侵,跟電腦情境常見的「使用者被騙點擊」機制不一樣。
受害的不只經營者,還有每一位造訪網站的訪客
電腦中毒受影響的是使用者自己,頂多波及同一個網路裡的其他裝置。網站被鎖住卻不是這麼回事:後台進不去,苦的不只是你自己,每一個原本要下單、要留言、要瀏覽商品的訪客,打開頁面就會撞上空白畫面或勒索訊息,訂單下不了、頁面打不開,全都連帶遭殃。
更麻煩的是,經營者往往不是第一個發現異狀的人。多半是訪客反映「你的網站打不開」,或是 Google 先把網站標記為不安全,經營者才後知後覺察覺出事。資安署那份新聞稿也提到,一旦受駭,恐面臨資料遺失、服務中斷、財務損失及聲譽受損等嚴重後果,服務中斷這一項,對訪客來說就是最直接可見的衝擊。
知道網站被鎖的機制跟電腦不同,只是第一步;真正該問的是,駭客怎麼找上你的網站,答案多半藏在幾個具體、可以逐一檢查的破口裡。
密碼、程式漏洞與主機環境,三種常見的入侵破口
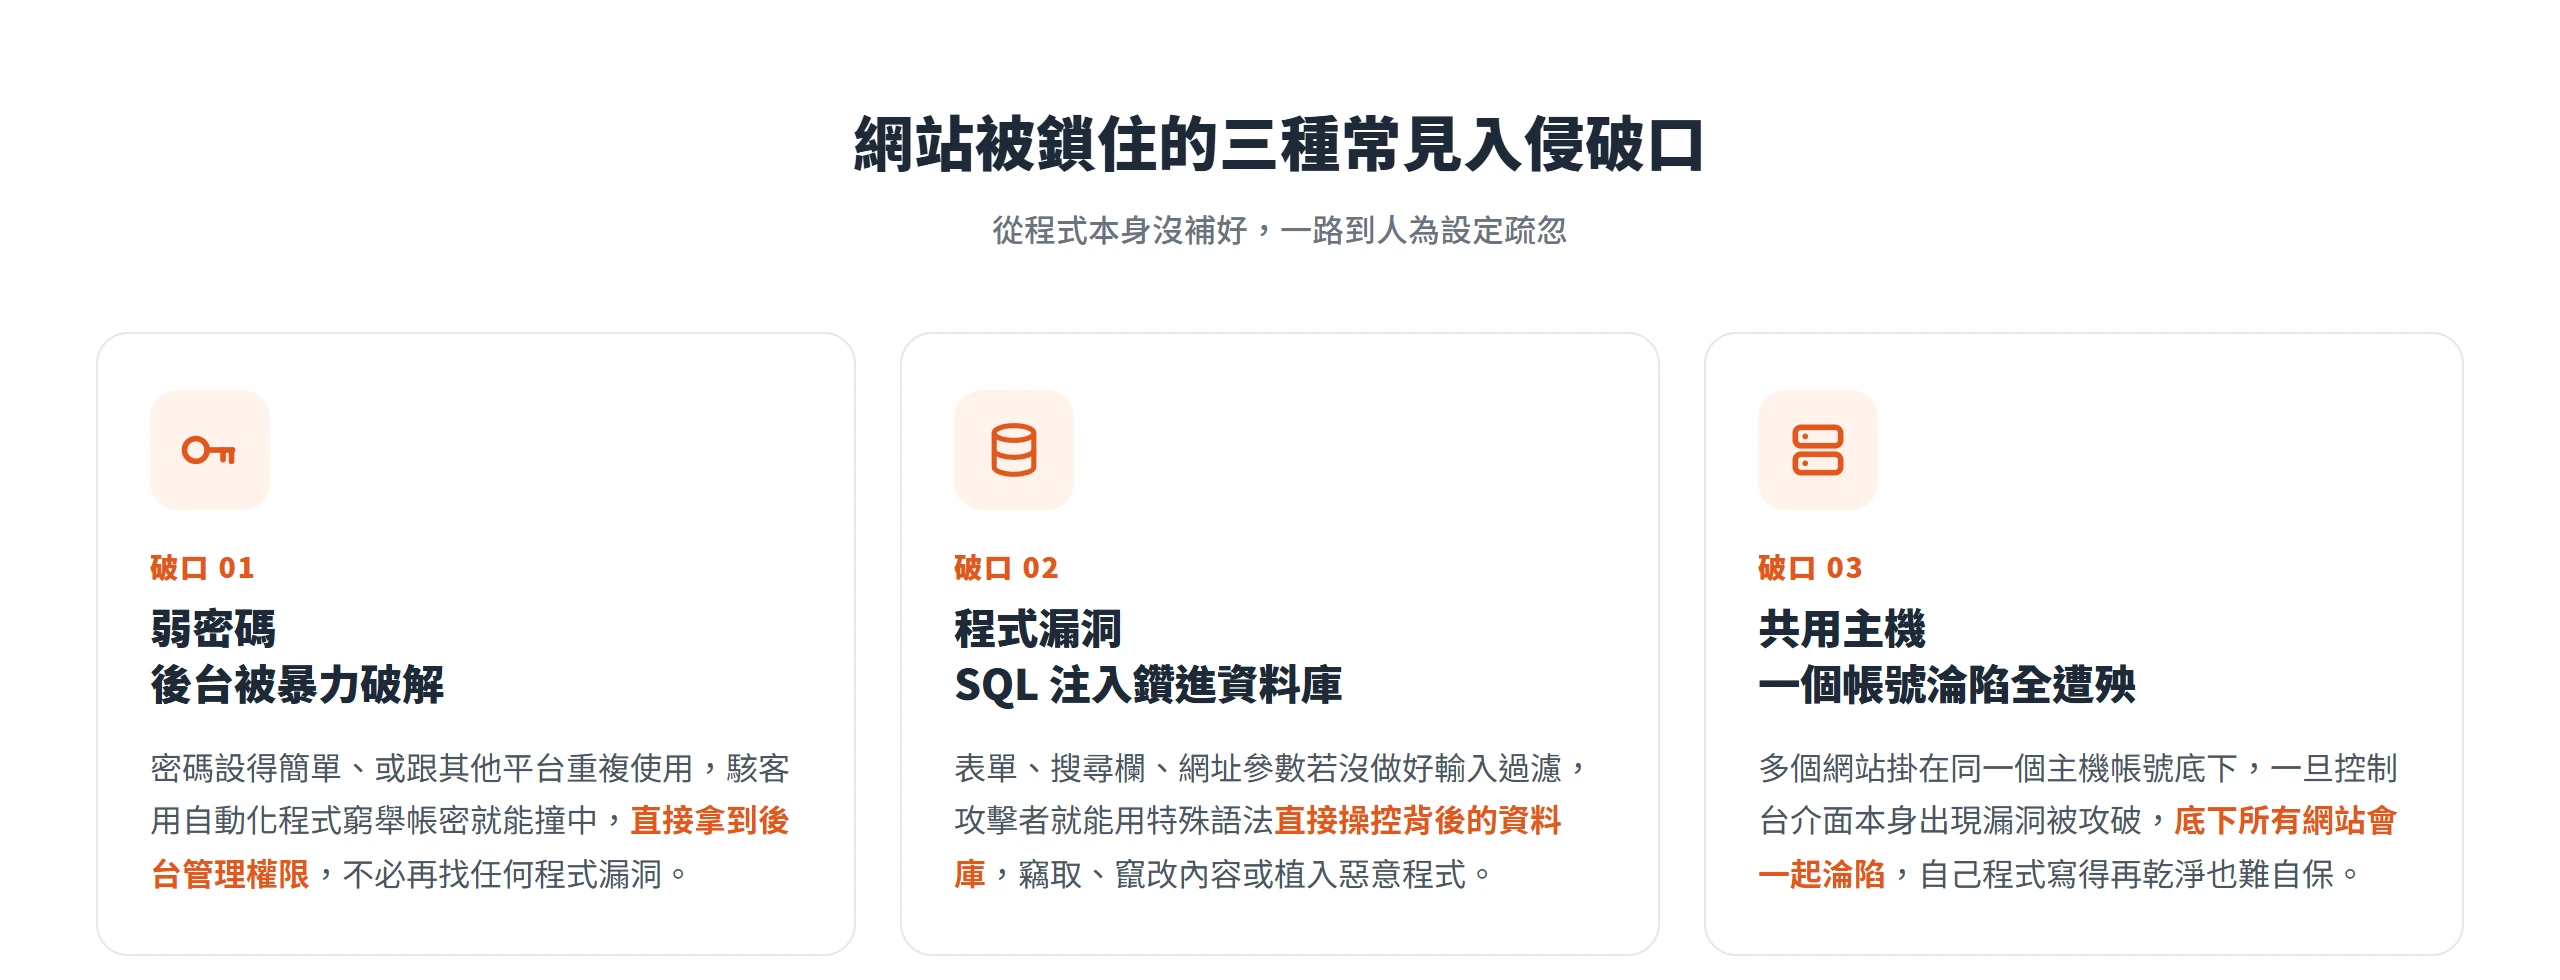
網站被鎖靠的正是系統漏洞,駭客實際上是從哪幾種管道鑽進去的?歸納起來大致是幾種,從程式本身沒補到位,一路到人為設定疏忽都有。
弱密碼讓後台淪為暴力破解的入口
最基本、也最常被忽略的一條路,是後台帳號密碼。密碼設得簡單,或是跟其他平台重複使用,駭客就能用自動化程式窮舉嘗試登入,一次次試上大量帳密組合,遲早會撞中。一旦登入成功,等於直接拿到後台管理權限,不需要再找任何程式漏洞,就能上傳惡意檔案、竄改內容,甚至直接鎖住整個網站。
TWCERT/CC 的防護指南在企業組織的事前預防措施裡,特別列出「人員的最小使用權限」與「實施多因子身份驗證」這兩項防線,從反面也印證了,沒有多因子驗證、帳密又弱,正是最常被鑽的破口之一。
SQL 注入從表單和網址參數鑽進資料庫
另一條路走的是程式邏輯。網站上的表單、搜尋欄位、網址列裡帶的參數,如果沒有做好輸入過濾,攻擊者就能透過特殊語法直接操控背後的資料庫,這種手法叫做 SQL 注入(SQL Injection)。輕則竊取或竄改資料庫內容,重則被用來植入惡意程式,甚至讓整個資料庫遭到鎖定。
Patchstack(國際 WordPress 漏洞研究機構,2025 年成為全球史上揭露漏洞數量最多的單位、超越微軟)發布的《2025 Mid-Year Vulnerability Report》統計,WordPress 生態圈在 2025 上半年新發現 6,700 個漏洞,其中 SQL 注入佔 7.2%,排名雖然不是最高(跨站指令碼 XSS 佔 34.7%、跨站請求偽造 CSRF 佔 19%、本機檔案納入 LFI 佔 12.6%、存取控制缺陷佔 10.9%,都排在前面),但持續出現代表資料庫層級的風險並沒有消失。
共用主機環境,一個帳號淪陷全部遭殃
很多中小型網站掛在共用主機上,同一個主機帳號底下,可能同時管理著好幾個網站。這種架構平常省成本又方便,但一旦帳號層級的管理介面本身出現漏洞被攻破,底下所有網站會一起淪陷,不是你自己網站程式寫得再乾淨就能自保。
Malwarebytes(國際資安研究媒體)報導的 CVE-2026-41940,就是一個活生生的例子:這是 cPanel、WHM(主機控制台軟體)的前台驗證繞過漏洞,讓攻擊者無需帳號密碼就能取得管理權限,進而接管伺服器與該伺服器上所有託管的網站。cPanel、WHM 全球使用的網站超過一百萬個,涵蓋銀行與醫療機構這類對資安要求極高的產業,這起漏洞後續實際引爆的攻擊規模,值得拿出來拆解。
上千個網站被同時鎖住,一場真實攻擊的過程
CVE-2026-41940 在 2026 年 4 月 29 日正式對外公布,這是前面提到那個讓攻擊者不需要帳號密碼就能取得 cPanel、WHM 管理權限的漏洞,屬於「未經授權的攻擊者可以遠端繞過驗證、直接取得系統高權限」的重大漏洞。從公布到被武器化利用,中間不到 24 小時。
Censys(國際網路資安研究機構)在 2026 年 5 月 1 日發布的分析裡,用具體數字呈現了這波攻擊的規模。平常,執行 cPanel、WHM 的主機占「新增惡意主機」的比例大約只有 1%。但就在 5 月 1 日這一天,新增被判定為惡意的主機數量比前一日暴增了大約 19,131 台,其中執行 cPanel、WHM 的主機占了這波新增惡意主機的 79.99%,接近八成的新增惡意主機,全都跟同一個漏洞有關。
更具體地說,Censys 觀測到至少 7,135 台執行 cPanel、WHM 的主機,開放目錄底下的檔案被統一加上「.sorry」這個副檔名,這是勒索軟體加密、改名檔案後的典型特徵,研究人員將它歸類為 Hidden-Tear 家族的 Sorry Ransomware 變種。實際被置換的檔名清單裡,出現大量 WordPress 相關的核心檔案:index.php.sorry(1,637 台)、wp-config.php.sorry(795 台)、wp-cron.php.sorry(793 台)、wp-activate.php.sorry(798 台)、wp-mail.php.sorry(792 台)。部分開放目錄裡還留著勒索字條,原文寫著要求受害者透過加密通訊工具 qTox 聯絡,並附上一組「Sorry-ID」,供對方測試解密。
Malwarebytes 補充,這個漏洞已經被美國 CISA(網路安全暨基礎設施安全署)列入「已知遭利用漏洞」清單,代表這項漏洞不是理論風險,而是已經被證實用於實際攻擊。cPanel 官方其實在漏洞公布前一天,也就是 2026 年 4 月 28 日,就已經釋出修補程式,呼籲所有客戶與主機商更新;受影響版本涵蓋 11.40 之後所有受支援版本。Namecheap、HostGator、KnownHost 等主機商,當時一度暫時封鎖 cPanel 介面對外存取,爭取時間完成修補。
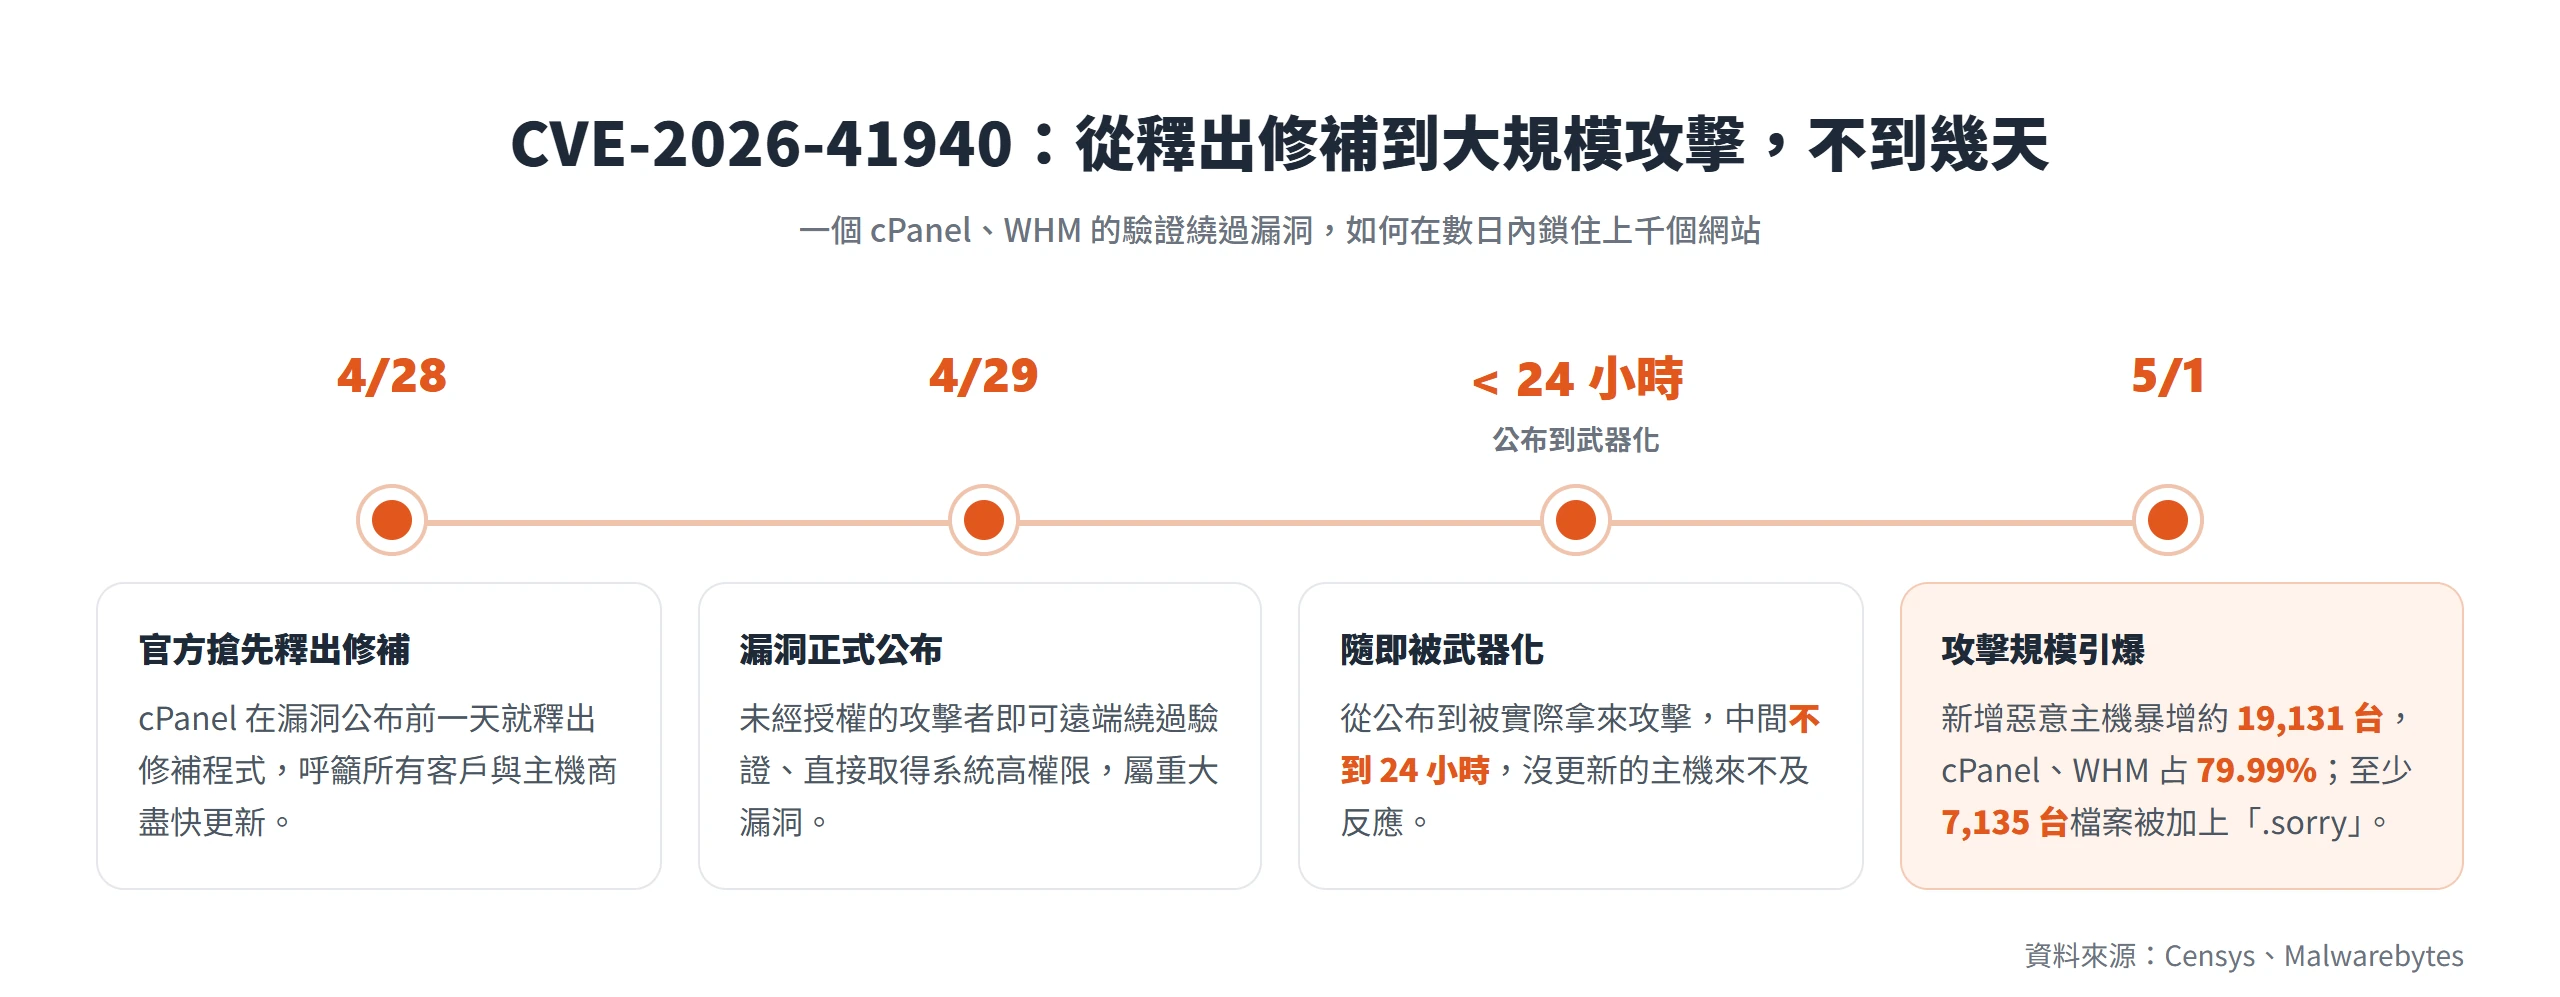
這個案例直接支撐前面兩個論點。一個是共用主機環境下,主機控制台帳號淪陷,底下所有網站會一起遭殃;另一個是網站被鎖不需要使用者做任何錯事,只要系統本身沒更新,光是被自動化掃描掃到就會中招。
加密之外,攻擊者現在多半連資料一起偷走
前面講的都是「怎麼被鎖進去」,但鎖住檔案早就不是攻擊者唯一想拿到的東西。2025 到 2026 年,勒索軟體的手法已經從單純加密檔案要贖金,演變成先偷資料、再加密、用公開外洩當第二重要脅的雙重勒索(Double Extortion)模式。
資安署的新聞稿說得直白:近年駭客手法已從傳統加密檔案勒索,演變為結合竊取機敏資料、威脅公開外洩的雙重勒索模式,加上生成式 AI 技術助長攻擊自動化與精準化,使全球攻擊事件快速增加。這也是為什麼「有備份、隨時能救回檔案」已經不夠,資料就算能救回來,攻擊者手上那份偷走的副本,還是可能被公開或轉賣,客戶個資、交易紀錄一旦外流,傷害不會因為網站復原就消失。
規模的成長有具體數字可以看。資安署引用美國 FBI《2025 Internet Crime Report》:2025 年美國共接獲 3,611 件勒索軟體通報,較 2024 年的 3,156 件增加約 14%;直接財務損失則由約 1,247 萬美元大幅攀升至逾 3,232 萬美元,增幅約 1.6 倍。同一份新聞稿也整理了台灣本地的狀況:依主管機關及上市櫃公司重大訊息等公開資料,2025 年台灣至少有 7 家具名企業及醫療機構公開揭露遭勒索軟體或勒索病毒攻擊,受影響對象涵蓋醫療、電子零組件、汽車零配件、醫藥及塑膠製造等領域;2026 年截至 7 月 22 日,另至少有 5 家企業公開揭露曾遭勒索病毒攻擊,產業橫跨造紙、生技製造、半導體設備及電子零組件。從產業分布可以看出,這不是特定行業的專屬風險,橫跨製造、醫療、電子這幾大類台灣主力產業都有案例。
這波成長也反映在入侵根因的變化上。Sophos(國際資安廠商)《State of Ransomware 2026》訪問了 17 個國家、共 2,158 位過去一年曾遭勒索軟體攻擊的 IT 與資安主管,結果顯示入侵根因的排行已經洗牌:惡意郵件躍居第一,占 26%;釣魚攻擊占 24%;帳密外洩占 23%;連續三年蟬聯第一的漏洞遭利用,這次退到第四,占 18%,比前一年掉了 14 個百分點;暴力破解占 6%。換句話說,光補漏洞已經不夠,員工會不會被一封逼真的釣魚信或惡意郵件騙走帳密,如今才是決定會不會中招的關鍵,這跟前面提到的弱密碼、CMS 版本、外掛漏洞、cPanel 事件是同一件事的延伸。
TWCERT/CC 在 2025 年 3 月的一份公告裡,也點名了幾個近期鎖定台灣的駭客組織:Crazyhunter 頻繁鎖定台灣醫療機構,結合弱密碼破解與 Active Directory 設定錯誤入侵,自 2025 年 3 月初已對台灣三個不同產業發動攻擊;Nightspire 則擅長透過暗網入口網站結合心理恐嚇手法實施雙重勒索,入侵後竊取敏感資料並加密,它架設的資料外洩網站會列出受害者清單並顯示資料公開倒數計時器,近期已公布多起香港與台灣企業的攻擊事件;UAT-5918 則針對台灣電信、醫療保健、資訊科技等關鍵基礎設施,自 2023 年起持續滲透。這些不是抽象的統計數字,而是現在還在運作、持續在找目標的具體組織。
分辨真正被鎖與單純被竄改的關鍵徵兆
知道風險有多真實之後,回到更實際的問題。如果有一天,你的網站首頁真的跳出一則看起來像勒索訊息的畫面,那是真的中了勒索軟體,還是只是被竄改成廣告頁?這兩種情況處理的順序不一樣,搞混了反而會讓情況更糟。
TWCERT/CC 的防護指南整理了幾個判斷受到勒索軟體攻擊的具體跡象。最初期的特徵,是因為系統正在對大量檔案進行加密運算,硬碟(或儲存空間)使用率會大幅提升;受影響的檔案通常會被統一修改副檔名;加密結束後,因為勒索軟體需要向受害者索取贖金,通常會將勒索訊息顯示在裝置螢幕上,或是留下相關文件、附上聯絡方式,讓受害者能跟攻擊者溝通付款。
對照前面的案例最清楚,Censys 分析的「.sorry」副檔名事件,就是「大量檔案被統一改副檔名,加上目錄裡留下具體聯絡方式的贖金字條」這個判準的真實示範。如果你的網站也出現類似的狀況,大量檔案的副檔名一夜之間全變了,目錄裡憑空多出一份陌生的文字檔,那基本上可以確定資料真的被加密了。
但不是每個「首頁跳出恐嚇訊息」都代表資料已經被加密。有些是純粹用來嚇阻、施壓的假畫面,網站程式與資料庫其實完好無缺;有些則只是首頁被竄改成廣告頁或釣魚頁面,跟真正的加密攻擊是兩回事。後台登不進去,也不必然代表檔案已經被加密,很可能只是密碼被改掉,資料庫本身還是完整的。分辨的關鍵,就落在硬碟使用率有沒有異常飆高、副檔名有沒有被大量竄改這兩個具體跡象上;只是登入不了、或畫面被換掉,處理的急迫程度跟做法會不一樣。
網站被鎖住的當下,正確的處理順序
確認情況比較接近哪一種之後,才輪到動手,順序一旦錯了,例如急著自己刪檔案、急著重灌,反而可能讓復原更難,也可能讓能追查入侵來源的線索一起消失。
資安署新聞稿在「事中應變」的建議裡,列出了四個動作,順序值得照做:
- 立即斷網、隔離受感染設備:切斷網路連線,拔除網路線、關閉 Wi-Fi 與藍牙,避免勒索軟體透過網路持續擴散到其他系統。
- 切勿支付贖金:支付贖金無法保證資料會回復,也可能助長這類犯罪繼續發生。
- 保留畫面及證據:留下勒索訊息的截圖、相關郵件紀錄與可疑檔案,這些都有助於後續調查與追蹤。
- 尋求資安專家協助:請資安專家或主機商的技術團隊協助辨識入侵途徑、調查是否有資料外洩的情形。
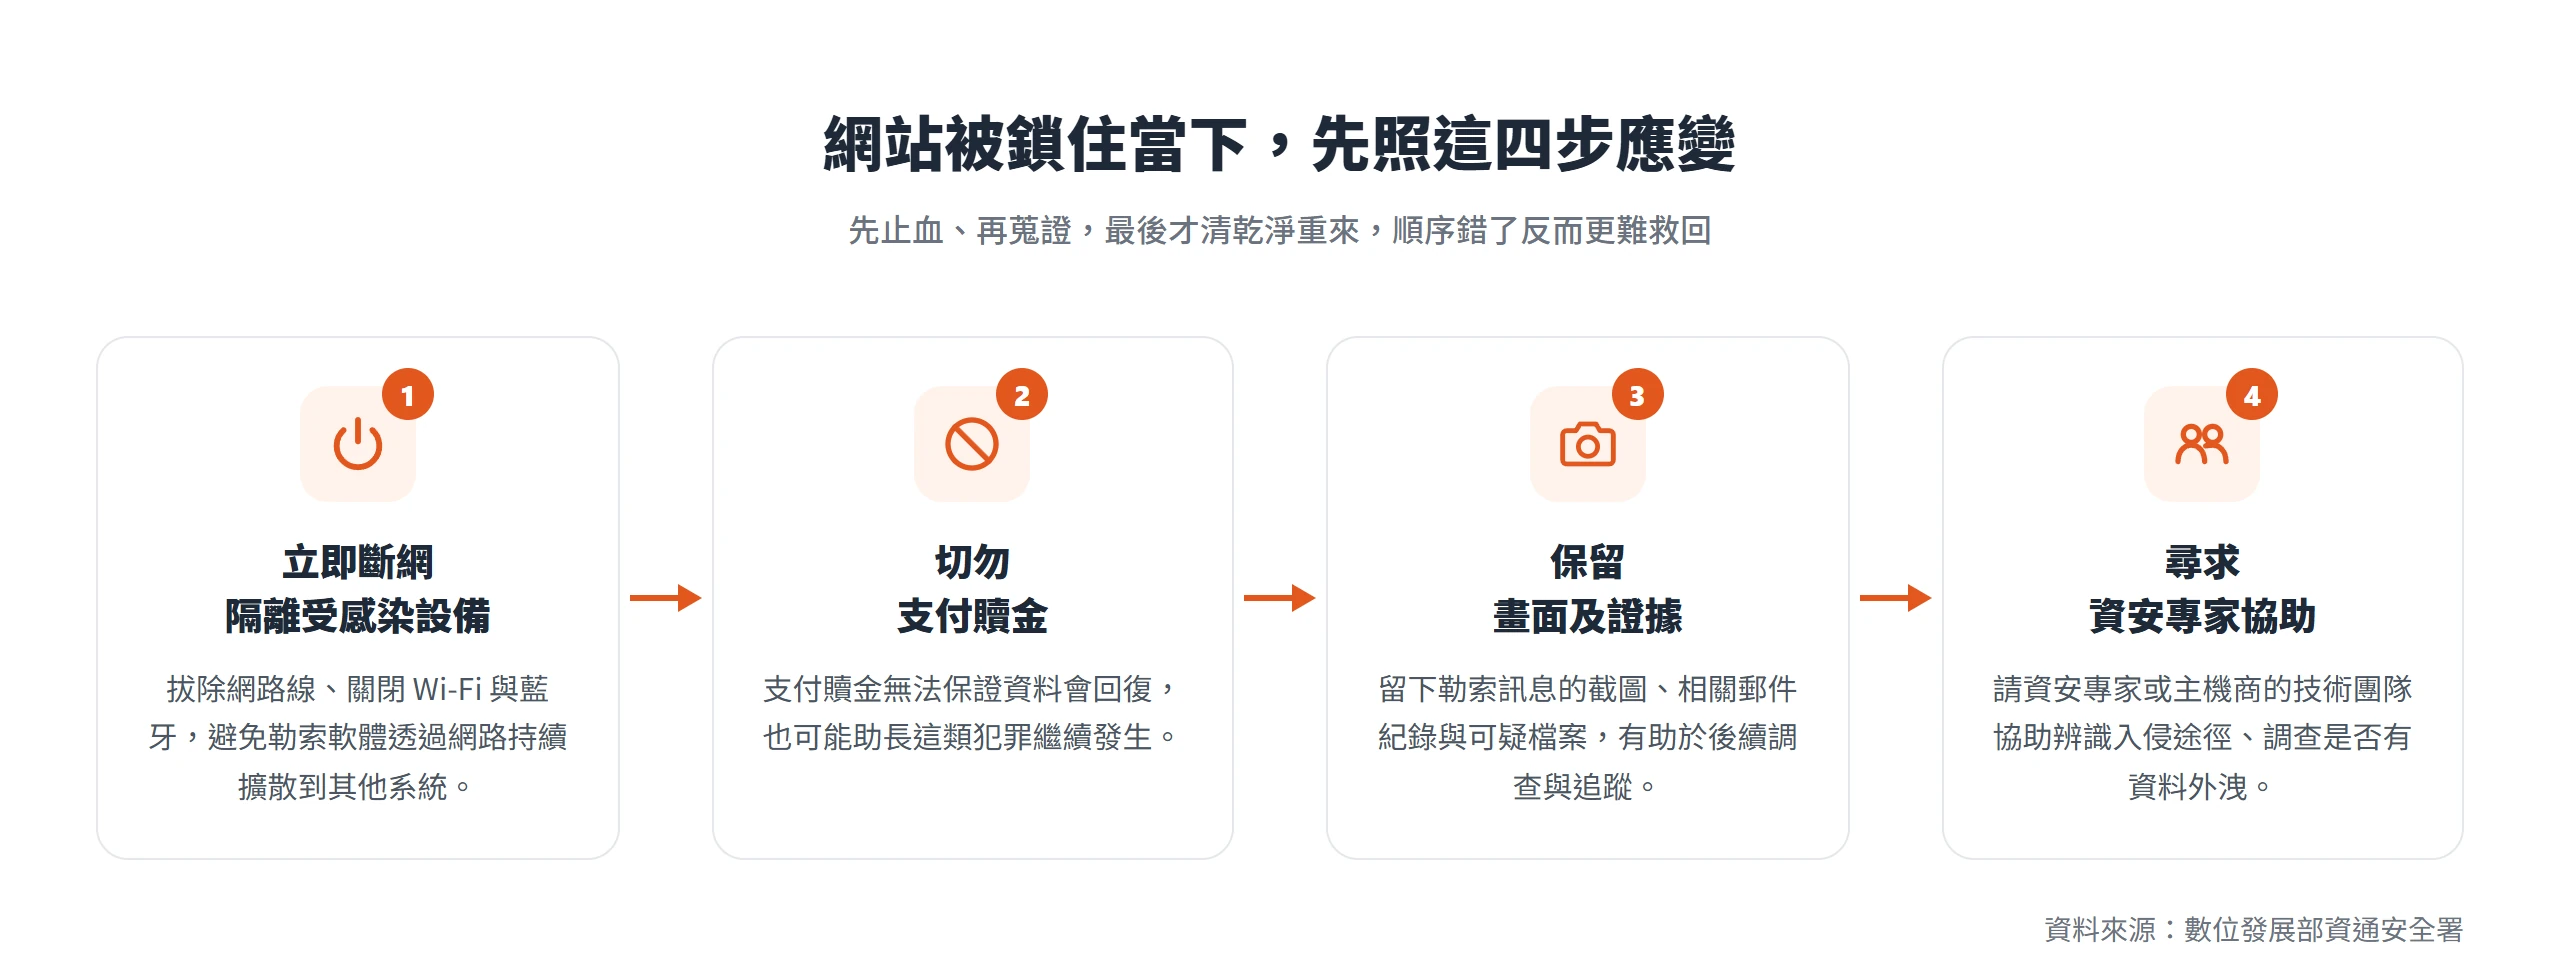
TWCERT/CC 的防護指南也給出了類似的具體步驟:立即斷開受感染設備與所有網路連接,包含有線、無線與行動網路,情況嚴重時可以考慮關閉 Wi-Fi、禁用核心網路連接、直接斷開網際網路連線;接著重置所有相關的權限憑證,包括各種密碼;確認受感染設備已經完全清除、重新安裝作業系統,才進行後續的還原動作。這幾個步驟背後的邏輯很一致:先止血,再蒐證,最後才是清乾淨重來,而不是一發現異狀就急著自己動手救資料,反而可能把還沒被加密的部分也搞壞,或是讓攻擊者藏在系統裡的後門繼續留著。
第一時間該聯絡誰,很多經營者反而最容易漏掉。如果你的網站掛在主機商底下,主機商的技術支援往往是最快能提供協助的窗口,他們知道自己平台上的其他客戶是不是也同時中招、有沒有已知的處理流程;如果是委外維運的網站,維運單位也該是第一個被通知的人,而不是等到自己束手無策才想起要找人。
要不要付贖金,主管機關的立場很一致
應變順序裡第二點已經先講了結論,不要付贖金,但這件事值得單獨拉出來講清楚,因為它是多數經營者最直接的疑問:真的不能考慮付錢了事嗎?
資安署的立場寫得很直接,切勿支付贖金,支付贖金無法保證會回復,也可能助長犯罪。這不是單一單位的個別意見,TWCERT/CC 的防護指南同樣把不支付贖金列為應變原則之一,兩個台灣主要的資安應變單位,講法一致。
Sophos《State of Ransomware 2026》提供了最新數字,說明備份還是比付贖金划算。調查顯示,56% 的攻擊成功把資料加密;在這些遭加密的案例裡,靠備份救回資料的比例達到 66%,比一年前的 54% 還高,轉向付贖金拿回資料的組織占比則降到 48%,同樣比前一年低。換句話說,越來越多組織是靠自己平常做的備份救回資料,而不是掏錢了事。就算真的付贖金,代價也沒有比較划算:贖金要求金額中位數雖然從 2025 年的 132 萬美元降到 69.8 萬美元,實際支付金額中位數也從 100 萬美元降到 76.9 萬美元,但願意付錢的組織裡,51% 得靠談判才把金額壓下來,平均也只能砍到原始要求的九成——付了錢不代表能全身而退,也沒有人能保證資料真的會回來,或同一批攻擊者不會回頭再鎖你一次。
從乾淨備份重建網站的實際做法
不付贖金,也確認了情況,接下來要面對的是實際的復原工作。不是有備份就天下太平,備份本身可能已經被污染,直接拿來蓋回線上,反而會把攻擊者一起請回來。
資安署把事後復原整理成三個步驟:報案並通報 TWCERT/CC、更換所有重要帳號密碼、重建系統並從乾淨備份還原。前兩個步驟相對單純,第三個步驟「重建系統並還原」最容易被輕忽,不是把備份檔案拖回主機就結束了。
還原前,先確認備份本身沒有被污染
「有備份」不等於「可以直接放心還原」。如果備份的時間點是在攻擊者已經潛伏進系統之後才做的,那份備份裡可能早就夾帶了後門程式,直接拿去還原,等於把攻擊者連同後門一起請回線上,過一陣子很可能又被鎖一次。
TWCERT/CC 的防護指南在應變措施裡也特別提醒,在利用備份進行還原之前,需要先確認該備份沒有任何惡意軟體,真正確認備份和連接它的設備都是乾淨的,才應該從這份備份開始恢復工作。實務上可以做的,是比對「最早出現異常的時間點」跟「各個備份版本的建立時間」,找出攻擊發生前、確定還沒被動過手腳的那一份備份,只信任那一份。
程式與資料庫都要更新到有修補的版本
光是把舊檔案還原回去,等於把原本讓攻擊者進來的那個漏洞也一併還原了。還原之後、重新對外開放之前,CMS 核心、外掛、主機環境用的軟體版本,都要補到有修補漏洞的版本,而不是只求網站畫面看起來恢復正常。
前面 Patchstack 的數據已經說明了這件事有多重要。2025 上半年新增的漏洞裡,41% 現實中可被利用,57.6% 甚至不需要帳號密碼就能被外部攻擊者自動化利用。光靠把檔案救回來不解決問題,沒有補上原本的入侵管道,等於留著同一道門沒關,下一次掃描很可能又是同一個結果。
所有密碼、金鑰要整批換過,不只後台密碼
很多人復原後只改了網站後台的登入密碼,但實際上,攻擊者入侵的過程裡,可能同時拿到主機控制台、資料庫、FTP 或 SFTP 等好幾組不同的憑證。只換一組後台密碼,等於還留著其他好幾把鑰匙沒收回來,攻擊者隨時可以用另一組再進來一次。
資安署的建議是更換重要帳號密碼並啟用雙因子驗證,這個「重要帳號」的範圍,涵蓋的不只是網站後台管理員帳號,還要包含主機控制台、資料庫管理介面、FTP、SFTP 這些跟這個網站有關的所有登入憑證,全部整批更新過,才算真正把門鎖換掉。
平時就要做好的四道防線
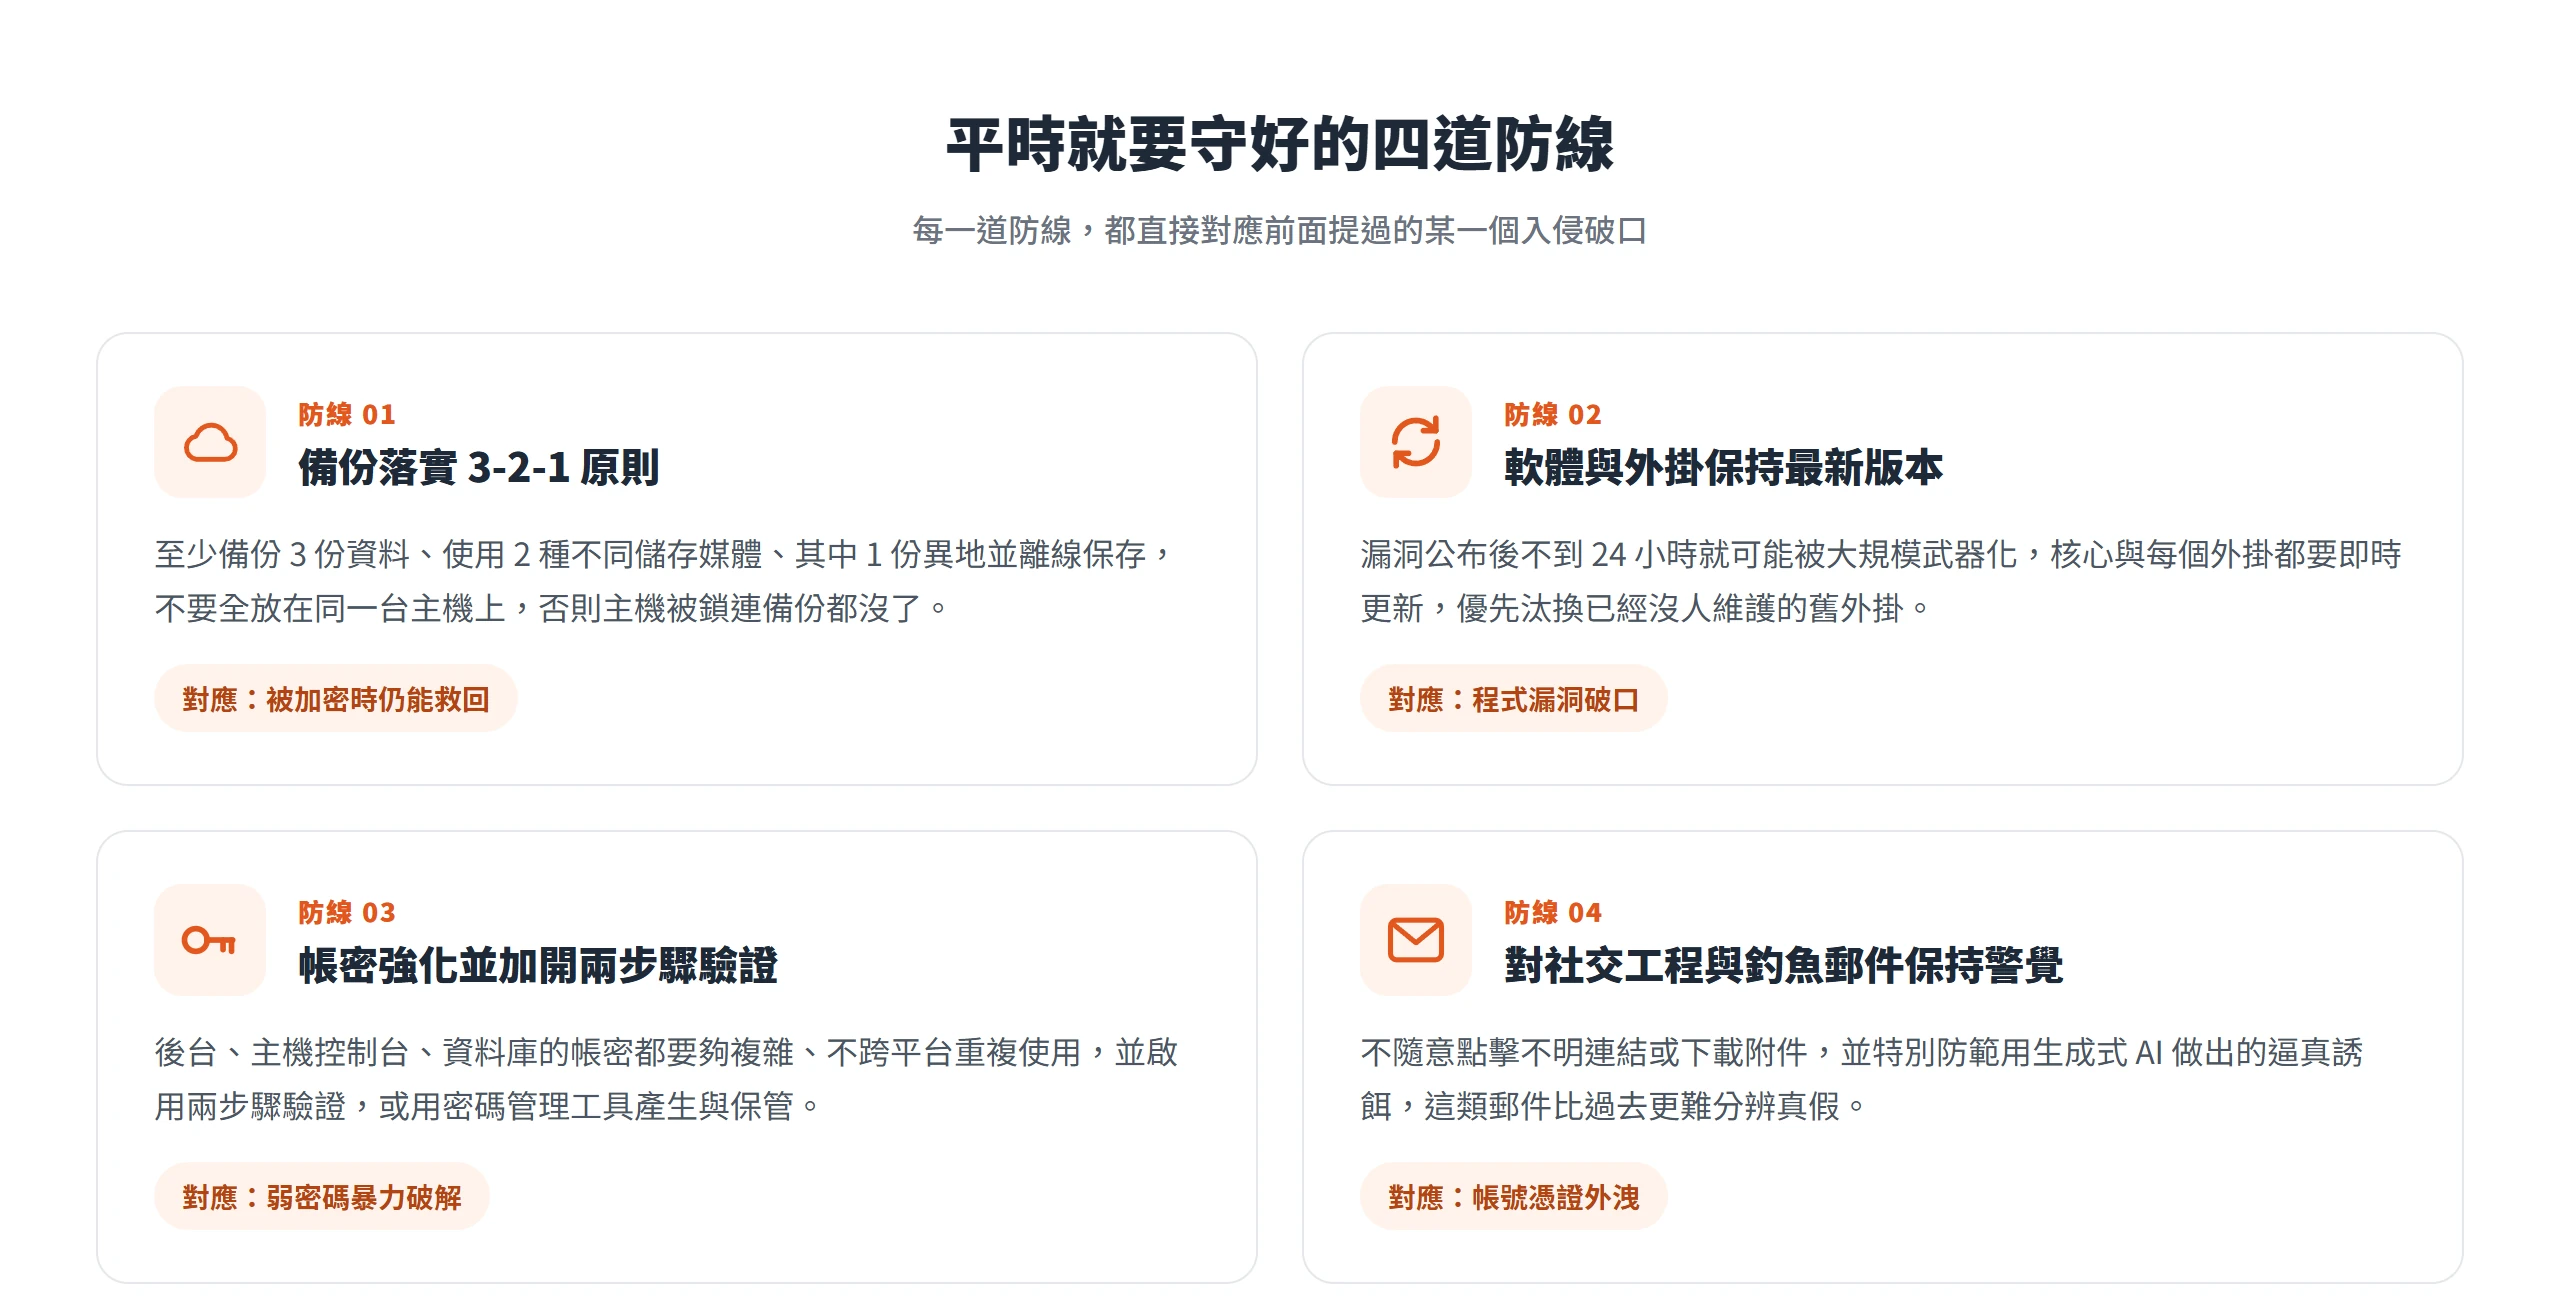
復原是事後補救,真正該花力氣的其實是平常。回頭看資安署提出的四項防護重點,每一項都直接對應著前面提過的某個破口。
備份要落實 3-2-1 原則,不只存在同一處
3-2-1 原則的具體做法是:至少備份 3 份資料、使用 2 種不同型式的儲存媒體、其中 1 份異地備份。放到網站情境裡,可以理解成正式站本身之外,再準備 2 份備份,一份存在主機端,另一份放在不同的雲端儲存服務,而且不能全部放在同一台主機上,不然主機一旦被鎖,連備份都一起沒了。
資安署的新聞稿把「落實系統備份」列為四項防護重點的第一項,強調建立定期備份習慣、採用 3-2-1 備份原則,確保在遭遇加密攻擊時仍有資料可供重建還原。TWCERT/CC 的防護指南補充了一個容易被忽略的細節,備份資料必須離線儲存,且不能連接到既有的企業網路中,才能避免勒索軟體透過網路連線,把還沒中招的備份資料也一起感染。
軟體與外掛保持在最新版本
前面 CVE-2026-41940 的案例已經說明過,漏洞公布後不到 24 小時就被大規模武器化利用,這代表「等有空再更新」這種心態,在網站情境裡風險特別高。更新從來不只是修 bug,而是在關掉一個正在被主動掃描的入侵通道。
Patchstack 的數據佐證了漏洞普遍存在的程度。2024 年新登記的 7,966 個漏洞裡,96% 出在外掛,只有個位數(7 個)出在 WordPress 核心本身。這代表版本管理不能只更新核心系統,安裝的每一個外掛都是潛在的風險來源,尤其是那些已經很久沒更新、開發者可能已經停止維護的外掛,更該優先檢查、汰換或移除。
帳號密碼強化並加開兩步驟驗證
對應資安署四項防護重點的第三項,在網站情境裡,需要強化的帳密不只是網站後台管理員帳號,主機控制台、資料庫管理介面的帳密同樣要納入強化範圍。密碼要有足夠的複雜度,不同平台之間不要重複使用同一組密碼,建議啟用兩步驟驗證,或是用密碼管理工具產生與保管密碼。
資安署新聞稿的原文寫著,強化密碼複雜度並避免跨平台重複使用密碼,並建議啟用兩步驟驗證,或使用密碼管理工具生成及管理密碼。TWCERT/CC 的防護指南在企業組織事前預防措施裡,也把「實施多因子身份驗證」列為對應防線,兩份文件講的是同一件事,光靠一組密碼守住後台,已經不夠。
對社交工程與釣魚郵件保持警覺
前面幾節談的多半是系統面的漏洞,但網站被鎖住的主因不只有程式沒補好,經營者或管理員自己的帳號憑證,如果透過釣魚郵件外洩,攻擊者一樣能拿著合法帳號直接登入,完全不需要再找任何程式漏洞。
資安署的建議是提高對不明簡訊、電子郵件與連結的警覺心,不隨意點擊或下載附件,並特別提醒要防範利用生成式 AI 做出的逼真誘餌,這類郵件的用詞、排版可能比過去的釣魚郵件更難分辨真假。TWCERT/CC 的防護指南裡,也把網路釣魚攻擊列為主要入侵方式之一,強調攻擊者常會偽裝成合法組織或關係人,誘導受害者點擊惡意連結或附件。
網站跟電腦中毒最大的差別,其實不在於誰比較危險,而在於誰要為這件事負責。電腦中毒,通常是使用者自己一時不察;網站被鎖,多半是系統該補的漏洞沒補、該換的密碼沒換,而承擔後果的除了經營者,還有每一個信任這個網站、願意留資料下單的訪客。
前面談的 CMS 版本、密碼強度、備份原則,沒有一項是陌生的觀念,多數經營者也都聽過。真正的差別在於有沒有真的落實,以及願不願意在還沒出事的時候,就把時間花在這些看起來枯燥、卻決定了事情發生當下能不能全身而退的細節上。等到首頁真的跳出一則陌生的勒索訊息,才回頭想這些問題,通常已經來不及了。