
多數人以為要不要幫網站裝WordPress驗證碼外掛,煩惱的是「要不要裝」;真正麻煩的其實是挑哪一種。打開外掛市集搜尋,reCAPTCHA、hCaptcha、Cloudflare Turnstile 幾個名字一起跳出來,免費額度、隱私政策、跟 WooCommerce 搭不搭,都得自己一一查證。
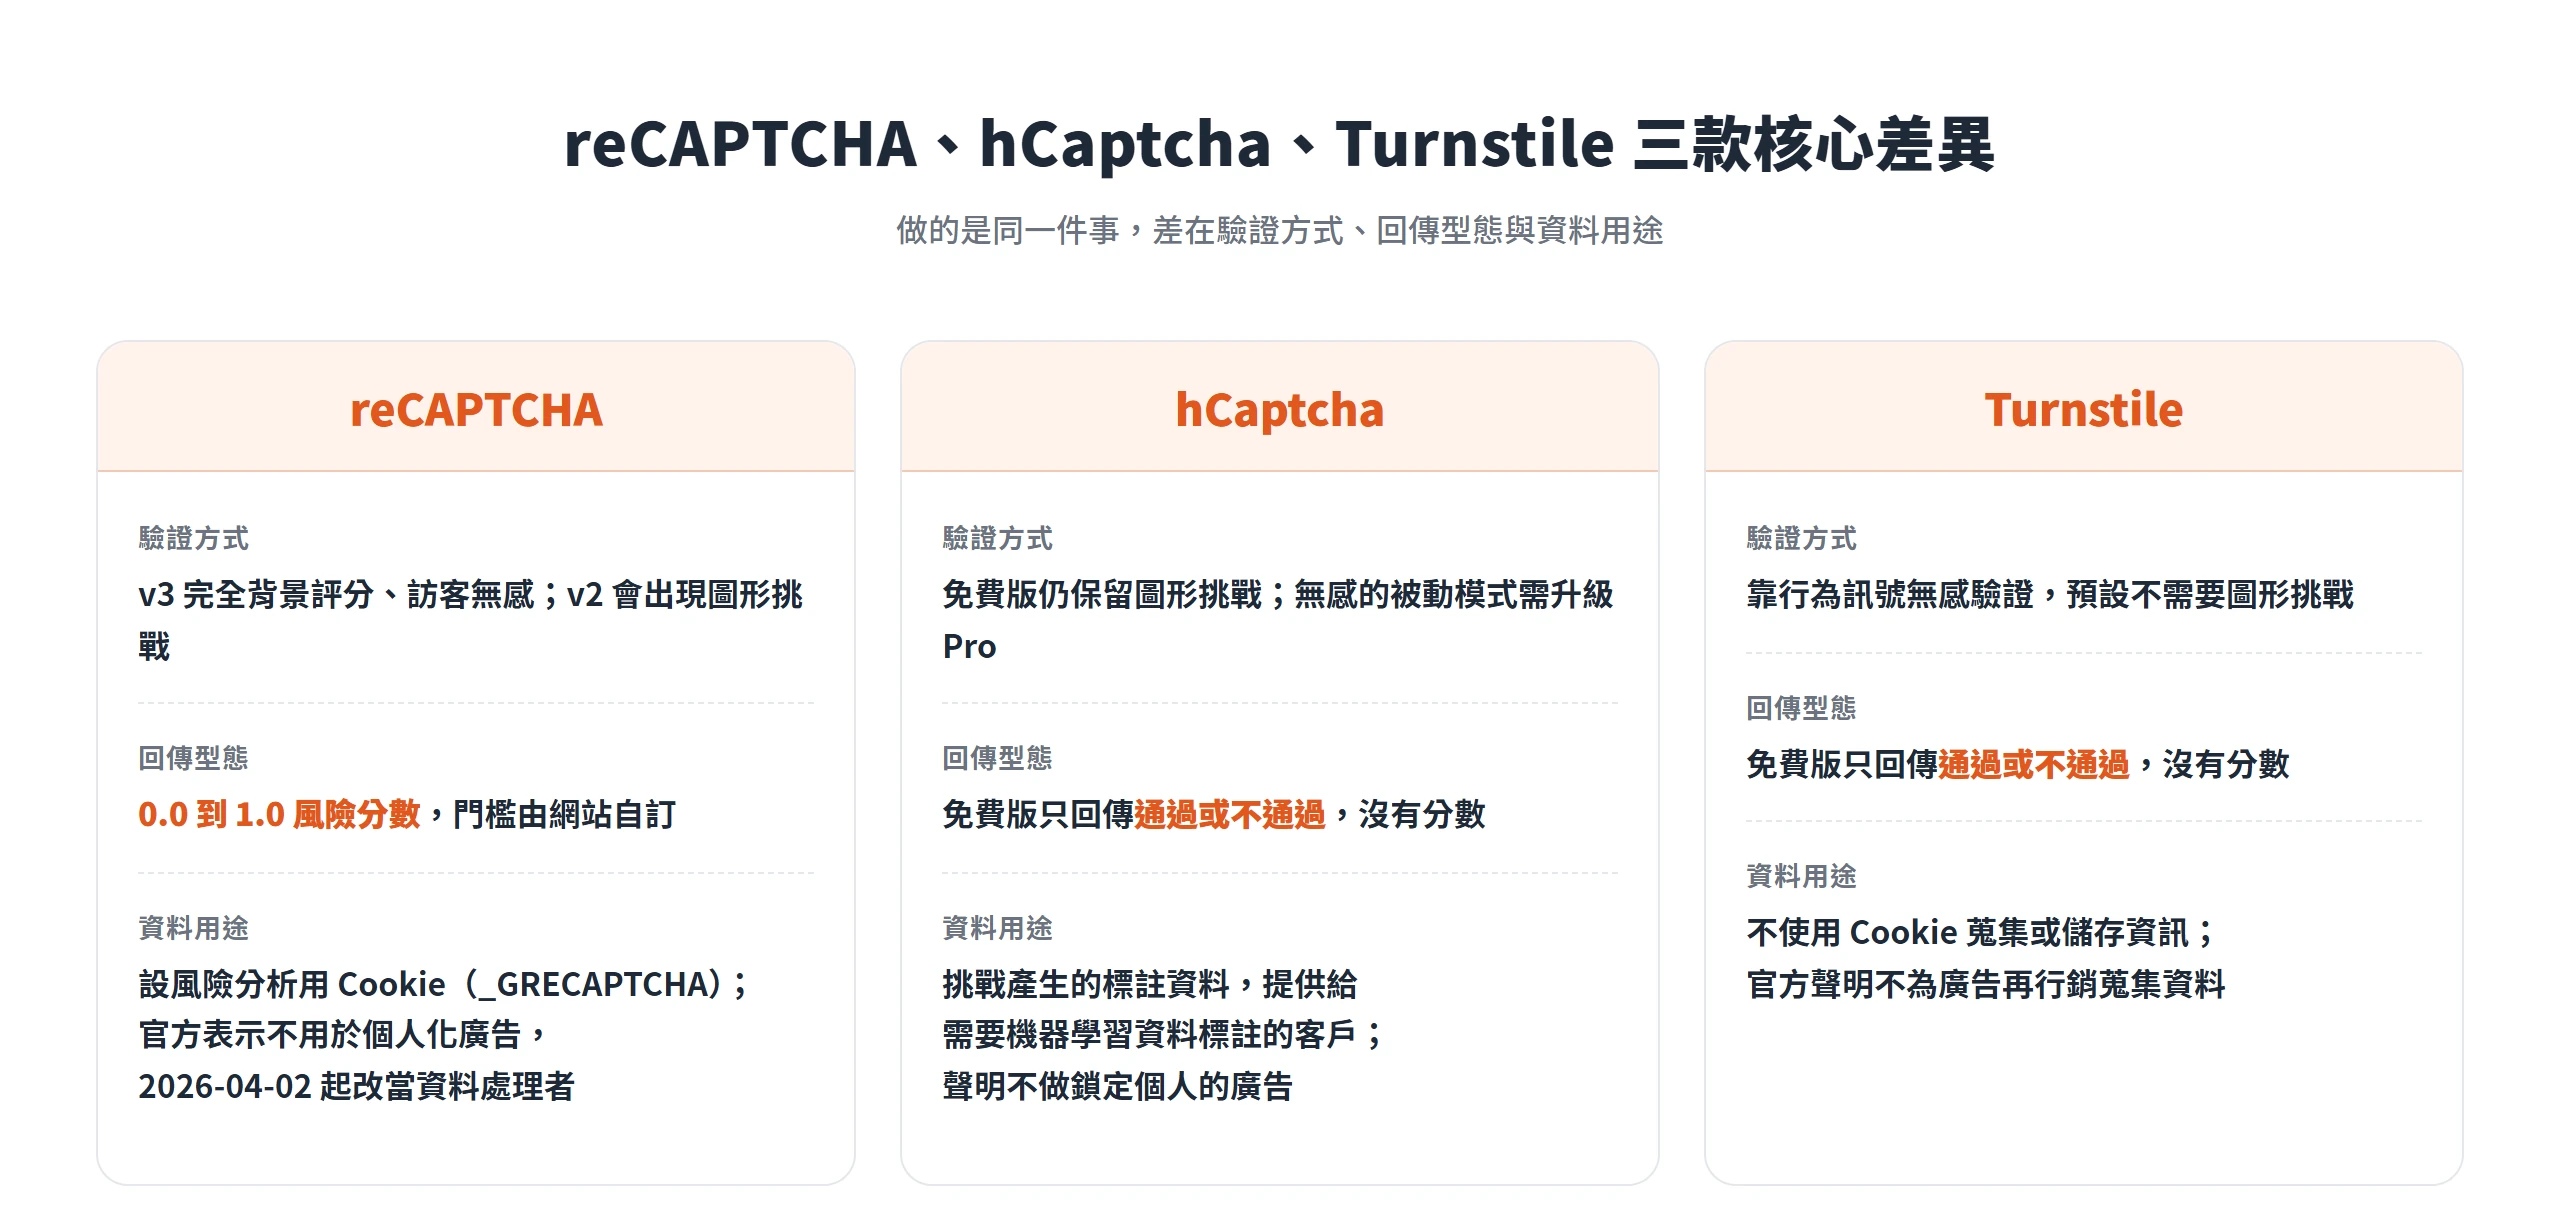
這三款做的其實是同一件事,都是把「這個訪客是不是真人」的判斷交給第三方服務去算,再回傳一個結果讓你的網站決定放行或攔下。差別在於怎麼算這個判斷、算完給的是一個分數還是一句通過與否、資料處理在哪個地區,以及免費使用者能拿到多少空間。WordPress 核心本身沒有內建這層防護(CAPTCHA,人機驗證機制的縮寫),裝對一款,才擋得住暴力破解、留言灌水、假訂單這些自動化濫用。
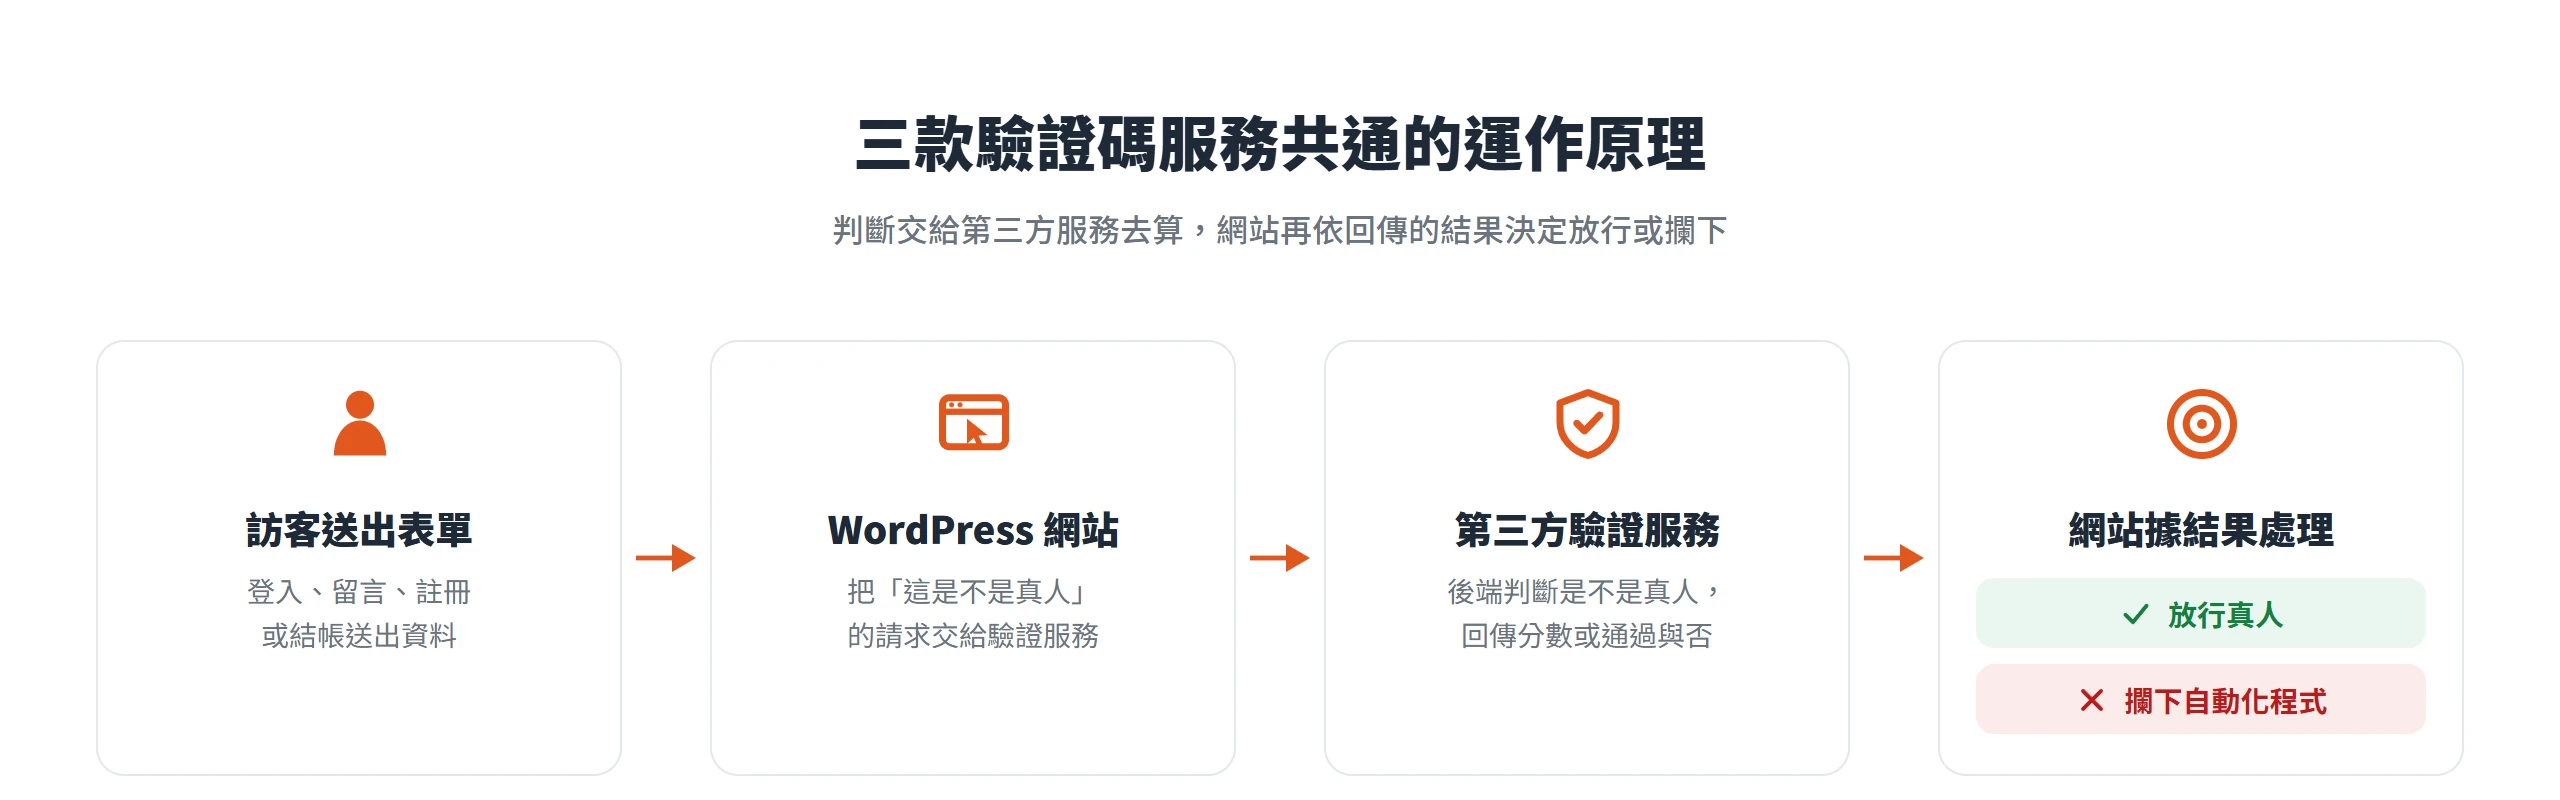
登入、留言與結帳表單是自動化濫用鎖定的入口
WordPress 核心本身沒有內建任何人機驗證機制,這件事很多人裝好網站才發現。後台登入頁的網址wp-login.php是固定的,沒登入也能存取,只要對方知道網域,就等於找到了一個現成的靶。長期以來,這個網址一直是暴力破解密碼的常見目標,自動化程式會拿外洩過的帳密資料庫,一組一組去試撞。
留言表單、會員註冊表單、聯絡我們表單同樣是問題入口。這些表單設計的初衷是讓真人留下訊息,但只要沒有額外的判斷機制,機器人程式一樣填得進去,結果就是留言區被灌滿垃圾連結,註冊名單裡塞滿沒有真人的假帳號。如果網站上還裝了 WooCommerce,結帳與訂單頁又會被另外兩種攻擊盯上,一種是拿盜刷來的信用卡卡號小額測試能不能用(卡片測試,card testing),另一種是搶購熱門商品的機器人,趁人工手速跟不上的瞬間把庫存掃光。
這幾個入口的共同點是,它們原本都得對真人開放,不能整個關掉,問題就落在怎麼在放行真人的同時,把自動化程式擋在外面。這也是為什麼愈來愈多 WordPress 網站,會在這些表單前面多加一層人機驗證,而目前市面上做這件事的主流做法,又以三種服務最常被拿來討論。
reCAPTCHA 由圖形挑戰演進到 v3 的背景評分機制
Google 的 reCAPTCHA 是這個領域最老字號的服務,最早的版本要訪客辨認扭曲的文字,後來普及的 v2 版本改成勾選「我不是機器人」核取方塊,遇到系統判定風險較高時,還會跳出圖形挑戰,例如從九宮格裡點出所有有交通號誌燈的照片。後來推出的 v2 Invisible(隱形版)拿掉了核取方塊,原則上不打擾訪客,但 Google Cloud 主控台已經不能再建立新的 v2 Invisible 金鑰,官方文件改請網站建立標準的網站金鑰,想要完全不打擾訪客的新網站,可以改走下面介紹的 v3 分數驗證。
v3 是完全在背景運作的版本,訪客不會看到任何核取方塊或圖形挑戰,取而代之的是一個介於 0.0 到 1.0 之間的風險分數。這一點常被誤解,v3 不是「通過或擋下」的二元結果,它只負責回傳分數,分數愈接近 1.0 代表愈像正常互動,愈接近 0.0 代表愈像機器人,實際上要不要放行、放行後又要做什麼,規則要由網站自己決定。Google 官方文件建議可以先用 0.5 當預設門檻,但同時強調要依照自己網站的流量與能承受的風險,自行調整這個門檻,不是套用同一個數字就通用。
官方文件也具體列出幾種依分數分級處理的建議做法:登入頁遇到低分,可以要求訪客多做一次二階段驗證或信箱驗證,避免帳號被填充攻擊;社群留言功能遇到低分,把內容送進審核佇列而不是直接封鎖;電商網站遇到高風險交易,優先處理分數正常的訂單,可疑訂單另外排查;至於一般頁面,分數則可以拿來統整整體流量的樣貌,篩出異常的爬蟲行為。這幾個例子有一個共同邏輯,官方原文的說法是在背景分級處理,而不是直接擋下流量,也就是 v3 的價值不在於擋住壞人,而在於讓你自己決定怎麼分辨。
hCaptcha 免費方案仍保留圖形挑戰,被動模式需升級 Pro
hCaptcha 常被介紹成 reCAPTCHA 的隱私替代方案,但有一件事很容易被忽略,免費的 Basic 方案並沒有拿掉圖形挑戰。裝了 hCaptcha 免費版之後,訪客照樣常常會看到選圖驗證,像是從一排照片裡挑出所有有機車的圖片,體驗上跟 reCAPTCHA v2 的圖形挑戰其實差不多,並不是裝了就等於無感驗證。
真正接近無感的做法叫做被動模式,官方稱為 99.9% 被動模式,目標是讓需要做挑戰的真人訪客少於 0.1%,但這個功能只有 Pro 以上的付費方案才開放。Pro 方案月繳 139 美元,選年繳則換算下來每月約 99 美元,裡面已經含 10 萬次評估額度,超過額度的部分每千次加收 0.99 美元。換句話說,免費版能拿到「有這道防護」,但拿不到「訪客感覺不到防護存在」,這兩者中間隔著一道付費門檻。
hCaptcha 的商業模式,官方隱私權政策寫明,訪客回答挑戰時產生的標註資料,會提供給需要機器學習資料標註的客戶,同時聲明自己不做鎖定個人的廣告生意。reCAPTCHA 這端,Google 則表示蒐集到的資料只用於 reCAPTCHA 本身的運作與安全,不會拿去做個人化廣告;Turnstile 又是另一種做法,官方表明它完全不使用 Cookie 蒐集或儲存資訊。三者在資料用途上其實走的是三條不同的路線。
Cloudflare Turnstile 以無感驗證取代圖形挑戰
Cloudflare Turnstile 是 2022 年才推出的服務,設計目標很直接,完全不問訪客任何問題。它靠的是瀏覽器端能蒐集到的各種訊號,像是裝置的細部設定、滑鼠移動與點擊的行為模式,必要時再加上少量的密碼學運算(proof-of-work,讓瀏覽器在背景做一小段運算來證明是真實裝置),綜合起來判斷這個訪客是不是真人。整個過程訪客通常什麼都感覺不到。
官方提供三種 widget 模式,差別在於要不要讓訪客看到東西、要不要真的等一個互動動作:
- Managed(自動判斷):官方推薦的模式,系統依照訪客的風險等級,自動在完全不互動與顯示核取方塊挑戰之間切換,不確定該選哪一種就先用這個。
- Non-Interactive(非互動):會顯示一個帶著載入動畫的可見小工具,但訪客完全不需要、也不會被要求做任何互動。
- Invisible(完全隱形):整個驗證在背景運作,頁面上不會出現任何可見元件或載入提示。
Turnstile 還有一點跟另外兩者不一樣,它完全獨立於 Cloudflare 的 CDN 與 DNS 服務之外,網站不必先把網域轉移到 Cloudflare、也不需要使用 Cloudflare 的其他防護功能,單獨申請 Turnstile 的金鑰就能安裝使用。免費方案的限制也不在驗證次數上,而是設在管理規模,最多能建立 20 個 widget,每個 widget 最多能綁定 10 個主機名稱,分析報表能回顧的區間是 7 天;Enterprise 方案才把這幾個上限拉高,包含 30 天的分析回顧期。
驗證互動的摩擦程度,牽動表單放棄率
把前面三款攤開來看,會發現它們對訪客的打擾程度其實落差不小。reCAPTCHA v3 與 Turnstile 的 Invisible 模式都是完全無感的做法,訪客從頭到尾不會意識到自己被驗證過,對真人來說體驗最好;但相對地,少了一個明確的確認動作,對比較笨拙、不會模擬真人行為的機器人,防守力道也比較弱。
反過來,hCaptcha 免費版與 reCAPTCHA v2 這類圖形挑戰型驗證,摩擦程度最高,訪客得停下來多做一個動作才能繼續。這種做法直覺,訪客也看得懂發生了什麼事,但每多一個動作,就多一次讓訪客在半路放棄的機會,尤其是在結帳或送出留言這種本來就容易讓人猶豫的時間點。介於中間的,是 Turnstile 的 Managed 與 Non-Interactive 這類模式,頁面上看得到驗證小工具,但系統多半在背景判斷,Managed 模式只有在風險提高時才要訪客勾一個輕量的核取方塊,算是折衷。
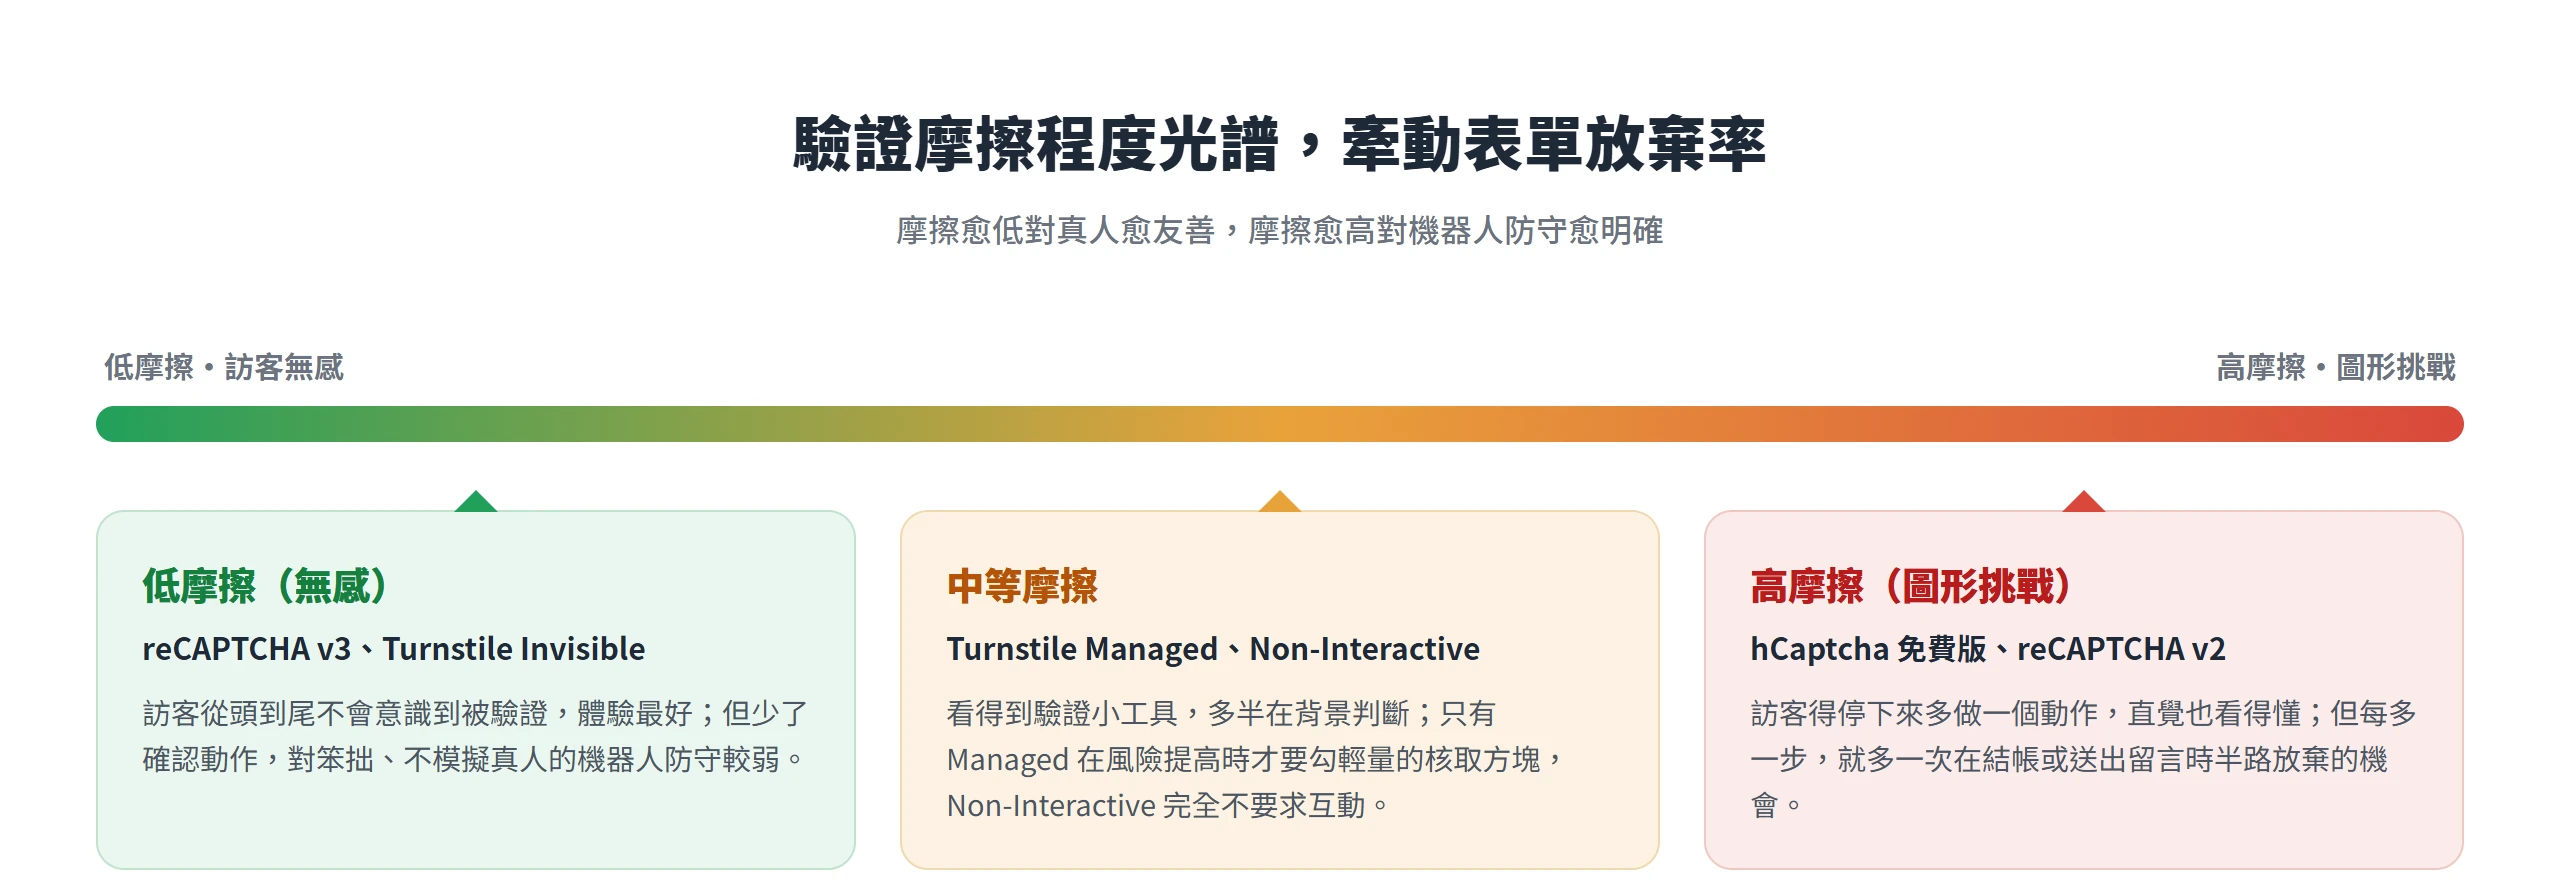
這個摩擦與安全強度的取捨,實際上該對應到頁面本身的重要性去決定。結帳頁是轉換率最敏感的地方,多一個挑戰動作都可能讓猶豫的訪客直接關掉分頁,適合優先考慮低摩擦的做法;後台登入頁則相反,本來就只有站方自己在用,多一個核取方塊或圖形挑戰,換來的是密碼被暴力破解的風險降低,這種取捨通常是合理的。同一個網站在不同頁面選擇不同的摩擦程度,是很合理的做法,而不是整站只能用同一套邏輯。
圖形挑戰的無障礙爭議與 Turnstile 的 WCAG 合規
圖形式驗證碼,像是挑出照片裡的公車、辨認被扭曲過的文字,對視障、認知障礙、行動不便的使用者一直是長年被記錄在案的障礙。看不到圖片的訪客,沒辦法完成這類挑戰;附帶的語音替代方案,辨識起來也常常出問題。全球資訊網協會(W3C)在無障礙倡議的官方文件裡,對這類測試的立場說得很直接,這類任務的本質,會排除掉許多身心障礙者,導致他們被錯誤地拒絕服務。文件也提到,許多主流的 CAPTCHA 技巧,如今其實已經不再特別有效或安全,讓「既要防機器人、又要對身心障礙者友善」這件事變得更難兼顧,同時把可行的替代做法分成兩類,不涉及第三方的自建方案,以及涉及第三方的多方合作方案。
背景評分與無感驗證,天生對這個問題比較友善,因為它不需要使用者辨識任何視覺內容,自然也不會把身心障礙者擋在門外。三款服務裡,把無障礙合規寫得最明確的是 Cloudflare Turnstile,它的官方方案頁明白列出 Free 與 Enterprise 兩個方案都符合 WCAG 2.2 AAA 等級的規範。hCaptcha 的官方常見問題也表示,他們認為服務本身符合 WCAG 與 Section 508 的要求,但沒有標明達到哪個等級,並建議網站自行評估實際整合的情況。reCAPTCHA 的官方說明則只列出支援哪些螢幕閱讀器,沒有找到對應的無障礙合規聲明,查不到不代表一定不符合,只是沒有像 Turnstile 那樣的公開文件可以佐證。
三者免費額度與付費門檻的落差
三款服務的計費邏輯完全不同,超過免費額度之後會發生的事也不一樣,拆開來看會更清楚。
reCAPTCHA 是照評估次數計費,而且以組織為單位,把底下所有帳號與網站的用量彙整在一起計算,每個月 0 到 1 萬次評估免費;超過 1 萬次到 10 萬次之間,不是按次數逐筆累加,而是整段區間收取一筆 8 美元的固定月費;超過 10 萬次之後,才改成每筆評估 0.001 美元。要留意的是,如果用量超過免費額度卻沒有先開通 Google Cloud 的帳單功能,系統會直接回傳 429 錯誤,驗證請求本身就會失敗,等於防護整個停擺。
hCaptcha 走的是另一套邏輯,免費的 Basic 方案每月最多 1 萬次請求,功能也陽春許多,拿不到被動模式這類進階體驗;要拿到完整功能得升級到 Pro,月繳 139 美元或年繳換算每月 99 美元,內含 10 萬次評估額度,超過的部分每千次加收 0.99 美元。
Turnstile 則是免費方案完全不限制驗證次數,限制設在管理規模上,最多 20 個 widget、每個 widget 最多能綁 10 個主機名稱、分析報表只能回顧 7 天。對一般中小型網站來說,這幾個上限幾乎不會被撞到,除非站方同時管理非常多個網域或子網域,才需要進一步談 Enterprise 方案。
| 服務 | 免費額度 | 超過之後 |
|---|---|---|
| reCAPTCHA | 每月 1 萬次評估(以組織彙總) | 1 萬零 1 到 10 萬次收 8 美元月費;超過 10 萬次每筆 0.001 美元;未開通帳單直接 429 錯誤 |
| hCaptcha | 每月最多 1 萬次請求,無被動模式 | Pro 月繳 139 美元(年繳約 99 美元/月),含 10 萬次評估,超額每千次 0.99 美元 |
| Cloudflare Turnstile | 驗證次數不限,限 20 個 widget、每個 widget 10 個主機名稱、分析回顧 7 天 | 超過管理規模上限需洽談 Enterprise 方案 |
三者對照下來,決定要不要付費的關鍵完全不一樣。reCAPTCHA 看的是流量規模,hCaptcha 除了每月 1 萬次的流量上限,更看要不要進階功能,Turnstile 看的則是管理規模而不是流量本身。
三者在 WordPress 外掛生態的普及程度不同
reCAPTCHA、hCaptcha、Turnstile 本身都不是 WordPress 外掛,而是外部的驗證服務,要透過外掛把金鑰接進 WordPress 的登入頁、留言表單或 WooCommerce 結帳流程,才會真正發揮作用。三者在外掛生態圈的成熟度落差不小,看有效安裝數字就能看出端倪。
reCAPTCHA 這端最常被採用的是「CAPTCHA 4WP」,前身叫做 Advanced noCaptcha and invisible Captcha,有效安裝數在 10 萬以上,同時支援 v2 核取方塊、v2 Invisible、v3 三種模式,是三個服務裡外掛選擇最成熟的一端。
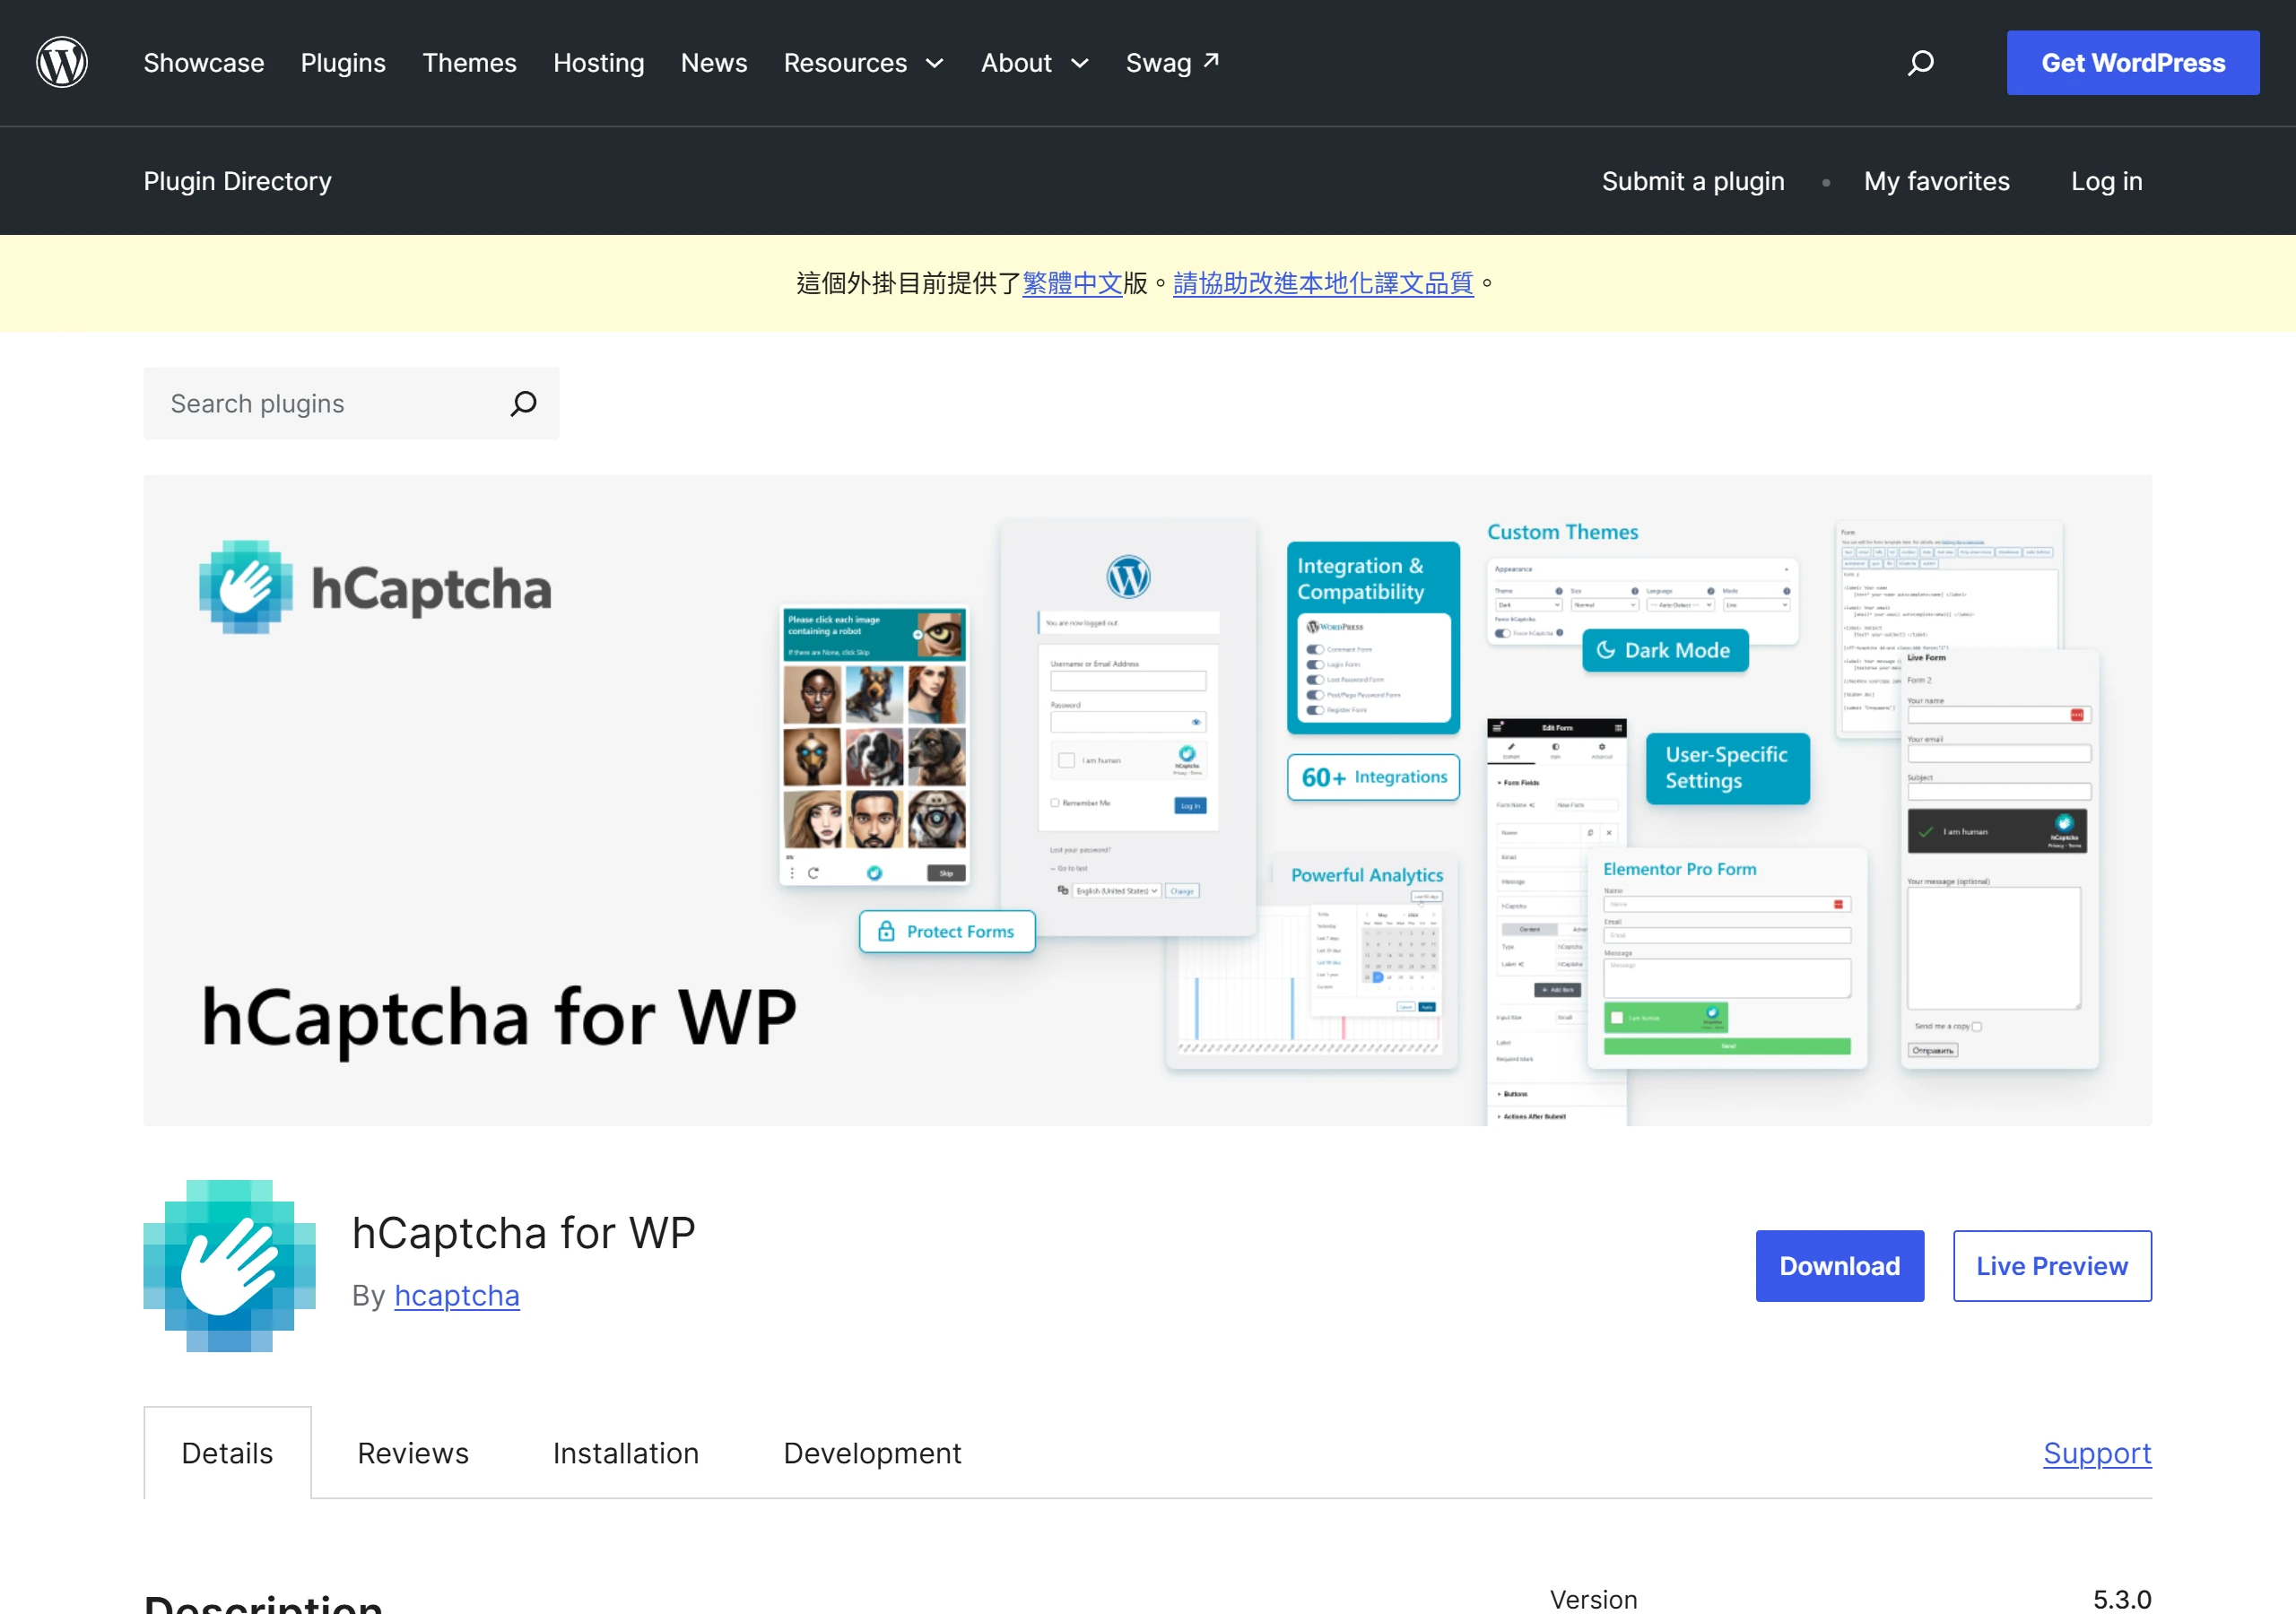
hCaptcha 官方自己維護的外掛叫做「hCaptcha for WP」,有效安裝數在 7 萬以上,評分 4.6 分(滿分 5 分),支援超過 60 款外掛與佈景主題整合,涵蓋 WooCommerce、Easy Digital Downloads、Contact Form 7、Elementor Pro、Gravity Forms、Fluent Forms、WPForms、BuddyPress、bbPress、LearnDash 等常見系統,還內建了從 Google reCAPTCHA 或 Cloudflare Turnstile 轉換過來的遷移精靈,對已經裝了其中一款、想換成 hCaptcha 的網站算是省事。
Turnstile 目前採用數最高的外掛是「Simple CAPTCHA with Cloudflare Turnstile」,有效安裝數已經超過 20 萬,評分 4.6 分(滿分 5 分),支援 WordPress 原生的登入、註冊、密碼重設、留言表單,也支援 WooCommerce 的結帳、訂單付款、帳戶表單,再加上 WPForms、Contact Form 7、Gravity Forms、Fluent Forms、Formidable Forms、Forminator、Jetpack Forms、Kadence Forms、SureForms 這 9 款表單外掛,以及 Elementor Pro、Easy Digital Downloads、BuddyPress、bbPress 等 15 項以上的整合,是三者裡外掛採用數字最高的一端。
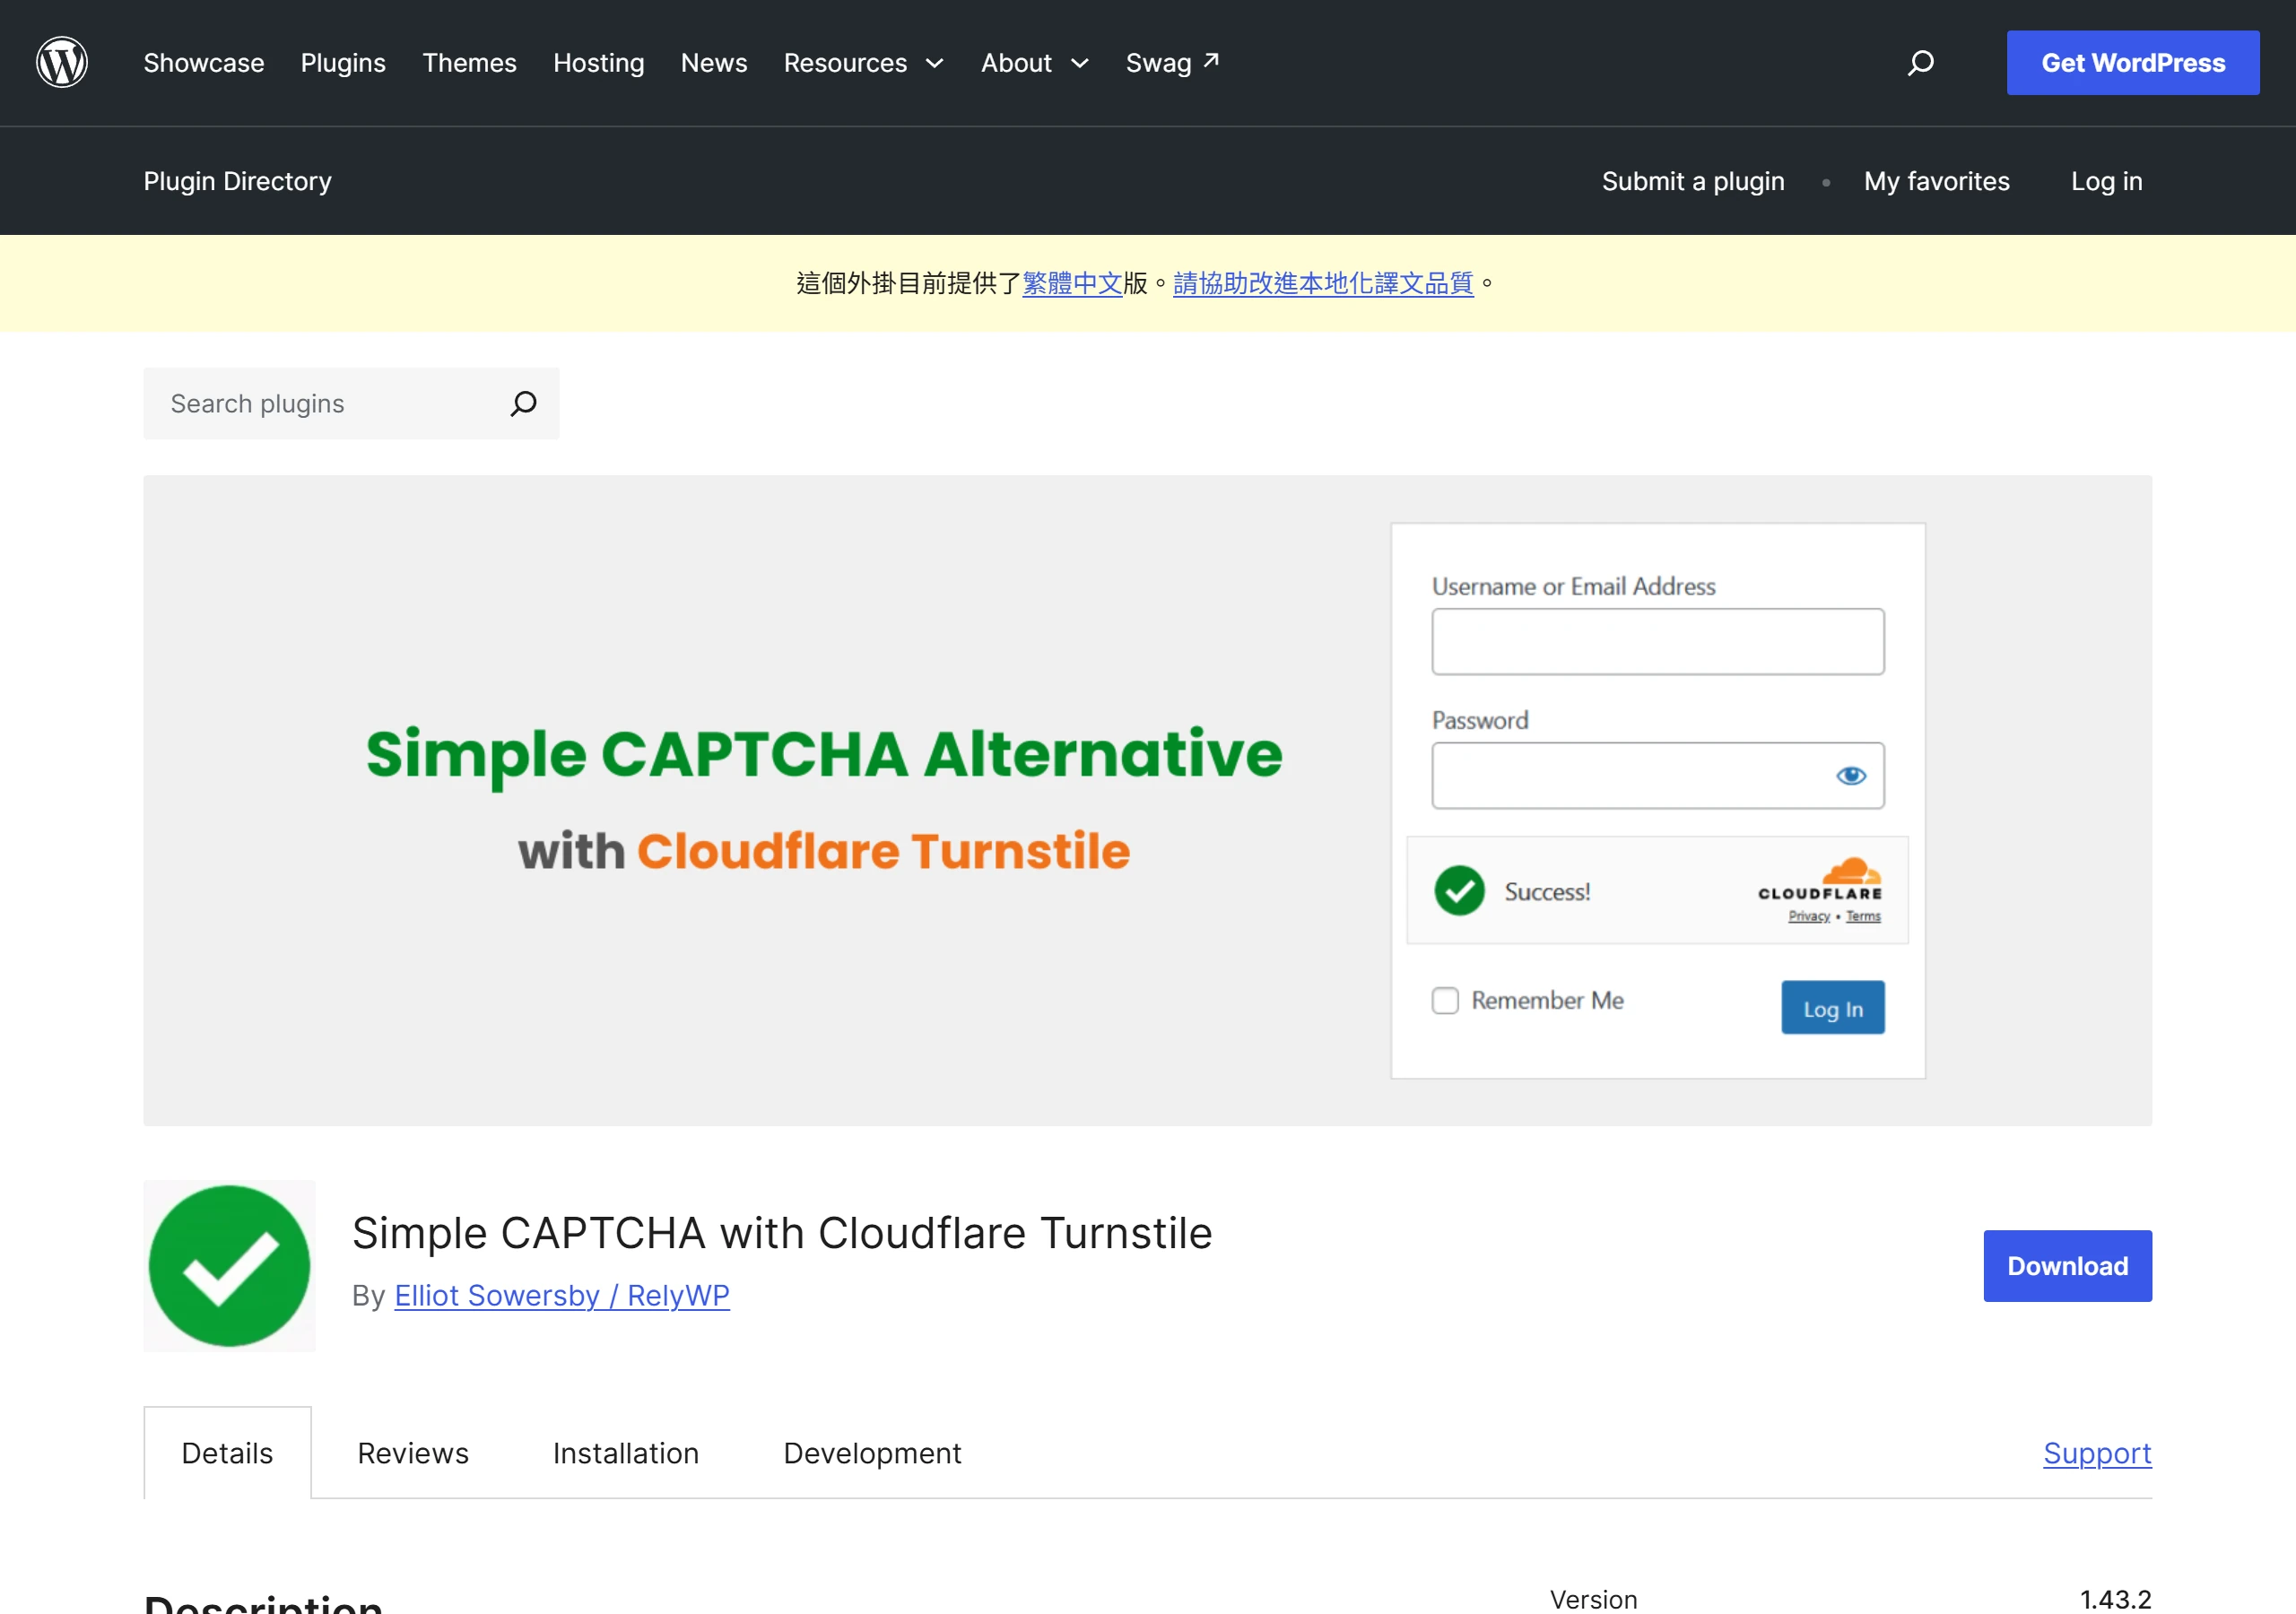
三款服務其實都能整合主流的表單外掛,像是 WPForms、Contact Form 7、Gravity Forms、Fluent Forms,這幾家的落差不在於能不能接,而在於整合的廣度夠不夠齊全、外掛本身有沒有持續維護更新,決定要選哪一款外掛之前,值得先確認自己現有的表單外掛有沒有被列在支援清單裡。
免費額度、風險分數與資料流向決定選型判準
前面把三款服務的機制、免費額度、無障礙與外掛生態都攤開來看過,真正影響選擇的維度,其實只集中在三個地方:自己網站的流量,會不會被免費額度吃滿;要不要一個可以拿去做後端分級邏輯的數字化風險分數;以及在不在乎資料保存在哪個司法管轄區、有沒有留下 Cookie。把這三個維度對到自己的網站情境,答案通常會自己浮現,不必比較誰整體比較好。
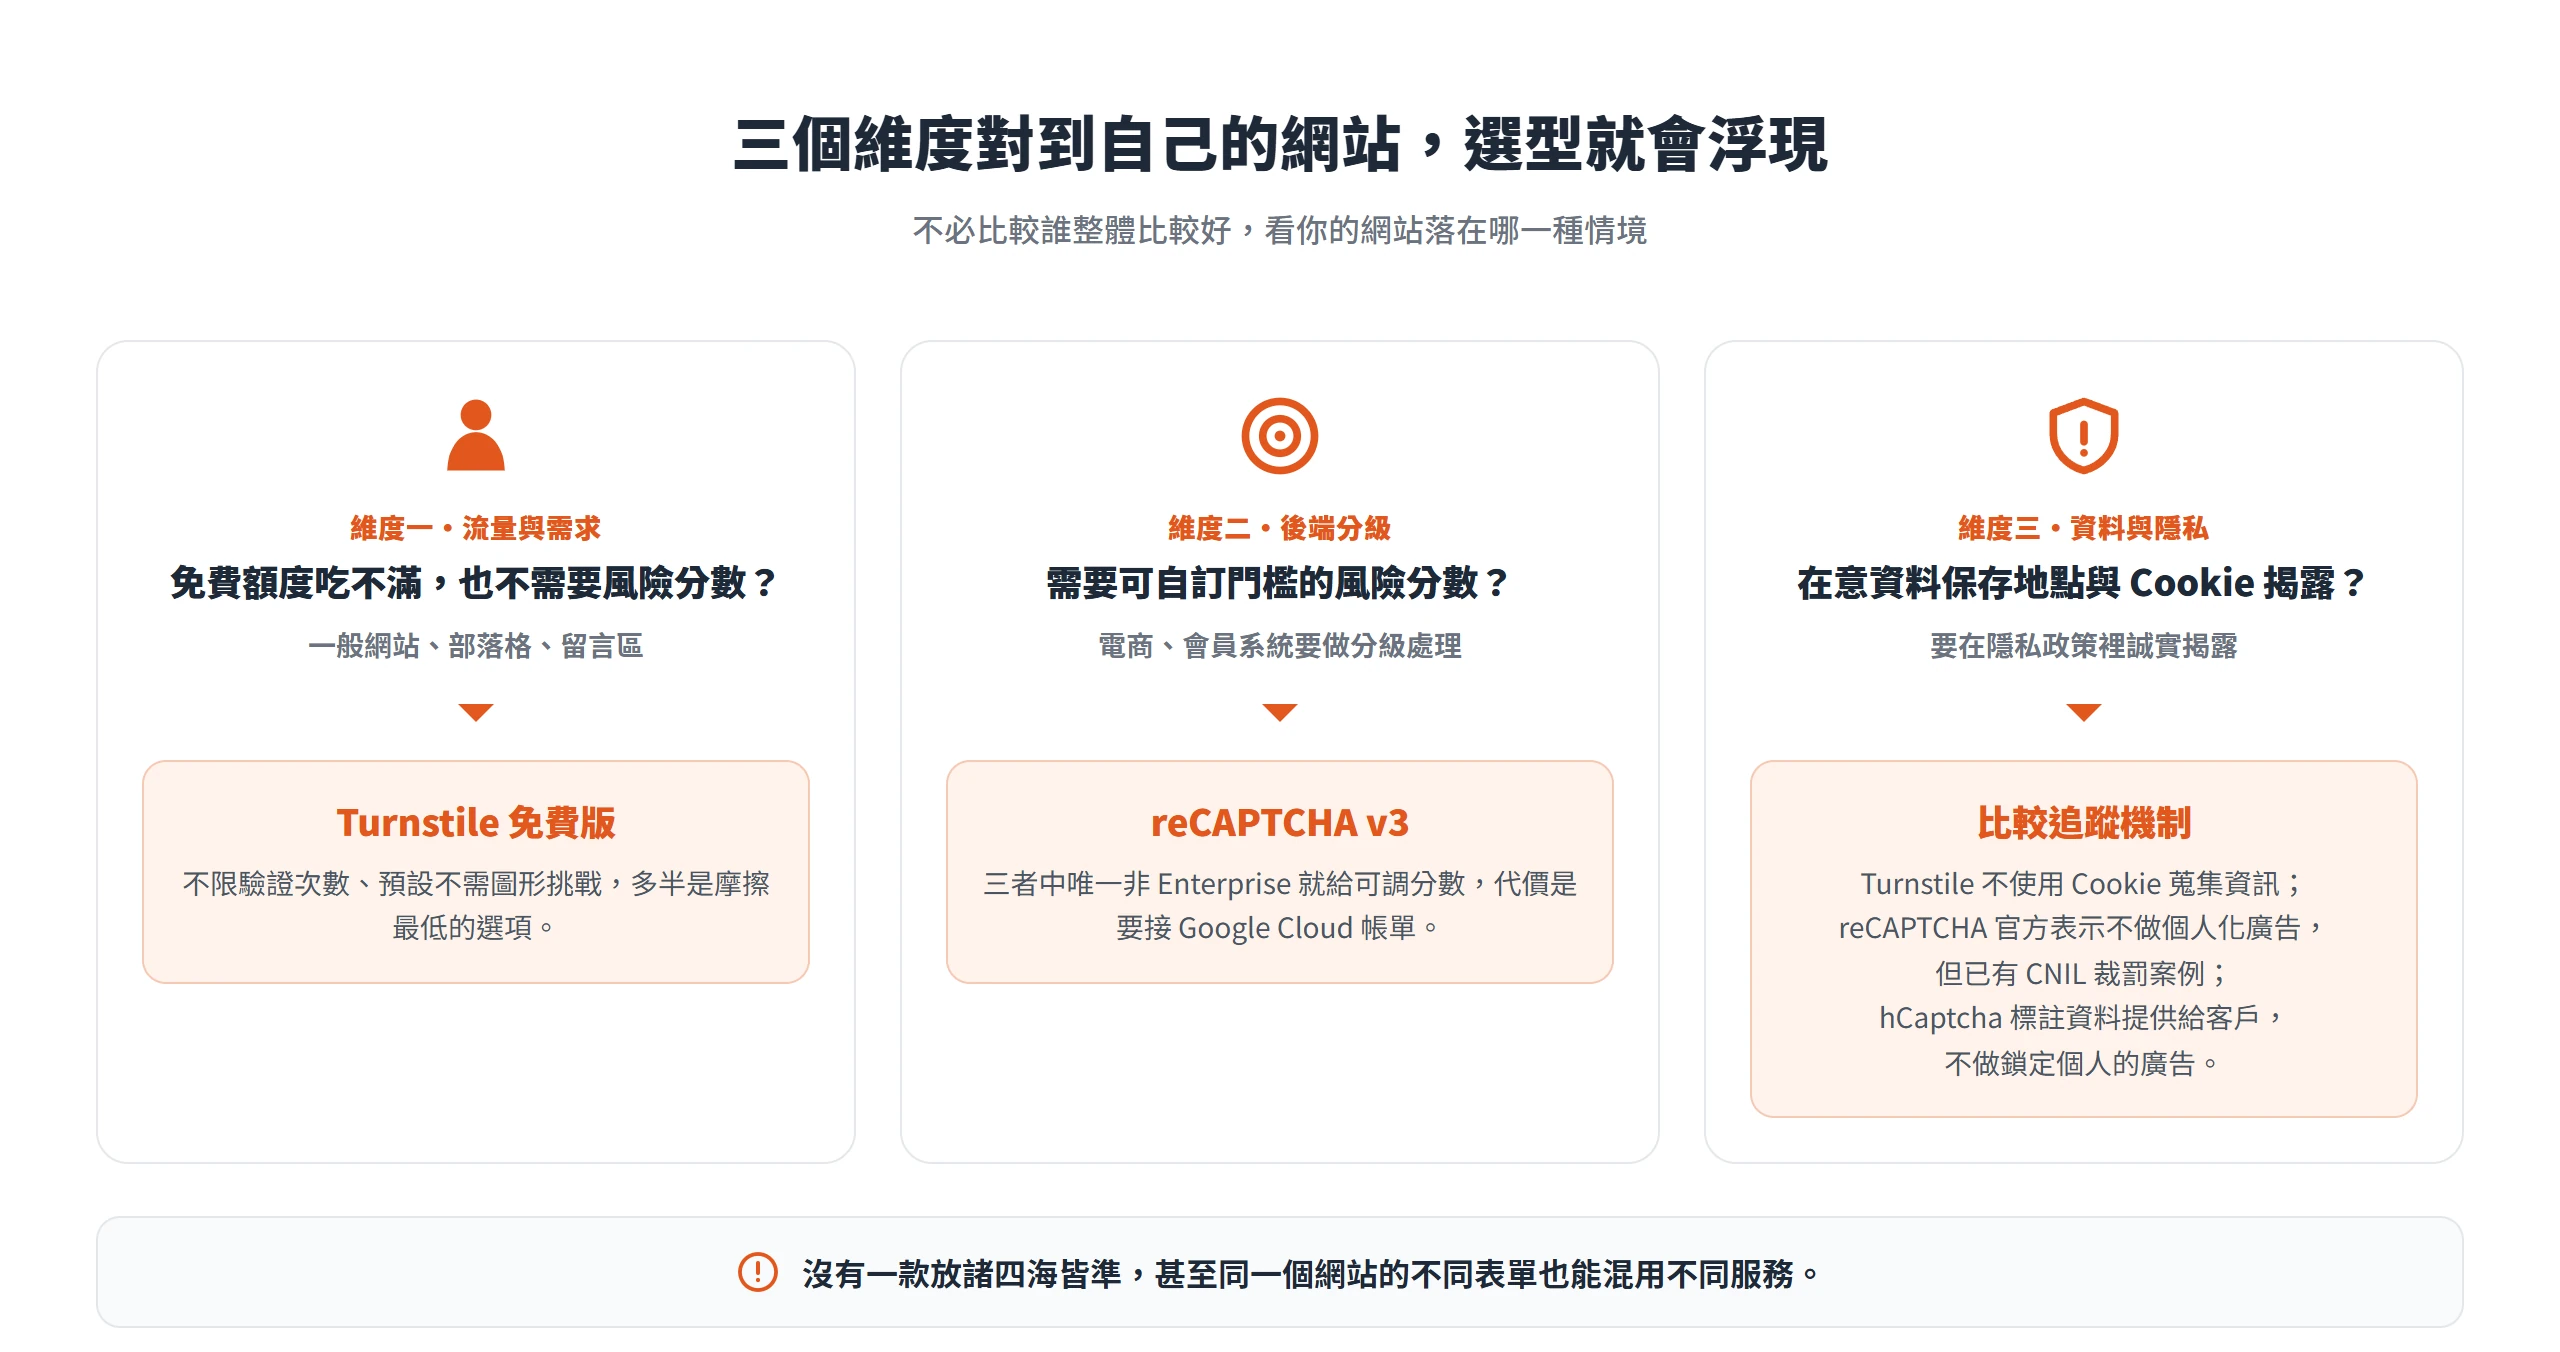
免費額度足夠,且不需要風險分數的一般網站與部落格
多數中小型網站、部落格,加上單純的聯絡表單與留言區,流量規模通常吃不滿任何一款服務的免費上限,也沒有在後端做風險分級邏輯的需求,例如把可疑訂單另外排查、對低分帳號多做一次驗證這類設計。這種情況下,真正該比的不是額度夠不夠,而是訪客體驗要多無感,以及要不要因此掛一個 Google 或 Cloudflare 的帳號。
這類站台,Turnstile 免費方案不限驗證次數、預設也不需要圖形挑戰,對多數只是想擋掉基本自動化濫用的網站,通常會是摩擦最低的選項。但也要誠實看待一件事,Cloudflare 是美國公司,Turnstile 目前也沒有把資料處理限定在特定地區的選項,並不是完全不經過境外處理,只是相較另外兩款,它不使用 Cookie 蒐集或儲存資訊。
需要風險分數支援後端分級的電商與會員系統
如果網站的邏輯需要一個可以自行設門檻、依分數做不同處理的數字,例如電商想把可疑訂單送人工複核,而不是直接擋單;會員系統想對低分帳號多要求一次二階段驗證,而不是把帳號一律鎖死。這類需求裡,reCAPTCHA v3 是三者中唯一在非 Enterprise 方案就開放使用的可調式風險分數,Turnstile 與 hCaptcha 的免費版都只回傳通過或不通過的布林結果,沒有分數可以拿來設計分級邏輯。
選擇這條路要誠實看代價,意味著要接上 Google Cloud 的帳單系統,每個月 1 萬次評估之後就要付費,而且資料會進入 Google 的生態系。對真的需要分級處理、而不是單純二元擋下的電商或會員系統來說,這筆代價通常換得到對應的功能,但確實是三者裡唯一需要另外開通雲端帳單的選項。
在意資料保存地點與 Cookie 揭露的網站
如果經營者或客戶特別在意這段驗證資料會不會被拿去做廣告分析、要不要在隱私權政策裡額外揭露這個第三方,三者的落差在這裡最明顯。reCAPTCHA 會設置一個風險分析用的 Cookie(_GRECAPTCHA),Google 官方表示蒐集到的資料只用於 reCAPTCHA 本身的運作與安全、不做個人化廣告,並自 2026 年 4 月 2 日起改以資料處理者的身分,依網站的指示處理這些資料。不過它已經有具體的歐盟官方裁罰案例。法國國家資訊自由委員會(CNIL)在 2023 年 12 月對一家法國電子貨幣支付業者裁罰 10.5 萬歐元,其中一項違規事由,明確載明該公司在註冊與登入頁使用 Google reCAPTCHA 模組阻擋機器人,卻沒有事先取得使用者同意就載入這個模組,違反了法國資訊與自由法(Loi Informatique et Libertés)第 82 條對 Cookie 與追蹤器的同意規定。
hCaptcha 不做鎖定個人的廣告,但官方隱私權政策寫明,挑戰產生的標註資料會提供給需要機器學習資料標註的客戶,也載明服務是從美國控管與營運。Turnstile 不使用 Cookie 蒐集資訊,官方也聲明不會為了廣告再行銷蒐集資料,但 Cloudflare 同樣是美國公司,官方文件也列明 Turnstile 目前不支援把資料處理限定在特定地區的區域服務(Regional Services)。把三者攤開來看,沒有一款是完全不出境、零疑慮的方案,差別在於有沒有追蹤機制,以及官方公開聲明的商業模式各是什麼,這幾點足夠讓網站經營者依自己在乎的程度去取捨,不必也不該把任何一款當成完全合規的保證。
同一個網站可以在不同表單混用不同驗證碼服務
不少人以為裝了一款就得整站統一使用,其實不必。實務上可以依頁面重要性混搭,例如後台登入頁用摩擦較高、但防暴力破解能力較強的方案,一般留言區則換成低摩擦的做法,兩邊各自對應各自的風險等級。
混用時有兩個實務上要注意的地方,同一個表單裡不要疊兩種驗證碼,對訪客來說多此一舉,體驗只會變差;另外,混用會讓外掛管理變得比較複雜,哪個頁面接的是哪一款服務的金鑰,得清楚記錄下來,不然日後要除錯或換掉某一款時,會搞不清楚牽動到哪些地方。
換用新驗證碼服務時,先上線新的再移除舊的
網站已經裝了其中一款,之後想換成另一款,是很常見的情境。這件事順序不能顛倒,先把新的服務裝好、設定完成,實際測試過所有要保護的表單都能正常運作,確認沒有問題之後,再移除舊的服務。順序反過來,中間會出現一段兩邊都沒有在保護的空窗期,這段時間表單完全暴露在原本想擋掉的自動化濫用之下。
好消息是,三款服務對應的外掛,設定頁通常都能逐一勾選要保護哪些頁面,登入、註冊、密碼重設、留言、結帳等各自獨立開關,不必整站一次全部換掉,可以先在風險較低的頁面測試,確認穩定之後再擴大到其他頁面。
還有一個很容易被忘記的細節,如果網站的隱私權政策裡,原本寫明使用哪一款服務(例如「本站使用 Google reCAPTCHA 保護您的隱私」),換掉之後這段文字也要跟著更新,不然政策內容會跟網站實際在用的服務對不上,這本身也是一種對訪客不夠誠實的落差。
三款服務沒有哪一個放諸四海皆準,能先弄清楚自己的流量會不會撞上免費額度、要不要一個可以調整的風險分數、在不在乎資料保存在哪裡,選擇多半就會自己浮現。真的遇到情境轉變、想換一款服務,記得照順序先上線新的、測過所有表單,再移除舊的,才不會讓網站在交接的空窗期裡失去保護。