打開 WordPress 後台搜尋一個外掛,跳出來的結果動輒兩三百筆,安裝數從幾十萬一路排到個位數,星等看起來也都落在四星上下,多數人這時候只能憑直覺點下「安裝」,賭一把。真正的風險不是外掛好不好用,而是 WordPress外掛安全這件事根本沒有捷徑,沒有一個按鈕能替你把安全與不安全直接分開,得靠自己一項一項核對。
外掛與主題是 WordPress 這套系統彈性最大的地方,也正因為誰都能開發、誰都能上架,同一個功能常常有十幾種選擇,來源品質卻天差地遠。裝到一款維護不良、甚至被動過手腳的外掛,輕則網站跑不動,重則後台被植入後門、資料外洩,等發現的時候往往已經是網站被搜尋引擎標記為不安全之後。
其實外掛主題的安全判斷有一套可以照著走的流程:先弄清楚去哪裡取得才算正規,再懂官方審查涵蓋了什麼、又留下哪些缺口,接著練會看外掛介紹頁上那幾個真正有意義的欄位,最後把破解版這條最危險的捷徑徹底避開。先從取得管道講起,這是所有判斷的起點。
外掛主題只有兩條正規取得路徑
WordPress.org 的官方免費外掛目錄,收錄的外掛已經超過 7.6 萬款,這是多數人裝外掛的起點,也是後台「安裝外掛」搜尋出來的全部來源。每一款上架前都經過官方最基本的審查(審查範圍下一節細講),這也是這條路徑之所以正規的原因,不是因為免費,而是因為有一道審核關卡把關。
付費外掛與付費主題通常不走官方免費目錄這條路,改成兩種管道:開發商自己的官網直接販售授權,或者透過國際型的主題與外掛市集上架。國際主機服務商 Pressable 就把 Envato 旗下的 CodeCanyon 這類老牌平台,列為值得參考的付費外掛市集;同一個生態系底下的 ThemeForest,則是對應的付費主題市集。這些市集本身也會做上架審核與作者信譽評等,但審核標準由各市集自訂,跟 WordPress.org 官方目錄不完全一樣。
免費版一定經過官方審查,這件事很明確;付費版的可信度就要看你選的是哪個管道,開發商官網或知名市集的信譽,會直接決定這款外掛的品質底線。判斷一款外掛安不安全,第一步永遠是先確認它的來源是不是這兩條路徑之一,不是社群論壇的免費分享連結,也不是搜尋引擎廣告帶進去的下載頁。
官方審查機制的把關範圍和留下的缺口
很多人以為,只要是 WordPress.org 官方目錄裡的外掛,就等於永遠安全,這其實只對了一半。官方確實會審查每一款外掛,但人工審查發生在第一次上架那個時間點,之後外掛的每一次更新,並不會再由審核人員重新逐一看過。WordPress.org 從 2026 年 9 月起,讓每一次外掛更新在推送前的冷卻期內,由數個 AI 模型搭配 Jetpack Scan 分析這次的程式碼變動,風險分數過高的版本會被自動擋下、不推送出去;不過這是自動化的風險評分,不是人工重新審查,外掛審核團隊在公告底下也提醒,再多掃描工具都取代不了有人實際再看一遍程式碼。這正是「在官方目錄裡」跟「用到現在還安全」之間那道看不見的缺口。
根據 WordPress.org 官方的《Detailed Plugin Guidelines》,外掛上架前必須通過幾項具體要求:沒有取得使用者明確同意,不能對外部伺服器發送連線;不能用類似程式碼壓縮混淆的方式讓邏輯變得不可讀,這正是藏惡意碼最常用的手法之一;授權也必須跟 GPL 相容。官方審核團隊會依照這份規範,人工下載每一款外掛的原始檔案,在安全的測試環境裡逐一檢查有沒有違規,《Review Checklist》裡寫得很直接:要 100% 符合《Detailed Plugin Guidelines》規範,還要支援當下最新版本的 WordPress。
官方文件也講得很清楚,安全性最終還是外掛開發者自己的責任,官方能做的是事後把關。一旦某款外掛被發現有安全性問題,就會直接關閉下架,直到問題解決才會恢復上架。也就是說,官方的人工審查像是一次性的入場資格考,後續更新只剩自動化掃描把關,不是有人持續在背後幫每一款外掛盯著漏洞。
主題的審查邏輯跟外掛相近,但不完全一樣。官方《Theme Review Guidelines》把審查標準分成兩層,一層是上架前必須符合的硬性條件,另一層是建議遵守的最佳實務。2021 年主題團隊在《Theme Tools and Requirements Recap》裡提出改革方向,想讓自動化檢查成為上架前的關卡——確認安全性、GPL 相容性、有沒有侵犯 WordPress 商標、會不會破壞主題預覽器,再把人工審查移到上架之後,改成依使用者回報與抽查處理;不過這個方向有前提,得先做出自動化的授權檢查才能推動。依照主題團隊手冊現行的《Review Process》,新主題上架前仍要由審核人員逐項檢查必要條件,再交給資深審核人員做最後確認,人工審查並沒有被自動化取代。
官方目錄的規模跟實際漏洞數字放在一起看,更能看出審查邊界的意義。國際資安研究平台 Patchstack 在《State of WordPress Security 2025》這份白皮書裡統計,2024 年 WordPress 生態系新增了 7,966 個漏洞,平均每天新增 22 個,比 2023 年成長 34%;這些漏洞裡,96% 出在外掛,只有 4% 出在主題。更關鍵的是,有 33% 的漏洞在被公開揭露之前根本沒被修補。因為未修補的安全問題,2024 年一整年就有 1,614 款外掛與主題被官方目錄下架。這組數字說明了一件事,通過上架審查是及格線,不是終身保固。
審查邊界最具體的例子,是 Patchstack 記錄過的 SI CAPTCHA 案例。這款外掛安裝數一度超過 30 萬,原本是一款正常維護的合法外掛,後來開發者把它轉手賣給別人,新的擁有者在後續更新裡植入了發送垃圾廣告的程式碼,最終被官方目錄整個下架。整個過程裡,外掛本身從頭到尾都在官方目錄裡,唯一變的是背後維護的人。這也是為什麼光看是不是在官方目錄不夠,還要往下看外掛介紹頁上那幾個具體欄位。
外掛介紹頁上真正決定安裝與否的判斷欄位
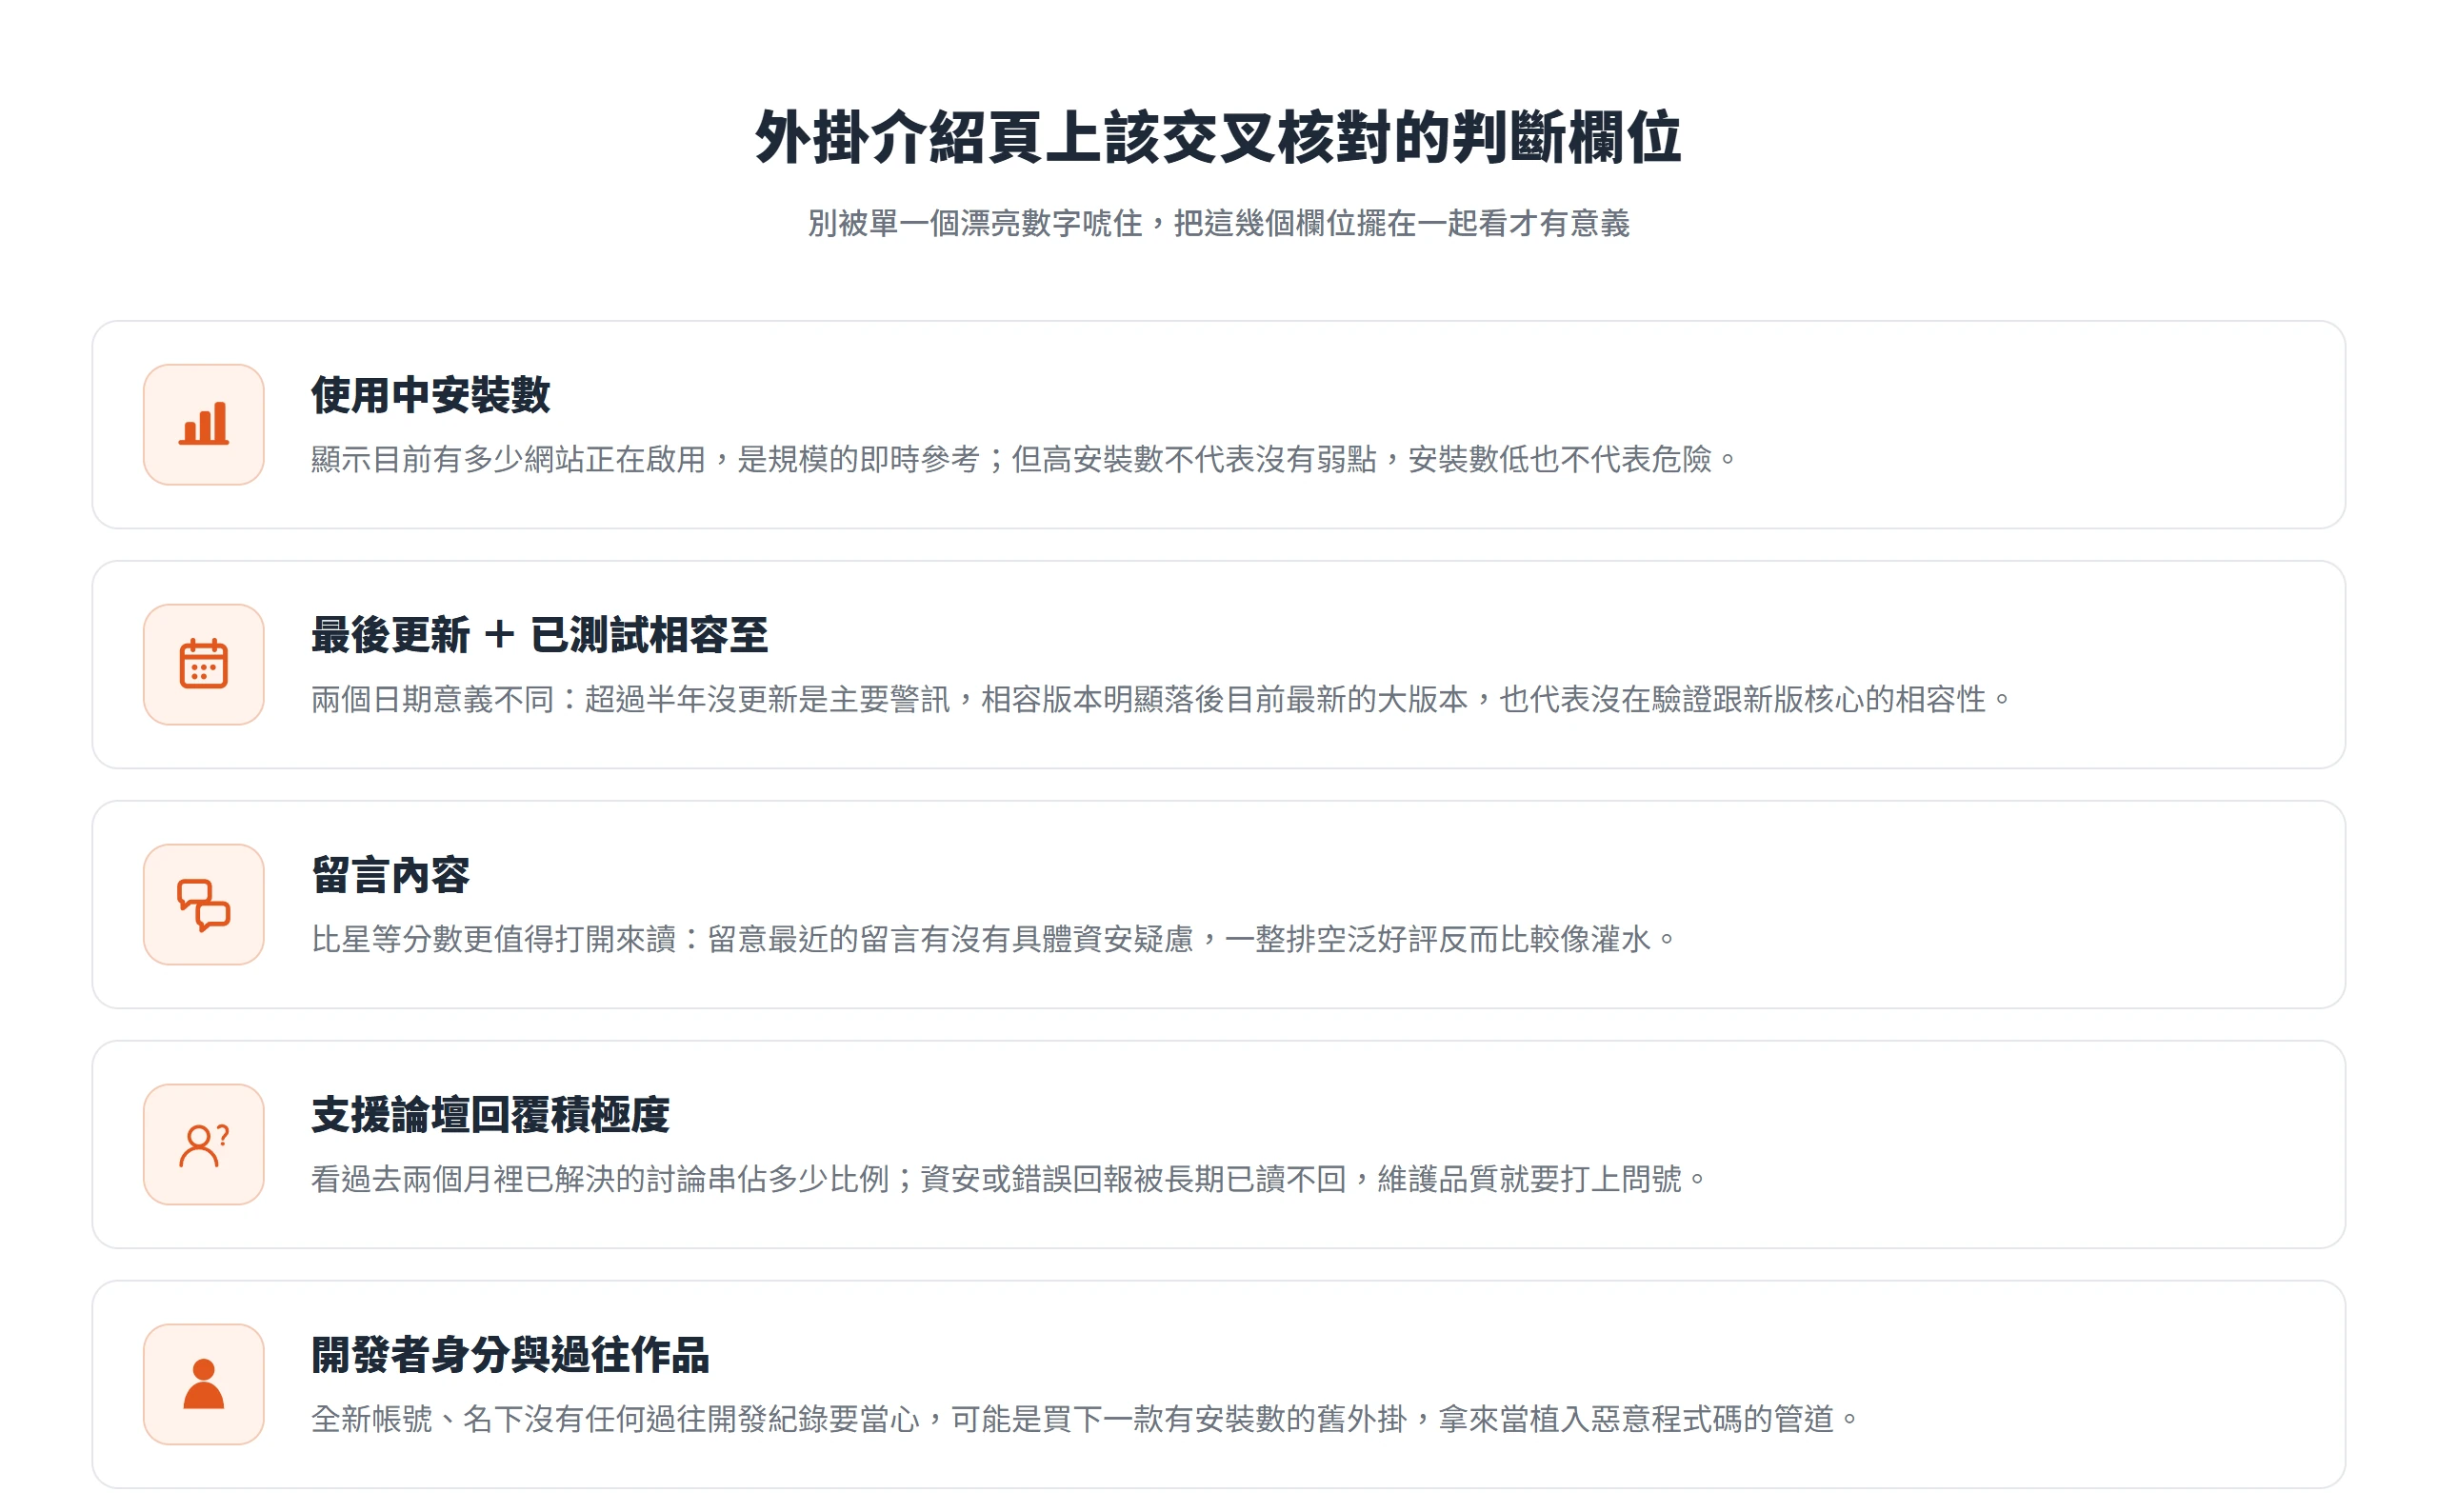
外掛介紹頁最上面那排資訊看起來很像規格表,但真正該看的欄位只有幾個,而且每一個都要搭配著看才有意義。單看安裝數會被大外掛的規模唬住,單看星等又容易被灌水評論騙過去,實際判斷要把幾個欄位擺在一起交叉核對,才不會被單一個漂亮數字誤導。
高安裝數不代表沒有弱點
外掛介紹頁上「使用中安裝數」這個欄位,顯示的是目前有多少網站正在啟用這款外掛,不是歷史累積下載次數,算是一個即時的使用規模估計值。安裝數愈大,代表用的人愈多,一旦出問題,通常也比較快被發現、被回報,這是它可以參考的地方。
但安裝數大不等於沒有弱點。Patchstack 的 2024 年度報告指出,安裝數在 10 萬以上的外掛與主題,2024 年仍然被揭露了 1,018 個漏洞,其中 153 個屬於高或中優先等級。用的人多,只會讓漏洞一旦公開之後波及的網站更多,不會反過來讓漏洞消失。反過來看,安裝數低也不代表危險,很多時候只是功能小眾,用的人本來就不多。判斷安不安全,不能只看這一個數字下結論,要搭配後面幾個欄位一起看。
更新時間與相容版本兩個容易被忽略的日期
外掛介紹頁側邊還有兩個日期欄位,意義完全不一樣,卻常常被讀者混在一起看。「最後更新」代表開發者上一次維護這款外掛是什麼時候,「已測試相容至」代表開發者驗證過這款外掛在哪一個 WordPress 版本上跑起來沒問題。一款外掛可能很久沒更新,但功能單純、沒必要改動,剛好還相容最新版;也可能更新頻率很高,相容版本卻一直落後目前最新的 WordPress 大版本,代表開發者只顧著修小地方,沒花時間驗證跟新版核心的相容性與安全機制。
Patchstack 把超過半年沒更新列為主要警訊之一,提醒讀者只要外掛頁面顯示上次更新是很久以前,就是一個壞徵兆,因為這類長期沒人維護的外掛,可能存在已知或未知的弱點,而開發者早就不再處理。這個時間門檻可以直接當成粗略的警戒線來用,超過半年沒更新,或者相容版本明顯落後目前最新版好幾個大版號,都值得提高警覺,先別急著安裝,而是往下核對其他欄位。
留言內容比星等分數更值得參考
星等平均分是最快篩掉一批選項的門檻,國際主機服務商 Pressable 建議把 4.5 星以上當作入門篩選標準。但星等只是一個平均數,真正有參考價值的是把留言內容打開來讀,尤其是負評出現的時間點,以及留言裡有沒有具體提到資安疑慮。
同一款外掛,如果負評集中在很久以前,近期的評價反而轉好,通常代表開發者已經處理過那批問題;只要留言裡出現具體提到資安疑慮的描述,WPMU DEV 建議直接放棄安裝,這是不能妥協的訊號。WPMU DEV 也提醒另一種情況同樣值得留意。一整排留言全部都是「Good」「讚」這種空泛短評,沒有任何具體內容,而 WordPress 社群平常的留言習慣通常寫得比較詳細,這種一整排空泛好評反而比較像灌水出來的評論,可信度要打折扣。
支援論壇回覆積極度,看得出維護誠意
WordPress.org 每一款外掛的介紹頁都附有「支援」分頁,可以看到使用者最近提出了哪些問題,以及開發者有沒有在回應。Pressable 建議直接觀察過去兩個月裡,已解決的討論串佔多少比例,藉此大致判斷這款外掛背後的人有沒有在持續維護,還是掛著更新的外殼、實際上已經沒人在管。
這個欄位特別值得留意資安或錯誤回報類的討論串。一款外掛就算版本號還在往上跳,如果使用者反映的問題長期已讀不回,尤其是牽涉到安全性的回報被晾在那裡沒人處理,維護品質就要打上問號,資安問題最怕的就是回報了卻沒人理,漏洞不會因為沒人回應就自己消失,只會一直留在那裡等被利用。
開發者身分和過往作品,新帳號爆紅要留意
外掛介紹頁上的開發者名稱可以點進去看,裡面列著這個帳號還開發過哪些其他外掛或主題,過去作品的評價如何。WPMU DEV 列出幾個值得留意的開發者警訊:帳號是全新的擁有者、名下完全沒有過去的開發紀錄,搜尋這個開發者的名字也完全找不到任何結果。這些狀況都可能代表對方是買下一款原本有一定安裝數的外掛,拿來當植入惡意程式碼的管道,不是真的自己從頭把它做起來。
這正好呼應前面提過的外掛易主情境。原本的開發者信譽良好,但外掛轉手給新主人之後,新主人在後續更新裡動了手腳,SI CAPTCHA 就是一個真實發生過的案例。判斷一款外掛可不可信,不能只看這款外掛過去累積的名聲,還要看現在是誰在維護它,開發者資訊、上架時間,跟這款外掛安裝數增長的速度兜不兜得起來,都是可以核對的線索。
破解版外掛暗藏後門和資料外洩風險
前面兩節談的都是怎麼在正規管道裡挑一款相對安全的外掛。破解版外掛與主題是完全不同層級的風險:把付費外掛的授權驗證機制拆掉、免費流通出去的版本,不是省一點錢的灰色地帶而已,是目前 WordPress 生態裡數一數二危險的一條路。
破解版的運作邏輯,解掉授權驗證換來的後門
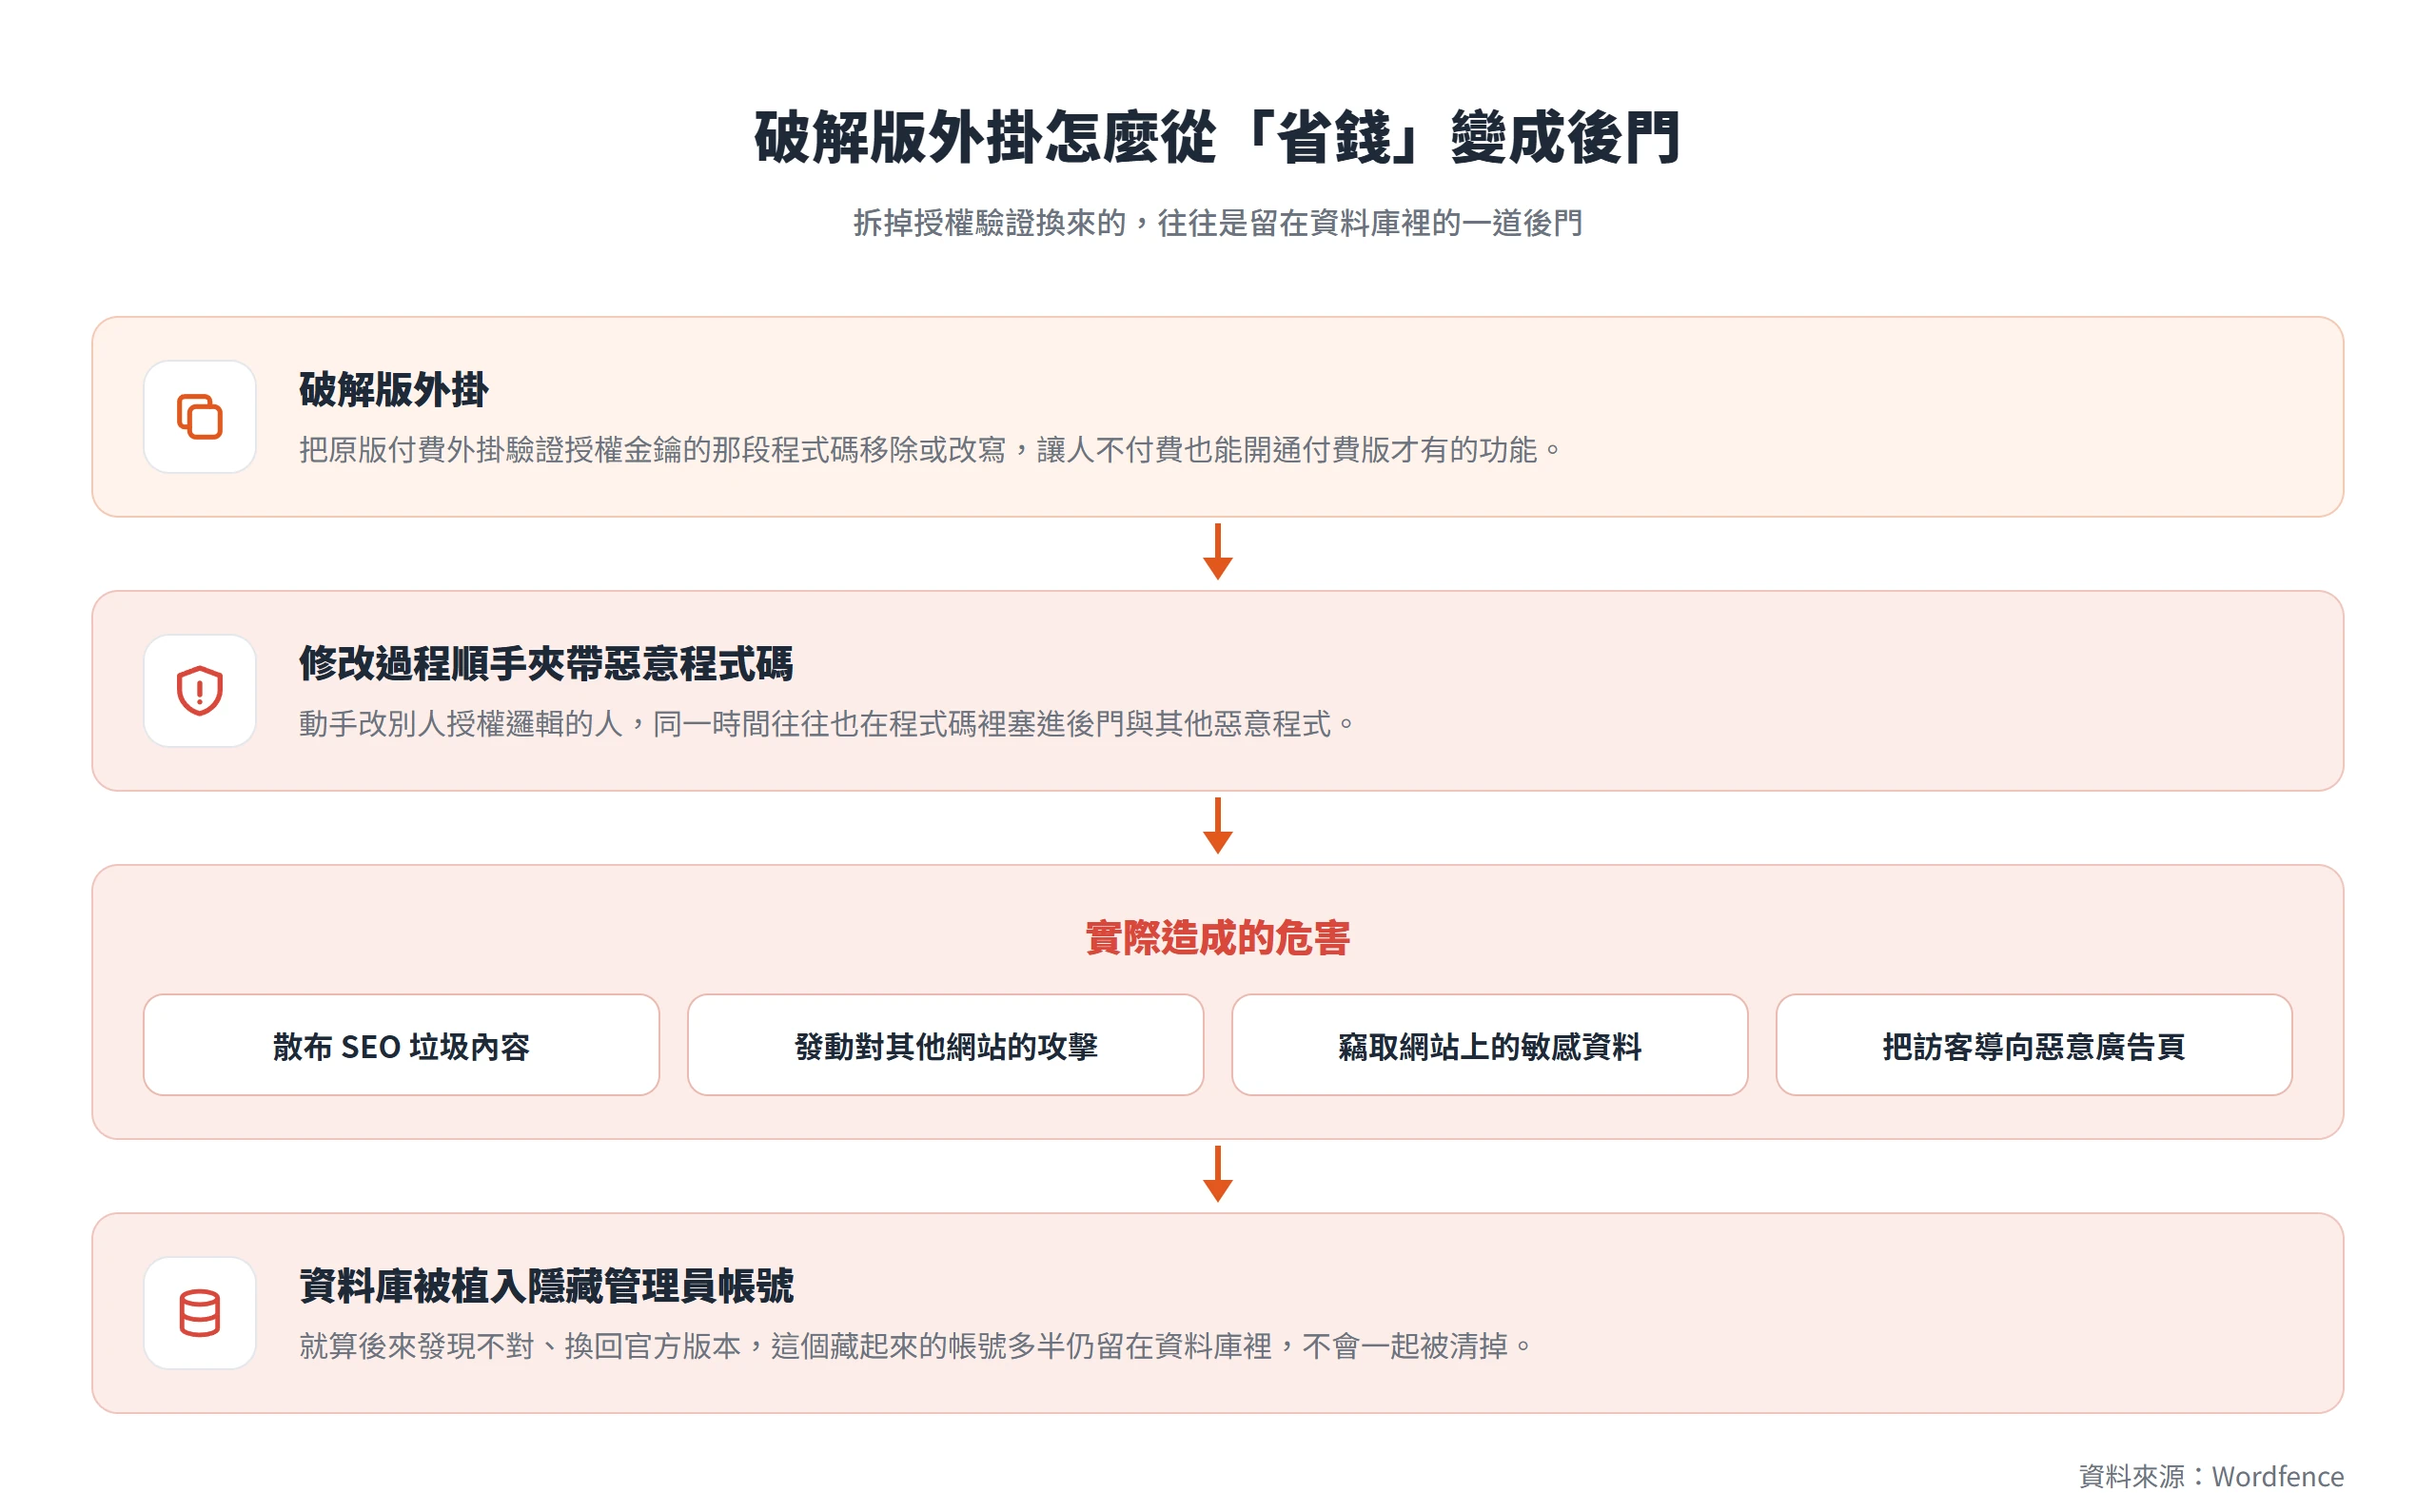
破解版外掛的做法,是把原版付費外掛用來驗證授權金鑰的那段程式碼移除或改寫,讓使用者不用付錢,也能開通看起來像付費版才有的功能。問題出在修改的過程本身,動手改別人授權邏輯的人,同一時間往往也會在程式碼裡塞進別的東西。
國際資安廠商 Wordfence 對破解版外掛的定義很明確:一份被修改過的付費外掛,讓人不付費也能用到部分進階功能,但多數破解版根本無法提供完整的付費功能,而且經常夾帶後門程式和其他惡意程式碼。實際的風險包括被拿來散布 SEO 垃圾內容、發動對其他網站的攻擊、竊取網站上的敏感資料,或者把訪客導向惡意廣告頁面。不少破解版還會偷偷在資料庫裡新增一個隱藏的管理員帳號,讓攻擊者隨時可以重新取得網站控制權。就算後來管理員發現不對、換回官方版本,這個藏起來的帳號多半還留在資料庫裡,不會一起被清掉。
連資安外掛本身都被做成破解版流通
最能打破破解版頂多功能少一點、沒那麼危險這種想法的,是 Wordfence 自己做的一份調查。這份調查發現,連 Wordfence 這款以防駭為賣點的資安外掛,都被做成破解版流通,而且用破解版的網站反而更容易中毒,正好戳破反正只是省一點錢、頂多功能陽春一點的僥倖心態。
根據 Wordfence 2021 年發布的調查,他們在追蹤破解版外掛的普及程度時發現,超過 23,000 個網站正在使用破解版的 Wordfence,而且裝了破解版 Wordfence 的網站,出現其他不相關感染的機率,是使用免費正版 Wordfence 網站的 2 倍以上。原因也不難理解,破解版沒有合法授權金鑰,收到的防護資料庫更新會延遲 30 天,也無法使用即時 IP 黑名單這類進階防護功能,實際防護能力遠不如它宣稱的進階版,反而給了使用者一種假的安全感。
免費論壇、月費「優惠外掛」網站同樣不安全
破解版不是只有整包免費下載這一種型態。這幾年還出現另一種變形,用「訂閱制折扣價」包裝付費外掛轉售,價格通常比原廠便宜不少,Wordfence 觀察到很多時候賣的只是把官方目錄裡免費版程式碼重新包裝、或稍微改過的版本。這類訂閱制網站比免費下載的破解版少夾帶惡意程式碼,但同樣無法提供完整的付費功能,尤其是依賴雲端服務、要有合法授權才會即時送資料過來的功能,例如即時 IP 黑名單、即時防火牆規則與最新的惡意程式特徵碼,破解版收到的永遠是被延遲或閹割過的版本。
而且這類管道完全得不到原廠支援,開發商一看不是自己的付費客戶,直接拒絕處理任何問題。不管是免費論壇下載,還是打著「付費折扣版」名號的網站,只要不是從官方目錄或開發商本人的管道取得,都不算安全來源,這條界線沒有模糊地帶。
安裝前的最後一次查核,弱點資料庫與測試環境
外掛主題選定之後,正式裝上線之前,還有兩個動作值得花幾分鐘做完:查核這款外掛有沒有已知漏洞通報,以及先在測試環境裝一次確認沒問題。這兩步都不需要什麼技術背景,卻是很多人直接跳過的最後一道防線。
弱點資料庫查詢,先查外掛是否曾被通報漏洞
WPScan Vulnerability Database 是國際上公開、免費可查詢的 WordPress 弱點資料庫,由 Automattic 營運、與 Jetpack 合作,收錄超過 89,000 筆 WordPress 核心、外掛與主題的已知漏洞紀錄。WPMU DEV 把它列為安裝外掛前必查的工具之一,只要輸入外掛或主題的名稱,幾秒鐘就能看到這款東西過去有沒有被通報過漏洞、漏洞等級多高、有沒有修補完成。
如果不想特地去查資料庫,Patchstack 建議一個更簡單但同樣有效的方法:直接用外掛名稱加上「hacked」或「vulnerability」上網搜尋,如果跳出可信的結果,再進一步查證細節。這件事不是只有國際使用者需要顧慮,台灣電腦網路危機處理暨協調中心(TWCERT/CC)發布的漏洞警訊與資安新聞,也陸續收錄過多起 WordPress 外掛與少數主題的漏洞通報。例如曾一次公告過 10 個擴充功能相關的安全漏洞,涵蓋像 Simple File List 這款外掛(未經授權的遠端攻擊者可以上傳後門程式)與 AIT CSV import/export(檔案上傳驗證不足);也個別公告過 All in One Security 外掛被發現以明文儲存使用者密碼、PHP Everywhere 外掛存在可被遠端執行任意程式碼的嚴重漏洞,以及駭客利用已公開的 WordPress 外掛漏洞發動大規模攻擊的事件。這些通報說明,WordPress外掛安全不是遙遠的國外新聞,台灣網站同樣是這波風險裡的實際對象。
正式站上線前,先在測試站裝一次
就算一款外掛通過了前面所有的判斷,國際主機服務商 Pressable 仍然建議先在測試站裝上去跑一輪,確認沒有跟現有的外掛或主題衝突,也沒有出現明顯異常行為,才把它推上正式站。
這麼做的道理很單純,再怎麼仔細核對介紹頁上的每個欄位,都沒辦法保證一款外掛裝進自己的網站環境之後不會出狀況,可能是跟另一款外掛互相干擾,也可能是跟主題的某個功能衝突,這些都不是光看外掛頁面判斷得出來的。裝之前先做好完整的網站備份,檔案與資料庫都要,在測試站驗證都沒問題,再推上生產環境,這道程序對電商網站或有會員系統的網站尤其重要,這類網站禁不起一次意外的當機。
安裝完成後,還要持續追蹤的維護動作
外掛主題的安全判斷,不是裝上去那一刻做一次就終身有效,而是需要持續維護的事。裝完之後,有幾個習慣值得養成。
第一是保持更新。前面提過,多數已知漏洞會透過更新修補,但也有 33% 的漏洞在被公開揭露之前根本沒被修補完成,所以更新要盡量即時,但不能把有更新就代表安全當成唯一的防線。第二是留意自己用的外掛有沒有被官方目錄下架移除,被發現有未修補的安全問題就是下架的常見原因之一,2024 年就有 1,614 款外掛與主題因為這個原因被下架,一旦自己用的外掛出現在下架名單裡,要立刻換掉或直接移除,不要抱著僥倖繼續用。第三是定期清點目前安裝中的外掛與主題,把裝了卻沒在用的都整個刪除,不是只停用。閒置沒在用的外掛,一樣佔著攻擊面,用不到的東西留著只有風險、沒有好處。
Wordfence 針對已經裝了破解版外掛或主題的網站,建議的處理方式是立刻刪除、掃描整個網站,並且檢查資料庫裡有沒有出現未經授權的管理員帳號,因為這類帳號常被破解版偷偷新增,還可能對其他管理員隱藏。這個邏輯延伸到日常維護,就是定期回頭看一次後台的管理員名單有沒有陌生帳號,定期整理一遍目前裝了哪些外掛跟主題,這件事花不了太多時間,卻是安裝當下再怎麼仔細判斷,都補不回來的一道保險。
外掛主題的挑選,其實不是一次性的決定,而是一套持續在跑的習慣:先確認來源在兩條正規管道之內,懂官方審查的邊界在哪裡,把介紹頁上的幾個欄位當成日常核對的依據,徹底避開破解版這條捷徑,裝完之後也別讓它變成裝完就沒再回頭看的東西。把這套流程走熟,WordPress外掛安全就不是等網站出事才想起來要處理的事,而是隨手就做得到的習慣。