
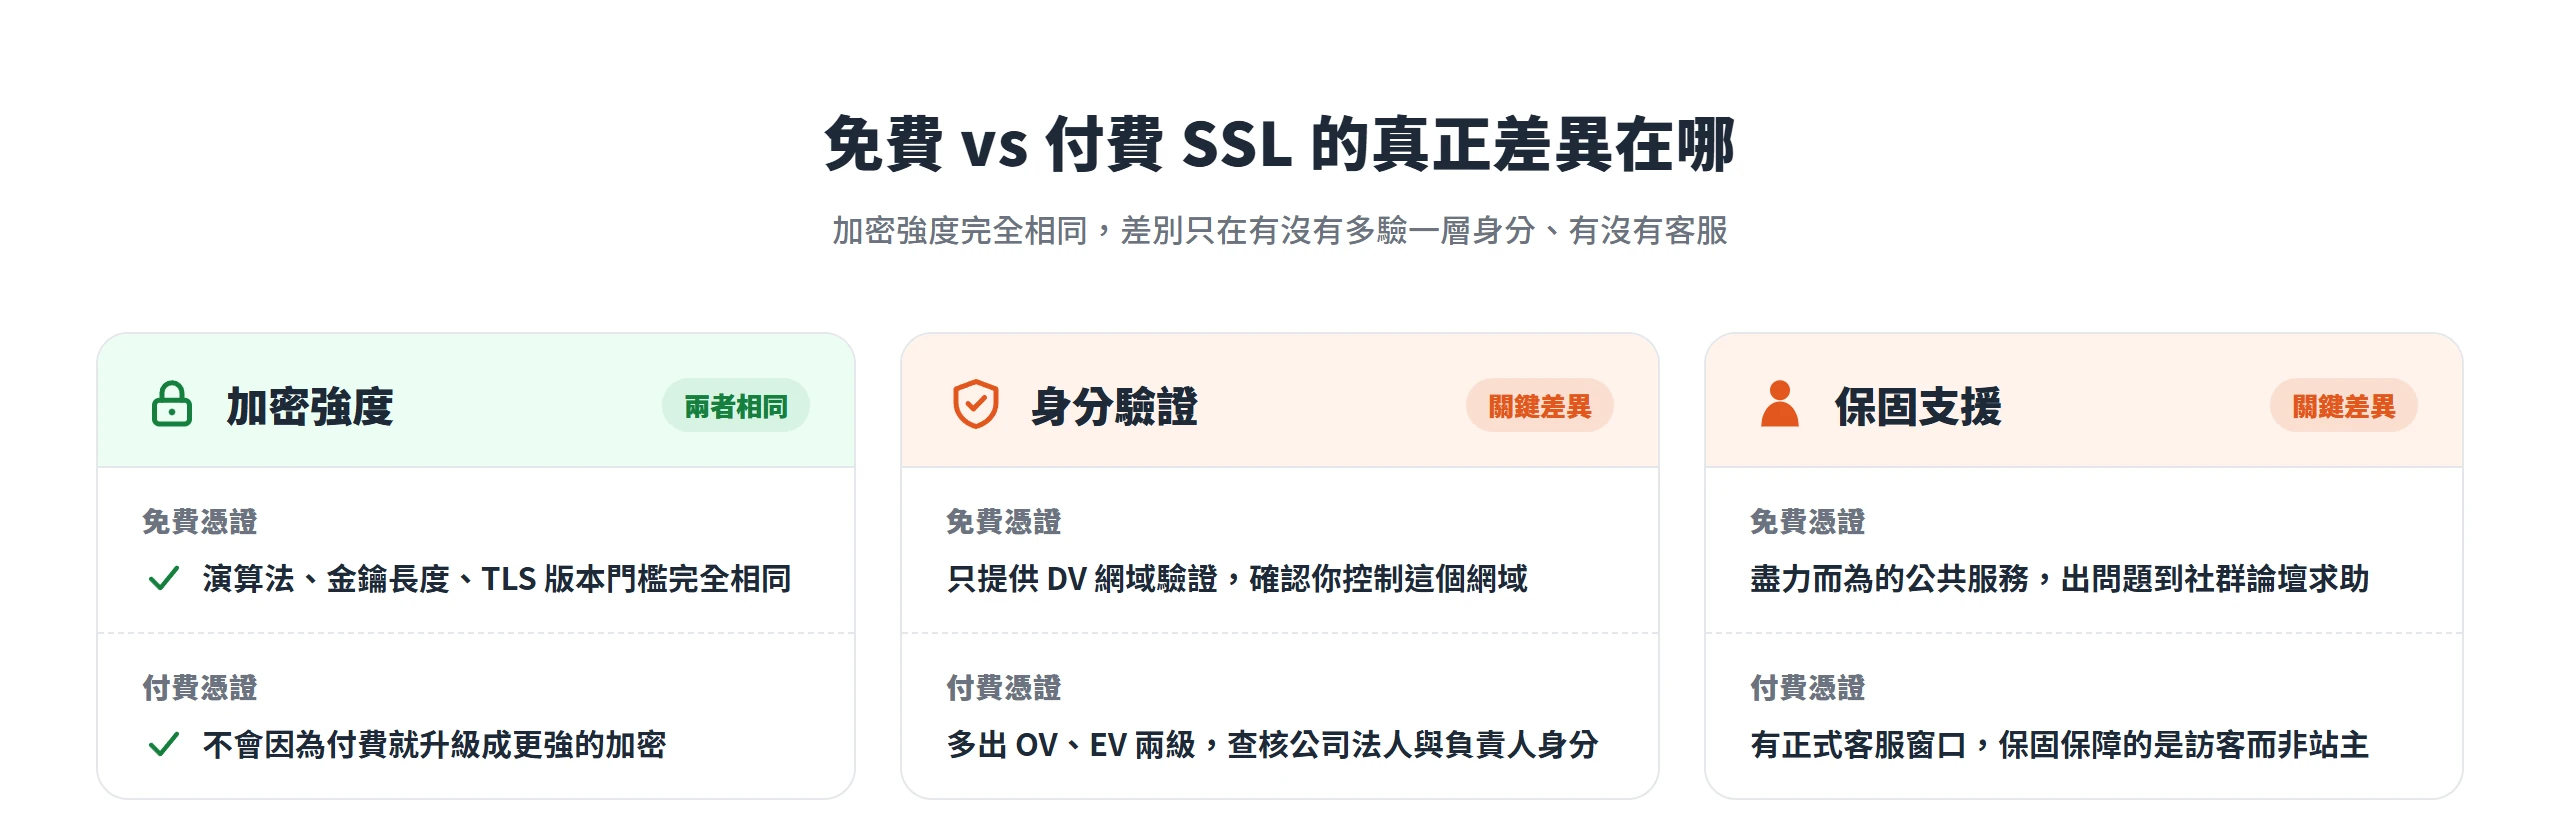
多數人以為免費憑證看起來陽春,一定比花錢買的 SSL 不安全,這其實是個常見的誤解。Let’s Encrypt 這類免費憑證跟商用付費憑證,在加密演算法與金鑰強度上完全相同,差別根本不在「安全不安全」,而在「有沒有人幫你多驗證一層身分」。
Let’s Encrypt 是由非營利組織維運、透過自動化流程簽發的 SSL/TLS 憑證,目前是全球用量最大的憑證來源,市佔已經超過六成七。付費 SSL 則依驗證嚴謹度分成 DV、OV、EV 三個等級,愈嚴謹的等級需要愈完整的公司身分查核,價格也跟著往上。乍看是兩種不同檔次的產品,拆開來看,真正的差異其實只集中在少數幾個地方:身分驗證的嚴謹度、憑證效期的長短,以及出問題時有沒有客服可以問。
搞懂這幾個差異,才知道自己的網站是裝免費的就夠,還是有充分理由該升級。先從 Let’s Encrypt 本身怎麼運作講起,再一項一項拆開兩者的實際差異。
Let’s Encrypt 是什麼?免費憑證已覆蓋全球逾六成網站
Let’s Encrypt 不是陽春的免費替代品,而是目前全球用量最大的 SSL 憑證來源;付費憑證的角色,則是替想要更嚴謹身分查核的網站,分出 DV、OV、EV 三個等級。
由非營利組織 ISRG 主導的自動化憑證簽發
Let’s Encrypt 由 2013 年成立的非營利組織 Internet Security Research Group(ISRG)維運,於 2015 年正式對外提供服務,宗旨是讓所有網站都能免費裝上 HTTPS。整套簽發流程走 ACME(Automatic Certificate Management Environment)協定,搭配 Certbot 之類的用戶端軟體,伺服器只要跑一個指令,就能自動完成申請、驗證、安裝,續期時也不需要人工介入,每 90 天到期前就會自動換發一張新的。
這種「全自動」正是它跟傳統付費憑證最根本的差異起點。傳統商用 CA 早期多半需要人工審核、寄送文件甚至電話聯絡,申請一張憑證動輒要等上幾天;Let’s Encrypt 把整個網域驗證流程壓縮到幾秒鐘就能完成,伺服器管理員甚至不需要記得憑證什麼時候到期。也因為免費又自動化,根據 W3Techs 的統計,截至 2026 年 9 月,Let’s Encrypt 在「憑證機構可辨識」的網站中市佔率來到 67.4%,是目前市佔最高的 SSL 憑證機構,遠遠超過任何一家商用付費 CA。
付費憑證依驗證嚴謹度分成三個等級
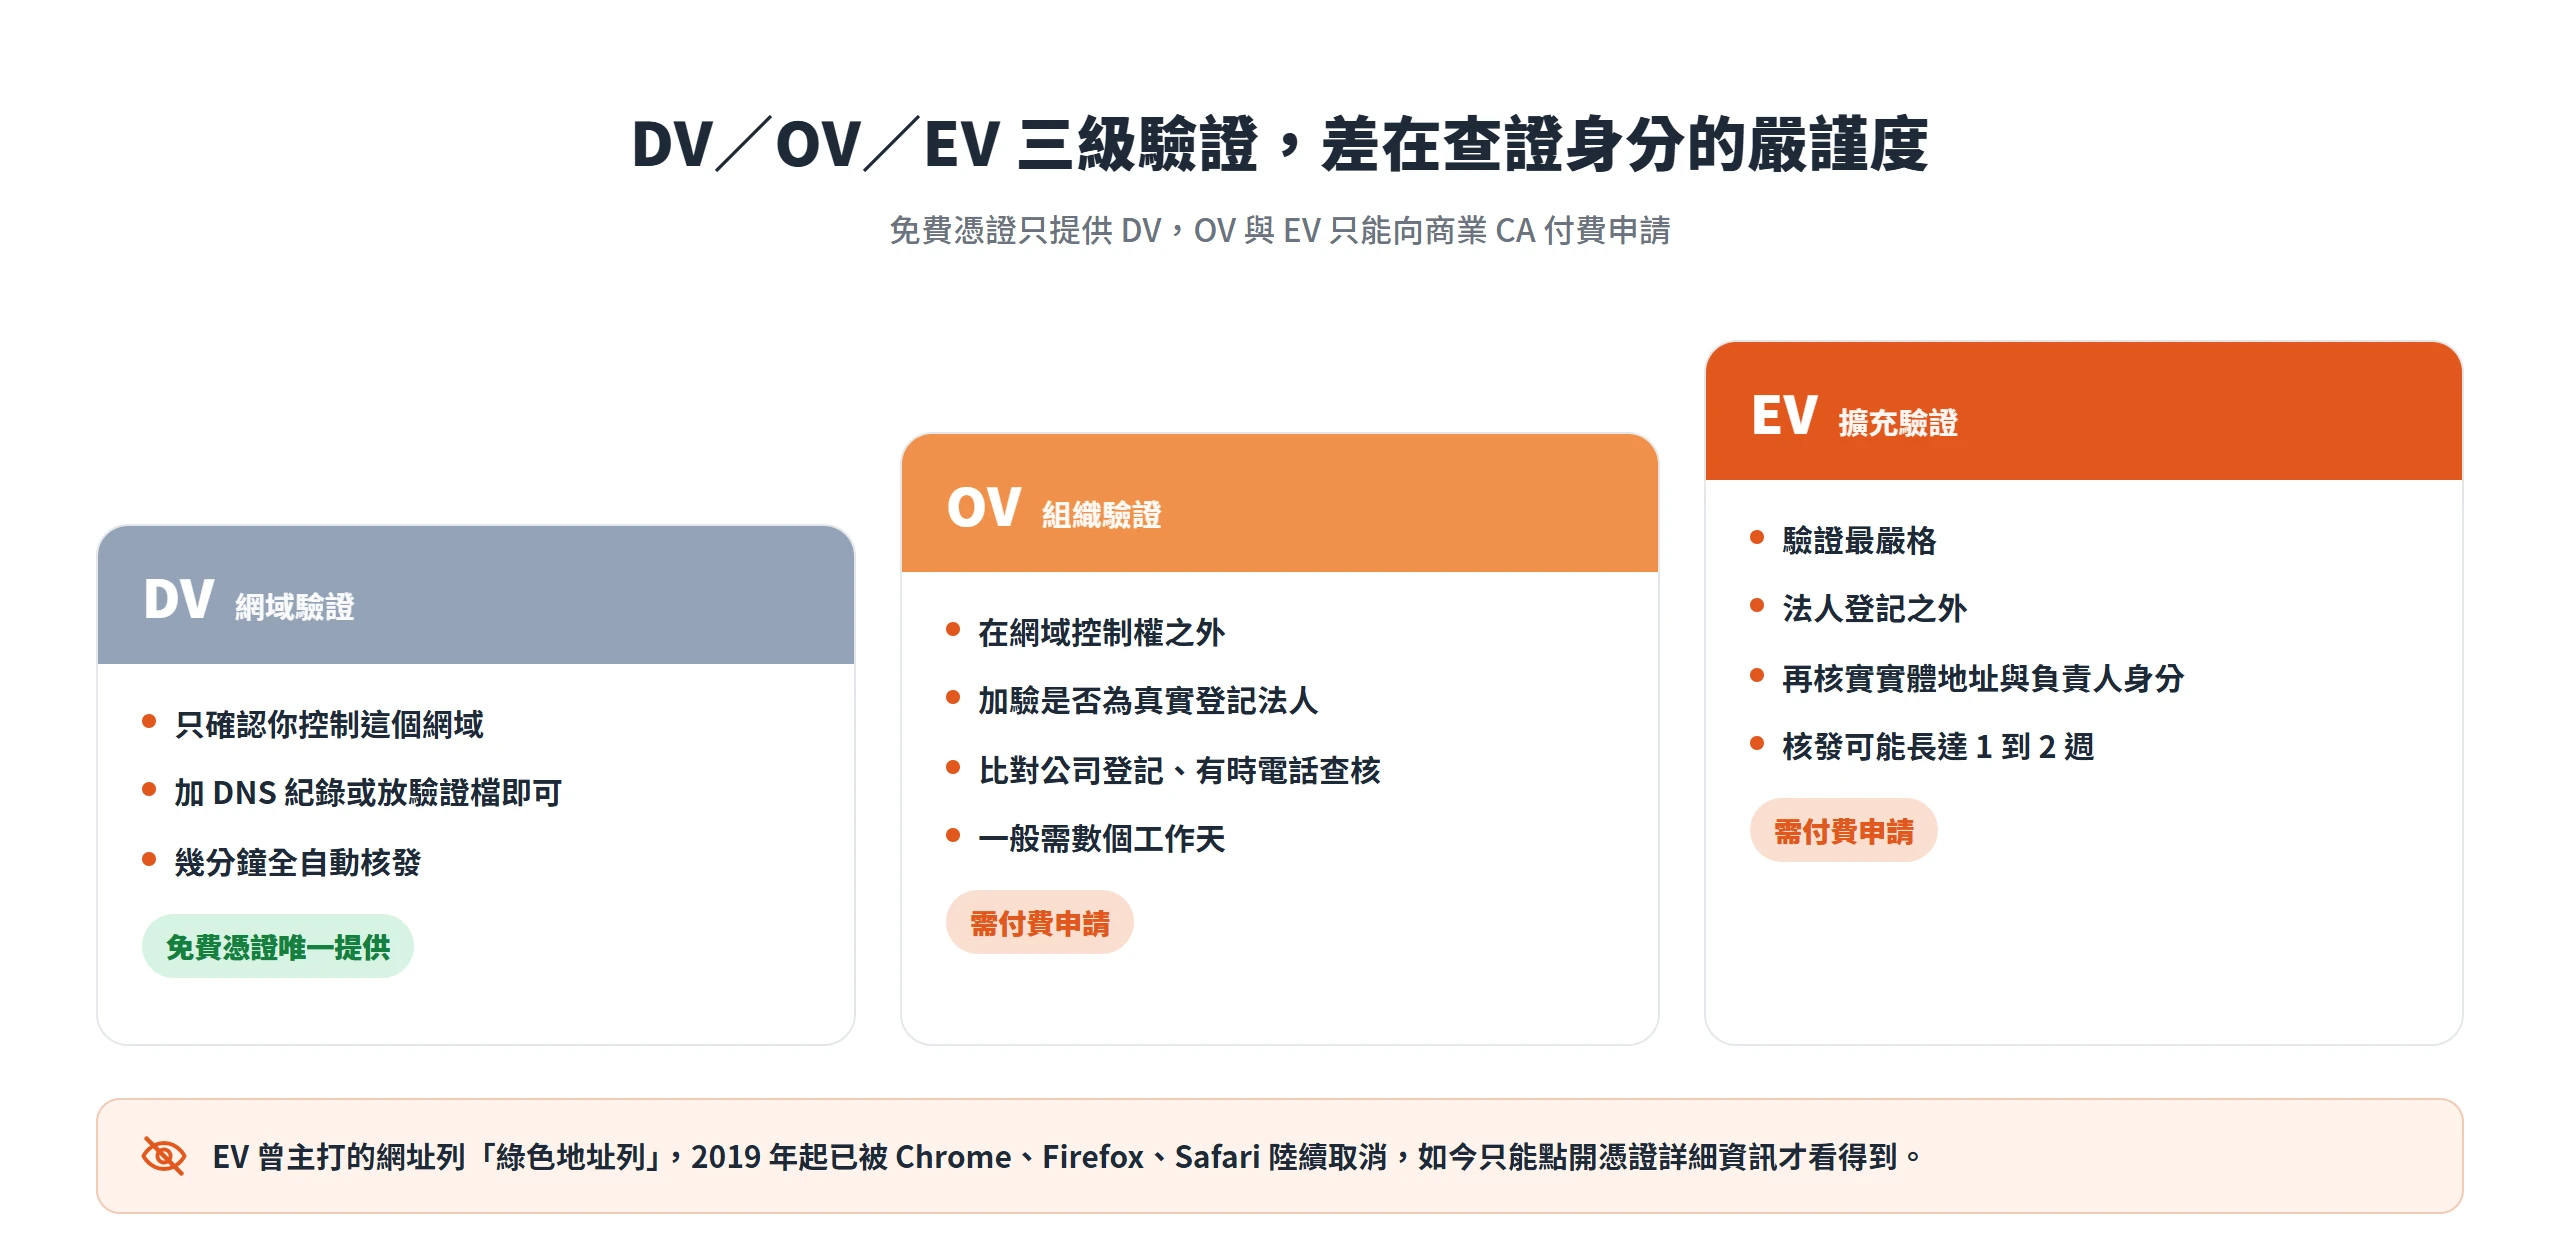
付費憑證並非只有一種規格,而是依 CA/Browser Forum(憑證機構與瀏覽器廠商共同組成的產業組織)訂定的 Baseline Requirements,分成三個驗證等級。DV(Domain Validation,網域驗證)只確認申請人控制這個網域,是三者中最基本、也是免費憑證唯一提供的等級;OV(Organization Validation,組織驗證)進一步查核申請的公司是不是真實登記的法人;EV(Extended Validation,擴充驗證)驗證最嚴格,連實體營業地址與負責人身分都要核實。
這三個等級的差異,後面會再拆開細看,這裡的重點是,等級愈高,CA 願意花在查證身分上的力氣就愈多,價格也跟著墊高。提供付費憑證的多半是 DigiCert、GlobalSign、Sectigo 這類國際商用憑證機構,實際費用依驗證等級與涵蓋網域數量而異,從幾百元到數千甚至數萬元台幣都有可能。
免費與付費的加密強度在技術上完全相同
免費和付費憑證裝上網站後,實際加密資料傳輸的技術層面完全一樣;差別不在安全性,而在 CA 有沒有多做一層身分查核。
CA/Browser Forum 的 Baseline Requirements 規範所有公開信任的 CA 都要遵守同一套技術標準,不管是 DV、OV 還是 EV,採用的加密演算法、金鑰長度、支援的 TLS 版本門檻完全相同,不會因為付費就升級成更強的加密,也不會因為免費就打折扣。換句話說,一張 Let’s Encrypt 憑證跟一張 EV 憑證,在瀏覽器與伺服器之間協商加密連線的方式沒有任何不同。
主流瀏覽器對這件事也給出同樣的答案。Chrome、Firefox、Safari、Edge 對 DV、OV、EV 憑證一律顯示相同的鎖頭圖示,不會因為驗證等級較低就顯示警告或畫上不同顏色。使用者能感知到的差異,只有在點開鎖頭圖示、進到憑證詳細資訊那一層才看得到,光看網址列,完全分辨不出這個網站裝的是免費還是付費憑證。
產業新規正把付費憑證推向短效期
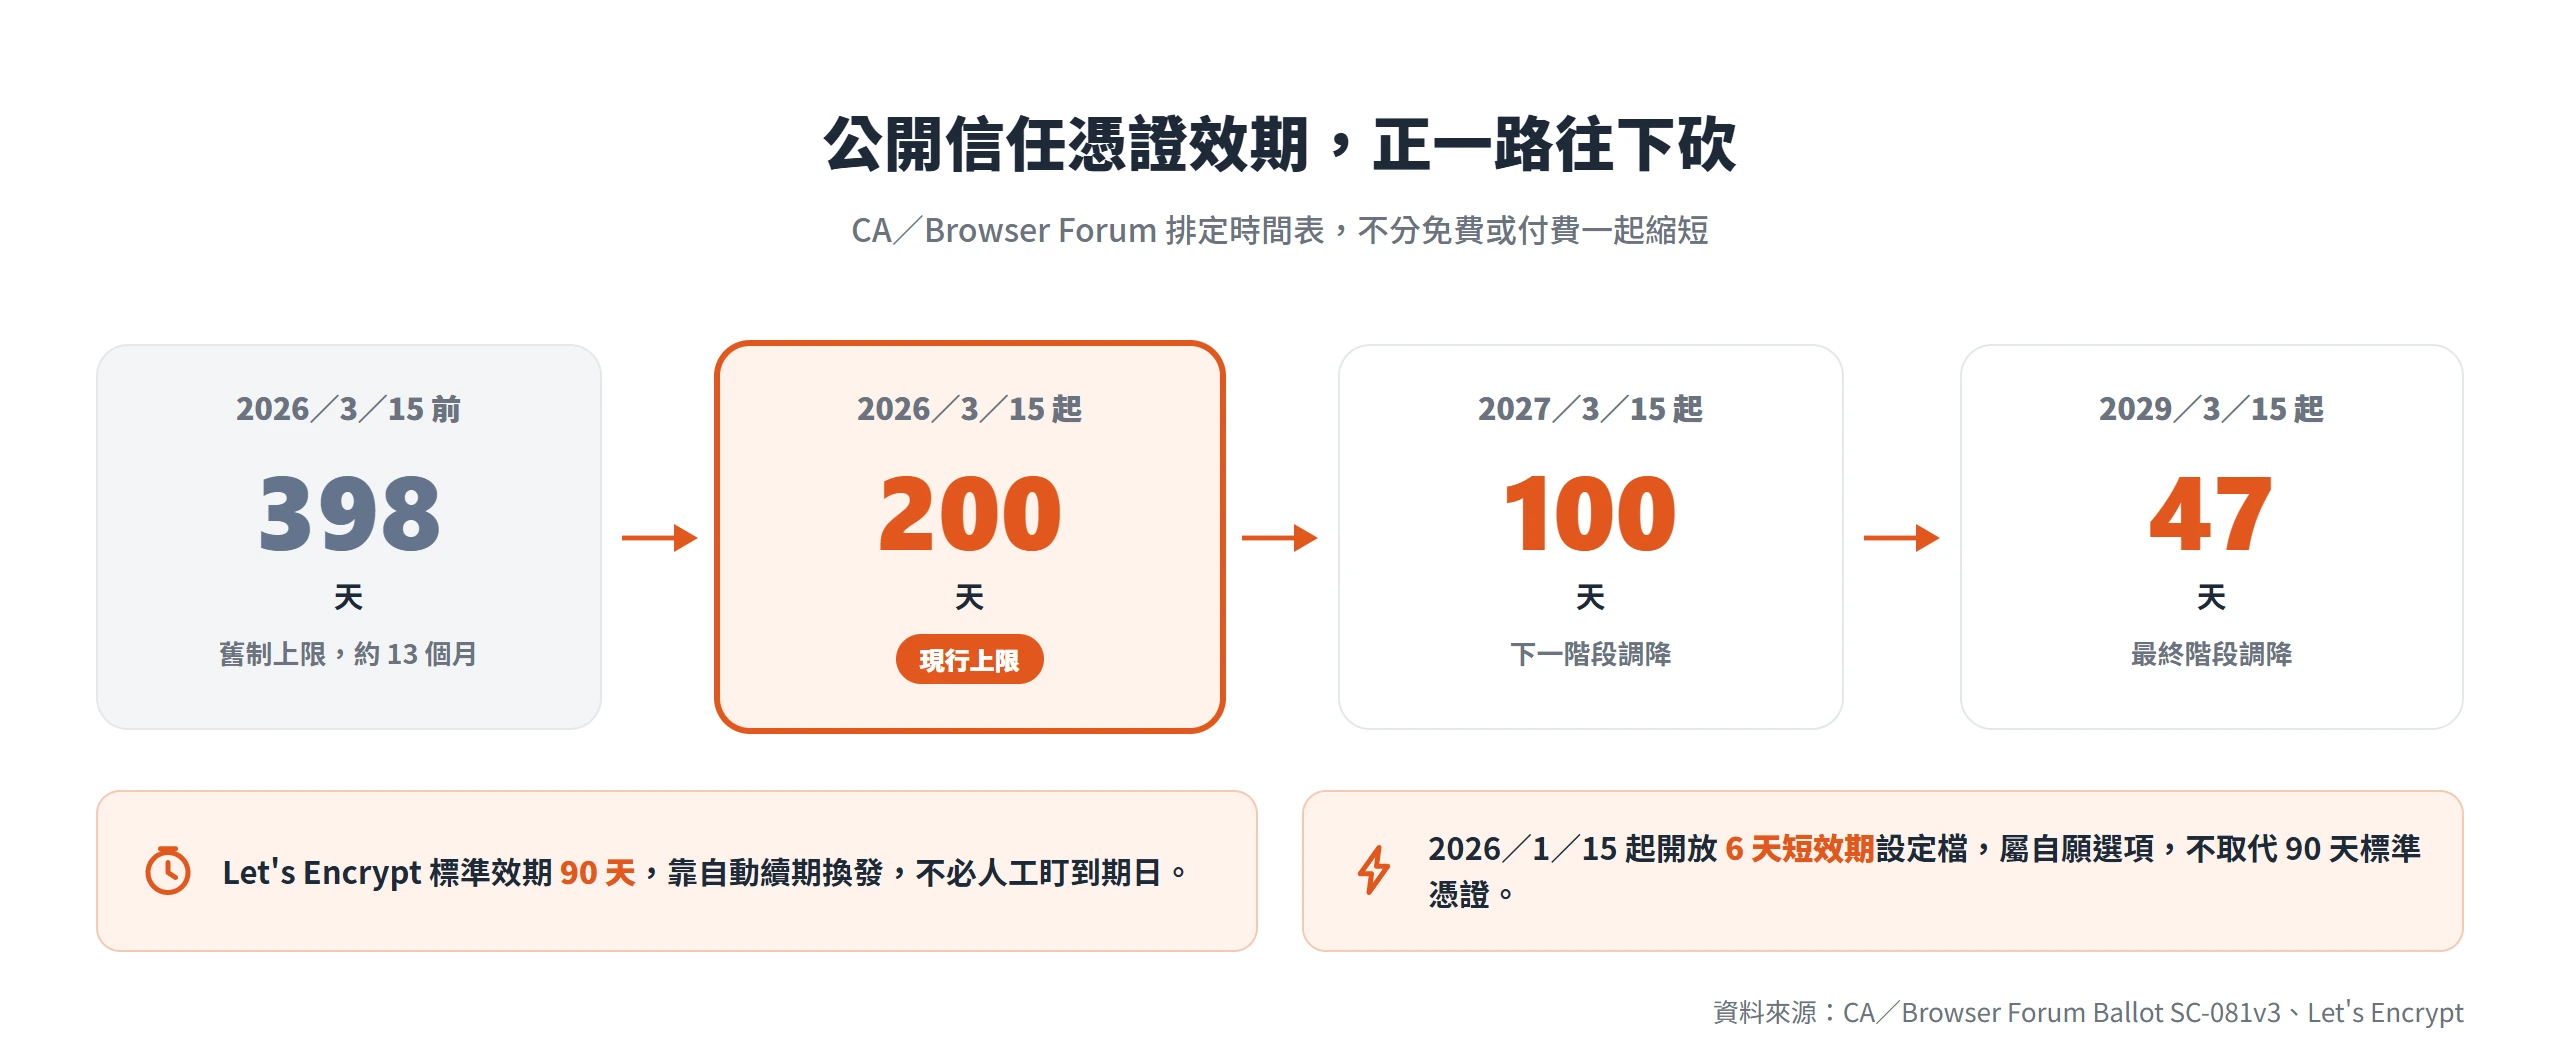
很多人以為付費憑證能買一兩年,但公開信任憑證的效期上限早就不是「兩年」——2026 年 3 月 15 日起,這個上限已經從舊制的 398 天砍到 200 天,而且整個產業正在往更短的方向走,不只是 Let’s Encrypt 單方面在縮短。
Let’s Encrypt 的標準憑證效期是 90 天,這個設計是刻意的,效期愈短,私鑰一旦外洩,能被拿來冒用的時間就愈短,也逼著使用者採用自動化續期,而不是拖到過期才想起來要換。2026 年 1 月 15 日起,Let’s Encrypt 更把效期只有 160 小時(約 6 天)的「shortlived(短效期)」憑證設定檔,從測試階段轉為正式開放,訂閱者只要在支援這個設定檔的 ACME 用戶端裡選用即可申請。這是自願選項,不會取代原本 90 天的標準憑證;同一份公告也推出可直接對 IPv4、IPv6 位址核發的憑證,但這種 IP 位址憑證規定必須採用短效期格式。
這種效期愈來愈短的走向,並不是 Let’s Encrypt 一家在做決定,而是整個產業一起在推。CA/Browser Forum 已經在 2025 年 4 月投票通過 Ballot SC-081v3,憑證簽發機構以 25 票贊成、0 票反對通過(另有 5 票棄權),憑證消費方則 4 票全數同意,排定時間表把所有公開信任的 TLS 伺服器憑證,不分免費或付費,效期從舊制的 398 天分階段往下砍:2026 年 3 月 15 日起降為 200 天,2027 年 3 月 15 日起降為 100 天,2029 年 3 月 15 日起再降到 47 天;網域控制驗證資料能重複使用的期限,走的是同一張時間表,終點壓得更低——一樣在 2026 年 3 月 15 日降為 200 天、2027 年 3 月 15 日降為 100 天,但到 2029 年 3 月 15 日會壓縮到 10 天,而不是 47 天。通過的理由包括縮短效期能降低過時資訊留在有效憑證裡的風險、降低驗證出錯的機率,也能加速密碼演算法的汰舊換新。換算下來,「付費憑證可以買一兩年」這個說法在 2026 年 3 月 15 日之後已經失真,目前公開信任憑證的效期上限已經從 398 天(約 13 個月)砍到 200 天(不到 7 個月),2027 年 3 月還要再降到 100 天,2029 年 3 月更會壓到 47 天。
付費憑證真正買到的是驗證等級的嚴謹度
免費和付費真正的差異不在加密強度,這件事上一節已經拆解過,而在 CA 願意花多少力氣查證你是誰。過去 EV 憑證最大的賣點,是網址列直接顯示公司名稱的「綠色地址列」,但這個視覺提示已經在 2019 年被主流瀏覽器陸續拿掉,現在只剩下點開憑證詳細資訊才看得到,這是決定要不要升級到 OV 或 EV 之前,必須先知道的現況。
DV 只驗證網域控制權,發證只要幾分鐘
DV 只需要證明「你控制這個網域」。CA 會請申請人在 DNS 加入一筆指定的 TXT 紀錄,或是在網站根目錄放一個指定的驗證檔案,只要能讀取到這筆紀錄或檔案,就代表申請人確實握有這個網域的控制權。整個流程可以全自動化,幾分鐘之內就能核發完成。
這正是 Let’s Encrypt 這類免費 CA 唯一提供、也是目前最普及的驗證等級。因為不涉及人工查核公司資料,DV 憑證的申請門檻最低,也最適合搭配自動化腳本大量部署,不管是個人網站、部落格,還是企業內部測試環境,DV 憑證都足以應付基本的加密需求。
OV、EV 驗證公司身分,但瀏覽器的視覺提示已經取消
OV 在網域控制權之外,還要核對申請組織是不是真實登記的合法法人,CA 通常會比對公司登記資料庫,有時還會致電公司總機做電話查核,核發流程一般需要數個工作天。EV 驗證最嚴格,除了法人登記之外,還要核實實體營業地址、負責人與聯絡人身分,核發流程可能長達 1 到 2 週。這兩個等級只能向商業 CA 付費申請,免費憑證不提供。
過去,EV 憑證最大的行銷賣點是網址列會直接顯示公司名稱,俗稱「綠色地址列」,讓訪客一眼就能看到這是哪家公司的網站。但 2019 年起,Chrome 77 版與 Firefox 70 版陸續拿掉了這個顯示,改成統一收進憑證詳細資訊裡,要點開鎖頭圖示才看得到;Safari 也在同一年跟進拿掉視覺區分。EV 憑證最初打的那張差異化王牌,在主流瀏覽器上已經幾乎消失,只剩下憑證背後真正的法人查核,是實質留下來的東西。
保固保障的是訪客,不是網站經營者本人
「付費有保固」是升級付費憑證時最常聽到的理由,但這份保固保障的對象,其實不是網站經營者自己。
CA/Browser Forum 的 Baseline Requirements 定義了付費憑證附帶的「Relying Party Warranty(信賴方保固)」,保障的對象明確是「信賴這張憑證的第三方」,也就是造訪網站、因為 CA 誤簽憑證或驗證失誤而受損的訪客,不是網站經營者本人因為資安事件受到的損失。理賠的前提是 CA 自己驗證出錯,不是網站被駭客攻擊,這兩件事完全不同。
換句話說,如果你的網站遭到入侵、資料外洩,或是因為程式漏洞被駭,付費憑證的保固金額基本上派不上用場,那是資安事件,不是憑證誤簽事件。免費憑證(Let’s Encrypt)官方定位是「盡力而為」的公共服務,不附帶任何商業保固或服務等級協議,續期失敗、驗證設定錯誤這類問題,都得自己排查或到社群論壇求助,沒有付費客服窗口可以打電話問。根據 GlobalSign 的整理,付費憑證的保固金額依 CA 與等級落在美金 1 萬到 150 萬元不等,但這筆錢真正的價值,其實是有正式客服窗口可以問、出包有人一起處理的技術支援,而不是那個聽起來很高的理賠上限本身。
萬用字元和金流網站都在免費憑證的能力範圍內
免費憑證有兩個常被誤會的限制:不能申請萬用字元憑證、不能用在有金流的網站。這兩個說法都已經過時。
Let’s Encrypt 其實提供免費的萬用字元(Wildcard)憑證,只是不能用預設的 HTTP-01 驗證方式申請,得改用 DNS-01,也就是在網域的 DNS 設定裡新增一筆指定的 TXT 紀錄來證明控制權。設定門檻比 HTTP-01 高一點,需要能操作 DNS 後台,但一旦申請成功,一張憑證就能涵蓋主網域下所有第一層子網域,像 blog.example.com、shop.example.com 都不用另外申請。
至於「串金流一定要買付費憑證」,這個說法混淆了兩件事。PCI DSS(Payment Card Industry Data Security Standard,信用卡產業資料安全標準)官方問答明確指出,SSL 或早期的 TLS 1.0、1.1 都不算強加密,規範要求的是連線必須採用並支援現代化的加密演算法與安全設定,但整份標準完全沒有針對憑證要用 DV、OV 還是 EV 等級做出任何規定。換句話說,只要 TLS 版本與加密套件符合現代標準,免費憑證一樣能用在需要串接金流的網站上,PCI DSS 不會因為憑證是免費的就判定不合規。
台灣的個人資料保護法施行細則第 12 條,把「資料安全管理及人員管理」列為經營者應採取的適當安全維護措施之一,但條文列出的項目相當概括,涵蓋人員配置、風險評估、事故應變、設備安全管理等面向,並沒有點名「加密」這個詞,更沒有規定憑證必須達到哪個驗證等級。跟 PCI DSS 是同樣的邏輯,法規要求的是整體的資料安全管理,不是指定某一種憑證規格。
從公司身分到憑證管理規模的四個判斷情境
真正該花錢升級付費憑證的情境,其實只有少數幾種,不是含糊地說「大公司就該用付費」就足夠。
- 需要在憑證詳細資訊裡出現合法登記的公司名稱:如果你的網站在做高單價交易或 B2B 採購決策,對方可能會點開憑證詳細資訊確認公司身分,這時候 OV 或 EV 能提供實質的身分佐證,即使網址列上已經看不出差異。
- 屬於金融、政府,或需要通過特定內控與稽核規範的產業:某些合規流程本身就明訂要用 OV 或 EV 等級的憑證,這不是技術上非要不可,而是稽核規範要求;遇到這種情況,升級與否已經不是選擇題。
- 需要商業等級的保固與正式客服支援窗口:續期出包、憑證鏈設定錯誤時,如果你想要有客服可以直接聯絡,而不是自己翻文件或到論壇發文求助,付費憑證附帶的支援管道會比較踏實。
- 需要集中管理大量網域與子網域的憑證生命週期,而且已經有現成的企業級憑證管理平台或內部 PKI 要整合:這種規模的需求,通常伴隨的是採購付費憑證管理服務,而不是單純比較一張憑證多少錢。
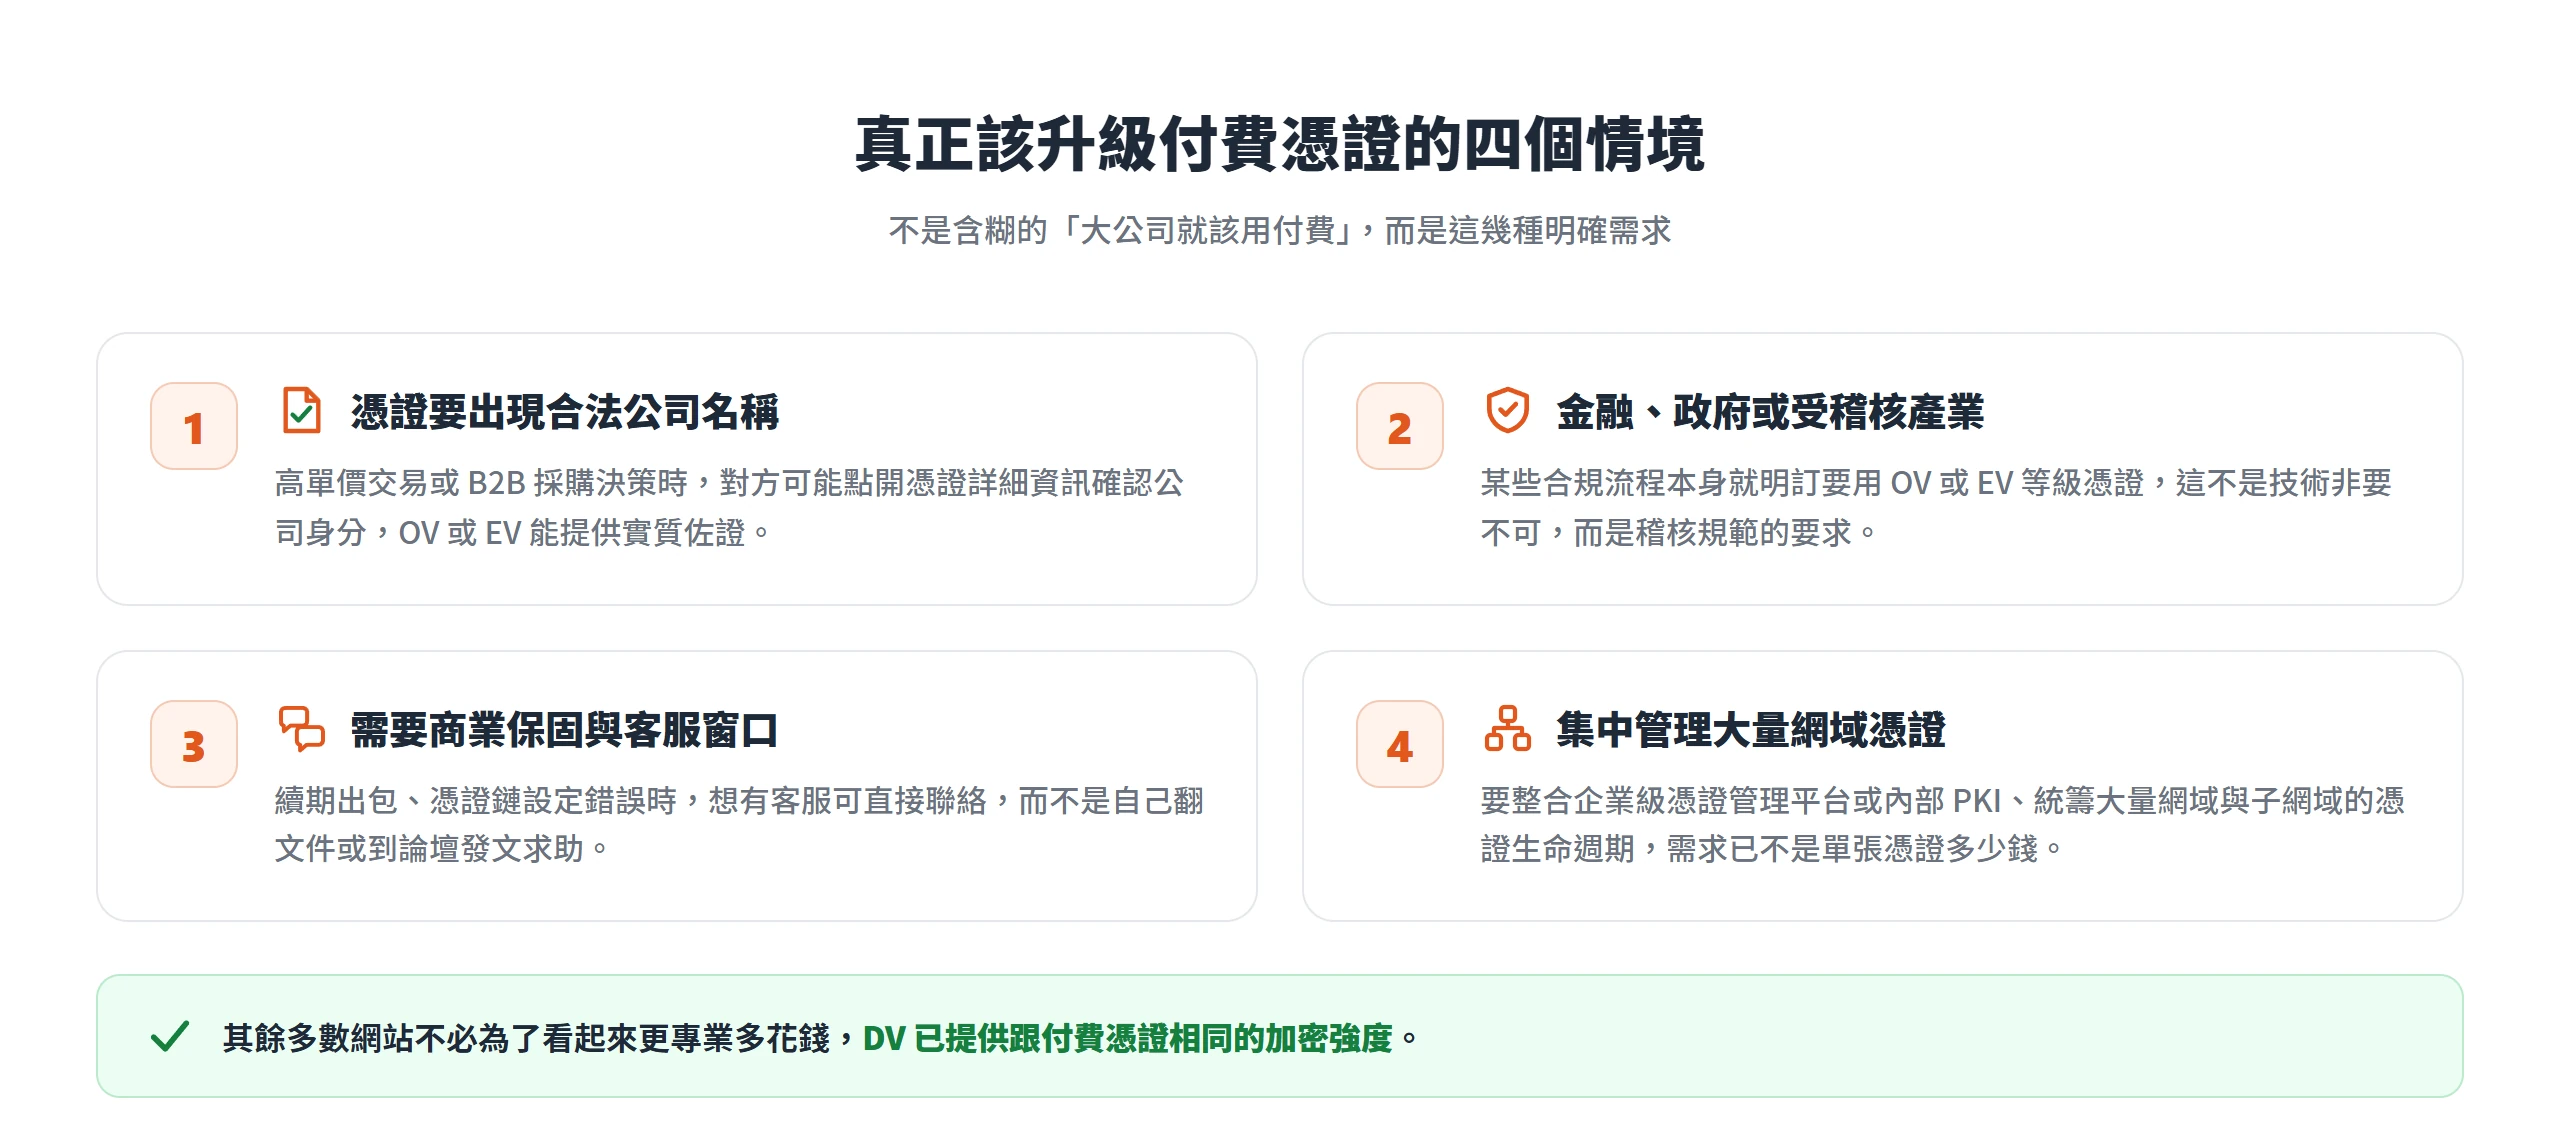
大多數網站不需要為了看起來更專業而多花一筆錢,DV 憑證已經提供跟付費憑證完全相同的加密強度。真正該考慮升級的時機,是當你需要向對方證明公司身分,或者所在產業規範本身就要求更高等級的驗證。免費與付費之間的界線,正被整個產業重新畫過一次,效期愈縮愈短,身分驗證的嚴謹度反而成了少數還留著的真正差異。選哪一種,回到你的網站實際面對的對象與規範來判斷,而不是「貴的一定比較好」這個直覺。