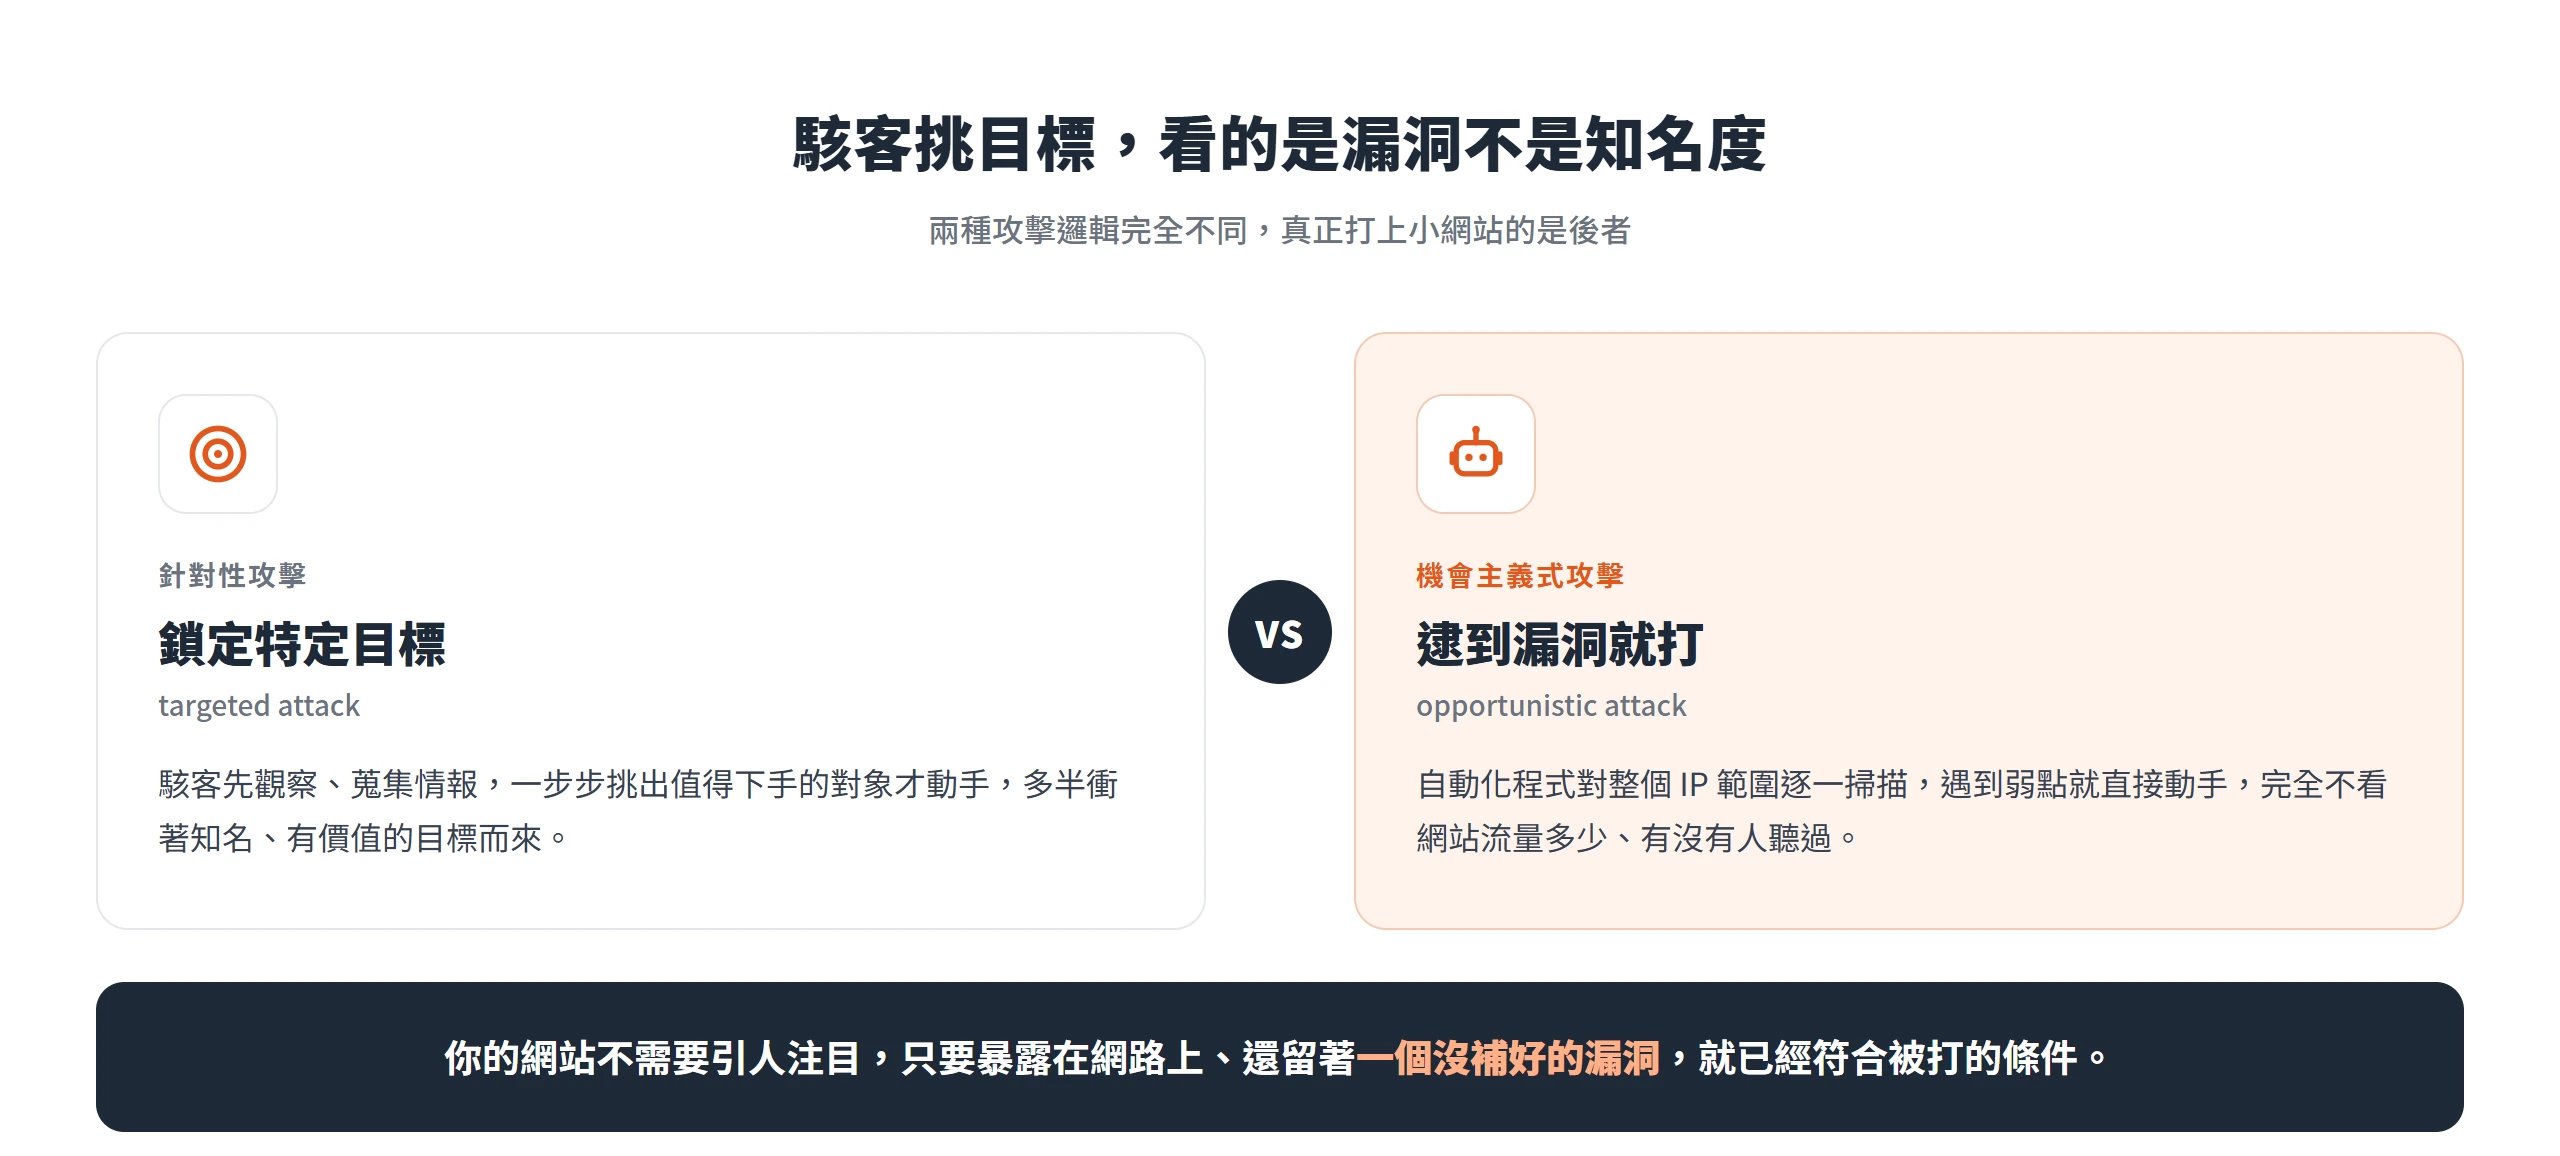
多數經營者以為,駭客挑目標跟小偷踩點一樣,會先看這間店值不值得下手,看生意做多大、網站有沒有名氣,才決定要不要動手。事實剛好相反,真正在打你網站的,多半是一支寫好的程式,對著整個 IP 範圍逐一掃描,只要遇到過期外掛、弱密碼、沒補的漏洞就直接動手,完全不會停下來判斷這個網站流量多不多、有沒有人聽過。
資安圈把這種靠自動化工具地毯式掃描、逮到弱點就打的攻擊叫做機會主義式攻擊(opportunistic attack),跟駭客鎖定特定目標、一步步蒐集情報再動手的針對性攻擊(targeted attack)是完全不同的兩回事。你的網站其實不用特別引人注目,只要暴露在網路上、還留著一個沒補好的漏洞,就已經符合被打的條件。研究人員做過實驗,把測試用的主機服務直接連上網路,什麼都不做,結果八成在 24 小時內就被攻陷,一週之內幾乎全部淪陷。
換句話說,「網站小不會被盯上」這句話的邏輯前提根本不成立,駭客鎖定的從來不是知名度,而是網站有沒有漏洞可鑽。
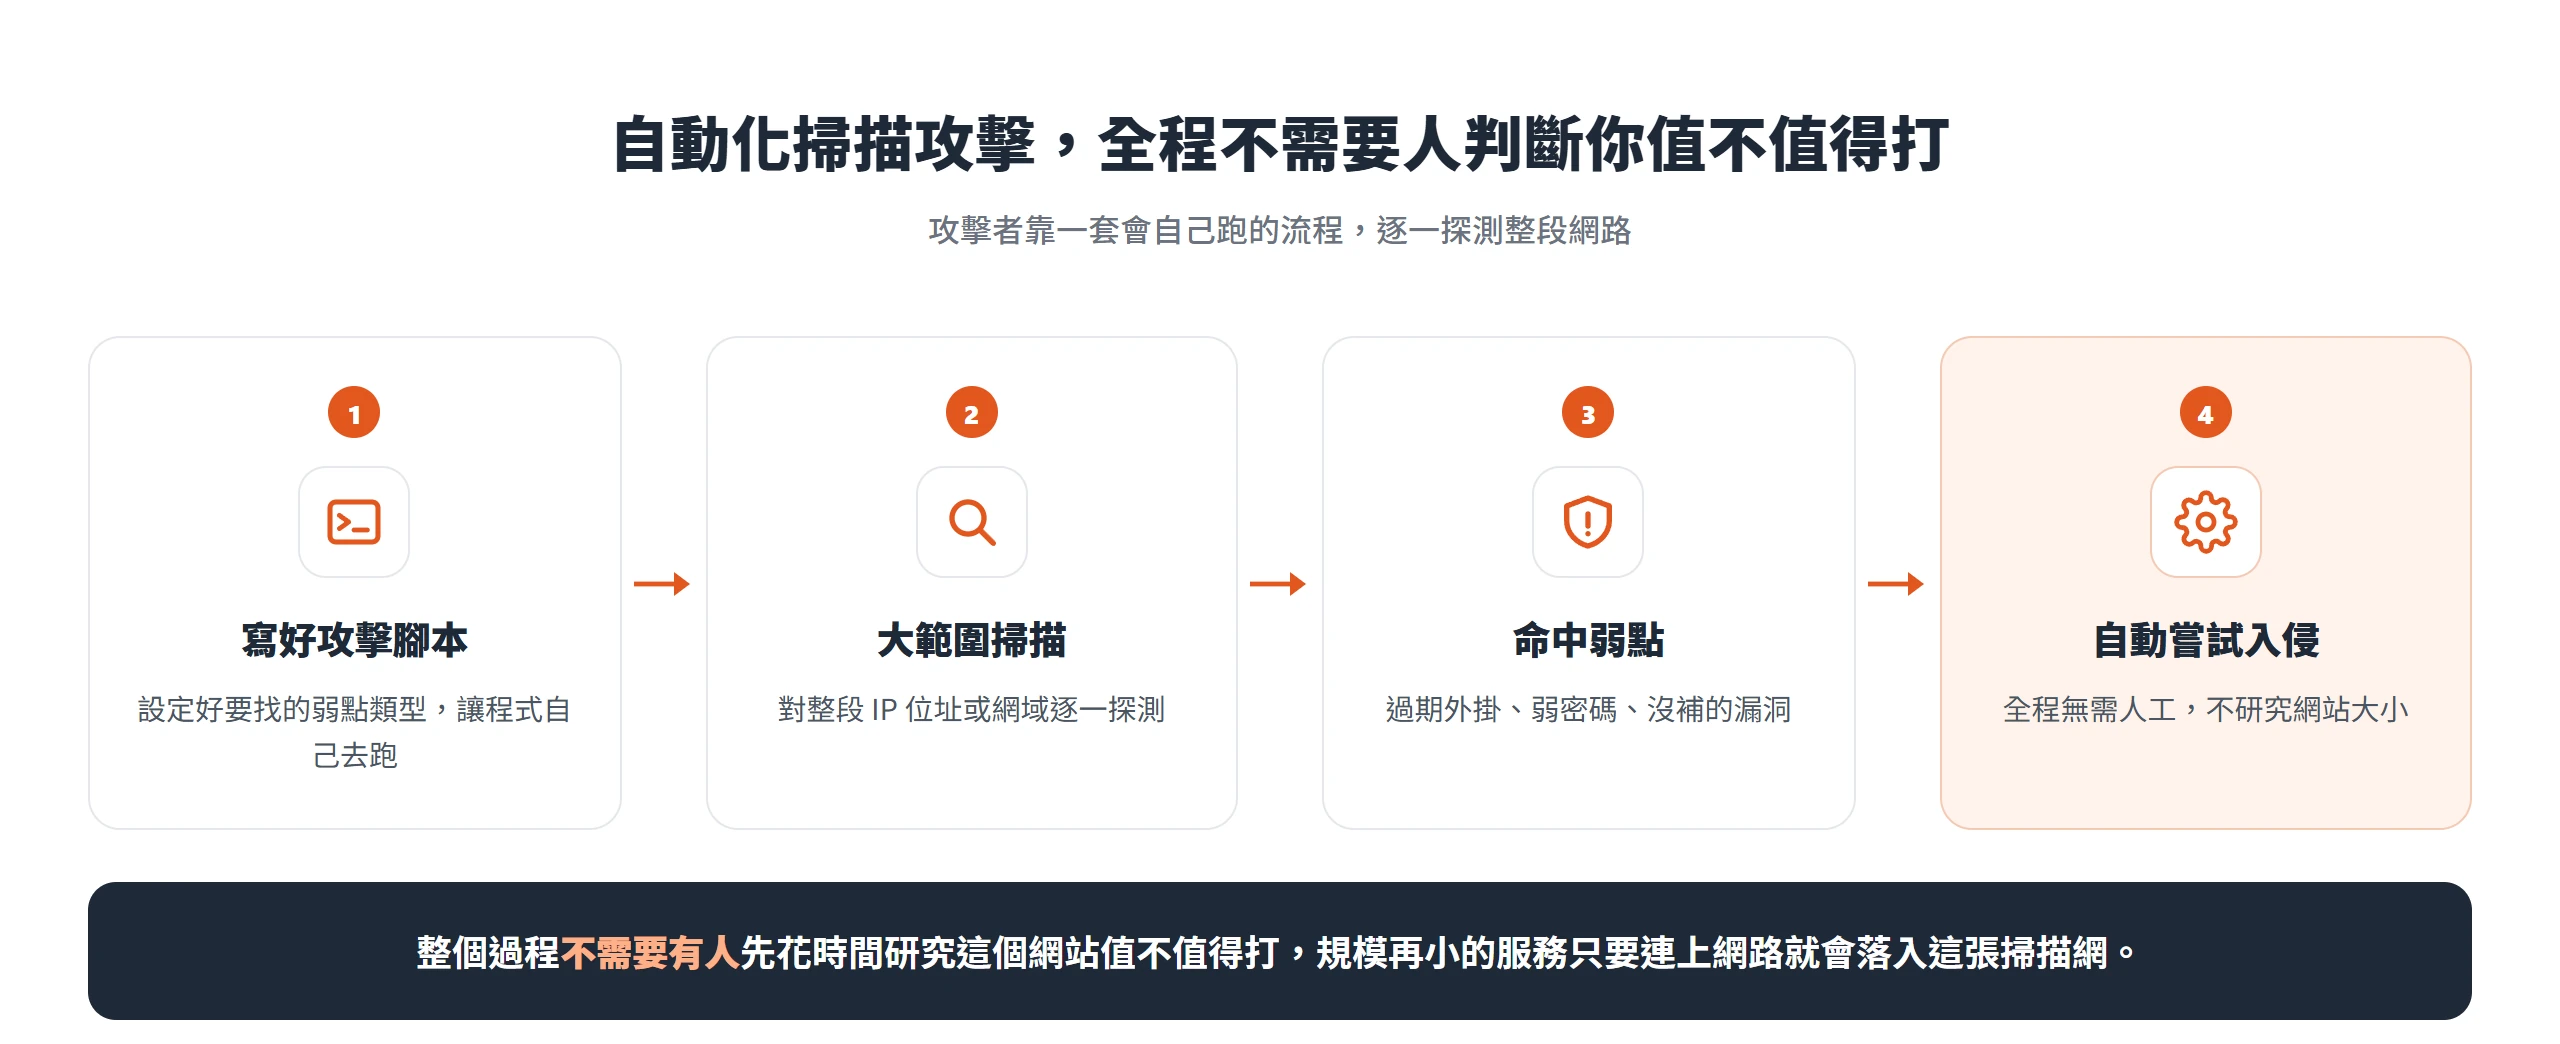
自動化掃描工具見漏洞就打,不會先看網站大小
駭客真正倚賴的,是一套會自己跑的攻擊流程,不是人力一個一個判斷。攻擊者寫好腳本,設定好要找的弱點類型,接著讓程式對著大範圍的 IP 位址或網域逐一探測,看到符合條件的就自動嘗試入侵。整個過程不需要人工介入,也就不需要有人先花時間研究這個網站值不值得打。
Sucuri 在《2023 Hacked Website Report》裡直接點出這個機制,指出攻擊者經常使用自動化的腳本與工具掃描整個網路找出脆弱的網站,這類機會主義式攻擊能輕易鎖定潛在受害者、利用已知的弱點,取得未經授權的存取權限。這份報告分析了 39,594 個受駭網站的實際整治紀錄,以及超過 1 億次的遠端掃描資料,發現 39.1% 的受駭網站在感染當下,內容管理系統版本已經過期,而 13.97% 的網站在整治時,至少還有一個帶有弱點的外掛或佈景主題沒有修補。這些都是自動化掃描鎖定的標準弱點,不是攻擊者特別挑上這些網站才下手的。
規模再小的服務,只要連上網路,就會落入這張掃描網。Palo Alto Networks 旗下的 Unit 42 團隊做過一項更直接的實驗,在全球部署 320 個誘捕系統,模擬企業常見卻容易設定錯誤的服務,包括遠端桌面、SSH、Samba 與 Postgres 資料庫。結果 80% 的誘捕系統在上線 24 小時內就被攻陷,一週之內幾乎全部淪陷;其中一名攻擊者甚至在 30 秒內就攻陷了 80 台 Postgres 誘捕系統裡的 96%,單一 SSH 誘捕系統一天最高被攻擊 169 次,平均下來每台每天被攻擊 26 次。這些誘捕系統本身沒有名氣、沒有流量,也沒有內容,唯一的共通點就是暴露在網路上,光是這一點就足以被找上門,而且時間短得驚人。
小網站對駭客的真正利用價值
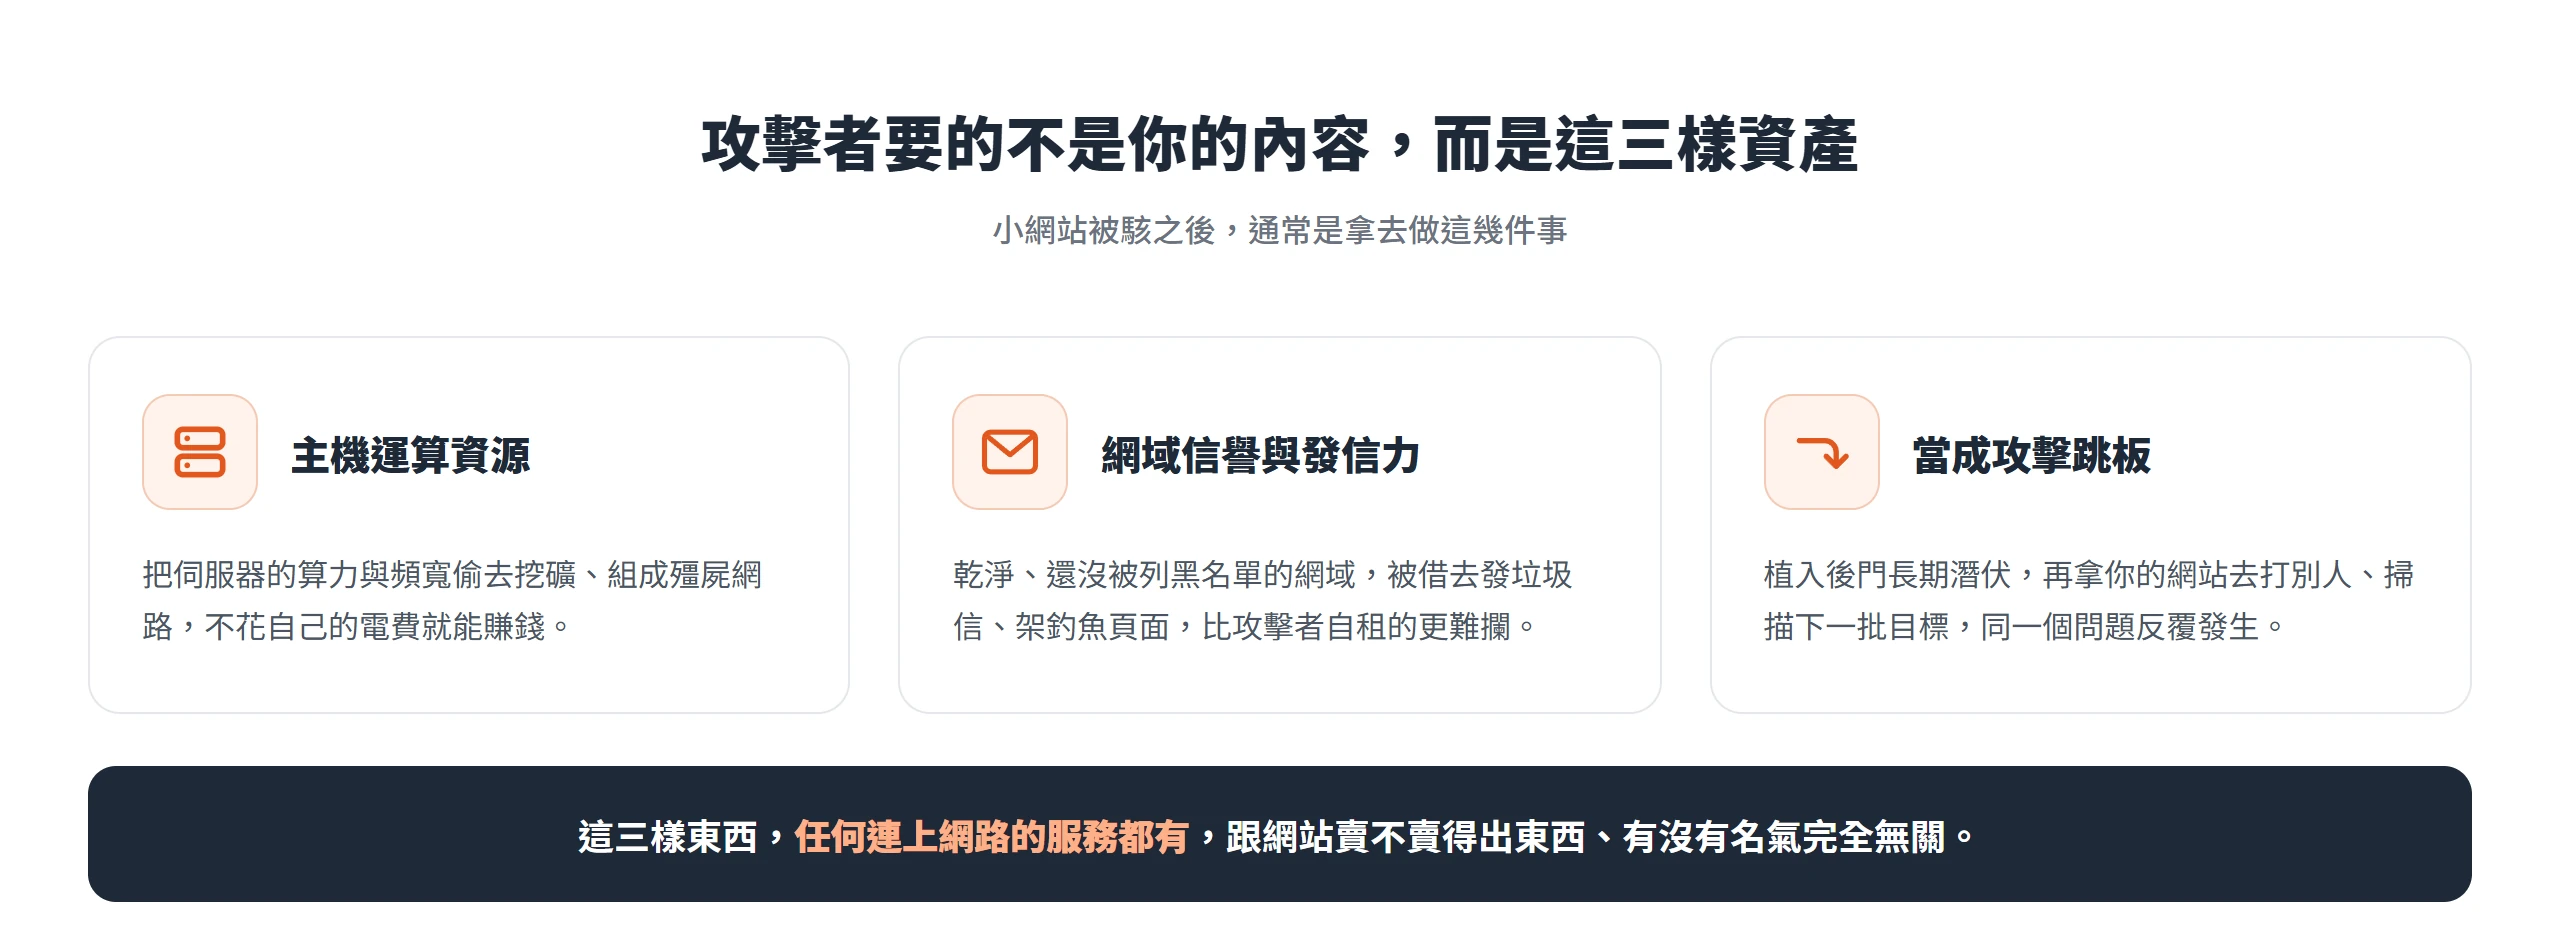
看到這裡,你可能還是覺得,就算掃描不分大小,自己的網站也沒什麼好偷的,頂多留言板被貼幾個廣告連結。這個想法漏掉了一件事,攻擊者要的,往往不是網站裡放了什麼內容,而是伺服器本身的運算資源、頻寬,以及網域累積下來的信譽。這三樣東西,任何一個在網路上跑的服務都有,跟網站賣不賣得出東西、有沒有名氣完全無關。
主機資源被挪去挖礦、組成殭屍網路
最直接的用途,是把主機的運算資源偷去挖礦。加密貨幣挖礦需要大量運算,攻擊者若能在別人的伺服器上悄悄跑挖礦程式,等於不花自己的電費就能賺錢,這種手法叫做挖礦劫持(cryptojacking)。Unit 42 分析 2021 年 3 月到 4 月的誘捕系統資料,短短兩個月內就捕捉到 33 種、共 850 次攻擊,其中超過 75% 都是挖礦劫持攻擊,最常見的惡意程式是 Kinsing,單一惡意程式就發動了 360 次攻擊。
攻擊者鎖定的,是這台主機能不能偷偷跑程式,跟主機上原本裝了什麼內容沒有關係。Sucuri 同一份 2023 年的報告也顯示,10.89% 的受駭網站在整治時被偵測到裝有駭客工具(hacktool),這類工具的用途之一,就是把主機資源轉為挖礦或發動後續攻擊的跳板。網站流量再少,只要伺服器還連著網路、還能執行程式,就有被挪用的價值。
網域信譽被借去發送垃圾信、架設釣魚頁面
第二種攻擊者看上的資產,是網站的網域信譽與伺服器的發信能力。一個乾淨、還沒被列入黑名單的網域,反而是發送垃圾郵件、架設釣魚頁面的理想掩護,比攻擊者自己租的伺服器更不容易被攔截或封鎖。
Sucuri 的資料顯示,20.30% 的受駭網站被植入至少一種 SEO 垃圾內容,38.3% 的受駭資料庫含有 SEO 垃圾連結,多半是仿冒藥品與線上賭博相關的隱藏連結;5.06% 的受駭網站在感染當下被發現架有釣魚內容,常見手法是放一個模仿知名品牌登入頁的頁面竊取帳號密碼,被冒充的品牌包括 Netflix、Discover、達美航空、Adobe、微軟與 PayPal;另外 5.79% 的受駭網站被植入專門用來大量寄送垃圾信或釣魚信的工具。這幾件事都是拿別人的網站當跳板,跟這個網站本身有沒有名氣、生意做多大完全無關。
你的網站可能只是攻擊別人的跳板
把前兩點合起來看,就會發現一件更麻煩的事,網站被駭之後,下一步通常不是攻擊者拿走什麼,而是攻擊者拿你的網站去打別人。這也是為什麼「反正我沒什麼值得偷的」這個判斷邏輯,從一開始就站不住腳。
Sucuri 的資料裡,49.21% 的受駭網站被發現裝有至少一個後門(backdoor),就算原本的漏洞被修補,攻擊者仍能透過後門長期保有存取權限,同一個問題會反覆發生;55.2% 裝有資料庫惡意程式的網站,被發現至少有一個惡意建立的管理員帳號。後門與惡意帳號的用途正是長期潛伏,隨時可以回來用,不是打完就走。網站在整個過程裡,多半只是攻擊者用來對外發動下一步行動的其中一個節點,例如發垃圾信、架釣魚頁面,或去掃描下一批目標。
自認網站太小不會被盯上的企業主,半數其實已經中過招
前面幾節說的都是攻擊者的邏輯,換個角度,讓統計數據來檢驗「網站太小不會被駭」這句話,結果會發現,經營者主觀的認知跟客觀事實之間,落差大到有點嚇人,而這個落差本身,就是這個迷思最危險的地方。
SiteLock 在《2022 Annual Website Security Report》裡分析了超過 1,400 萬個網站,發現近半數(48%)的中小企業網站經營者認為自己的規模太小不會被鎖定,但其中一半其實已經遭入侵過。也就是說,覺得自己安全的人,剛好有一半早就中過招,只是不見得知道而已。同一份報告還指出,網站平均每天被攻擊 172 次,相當於每分鐘 8 次;2021 年中小企業網站的機器人流量是人類流量的 5.5 倍,平均每站每週被機器人造訪 2,306 次,人類流量占比反而在下降。這說明主動找上門的,多半是程式,不是真人瀏覽者。
Cloudflare 官方部落格在討論網站資安迷思時,也把「我的網站因為小、生意小所以不是攻擊目標」列為第一個要破除的迷思,並引用一般中小企業網站平均每天被攻擊 44 次的數據。Cloudflare 特別指出,知名度低的網站反而常被攻擊者拿來當成測試新攻擊工具與手法的練習場,因為就算測試失敗,也不會有太多人注意到。正是因為覺得自己不會是目標,才更容易疏於防護,而疏於防護,才是真正把風險養大的原因。
近六成台灣中小企業,去年就曾遭遇網路攻擊
迷思容易冒出來,一部分是因為這種事聽起來都發生在國外新聞裡的大公司身上,離自己很遠。把視角收回台灣,這種距離感會消失得很快。
Cisco 在 2021 年發布的《Cybersecurity for SMBs: Asia Pacific Businesses Prepare for Digital Defense》調查橫跨亞太 14 個市場,訪問超過 3,700 家中小企業。亞太區整體數據顯示,56% 的中小企業在過去 12 個月內曾發生資安事件,其中 85% 遭遇惡意軟體攻擊、70% 遭遇網路釣魚攻擊;51% 表示損失超過 50 萬美元,13% 超過 100 萬美元;75% 的受害企業,客戶資料因此落入攻擊者手中。
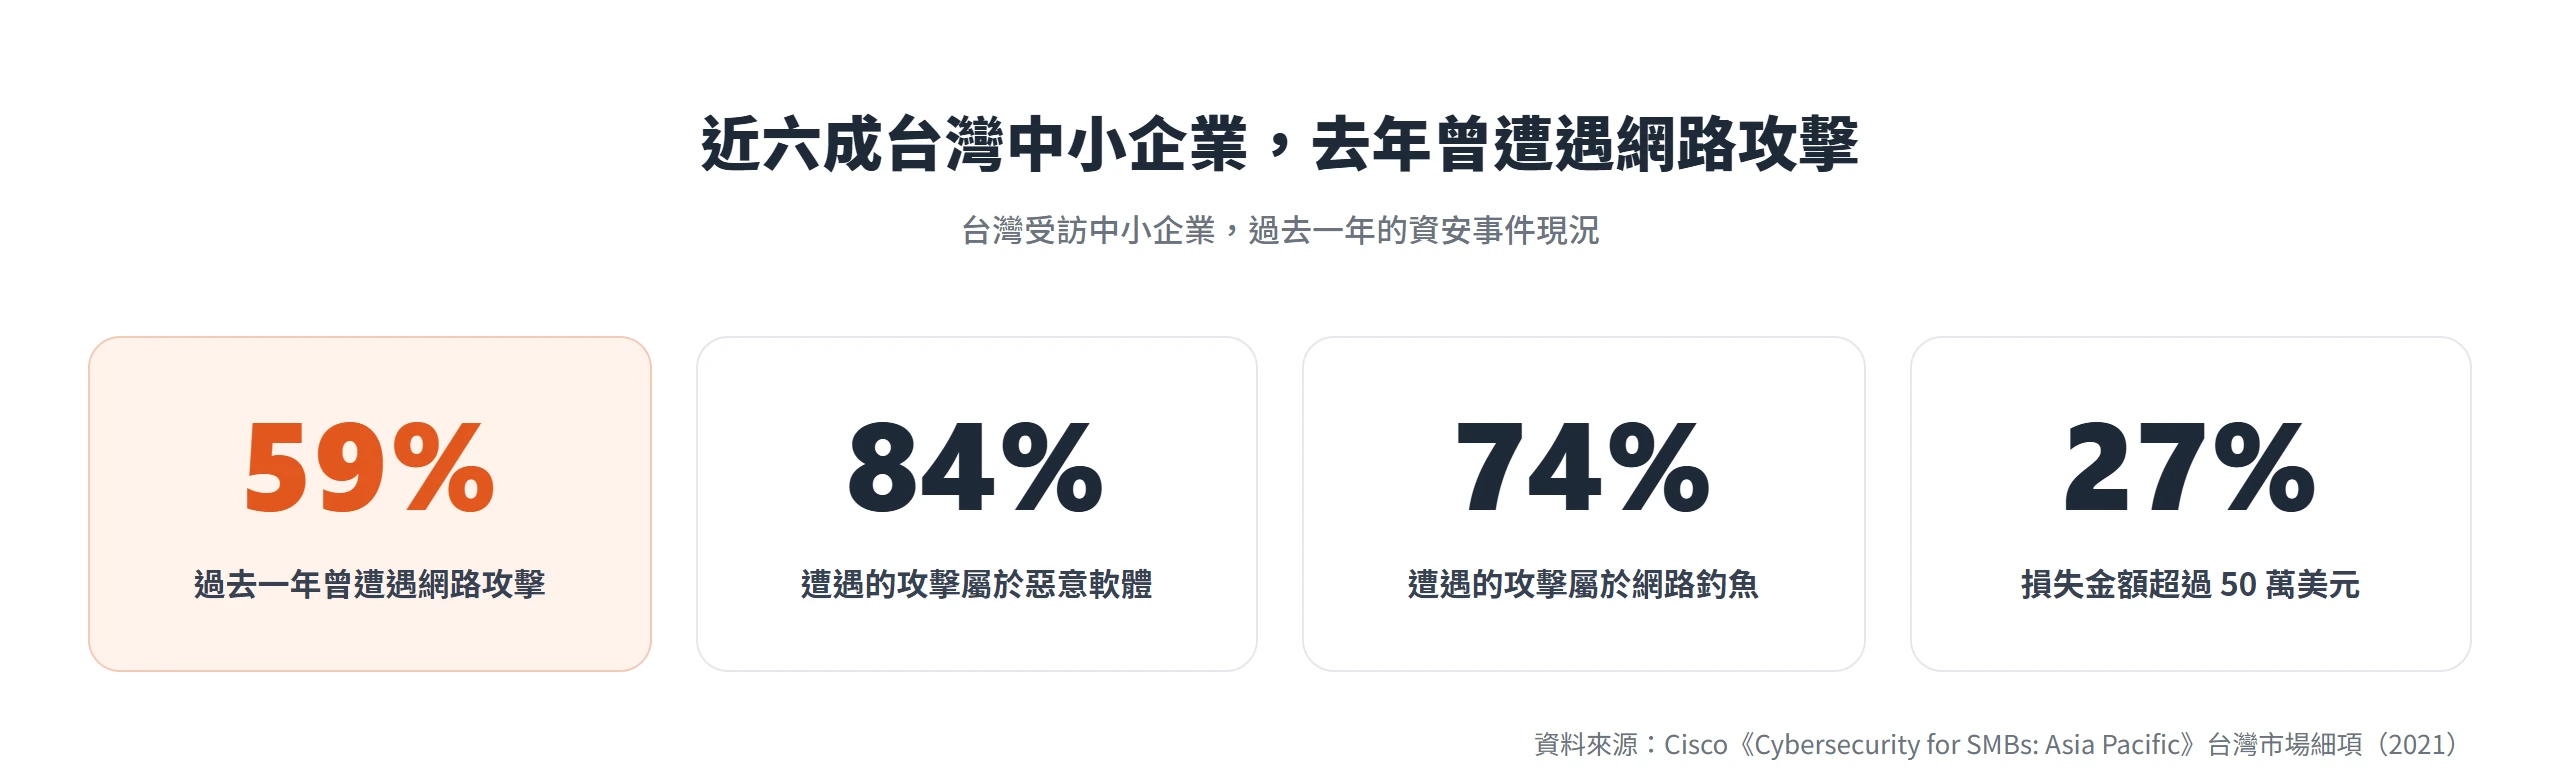
這份報告的台灣市場另有單獨細項:約近六成(59%)台灣受訪中小企業,過去一年曾遭遇網路攻擊,其中 84% 為惡意軟體攻擊、74% 為網路釣魚攻擊,27% 表示損失超過 50 萬美元,2% 超過 100 萬美元。換句話說,台灣中小企業遭遇攻擊的比例,跟亞太整體平均相去不遠,「這種事只發生在國外」的想像,在數據面前站不住腳。
入侵代價早已不只資料外洩一項
網站被駭之後會被挪去做什麼,前面幾節已經拆解過。真正的代價不是抽象的資安風險四個字,而是具體會影響生意的後果,而且問題往往不會打完就結束。
先看搜尋排名與可信度這一塊。Sucuri 的資料顯示,20.30% 的受駭網站被植入 SEO 垃圾內容,這類內容一旦被 Google 發現,網站的排名與信譽都會受到拖累;49.21% 的受駭網站裝有後門,就算當下把網站清乾淨,攻擊者仍可能透過後門再次進入,同一個問題重複發生,不是清一次就結束;另外 4.15% 的受駭網站在整治當下被發現遭到置換,網站的外觀或內容被竄改,直接損及品牌信譽。
真正動輒讓中小企業傷筋動骨的,是勒索軟體。Verizon《2025 Data Breach Investigations Report》的中小企業專篇指出,中小企業的資安事件中有 88% 涉及勒索軟體,遠高於大型企業的 39%;整體勒索軟體出現在 44% 的資安事件中,前一年為 32%。贖金中位數是 11.5 萬美元,比前一年的 15 萬美元略降,不過已有 64% 的受害者選擇拒絕支付贖金,兩年前這個比例只有 50%。換句話說,中小企業不僅同樣會被鎖定,一旦真的發生事件,付出的代價還比大企業更高,尤其是勒索軟體這一項。這也呼應前面那個核心提醒,規模小從來不是保護傘,只是讓人放鬆戒心的錯覺。
帳號、設備與資安意識的三個著手方向
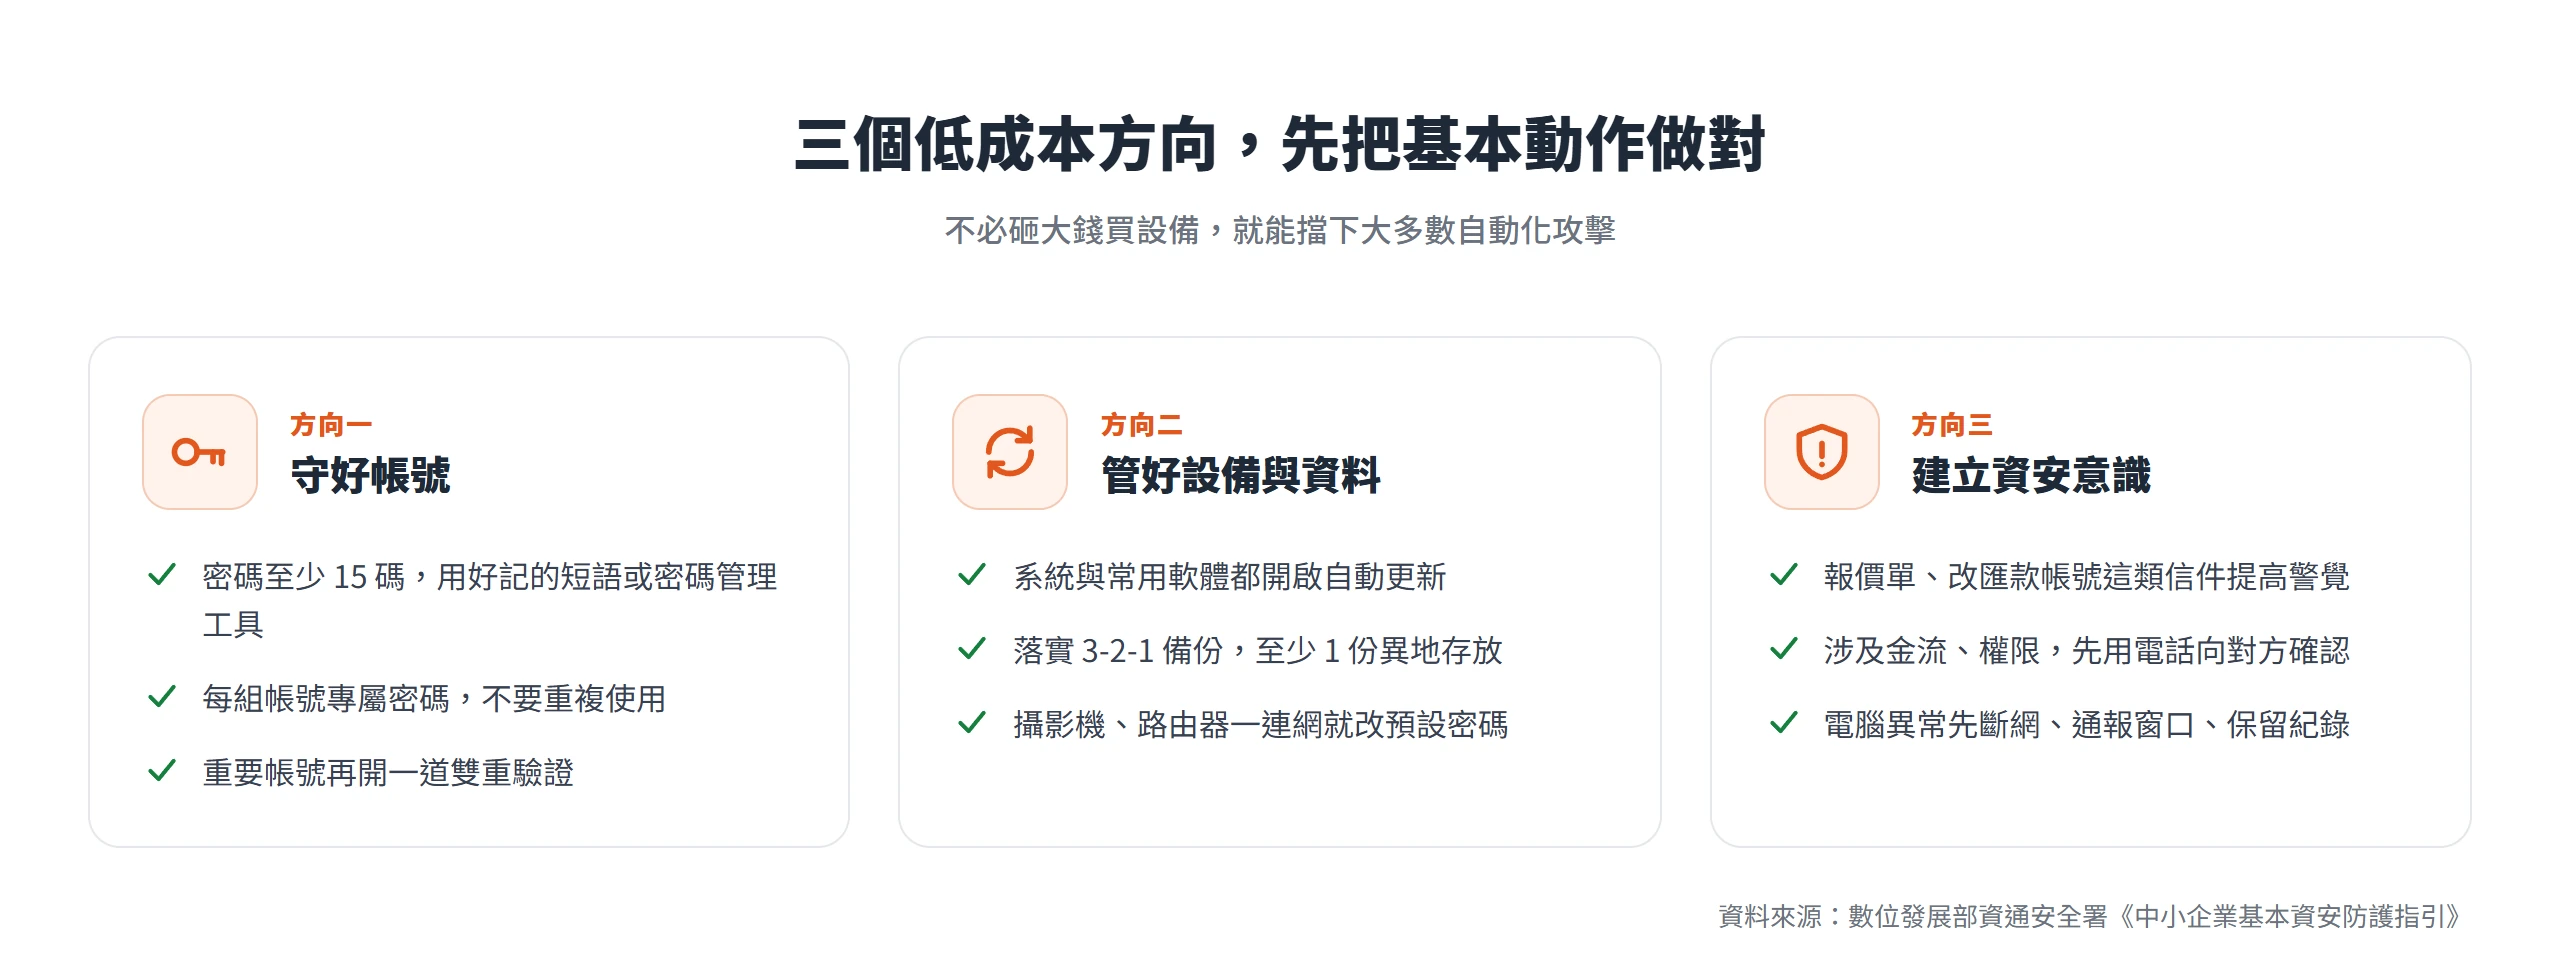
看完前面幾節的數據,重點不是嚇自己,而是該把力氣放在哪裡。數位發展部資通安全署針對中小企業提出的《中小企業基本資安防護指引》,把該做的事收斂成幾個具體、低成本的方向,不需要砸大錢買設備,先把幾個基本動作做對,就能大幅降低前面描述的風險。
密碼長度與雙重驗證,先把帳號這把鑰匙守好
帳號是最直接的入口,所以優先權最高。資安署的指引建議,密碼至少要有 15 碼,可以用一串好記的短語組成,或透過密碼管理工具生成與管理,每組帳號都使用專屬密碼,不要重複使用;重要帳號登入時,除了密碼之外,再透過手機驗證碼或生物辨識做第二道驗證,這樣一來,就算密碼外洩,攻擊者少了第二道驗證,還是進不去。
帳號管理還有兩件容易被忽略的事,每位員工應該有獨立帳號,禁止多人共用;員工離職當天就要立即停用帳號,避免資料外流。資安署在指引裡特別提到,一組重複使用的密碼,一台三年未曾更新的桌機,看似日常,卻可能讓一間企業整週無法接單出貨;駭客偏好攻擊防護較薄弱的對象,沒有專職資安人力的中小企業,很容易成為阻力最小的入口。
自動更新與 3-2-1 備份是設備管理的底線
設備與資料管理這塊,底線是把自動更新打開。Windows 與常用軟體,像是通訊軟體、瀏覽器,都應該開啟自動更新,並安裝防毒軟體定期掃描與修補漏洞。前面提到的 Sucuri 資料裡,39.1% 的受駭網站在感染時 CMS 版本已過期,這正是自動更新這一步沒做到位的直接後果。
備份原則同樣重要。資安署建議落實「3-2-1 備份原則」,也就是公司資料至少要有 3 份備份,存放在 2 種不同的儲存媒介,其中至少 1 份異地存放,並建議再有 1 份離線存放,例如外接硬碟。這是企業遇到勒索軟體攻擊時,能把資料救回來的關鍵,也直接對應前面 Verizon 報告裡中小企業遭遇勒索軟體比例偏高的問題。另外,攝影機、印表機、路由器這類設備出廠時多半使用相同的預設密碼,攻擊者對這些預設密碼相當熟悉,設備一連上網路,第一步就該修改預設密碼。
釣魚信件的辨識與異常狀況的通報流程
資安意識這一塊,最容易被鑽的漏洞是釣魚信件。員工每天在處理的日常事務,正是攻擊者最常偽裝的信件主題,像是報價單、請更換匯款帳號這類主旨都該提高警覺。資安署建議企業內部訂出規則,凡是涉及權限變更、金流或檔案下載,一律先用電話向對方確認,不要直接點選信中的連結或附件。
發現電腦異常,像是出現不明程式、檔案突然被加密、系統異常緩慢時,有三個不需要技術背景、任何員工都能立刻執行的步驟,第一步中斷網路連線,第二步通報指定窗口,第三步保留現場畫面或紀錄。企業也可以免費註冊台灣電腦網路危機處理暨協調中心(TWCERT/CC)會員,接收最新的威脅警報。資安署另外提供免付費專線 0800-280-280 與 24 小時線上智能客服,可供中小企業取得資安諮詢,上線以來已有上百次諮詢;中小企業網路大學校平台上也能免費取得資安教育訓練影片與資安星際指南系列電子書,不必自己從零摸索。
回到最開頭那句話,「我的網站小,沒人會駭」聽起來像常識,實際上卻建立在一個錯誤的前提上,以為駭客會先觀察、再挑值得下手的目標。真正在運作的,是一套不分大小、逮到弱點就打的自動化流程,你的網站不需要有名氣,只需要暴露在網路上、還留著一個沒補好的漏洞。與其把心力花在說服自己應該輪不到我,不如把力氣放在把密碼、備份、更新這幾件基本的事做好,光是做到這幾點,就能擋下前面那些自動化攻擊裡的絕大多數。