
多數人以為 SSL 憑證分成 DV、OV、EV 三個等級,是因為加密強度一階比一階高,等級愈貴、連線就愈安全。這個想法從第一步就走偏了,三種憑證用的加密演算法與金鑰長度完全相同,真正拉開差距的,是憑證頒發機構(CA)花多少力氣去確認申請這張憑證的人是誰。
如果你正在幫網站挑一張憑證,真正讓人拿不定主意的通常不是要不要裝 SSL,而是 DV、OV、EV 這三個選項該選哪一個。選錯輕則多花冤枉錢、多等冤枉的審核天數,選對則是把預算花在讀者真正感覺得到的地方。SSL 憑證種類要回答的,正是不同性質的網站,該落在驗證等級光譜的哪一格。
SSL 憑證是什麼?DV、OV、EV 三種驗證等級的差別
SSL 憑證的英文全名是 Secure Sockets Layer(現在多半已經升級成更新的 TLS 協定,但業界仍習慣沿用 SSL 這個稱呼),作用是替瀏覽器跟伺服器之間的連線加密,讓網址列出現鎖頭圖示、網址開頭變成 https。這件事本身,DV、OV、EV 三種憑證都做得到,也做得一樣好,差別完全不在加密這一層。
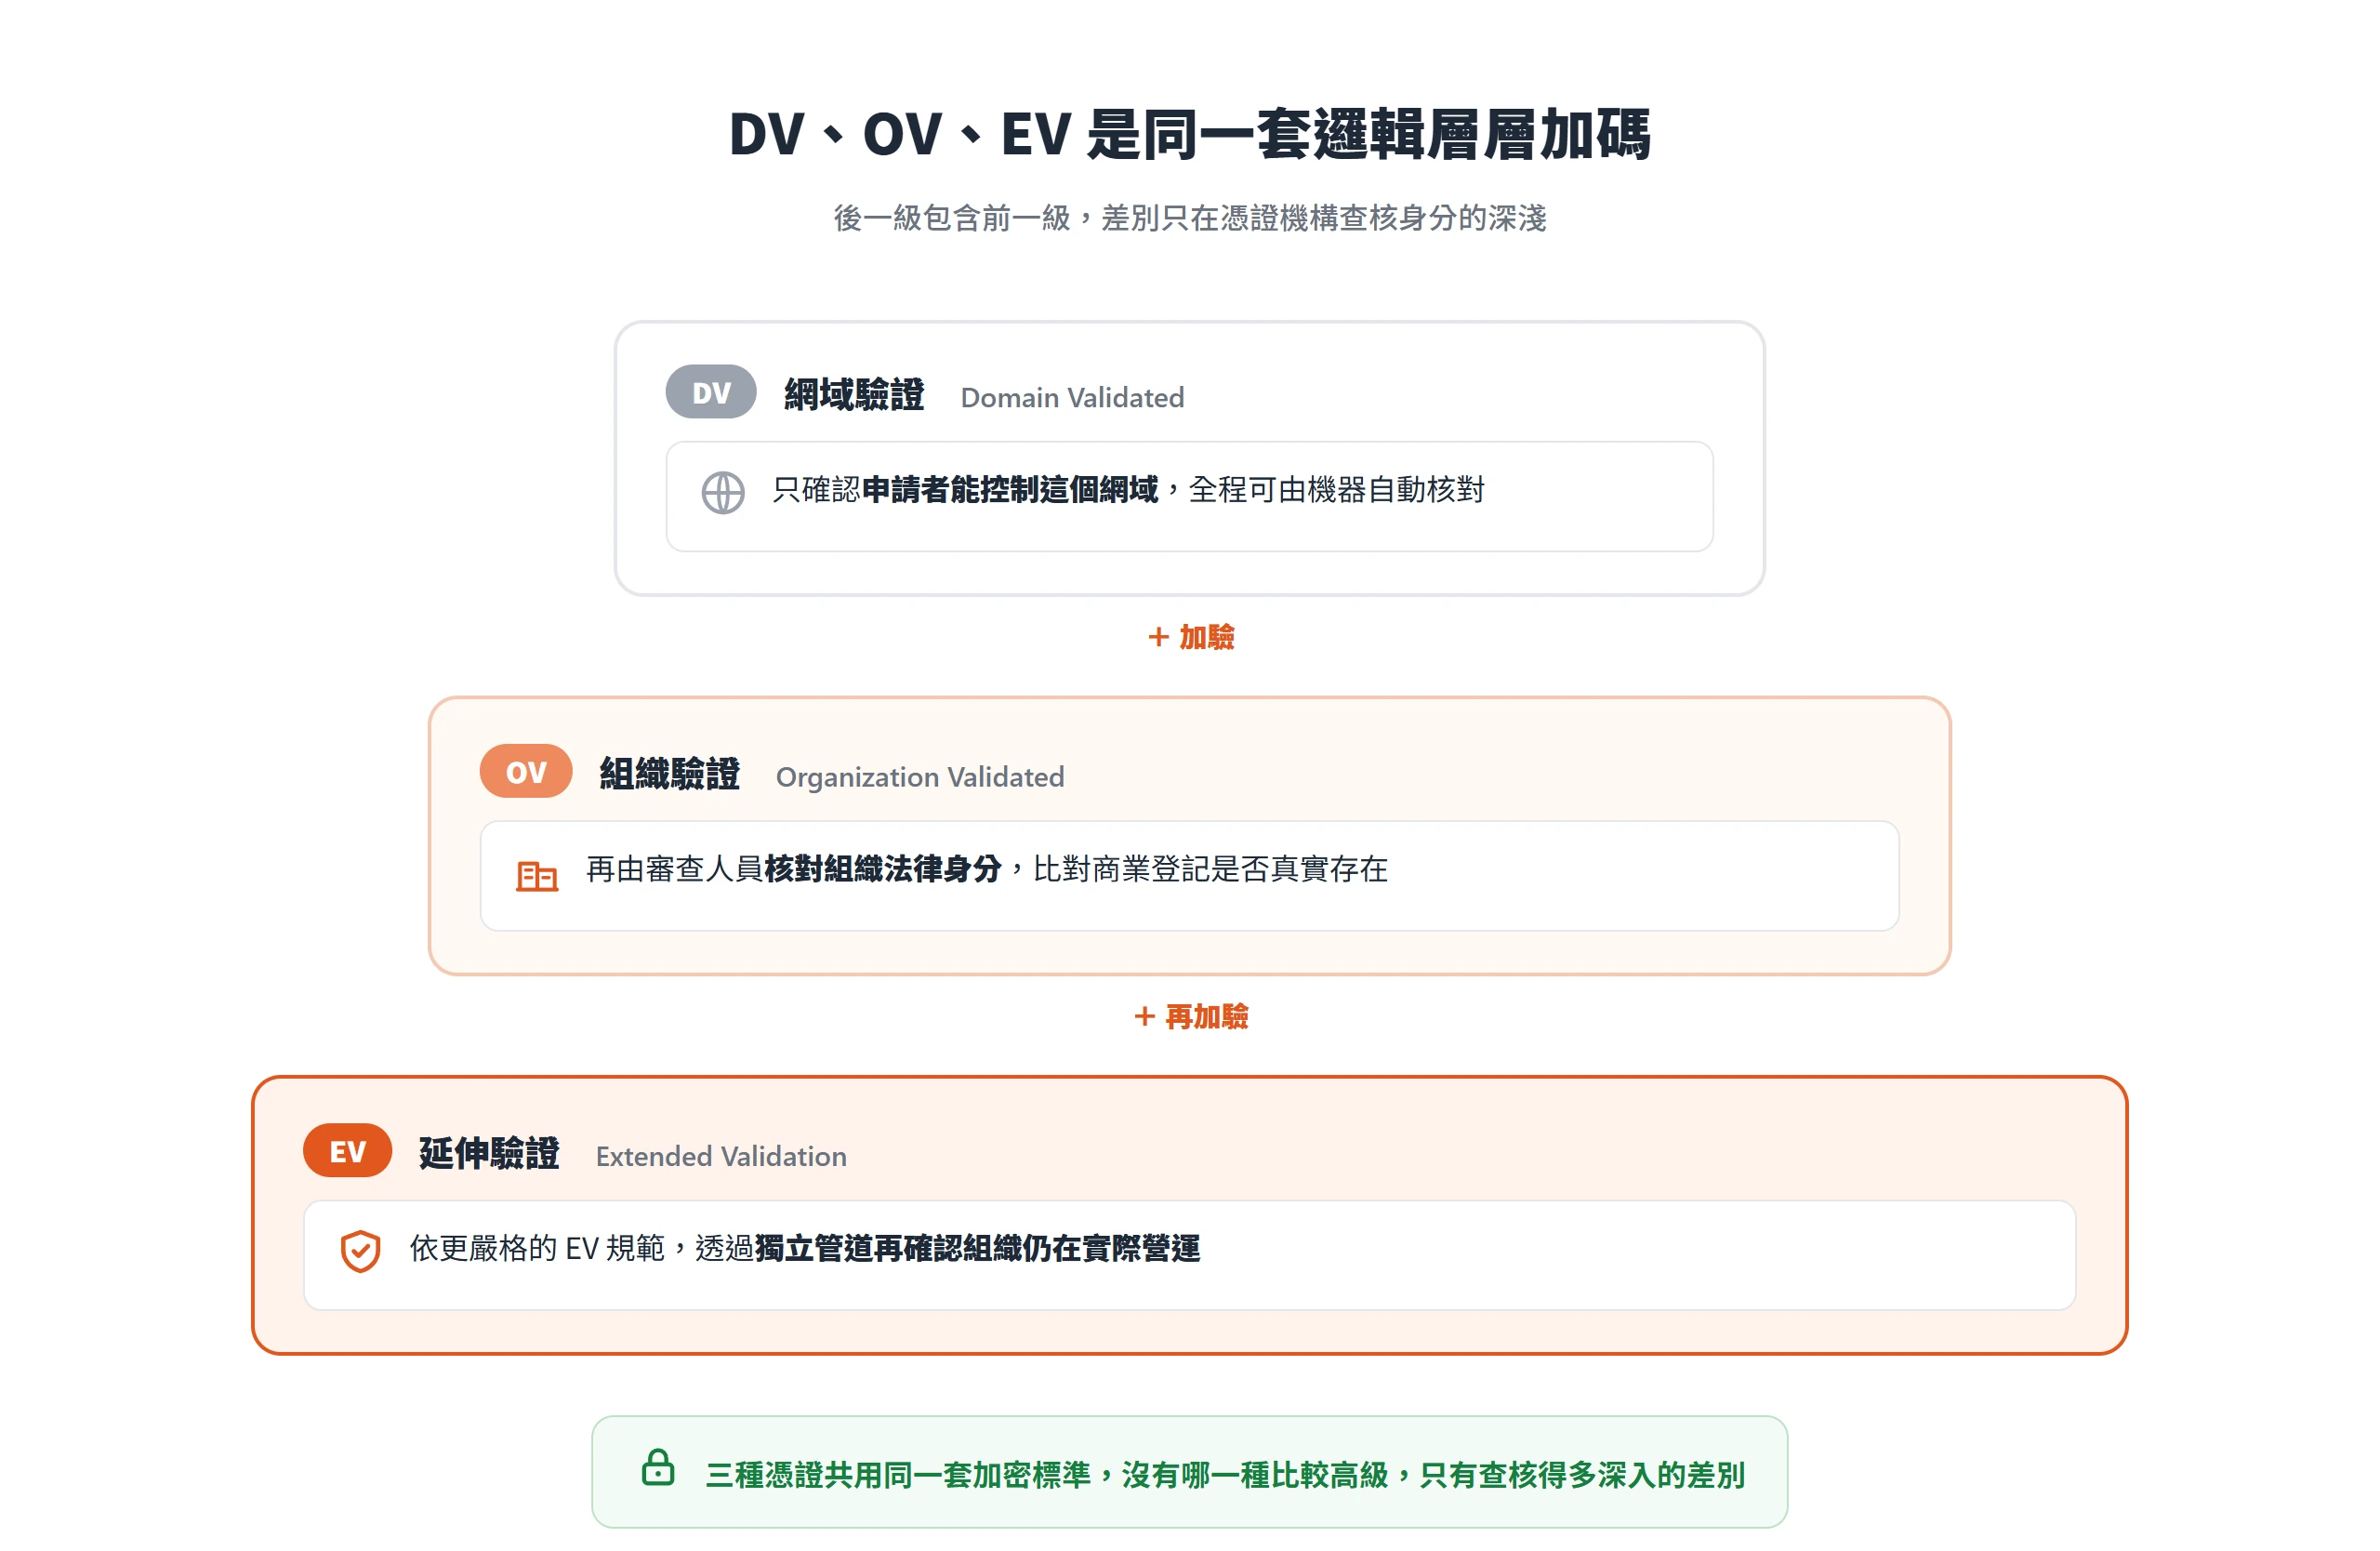
真正的差別在憑證頒發機構(Certificate Authority,簡稱 CA)驗證申請者身分的深淺。CA/Browser Forum 這個由主流瀏覽器與憑證機構共同組成的標準制定組織,把公開信任的 TLS 憑證分成三種驗證政策:只驗證網域控制權的 domain-validated、另外查核申請組織法律身分的 organization-validated,以及在 organization-validated 之上再訂一套更嚴格規範的 EV。三者對應的就是市面上說的 DV、OV、EV,本質上是同一套邏輯層層加碼——先驗證網域,再加驗組織身分,最後再加一層更嚴格的第三方查核,沒有哪一種比哪一種更高級,只有驗證得多深入的差別。
DV 網域驗證,只證明網域歸屬
DV(Domain Validated,網域驗證)只做一件事,確認申請這張憑證的人真的能控制這個網域。CA/Browser Forum 的 Baseline Requirements 把驗證方法定義得很具體,常見的做法有三種:回覆一封寄到網域註冊資訊上的信、在 DNS 設定裡加一筆指定的記錄、或是在網站根目錄放一個指定名稱的驗證檔案。這三種方法有一個共同點,全程都可以讓機器自動核對,不需要人工介入判斷。
正因為可以全自動,DV 憑證才會又快又便宜,甚至免費。Let’s Encrypt 這個全球性的非營利憑證機構,官方 FAQ 就直接寫明它們只提供 DV 憑證,不提供 OV 或 EV,理由是 OV、EV 這類憑證沒辦法自動化核發。這句話本身就是 DV 跟另外兩種等級最直接的分水嶺,DV 是機器對機器的驗證,OV 跟 EV 則需要真人去查核申請組織的身分。
OV 組織驗證,多一層企業身分查核
OV(Organization Validated,組織驗證)在 DV 的網域驗證之外,CA 會再多查一件事,申請這張憑證的組織是不是合法登記、真實存在的機構。做法通常是比對政府的商業登記資料,確認公司名稱、統一編號這類資訊跟登記在案的一致。驗證通過後,憑證的主體欄位會記載這個組織的名稱,理論上任何人都可以透過技術方式查到這張憑證背後是哪一家公司。
這一步沒辦法自動化,需要 CA 內部的審查人員逐一核對文件,所以 OV 憑證的核發時間比 DV 長,通常要幾天到一週不等,價格也不是 DV 那種免費等級。CA/Browser Forum 對申請組織的法律身分資訊訂有最長可重複使用的天數規定,超過這個天數,CA 就得重新查核一次,不能一次驗證終身沿用。也就是說,OV 不是驗證一次、之後就沒事的東西,而是要定期回頭再查一次的持續性工作,這種週期性查核的負擔,會隨著憑證效期持續縮短而更加吃重。
EV 延伸驗證,通過最嚴格的第三方徵信審查
EV(Extended Validation,延伸驗證)是 OV 的加強版。CA/Browser Forum 在 Baseline Requirements 之外,另外訂了一套專門的 EV Guidelines,要求 CA 除了查商業登記,還要透過獨立管道再次確認這家組織現在是不是真的還在實際營運,常見的做法包括比對政府核發的營運許可、查核第三方商業資料庫裡的公司狀態,確保申請組織不是一家早就停業、卻還掛著登記資料的空殼公司。
這套流程審查最嚴謹,CA 投入的人力最多,核發時間跟費用自然也是三種等級裡最高的。至於申請 EV 憑證後網址列會不會顯示公司名稱,現況已經跟不少人以為的不一樣。
三種憑證的加密強度其實完全一致
不少台灣的比較文會暗示,甚至直接寫成 DV 安全性低、OV 中等、EV 最高,好像等級愈貴,連線被破解的難度就愈高。這個框架從一開始就把兩件不相干的事情混在一起,驗證等級管的是 CA 花多少力氣確認你是誰,加密強度管的是連線本身好不好破解,這是兩條不同的軸線,不會因為選的是 OV 或 EV,連線的加密方式就跟著升級。
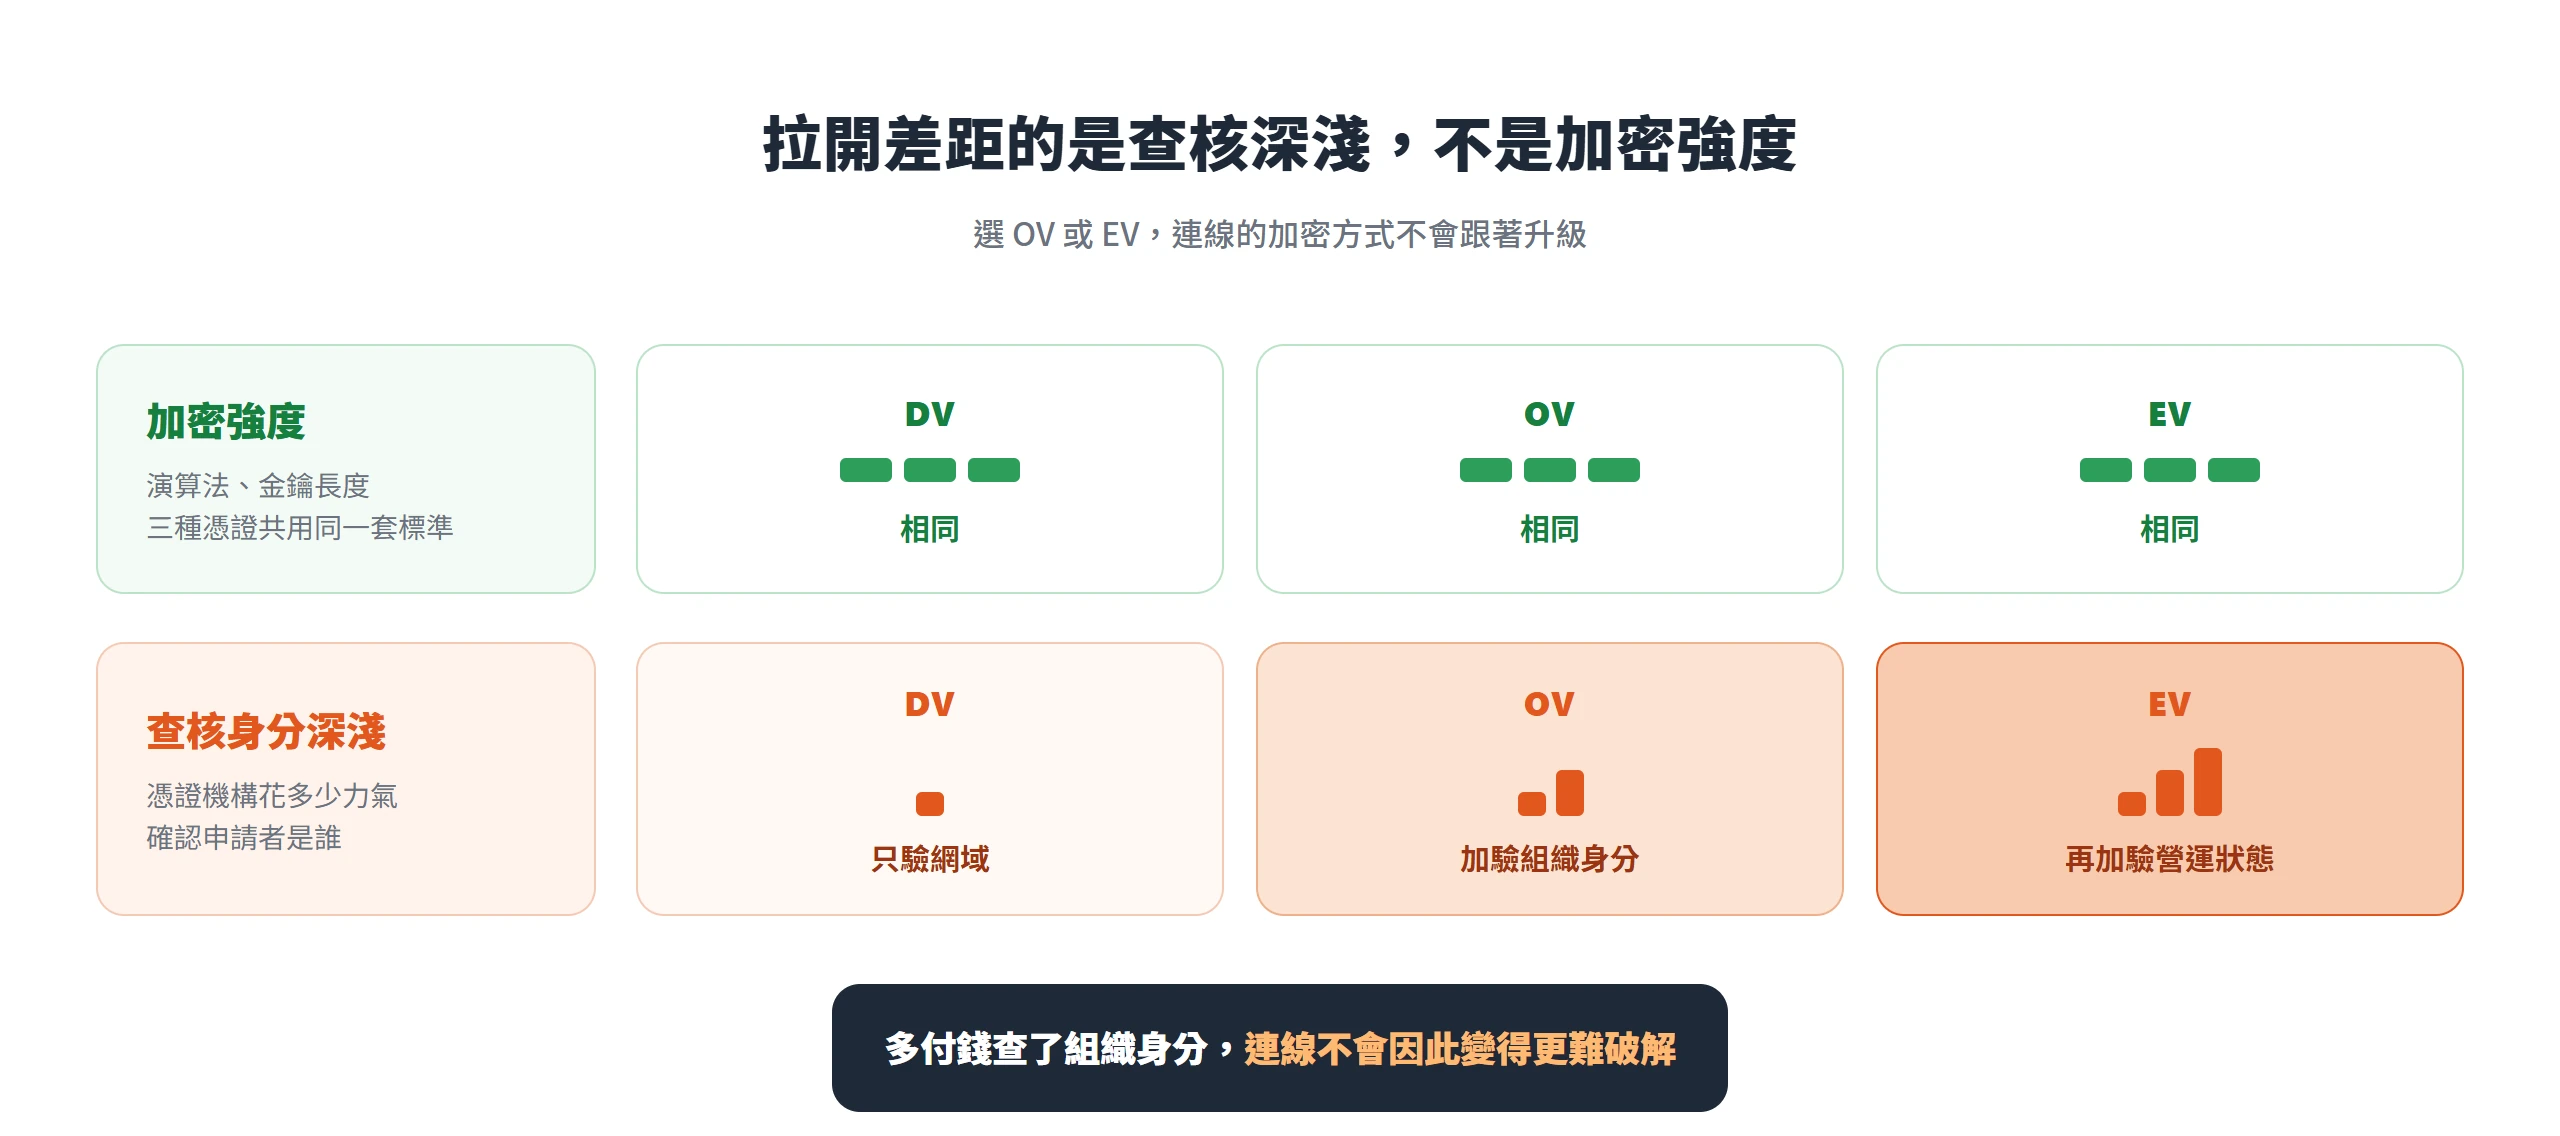
CA/Browser Forum 的 Baseline Requirements 文件本身的結構,就是這個事實最直接的證據。文件裡規範加密演算法、金鑰長度的章節只有一套,一體適用於所有 Subscriber Certificate,不分 DV、OV、EV,真正依驗證等級分開規定的,只有查核身分那幾個章節。換句話說,不管申請哪一種憑證,伺服器跟瀏覽器之間握手用的加密演算法、金鑰長度要求都是同一套標準,不會因為多付錢查了組織身分,連線就跟著變得更難破解。
Google 在 2014 年公布把 HTTPS 納入排名訊號的官方部落格文章裡,給站長的入門建議之一就是使用 2048 位元金鑰憑證,這條建議完全沒有指定要搭配哪一種驗證等級,因為金鑰長度本來就跟驗證等級無關。搞懂 SSL 憑證種類這件事,第一個要拆掉的迷思就是多花錢等於連線更安全,實際上多花的錢是花在查核身分的人力上,不是花在加密技術上。
EV 的網址列公司名稱標示,主流瀏覽器已在 2019 年移除
不少台灣的 SSL 比較文,現在還在講申請 EV 憑證,網址列就會變成綠色、直接顯示公司名稱,把這個效果當成 EV 最大的賣點在推。這個說法在幾年前是對的,但已經是過時的資訊。
Chrome 大約在 2019 年 9 月發布的第 77 版、Firefox 大約在同年 10 月發布的第 70 版,先後把 EV 的公司名稱顯示從網址列拿掉。現在就算裝了 EV 憑證,網址列看起來也跟 DV、OV 一模一樣,只有一個鎖頭圖示,要看到憑證背後驗證過的組織名稱,得自己點一下鎖頭,才會跳出詳細資訊面板。這個變更是瀏覽器廠商自己調整介面的結果,不是 EV 憑證本身的規格改變,也不影響 EV 憑證正常核發與使用。
這件事對想靠 EV 拉高讀者信任感的網站是個重要提醒。如果申請 EV 是為了那個會自動跳出來的公司名稱,這個視覺獎勵現在已經不存在了。EV 背後那套更嚴格的身分查核機制沒有變弱,只是原本用來展示這套機制成果的地方消失了。選不選 EV 的理由,也因此不能再是網址列會變綠,而要換一套更站得住腳的判斷方式。
Google 排名訊號是 HTTPS 本身而非驗證等級
除了等級愈高愈安全,另一個常見的誤解是用 OV 或 EV 對 SEO 排名比較有幫助。這個說法同樣站不住腳。Google 在 2014 年公布把 HTTPS 納入排名訊號時,講的是一個二元判斷,這個網站有沒有用 HTTPS 加密連線,完全沒有把 DV、OV、EV 這種驗證等級當成加分項目。同一篇文章給站長的入門建議,也只提到決定需要的憑證類型,單一網域、多重網域或萬用憑證,這種涵蓋範圍的選擇,一樣沒有出現驗證等級這個概念。
而且 Google 自己在文章裡也承認,這項排名訊號的影響力當時還很小,全球只有不到 1% 的查詢會受到影響,權重也比不上高品質內容這類其他信號。換句話說,HTTPS 本身確實會被 Google 納入考量,但那道門檻在網站從 http 換成 https 的那一刻就跨過去了,後面選 DV、OV 還是 EV,對排名沒有額外加分。
如果選 OV 或 EV 的理由是多花這筆錢、SEO 會比較好,這筆預算其實找錯了地方。想靠 SSL 憑證種類衝排名,真正該做、也是唯一該做的事,就是把 HTTPS 裝上去;驗證等級要解決的是另一個問題,是讀者對這個網站背後身分的信任程度,不是搜尋引擎的排序邏輯。
憑證效期持續縮短,OV 與 EV 的驗證負擔只會更重
這是一個容易被忽略、卻牽動長期維運的角度,因為它牽動的不是現在該選哪一種,而是選了 OV 或 EV 之後,以後的維運會變成什麼樣子。CA/Browser Forum 已經正式表決通過,把公開信任 TLS 憑證的最長效期依時間表逐步壓縮,目前生效的規定,憑證最長不能超過 200 天;等到 2027 年 3 月,這個上限會再降到 100 天;到了 2029 年 3 月,則會進一步壓到 47 天。也就是說,現在申請一張憑證,能用的時間已經比幾年前短了一大截,而且接下來只會愈變愈短。
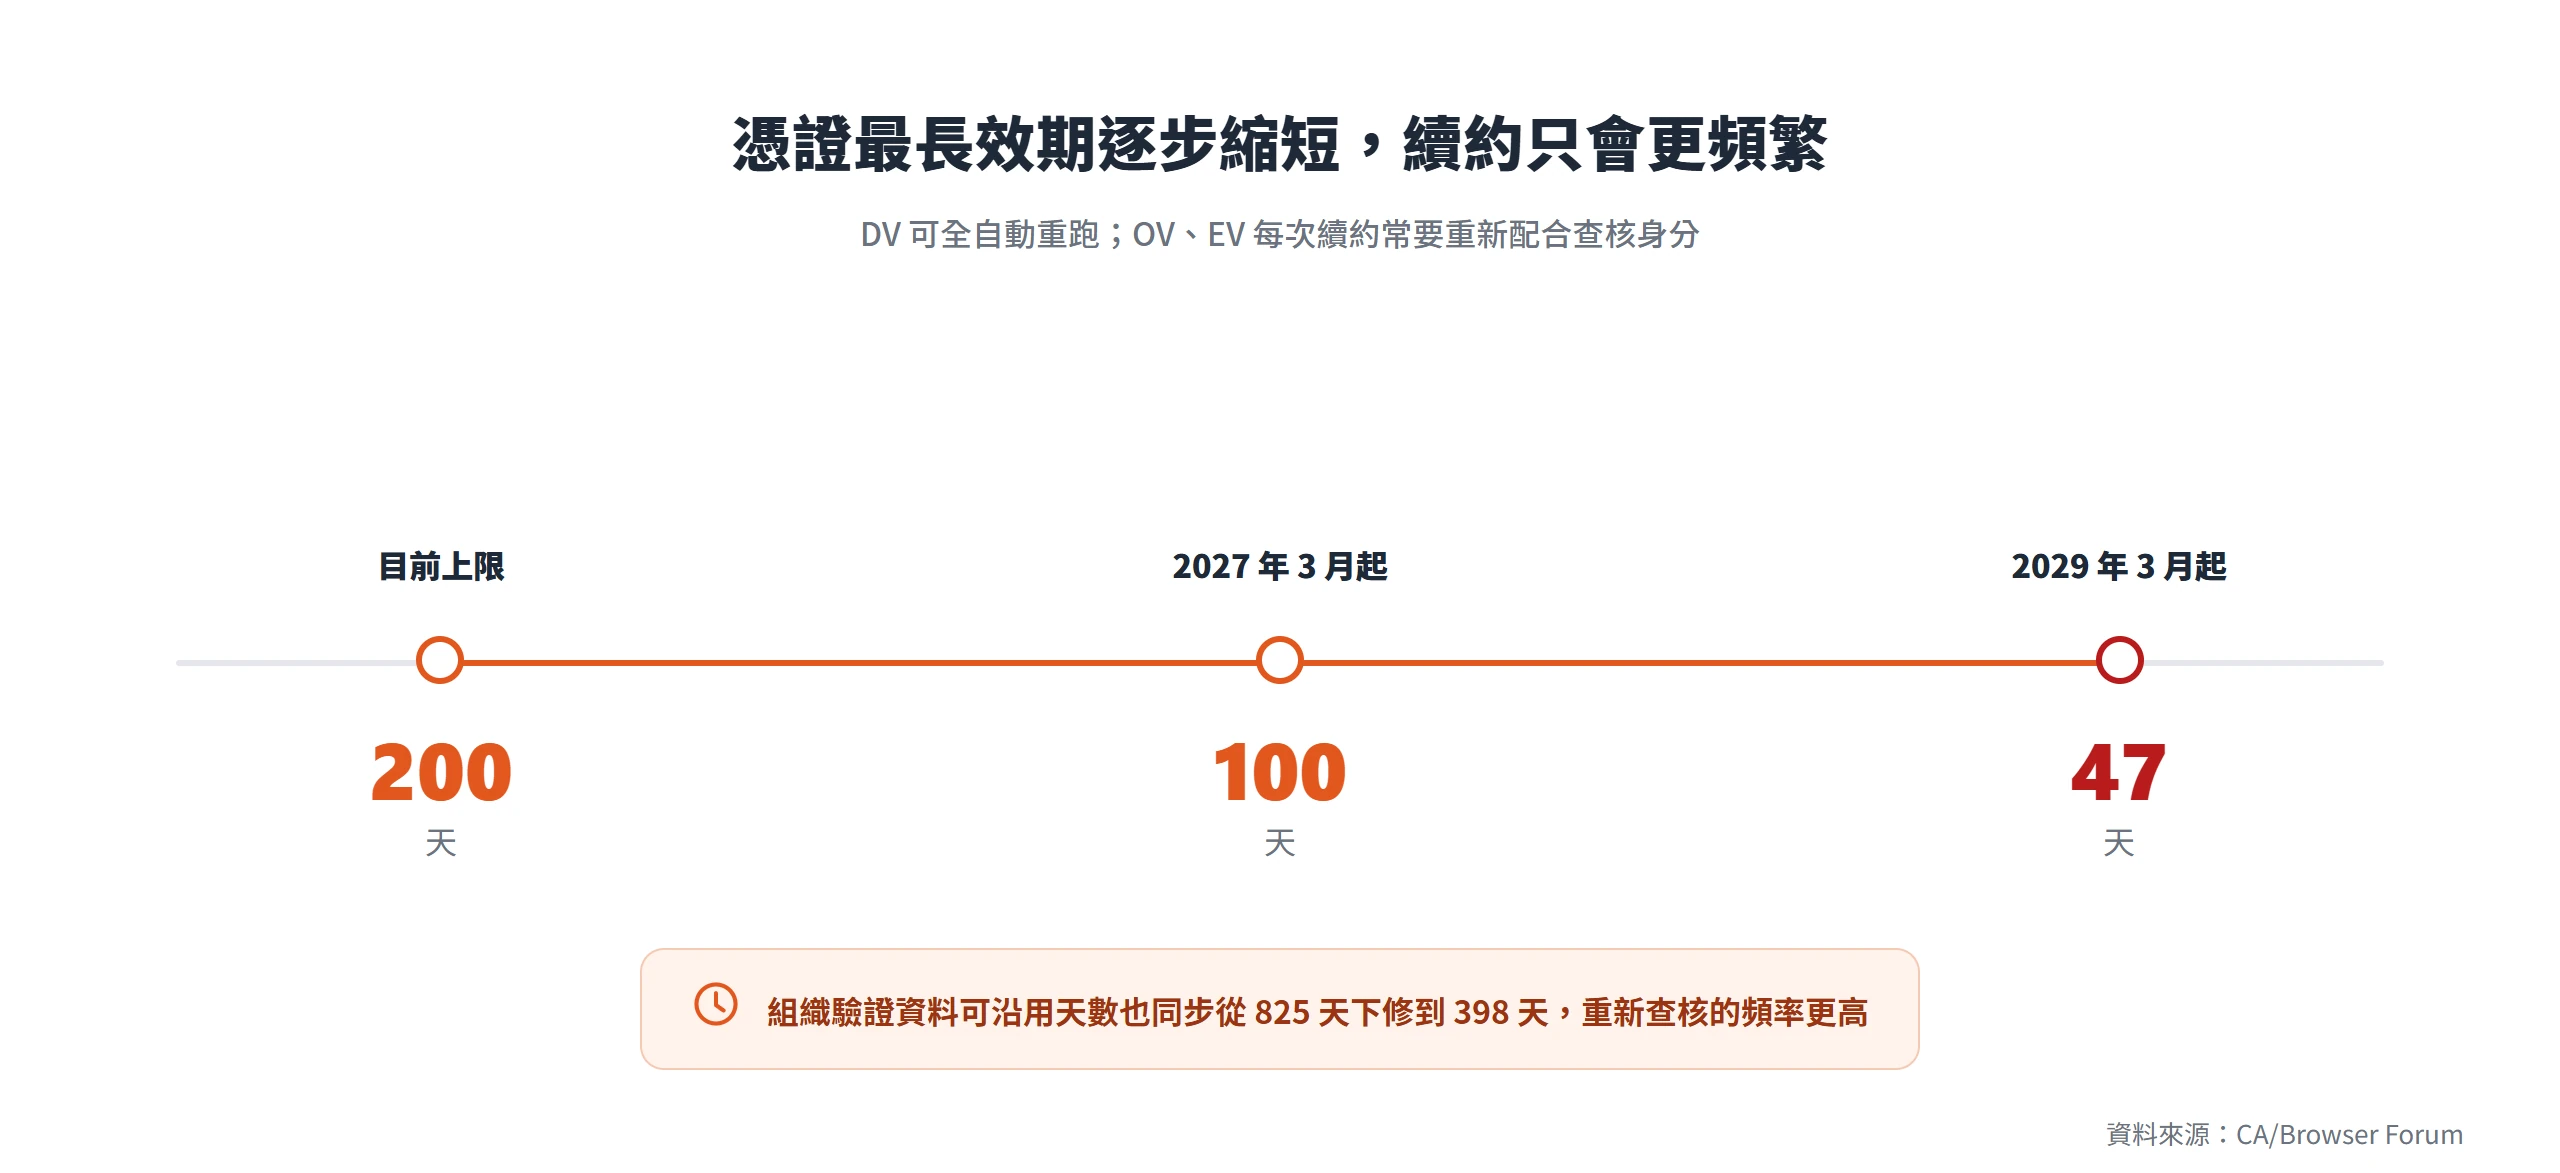
這件事對 DV 跟對 OV、EV 的影響程度完全不一樣。DV 的驗證流程可以全自動重跑,效期縮短對它來說只是續約的次數變多,系統排程處理就好,幾乎不需要人力介入。OV 跟 EV 的續約則常牽涉到 CA 重新查核申請組織的身分,而 CA/Browser Forum 對申請組織的法律身分資訊訂有最長可重複使用的天數,這個天數也同步下修,從原本的 825 天砍到 398 天,代表 CA 能沿用舊組織驗證資料的時間變短了,重新查核的頻率已經比過去更高。
換句話說,選 OV 或 EV,買的不只是申請當下那一次審核,而是往後續約時要重新配合 CA 做身分查核這件事,發生的頻率已經比過去更高。如果正在評估要不要升到 OV 或 EV,這筆持續性的維運成本,現在就該一併算進去,不能只看第一次申請的價格。
形象網站與部落格用 DV 搭配免費憑證就足夠
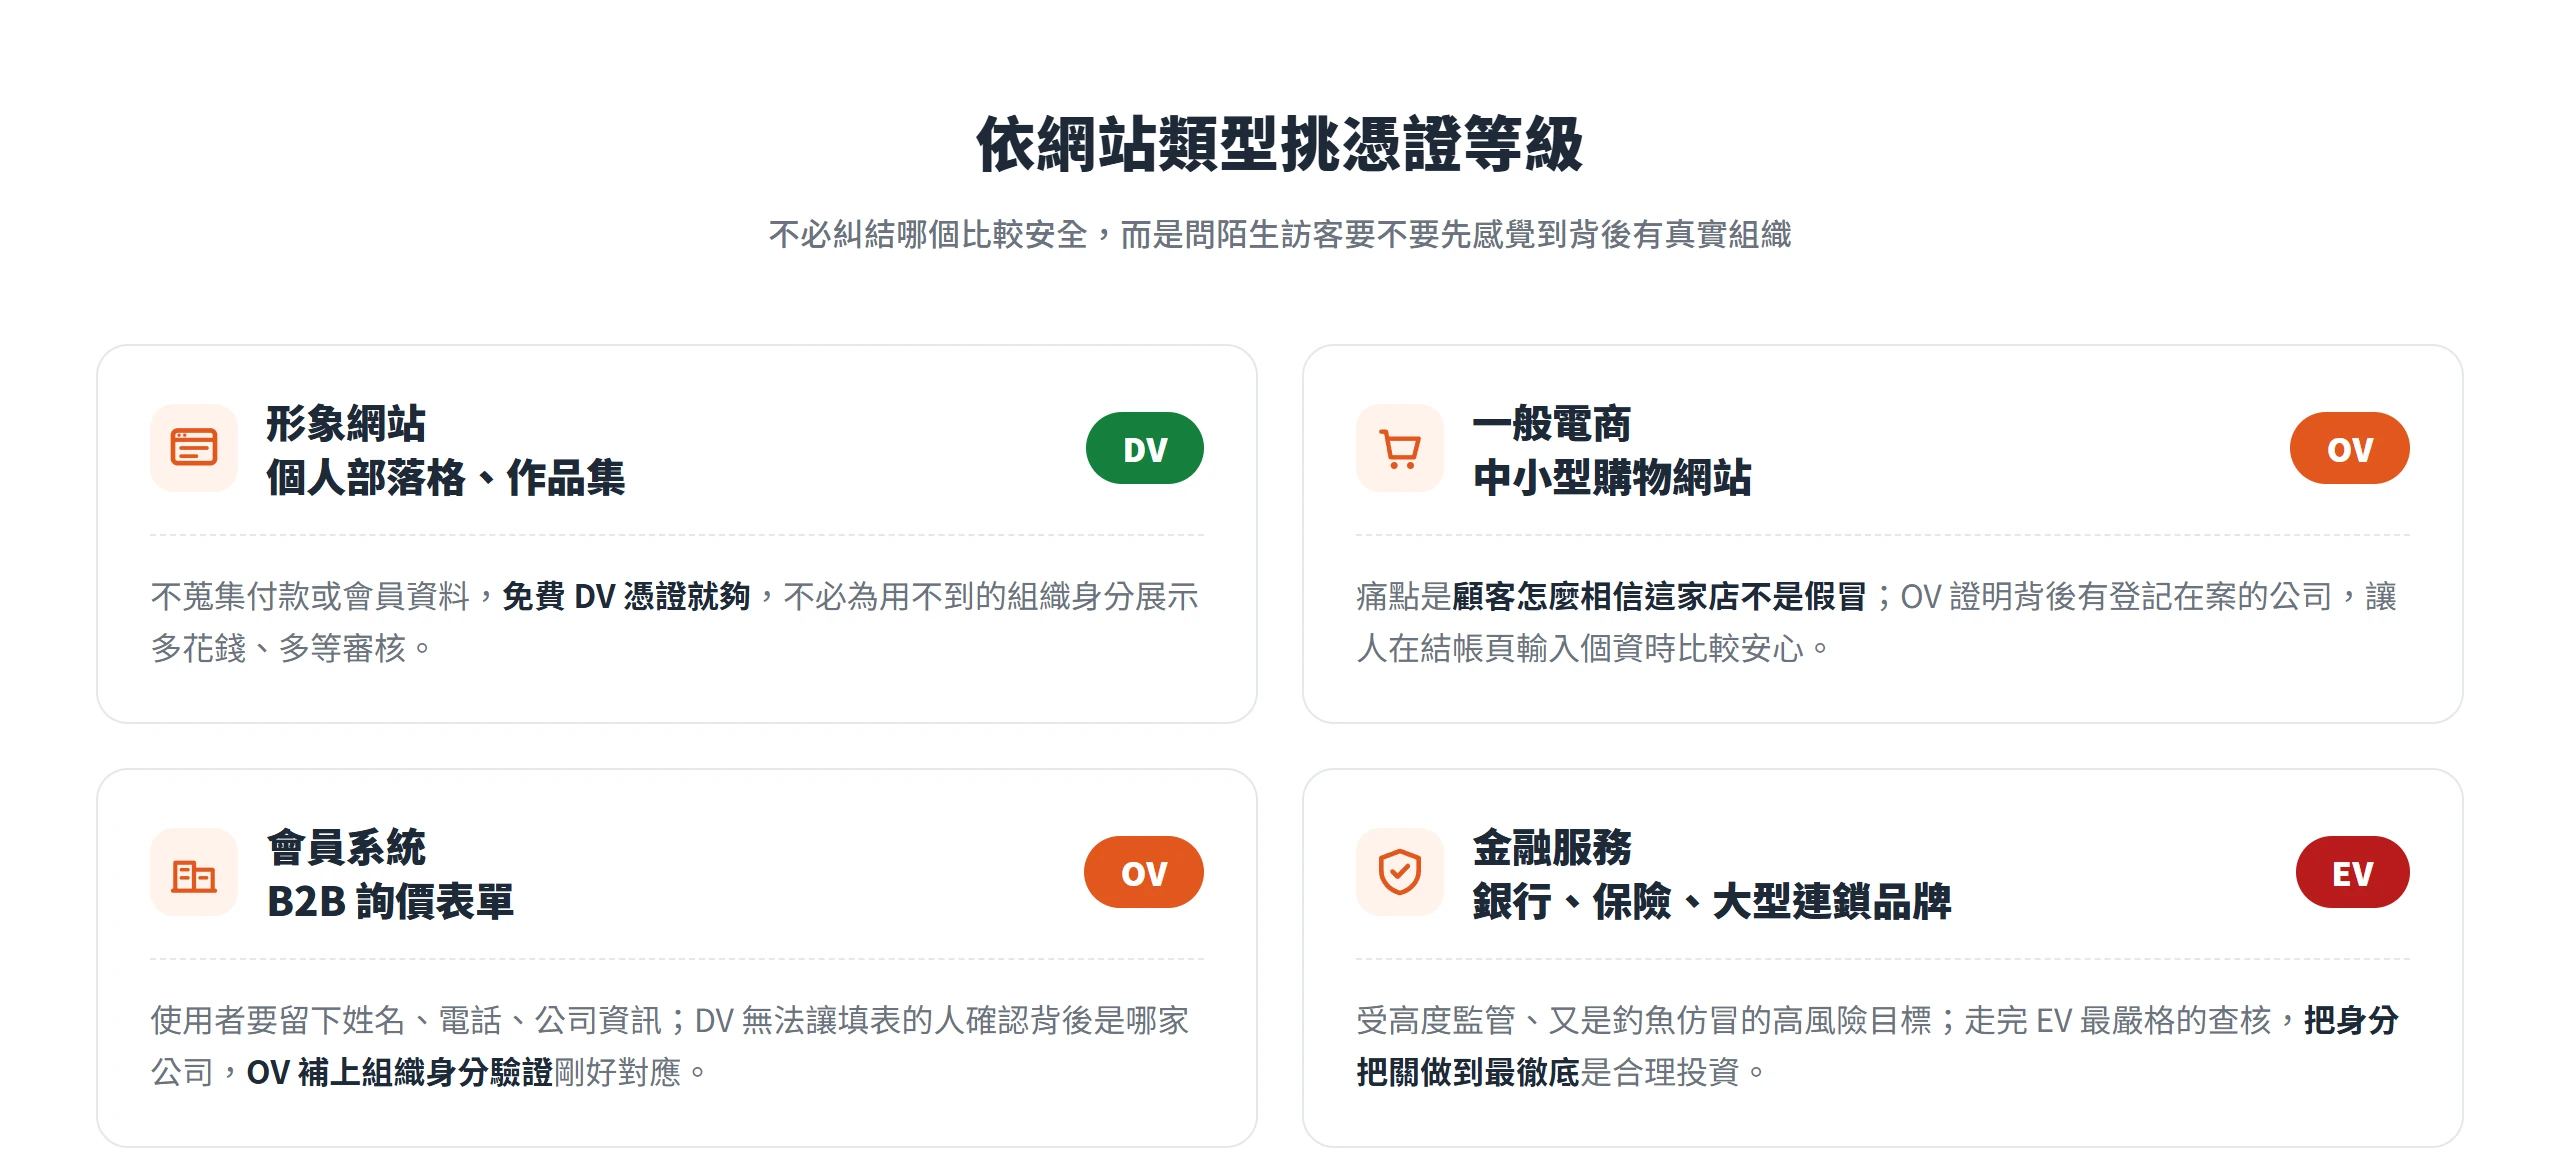
如果經營的是形象網站、個人部落格、作品集這類單純展示資訊、不蒐集付款資料、也沒有會員登入機制的網站,DV 已經完全夠用,不需要多想。這類網站要靠 SSL 解決的問題很單純,讓瀏覽器不要跳出不安全的警告、把資料傳輸加密,DV 兩件事都做得到,而且用 Let’s Encrypt 這類免費 DV 憑證就能滿足,不必為了根本用不到的組織身分展示,多花錢、多等審核天數。
會有人猶豫要不要升級到 OV,通常是聽了 OV 比較有保障這種模糊的說法。但把前面已經拆開的兩件事套回這個情境,加密強度不分等級,DV 跟 OV 用的是同一套加密標準;EV 的網址列公司名稱標示也已經在 2019 年拿掉了,就算升到 EV,讀者也不會在網址列看到任何額外的視覺提示。對一個只是展示公司介紹、部落格文章的網站來說,花錢跟等時間換到的東西,讀者根本感知不到,這筆錢多半是白花的。
電商加購 OV 憑證,效益出現在結帳頁與客服信任
電商是最容易在這個決策上拿不定主意的網站類型,因為它同時要處理金流跟陌生訪客的信任問題。先講清楚一件事,電商網站的痛點不是加密強度不夠,DV 提供的加密強度跟 OV、EV 完全一樣,足以應付結帳頁的資料傳輸;真正的問題是第一次上門的顧客,怎麼相信這家購物網站不是假冒的。
OV 憑證因為多驗證了申請組織的法律身分,代表這張憑證背後真的有一家登記在案的公司行號,而不是一個隨便架起來的網域。對防範仿冒購物網站、讓顧客在結帳頁輸入個資與信用卡資訊時比較安心,這件事有實質意義,但要透過客服說明頁或讀者自己點擊鎖頭查看詳細資訊才看得到,不是靠網址列自動跳出來的效果,EV 那個視覺提示已經不在了。
已經有一定品牌知名度、客單價偏高的中大型電商,可以考慮進一步升到 EV,把身分查核做到最嚴謹的程度;但對多數中小型電商而言,OV 已經是合理的甜蜜點,它解決了這家店背後有沒有真實公司的疑慮,又不必為了一個已經消失的網址列效果,額外多付 EV 的審核時間與費用。
會員系統與 B2B 詢價網站更適合 OV 而非 DV
跟電商情境很像、但又不太一樣的,是需要會員登入、蒐集報名資料、或是 B2B 詢價表單這類會經手個人資料或商業資訊、卻不是線上刷卡交易的網站。這類網站的顧慮跟電商類似,填資料的人同樣需要相信網站背後是一個真實登記的組織,只是它沒有電商那種金流當下就要有信任感的急迫性。
在這個情境下,DV 不夠的地方在於,使用者留下的是姓名、電話、公司資訊這類個人或商業資料,而不只是單純瀏覽網頁。DV 只驗證了網域控制權,沒辦法讓填表單的人確認背後是哪一家公司;OV 補上的組織身分驗證,剛好對應這個需求。除非這套會員系統本身就屬於金融、醫療這類本來就需要高度信任的產業,否則 OV 通常已經是合理的落點,不必再往上加碼到 EV。
金融服務與大型品牌,才是 EV 仍然合理的情境
EV 網址列的視覺效果雖然已經消失,但它背後那套機制並沒有跟著變弱。EV 那套 CA 用獨立管道再次確認組織仍在實際營運的驗證機制本身,並沒有因為瀏覽器介面的改變而變弱,只是失去了原本用來展示成果的舞台。
對本來就受高度監管、或本身就是仿冒與釣魚網站高風險目標的產業,像是銀行、保險公司、大型連鎖品牌,走完 EV 這套最嚴格的驗證流程,仍然是對自己品牌與監理要求的合理投資。這些產業的網站,一旦被仿冒或釣魚,牽涉到的往往是使用者的資產或敏感資料,CA 對申請組織營運狀態的獨立查核,某種程度上也算是這些產業本來就該做的身分把關,只是現在剛好透過 EV 憑證這個管道一併完成。
換句話說,選 EV 的理由,現在已經不能是網址列會變綠色,而是這個產業或這個規模的品牌,本來就該讓身分查核做到最徹底。如果網站不屬於這類高度受信任需求的產業,把預算留在 OV 或 DV,通常是更划算的選擇。
從 DV 升級到 OV 或 EV 不必更換憑證商
很多人以為要升級驗證等級,得整套換掉憑證供應商,或是把網站的相關設定重建一遍,其實不然。不管是從 DV 升級到 OV、EV,或是日後想從 EV 降回 DV,通常都只是重新走一次憑證申請流程,產生新的憑證簽章請求,依需要補交組織驗證所需的文件,伺服器端安裝新憑證的步驟跟原本申請 DV 時完全相同,不需要更換主機商或網域註冊商。
前面提到的憑證效期持續縮短這件事,反而讓先用 DV 上線、之後有需要再升級變成一個負擔不大的做法。因為不管選哪一種等級,續約本來就會愈來愈頻繁,升級驗證等級所增加的動作,只是在原本就要重跑的續約流程裡,多補一次組織身分的驗證文件而已,不是額外重建一整套系統。
三種驗證等級,其實就是同一套加密標準之上,疊了不同深度的身分查核。挑哪一種,不必糾結在哪個比較安全,因為連線本身的安全程度早就一樣;真正該問的是,網站需不需要讓陌生訪客,在點開鎖頭圖示之前,就先感覺到背後有一個真實存在、能被追查身分的組織。想清楚這一點,DV、OV、EV 之間怎麼選,通常比想像中直接得多。