
多數人以為,同意橫幅做得越「安全」,使用者體驗就得跟著犧牲,把「接受」鍵放大加粗、「拒絕」縮成一行灰字塞進角落,看起來像在幫公司擋掉法遵風險。其實合規與體驗從來不是同一個天平上互相犧牲的兩端,多數團隊只是搞錯了哪些地方真的不能退讓。
同意橫幅(consent banner)指的是網站在載入 Cookie、追蹤像素或第三方廣告工具前,先跳出來讓使用者選擇要不要同意的那條橫幅或彈窗。歐盟監理機關已經對「接受一鍵完成、拒絕卻要按好幾層」的設計開出巨額罰單,這代表按鈕好不好按、非必要類別要不要預設打勾,根本不是見仁見智的體驗選擇,而是已經被認定違法的做法。真正能自由發揮的,反而是外觀、動畫、文案語氣、出現的時機與位置。
按鈕對等與預設關閉,是同意條不能退讓的兩條線
把市面上的同意橫幅攤開來看,會發現多數團隊只走兩種極端。一種是把整條橫幅當成法遵包袱隨便做,外觀難看、文案生硬,能拖多晚上線就拖多晚;另一種剛好相反,把它當成體驗負擔想盡辦法打折扣,讓「接受」鍵又大又亮,「拒絕」藏進第二層選單,或乾脆在使用者還沒選擇前就先幫他把追蹤類別打勾。這兩種做法方向看似相反,其實都犯了同一個錯,以為合規與體驗只能二選一。
真正不能拿去換體驗的其實只有兩件事。第一,「拒絕」跟「接受」要一樣好按,視覺份量相同、字級大小相同、點擊步驟數也要一樣,使用者不必為了拒絕多點兩三次、多滑一層選單。第二,非必要的追蹤類別,像廣告用途的 Cookie 或個人化分析,預設狀態一律要是關閉,不能在橫幅跳出來的當下就先幫使用者打勾同意,等他自己去發現、自己去取消。
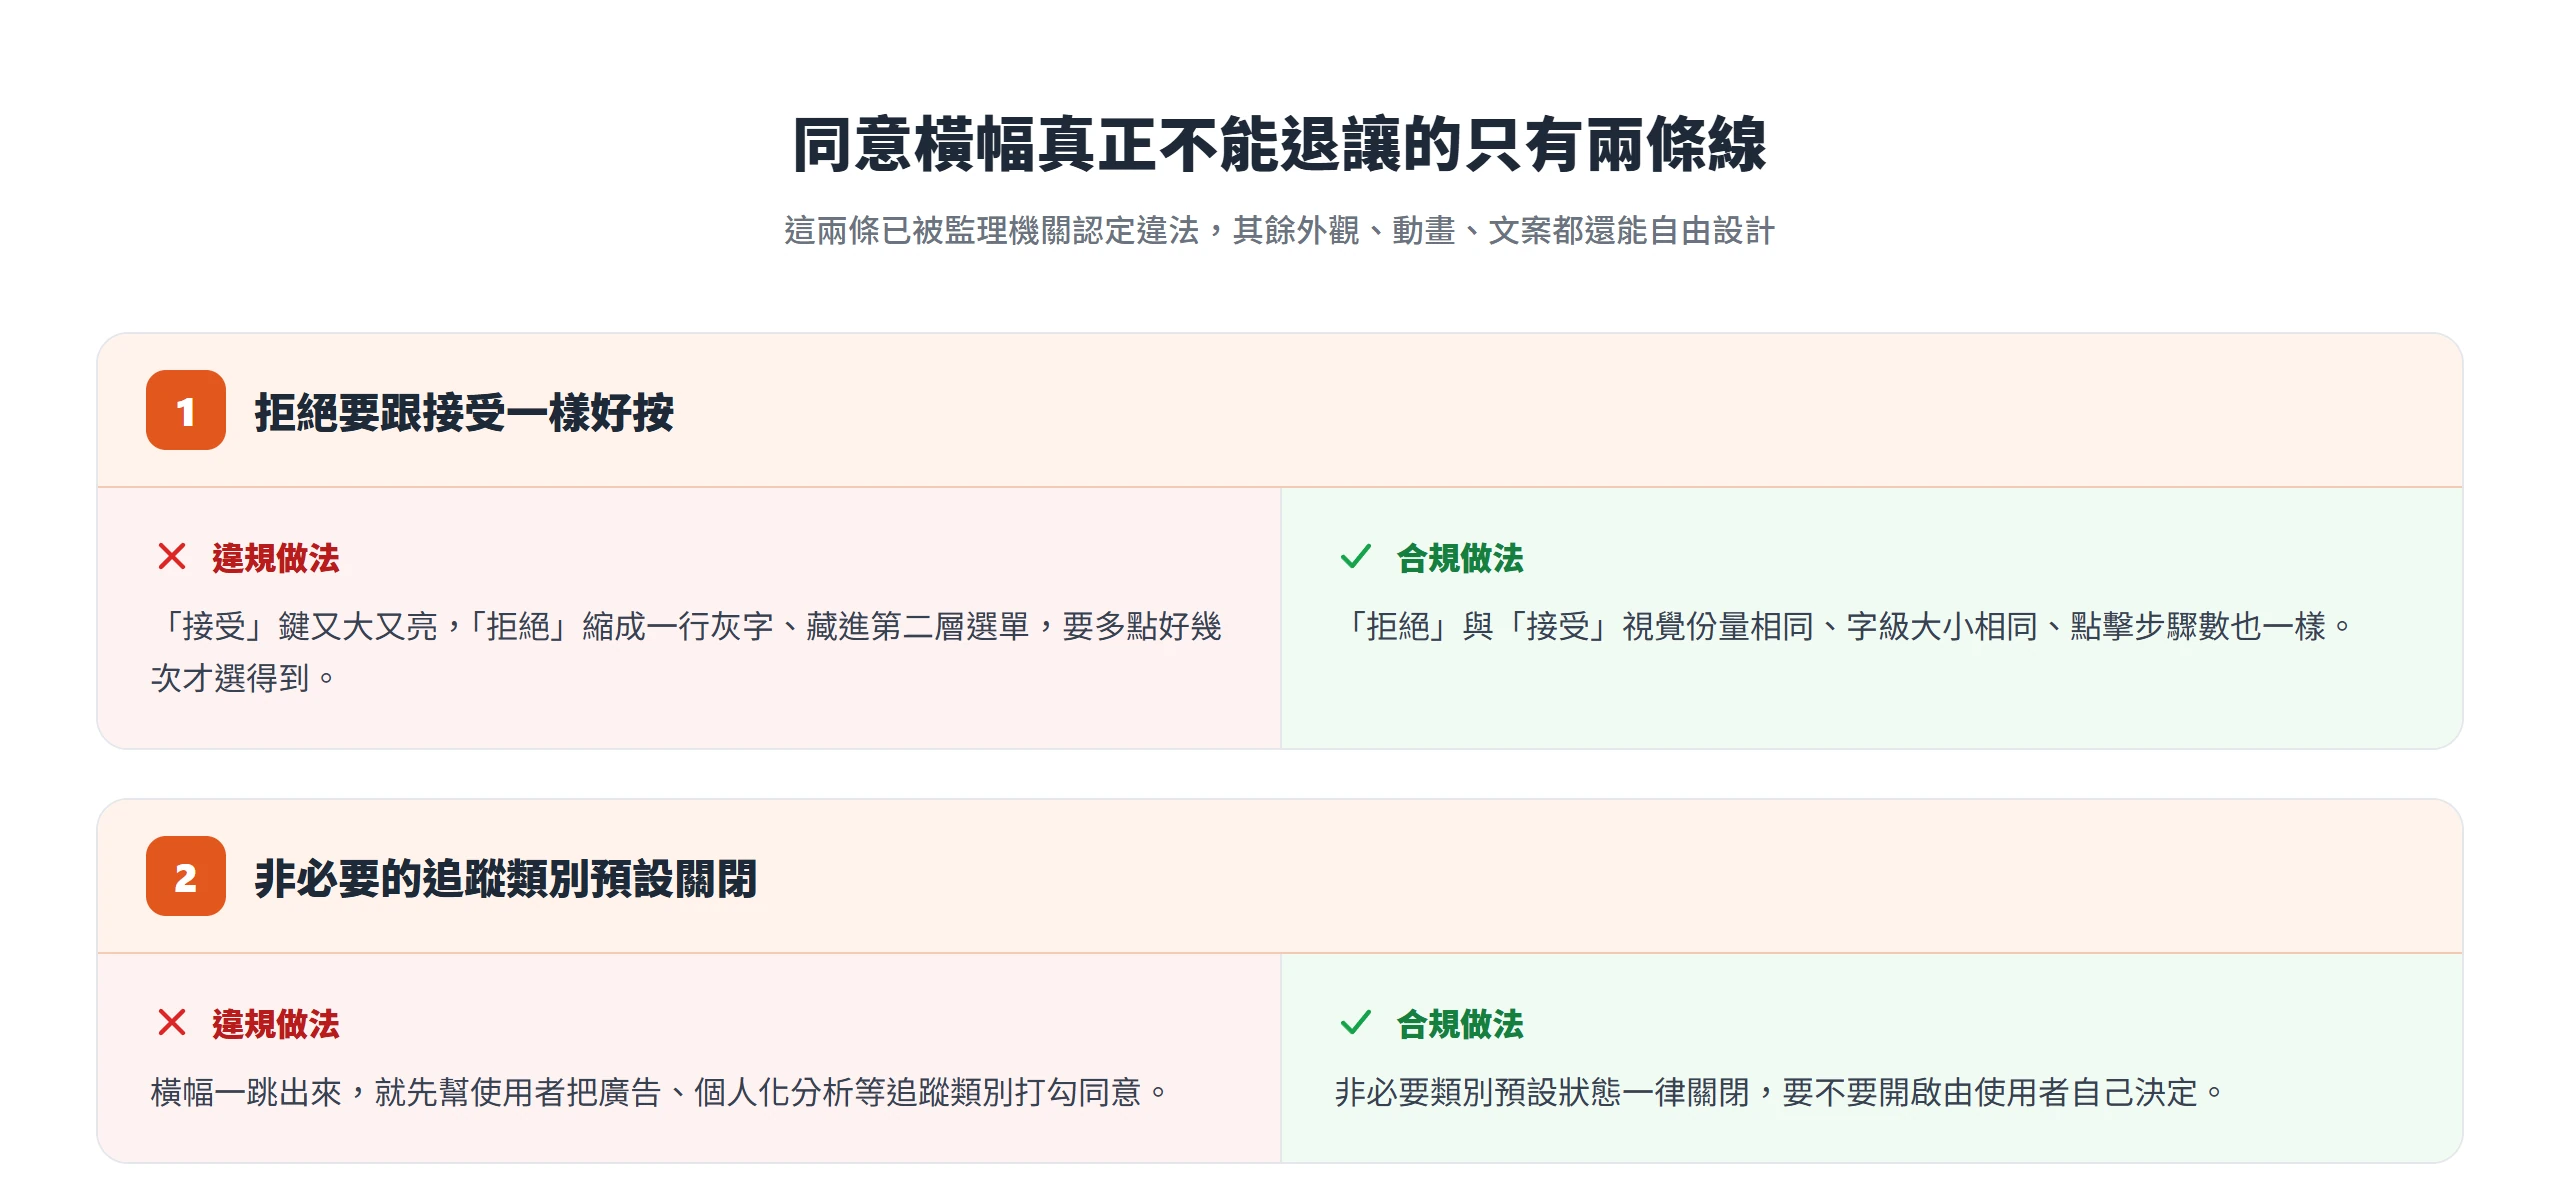
除了這兩條線,橫幅要圓角還是直角、要不要有進場動畫、文案要嚴肅還是輕鬆、出現在畫面下方或置中彈窗,全部都是可以自由設計的空間,跟合不合規沒有關係。這不是一個抽象原則,而是已經有監理機關把它明確認定成違法行為,開過巨額罰單。
歐盟監理機關已經對按鈕不對等開罰
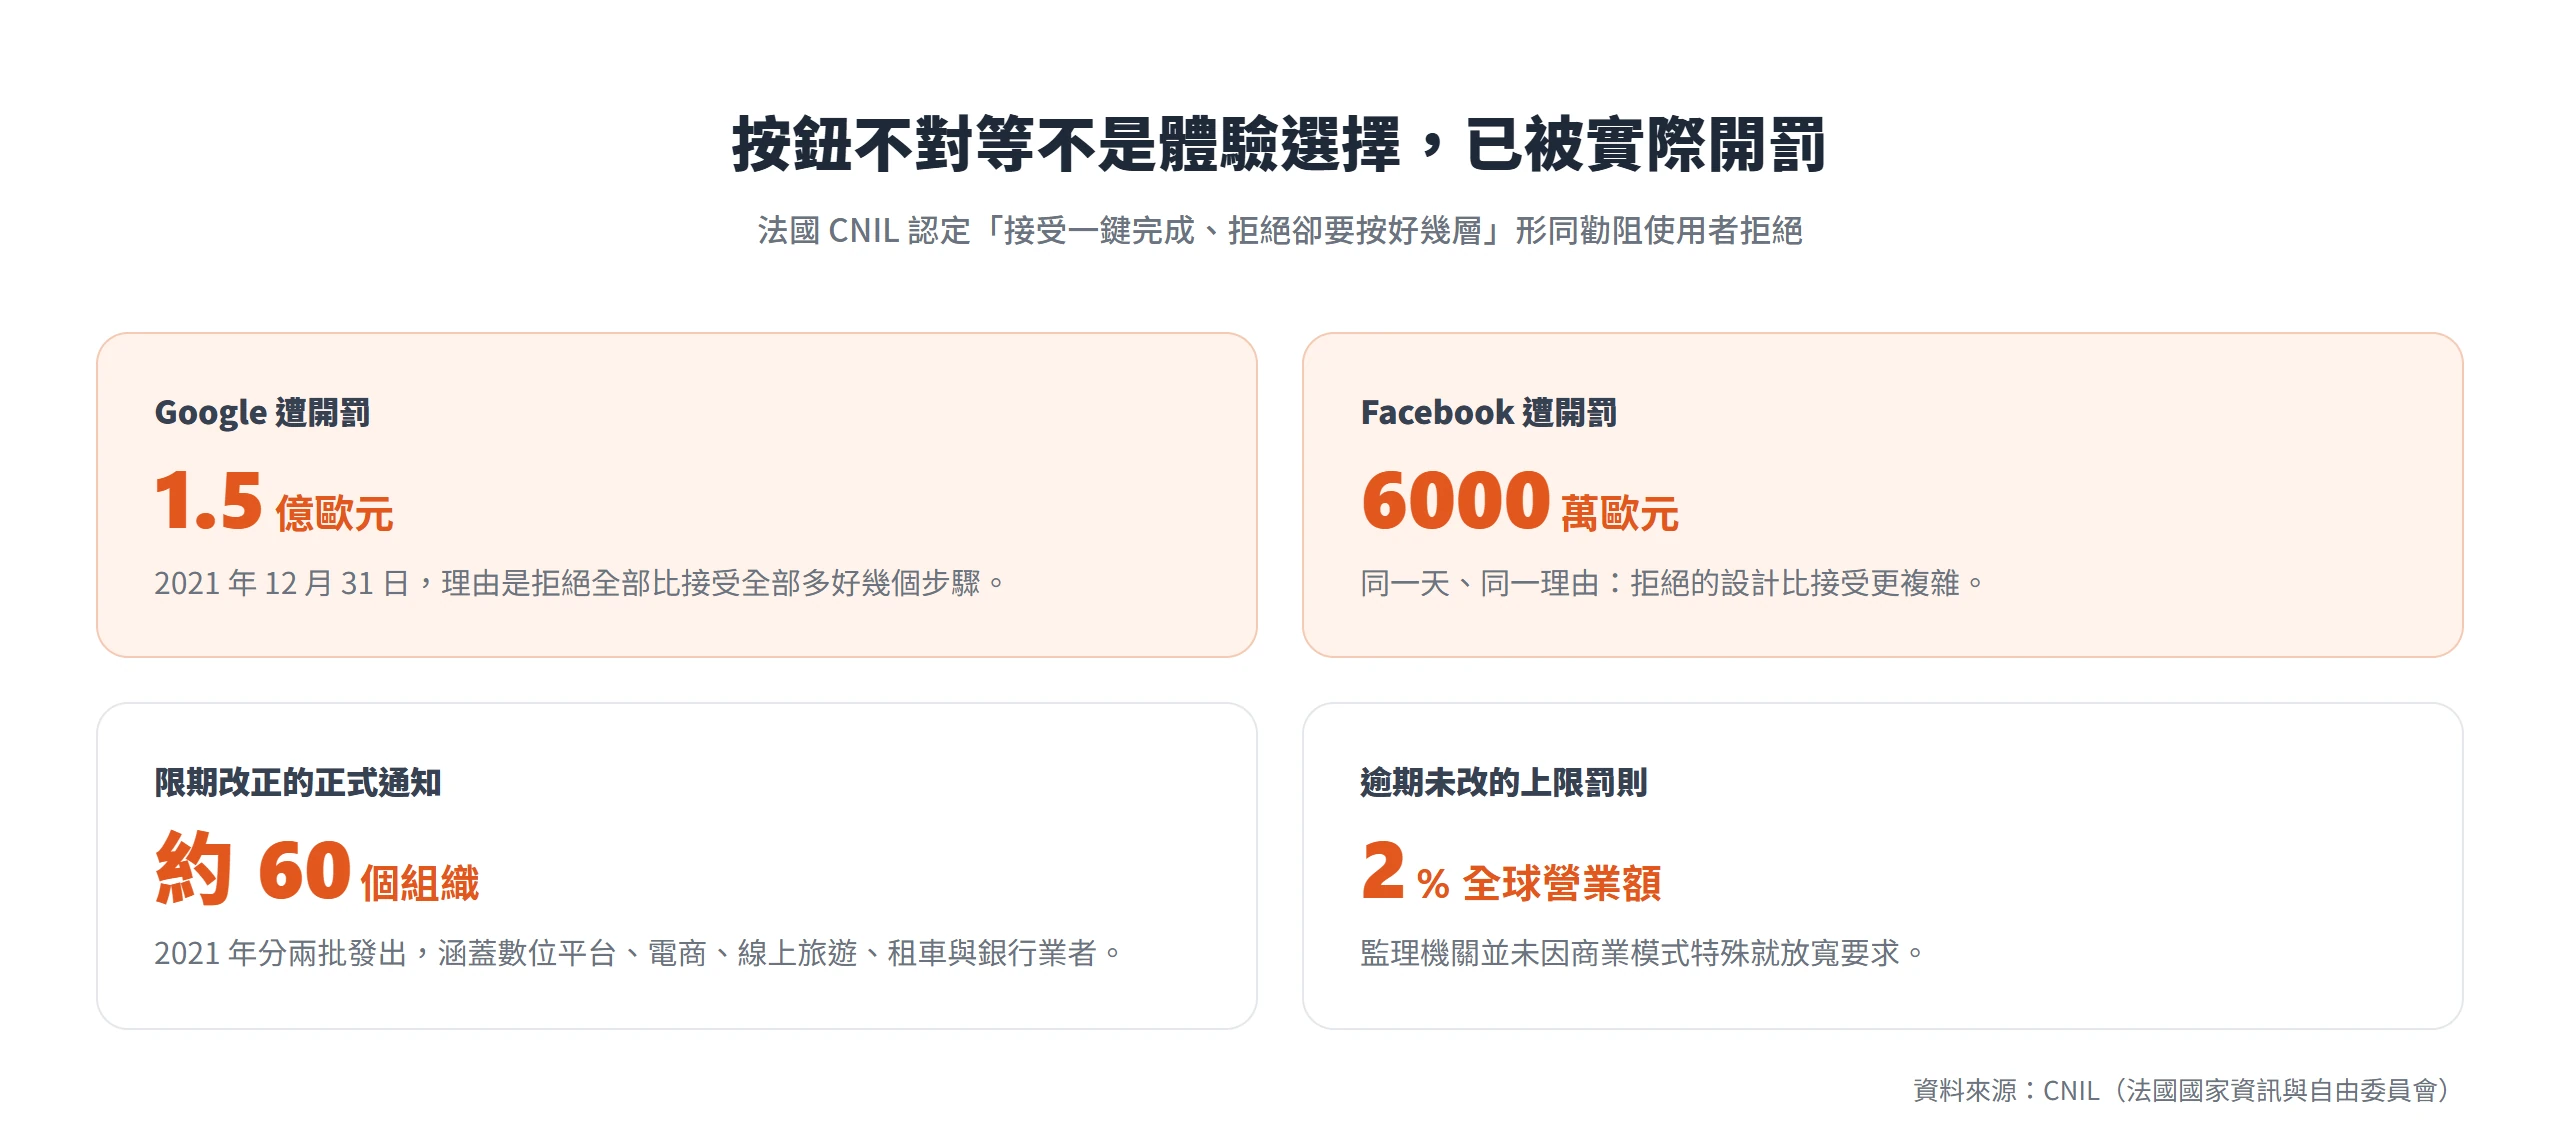
法國國家資訊與自由委員會(CNIL,法國官方資料保護監理機關)在 2021 年 12 月 31 日對 Google 開出 1.5 億歐元罰款、對 Facebook 開出 6000 萬歐元罰款,理由都是使用者只需要點一次就能「接受全部」,但要「拒絕全部」卻得經過好幾個額外步驟,CNIL 認定這種設計形同讓拒絕比接受更複雜,會勸阻使用者行使拒絕權。
CNIL 並不是只罰這兩家。2021 年 5 月與 7 月分兩批,對合計約 60 個組織發出正式通知,要求限期改正「接受與拒絕不同樣容易」的問題,對象涵蓋多家國際數位平台、軟硬體大廠、電商、線上旅遊、租車與銀行業者,逾期未改最高可罰全球營業額 2%。CNIL 在 2020 年發布的 Cookie 建議中也舉了具體可行的做法,第一層橫幅直接放一個跟「接受全部」同一層、同樣外觀的「拒絕全部」按鈕,或者放一個「不接受,直接繼續」的連結,範例圖把它擺在橫幅右上角。不論哪一種,拒絕都要在第一層就做得到,跟接受一樣只要點一次,不能藏進第二層的設定選單。
英國資訊委員辦公室(ICO,英國資料保護監理機關)的公開指引也是同一個判準,只要橫幅提供「跳過細項設定、直接全部接受」的捷徑,就至少要給出份量相同的「全部拒絕」捷徑,兩個選項要讓使用者清楚理解各自代表什麼,不能被設計「推」向其中一邊;凸顯「接受」、弱化「拒絕」被明確列為不合規做法。歐洲資料保護委員會(EDPB,由歐盟各國監理機關組成的官方機構)在 2020 年 5 月 4 日採認的指引則把問題拉到根源,如果使用者除了同意存取裝置資訊之外,沒有其他管道能取得服務或功能,也就是所謂的 cookie wall,這種方式取得的同意根本不算「自由給予」,不構成有效同意。
這三個監理機關的立場一致,說明按鈕對等不是各國各自解讀的灰色地帶。真正常被誤解的,反而是另一件事,合規之後,網站是不是就再也看不到有用的數據了。
同意模式讓拒絕之後的分析仍然有跡可循
不少團隊把按鈕做得不對等,背後真正的顧慮是怕使用者一旦能輕鬆拒絕,分析報表和成效追蹤就整個報廢。但 Google 自己在做的事,正好是縮小「使用者拒絕」與「網站仍保有可用分析訊號」之間的落差,這說明合規與成效追蹤的衝突,並不是無解的犧牲。
Google 官方文件說明的同意模式(Consent Mode),運作邏輯是先設後改。使用者互動前,網站要先替每一種同意類型,包括廣告儲存、分析儲存、廣告使用者資料、廣告個人化,各自設定一個預設值;系統本身不會自動給任何預設值,常見做法是先全部設為拒絕,等使用者做出選擇後,再透過即時指令把狀態更新上去。如果同意橫幅是非同步載入的,還可以搭配等候機制,讓追蹤代碼先等橫幅載入完成、拿到真正的同意狀態才開始送出資料,避免橫幅還沒跳出來、資料就已經先傳出去。
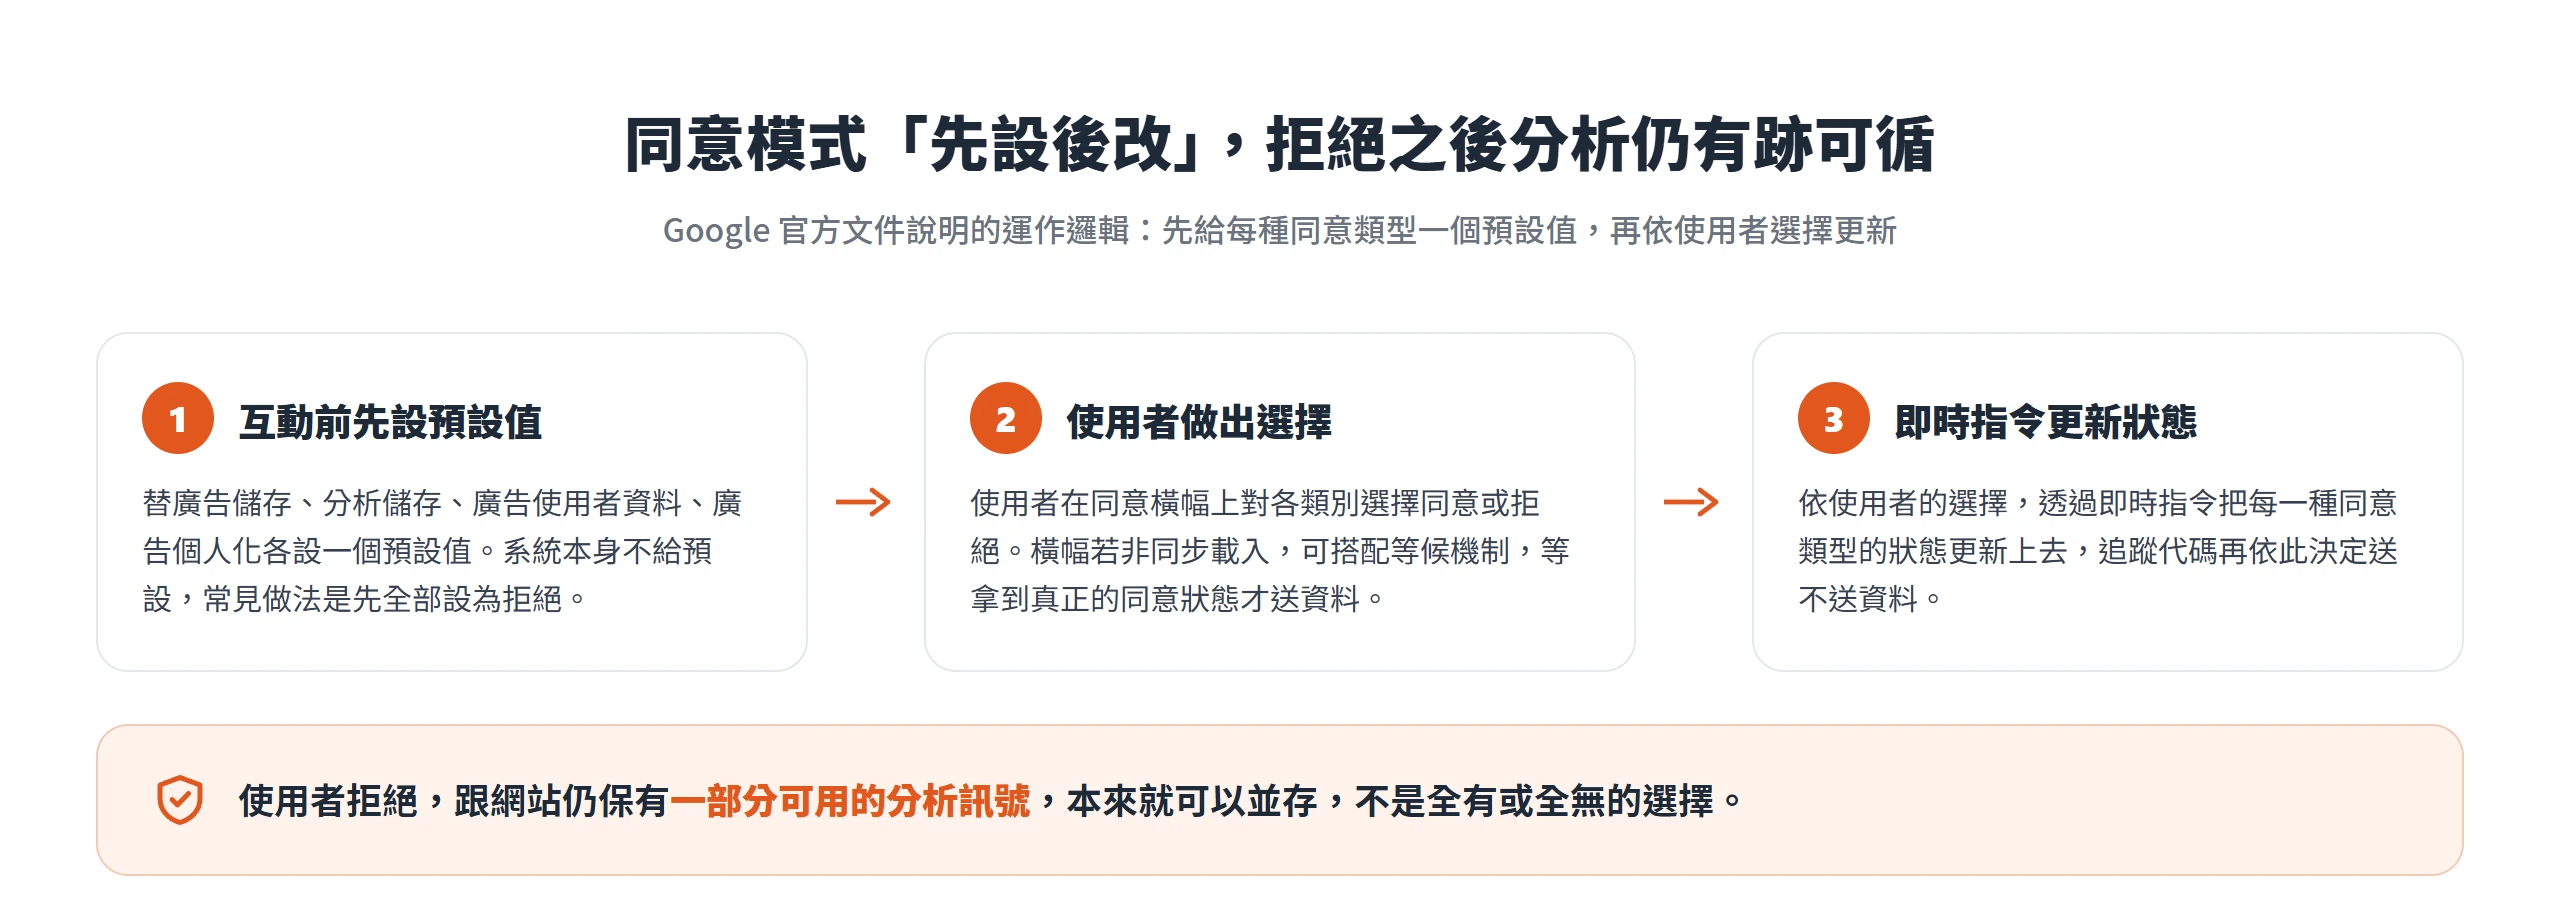
這套機制之所以被官方持續推進,跟歐盟《數位市場法》(DMA)的規定也有關。自 2024 年 3 月起,只要使用者位於歐洲經濟區,廣告合作夥伴要把個人資料分享給 Google 用於個人化廣告,包括使用 Cookie 或本機儲存時,都得先取得使用者同意,Google 的廣告系統也已經整合歐盟業界的透明度與同意框架,會讀取並遵循使用者做出的同意字串。換句話說,「使用者拒絕」跟「網站仍有一部分可用的評估訊號」在官方機制裡本來就是可以並存的,不是全有或全無的選擇。既然拒絕不等於資料歸零,另一個常見誤解是,讓使用者逐項細選是不是真的比一次選好一次選滿更嚴謹。
預設勾選與按鈕凸顯,才是左右同意選擇的關鍵
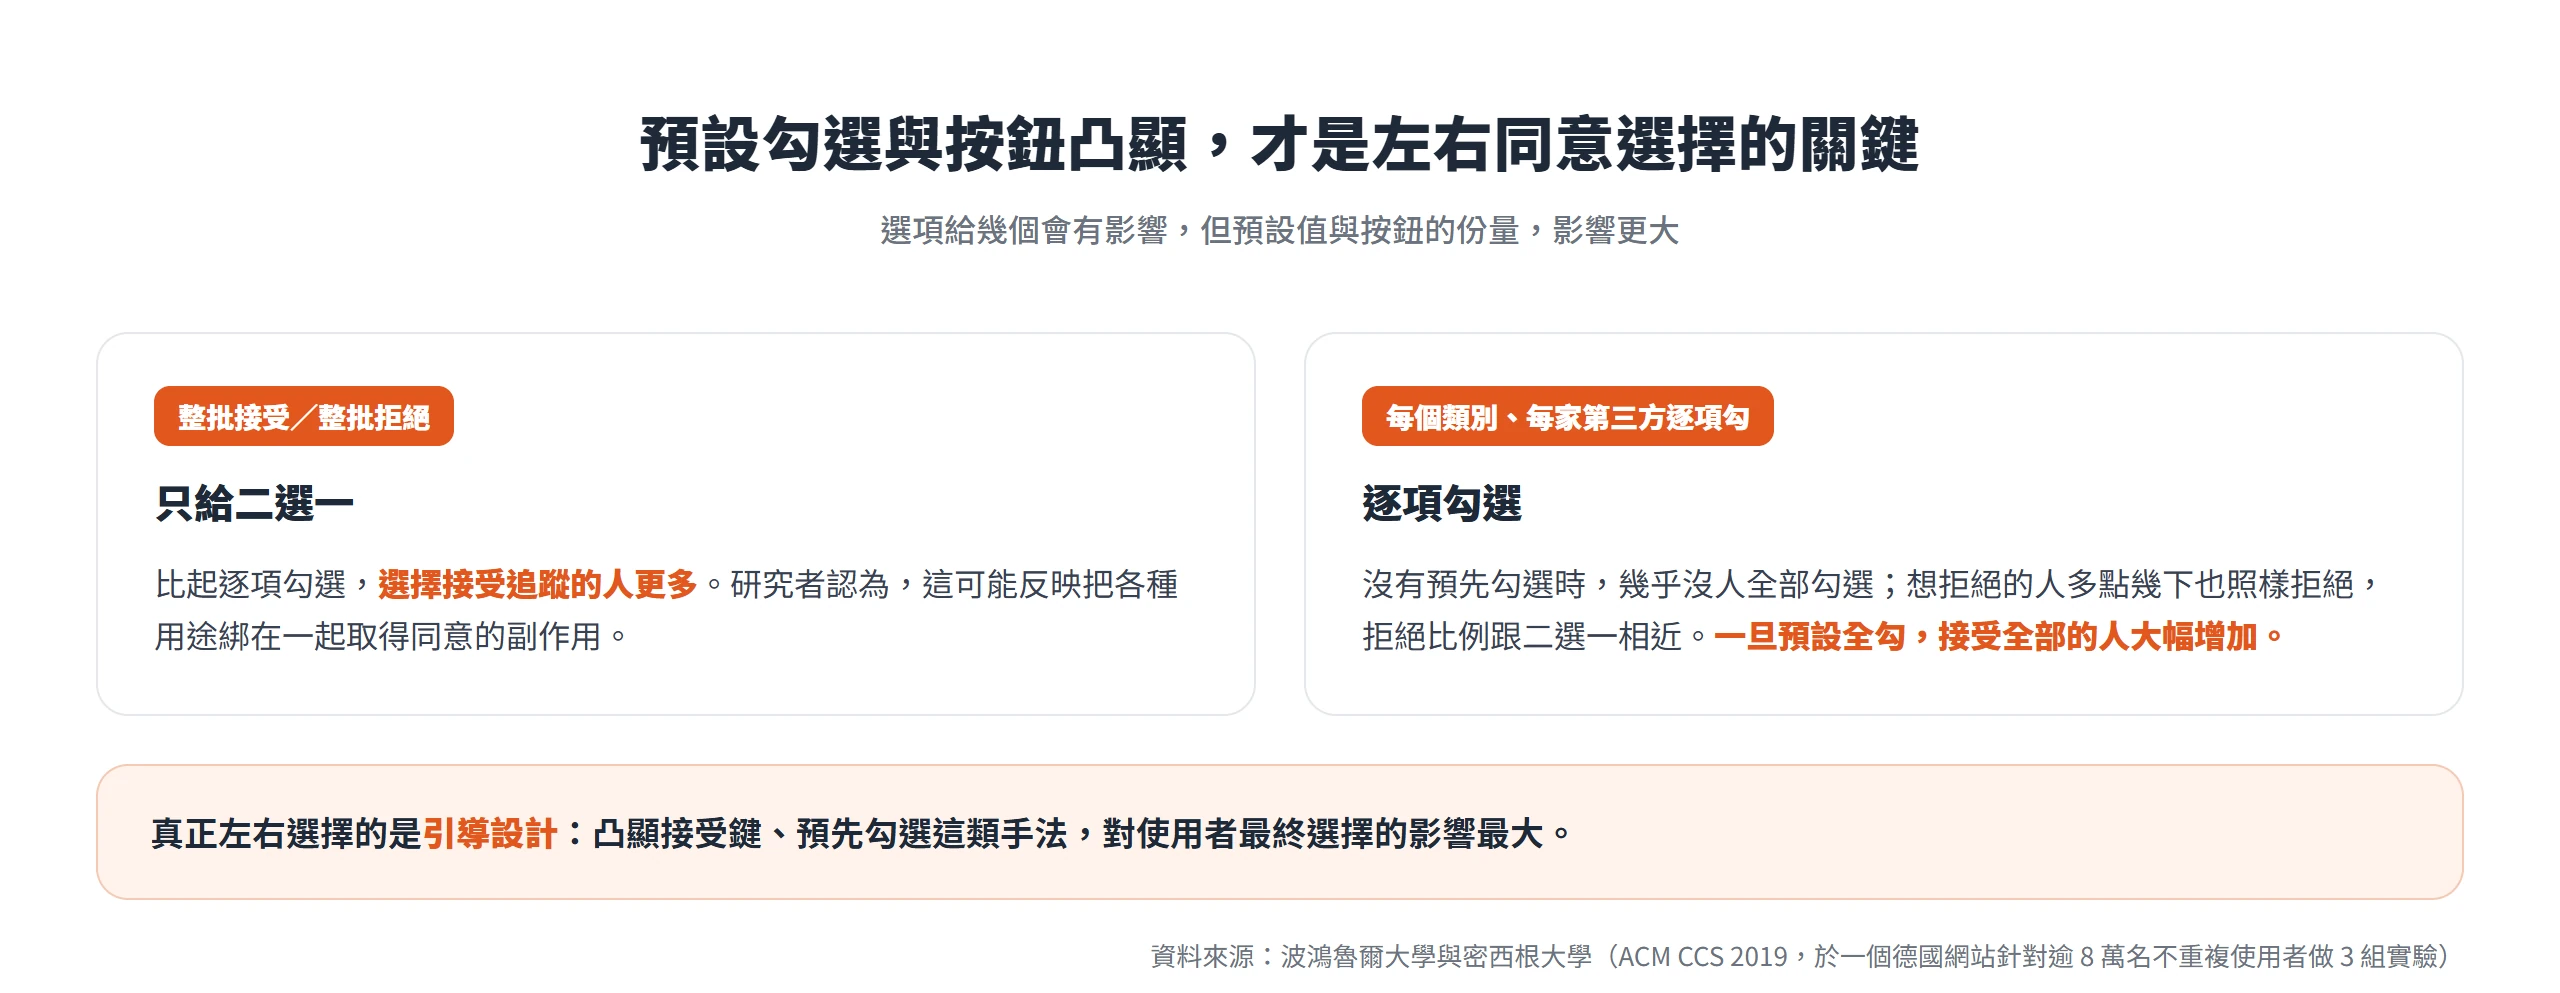
由德國波鴻魯爾大學與美國密西根大學學者組成的研究團隊,在一個德國網站上針對超過 8 萬名不重複使用者做了 3 組實驗,測試橫幅位置、選項類型與文案框架對使用者選擇的影響,研究成果在 2019 年發表於 ACM CCS 電腦與通訊安全會議。GDPR 上路之後,歐洲熱門網站有超過 60% 都會顯示同意橫幅,但這篇研究關心的不是「有沒有做」,而是「怎麼設計才會真的影響使用者的選擇」。
核心發現有兩層。第一層跟選項多寡有關,當橫幅只給「整批接受」或「整批拒絕」的二選一時,選擇接受追蹤的人,比要求使用者針對每個類別、每家第三方逐項勾選的版本更多,研究者認為這可能正反映出把各種用途綁在一起取得同意的副作用。逐項勾選的版本在沒有預先勾選的情況下,幾乎沒有人把所有第三方都勾起來,而想拒絕的人即使要多點好幾下,拒絕的比例也跟二選一版本相近。第二層影響更大,凸顯「接受」按鈕、預先幫使用者勾好類別這類引導設計,對使用者最終的選擇有顯著且巨大的影響,同一種逐項勾選的橫幅,一旦預設全勾,接受全部的人就大幅增加。另外,橫幅顯示在畫面下方,尤其是左下角時,使用者的互動率也比較高。換句話說,比起給幾個選項,真正把選擇往某一邊推的是預設值與按鈕的份量,這正好就是前面那兩條不能退讓的線。
這份研究只取樣一個德國網站,樣本不代表放諸四海皆準的結論,但它指出一個方向,光規定「要取得同意」還不夠,怎麼取得同意的設計細節,才真正決定使用者做出的選擇是不是真正自由、知情的。前面幾節談的判準幾乎都來自歐盟的監理框架,但這套規格是不是每個網站都該照單全收,仍有一條邊界要誠實劃清。
只服務台灣市場時歐盟規格是過度合規
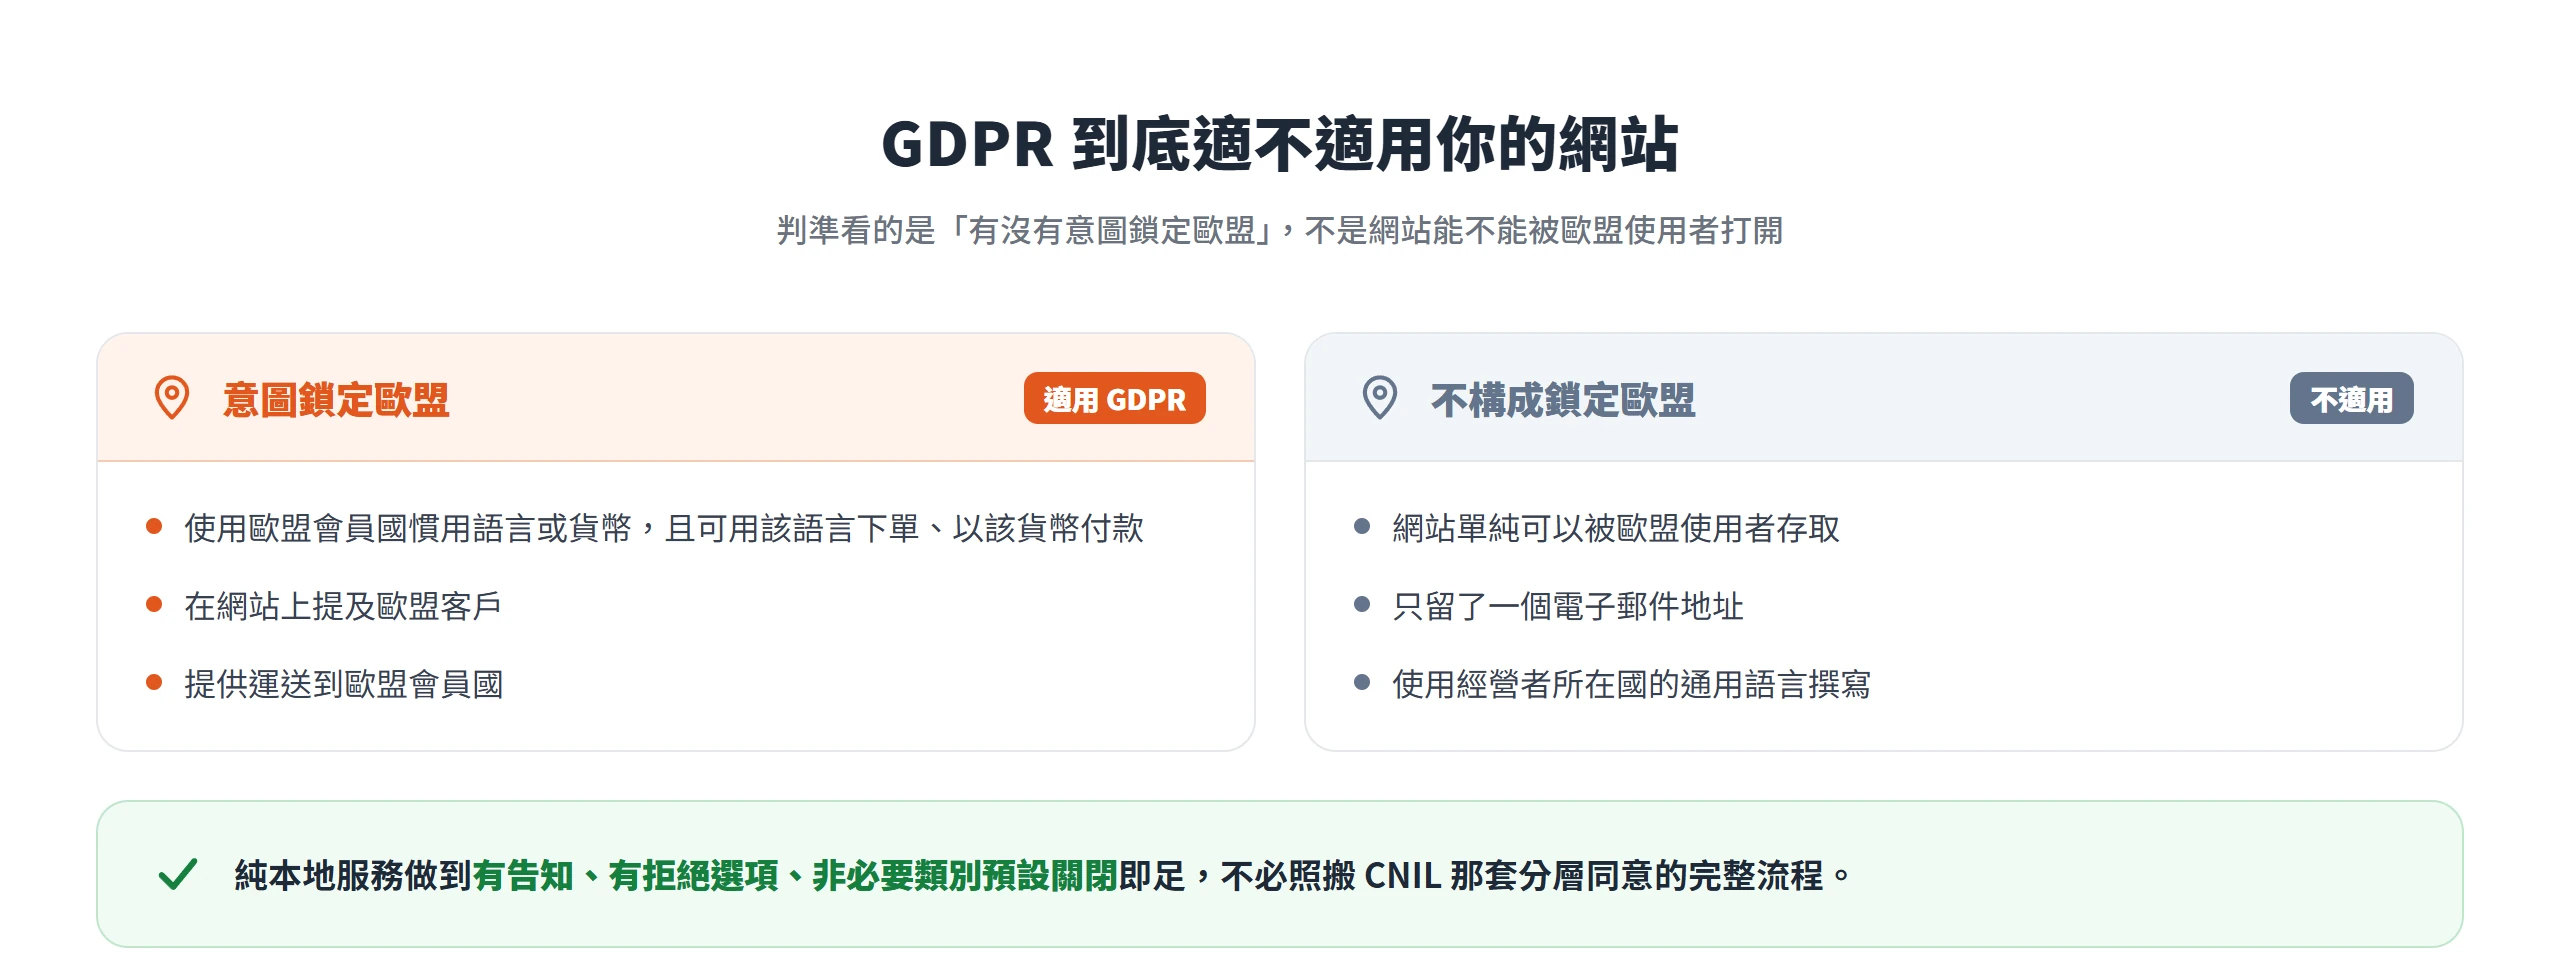
《一般資料保護規則》(GDPR)第 3 條規定,即使資料控管者或處理者不在歐盟境內,只要處理行為跟「向歐盟境內使用者提供商品或服務」或「監測歐盟境內使用者的行為」有關,就適用 GDPR。EDPB 在《Guidelines 3/2018》裡把判準說得更具體,是不是使用歐盟會員國慣用的語言或貨幣,而且可以用該語言下單、以該貨幣付款;有沒有在網站上提及歐盟客戶;有沒有提供運送到歐盟會員國,這些都是「意圖鎖定歐盟」的指標。
相對地,網站單純可以被歐盟使用者存取、留了一個電子郵件地址、或者使用經營者所在國的通用語言撰寫,都不足以構成「鎖定歐盟」,GDPR 前言第 23 點就是這樣寫的,所以「有歐洲訪客連進來」本身不會讓網站自動落入 GDPR。另一個要分開看的是「監測行為」這一款,它不需要意圖鎖定歐盟,但 EDPB 也說明,並不是任何線上蒐集或分析歐盟使用者資料的行為都自動算監測,要看網站蒐集資料的目的,特別是有沒有後續的行為分析或剖繪。如果一個網站沒有向歐盟使用者提供商品或服務,也沒有針對歐盟訪客做追蹤或剖繪,GDPR 就不會適用,CNIL、ICO 那套分層同意的完整規格,自然也就不是必須照單全收的義務。
回到台灣本地,個資法對非公務機關蒐集個人資料訂的是一般原則,要有特定目的,並符合法定情形之一,蒐集時要明確告知蒐集機關名稱、目的、個資類別、利用期間地區對象方式,以及當事人可以行使的權利,和不提供個資對其權益的影響。個人資料保護委員會籌備處也曾以行政函釋說明,要以個別通知的方式告知當事人才算「明確告知」,單純張貼公告還不夠。但個資法目前沒有像 GDPR 那樣,特別針對 Cookie 訂出專屬的「事前明示同意」強制格式,Cookie 算不算個資、要不要另外設計同意機制,仍然回到「特定目的與蒐集必要性」這個一般原則個案判斷。
對一個純本地服務、不投遞歐盟廣告、也不追蹤歐盟訪客行為的網站來說,同意橫幅做到「有告知、有拒絕選項、非必要類別預設關閉」,其實已經足夠,不必照搬 CNIL 那套分層同意的完整流程。這不代表前面幾節的兩條線可以鬆動,而是這兩條線所屬的那整套完整規格,未必是每個網站都該照單全收的規格。把這幾層判準歸納起來,正好可以整理成一套可以直接拿去用的框架。
同意條的合規紅線與體驗自由度
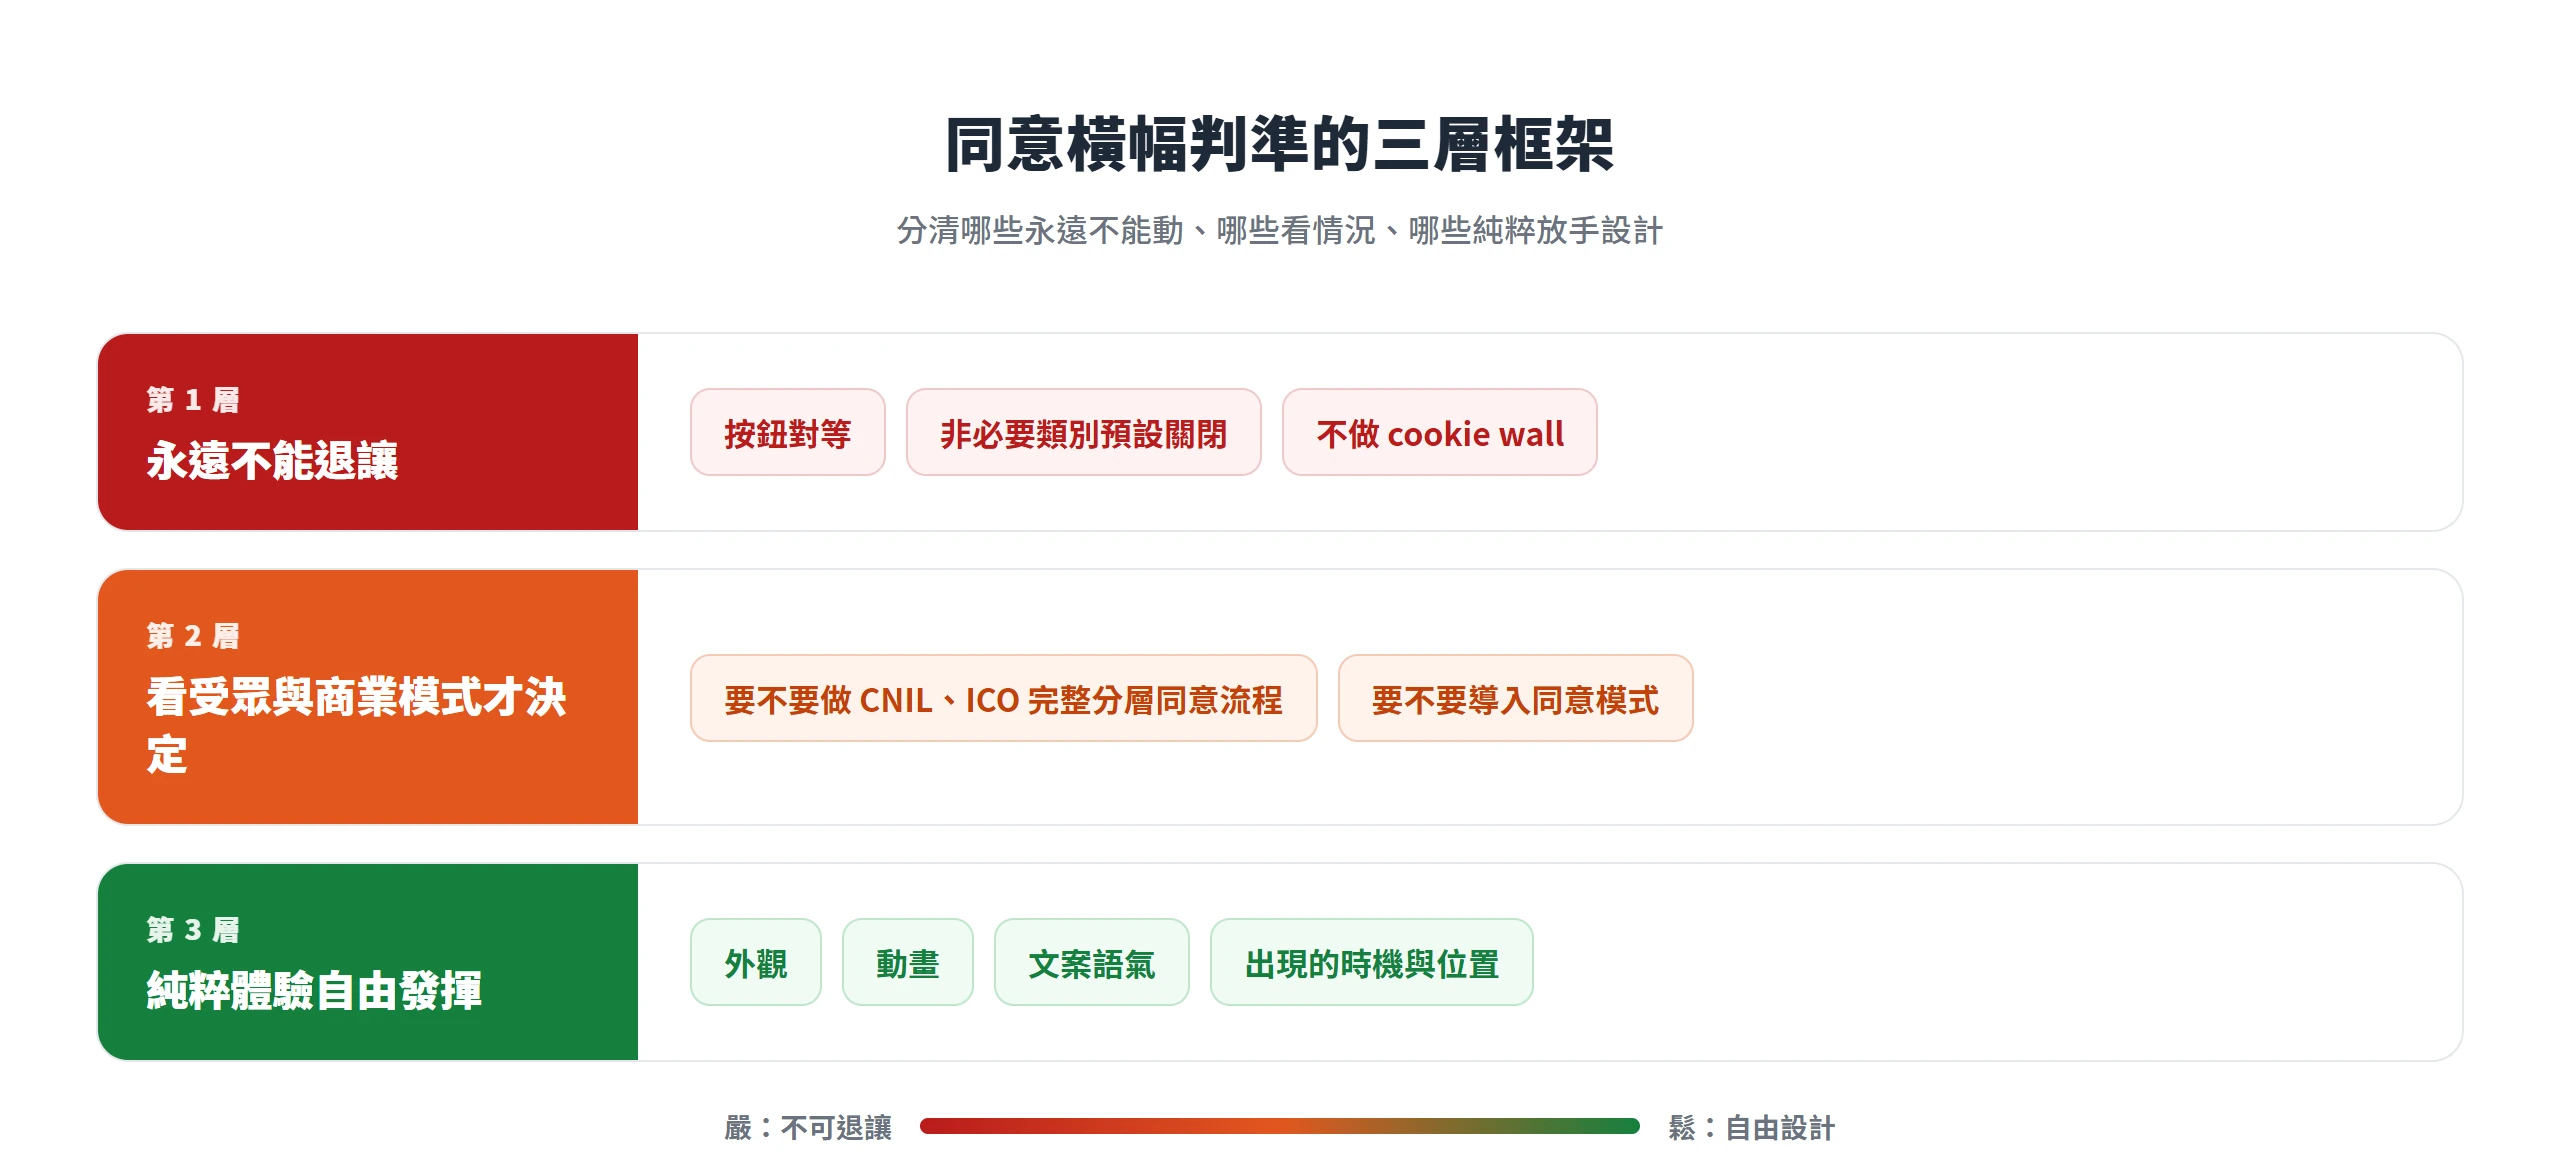
把前面幾節的結論收攏起來,同意橫幅的判準其實可以分成 3 層。
- 永遠不能退讓的:按鈕對等、非必要類別預設關閉、不做 cookie wall。不管網站規模大小、受眾在哪裡都要守住,這是已經被明確認定違法的做法,不是風格選擇。
- 要看受眾與商業模式才決定的:要不要做到 CNIL、ICO 那種完整分層同意流程,要不要導入同意模式。鎖定或監測歐盟使用者的網站該做到位,純本地服務可以簡化。
- 純粹體驗自由發揮的:外觀、動畫、文案語氣、出現的時機與位置。這裡才是真正可以為了體驗放手設計的地方。
高度仰賴個人化廣告變現的網站,守住前兩層之後,同意率確實會下降,收益也確實會受影響,這個代價是真實的。但解法不該是回頭在按鈕設計上找妥協空間,那仍然違法;解法應該放在商業模式層面去處理。EDPB 在 2024 年 4 月採認的《Opinion 08/2024》對這種情境有官方定性,針對大型線上平台,只讓使用者在「同意行為廣告追蹤」與「付費」之間二選一,多數情況無法符合有效同意的要求;EDPB 建議平台另外考慮提供一個免費、不含行為廣告的替代方案,例如改用處理較少個資的廣告形式,有沒有這個選項,會對同意是否有效的判斷產生重大影響。CNIL 執法的對象本身就涵蓋銀行、電商、線上旅遊這些高度仰賴轉換率的產業,說明監理機關並沒有因為商業模式特殊就放寬要求,代價要攤在商業模式上解決,不是假裝靠介面設計把它變不見。
同意橫幅最終要處理的,其實不是使用者會不會覺得煩,而是他有沒有真正做出一個自己看得懂、也做得到的選擇。把按鈕對等與預設關閉這兩條線守住,剩下的外觀、文案、動畫全部都還有很大的發揮空間,不需要在合規與好用之間硬選一邊。真正該提防的是另一種心態,覺得只要橫幅做得夠低調、夠不起眼,使用者選不選都無所謂,那條路走到最後,代價往往比多花一點設計功夫更大。