多數企業主一想到「深偽(deepfake)詐騙」,腦中浮現的多半是換臉的網紅影片,或政治人物被合成出來的假新聞片段,防範重點好像該放在社群輿論監控上。實際上,這兩年真正把公司帳戶掏空的深偽案件,鎖定的不是名人的臉,而是財會部門的匯款流程——騙徒不需要駭進任何系統,只要一場看起來、聽起來都像本人的視訊會議,就能讓員工親手把錢匯出去。
這正是 AI 換臉詐騙防範現在必須被拉進企業內控議程的原因。所謂 AI 換臉詐騙,指的是詐騙集團利用深偽合成技術,用某人過去公開露出的影像與聲音,即時生成一個會說話、會互動的假冒身分,混進視訊會議或電話裡下達匯款指令。這種手法不靠破解密碼或漏洞,靠的是讓人「看得到、聽得到」就相信眼前的人是真的,等到事後回頭確認,錢早已分批匯到境外帳戶,難以追回。
真正能擋住這類詐騙的,從來不是訓練員工練就一雙火眼金睛去辨識合成畫面的破綻——這類技術進步太快,眼睛遲早會被騙過。能靠得住的,是把匯款流程重新設計成「就算看到、聽到本人,也要走另一道驗證」的制度。先從第一起把這種手法搬上檯面的真實案件講起,再一關一關拆解企業可以怎麼補起這個破口。
一場視訊會議在一天內轉走兩億港元
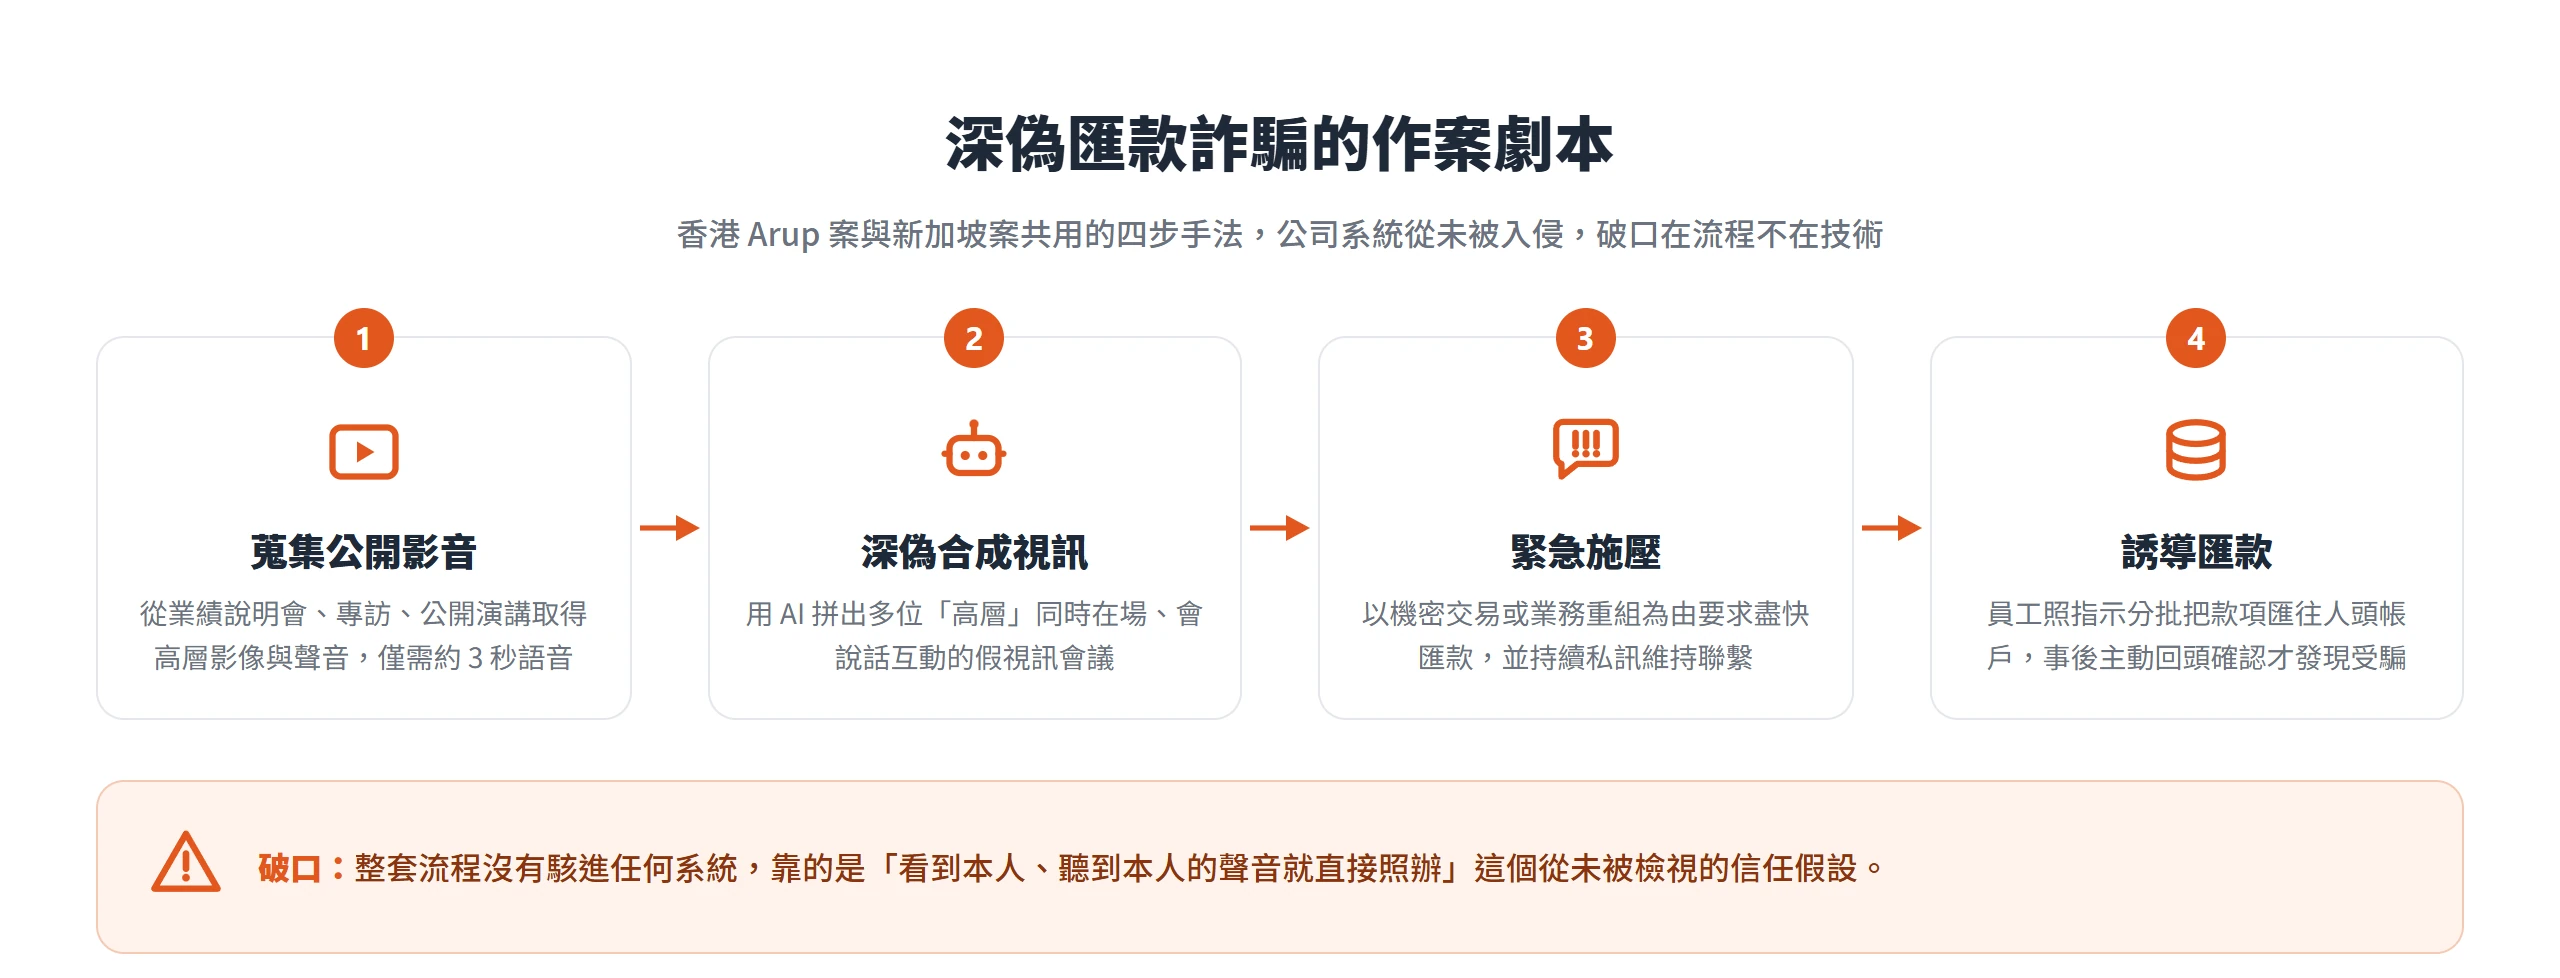
2024 年 1 月,總部位於英國的工程顧問公司 Arup,其香港分公司的一名財務部員工收到一封偽稱來自英國總部財務長的訊息,內容要求盡快處理一筆「機密交易」。這名員工起初心存懷疑,這類要求平常不會用這種方式下達。但接下來發生的事,讓他的戒心一路瓦解。他被邀請加入一場多人視訊會議,畫面裡不只有那位財務長,還有好幾位「同事」,每一張臉、每一個聲音都對得上他印象中的樣子。
這場會議之所以能騙過人的眼睛與耳朵,靠的不是即時演出,而是詐騙集團事先蒐集了這幾位高層過去在業績說明會、媒體專訪、公開演講裡露出的影像與錄音,用深偽技術合成出一場看起來所有人都在場的視訊。員工在會議結束後,陸續執行了 15 筆轉帳,分匯到 5 個本地銀行帳戶,總額港幣 2 億元(約合美金 2,560 萬元)。整個過程中,詐騙集團持續透過 WhatsApp、電子郵件與一對一視訊維持聯繫,讓每一步指示都顯得合情合理,直到他事後主動回頭向總部確認,才發現自己被騙。
這起案件後來被稱為 Arup 案,最讓人在意的一點是,公司的系統與資料自始至終都沒有被入侵。Arup 的資訊長 Rob Greig 事後對外證實,這是一起被科技放大的社交工程,不是駭客攻擊。換句話說,防毒軟體、防火牆、員工帳號的密碼強度,這些傳統資安投資在這起案件裡完全派不上用場,真正的破口出在「看到本人、聽到本人的聲音,就直接照辦」這個長年沒被檢視過的信任假設。
深偽視訊詐騙不只發生在香港
Arup 案不是單一的離奇個案。2025 年 3 月,新加坡一家跨國企業的財務主管同樣收到偽稱來自英國總部財務長的訊息,對方稱公司正在進行一項需要保密的區域業務重組,要求盡快處理匯款。隔天,這名財務主管被邀請加入一場 Zoom 會議,畫面中執行長與多位高層一字排開,同樣沒有一位是真人,全部由深偽技術合成。財務主管因此授權,將美金 499,000 元匯往新加坡一個人頭帳戶。
真正讓他起疑的,是對方後續得寸進尺,同一批人再度要求加匯一筆美金 140 萬元。這筆金額大到讓他停下來重新查證,才發現先前那筆匯款是詐騙,隨即通報匯豐銀行,並由新加坡警方反詐騙中心與香港警方反詐騙協調中心聯手,追回了先前匯出的 499,000 美金。新加坡警方公開這起案件時,形容它是當地目前所見最逼真的 AI 冒充案例之一,並因此對企業與財會人員發出全國性警示。
香港案例規模更大,新加坡案例則多了一個被追回的僥倖結局,但兩起案件的作案模式完全相同:假冒高層身分、用深偽視訊建立信任、以緊急或機密的理由施壓,再讓財會人員親手把錢匯出去。這已經不是一次意外,而是一套可以在不同地區反覆複製的作案劇本。
生成式 AI 讓換臉換聲的技術門檻大幅降低
Arup 案與新加坡案有一個共通點,合成這些以假亂真的影音,詐騙集團其實不需要拿到任何內部或私密素材。只要 3 秒左右的公開語音片段,例如業績說明會、媒體專訪或演講片段,現有的商用語音克隆工具就足以合成出接近本人音色的聲音;搭配同一批高層過去已經公開的影像,就能拼出一場所有人都在場的假視訊。這也是為什麼財會人員光靠肉眼與耳朵判斷真假,已經越來越靠不住。
技術門檻降低帶來的規模,反映在企業實際遭遇攻擊的比例上。調查機構 Gartner 在 2025 年 3 月至 5 月間,訪問了北美、歐洲中東非洲、亞太地區共 302 位資安主管,發現過去 12 個月內,62%的企業都曾遭遇深偽攻擊,包括視訊、語音通話中的社交工程冒充,或是人臉、語音生物辨識驗證漏洞被利用,其中常見手法就是冒充企業高層要求員工轉帳。Gartner 在更早的 2024 年 2 月也做出一項預測,到 2026 年,將有 30%的企業不再把人臉生物辨識當成唯一可信賴的身分驗證依據,因為現有的偽冒攻擊偵測標準,還沒能涵蓋這種由 AI 生成的數位注入式深偽攻擊。換句話說,光靠一張臉、一段聲音來確認身分,這套做法本身正在快速過期。
規模有多大,看美國 FBI 的統計最直接。美國聯邦調查局網路犯罪申訴中心(IC3)在 2025 年度報告裡首度把「AI 相關」列為橫跨各類詐騙的獨立統計描述項,全年收到超過 2.2 萬件申報,損失金額逼近 8.93 億美元,其中占比最大的是投資詐騙(詐騙集團用深偽影片冒充名人或執行長招攬,損失達 6.32 億美元),商業郵件詐騙(BEC)在這個 AI 類別裡的損失相對是小部分;不過若單看同樣談企業匯款詐騙的《2024 年度報告》,商業郵件詐騙(冒充高層或供應商要求匯款正是其中最常見的手法之一)這一整個類別的損失就達到 27.7 億美元、21,442 件申報,在 2024 年全年 166 億美元的詐騙總損失裡,占比數一數二。全球四大會計師事務所之一的 Deloitte,其金融服務研究中心也預測,生成式 AI 驅動的詐騙可能讓美國的詐騙損失,從 2023 年的 123 億美元,以每年約 32%的複合成長率,一路推升到 2027 年的 400 億美元。
金融業與財會人員是新型態詐騙鎖定的首要對象
技術門檻降低固然可怕,但真正讓財會部門變成頭號目標的,是這個職位本身握有轉帳權限,而且多數企業的文化裡,主管交代的緊急匯款要照辦,幾乎是預設反應,這正好是深偽詐騙要利用的弱點。
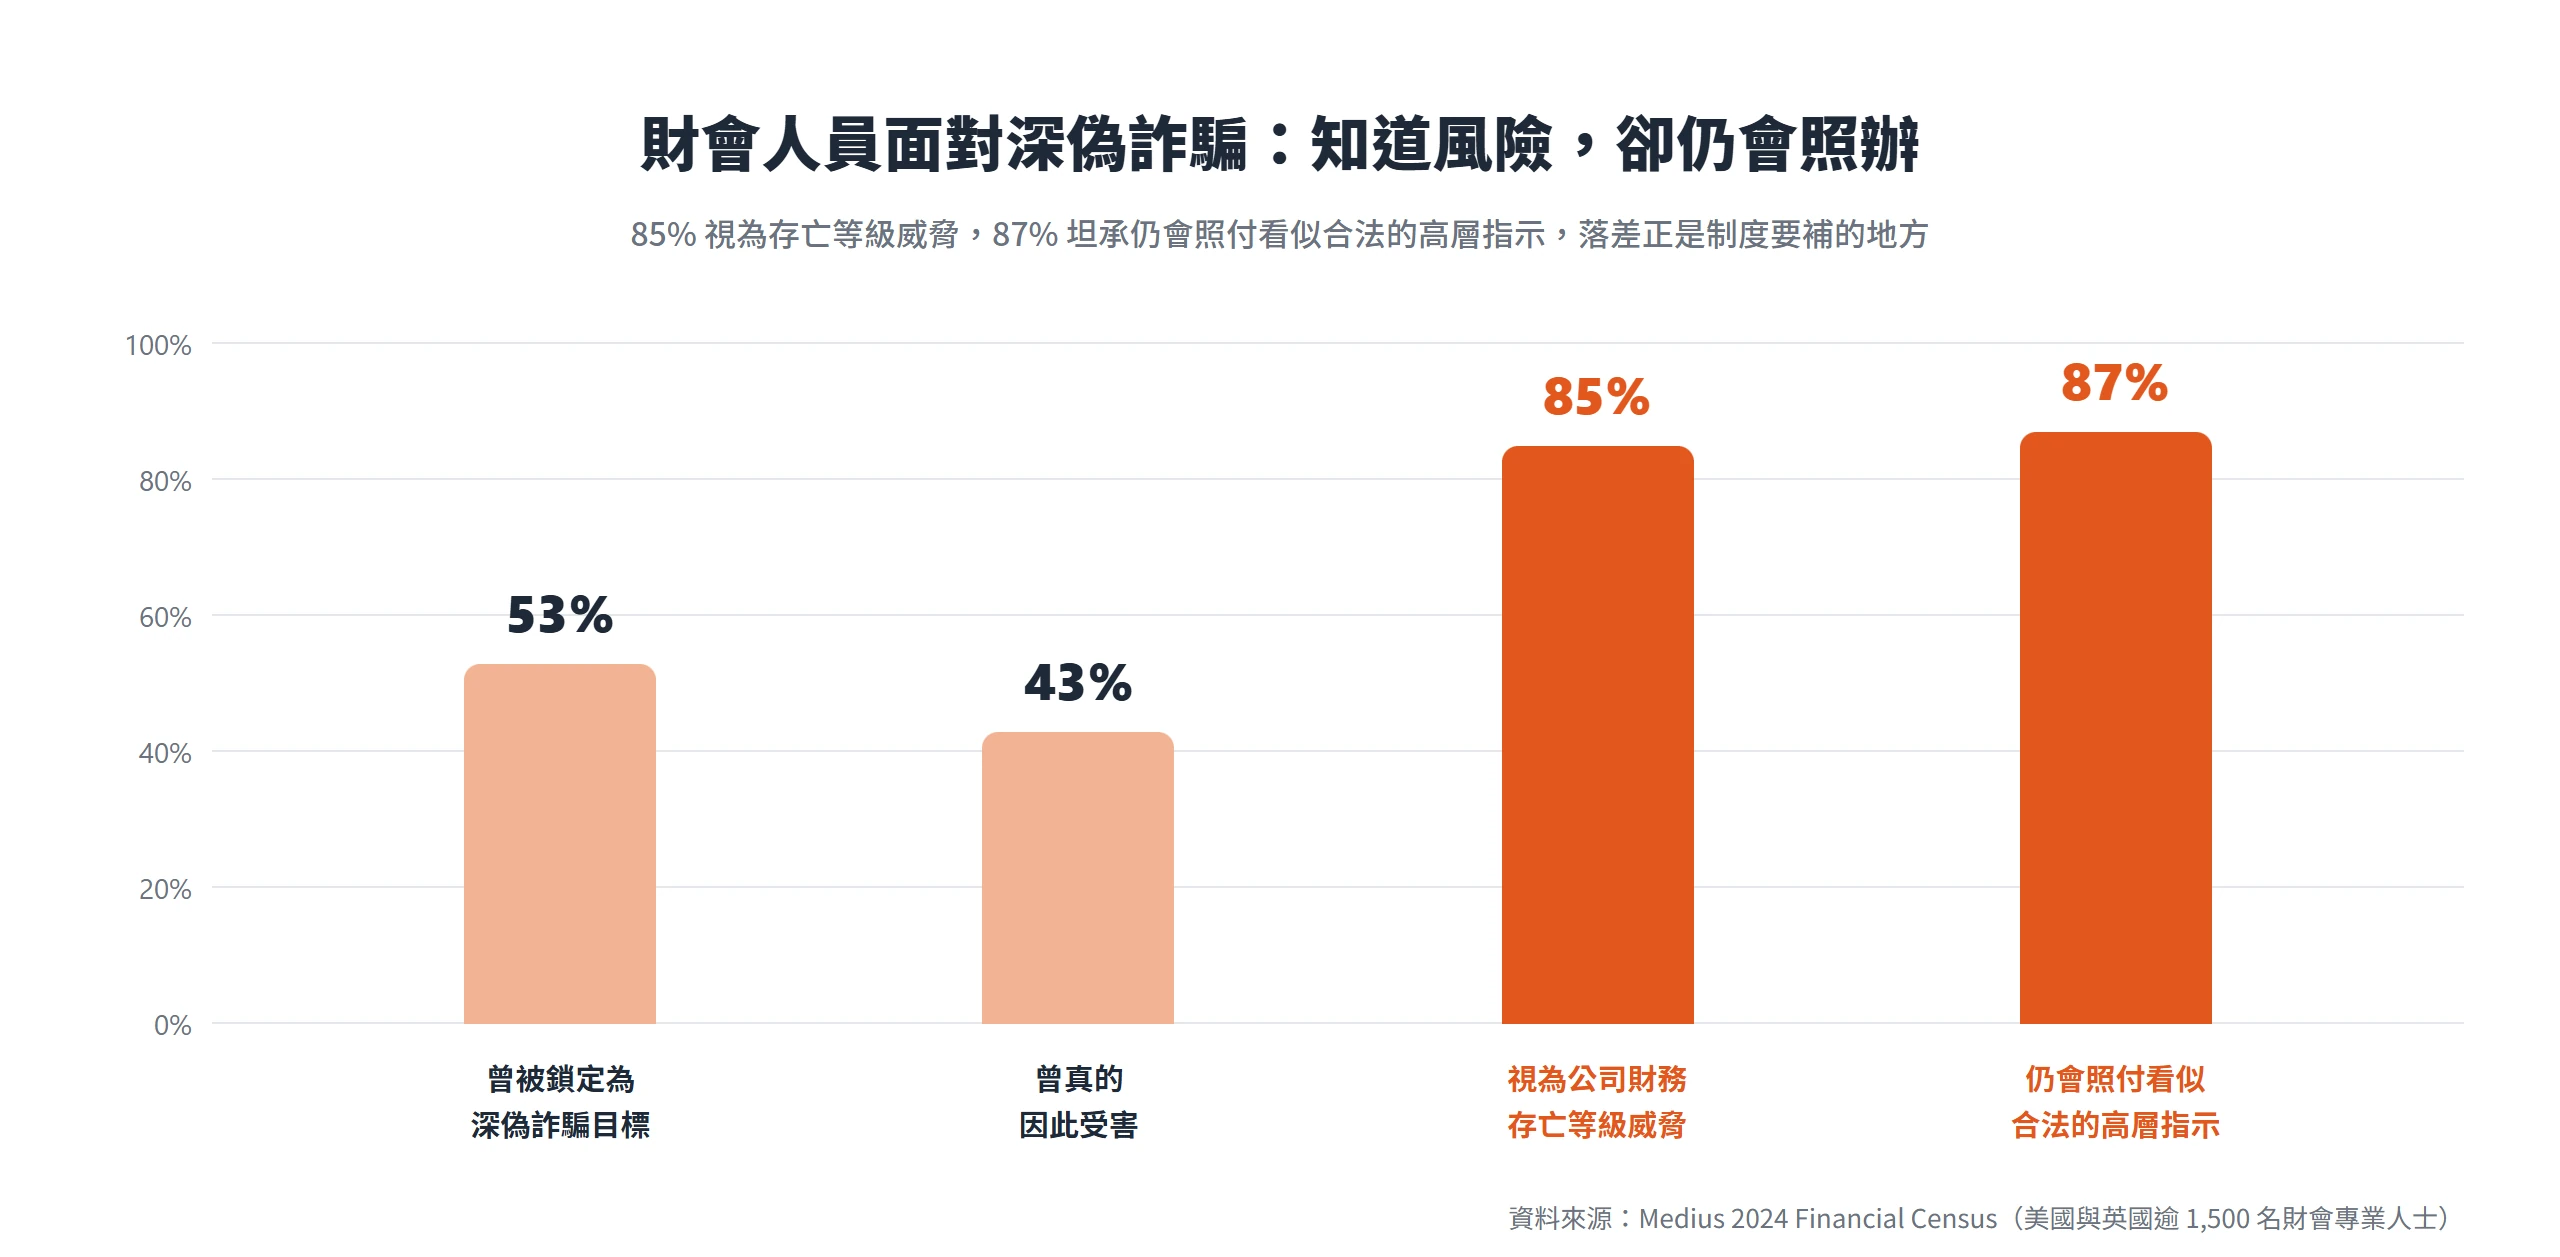
國際應付帳款自動化廠商 Medius 對美國與英國逾 1,500 名財會專業人士的調查發現,53%的企業曾被鎖定為深偽詐騙的目標、43%曾真的因此受害;85%的受訪者認為這類騙局對公司財務安全構成「存亡等級」的威脅,但同時卻有 87%坦承,如果收到看似合法的執行長或財務長指示,仍然會照辦付款。這個落差說明,光靠員工知道有風險不夠,真正管用的是靠制度性的驗證關卡,把照辦這個反射動作攔下來,這也是 AI 換臉詐騙防範裡最先要補上的一關。
其他機構的調查也指向同一個結論。國際身分驗證研究機構 Regula 在《Deepfake Trends》調查中發現,49%的企業在 2024 年同時遭遇過語音與影像深偽攻擊,較 2022 年的 37%與 29%明顯上升;92%的企業曾因深偽詐騙產生實際財務損失,整體平均每家企業損失約 45 萬美元,其中金融服務業平均損失更高達約 60.3 萬美元。國際身分驗證平台 Sumsub 的《Identity Fraud Report 2025-2026》則指出,英國市場的深偽詐騙嘗試年增 94%,專業服務業(涵蓋法律、顧問、會計事務所,因為這些行業手握敏感客戶資料,又常用人工方式開戶與核准)詐騙年增幅更高達 232%。
任何匯款指令,都要透過另一個管道重新核實一次
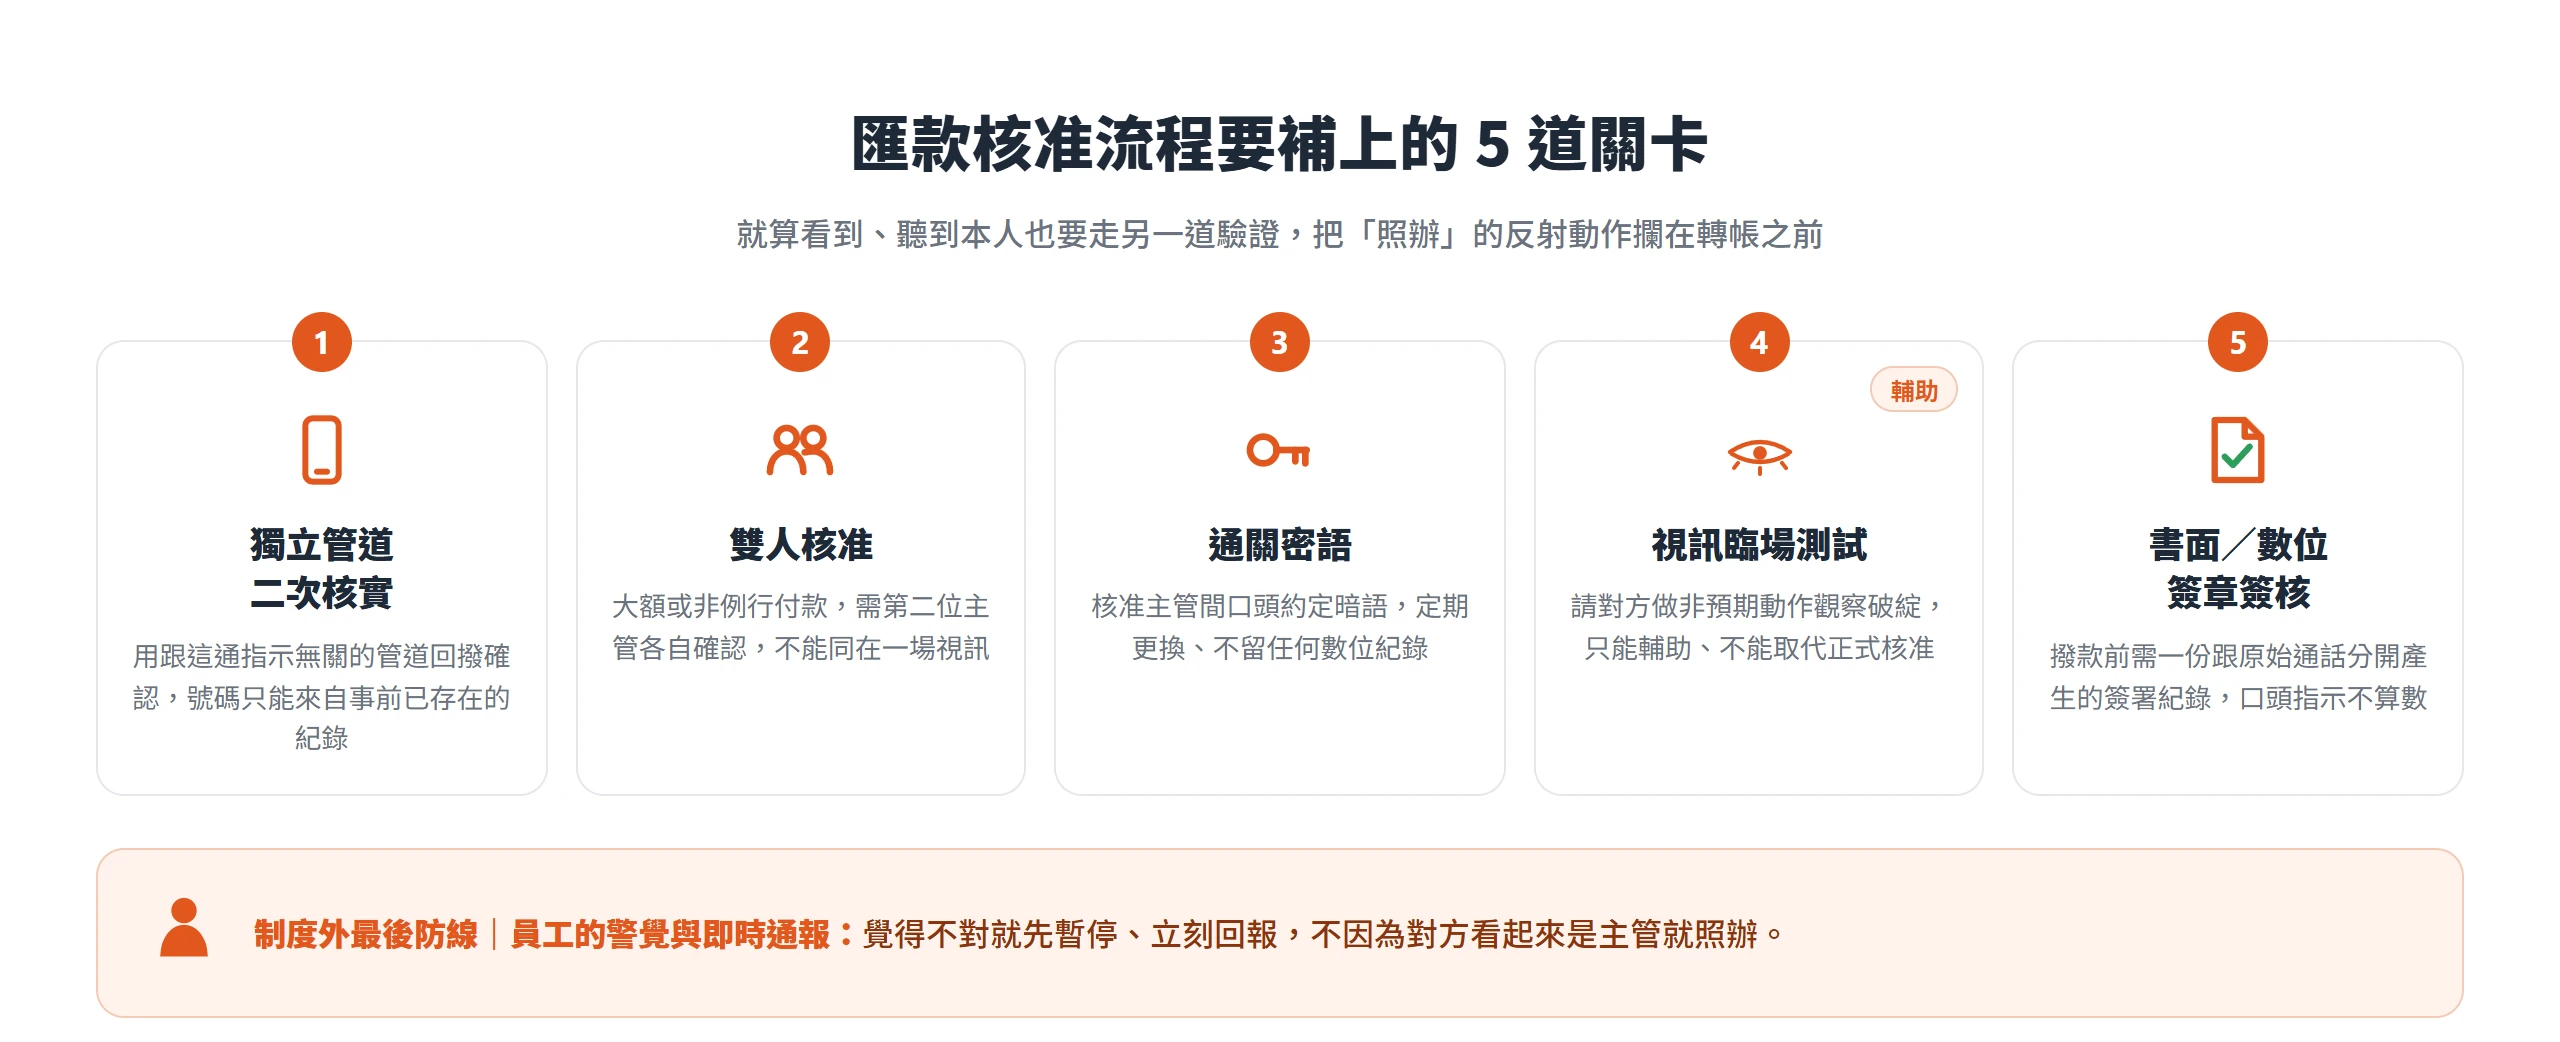
Arup 案唯一的破口其實只有一個,就是員工只靠視訊本身的畫面與聲音判斷真假,沒有走任何跟這通視訊無關的管道去確認。把這個破口補起來的第一道、也是最核心的一道防線,就是不管指示是用視訊、語音或文字傳來的,都要透過一個跟這通指示完全無關的管道重新確認過,才能執行。
美國聯邦調查局針對 AI 語音冒充的公開指引明確要求,不要使用對方在通話或訊息裡提供的電話號碼或聯絡方式回撥核實,那不是獨立管道,只是換一種方式讓詐騙集團繼續接電話。正確做法是自己從公司通訊錄、過去已經確認過的聯絡紀錄,或是該人、該機構的官方網站,另外找出一個聯絡方式,再回撥確認。任何涉及轉帳、變更收款帳戶,或牽涉機密資料的要求,都要透過這種跟原始訊息無關的獨立管道二次驗證。
香港警方在防範深偽詐騙的公開建議中,也同樣主張,任何涉及金錢或敏感資料的視像、語音要求,都必須透過已知電話號碼、親自聯絡或當面確認等方式雙管道核實,不能只依賴視訊或錄音本身。警方也建議企業建立雙人核准或分權核准機制,任何大額或非常規付款,都要有至少兩位獲授權人員各自確認,才能執行;若因為緊急而跳過核實程序,必須保留書面理由,並留待事後追蹤審核。
回撥電話只用公司通訊錄裡原本就有的號碼
上面這個原則,落地成具體做法時,關鍵其實在號碼從哪裡來。FBI 的指引講得很直接,回撥用的電話號碼,只能來自這次可疑指示出現之前就已經存在的紀錄,例如公司內部通訊錄、過去往來的舊信件,或是對方公司官網公開的總機號碼。絕對不能用這通可疑訊息、郵件或視訊邀請裡附帶的號碼或連結,因為那些管道本身就可能是詐騙集團準備好的。
換句話說,驗證的前提是這個聯絡方式在騙局發生之前就已經存在。只要是騙局本身提供的任何管道,不管看起來多正式、多方便,都不能拿來當驗證工具,因為那等於請小偷幫忙檢查門鎖。
大額或非例行付款需要第二位主管獨立核准
雙人核准要真的發揮作用,企業得先訂出大額與非例行的具體門檻,例如更改收款帳戶、跨境緊急匯款,或是以往從未有過的收款對象。凡是超過門檻的付款,一律要有第二位獲授權主管各自確認過指示的真實性才能執行,注意是各自,不是同一場視訊會議裡一起確認,否則深偽案裡那種好幾位高層一起出現在畫面裡的手法,一樣能把兩位核准人一次騙過去。
若當下真的因為緊急情況跳過雙人核准,必須要求經辦人留下書面理由,並在事後由稽核或財務主管回頭覆核。這一步經常被忽略,結果緊急變成長期跳過核准的萬用藉口,雙人核准形同虛設。
財會核准鏈之間,可以約定一句只用口頭傳遞的通關密語
驗證管道與雙人核准補住了找誰確認的破口,但深偽技術能複製一個人的臉與聲音,複製不了一句從沒被輸入去訓練它的密語。這正是家庭防詐騙常用的通關密語概念,同樣可以搬進企業財會核准鏈。
美國聯邦調查局網路犯罪申訴中心(IC3)針對生成式 AI 詐騙發布的公開防範提醒明確建議,與家人事先約定一個只有彼此知道的暗語或短句,作為分辨真假的依據;不要相信「聲音聽起來像本人」這件事本身。延伸這個做法,暗語同樣不該用文字訊息、電子郵件或社群貼文寫下,一旦帳號被駭就等於外流,只能面對面口頭約定。一個被複製的聲音,答不出一個它從沒被訓練過的問題,這正是密語比任何生物辨識都可靠的地方。
這個原理同樣適用於企業,只是把驗證對象從家人換成有轉帳核准權的財會主管之間。多家資安與反詐騙顧問機構在防範深偽詐騙的實務建議中,同樣主張具體做法是在有轉帳核准權的主管之間,另外口頭約定一句通關密語或口令,作為視訊、電話指示之外的額外驗證層,而且這句密語要定期更換,只能當面口頭約定,不能透過任何會留下數位紀錄的管道傳遞。
通關密語要定期更換且不留下數位紀錄
密語一旦透過電子郵件、即時通訊軟體,或雲端文件傳遞、留存,就等於在數位環境裡留下了紀錄。一旦帳號或系統被入侵,這句密語跟其他密碼沒有兩樣,一樣會外流。因此密語只能面對面口頭約定與更新,建議固定一個週期,例如每月更換,避免長期使用同一句,被有心人士從側面打聽或猜出。
這聽起來像多一道麻煩的行政程序,但比起深偽視訊能造成的損失,一個月花幾分鐘當面對一次密語,成本低得多。
視訊當下的臨場測試,加上事後不可省略的正式簽核
前面幾道關卡多半發生在視訊會議之前或之後,但會議進行的當下,其實也有機會戳破深偽影像的破綻,只是這個測試終究只能當輔助,不能取代正式的授權程序。
多數深偽合成影像目前仍是預先錄製,或依賴既有素材即時生成,對隨機、不可預先套招的指令反應有限。香港警方在深偽詐騙防範宣導中示範的做法是,接到視像電話、對方要求敏感指示時,可以當場請對方在鏡頭前做出一個非預期的動作,例如頭部上下轉動或側過臉,觀察畫面是否出現不自然的破綻或延遲。這個原理也獲得學術研究驗證,一篇即時深偽偵測研究《Gotcha: Real-Time Video Deepfake Detection via Challenge-Response》指出,當受測者被要求把頭部轉動到特定角度(例如向左轉約 45 度、再向下轉約 30 度),或臨時切換臉部表情等不可預先套招的指令時,目前多數即時深偽生成工具會在臉部邊緣出現明顯的模糊或扭曲痕跡,破綻也更容易被看出來。
這類臨場測試只能當作輔助判斷,不能取代正式核准程序。深偽技術本身還在快速進化,今天測得出來的破綻,可能過一兩年就被補上。真正能保證撥款正確的,是把授權撥款這個動作,徹底從視訊或電話裡搬出來。香港警方也建議,對於更改付款帳戶這類重要指令,企業應改用數位簽章、加密電子郵件,或電話確認等安全通道進行最終確認,而不是單憑視像會議裡聽到、看到的口頭指示就直接撥款。換句話說,視訊會議上聽到的指示,只能算是起心動念的來源,真正授權撥款的動作,一定要有一份可回頭查核的書面或數位簽署紀錄,而且這份紀錄的產生管道,必須跟原始那通可疑視訊或電話徹底分開。
臨場測試靠轉頭或做非預期動作揪出深偽破綻
把上面提到的臨場測試方法,展開成一個真的能在會議當下用的具體做法:測試設計的原則是隨機、不可預先錄製因應,問一句臨時想到的問題,或要求對方做一個沒有事先套招過的動作,比起單純盯著畫面看順不順,更能戳破預先合成或錄製好的深偽片段。像是請對方把頭轉向側面 90 度再轉回來、伸手觸碰自己的臉頰,或是唸出一組當下才寫在白板上的數字,這些都是深偽生成工具比較難即時、正確跟上的動作。
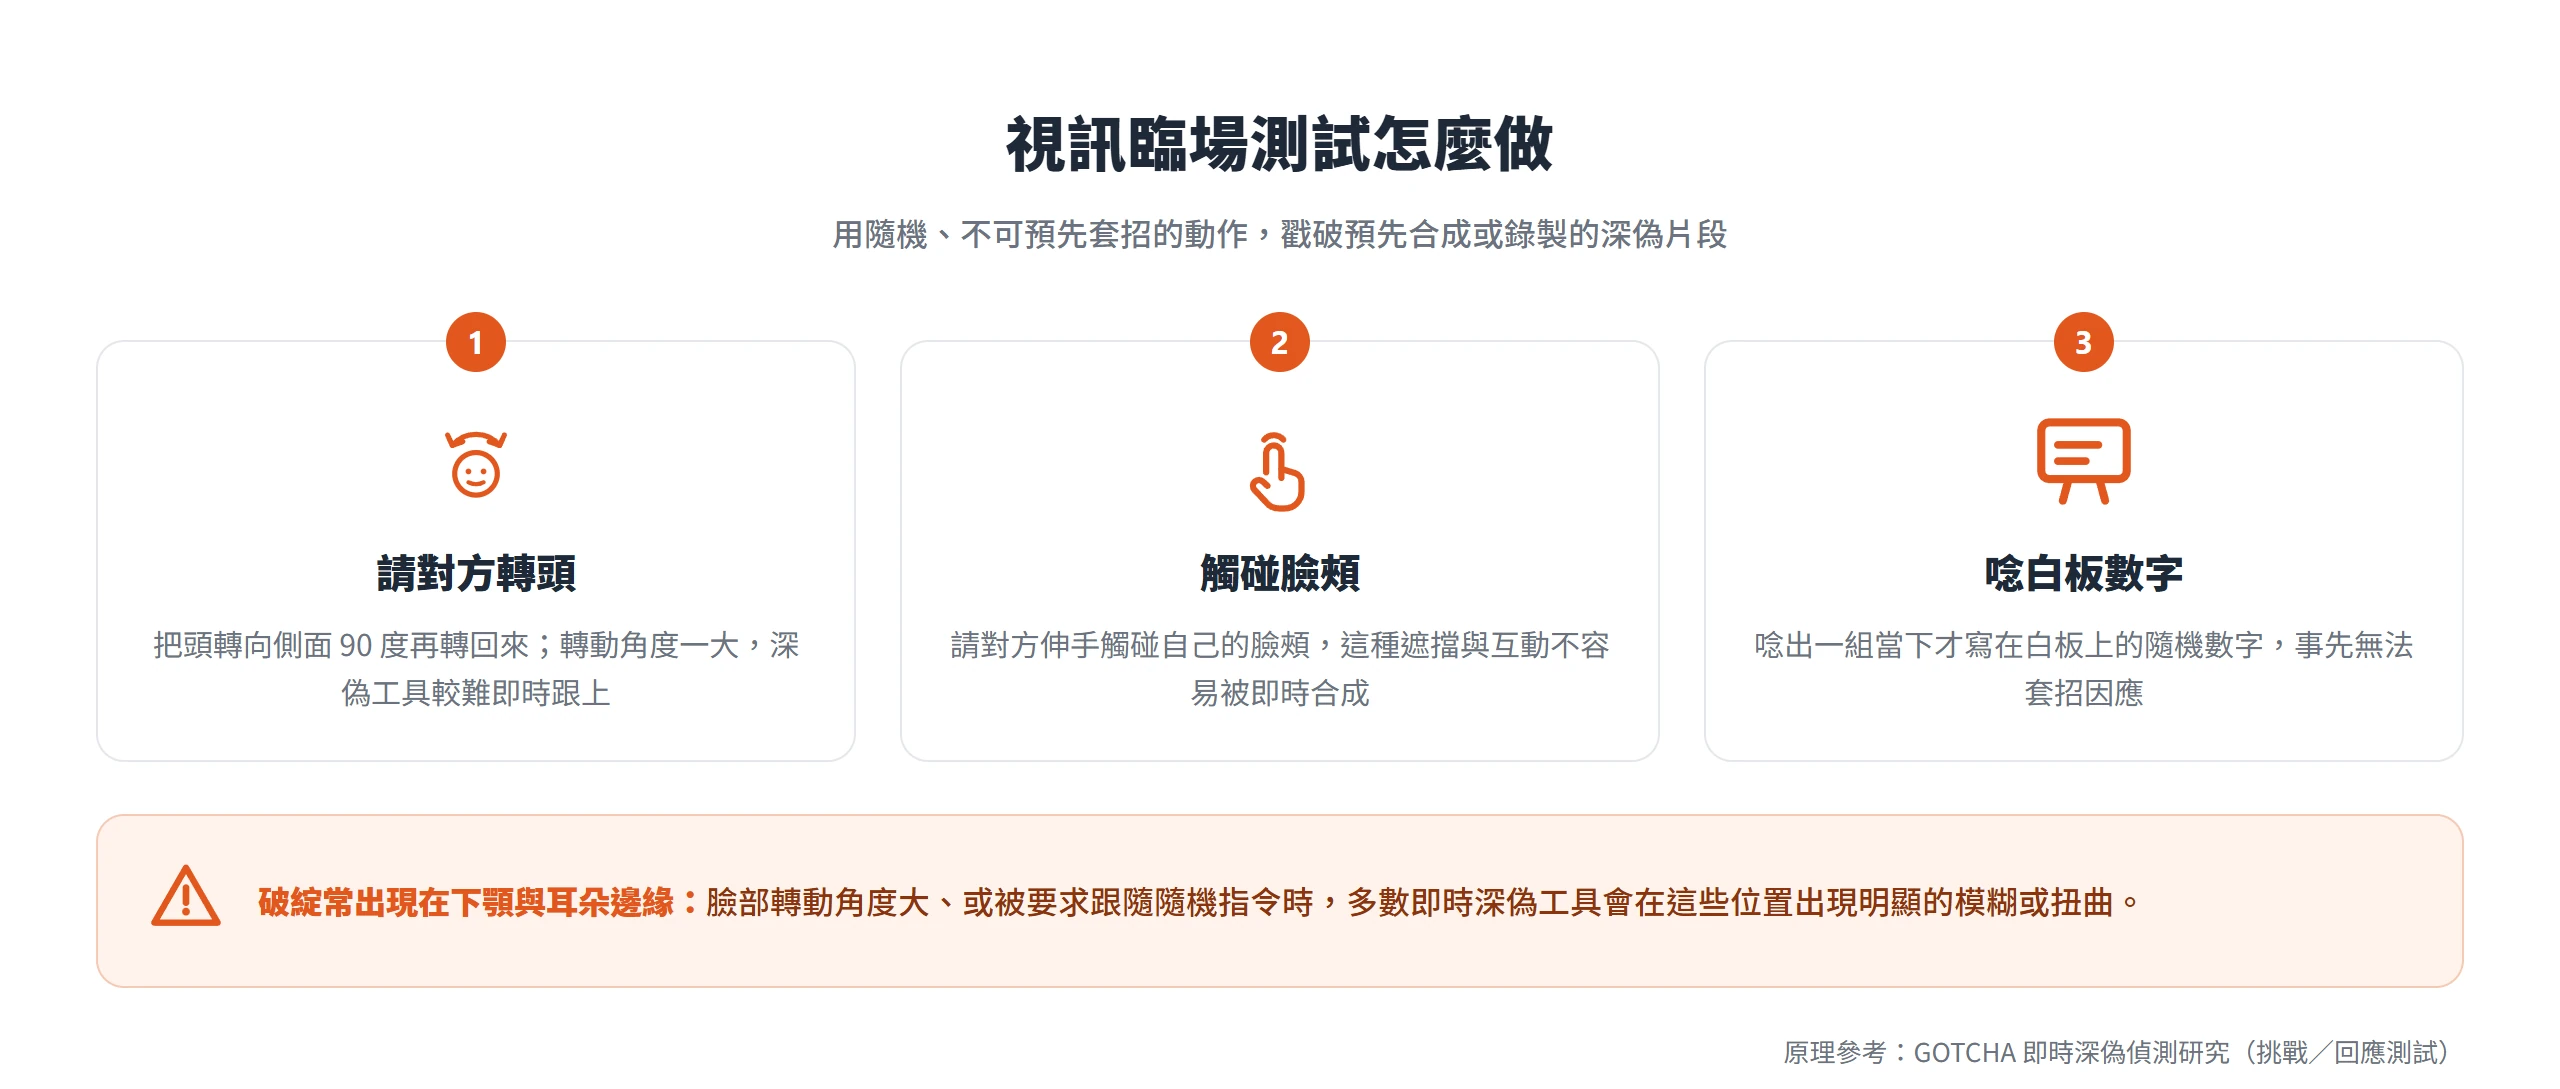
需要提醒的是,這類測試會隨著深偽工具進步而逐漸失效,今天有效的破綻辨識法,不代表明年還管用,所以它只能當作眾多防線裡的其中一道,不能單獨依賴。
口頭指示不算數,撥款前需要簽名或數位簽章的書面確認
把視訊或口頭指示不是最終授權這個原則,寫成企業可以直接採用的規則,任何一筆款項真正撥出去之前,都必須有一份跟原始可疑通話管道分開產生的書面或數位簽署紀錄。落地做法可以參考香港警方建議的數位簽章、加密電子郵件,或另外的電話確認管道。
這裡最容易被忽略的一點是,這份確認紀錄的產生管道要跟原始那通視訊或電話徹底分開。不能是同一個視訊軟體裡順手打字確認,也不能是回覆同一封可疑郵件裡的連結。只要確認紀錄跟原始指示走同一條路,詐騙集團就有機會連這一步一起偽造。
員工的警覺與通報習慣是制度外的最後防線
前面幾道關卡都是制度性的防線,但制度再嚴密,最後仍然需要第一線員工願意在覺得不對勁的時候按下暫停,而不是因為對方看起來是主管就照辦。
香港警方建議企業定期對員工進行深偽識別與網路詐騙防範培訓,教導辨別可疑影音的具體線索:口型與語音是否對得上、畫面有沒有重影或不自然的邊緣、背景是否顯得不自然,以及匯款要求的語氣與流程,是否跟公司平常的作業習慣不符,例如平常從不用視訊直接下匯款指示,或平常一定要走簽呈,卻突然被要求先辦後補。訓練同時要鼓勵員工,發現可疑內容立刻回報給資安或財務主管,而不是自己斟酌要不要照辦。
不過,前面提到 Medius 調查裡 85%認為是存亡威脅、卻有 87%仍會照辦付款這個落差,說明單靠一次性的教育宣導,不足以改變行為。真正有效的做法,是把訓練跟前面幾節講的制度性關卡,雙管道核實、雙人核准、通關密語、事後簽核,綁在一起做,讓員工個人判斷從原本孤立無援的最後一道防線,變成制度裡其中一道防線,而不是唯一一道。
深偽技術能複製一張臉、一段聲音,複製不了公司裡本來就該存在的驗證流程。真正的 AI 換臉詐騙防範,不是訓練員工練就辨識深偽的火眼金睛,而是把匯款流程重新設計成「就算看到、聽到本人,也要走另一道驗證」的制度。Arup 案與新加坡案真正告訴企業的,是匯款這件事從來就不該只靠「看起來是本人」這一個條件就放行。把獨立管道回撥、雙人核准、通關密語、事後簽核這幾道關卡一次補齊,員工不需要靠肉眼判斷,制度本身就能把騙徒擋在轉帳這一步之外。