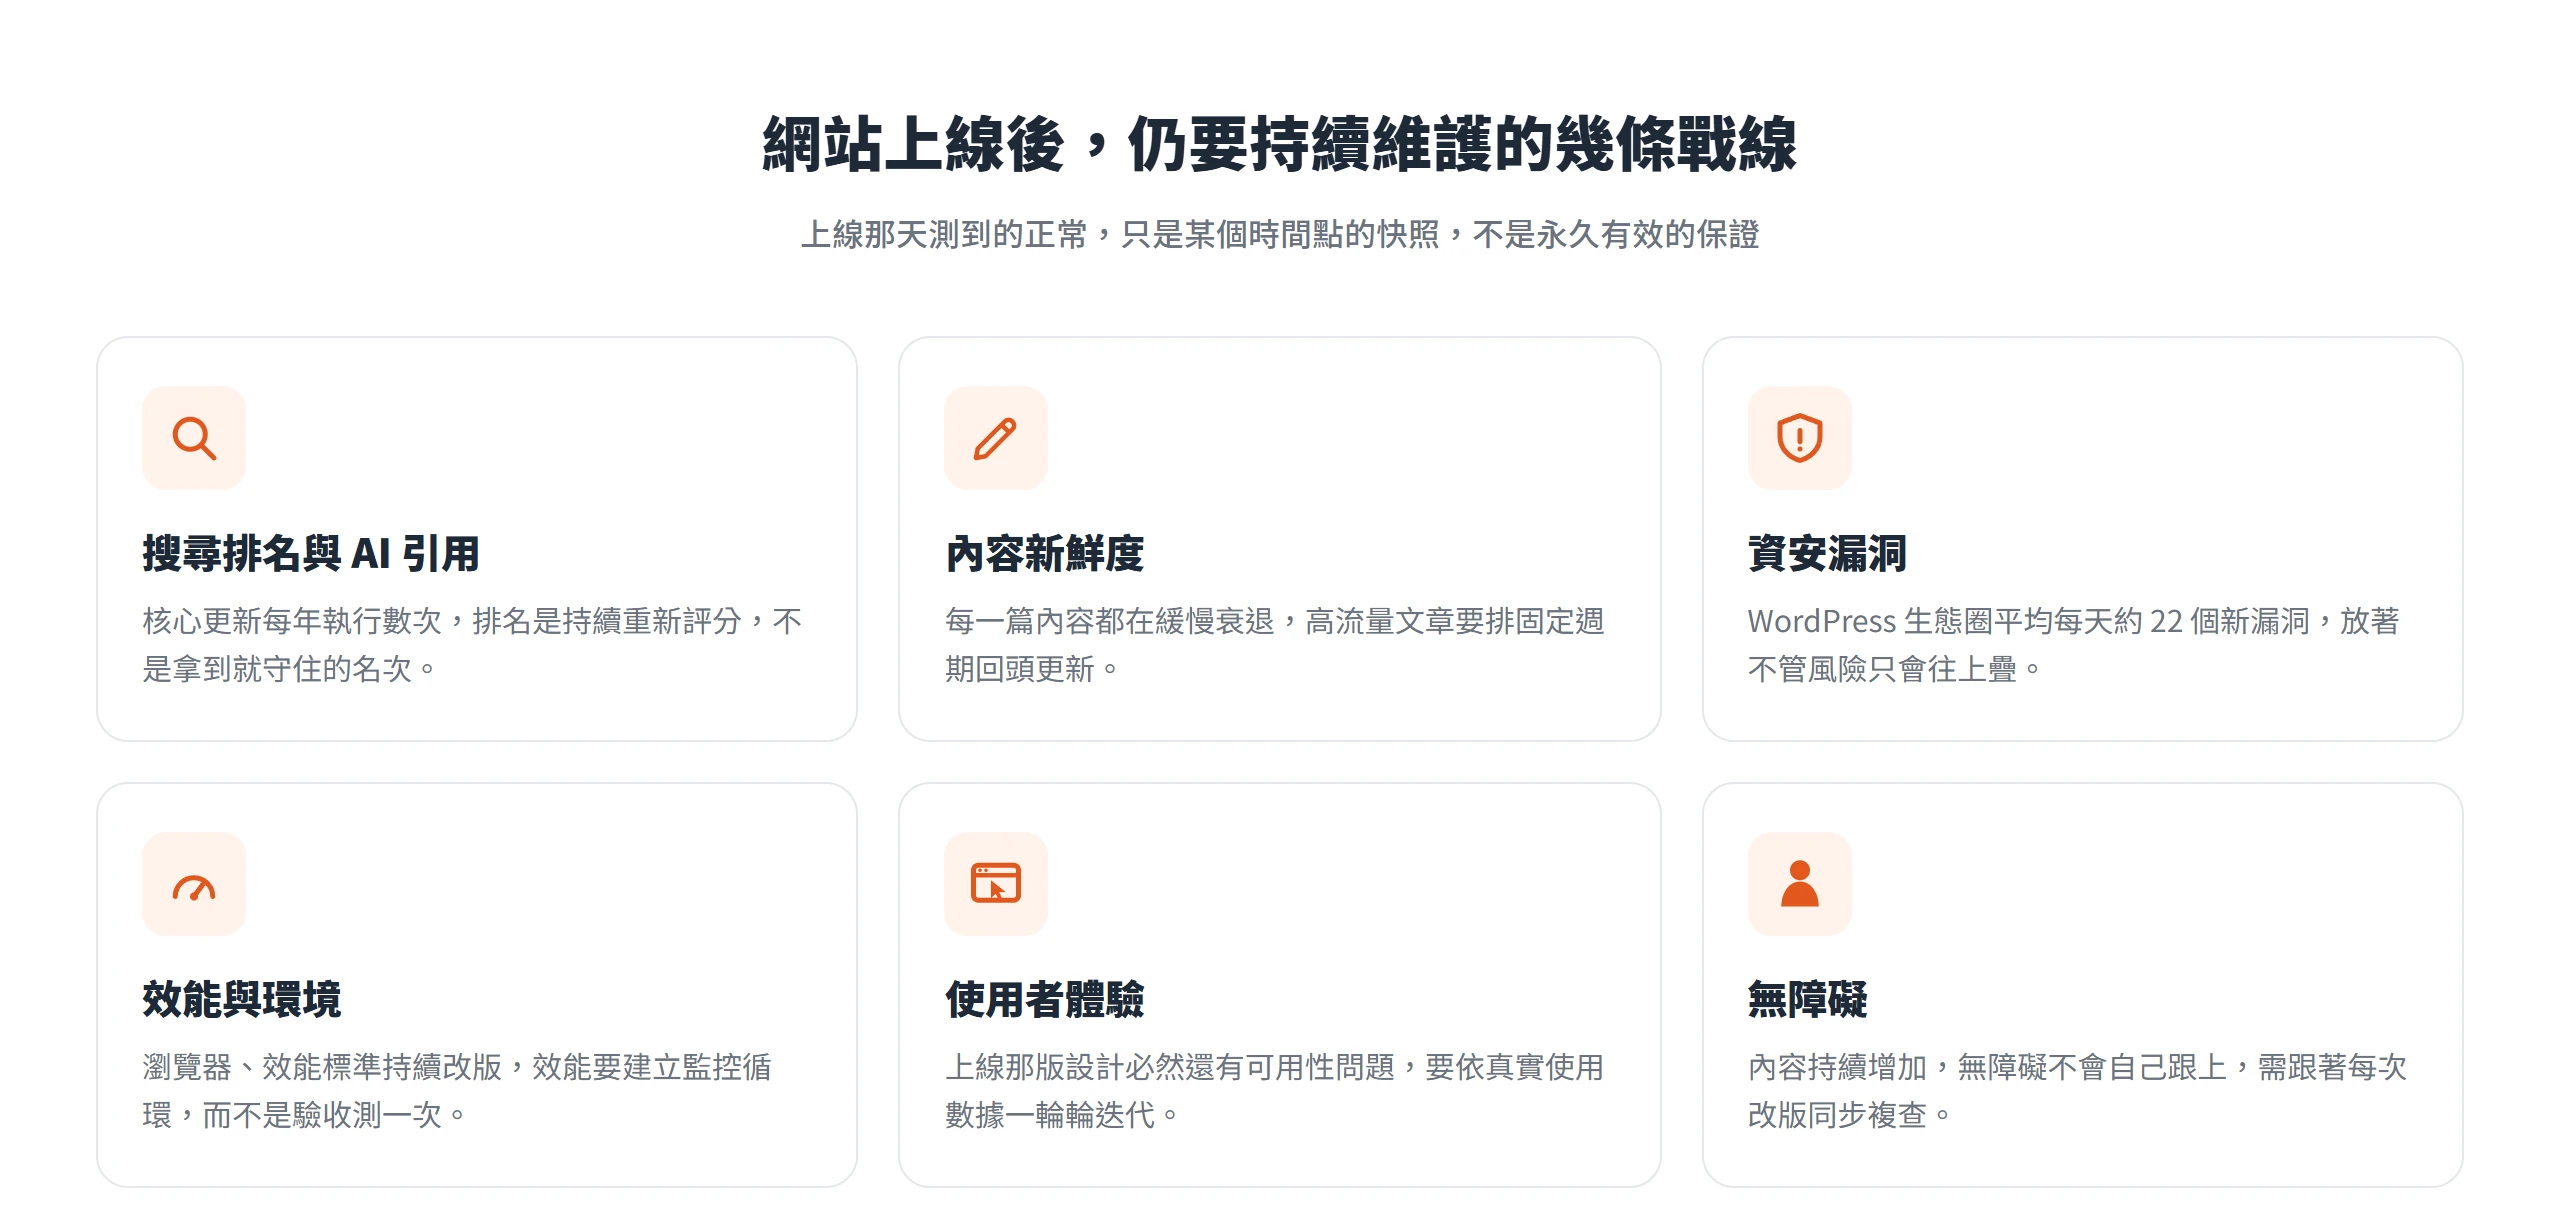
多數團隊以為,網站正式上線,這個專案就算結束了,驗收簽核、款項結清,收工。真正決定網站往後一年、三年能不能站得住腳的,其實是上線之後才開始發生的事:搜尋引擎怎麼持續替它評分,瀏覽器與資安環境怎麼往前走,使用者實際怎麼用它,又怎麼被拿來一輪一輪修正介面。
把網站當成一次性交付的成品(deliverable),驗收過關就等於結案;或者把它當成需要持續投入的資產(asset),這兩種心態決定的不只是後續要花多少心力,還決定這個網站三年後還能不能被搜尋到、被信任、被人一路走完一次轉換。「上線後也要做行銷」只是老生常談,真正該攤開來看的是搜尋排名、AI 引用、資安漏洞、效能監控、無障礙這幾件各自獨立的證據,合起來看,「上線等於完工」這個假設,在每一個層面都站不住腳。
先從最容易被忽略的一點講起,也就是回頭檢視驗收清單本身測的是什麼。
驗收通過只代表當下功能正常,不代表能長期運作
多數網站的驗收清單,設計邏輯是在驗收當下把「這個功能有沒有正常運作」「這個版面跟設計稿一不一致」逐項打勾。表單能不能送出,頁面在手機上會不會跑版,後台能不能上下架商品,這些檢查項目確實能抓住此刻這個時間點的狀態。問題是,這份清單天生就只回答得了「此刻沒問題」,回答不了「半年後這個網站要靠誰、靠什麼流程繼續運作」。
這背後其實是 2 套完全不同的心態。把網站當成一次性交付的成品,驗收簽核、款項結清,這個專案就正式結束,後續有沒有人盯著它,不在這份合約範圍裡。把網站當成需要持續投入的資產,驗收反而只是起點,後面還有排名怎麼被重新評分、環境怎麼往前跑、風險怎麼累積,這些都需要有人接手繼續維護。
搜尋排名與 AI 引用是持續進行的評分機制
多數人以為,關鍵字排到第一頁,是一個達成之後就守得住的名次。其實 Google 官方對核心更新(core updates)的說明,剛好戳破這個想法。核心更新每年執行數次,目的是全面評估並更新系統以提供實用可靠的結果,重點是全面重新評估,不是針對某一個特定網站做調整。Google 官方也提出一個貼近生活的比喻,假設你從 2019 年就開始列一份 20 家最愛餐廳的名單,這些年間陸續有新餐廳崛起,也有幾家慢慢退步,名次下滑不代表這篇內容不好,只是有其他內容變得更好。官方也提醒,改善內容之後,可能需要一段時間,甚至幾個月,才能在搜尋結果反映成效,如果幾個月後還沒看到起色,可能要等下一次核心更新才會被重新評估;與其聽說某個元素不利 SEO 就急著移除,更該做的是真正對使用者有意義的內容改善。
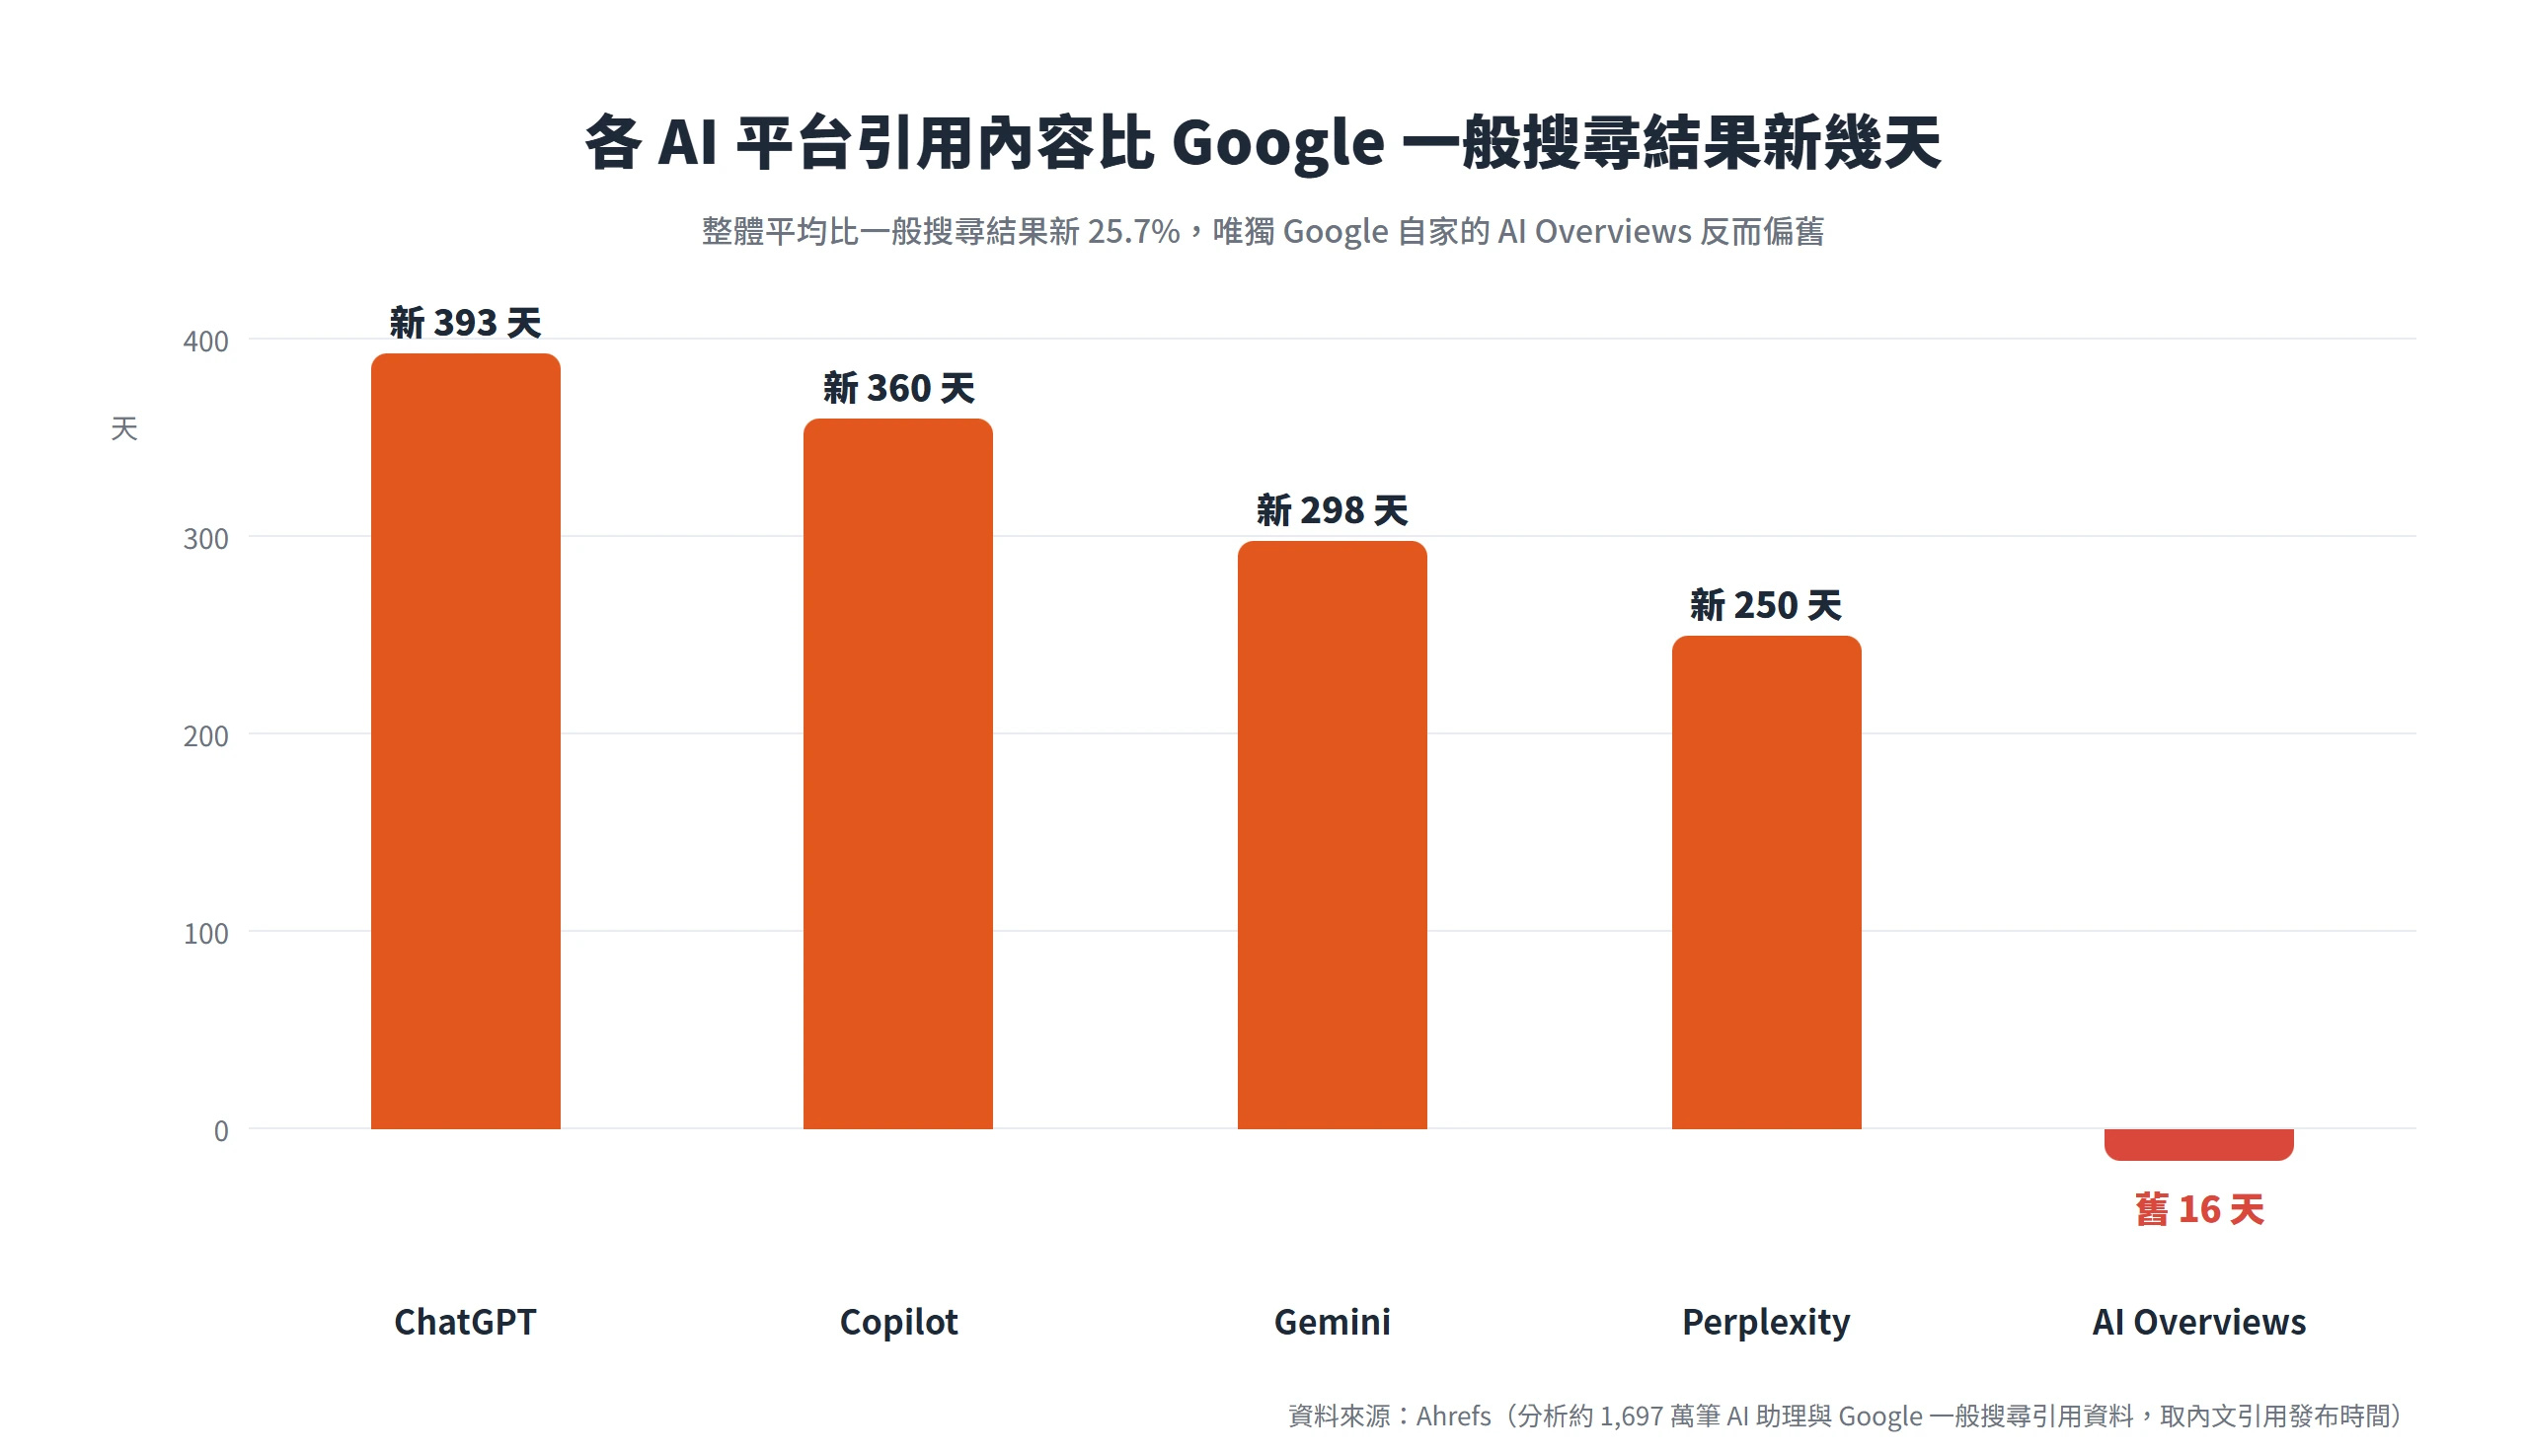
這套持續評分的邏輯,現在也延伸到生成式 AI 搜尋。Ahrefs 分析近 16,975,000 筆跨 ChatGPT、Perplexity、Gemini、Copilot、AI Overviews 與 Google 一般搜尋結果的引用資料後發現,AI 助理引用的頁面平均發布於 1,064 天前,Google 一般搜尋結果的頁面平均發布於 1,432 天前,換算下來,AI 引用內容平均比一般搜尋結果新 25.7%。如果只看最後更新時間,AI 助理平均 909 天、一般搜尋結果平均 1,047 天,差距 13.1%。不同 AI 平台的偏好強弱也不一樣,ChatGPT 對新鮮度的偏好最明顯,內文引用比 Google 一般搜尋結果新 393 天,來源清單引用更新 458 天;Perplexity 新 250 天、Gemini 新 298 天、Copilot 新 360 天。唯獨 Google 自家的 AI Overviews 反而是例外,前三則引用比一般搜尋結果舊 16 天(發布時間)、舊 21 天(更新時間)。
這組數字合起來,說的都是同一件事,搜尋排名跟 AI 引用都是持續在跑的評分機制,不是拿到就永久保有的名次。一篇文章半年前排到第一頁,不代表它現在還在,也不代表 AI 助理現在還願意引用它,環境本身也在同時變動,會讓當年沒問題慢慢變成現在有落差。
瀏覽器、效能標準、資安環境一直在往前走
如果把上線那天想成一張技術規格的快照,環境本身其實從來沒有停下來過。先看瀏覽器這一層,Google 旗下的 Chrome 官方部落格公告,自 2021 年起 Chrome 每 4 週發布一個新版本,自 2026 年 9 月(Chrome 153 起)改成每 2 週發布一次新的 beta 版與正式版,桌面、Android、iOS 全平台都適用。瀏覽器兩週就換一次版本,代表一個網站在上線當下,在主流瀏覽器上顯示正常,半年後未必還是同一個結論,新版瀏覽器可能調整渲染規則,也可能收緊某些 API 的預設行為,舊版測試通過的結果不會自動延續到新版上。
效能指標本身也不是一次訂了就永遠不變。Google 官方在 web.dev 說明,Core Web Vitals 目前的 3 項指標,LCP(最大內容繪製,應在頁面首次開始載入後 2.5 秒內出現)、INP(互動時間,應在 200 毫秒以下)、CLS(累計版面配置位移,應低於 0.1),建議都以頁面載入的第 75 百分位數作為衡量閾值。這幾項指標本身還會經歷實驗、待處理、穩定 3 個階段的生命週期,INP 就是在 2023 年才從實驗指標升級為待處理指標,目的是取代舊有的 FID 指標。官方明講,穩定的 Core Web Vitals 指標每年最多只會變更一次,連已經算成熟的效能基準本身,都不是釘死不動的常數。
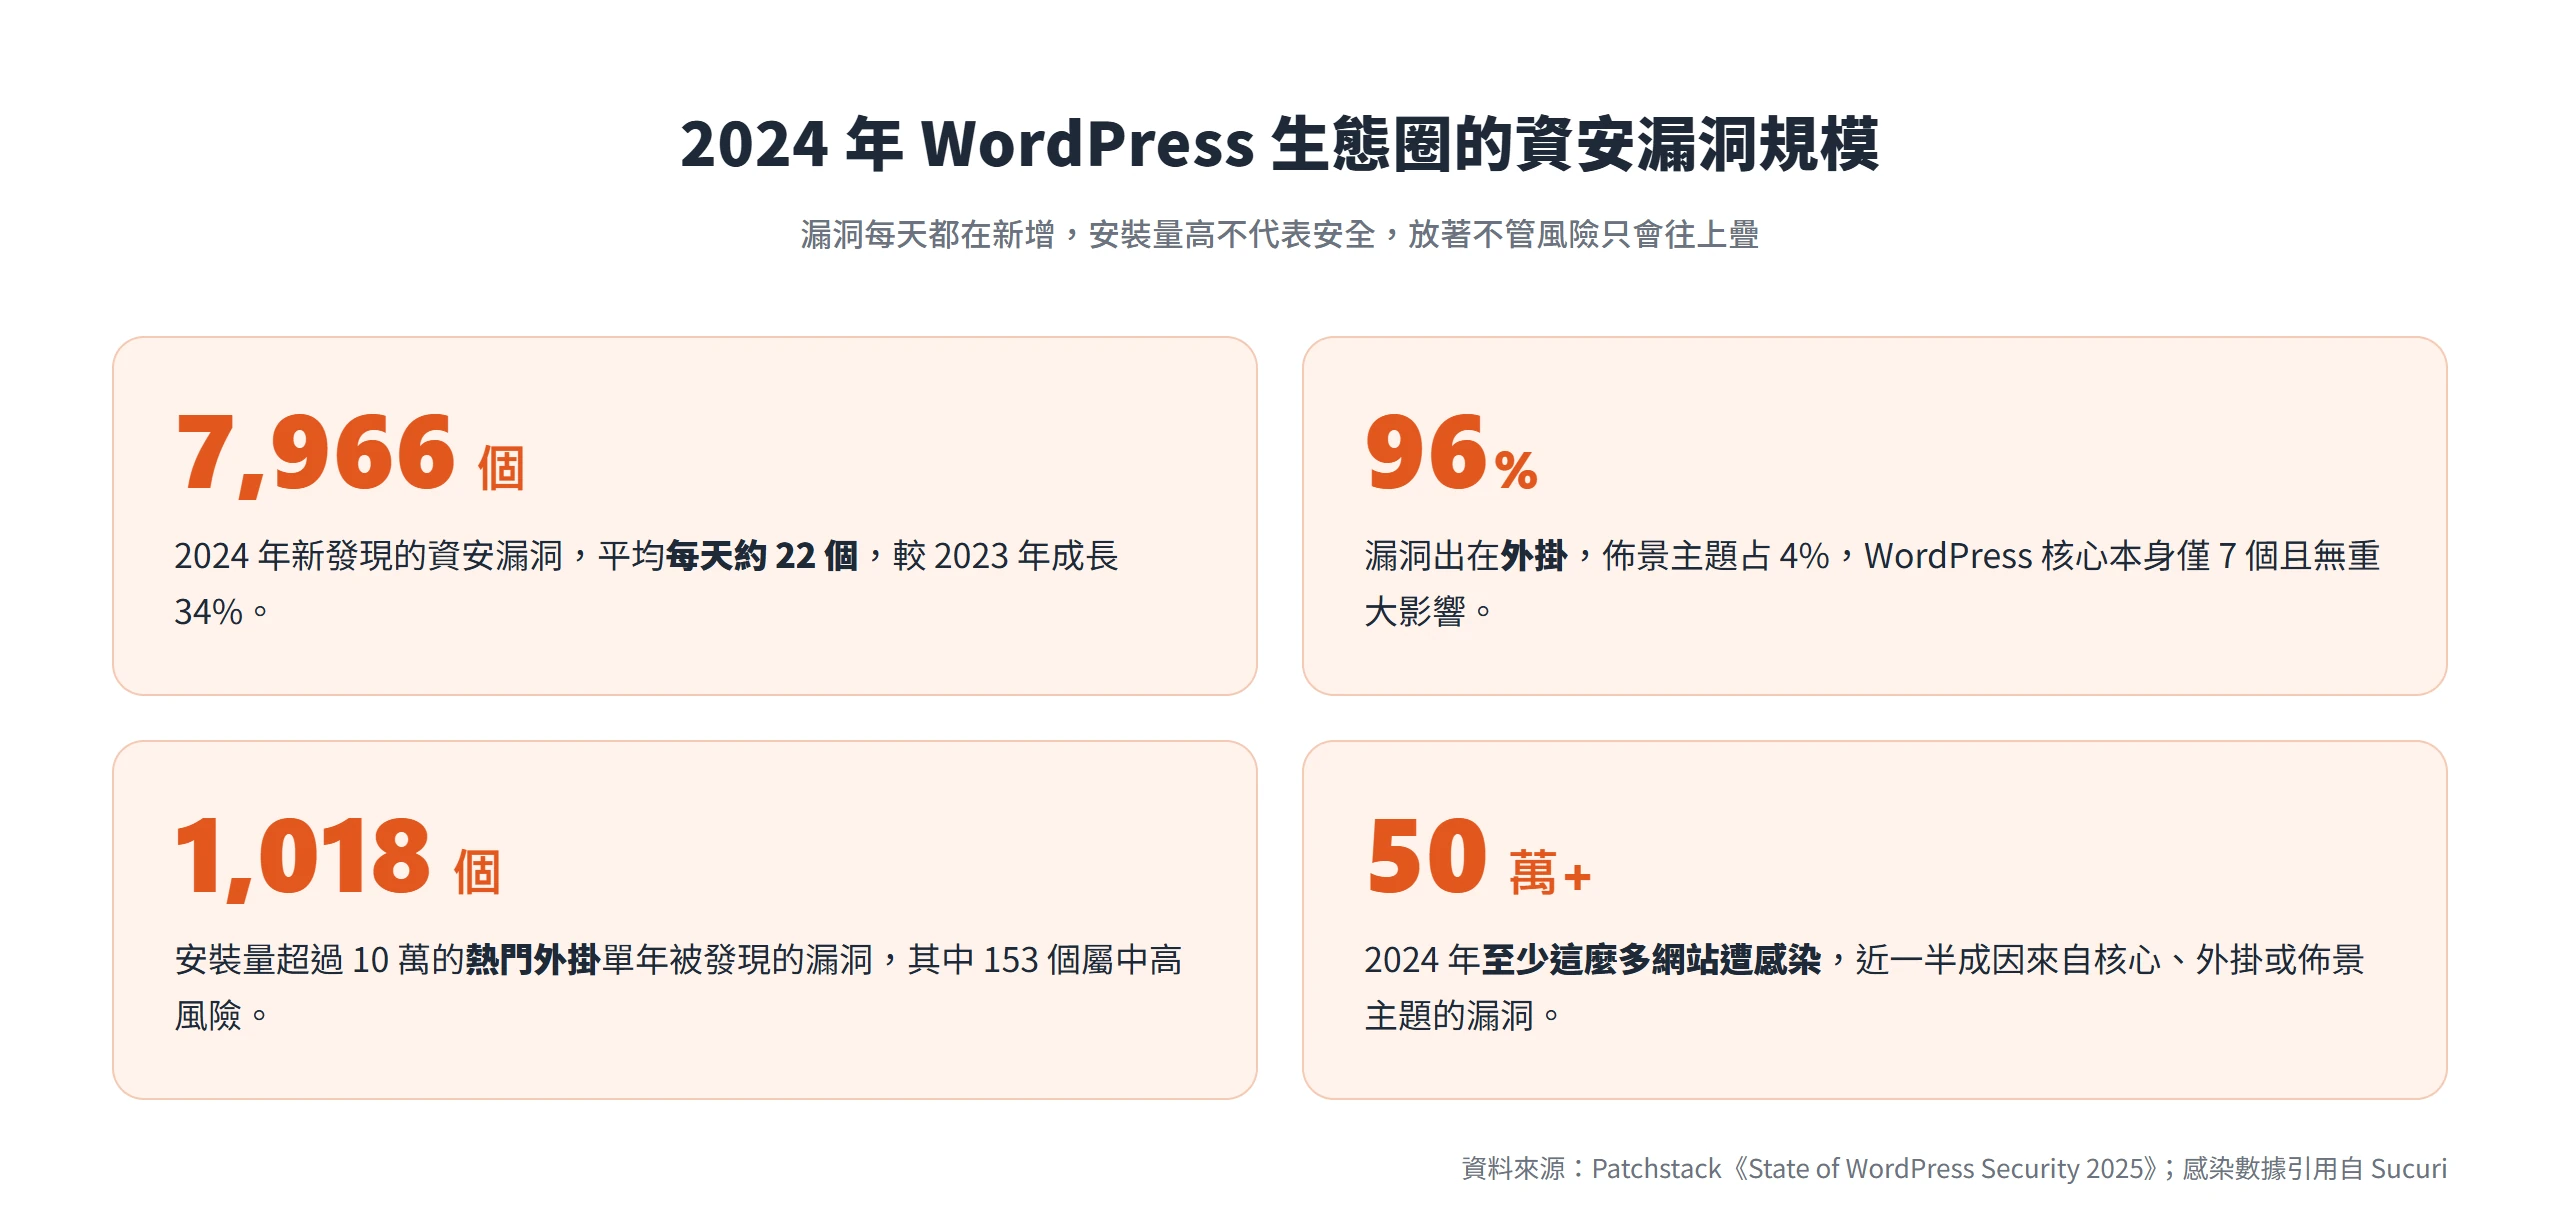
資安環境的變動速度更直接。Patchstack《State of WordPress Security 2025》資安白皮書指出,2024 年 WordPress 生態圈新發現 7,966 個資安漏洞,等於平均每天約 22 個新漏洞,較 2023 年成長 34%;其中 96%的漏洞出在外掛,4%在佈景主題,WordPress 核心本身僅 7 個且無重大影響。光是每天新增 22 個漏洞這個量級,就足以說明放著不管的外掛清單,風險只會往上疊,實際攻擊發生的速度,往往比想像中快得多。
內容需要定期回頭更新,而不是只顧著產出新文章
Ahrefs 在《內容衰退指南》開頭直接點出,每一篇發布過的內容,其實都在緩慢地流失。內容衰退指的是流量與排名隨時間慢慢下滑的現象,通常會持續數月甚至數年,而且因為變化太慢,很容易被忽略,等到發現的時候已經掉了不少流量。造成內容衰退的原因不只一種:Google 對特定查詢類型(像是「最好的 X」「怎麼做 Y」)本身就偏好近期更新過的內容,兩年沒動過的內容在這類查詢上會處於結構性劣勢,即使內容客觀上寫得更完整;也可能是競品發布了更好的內容,慢慢把原本的排名擠下去,這份指南形容這是最常見、也最難察覺的成因,因為排擠的過程本來就是漸進的;還有一種是搜尋意圖本身隨時間漂移,文中舉的例子是「LLM」過去多半指法學碩士,但這幾年跟大型語言模型相關的內容,已經在搜尋結果裡占了主導。
知道會衰退還不夠,實際要做的是把什麼時候該回頭看,排進固定週期。這份指南建議,對流量高、商業價值高的文章訂下固定的複查週期,而不是等指標真的掉了才動手,衰退本來就是漸進的,等到自己發現流量掉很多,通常已經流失一段時間。
更新要做到什麼程度也有分寸。Google 官方的立場很明確,系統會比對頁面的多個版本,判斷改動是不是真的有意義,而不會單純因為時間戳變新就把它當成更新對待。只改發布日期、內容其實原封不動,不但沒有實質幫助,這種做法甚至可能讓衰退更嚴重,因為系統看得出這只是換了個日期,實質內容並沒有跟上查詢當下真正需要的答案。這也呼應前一節那組數字,AI 引用內容平均比一般搜尋結果新 25.7%,新鮮度背後對應的是真的有更新過的內容,不是換了日期的舊內容。
SEO 和 AI 搜尋能見度是持續經營才會有的結果
Google 官方發布的《搜尋生成式 AI 功能最佳化指南》講得很直白,AI 摘要、AI 模式這些生成式 AI 搜尋功能,是建立在既有的核心排名與品質系統之上,依賴檢索增強生成(RAG)技術即時從搜尋索引裡撈出相關且最新的網頁。換句話說,想被 AI 引用,基本功還是同一套,不是另外開一條捷徑。
官方也給了具體的例子區分同質化內容跟非同質化內容。同質化內容是那種任何人都寫得出來、沒有獨特觀點的東西,官方舉的例子是「首購族必知 7 個訣竅」這類文章;非同質化內容則是官方自己舉的「我們為何免除檢查並省下費用,下水道內部檢查」這種帶著第一手經驗與獨特見解的內容。這個區分本身就是持續性的功課,今天寫出一篇非同質化的內容,不代表這篇文章能一直保持獨特,隨著同類內容越寫越多,原本的差異化優勢也會慢慢被稀釋,需要不斷產出新的、真正有第一手經驗價值的內容去維持。
技術基礎這一層也是同樣道理。可供檢索、結構清楚的網頁,是生成式 AI 搜尋運作的前提,但這不是上線時設定好就永久有效的開關,網站架構調整、內容改版、伺服器設定變動都可能影響可檢索性,需要跟著網站本身的變化持續確認。
官方也很明確點名幾個常被誤傳、但對 Google 搜尋其實沒有效果的偏方:不需要另外建立 llms.txt 這類特殊 AI 標記檔案,因為 Google 搜尋本身不會使用這些檔案;不必刻意把內容切成小塊讓 AI 看得懂;不需要專為 AI 重寫內容,因為 AI 系統本來就能理解同義詞與大致的搜尋意圖;刻意追求被提及對 Google 搜尋沒有明顯效果,核心排名系統看的還是優質內容本身;生成式 AI 搜尋也不需要額外的結構化資料標記,雖然官方建議仍保留一般 SEO 用的複合式搜尋結果標記。官方甚至提醒,想被生成式 AI 功能涵蓋評估,還需要另外在 Search Console 裡把生成式 AI 功能這個項目納入,這也是一個上線時容易漏掉、需要事後回頭補的設定。這幾個一次性偏方之所以無效,原因都指向同一件事,Google 要的是持續、扎實的內容品質,不是一次性的技術花招。
效能監控要建立週期,不是驗收時測一次就好
Google 官方在 web.dev 提出的建議很直接,改善使用者體驗這件事,最好把它當成一個持續循環來看待,而不是一次性的驗收關卡。這套流程分 3 個步驟:第一步評估網站整體健康狀態、找出痛點,用 PageSpeed Insights 看整體來源的表現,用 Search Console 的網頁分組功能找出需要改善的頁面群組;第二步偵錯並最佳化,用 Lighthouse 找出具體的改善機會,再用 Chrome 開發者工具的效能面板深入分析問題出在哪;第三步監控變更,用 Lighthouse-CI 在每次部署前自動稽核,防止效能迴歸問題流入正式環境,同時持續用現場資料觀察整體健康趨勢。三個步驟本身就是一個迴圈,不是走完一次就結束。
為什麼實驗室測一次不能取代持續監控?官方的解釋是,Lighthouse 這類實驗室工具會用全新訪客冷載入去模擬測試,這通常是最慢的載入情境;但實際訪客可能因為先前造訪過,部分資源已經被瀏覽器快取,體驗未必跟模擬情境一樣。裝置效能、網路狀況、瀏覽器快取狀態,每個使用者的組合都不相同,實驗室環境只能模擬其中一種情境,測不出真實世界裡各種裝置與網路條件混雜出來的結果。這也是為什麼官方強烈建議網站自行設定實際使用者監控,而不是只依賴一次性的實驗室測試。
官方自己提供的資料本身,性質上也是持續性的統計,不是單次測量的快照。3 項核心指標的門檻,是用頁面載入的第 75 百分位數去衡量,本身就是持續累積、動態計算出來的數字;Chrome 使用者體驗報告(CrUX)提供的是過去 28 天的移動平均值,官方也提到這份資料不適合在開發期間使用,因為改善項目需要一段時間才會反映在資料集中。換句話說,連 Google 自己用來評分的資料來源都是一個持續滾動的視窗,不是驗收當天測一次就能定案的數字,效能監控要跟著這個節奏建立週期,才對得上評分本身的邏輯。
相依套件的資安風險不會自己消失
前面提到 WordPress 生態圈平均每天新增約 22 個漏洞,這個量級背後藏著更具體的風險。Patchstack《State of WordPress Security 2025》資安白皮書指出,2024 年新發現的 7,966 個漏洞裡,96%出在外掛。而且安裝量高不等於安全,安裝量超過 10 萬的熱門外掛,2024 年單年就被發現 1,018 個漏洞,其中 153 個屬於中高風險,白皮書直接點出,高安裝量不是安全保證,反而讓熱門外掛成為攻擊者更有吸引力的目標,因為一個漏洞能波及的網站數量夠大,值得攻擊者花力氣去挖。
更隱形的風險來自被放棄維護的外掛。2024 年有 1,614 個外掛與佈景主題,因為未修補的資安問題被下架,其中 1,450 個屬於中高風險。問題是,一個外掛從官方倉庫下架,不代表已經安裝它的使用者會收到通知,很多網站的經營者根本不知道自己還在用一個已經被判定有風險、也不會再更新的外掛,持續掛在網站上運作。
單靠開自動更新也不足以完全接住這類風險。白皮書提到,33%的漏洞在公開揭露前就已經來不及修補;文中舉了一個具體案例,2024 年初,Bricks Builder 這款頁面編輯外掛被揭露一個遠端程式碼執行漏洞,公開揭露後短短幾小時內就出現大規模自動化攻擊。這起事件同時也顯示,一般透過 DNS 或 CDN 部署的網路層防火牆,對這類 WordPress 應用層漏洞的防護能力有限,因為這類防火牆本身看不到外掛版本、使用者權限這類應用層資訊,只能防住比較表層的攻擊模式。這裡引用的是一起國際公開揭露的漏洞事件,單純用來說明應用層防護的技術限制,不是在評比任何廠商。
同一份白皮書也引用 Sucuri 的數據,2024 年至少 50 萬個網站遭到感染,其中 WordPress 核心、外掛或佈景主題的漏洞是近一半惡意軟體感染的成因,其餘則來自帳號安全習慣不佳,像是弱密碼、沒有啟用雙因素驗證。這組數字合起來說明,相依套件的資安風險不是裝好就一勞永逸的事,漏洞每天都在新增,熱門外掛不會因為用的人多就變安全,被放棄維護的外掛也不會主動提醒使用者退場,放著不管,風險只會往上疊,不會自己消失。
使用者行為數據應該持續驅動介面迭代
國際使用者體驗研究機構 Nielsen Norman Group 在《Parallel & Iterative Design + Competitive Testing = High Usability》這篇研究裡提出一個核心主張,沒有一種介面設計是一次到位的完美版本,不能只靠出貨一個自認最好的點子就得到好的可用性,必須嘗試並測試多個設計方案,再逐輪修正。這句話直接戳破一個常見的假設,網站上線時那一版設計,幾乎必然還帶著沒被發現的可用性問題,不是因為設計團隊不夠專業,而是可用性問題本來就需要真實使用數據才照得出來。
這個主張背後有具體的量化研究支撐。NN/g 引用自家 1993 年的研究,傳統應用程式開發過程中,每一輪迭代平均能帶來 38%的可用性改善。另外還舉了一個實際案例,一個網站經過 6 輪迭代(對應 7 個版本),目標 KPI 累計改善 233%,平均每一輪迭代提升約 22%。這些數字說明,願意持續依數據迭代帶來的報酬,遠高於一次做到最好再上線、之後不再調整的做法。
那該迭代幾輪才夠?NN/g 建議至少規劃 2 輪迭代,對應初版設計加上 2 次改版共 3 個版本;但理想狀況下,最好能納入 5 到 10 輪甚至更多迭代,尤其是每週都在測試的情況下。換句話說,依使用者行為數據持續修正介面,不是上線後有空才做的加分項,而是這篇研究裡被定位成常態工作的一部分,上線那一版本來就只是迭代序列裡的第一個版本,後面還有好幾輪等著被真實使用數據驗證跟修正。
無障礙要跟著內容一起持續維護
國際無障礙研究機構 WebAIM 每年針對全球百萬個首頁做普查,連續發布第 8 年的《The WebAIM Million》報告揭露一個逆轉的趨勢,2026 年報告測到 95.9%的首頁存在可偵測的 WCAG 2 違規,比 2025 年的 94.8%還要惡化,逆轉了過去連續 6 年逐步改善的走勢。每個首頁平均被偵測到 56.1 個無障礙錯誤,比 2025 年的 51 個成長 10.1%。
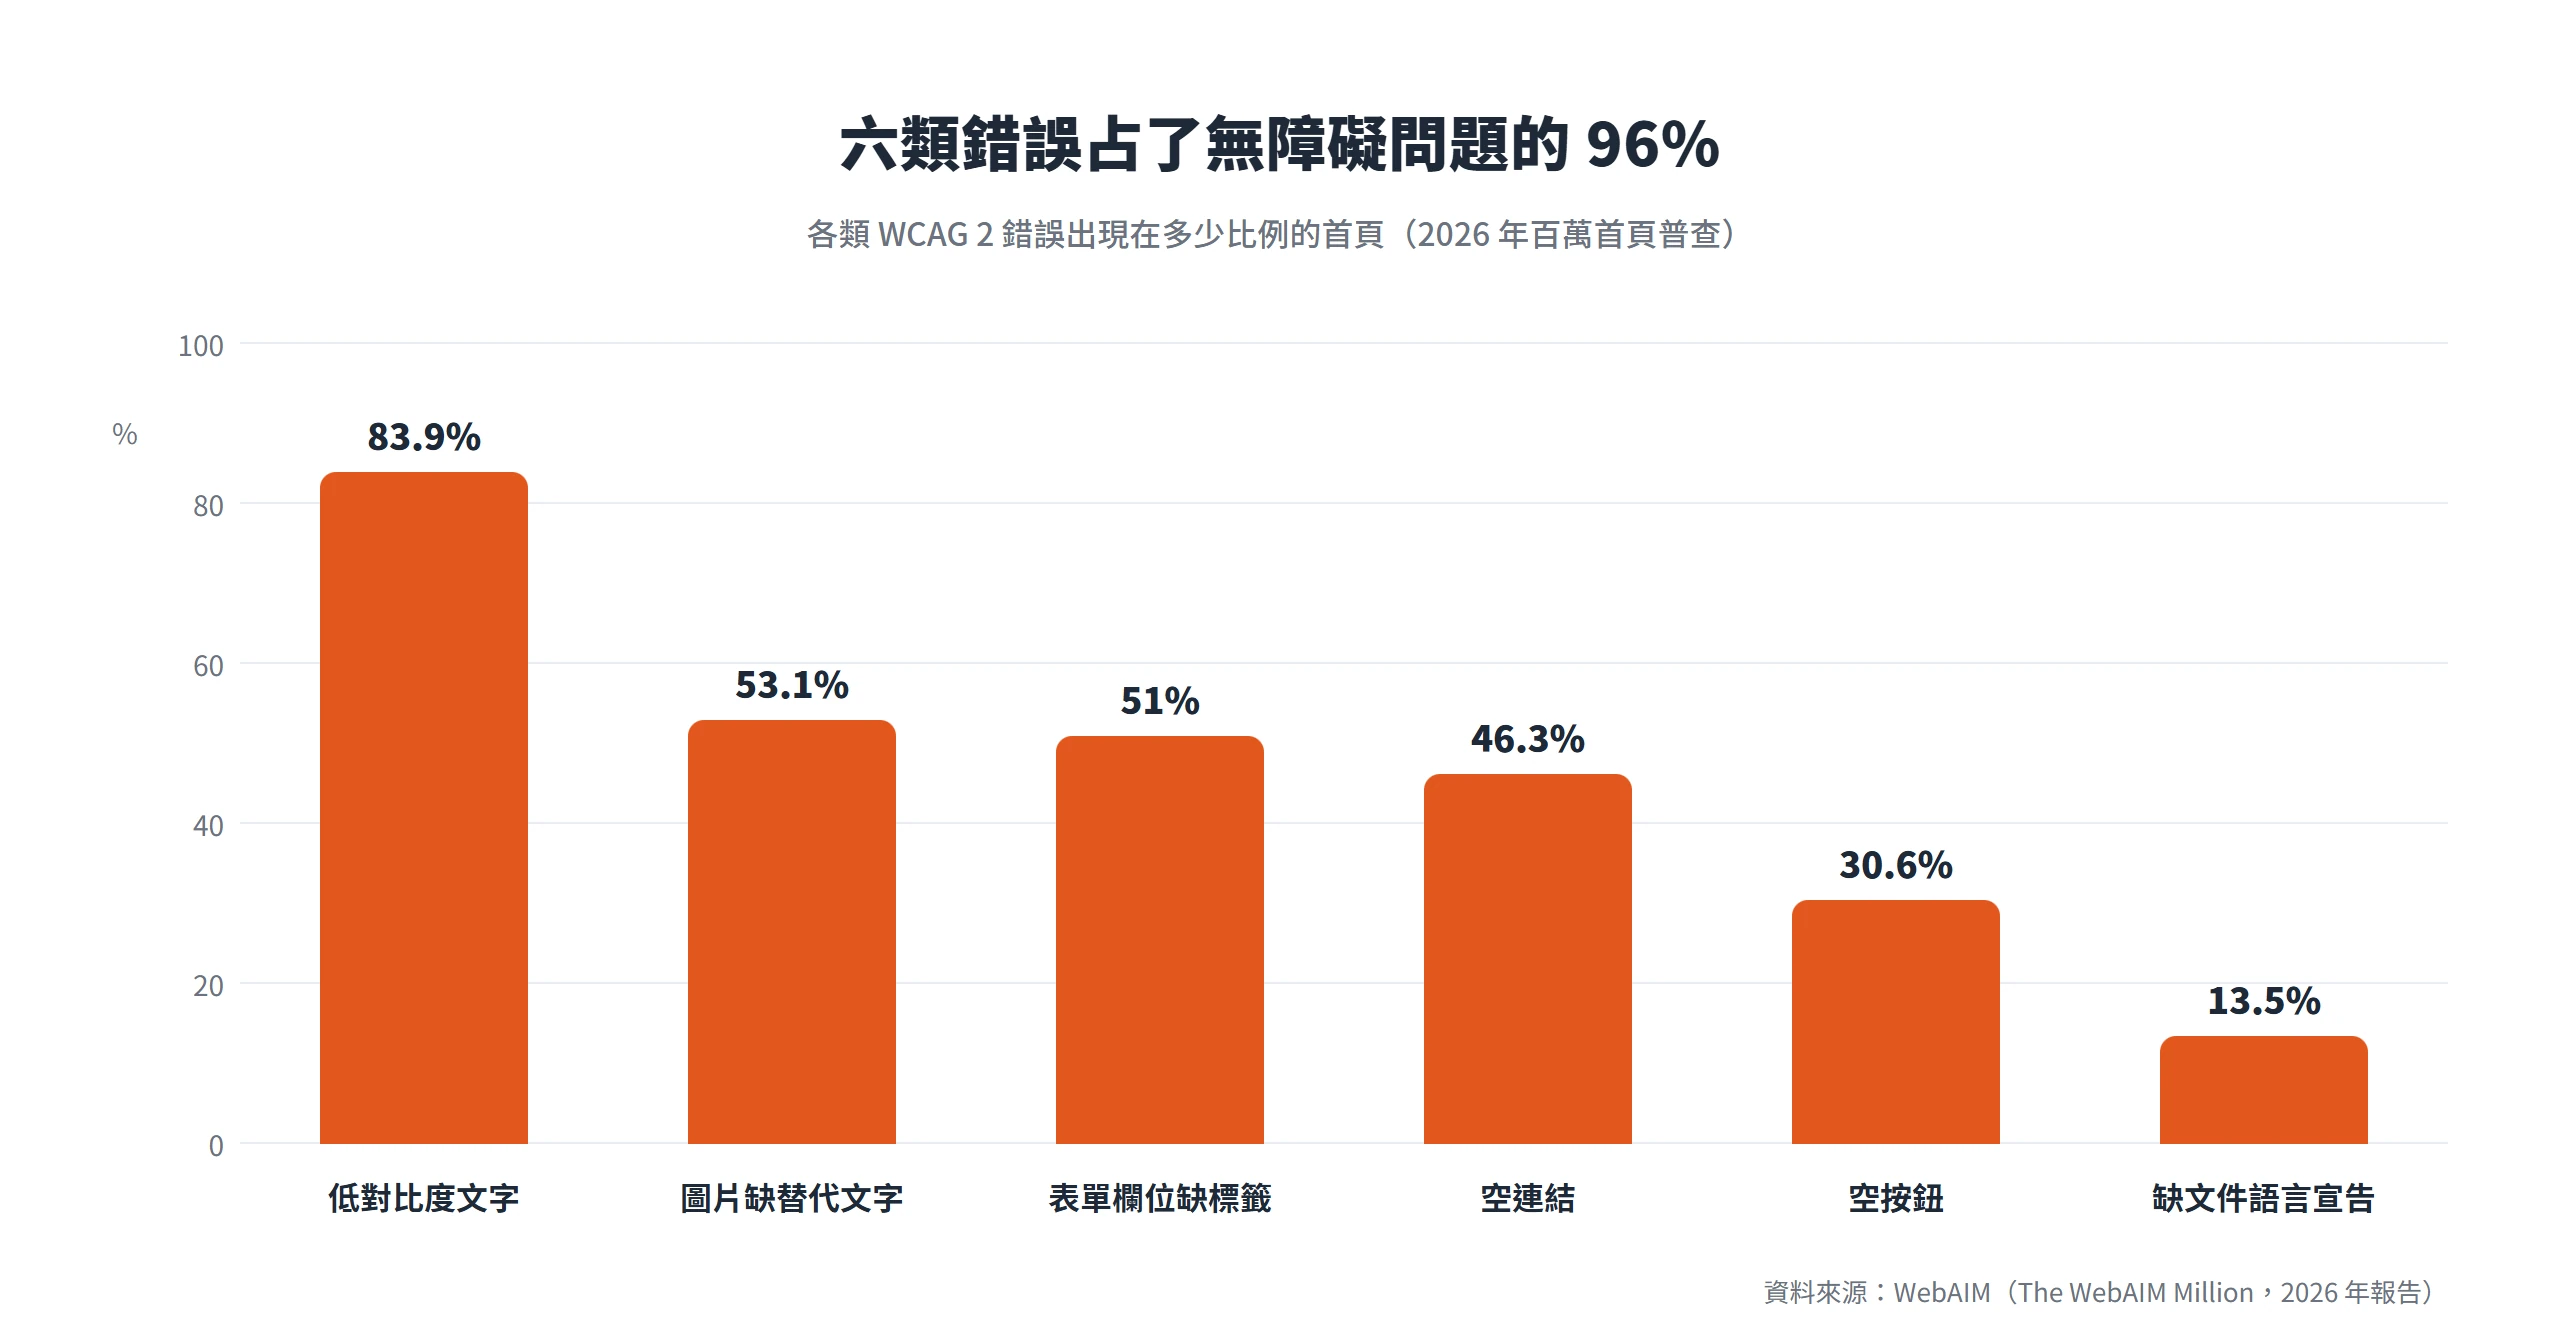
這個趨勢背後的原因,報告本身就給了線索,同一時期首頁平均的頁面元素數量成長到 1,437 個,比前一年增加 22.5%,頁面越來越複雜,承載的功能與內容越來越多。而 6 類錯誤占了全部偵測錯誤的 96%:低對比度文字(83.9%的首頁有此問題)、圖片缺替代文字(53.1%)、表單欄位缺標籤(51%)、空連結(46.3%)、空按鈕(30.6%)、缺文件語言宣告(13.5%)。這些幾乎都是網站內容持續增加、持續改版的過程中最容易被漏掉的細節,新增一張圖忘了補 alt 文字,新增一個表單欄位忘了對應標籤,單獨看都是小事,累積起來就是這份報告測到的規模。
另外一個現象格外突出,報告發現用了 ARIA 屬性(不含地標角色)的首頁,平均錯誤數是 59.1 個,反而比沒用 ARIA 的首頁(42 個)還高。這個反差說明一件事,功能疊加,而不是移除,才是無障礙劣化最常見的成因,經營者想用 ARIA 屬性讓輔助科技更容易理解頁面結構,立意是對的,但如果沒有跟著同步驗證,疊加上去的屬性反而可能製造新的錯誤。
這也呼應前面幾節一路強調的重點,內容持續增加,無障礙不會自己跟上,需要有人跟著每一次改版同步複查,不是驗收時測過一輪、拿到合格分數就能放著不管的項目。
低流量的純資訊頁面,維護的強度可以不同
前面 9 節攤開的證據,不代表每一個網站都需要用同樣的強度去對待。單純的公司基本資訊頁、極低流量的活動微型網站、沒有交易系統也沒有會員帳號的靜態頁面,確實不需要每週盯效能監控報表,也不需要天天追資安公告,這類網站的內容更新頻率本來就低,流量規模也撐不起前面談的迭代測試那套投入。
但這是投入強度的差異,不是完全不用管的例外。即使是最單純的靜態頁面,2 件事仍然是持續性工作:一是核心程式與外掛的安全更新,資安漏洞不會因為一個網站流量小、內容簡單就對它比較客氣,前面提到的每天約 22 個新漏洞,一樣可能出現在任何一個裝了 WordPress 核心與外掛的網站上,差別只在於這類低流量網站中招後被發現的時間可能更晚;二是內容正確性,電話號碼、地址、營業時間這些基本資訊,如果哪天真的變動了卻沒人回頭改,對讀者造成的困擾不會因為網站流量低就變小。
換句話說,強度可以不同,頻率不能歸零。前面幾節談的排名評分、內容衰退、瀏覽器與資安環境變動、無障礙劣化,這些現象不會因為網站規模小就消失,只是絕對數量比較少、影響範圍比較窄。要幫一個網站校準該用多大的強度去持續維護它,先看它有沒有交易、有沒有帳號系統、內容更新的節奏本來多快,強度可以依這幾個條件往下調,但「完全不用管」從來不是答案。
把前面談到的這些證據放在一起看,其實都指向同一件事,上線那天測到的正常,只是某個時間點的快照,不是永久有效的保證。搜尋引擎在持續重新評分,瀏覽器與資安環境在持續往前走,使用者行為數據會顯示,上線那版設計還有哪裡沒做好,內容本身也在緩慢地流失掉原本的排名與能見度。願意把這些持續性的工作排進固定週期去做的網站,跟把驗收簽核當成終點的網站,拉開差距的地方往往就在這裡,不是誰上線時做得比較漂亮,而是誰願意在上線之後,繼續把這件事當一回事。