
多數人選 SSL 憑證的時候,以為選項只有「單一網域」跟「多網域」兩種,子網域一多就想著要多買幾張,這個想法其實白繞了一大圈。同一個主網域底下,不管你開幾個子網域,只要靠一張萬用字元憑證(Wildcard SSL Certificate)就能全部涵蓋,新增子網域當下就能直接套用,不必回頭找憑證機構重新簽發。
問題是,萬用字元憑證不是萬能鑰匙。它保護的範圍卡在同一層子網域,涵蓋不到跨階層的網址,也處理不了不同的主網域,這時候就輪到多網域憑證(Multi-Domain SSL,也叫 SAN 憑證或 UCC 憑證)上場,它能把好幾個完全不相干的網域塞進同一張憑證,只是每次要新增網域,都得回頭把清單重新交給憑證機構、簽出一張新憑證。
兩種憑證的差別不只在涵蓋多少網址,還牽動重新簽發的頻率、私鑰外洩的風險範圍,跟計價方式怎麼算。先從最直覺的一項,也就是涵蓋範圍,講起,再一項一項拆開來看。
一張表先看懂兩種憑證在四個面向的差異
底下這張表把後面四節要拆的重點濃縮成一句話,10 秒先抓到全貌,細節再往下逐項展開。
| 面向 | 萬用字元憑證 | 多網域憑證 |
|---|---|---|
| 涵蓋範圍 | 同一主網域下的所有子網域,限同一層 | 不同網域、不同主網域都能涵蓋 |
| 加開子網域 | 直接套用既有憑證,不必重新簽發 | 每次都要重新簽發並重新部署 |
| 私鑰外洩風險 | 該主網域下所有子網域全部曝險 | 風險範圍鎖定在申請時列出的網域清單 |
| 計價方式 | 固定價格,不隨子網域數量變動 | 基礎張數加逐項網域加價 |
同一主網域底下的子網域,用萬用字元憑證幾乎不用煩惱;但只要牽涉到不同網域,或是想把私鑰外洩的風險範圍抓緊,方向就會整個翻過來。
萬用字元憑證是什麼?
萬用字元憑證的核心設計,是把 Common Name 直接設定成 *.yourdomain.com,星號代表這個位置可以是任何字串,只要子網域接在同一層,像 blog.yourdomain.com、shop.yourdomain.com、mail.yourdomain.com,全部都受同一張憑證保護。GlobalSign 官方說明這種簽發方式時,同時會在 SAN(Subject Alternative Name)欄位另外加上 yourdomain.com 本身,確保沒有子網域前綴的裸網域也一併涵蓋,不必額外處理。
它真正的賣點不是涵蓋多,而是不用先講好清單。GoDaddy 官方說明也確認,萬用字元憑證沒有規定能保護的子網域數量上限,只要這些子網域都落在同一層級,之後不管加開幾個,都能直接套用同一張憑證生效,伺服器端不需要對憑證機構再做任何事。對常態性開新活動頁、新分店網址的站主來說,這代表你不必在申請當下就把子網域清單定案。
多網域憑證,把不同網域整併進同一張憑證的做法
多網域憑證的做法恰好相反。Sectigo 官方頁面把它定義為用 SAN 欄位把多個完全限定網域名稱(FQDN)列進同一張憑證裡,可以是同一主網域下的不同子網域,也可以是完全不同的主網域,例如同時涵蓋 example.com 與 example.net。這類憑證也常被稱為 UCC 憑證(Unified Communications Certificate)或 SAN 憑證,UCC 是微軟對這類憑證的叫法,常見於 Exchange、Office Communications Server(後來的 Lync)這類需要跨多網域驗證的通訊架構,兩個名稱指的其實是同一種技術,只是叫法不同。
跟萬用字元最根本的差異,在於申請的當下就要把要保護的網域清單列清楚。SSL.com 補充,SAN 憑證確實能同時涵蓋多個頂層網域,但每次要新增一個網域,都必須把完整清單重新交給憑證機構才能生效,不像萬用字元憑證可以動態擴充。
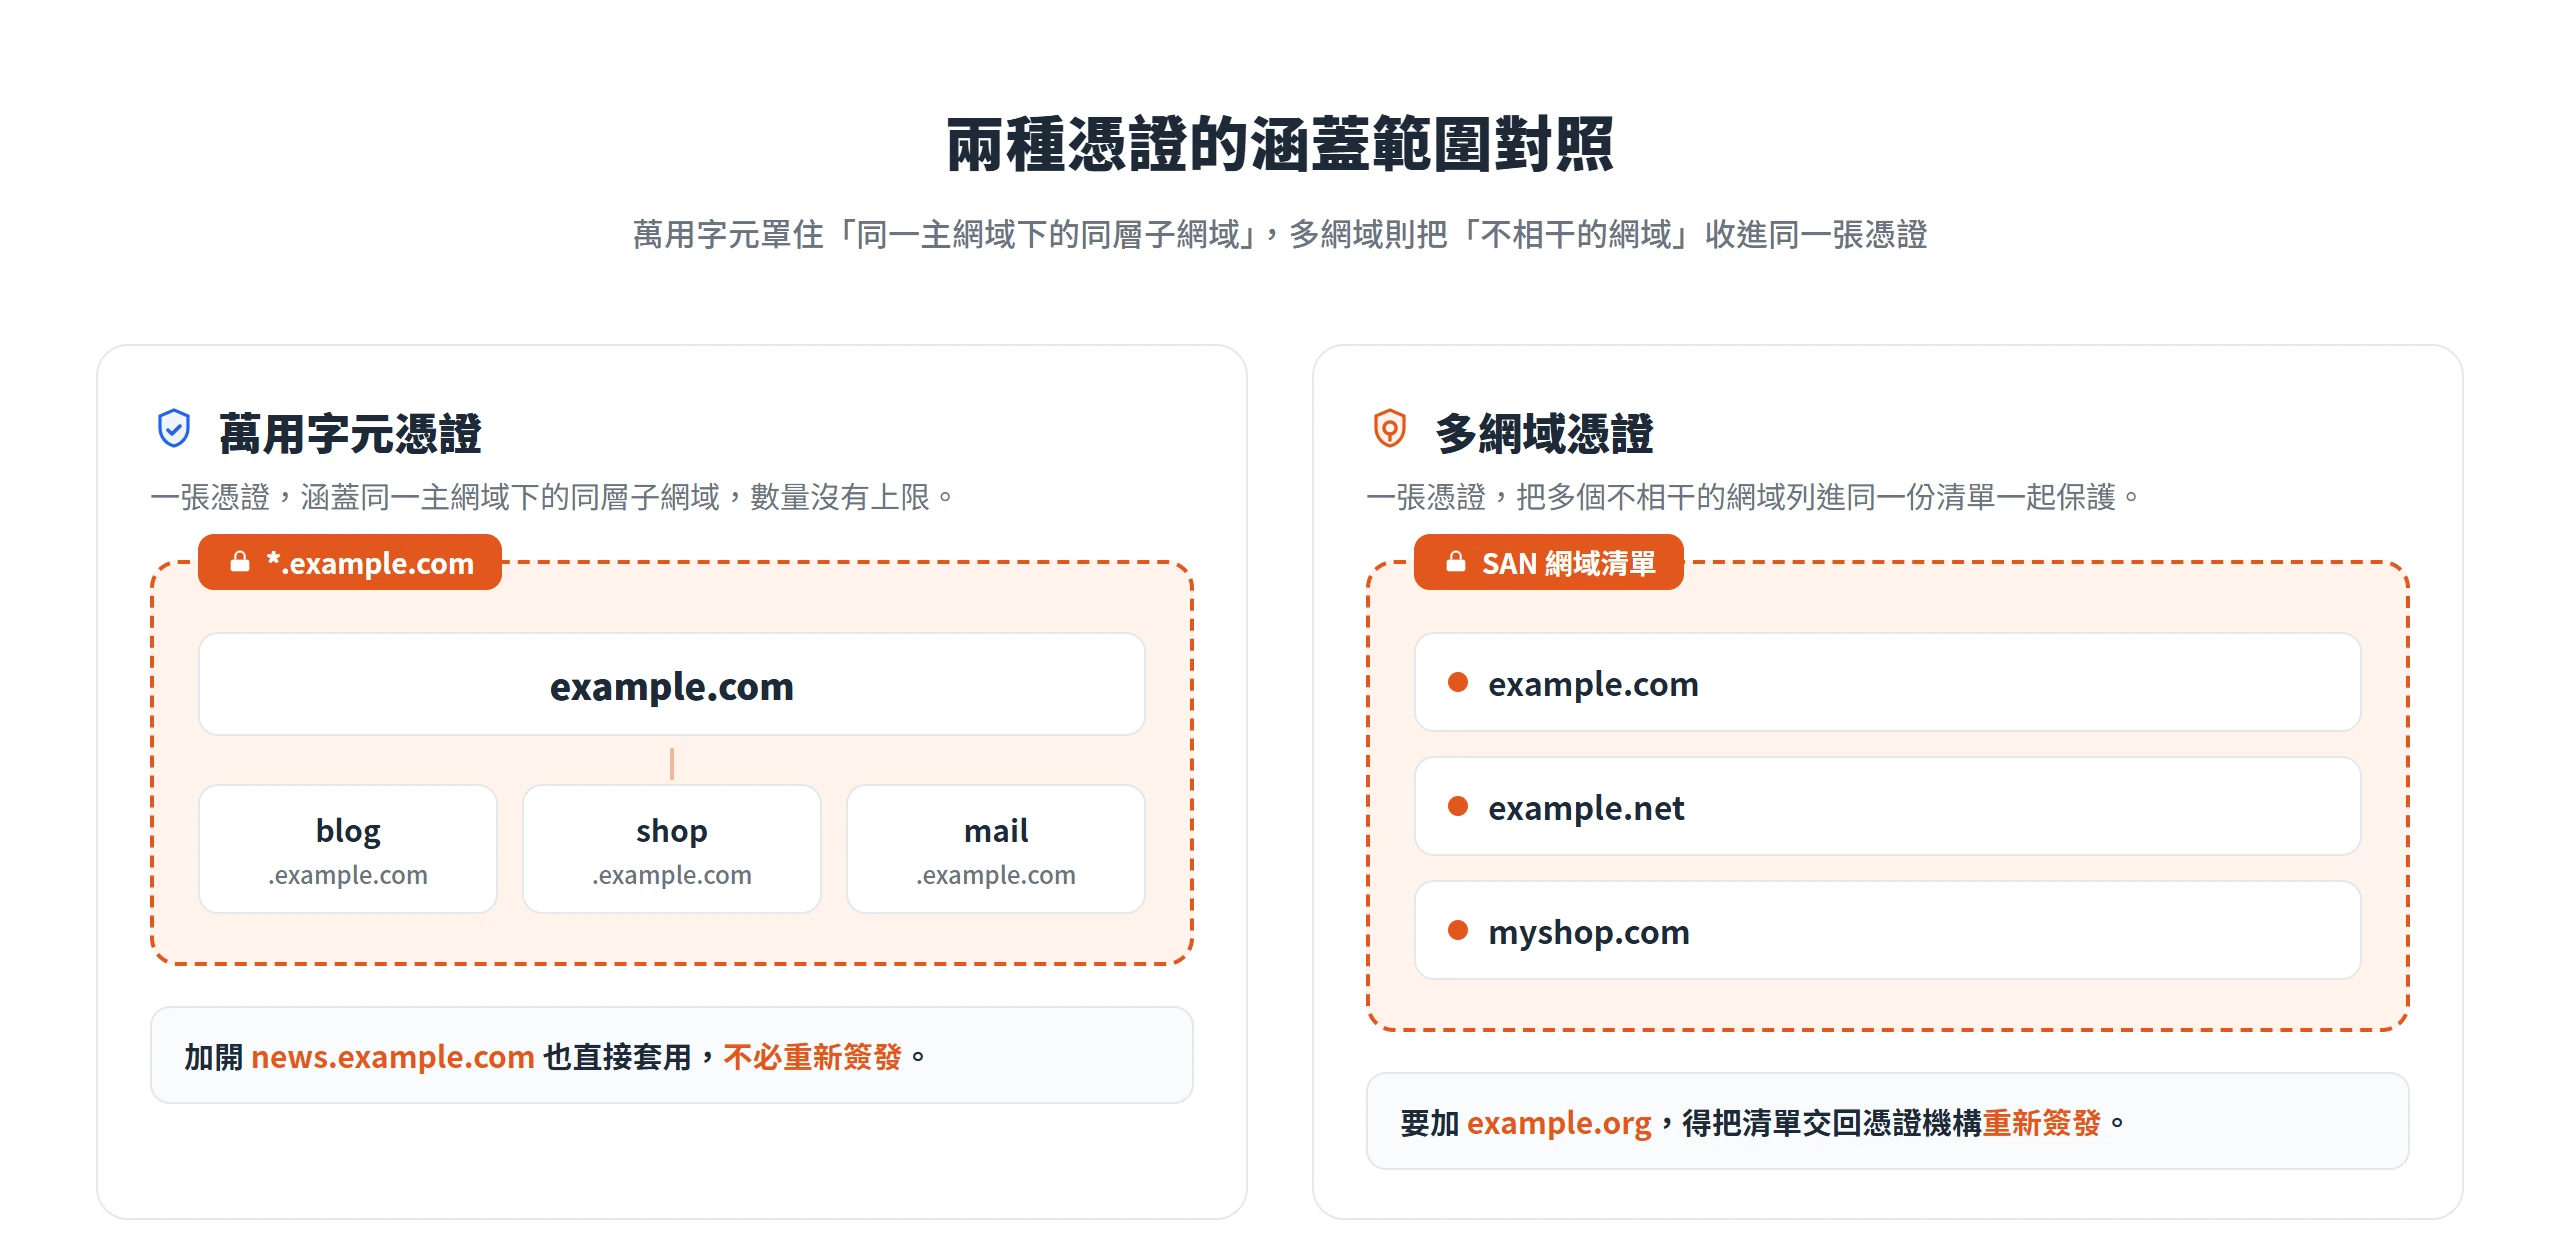
多網域憑證加開子網域就得重新簽發一次
這是整篇最核心的差異點,也直接影響你以後要不要常常跑憑證流程這件事。萬用字元憑證因為用星號涵蓋整個主網域下的子網域,新增子網域時伺服器端不需要對憑證機構做任何動作,憑證本身早就涵蓋了;多網域憑證則完全相反,每加一個新網域,都要回到憑證機構的後台把它加進 SAN 清單、重新簽發一張新憑證,而且這張新憑證還得重新部署到所有掛用它的伺服器上。
SSL.com 官方文章明確對比這兩者,萬用字元憑證可以直接新增子網域,不必重新部署;SAN 憑證則得先把完整網域清單準備好,每次加入新網域都要重新部署一次。Keyfactor 則點出萬用字元憑證的一種換證風險,憑證一旦被撤銷,所有掛用這張憑證的伺服器都得在同一時間點完成更新,才不會造成服務中斷,憑證快到期時也要面對同樣繁重的更新工作。多網域憑證同樣是一張憑證裝在多台伺服器上,換證時一樣得同步處理,伺服器分布得越廣,協調難度就越高。
萬用字元涵蓋不到的兩種情況,換多網域憑證來補
萬用字元憑證不是萬能。它有兩個明確涵蓋不到的情況,你要先知道界線在哪,才不會裝了憑證卻發現某個網址還是跳出不安全警告。
萬用字元只保護同一層、不含跨階層子網域
*.example.com 涵蓋 blog.example.com、shop.example.com 這類第一層子網域,但涵蓋不到 www.blog.example.com 或 a.b.example.com 這種多一層的網址。星號不會跨越句點比對,Keyfactor 官方部落格明確指出萬用字元憑證只涵蓋一層子網域,並舉例 resources.blog.keyfactor.com 這種兩層子網域,用 *.keyfactor.com 簽發的憑證是無效的。
GoDaddy 官方說明也給出同樣的結論:萬用字元憑證只保護申請當下指定的那一層,官方範例顯示,若對 *.www.example.com 申請憑證,保護的是 www.example.com 本身與底下那一層的子網域(如 mail.www.example.com),不在同一層的 blog.example.com 就涵蓋不到。換算到子網域的情境,*.blog.example.com 只能保護 blog.example.com 底下的第一層子網域,要涵蓋到更深一層,得另外申請那一層的萬用字元,或改用多網域憑證,把該網址明確列進清單。
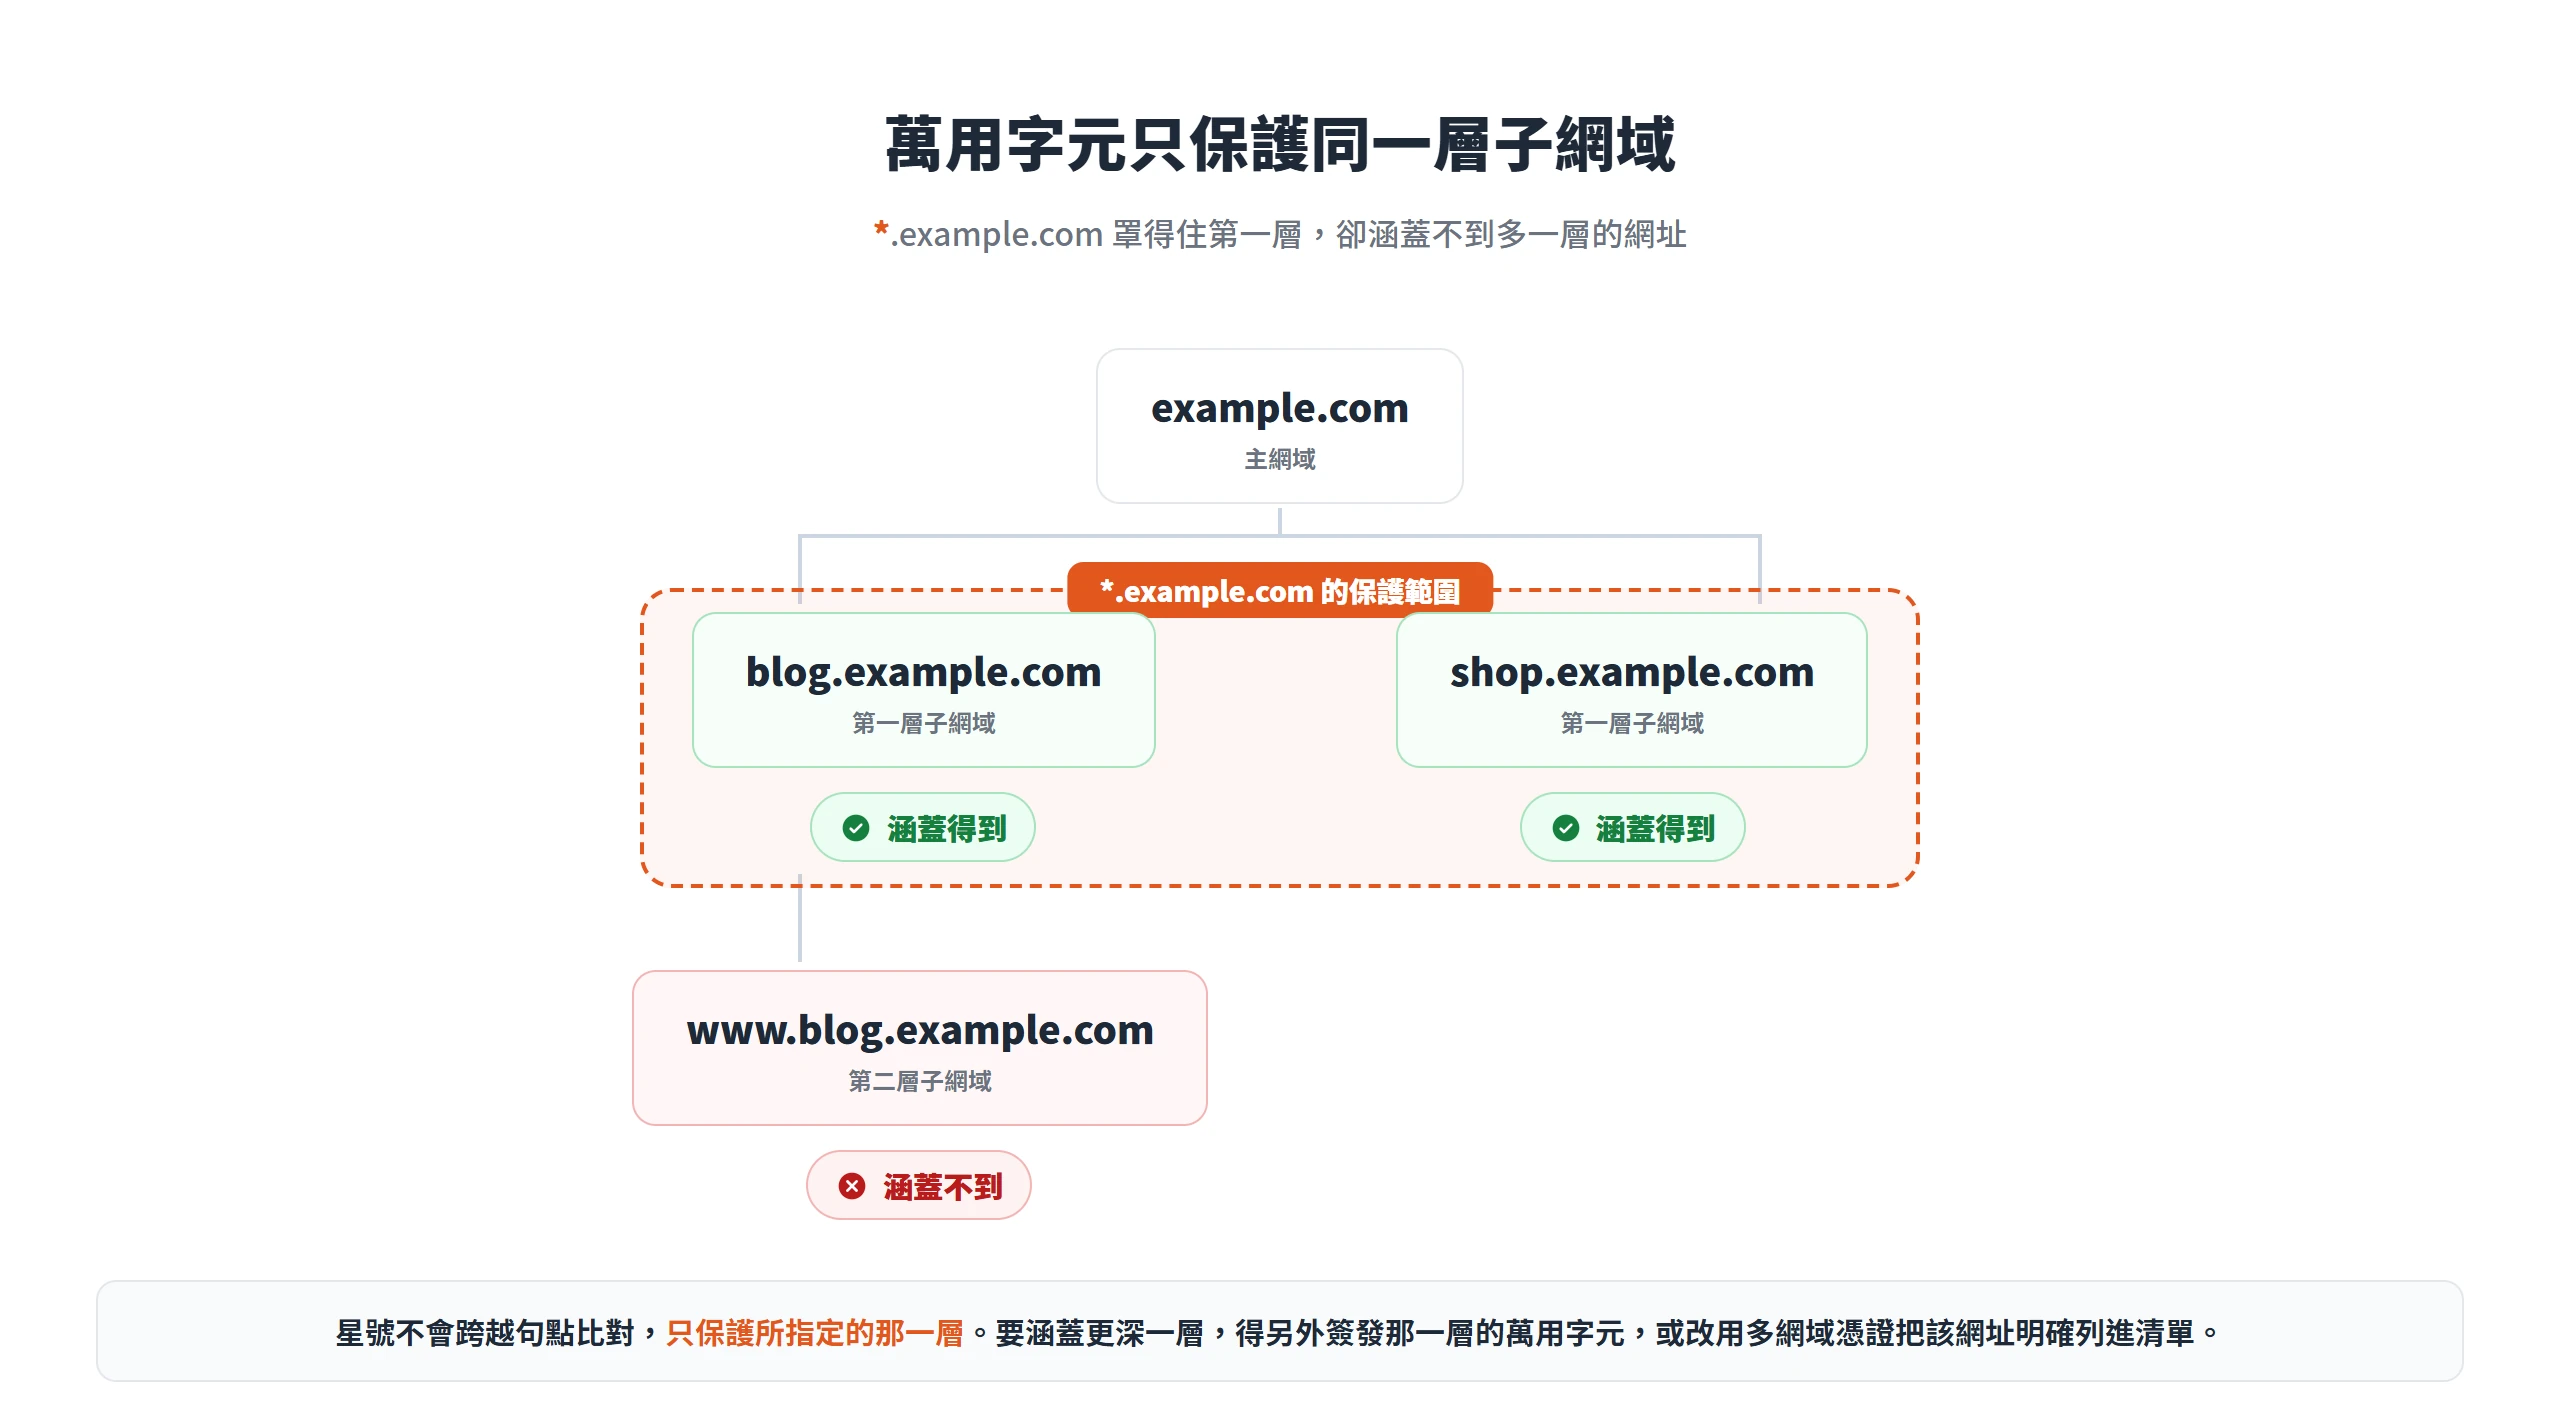
不同主網域或裸網域,要另外列進 SAN 欄位
萬用字元憑證鎖定的是單一主網域,*.example.com 管得到 example.com 底下的子網域,管不到完全不同的頂級網域。如果你同時經營 example.com 與 example.net 這兩個不同的網域,一張萬用字元憑證處理不了這種情況。
這時候才是多網域憑證真正用得上的場景。Sectigo 官方頁面說明,多網域憑證的用途正是涵蓋完全不同的網域名稱,不限同一主網域下的子網域,把不同主網域都列進 SAN 欄位裡,就能用同一張憑證一次保護。
萬用字元與多網域也能合併成一張憑證
多數人以為兩者只能二選一,其實部分憑證機構的多網域憑證,允許在網域清單裡直接放進萬用字元項目,例如把 *.example.com 當成 SAN 清單裡的一筆,業界稱這種組合為多網域萬用字元憑證(Multi-Domain Wildcard)。SSL.com 官方頁面說明,多網域(UCC/SAN)憑證可以在網域清單中加入萬用字元項目,用來同時保護多個網域與其下所有子網域。
這種組合能同時涵蓋某個主網域下所有子網域,加上另一個完全不同的網域,彈性是三種做法裡最大的,但價格也對應最高,多半只有規模較大、架構較複雜的站台才划算。它也不是每家憑證機構都提供,申請前得先確認對方支不支援。
私鑰外洩的風險範圍,萬用字元比多網域更集中
涵蓋範圍與重簽頻率之外,安全性是第三個決策維度,而且方向跟前面的方便正好相反,涵蓋越廣,風險就越集中。
一般憑證的私鑰一旦外洩,只影響那一台伺服器;萬用字元憑證的私鑰若外洩,所有共用這張憑證的子網域與伺服器全部曝險,攻擊者能冒用任何一個子網域發動釣魚或中間人攻擊。Keyfactor 官方部落格把這種情況定調為單一的全面淪陷點,私鑰一旦外洩,所有掛用該憑證的伺服器與子網域,加密連線全部曝險,攻擊者拿到私鑰後,就能冒充憑證涵蓋範圍內的任何網域,還能利用被攻破的伺服器架設釣魚網站。
多網域憑證雖然也共用一把私鑰,但因為涵蓋的網域是申請時列清楚的固定清單,風險範圍相對可控,也比較容易掌握這把私鑰管到哪些網域。DigiCert 官方部落格補充,這正是不少企業乾脆全面禁用萬用字元憑證的原因,只要有一台伺服器被攻破,所有使用這張憑證的網域都會跟著曝險,如果私鑰管理沒做好,例如同一張萬用字元憑證被裝在上千個地方、連外部合作方也共用,風險會遠高於效率帶來的好處。DigiCert 認為萬用字元憑證仍然可以使用,但要先做好管控與監控,並用自動化的憑證管理來兼顧效率與安全。
同一憑證跨協定使用時,還有 ALPACA 攻擊風險
美國國家安全局(NSA)在 2021 年特別發布一份公開資安指引,點名範圍過廣的萬用字元憑證,以及其他同時代表網頁與非網頁伺服器的憑證,容易被 ALPACA(跨協定內容混淆攻擊)手法利用。當你把同一張憑證同時用在跑著不同應用層協定的多台伺服器上,例如網站與郵件伺服器都掛同一張憑證,攻擊者就能把原本要送往網站的請求重導向到另一個子網域上的非網頁服務,因為憑證同樣有效,瀏覽器照樣驗證通過,會把回傳的惡意指令碼當成原網站的內容執行,進而取得該網站的 Cookie 與使用者資料。
美國網路安全暨基礎設施安全局(CISA)也轉發了這份指引。NSA 在指引中指出,若一台掛有萬用字元憑證的伺服器被攻破,該憑證涵蓋的其他所有伺服器都會被牽連受風險,拿到私鑰的攻擊者可以冒充憑證涵蓋範圍內的任何網站,取得有效的使用者帳密與受保護資訊。NSA 建議組織要先釐清每張萬用字元憑證實際涵蓋的範圍,在伺服器前加裝應用程式閘道或 WAF,使用加密 DNS 並驗證 DNSSEC 以防止 DNS 被重導,啟用 ALPN(Application-Layer Protocol Negotiation),並讓瀏覽器保持在最新版本。
多網域憑證的每一個新增網域都要另外計價
計價邏輯是兩者結構性的不同,不是單純哪個比較貴的問題。萬用字元憑證通常是固定價格,不論底下實際開了幾個子網域都算同一張憑證;多網域憑證則是基礎張數加上逐項網域加價的計價方式,網域清單越長,總價就越高。這個結構本身跟前面加開子網域要不要重簽的邏輯是連動的,多網域憑證不只是行政成本比較高,還會實質反映在帳單上。
Sectigo 官方的多網域 DV 憑證頁面說明其計價結構,基礎價格內含 3 個網域或子網域,超出的部分最多可再加 247 個,網域加得越多價格越高。Sectigo 部落格則點出萬用字元憑證的定位,適合需要保護大量子網域的中小型組織,比起逐一購買單一網域憑證更划算,且是涵蓋不限數量子網域、但價格相對多網域憑證更平易的中間選項。
免費憑證也能申請萬用字元,但驗證方式只能用 DNS
不是只有付費憑證機構才發萬用字元憑證。Let’s Encrypt 這個免費、非營利的憑證機構,從 2018 年起就支援萬用字元憑證核發,完全免費。但有一個限制要先知道,萬用字元憑證的網域驗證只能用 DNS-01 這種方式,也就是在網域的 DNS 裡新增一筆指定的 TXT 記錄來證明擁有權,不能像一般憑證那樣用上傳檔案到網站根目錄的 HTTP 驗證方式完成。
這代表要申請免費萬用字元憑證,你必須有能力操作自己網域的 DNS 設定,或使用支援自動化 DNS API 的工具,對用共用主機、沒有 DNS 管理權限的站主來說,會是一道門檻。Let’s Encrypt 官方 FAQ 也提到,同一張憑證可以用 SAN 機制放進多個不同名稱,等同支援多網域,憑證預設效期為 90 天,官方建議每 60 天就重新申請一次,而且不提供 OV、EV 等級,只有 DV。
憑證效期持續縮短會讓重簽更頻繁
不只是選哪一種憑證的問題,整個 SSL/TLS 產業正在往憑證效期越來越短的方向走。這代表不管選萬用字元還是多網域,你要重新申請與重新部署憑證的頻率,都會比過去高很多,讓加開子網域要不要重簽這個差異點的重要性,隨時間只會越來越放大。
Sectigo 官方頁面指出,業界正在把憑證效期大幅縮短,目前約 200 天效期,一年約需更新 2 次;2027 年 3 月起降到 100 天,一年約 4 次更新;依 CA/Browser Forum 已通過的時程,到 2029 年 3 月將縮短到 47 天效期,Sectigo 估計屆時一年要更新約 12 次,換證幾乎變成每個月的例行工作。Keyfactor 在 2022 年發布的機器身分管理調查(State of Machine Identity Management)也發現,81% 的受訪組織在過去 24 個月內至少發生過兩次憑證相關的服務中斷。
子網域數量會不會持續增加,決定該選的方向
把前面涵蓋範圍、重簽頻率、安全性、計價這四個維度整理起來看,能得到一個可以直接套用的判斷依據。關鍵不是哪一種比較好,是你的子網域會不會持續增加這一件事,其他維度多半跟著這個答案走。
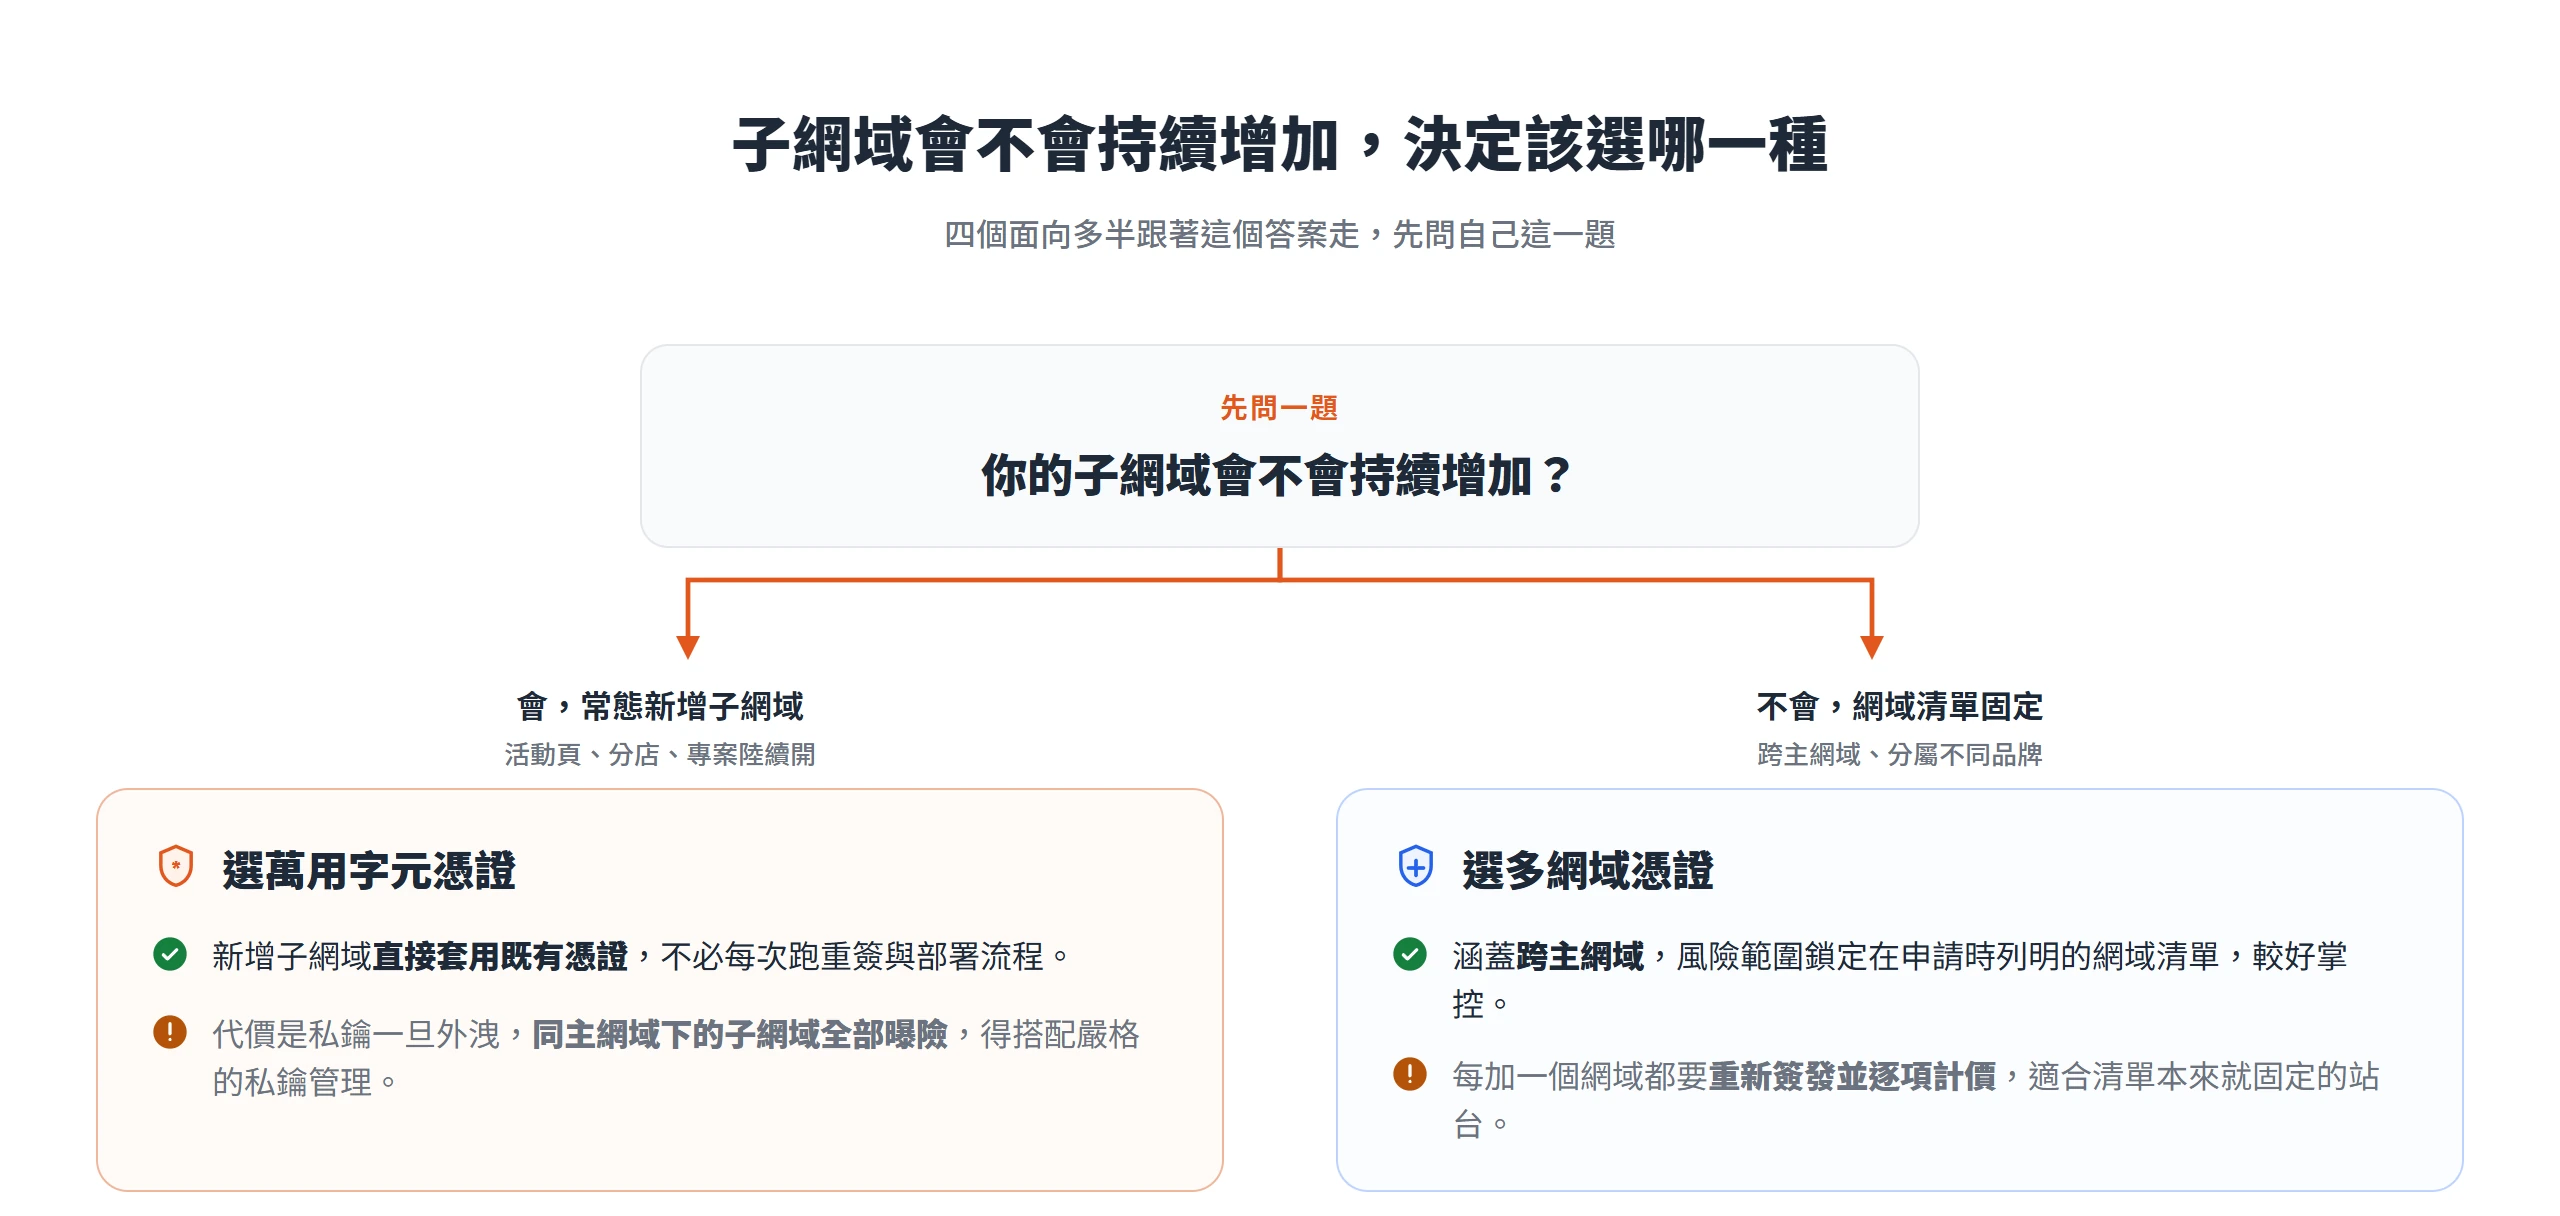
子網域會持續增加,萬用字元省下重新簽發的麻煩
如果你的網站常態性開活動頁,或依專案、分店動態新增子網域,像是 campaign-launch.example.com、branch3.example.com 這種命名方式,萬用字元憑證會比較適合你。新增子網域當下就能直接套用既有憑證,不必每次跑一次申請與部署流程。
付出的代價是私鑰外洩時風險範圍較集中,一旦私鑰外流,所有掛用同一張憑證的子網域都會一起曝險。這代表你得搭配好的私鑰存放規範與伺服器管理習慣,才能把前面提到的單一全面淪陷點風險壓下去。
網域組合固定且分屬不同主體,多網域憑證更合適
至於網域清單本來就相對固定的站主,例如公司同時經營 example.com 與 example.net 兩個不同品牌網域,或只需要涵蓋跨主網域的少數幾個服務,多網域憑證會更合適。
它多花一點行政成本,換來的是涵蓋範圍完全在你的掌控之中,私鑰風險不會隨意擴散到未預期的子網域。對想把風險範圍鎖定在明確列出的幾個網域的站主來說,這點反而更重要。
不管你最後選哪一種,憑證管理都不會是裝上去就結束的事。你的子網域清單會變動,效期也會持續縮短,真正重要的是有沒有一套穩定的流程,能在憑證到期前就完成重新簽發與部署,而不是等瀏覽器跳出警告才發現漏掉了。把這件事納入你網站的例行維運裡,遠比糾結萬用字元還是多網域比較好更實際。