
多數人以為維護 WordPress,只要想到才登入後台看看有沒有新版本可以按下更新,不用特別排時間去做。實際情況卻不是這樣。光是去年,WordPress 生態系新增的漏洞數量就成長四成以上,其中容易被自動化程式鎖定、發動大規模攻擊的高風險漏洞,增幅更超過一倍。等真的出狀況才想起「好像很久沒登入後台了」,那個時間差往往已經足夠讓網站被入侵。
WordPress技術維護,指的是核心程式、外掛與佈景主題的更新排程,加上備份、安全掃描、效能追蹤與正常運行監控這幾件事的總和,不是裝好網站就能一直放著不管的事。少做任何一項,網站曝露在漏洞裡的時間就會拉長,而攻擊者從漏洞公開到實際發動攻擊,反應時間常常只以小時計算,不是留給你「這週有空再說」的餘裕。
先看維護實際包含哪些工作,再回頭比較自己做與外包在時間投入、技術門檻與應變速度上各自的落差,讓你能對照自己網站的情況,判斷哪一種安排比較合適。
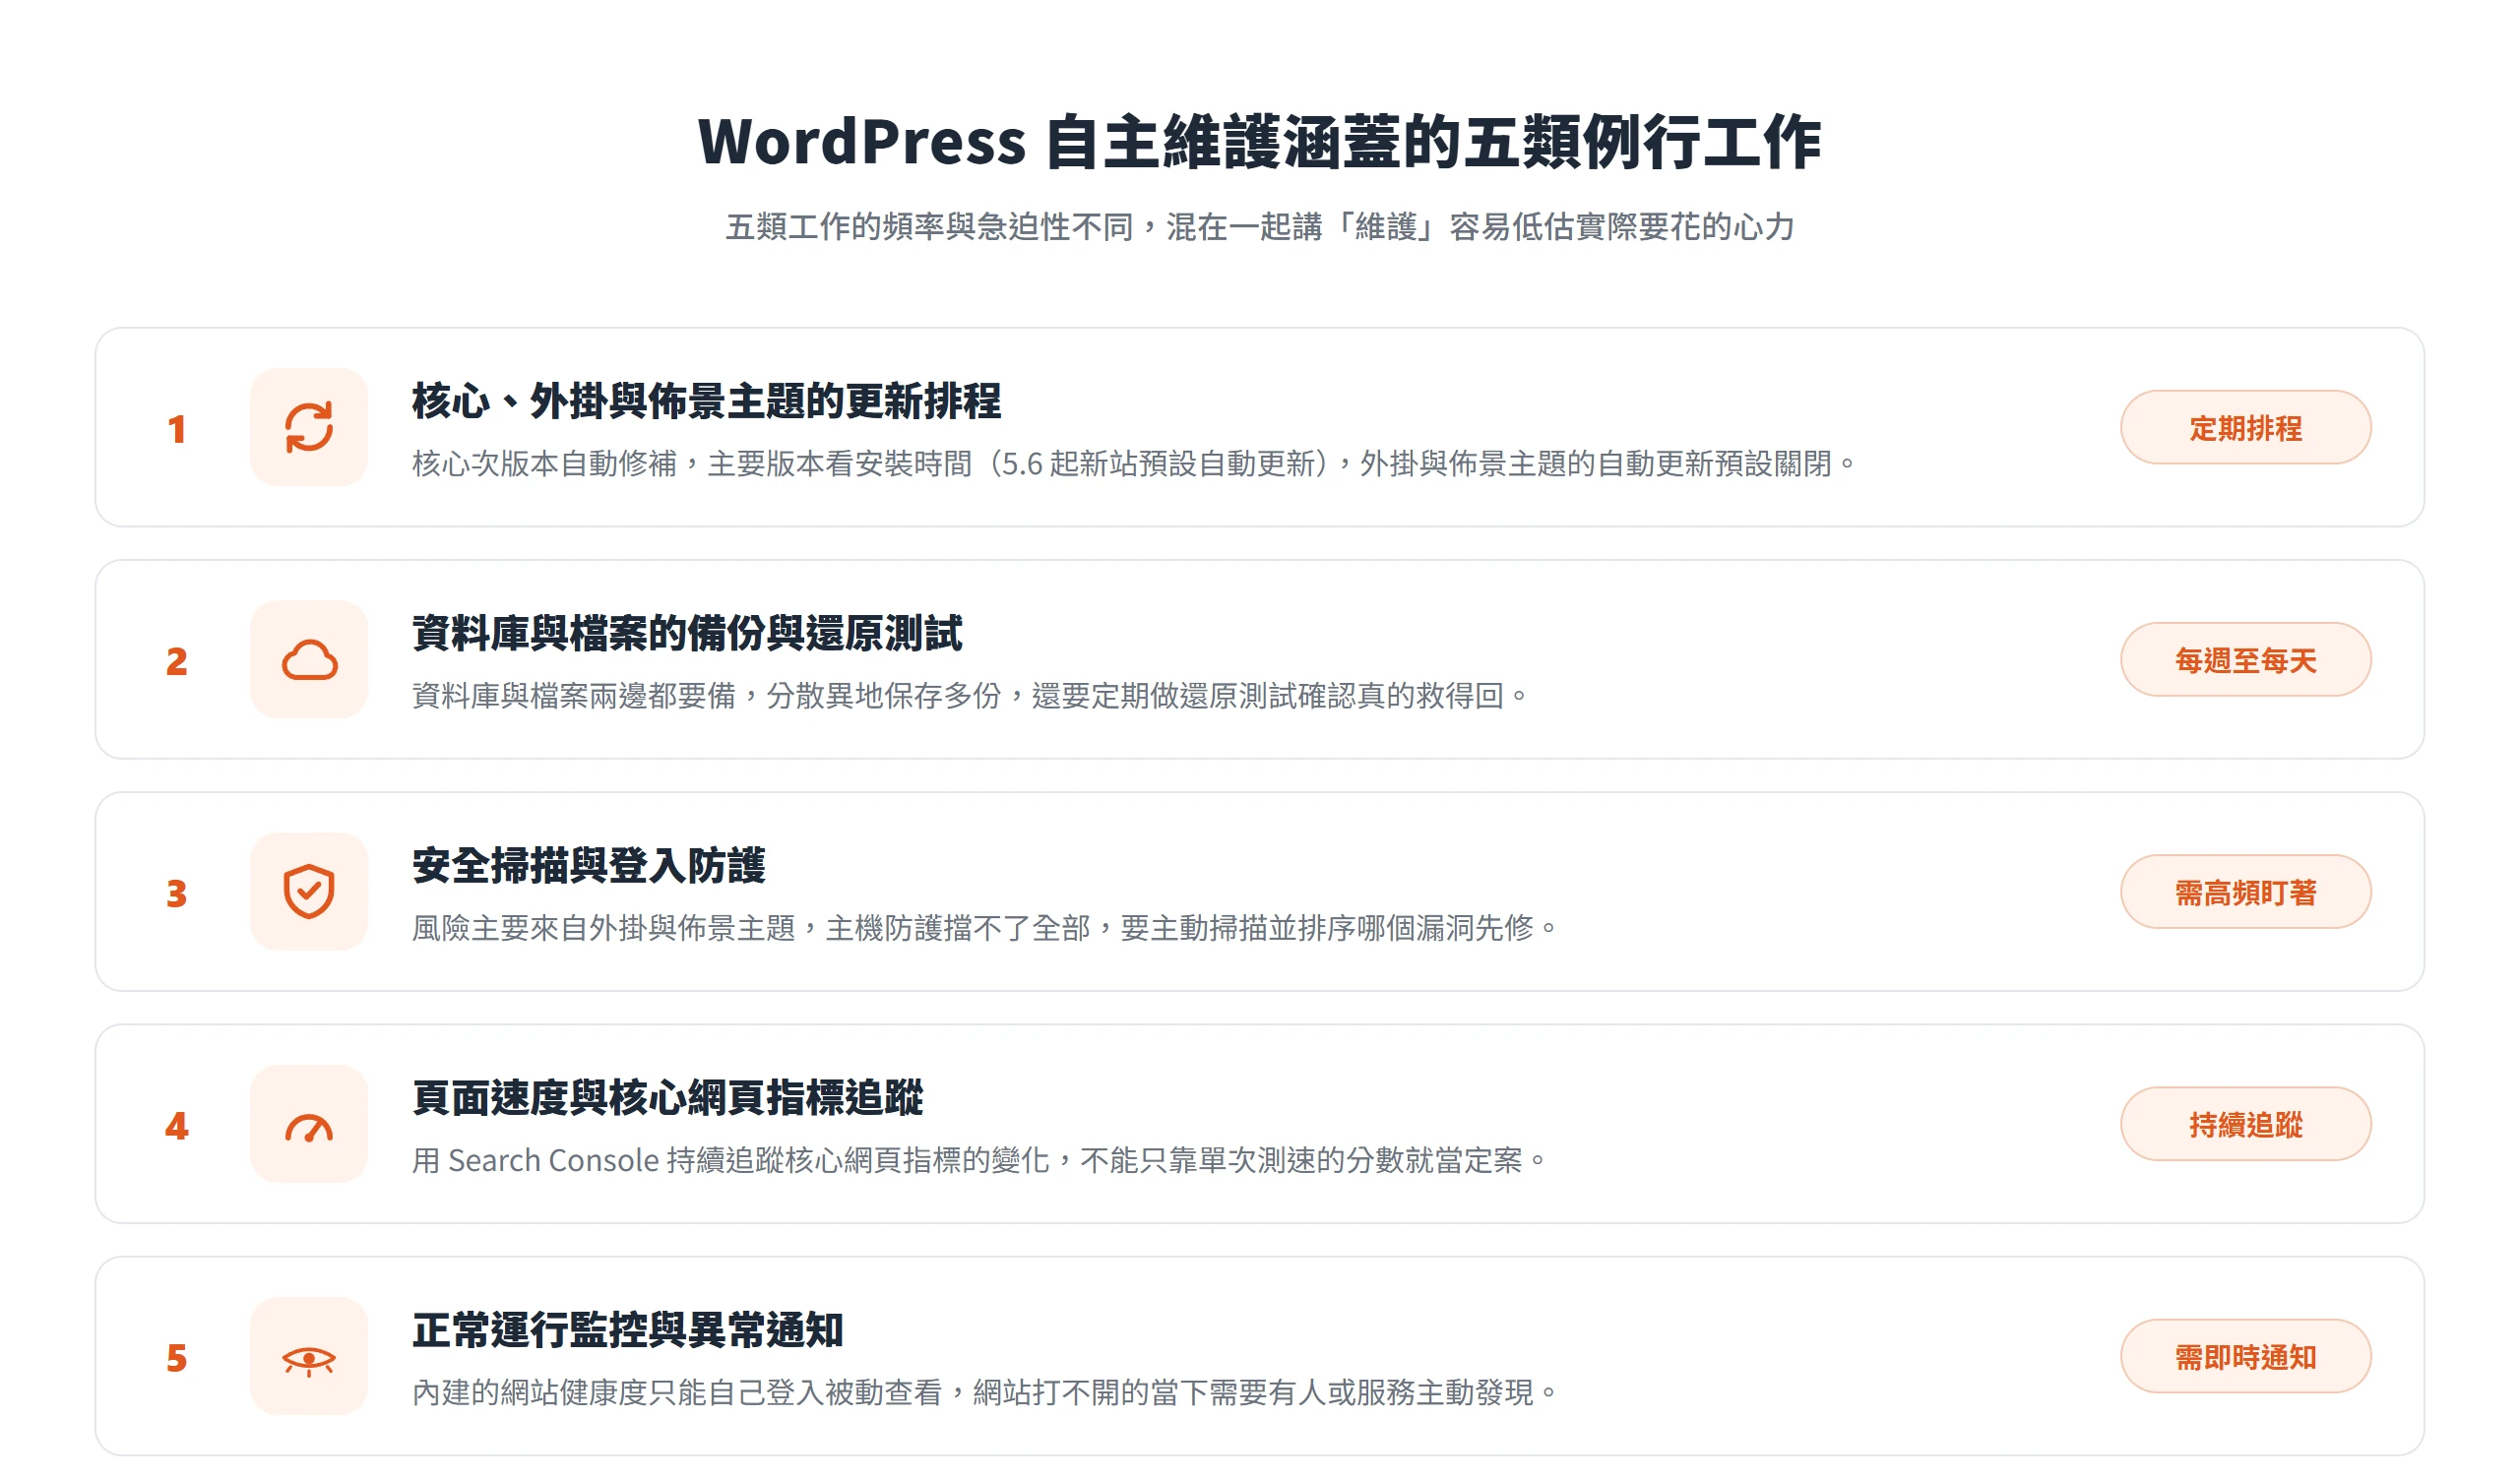
WordPress 自主維護涵蓋的五類例行工作
WordPress技術維護,通常被簡化成一句「要維護」,但實際攤開來看,至少包含 5 個性質不同的工作類別:核心程式、外掛與佈景主題的更新排程;資料庫與檔案的備份;安全掃描與登入防護;頁面速度與核心網頁指標的追蹤;以及正常運行監控與異常通知。這 5 類工作的頻率與急迫性都不一樣,有的一週檢查一次就夠,有的則需要每天、甚至隨時盯著,混在一起講「維護」,才會讓人低估這件事實際要花的心力。
核心程式、外掛與佈景主題的更新排程
WordPress 核心程式其中一部分更新其實已經自動化。從 3.7 版開始,只要是次版本更新與安全性修補,系統會在背景自動套用,不需要登入後台按任何按鈕。涉及功能大改版的主要版本更新,例如跨版號的升級,則要看網站是什麼時候裝的。5.6 版起新安裝的網站,預設連主要版本也會自動更新;在那之前就裝好的網站維持原本的設定,主要版本仍要手動點擊「立即更新」,除非管理員自己開啟。這個分界很容易被誤會,不少人以為裝了 WordPress 就等於全自動維持在最新狀態,實際上預設的自動更新只管核心程式,外掛與佈景主題除了 WordPress.org 依個案判定推送的少數特例(多半是重大漏洞),都不在這個預設範圍裡。
外掛與佈景主題從 5.5 版開始可以在後台逐一開啟自動更新,但預設是關閉的;沒有開啟的,就要自己排定檢查頻率、逐一按下更新。這代表就算核心程式安全性更新都乖乖套用,只要有一支外掛或佈景主題沒跟上版本,漏洞照樣存在。一個網站往往裝了不少外掛,每一支的更新頻率、相容性表現都不一樣,要固定排出時間逐一檢查,本身就是一項持續性的工作。
一鍵更新按下去卻沒有反應,最常見的原因跟伺服器的檔案權限有關。更新失敗時,系統會留下一個暫存標記檔,導致網站無法正常顯示,要透過 FTP 手動移除這個檔案才能恢復,不是單純重新整理頁面或再按一次更新就能解決。這代表出狀況時,需要基本的檔案存取能力與判斷力,才知道問題出在哪、該去哪裡處理。也因為更新有機率造成網站顯示異常,WordPress.org 的升級文件明白建議,動手更新前先完成一次備份,這不是可有可無的步驟,而是固定該做的事前準備。
資料庫與檔案的備份、異地保存與還原測試
備份常被簡化成「有裝自動備份外掛就好」,但完整的備份必須同時涵蓋 2 個部分:資料庫,也就是文章、留言、連結等內容;以及檔案,包含核心程式、佈景主題、外掛與上傳的媒體、設定檔。少了任何一邊,備份都不完整。資料庫救得回文字內容,救不回版面與外掛設定;檔案救得回程式碼,救不回文章與留言資料。
備份頻率該多高,WordPress.org 的進階管理手冊給出具體建議:文章不多的小型網站每週備份一次就夠,活動頻繁、文章量多的網站則要每天備份。保留份數上,手冊建議至少留 3 到 5 份最近的備份,而且分別存放在不同位置,例如主機本身、雲端空間,再加上下載一份到本機電腦,避免單一儲存點損毀就整批遺失。
有備份跟備份真的能還原,是兩件不同的事。就算設定了自動備份,也該定期手動做一次還原測試,確認整套流程真的有在運作,而不是等到網站真的出事,才發現備份檔案早就損壞,或者根本沒有按照排程執行。這個測試步驟最容易被跳過,原因通常不是不知道要做,而是平常一切正常,沒有誘因回頭檢查。
安全掃描與登入防護的例行檢查
WordPress 的安全風險,主要不是來自核心程式本身,而是外掛與佈景主題。Patchstack 在《State of WordPress Security in 2026》報告裡指出,2025 年整個 WordPress 生態系統共發現 11,334 個新漏洞,比 2024 年的 7,966 個成長 42%,其中約 17% 屬於高風險、容易被自動化程式鎖定發動大規模攻擊,這類高風險漏洞的年增幅達 113%,發現數量甚至超過前兩年的總和。
很多人以為主機商本身有做防護就等於安全無虞,但同一份報告的滲透測試結果顯示,主機端的安全防護整體只擋下 26% 的漏洞攻擊。換句話說,就算用的是有安全防護機制的主機,剩下超過七成的攻擊手法照樣能繞過去,及時更新與主動掃描沒辦法被主機的防護取代。
更麻煩的是攻擊者的反應速度。Patchstack 的資料顯示,漏洞從被公開到第一次被用來實際攻擊,加權後的中位時間只有 5 個小時。這代表如果安全檢查只排在每週、甚至每月才做一次,曝險的空窗期早就足夠讓網站被鎖定。
現代惡意程式也懂得躲避偵測,有些會對搜尋引擎爬蟲與真人訪客顯示不同內容,讓管理員從後台介面看起來一切正常;有些則潛伏在伺服器記憶體裡,會自動復原被清除的檔案。很多網站發現中鏢,不是靠後台警示,而是靠搜尋排名下滑或客戶反映異常才察覺。Verizon 在《2026 Data Breach Investigations Report》裡也提到,漏洞利用已經首度超越竊取的登入憑證,成為資料外洩事件最常見的初始入侵管道,占比達 31%,前一年只有 20%;而列在美國 CISA 已知遭利用漏洞清單上的關鍵漏洞,從被偵測到真正完成修補的時間中位數,也從 32 天拉長到 43 天。這說明排序哪個漏洞該優先處理,本身就是一項持續性工作,不是裝好一支安全外掛就能一勞永逸。
頁面速度與核心網頁指標的追蹤
網站跑得快不快,不是憑感覺判斷,Google 訂出 3 項具體的核心網頁指標,各自有公告的門檻值。Largest Contentful Paint,衡量頁面主要內容的載入速度,建議在開始載入後 2.5 秒內完成;Interaction to Next Paint,衡量使用者操作後的反應速度,建議低於 200 毫秒;Cumulative Layout Shift,衡量畫面版面的視覺穩定度,建議低於 0.1。Google 表示,達到良好的核心網頁指標,連同其他頁面體驗面向,符合核心排名系統想獎勵的方向。
Google 的 web.dev 文件建議網站經營者自行建立真實使用者監測,不能只靠單次跑一次測速工具拿到的分數就當作定案,同一個網站在不同時段、不同裝置、不同網路環境下的表現會有落差,單次測試看到的只是一個切片。
後台可以透過 Search Console 提供的核心網頁指標報表持續追蹤這 3 項數字隨時間的變化,而不是等到有人反映網站好像變慢了,才想到要查。效能不是裝完主機、選完主題就固定不變的東西,外掛數量增加、圖片檔案變大、佈景主題更新,都可能讓原本達標的分數慢慢退步,需要有人定期回頭確認。
正常運行監控與異常通知機制
WordPress 核心其實內建一個常被忽略的健檢工具,叫做網站健康度,位置在後台「工具」選單底下。它會分項檢查效能相關項目,包含 WordPress 與 PHP 版本、伺服器模組、排程事件、REST API、檔案上傳等;安全相關項目,包含過期的外掛與佈景主題、是否使用 HTTPS、除錯訊息是否對訪客公開等;還有伺服器組態與檔案系統的寫入權限。檢查結果會依嚴重程度分成 3 類:嚴重問題、建議改善、已通過。
這個工具的限制在於它是被動的,要自己登入後台去看,結果才會出現在眼前,它不會在網站整個打不開的當下主動發通知提醒。這正是判斷要不要額外找監控服務、或交給外包持續盯著的關鍵落差,網站健康度能告訴你目前的狀態,但沒辦法在你沒登入的時候替你盯著。
看得懂報告裡哪些項目真的要處理、哪些可以先放著,本身也是一種需要累積的判斷能力。有些建議改善項目影響有限,可以排在後面處理;但有些看起來不起眼的警示,實際上跟資安或效能直接相關,拖著不處理風險會慢慢累積。分辨這兩者的差異,同樣是維護工作的一部分,不是把清單跑一遍打勾就結束。
外包廠商實際接手的範圍與留給網站經營者的責任
前面 5 類工作,外包出去之後並不會全部消失,只是分工方式改變。外包合約通常真正接手的,是技術性高、重複性高、需要持續盯著時效的部分;不涉及業務判斷或創意產出的內容決策、行銷策略、與網站定位相關的取捨,即使把技術維護全部外包出去,仍然要自己決定。把外包直接等同於完全不用管,是最容易誤解的一點。
外包合約常見涵蓋的技術性工作範圍
對照前面 5 類工作,適合、也最常被納入外包合約的,是核心與外掛的更新排程與相容性測試、資料庫與檔案的定期備份與異地保存、安全掃描與發現異常後的初步應變,加上基礎的載入速度與正常運行監控。這幾項工作的共同特徵是需要持續盯著,而不是做一次就結束,而且判斷是否安全需要一定的技術背景。
這也是為什麼這幾項工作特別適合交給外部處理,漏洞公告、更新釋出、備份是否成功,這些狀態隨時在變動,需要有人固定時間去確認,而不是想起來才檢查一次。把這部分交給已經有經驗、有固定流程的一方,能省下自己摸索判斷標準的時間。
網站經營者仍須自行決定的內容與商業判斷
內容更新的節奏與素材本身、要不要安裝某個新外掛或新功能的商業判斷、發生資安事件或客訴時要對外怎麼溝通,還有網站整體定位與使用者體驗的取捨,這些即使把全部技術性工作都外包出去,仍然是自己要做的判斷。外包廠商不會替你決定這個功能該不該做,也不會替你想好客訴發生時該怎麼回應客戶。
這一點常被忽略,因為外包這個詞聽起來像是把整件事都交出去。實際上外包省下的是持續盯著漏洞公告、備份狀態這類需要即時反應的工作,不是把跟網站有關的所有決定都一起交出去。分清楚這條界線,才不會誤以為簽了外包合約就從此不用再管網站的任何事。
自己維護與外包在四個面向的落差
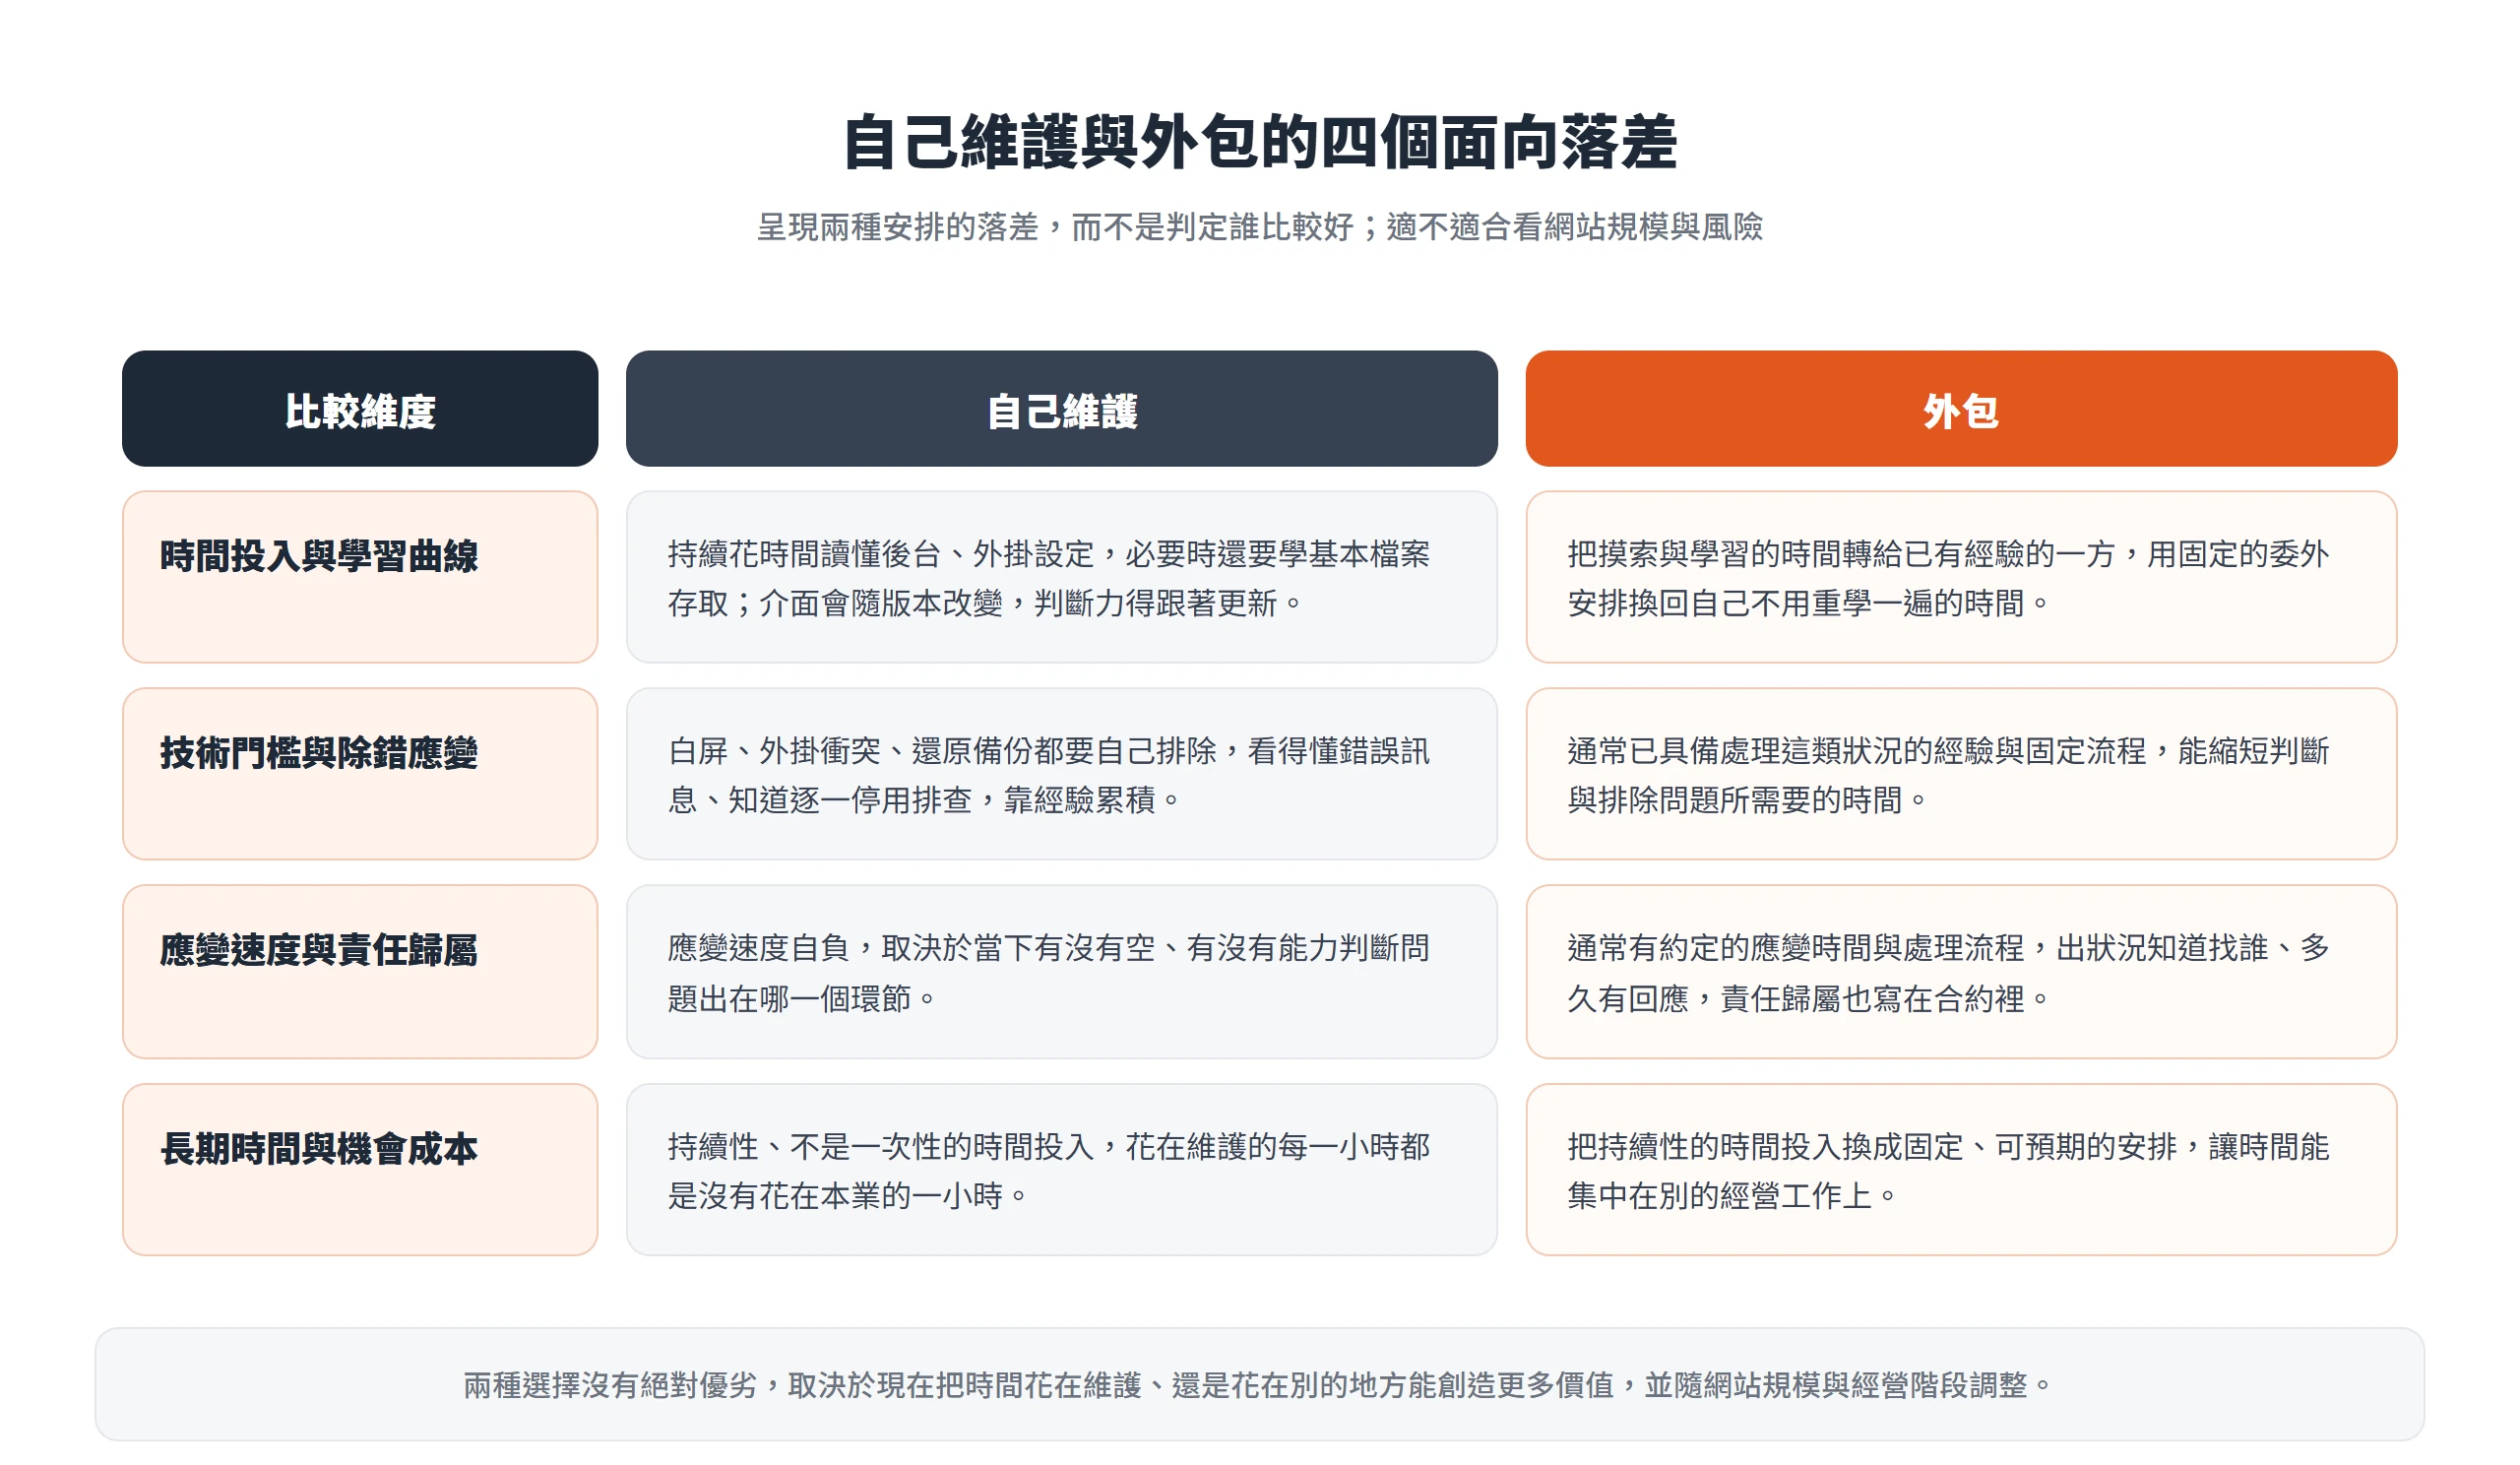
把前兩節攤開的內容收斂成幾個具體的比較維度,會更容易對照自己的情況。4 個維度分別是時間投入與學習曲線、技術門檻與除錯應變能力、應變速度與事故責任歸屬,以及長期投入的時間與機會成本,重點在於呈現每個維度之間的落差,而不是重複前面已經講過的工作項目清單。
時間投入與學習曲線的落差
自己維護 WordPress,不是裝好外掛就沒事,而是要持續投入時間去讀懂後台的更新介面、外掛設定頁面,必要時還得懂基本的檔案存取,例如透過 FTP 或主機控制台操作。這些技能不是學一次就終身受用,隨著 WordPress 版本更新、外掛生態改變,原本熟悉的操作介面可能會換位置、換邏輯,判斷力需要跟著持續更新。
前面提到一鍵更新失敗要靠 FTP 手動移除暫存檔這類操作,就是自己維護確實超出按一個按鈕的實例。外包本質上,是把花時間學會這些判斷這件事轉移給已經具備經驗的一方,用固定的委外成本換回自己不用重新學一遍的時間。
技術門檻與除錯應變能力的落差
技術門檻不只在於會不會按更新,更在於出狀況時能不能自己排除問題。更新造成外掛衝突、網站白屏、版面跑掉,這類狀況要解決,需要基本的除錯能力,看得懂錯誤訊息、知道怎麼逐一停用外掛排查問題出在哪支、必要時懂得怎麼還原備份。這些不是天生就會的技能,而是要靠經驗累積。
漏洞修補的優先順序判斷,同樣是持續性的工作,不是學會一次就一勞永逸。Verizon 的《2026 Data Breach Investigations Report》指出,以中位數來看,組織這一年要修補的已知遭利用關鍵漏洞比前一年多了 50%,這類漏洞從偵測到完成修補的時間中位數也從 32 天拉長到 43 天,修補的優先順序得持續花心力排。外包方通常已經具備處理這類狀況的經驗與固定流程,能縮短判斷與排除問題所需要的時間。
應變速度與事故責任歸屬的差異
前面提到,攻擊者從漏洞公開到實際發動攻擊,反應時間常常只以小時計算,這代表自己維護如果沒辦法隨時盯著,曝險的時間可能早就足夠讓網站被入侵。外包通常有明確約定的應變時間與處理流程,出狀況時知道要找誰、多久內會有回應,責任歸屬也在合約裡寫清楚。
自己維護則完全自負應變速度,取決於當下有沒有空、有沒有能力判斷問題出在哪一個環節。這不代表自己維護就一定比較危險,而是要誠實評估,真的出狀況的時候,自己有沒有辦法在攻擊者的反應速度之內做出對應處理,還是需要花更多時間才能釐清問題出在哪。
長期投入的時間與機會成本差異
自己維護是持續性、不是一次性的時間投入。這段時間原本可以用在本業或其他經營工作上,這就是機會成本的概念,花在維護上的每一小時,都是沒有花在別的地方的一小時。
外包則是把這段持續性的時間投入,轉換成固定的、可預期的安排,讓經營者的時間能集中在別的事情上。兩種選擇沒有絕對的優劣,取決於現在把時間花在維護上,還是花在別的地方能創造更多價值。這個判斷會隨著網站規模與經營階段改變,不是一次決定就永遠不變。
規模小、變動少的網站,自己維護要看的四個條件
哪些網站適合自己維護,答案不是預算不夠就自己做,而是要看幾個具體條件。第一個條件是規模與外掛數量,網站規模小、裝的外掛數量少,代表攻擊面本身就比較小,需要盯著的項目也少,加上內容更新頻率低,不會每週都有新的變動需要處理。
第二個條件是經營者或團隊內部本身有沒有基本的技術底子,或者願不願意花時間學習後台操作與判斷力。這不代表要具備開發能力,而是能看懂更新提示、知道哪些外掛可能有相容性風險、遇到問題時知道該去哪裡找答案。
第三個條件是網站涉及的風險等級。如果網站不涉及金流交易、會員個資這類高風險資料,就算短暫出狀況,損失也在可以承受的範圍內,自己慢慢排除問題不會造成太大代價。
最容易被忽略的其實是第四個條件,經營者是不是真的有固定時間能做例行檢查,而不是有空再說。很多自己維護失敗的案例,不是不會做,而是長期沒有空做:更新排到三個月後才想起、備份設定好之後就再也沒去確認過。技術門檻不是唯一的關卡,持續投入的意願跟時間,同樣重要。
流量成長快、風險承受度低的網站,外包要看的四個條件
跟前一節對照,適合考慮外包的情境同樣有幾個具體條件。第一個是網站涉及金流交易、會員個資或其他敏感資料,一旦出事,風險承受度就低,不能靠先放著晚點處理來因應。
第二個是流量成長快、外掛與自訂功能持續增加,代表需要盯著的項目與攻擊面同步在擴大,原本自己還應付得來的檢查量,可能已經超過能持續投入的時間。
第三個是內部沒有穩定人力持續做例行檢查,例如原本負責的人異動、或者身兼多職導致維護工作被一再擱置。這種情況下,就算過去自己維護做得不錯,也可能因為人力變動就出現空窗期。
第四個條件,呼應前面提到的應變速度落差,需要有人在意外發生的當下就能立即應變,而不是等到經營者自己有空才處理。攻擊者的反應速度以小時計算,外包省下的核心正是這段應變時間,而不是單純把工作量轉移出去。
維護工作可以拆解,不必整套外包或整套自己做
自己做與外包不是二選一的極端選項,而是可以依工作性質與風險等級拆開分配。把技術性、需要持續盯著時效的部分交給外包,把不需要即時反應、自己能掌握的部分留給自己做,是常見的折衷做法。分配的判準可以依風險等級來定,而不是憑感覺或預算高低隨意切。
技術性維護外包,內容與商業判斷留給自己
具體的拆分方式,可以是把安全掃描、核心與外掛更新、備份管理這類需要持續盯著時效的工作外包出去,把內容更新、素材上傳、商業決策留給自己處理。拆分之後,經營者仍要負責決定「這次要不要裝新外掛」、「內容什麼時候更新」,只是不用自己盯著漏洞公告與備份是否成功。
這種拆分方式,讓部分外包不再等於完全外包或完全自己做的二元對立。多數網站的實際情況,本來就落在這兩個極端之間,依自己的技術能力與可投入時間,挑出真正該交出去的那部分就好。
外包比重看風險等級,不是看預算高低
實際拆分時,可以用風險等級,而不是預算高低,來決定哪些工作優先外包、哪些可以自己來。涉及金流、會員資料或高流量的部分,風險等級高,優先考慮外包,或者至少確保有人即時盯著;純展示用、變動少、不涉及交易的部分,風險等級低,適合自己巡檢。
這個判準可以隨著網站發展階段調整,不是一次決定就永遠不變。網站剛起步時,風險等級低,可能適合自己維護;等到流量與交易量成長之後,風險等級同步提高,屆時再重新評估要不要把部分工作轉外包,會比一開始就把所有決定定死更務實。
WordPress技術維護從來不是做或不做的單選題,而是持續分配時間與風險承受度的過程。無論最後選擇自己維護、全部外包,還是拆開分配,真正該回頭檢查的,是這套安排有沒有跟得上網站現在的規模與風險,而不是一套設定套用到底、不再更動。網站會成長,維護的方式也該跟著調整。