
多數沒有 IT 部門的中小企業老闆,抓中小企業資安預算的第一個念頭,不是先看自己最怕丟掉什麼,而是先問「別人都抓多少比例」。這個念頭不算錯,錯的是接下來的動作:直接套一個聽過的數字,像是政府對特定計畫與採購案訂的比例、或是 Gartner 公布的「資安占 IT 預算幾%」數據,然後照樣算出一個金額。這兩套數字都真實存在,也確實常被引用,但把它們原封不動套進一家沒有 IT 部門、支出散落各處的中小企業,算出來的數字通常經不起細看,不是比例本身錯,是套用的前提本身就對不上。
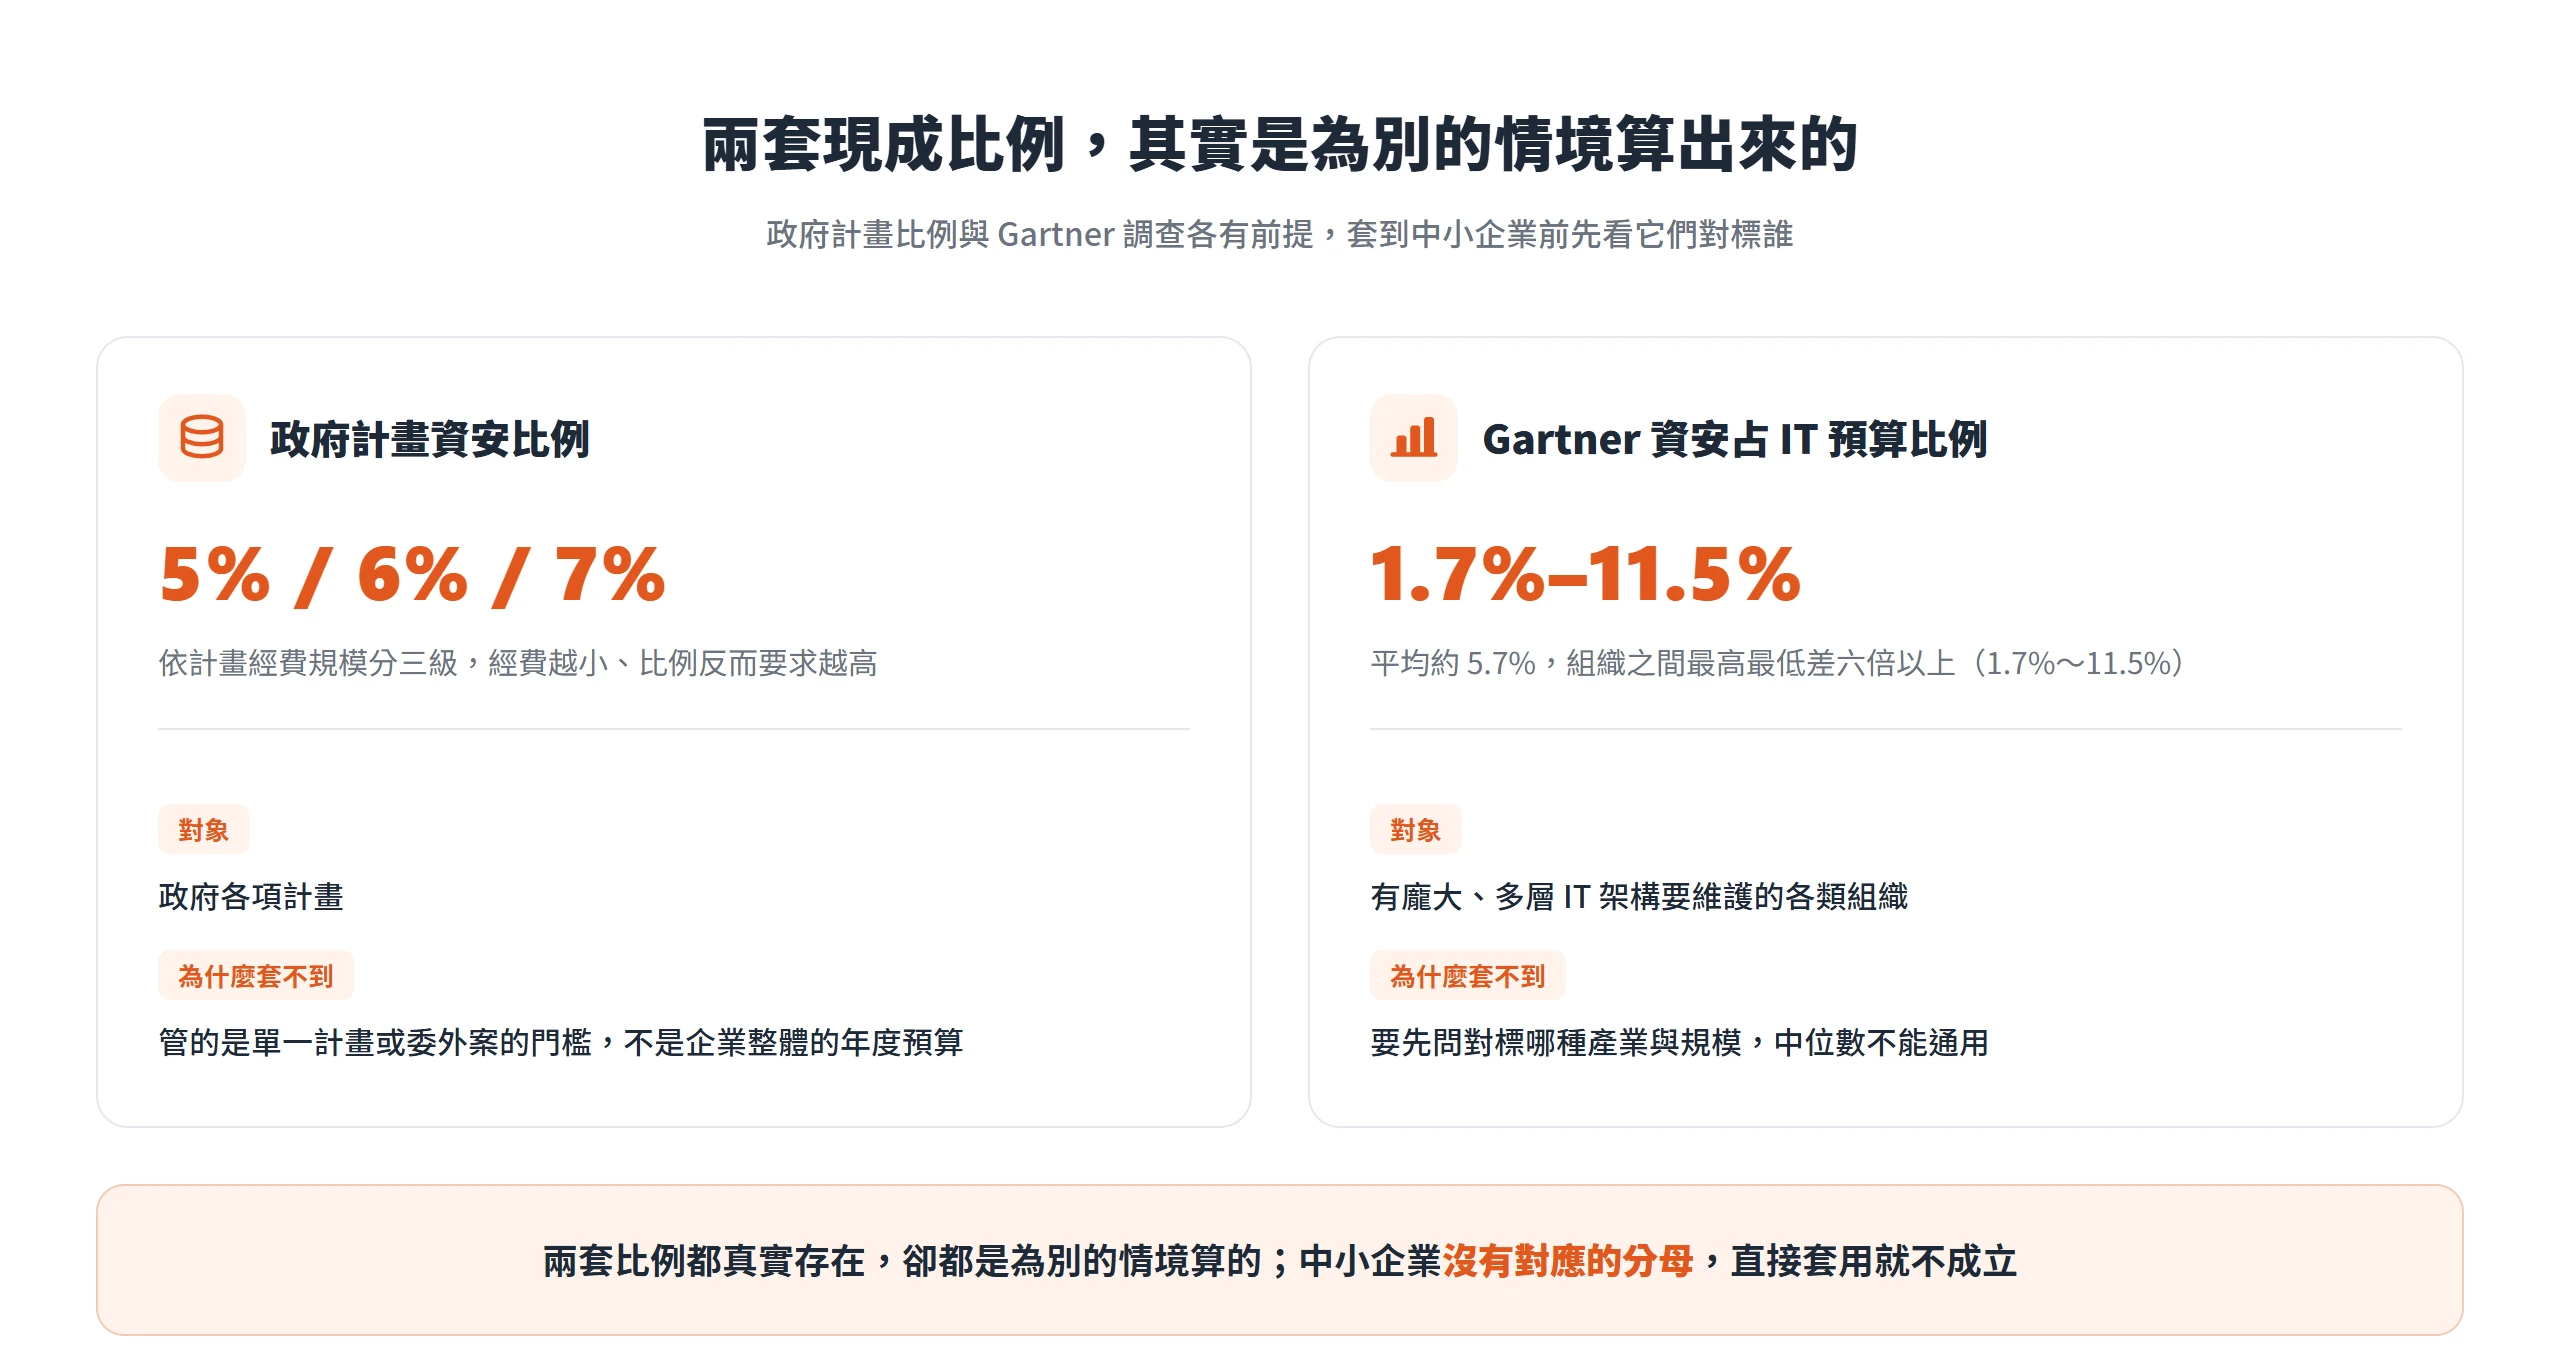
政府為各項計畫訂的資安經費比例,依計畫經費規模分成三個級距,金額越小、比例反而要求越高;Gartner 的數據則顯示,各類組織的資安支出占 IT 預算比例,實際落在 1.7% 到 11.5% 之間,產業別差異明顯。這兩套數字各有各的道理,但道理是為別的情境準備的。中小企業要先面對的,是連一條可以拿來乘比例的 IT 預算基準線都湊不出來,這道理得從中小企業的錢實際是怎麼花的講起。
套用大企業、政府的資安預算比例,中小企業容易抓錯方向
行政院資通安全處於民國 107 年提出「資安產業發展行動計畫」時,依經費規模級距,為政府各項計畫訂出資安經費投入比例的三個級距:經費 10 億元以上的計畫,資安經費占 5%;1 億元到 10 億元之間占 6%;1 億元以下的計畫占 7%。級距刻意反過來設計,金額越小、比例反而要求越高,等於不讓小型計畫拿「金額太小」當理由,完全不編資安經費。到了資訊服務採購這一塊,行政院公共工程委員會與數位發展部在民國 112 年 9 月共同研訂《政府資訊服務採購作業指引》,要求機關辦理資訊服務採購時單獨計列資安經費,並依數位發展部「資通系統籌獲各階段資安強化措施」達到一定比例;該措施規定委外建置或維運資通系統,至少要以案子資訊經費的 5% 估算資安經費,做不到要敘明原因與替代的資安作為,並要在內部成本分析與廠商估價單裡明列資安經費。
這些比例規定適用的對象,是政府計畫與政府機關的資通系統委外案,不是企業整體的年度預算。
國際機構對「資安占 IT 預算比例」的估算,差異又更大。Gartner 分析師 2020 年在 Gartner IT Symposium/Xpo 發表的數據顯示,各組織的資安支出占 IT 預算比例,實際落在 1.7% 到 11.5% 之間,最高與最低相差六倍以上;整體平均在 2019 年約為 5.7%。產業別差異也明顯,軟體出版與網際網路服務業最高,約 9.5%;銀行與金融服務業約 7.6%;州與地方政府則約 5.7%。連國際機構自己給的範圍都這麼寬,套用到任何一家特定公司都需要先問清楚它對標的是哪種產業與規模,不是拿一個中位數就能通用。
這兩套數字都經得起查證,也都常被行銷或顧問公司引來當中小企業的參考值,但它們是為別的情境算出來的比例,拿掉了對應的分母,數字就不成立。
多數中小企業其實沒有那條可以乘出比例的 IT 預算基準線
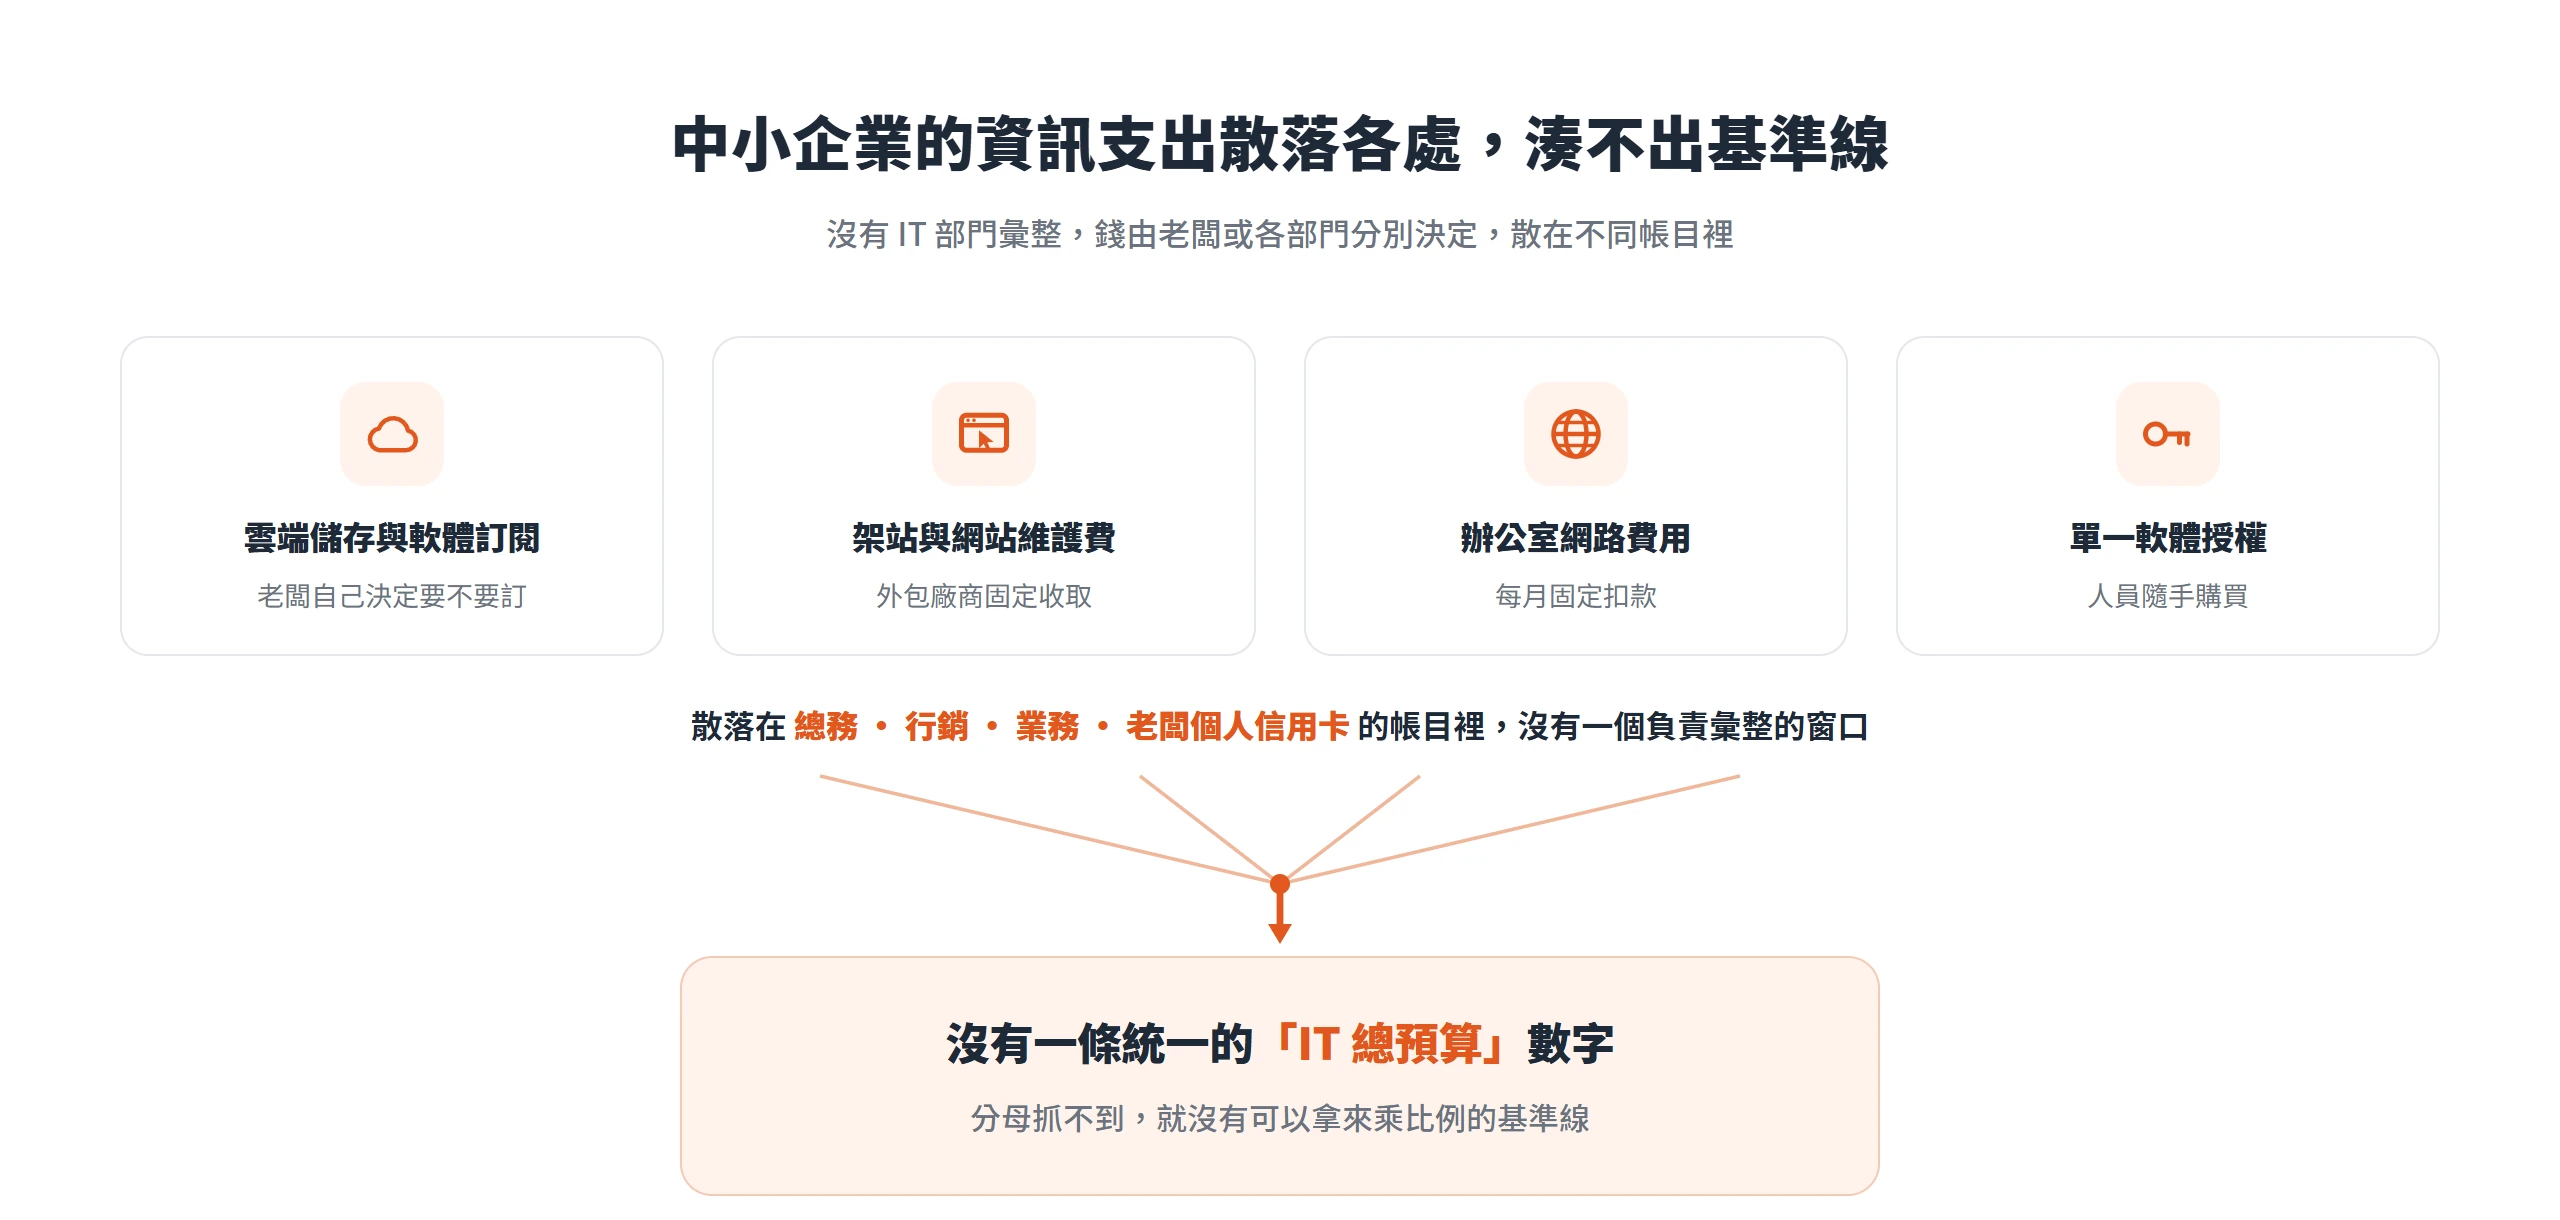
「資安占 IT 預算幾 %」這套算法成立的前提,是企業手上有一條乾淨、穩定、年年都會編列的「IT 總預算」科目,資安只是從裡面切一塊出來。中小企業普遍不具備這個前提。多數沒有 IT 部門的公司,連「資訊相關支出」這件事本身都沒有一個負責彙整的窗口,錢是老闆或各部門主管分別決定要不要花:老闆自己訂的雲端儲存與辦公室軟體訂閱、外包廠商收的架站或網站維護費、每月固定扣款的辦公室網路費用、業務或行政人員隨手買的單一軟體授權。這些支出散落在總務、行銷、業務甚至老闆個人信用卡的帳目裡,沒有一個統一匯總的「IT 預算」數字可以拿來乘。
分母抓不到,乘出來的資安預算自然失真,而且失真的方向不只一種。把散落的支出漏算,分母算得太小,乘出來的資安預算就跟著縮水;反過來,如果把不相干的支出也算進「IT 相關」裡面,例如把整批辦公室電腦與印表機的採購成本也算進去,分母被膨脹,資安預算看起來也會被高估,實際能花在真正防護措施上的錢反而更少。這不只是算術問題,更根本的是,沒有正式 IT 部門的公司,連「這筆錢該歸類在哪」都沒有共識,自然也沒有一套現成、被普遍採用的方法可以照抄。
政府與大企業訂比例,保護的是不同規模的治理需求
就算中小企業真的湊得出一條 IT 預算基準線,套用政府或大企業的比例邏輯還是有問題,因為那套比例是為不同的治理目的而訂的。政府訂 5%、6%、7% 這三個門檻,管的不是「一家公司一年該花多少錢」,而是「一項政府計畫、一件委外案,至少要編多少資安經費」。這樣設計的用意,是避免機關把資安經費當成可有可無的附屬品,確保每個計畫與委外案都有最低限度的資安投入,它是針對「案子」的門檻,不是企業整體年度預算的公式。
台灣《資通安全管理法》也另外訂有分級管理制度,但鎖定的是公務機關,以及關鍵基礎設施提供者、公營事業等特定非公務機關,一般中小企業原則上不在這個框架裡。
Gartner 等機構的比例調查,對標的則是有龐大、多層、跨系統 IT 架構要維護的組織:自己的伺服器機房、多套業務系統、跨地點的內部網路。中小企業要保護的資產複雜度,跟採購案的治理門檻、跟大型組織的 IT 架構,完全不是同一個量級。比例基準本來就不是設計給這種規模用的,直接套用等於拿錯了量尺,算出來的數字自然沒有參考意義。
完全不設基準的資安預算最容易被砍到零
套比例這個直覺背後,其實有一個很合理的擔心,如果完全不給任何錨點,資安預算在編列會議上最容易被犧牲。這一點值得先講清楚,不是要推翻它。「先給一個數字」之所以一直被拿來用,不是因為它科學,而是因為它解決了一個更基本的問題,讓討論有個起點。老闆問「資安要編多少」,如果沒有人能回答一個具體數字,這筆錢在會議上通常會被排到最後,理由永遠是「先看看今年狀況」;沒有起點,資安支出就容易一路被砍到零,或者老闆根本不知道該從哪個數字開始談。
前面提到的兩套比例基準之所以一直流通,某種程度上正是市場需要一個起點數字這件事的證據。承認這一點,才看得出真正該做的不是不編列資安預算,而是換一個更適合中小企業的方式去找出那個具體的數字。
資安預算該先鎖定公司最痛的資料,再反推金額
比起先決定「總支出的幾 %」,更站得住腳的做法,是先問自己一個具體問題:這家公司一旦被攻擊,哪一塊資料或哪一套系統出事,公司會真的動不了?從這個答案往回推,該花多少錢、花在哪裡。這種做法在國際資安風險管理領域是常見的優先順序方法:先盤點資產,依敏感度與重要性分級,再把資源集中在真正的核心資產上,而不是齊頭式地把每個角落都防到同一個程度。
美國國家標準暨技術研究院在《資安框架 2.0:中小企業快速入門指南》裡,列給中小企業優先處理的事項包括:盤點並分類公司的業務資料,依敏感度與關鍵程度決定每項資產要保護到什麼程度;用風險登記表記錄內外部威脅與對應措施;定期備份資料並測試備份、為筆電與平板啟用全磁碟加密。這些事項的核心精神,是先搞清楚要保護什麼、有多重要,再決定怎麼花錢,而不是先設定一個支出比例。
套進實際情境會更清楚。一家做外銷的中小企業,真正最痛的往往不是辦公室裡的幾台電腦,而是客戶訂單明細、匯款與收款帳號、供應鏈介接系統這類資料與系統,一旦外洩或停擺,直接衝擊的是現金流與客戶信任,不是單純的設備損失。這幾類通常會是問題最先浮現的地方:金流與收付款資訊、客戶個資、生產或供應鏈排程系統、對外接單或電商後台。資安預算應該先往這幾類集中,而不是先想著要不要買一套跟大公司規格相同的防護方案。
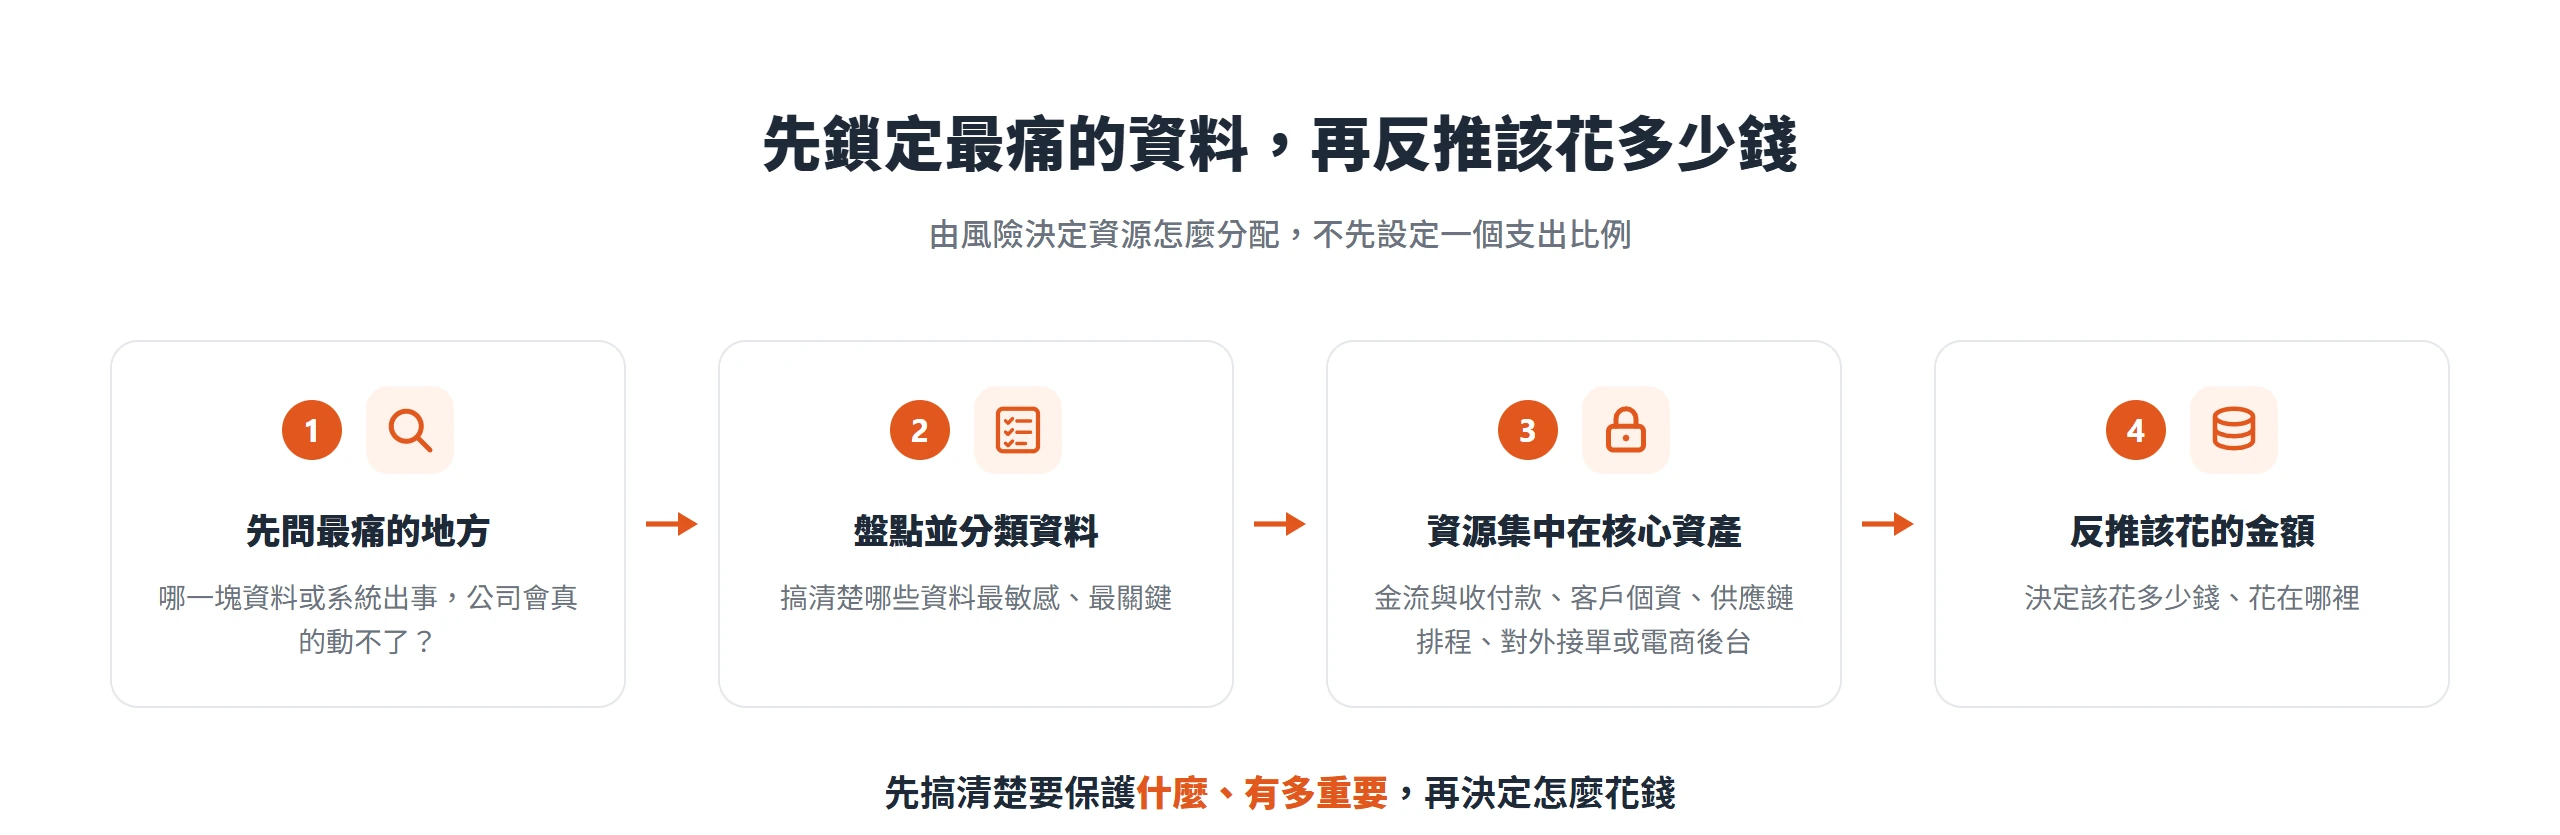
這種做法跟套比例的根本差異,在於資源分配是由風險驅動,不是由公式驅動。公式算出來的數字對每家公司都一樣,卻跟公司實際會不會出事沒有關係;先盤點最痛的資料再反推金額,數字雖然主觀,卻直接對到這家公司真正的風險所在。
沒有人維運的資安工具,買了也等於沒買
中小企業跟大企業另一個關鍵差異,不只是預算金額多寡,還在於有沒有人力去操作。進階的監控平台需要有人天天盯著告警、判讀是真的攻擊還是誤報,這種工具對有資安團隊輪班盯著的大企業很有價值,但沒有 IT 部門的公司買了,往往等於放著沒用。沒有人每天看,也沒有人判斷告警是真是假,錢花了,防護力沒有真的提升。
篩選資安工具時,可以守住一個簡單的原則:沒有 IT 部門的公司,應該優先買不需要專人天天維運、也能持續生效的項目。這幾類項目的共通點,是啟動之後不需要每天有人緊盯,防護力也能持續累積:
- 自動化且會定期測試還原的加密備份
- 多因素驗證(MFA)
- 系統與軟體的自動修補更新
- 員工資安意識的基礎訓練
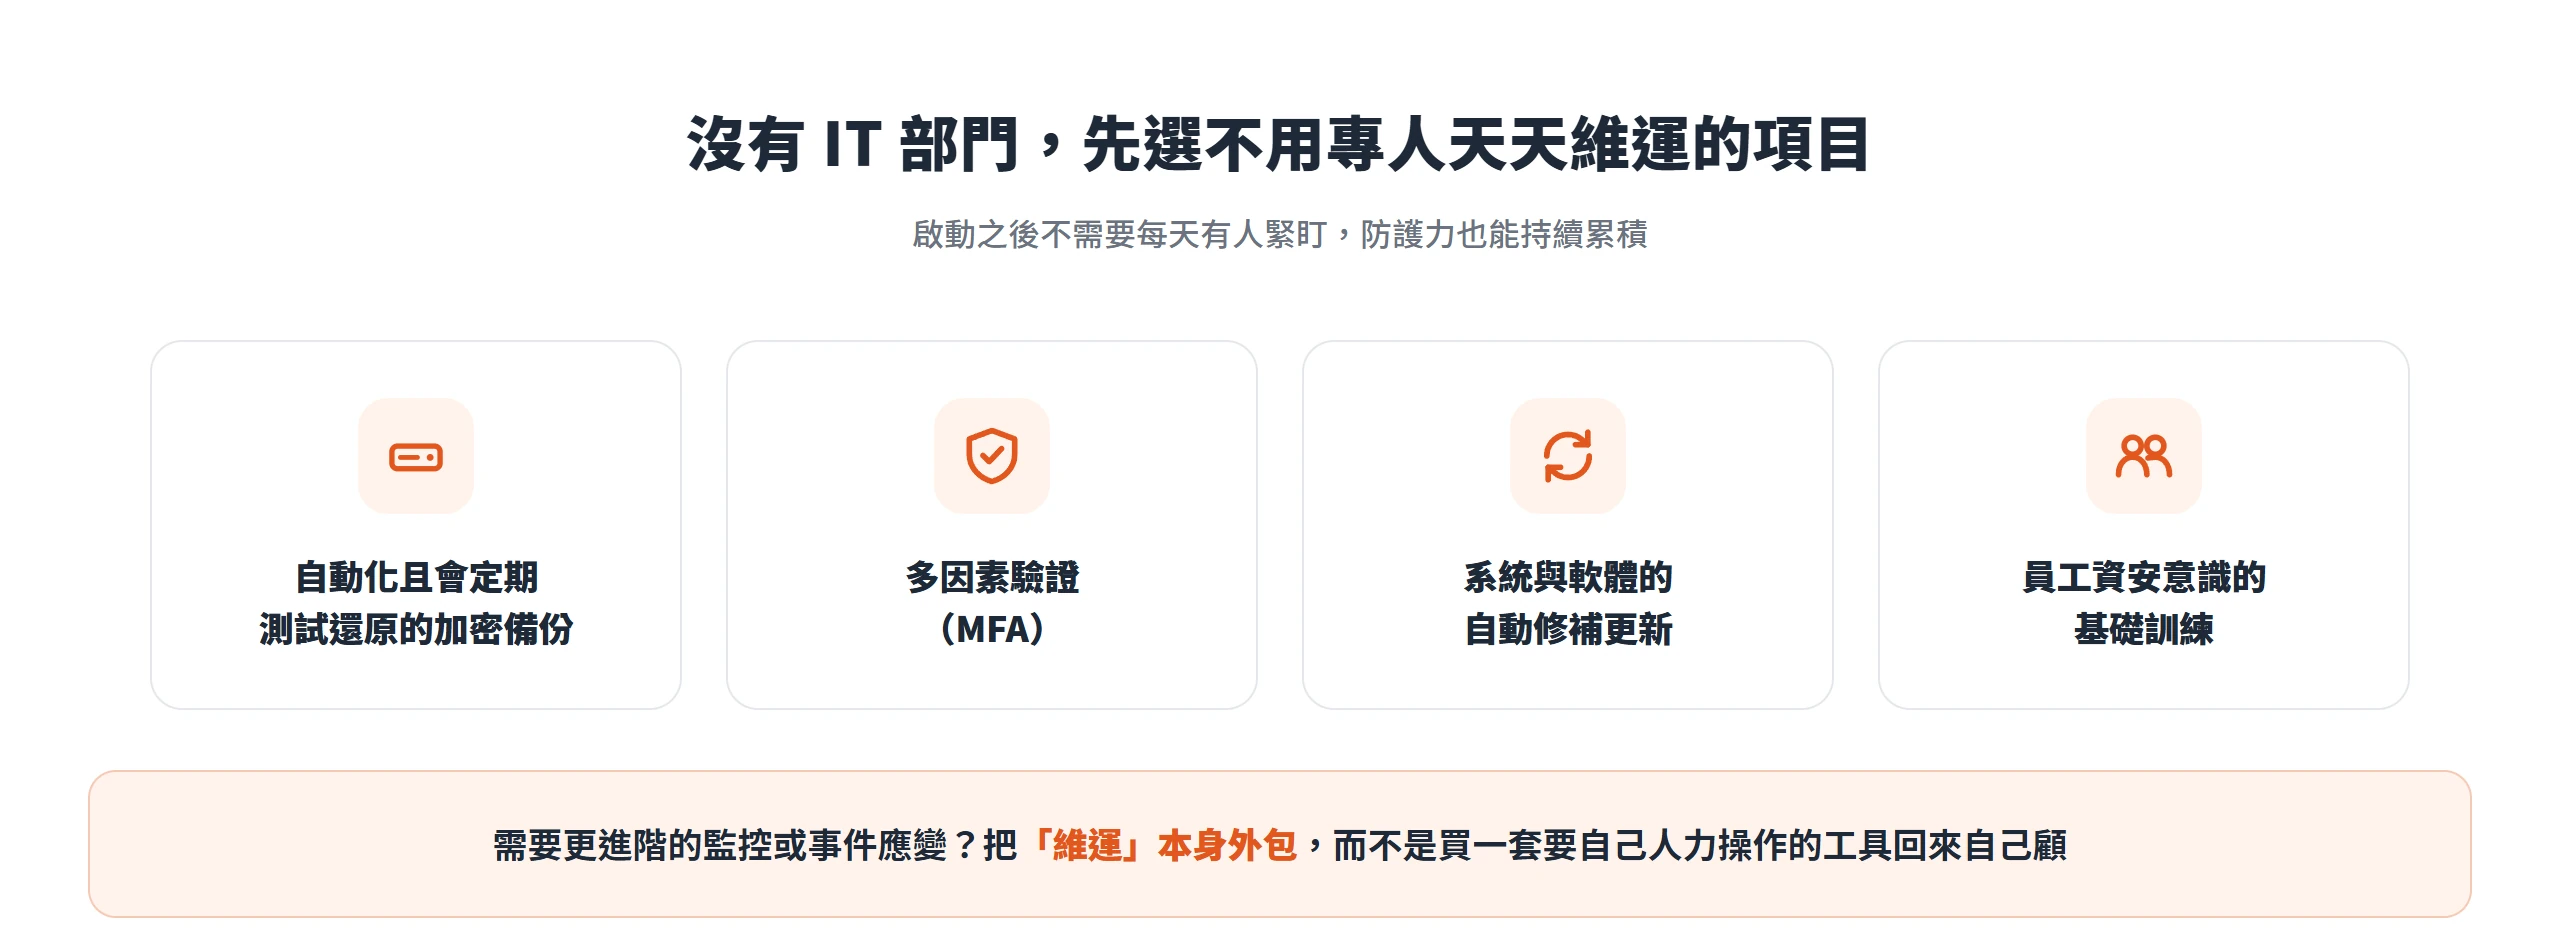
如果需要更進階的監控或事件應變能力,更合理的做法是把「維運」本身外包出去,而不是買一套需要自己人力操作的工具回來自己顧。委外要買的是有人持續幫忙盯著、判讀、處理的這件事,不是某個特定品牌或平台;決定要不要委外時,先問清楚對方真正提供的是工具授權還是實際的維運服務,再決定要不要簽約。
拿資安事故的代價回頭校準這筆預算的合理範圍
推算出上面這套以風險為主軸的預算之後,還有一件事要確認。這個金額算保守,還是算寒酸?這一步不必靠感覺,可以拿「真的出事一次要付出的代價」當量級參照。不必也不可能自己精算一個台灣中小企業專屬的損失金額,但國際上公開可查、逐年更新的資安事故成本研究,能讓決策者有個實際的量級感,知道這筆錢跟一次事故比起來貴不貴。
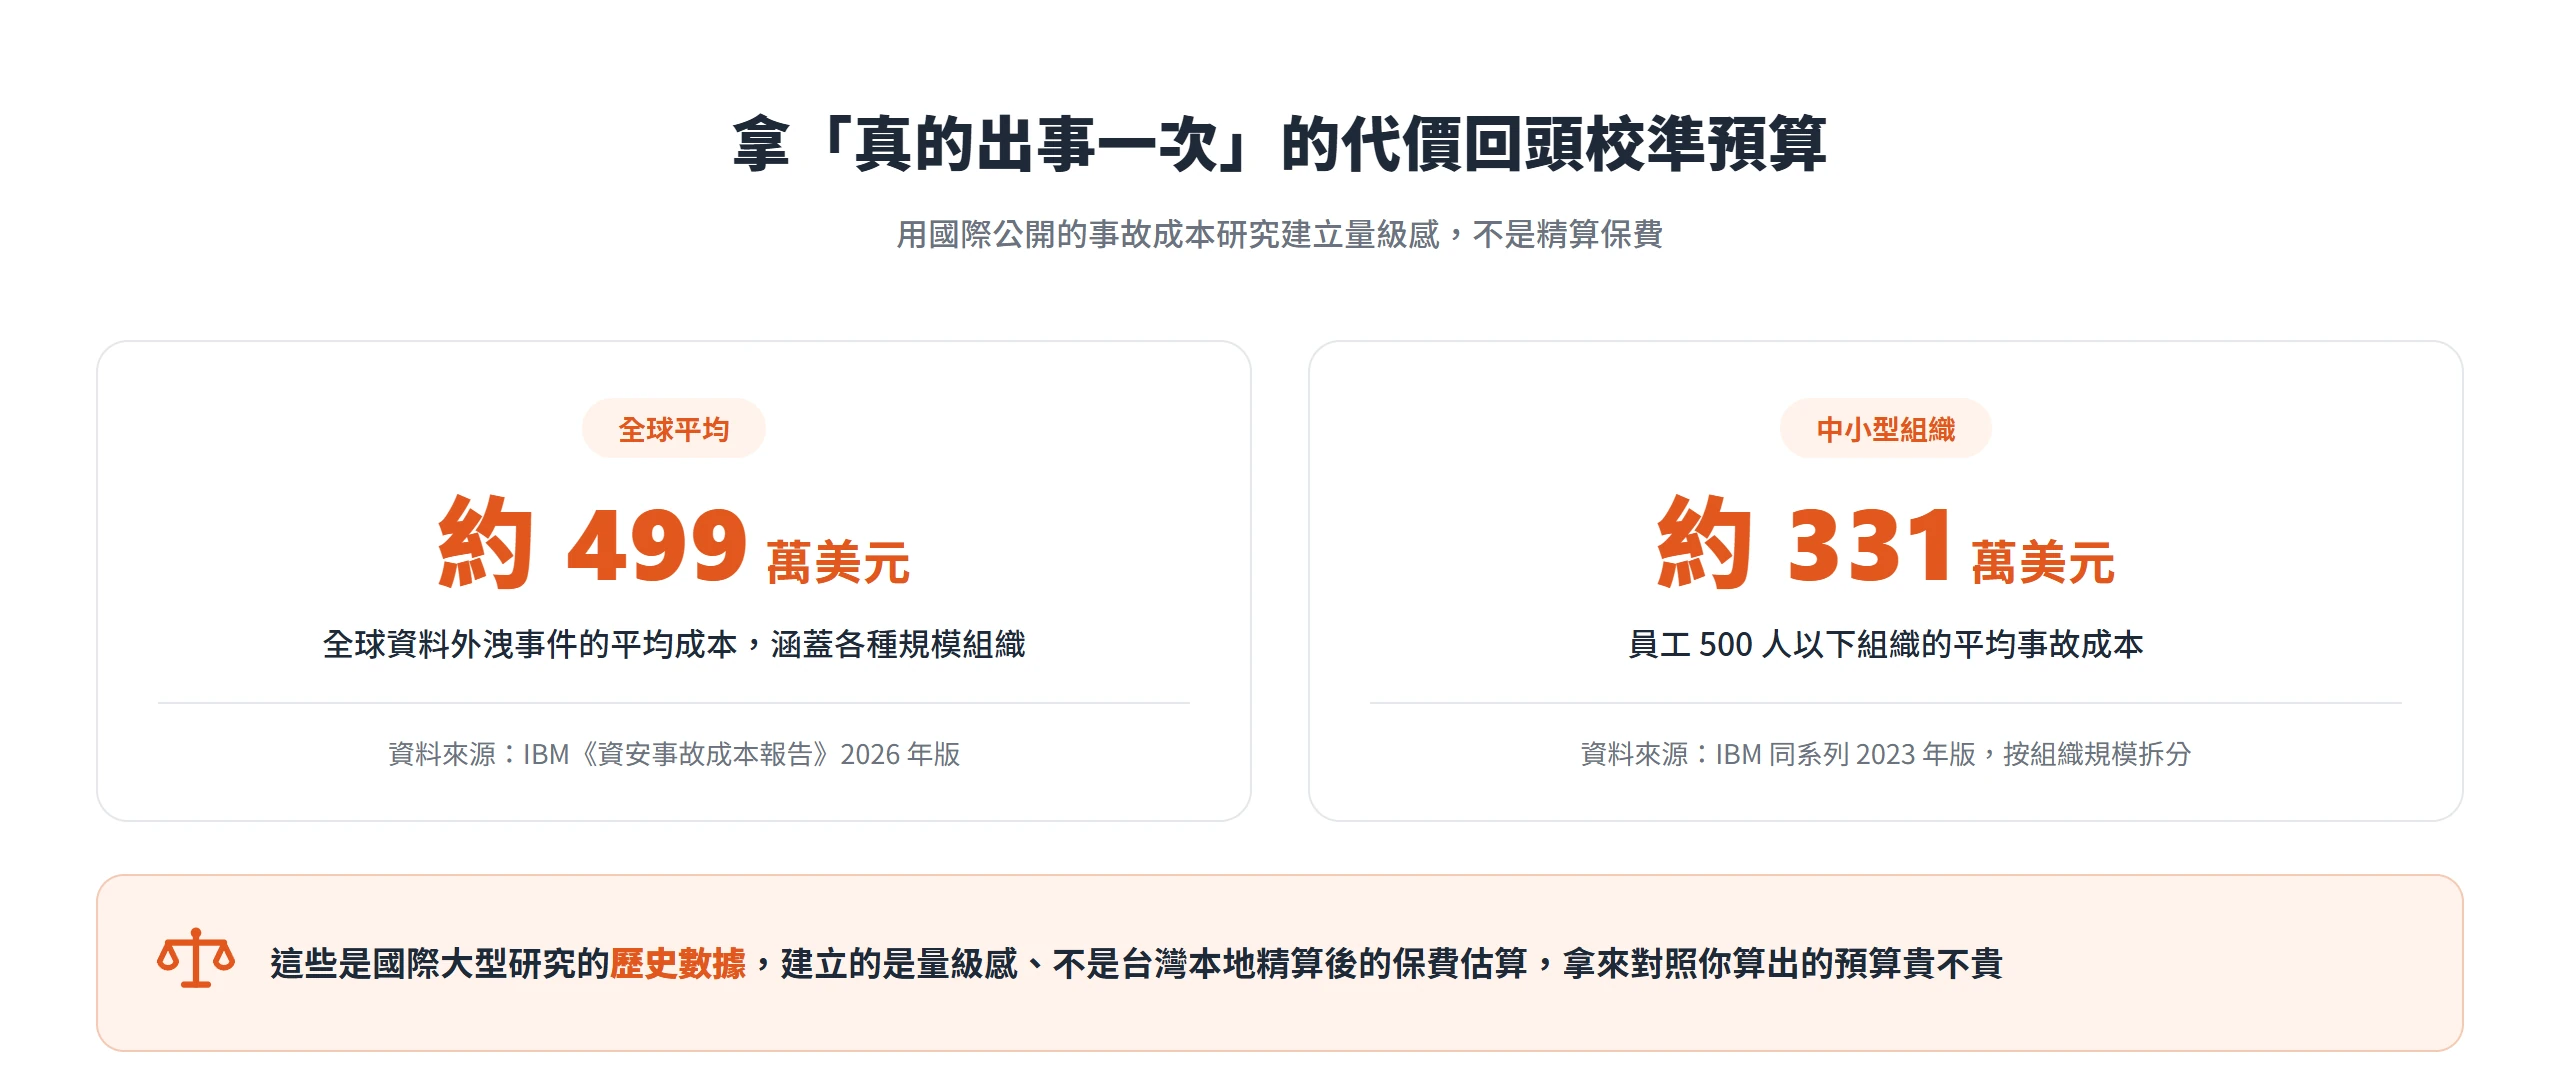
IBM《資安事故成本報告》2026 年版顯示,全球資料外洩事件的平均成本約 499 萬美元,較前一年成長一成二、創下歷史新高,這是全球平均、涵蓋各種規模組織的數字。同一系列研究的 2023 年版曾按組織規模拆分,當時員工數 500 人以下的中小型組織,平均事故成本約 331 萬美元。這兩個數字都是國際大型研究的歷史數據,不是台灣本地統計,拿來對照時要記得它建立的是量級感,不是精算後的保費估算。
台灣這幾年也已經有政府單位專門為中小企業推出免費的資安支援管道,能降低「不知道從哪裡開始」的門檻。數位發展部資通安全署攜手經濟部中小及新創企業署、國家資通安全研究院,於 2026 年 2 月推出「中小企業基本資安諮詢服務」,企業可透過線上智能客服或撥打專線洽詢,複雜案件會轉由資安署提供進一步建議;另外還有「中小企業資安教育訓練影片」,分成基本資安防護、網路安全管理、電子資料安全、個資概念簡介、系統發展委外安全五大章節,以及一套共 5 冊、以視覺化方式呈現的「資安星際指南」系列手冊。這些課程與手冊都上架在經濟部中小及新創企業署的「網路大學校」線上平台,中小企業可以免費取用;諮詢專線則由資安署與中企署的「馬上辦服務中心」合作提供。
這件事的規模其實不小。經濟部中小及新創企業署《2025 年中小企業白皮書》顯示,台灣中小企業家數在 2024 年逾 171.5 萬家,占全體企業 98% 以上,就業人數約 919.4 萬人,占全國就業人數近 8 成。這麼大比例的企業,多數原本就沒有正式 IT 部門去處理資安這件事,先善用這些免費資源把「最痛的資料在哪」這一步的門檻降低,才是編預算之前更值得先做的事。
回到最開始的問題,資安預算該抓多少,答案從來不是一個現成的百分比,而是一連串具體的判斷:公司最痛的資料在哪裡、哪些防護不需要專人維運也能持續生效,以及這筆錢跟真的出事一次比起來算不算划算。政府的 5%、6%、7% 與 Gartner 的 1.7% 到 11.5%,都是別人為別的情境算出來的參考值,拿來對照可以,拿來照抄就會落空。把資源集中在真正會讓公司動不了的地方,比套用任何一個比例都更接近資安預算真正該有的樣子。