
多數企業主覺得,公司規模小、客戶資料量不大,駭客不會特別找上自己,比起投保資安保險,把預算花在防毒軟體或員工教育訓練更實際。但真正決定攻擊對象的往往不是「公司大不大」,而是「防護漏洞好不好找」。勒索軟體與商業郵件詐騙這類自動化攻擊,鎖定的是系統設定的疏漏,不是企業的營收規模。
資安保險是企業在資訊系統遭遇網路攻擊、或客戶個資意外外洩時,用來分攤鑑識調查、法律諮詢、客戶通知與營運中斷損失的一種商業保險。它補的不是防毒軟體漏抓的病毒,而是事故發生後那一連串花錢又花時間的善後工作:誰來查清楚資料被拿走多少、要不要通知客戶、系統停擺這幾天的營收怎麼算。對多數中小企業來說,這筆善後費用往往才是壓垮現金流的那一根稻草,不是攻擊本身。
資安保險保什麼?資料保護責任、營業中斷與專家費用三種保障
目前市場上已經有多家產物保險公司推出資安保險商品,商品設計上大致分成兩種路線:一種是替大型企業量身打造的客製化保單,保額與條款會依企業的資訊系統規模逐案調整;另一種則是設計給中小企業投保的標準化商品,保障內容相對固定,投保流程也比較簡化。如果公司員工人數在幾十人到幾百人之間、資訊系統沒有大到需要客製化評估,多半會落在後面這一類。
根據金管會的說明,台灣市場上資安保險商品的承保範圍主要落在三大塊:資料保護責任、專家費用,以及營業中斷損失。這三塊其實對應著一次資安事故發生後,企業實際會花到錢的三個階段。
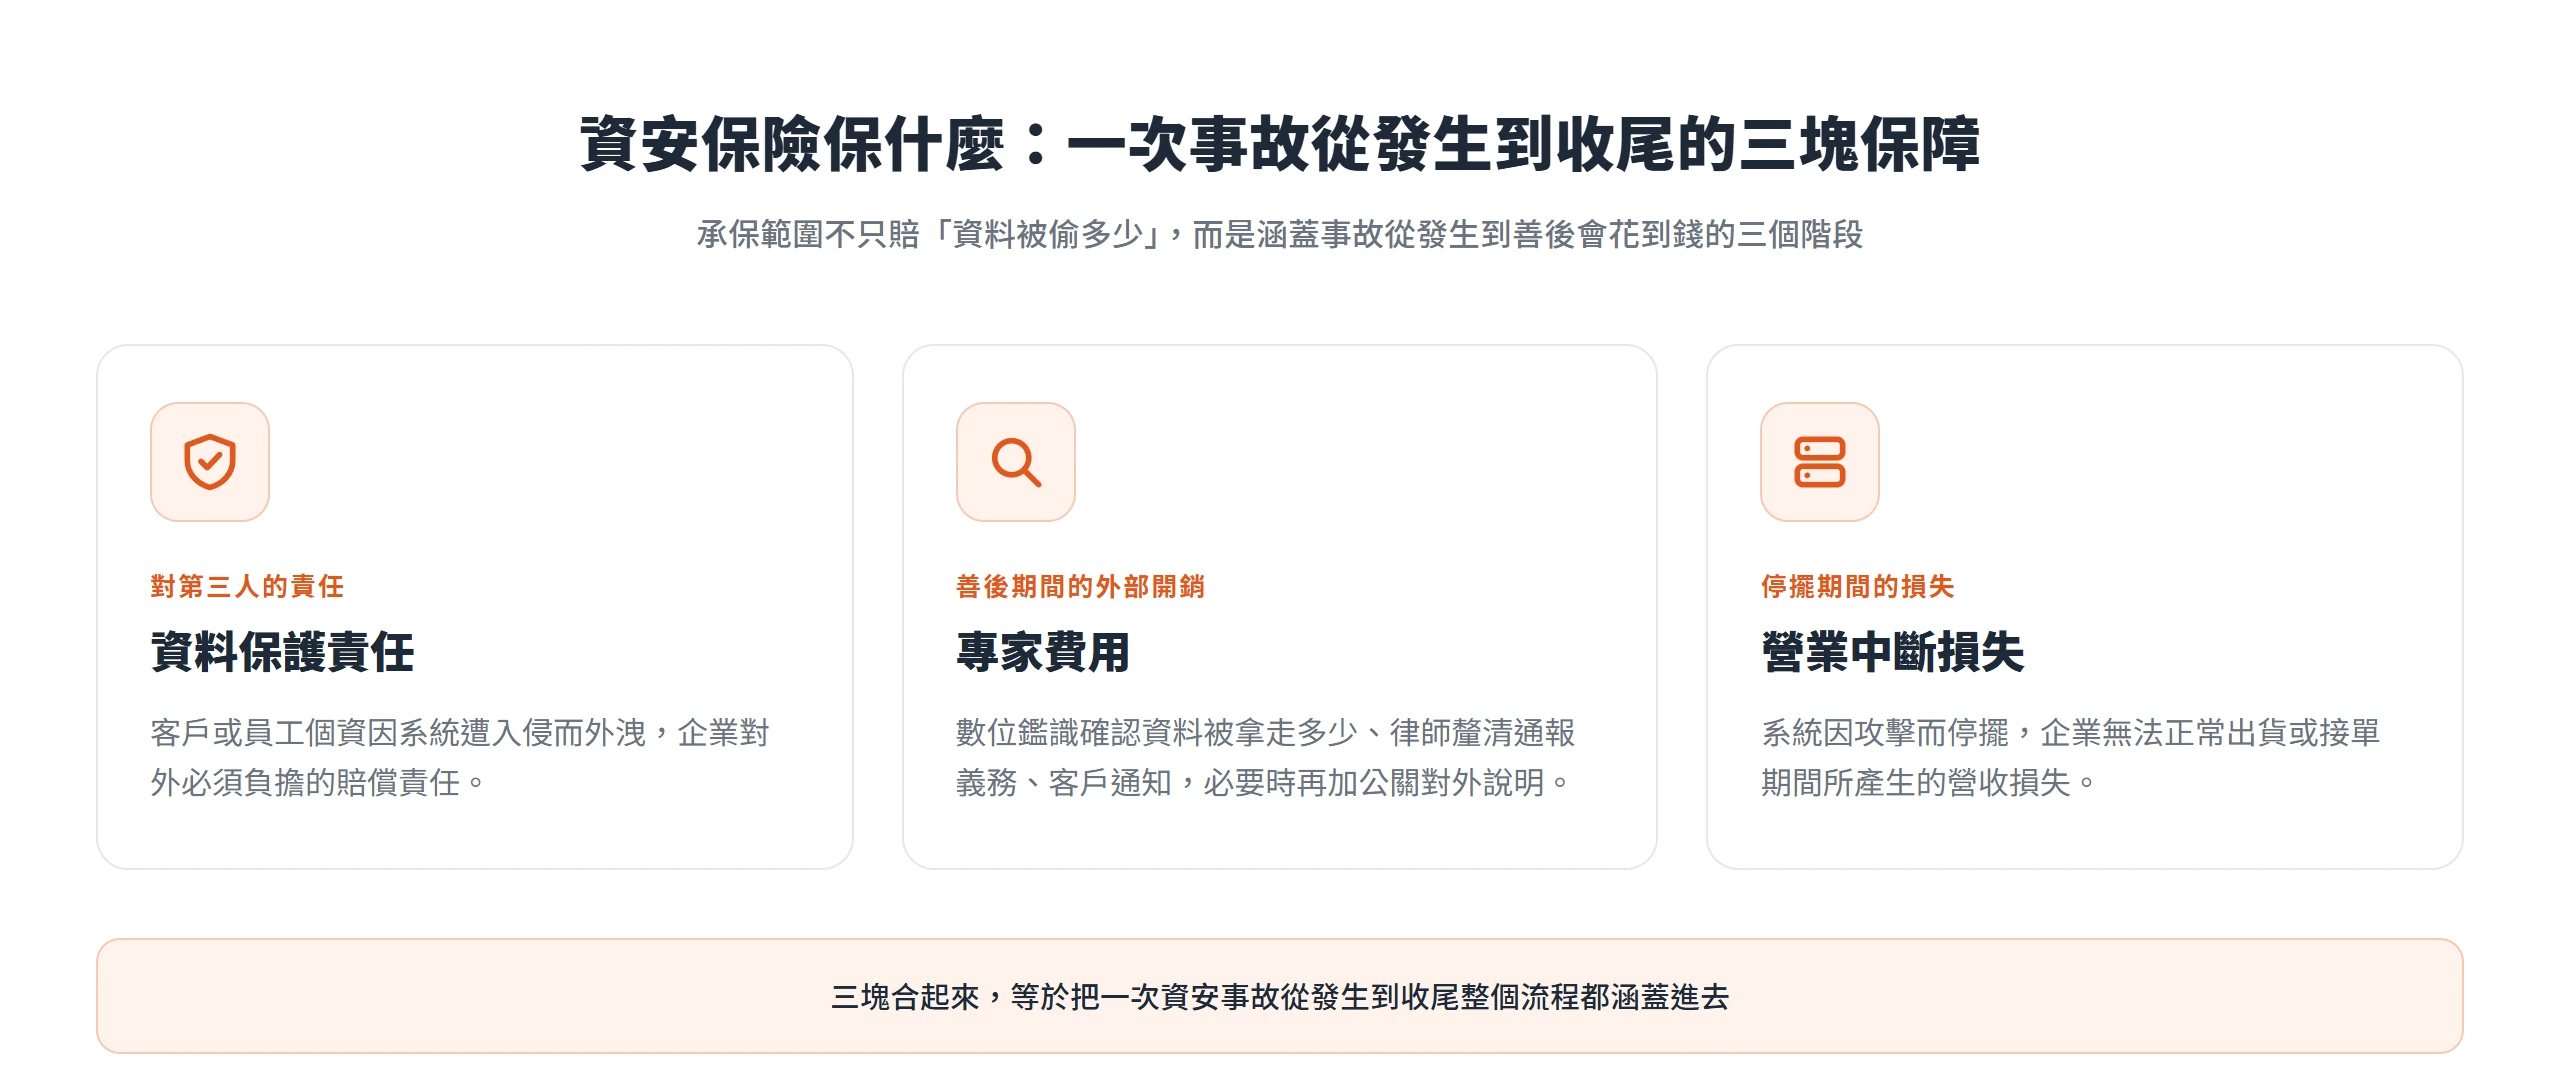
資料保護責任處理的是「事故造成第三人損失」這一段,客戶或員工的個資若因系統遭入侵而外洩,企業對外須負擔的賠償責任,通常就涵蓋在這塊保障裡。專家費用則對應事故發生當下到善後這段期間,企業幾乎一定要花錢請外部專家處理的工作:找數位鑑識團隊確認資料實際被拿走多少、請律師釐清法律通報義務、安排客戶通知作業,必要時還要找公關團隊處理對外說明。營業中斷損失則是系統因為攻擊而停擺、企業無法正常出貨或接單期間的營收損失。
這三塊保障合在一起,等於是把一次資安事故從發生到收尾的整個流程都涵蓋進去,而不是只賠「資料被偷了多少」這一件事。理解這個結構,才有辦法判斷自己公司真正該擔心的是哪一段,是怕系統停擺影響出貨,還是怕客戶個資外洩要面對的法律責任,不同的擔憂會對應到保單裡不同的那一塊。
台灣資安保險保費六年成長近五倍卻仍集中在少數產業
如果六年前有人建議投保資安保險,多半會被當成多花的預算。但這個市場的成長速度,說明企業對這件事的態度正在改變。根據金管會統計,台灣產物保險公司的資安保險保費收入,從 2018 年的 8,908 萬元,逐年成長到 2024 年的 5.30 億元,六年之間成長將近 5 倍。這個趨勢並沒有在 2024 年就停下來,2025 年上半年的保費收入約 2.29 億元,比去年同期的 2.19 億元還要高,等於連保費成長的速度都還在加快。
不過這個成長的分布並不平均。目前投保金額占比最高的是半導體業,保費收入約 8,636 萬元,占整體 37.65%;其次是金融保險業,約 4,462 萬元;再來是電腦及週邊設備業,約 2,908 萬元。這幾個產業有一個共通點,不是資料量特別大,就是供應鏈上下游牽連特別廣,一旦出事波及的層面也特別大,所以投保意願走在最前面。
但這份排名容易讓人誤會,以為資安風險本來就集中在這幾個產業,其他產業相對安全。實際上,這份統計反映的是誰先開始重視,不是誰真正面臨的風險比較低。中小型的服務業、零售業、製造業,同樣持有客戶資料、同樣依賴系統運作,只是還沒被算進這條成長曲線裡而已。金管會在說明中也提醒,企業應該依照自身業務特性與經營風險,評估並選擇適合的資安保險商品,不是看哪個產業投保得多就跟著投保。
規模小的企業一樣在勒索軟體的攻擊清單上
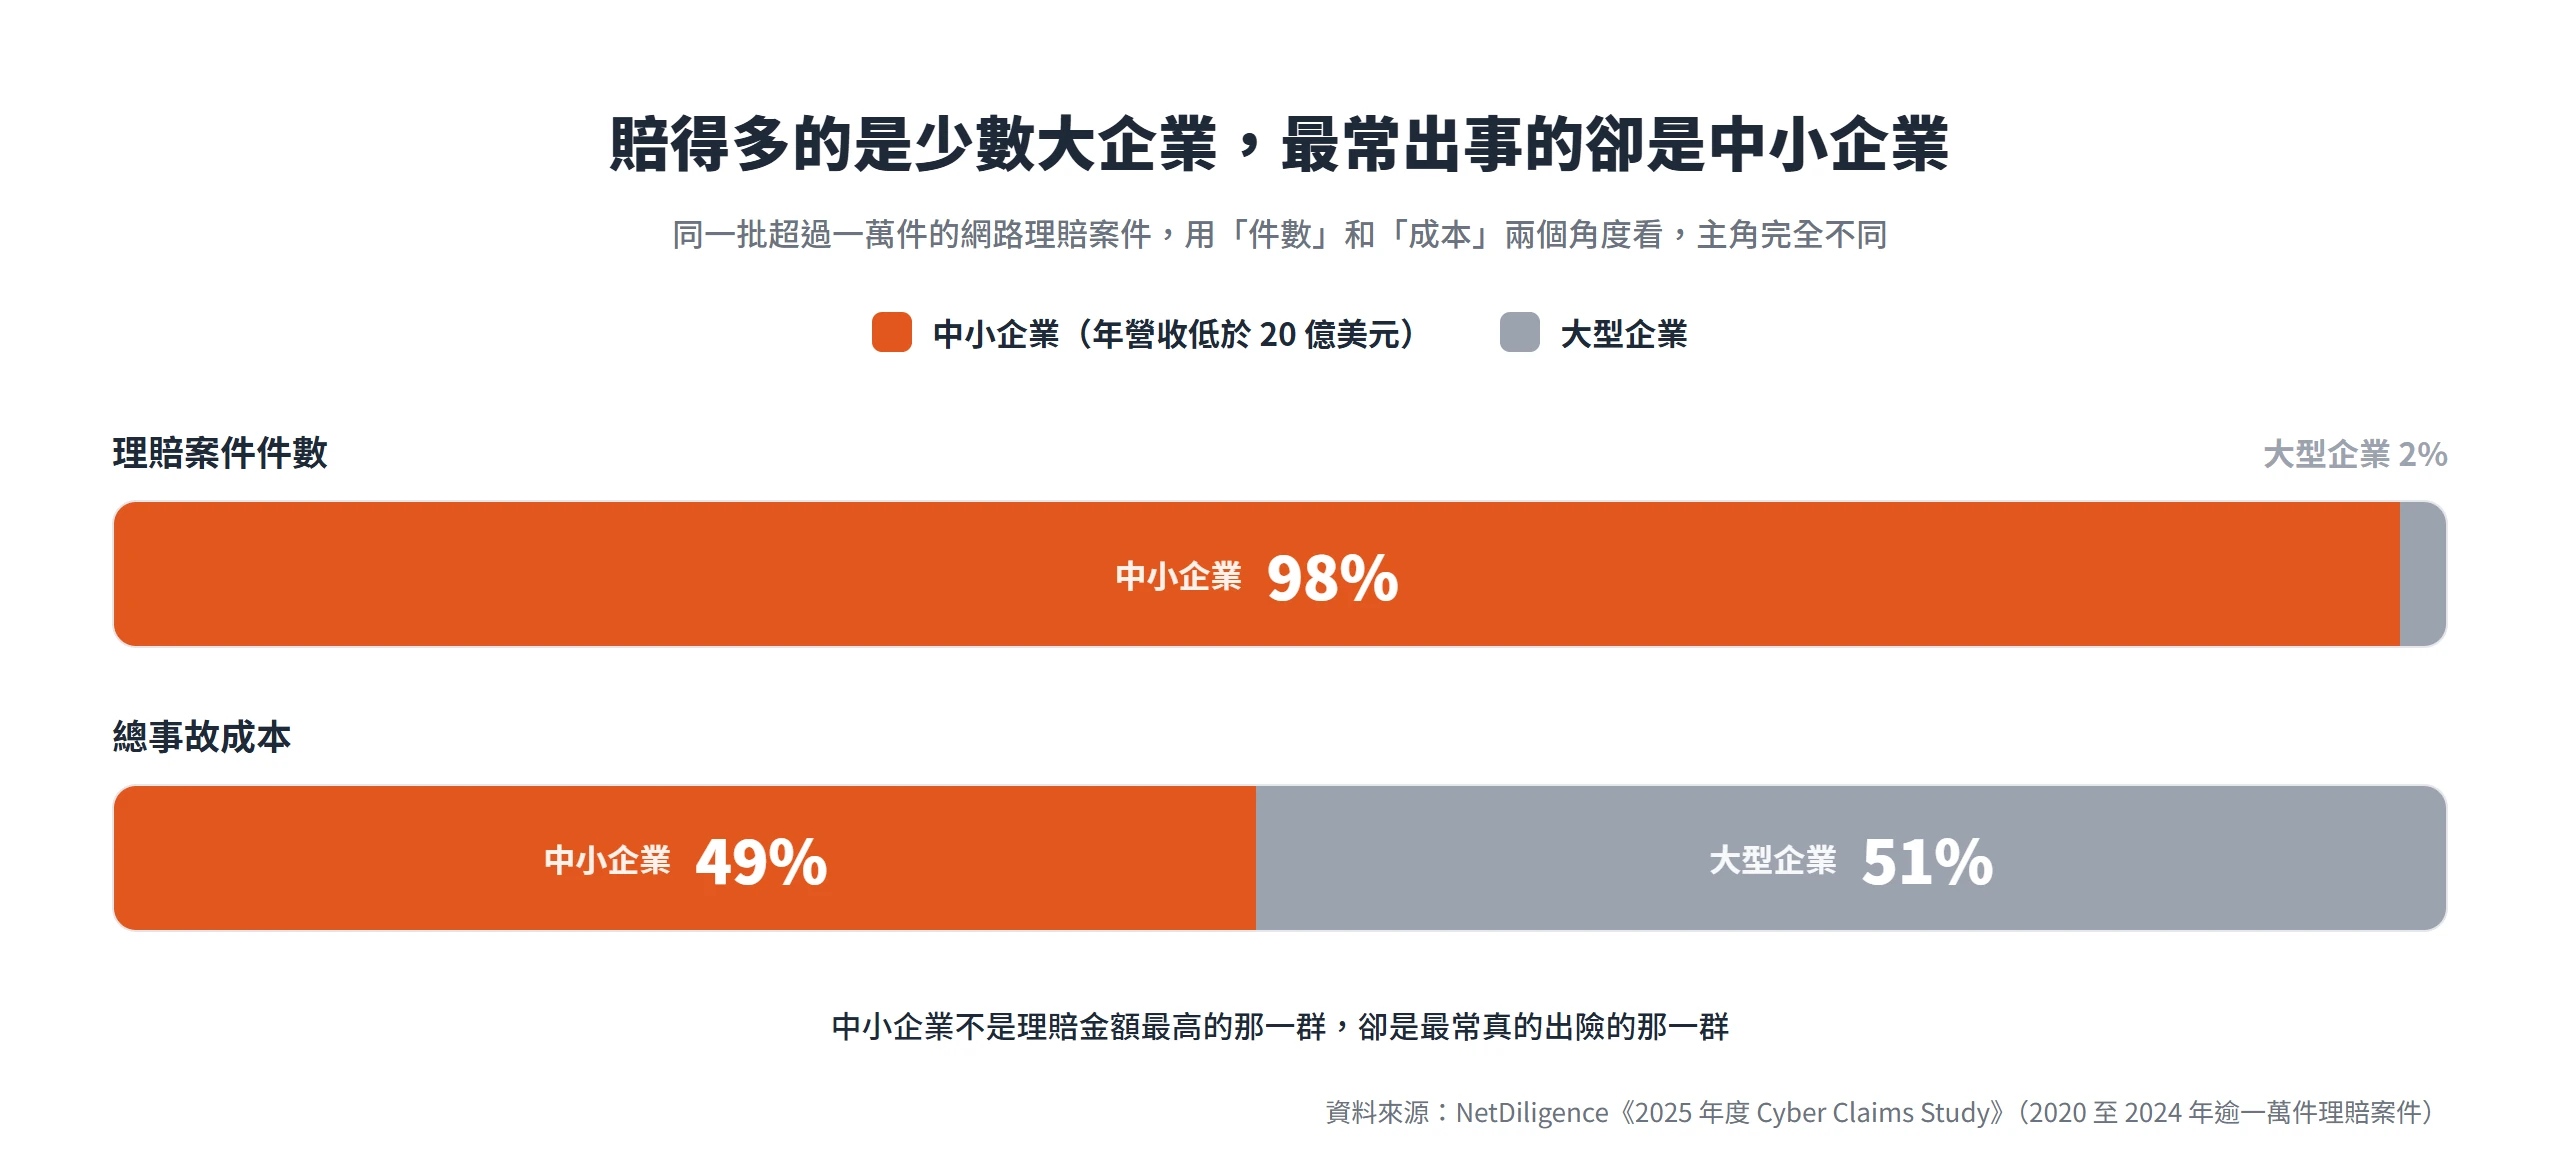
「公司這麼小,駭客應該不會盯上我們」是多數中小企業主不投保的第一個理由,但這個理由跟實際的理賠數字對不上。NetDiligence 在《2025 年度 Cyber Claims Study》分析 2020 年到 2024 年間超過 10,000 件網路理賠案件後發現,年營收低於 20 億美元的中小企業,占整體理賠案件件數的 98%;反過來看,大型企業雖然只占理賠件數的 2%,卻占了總事故成本的 51%。換句話說,中小企業不是理賠金額最高的那一群,卻是最常真的出險的那一群。賠得多的案子集中在少數大公司,但真正頻繁發生的事故,主角幾乎都是規模不大的企業。
同一份報告也拆解了中小企業最常見的事故類型:勒索軟體、商業郵件詐騙、駭客入侵,以及電匯詐騙,這四類損失合計占中小企業理賠案件數的 72%,占總事故成本的 85%。這幾種攻擊有一個共同特徵,就是幾乎都靠自動化工具大量發送,鎖定的是哪個信箱的防護比較弱、哪套系統還沒補洞,不是先篩選過公司規模才出手。對攻擊者來說,一間十幾人的公司只要系統設定有漏洞,跟一間上市公司同樣值得下手。
除了會不會被盯上,另一個容易被低估的問題是保額夠不夠。Marsh 在〈The quiet crisis in cyber insurance〉一文中指出,67%的英國客戶投保的資安保額,不足以因應百年一遇規模的重大事故損失。這個數字之所以值得留意,是因為它說明低估自己需要的保障是市場普遍現象,不是少數企業判斷失準。文章同時點出一個關鍵,現代資安事故最大的財務衝擊,其實來自營運中斷本身,不只是資料外洩或勒索贖金。這也代表,判斷保額該抓多少,得從系統停擺一天會損失多少開始算,而不是只看資料外洩的賠償金額。
系統停擺一天的實際損失,決定保額該抓多高
前面提到,現代資安事故的財務衝擊主要不是來自資料外洩本身,而是系統停擺這段期間造成的營運中斷。這也代表,判斷資安保險保額該抓多少,比較準的起點不是看外洩了幾筆資料,也不是猜勒索金額多高,而是先算清楚系統整整停一天,自己會損失多少。
估算停擺成本可以從幾個面向著手。第一個是日均營收,如果官網或電商後台停擺一天,等於少賺的那一天營收直接算得出來;如果是內部系統,像是訂單處理或客服系統故障,影響的則是出貨與服務速度,換算成延誤成本也算得出大概金額。第二個是違約成本,很多企業跟客戶或供應商簽有交期或服務水準的約定,系統停擺導致延誤,可能要負擔違約金或補償條款,這筆錢常被忽略,卻經常比營收損失本身更高。第三個是搶救成本,系統出事當下,通常需要臨時加派人力、租用備援設備,甚至找外部廠商緊急支援,這些都是原本沒編列在預算裡的額外開銷。
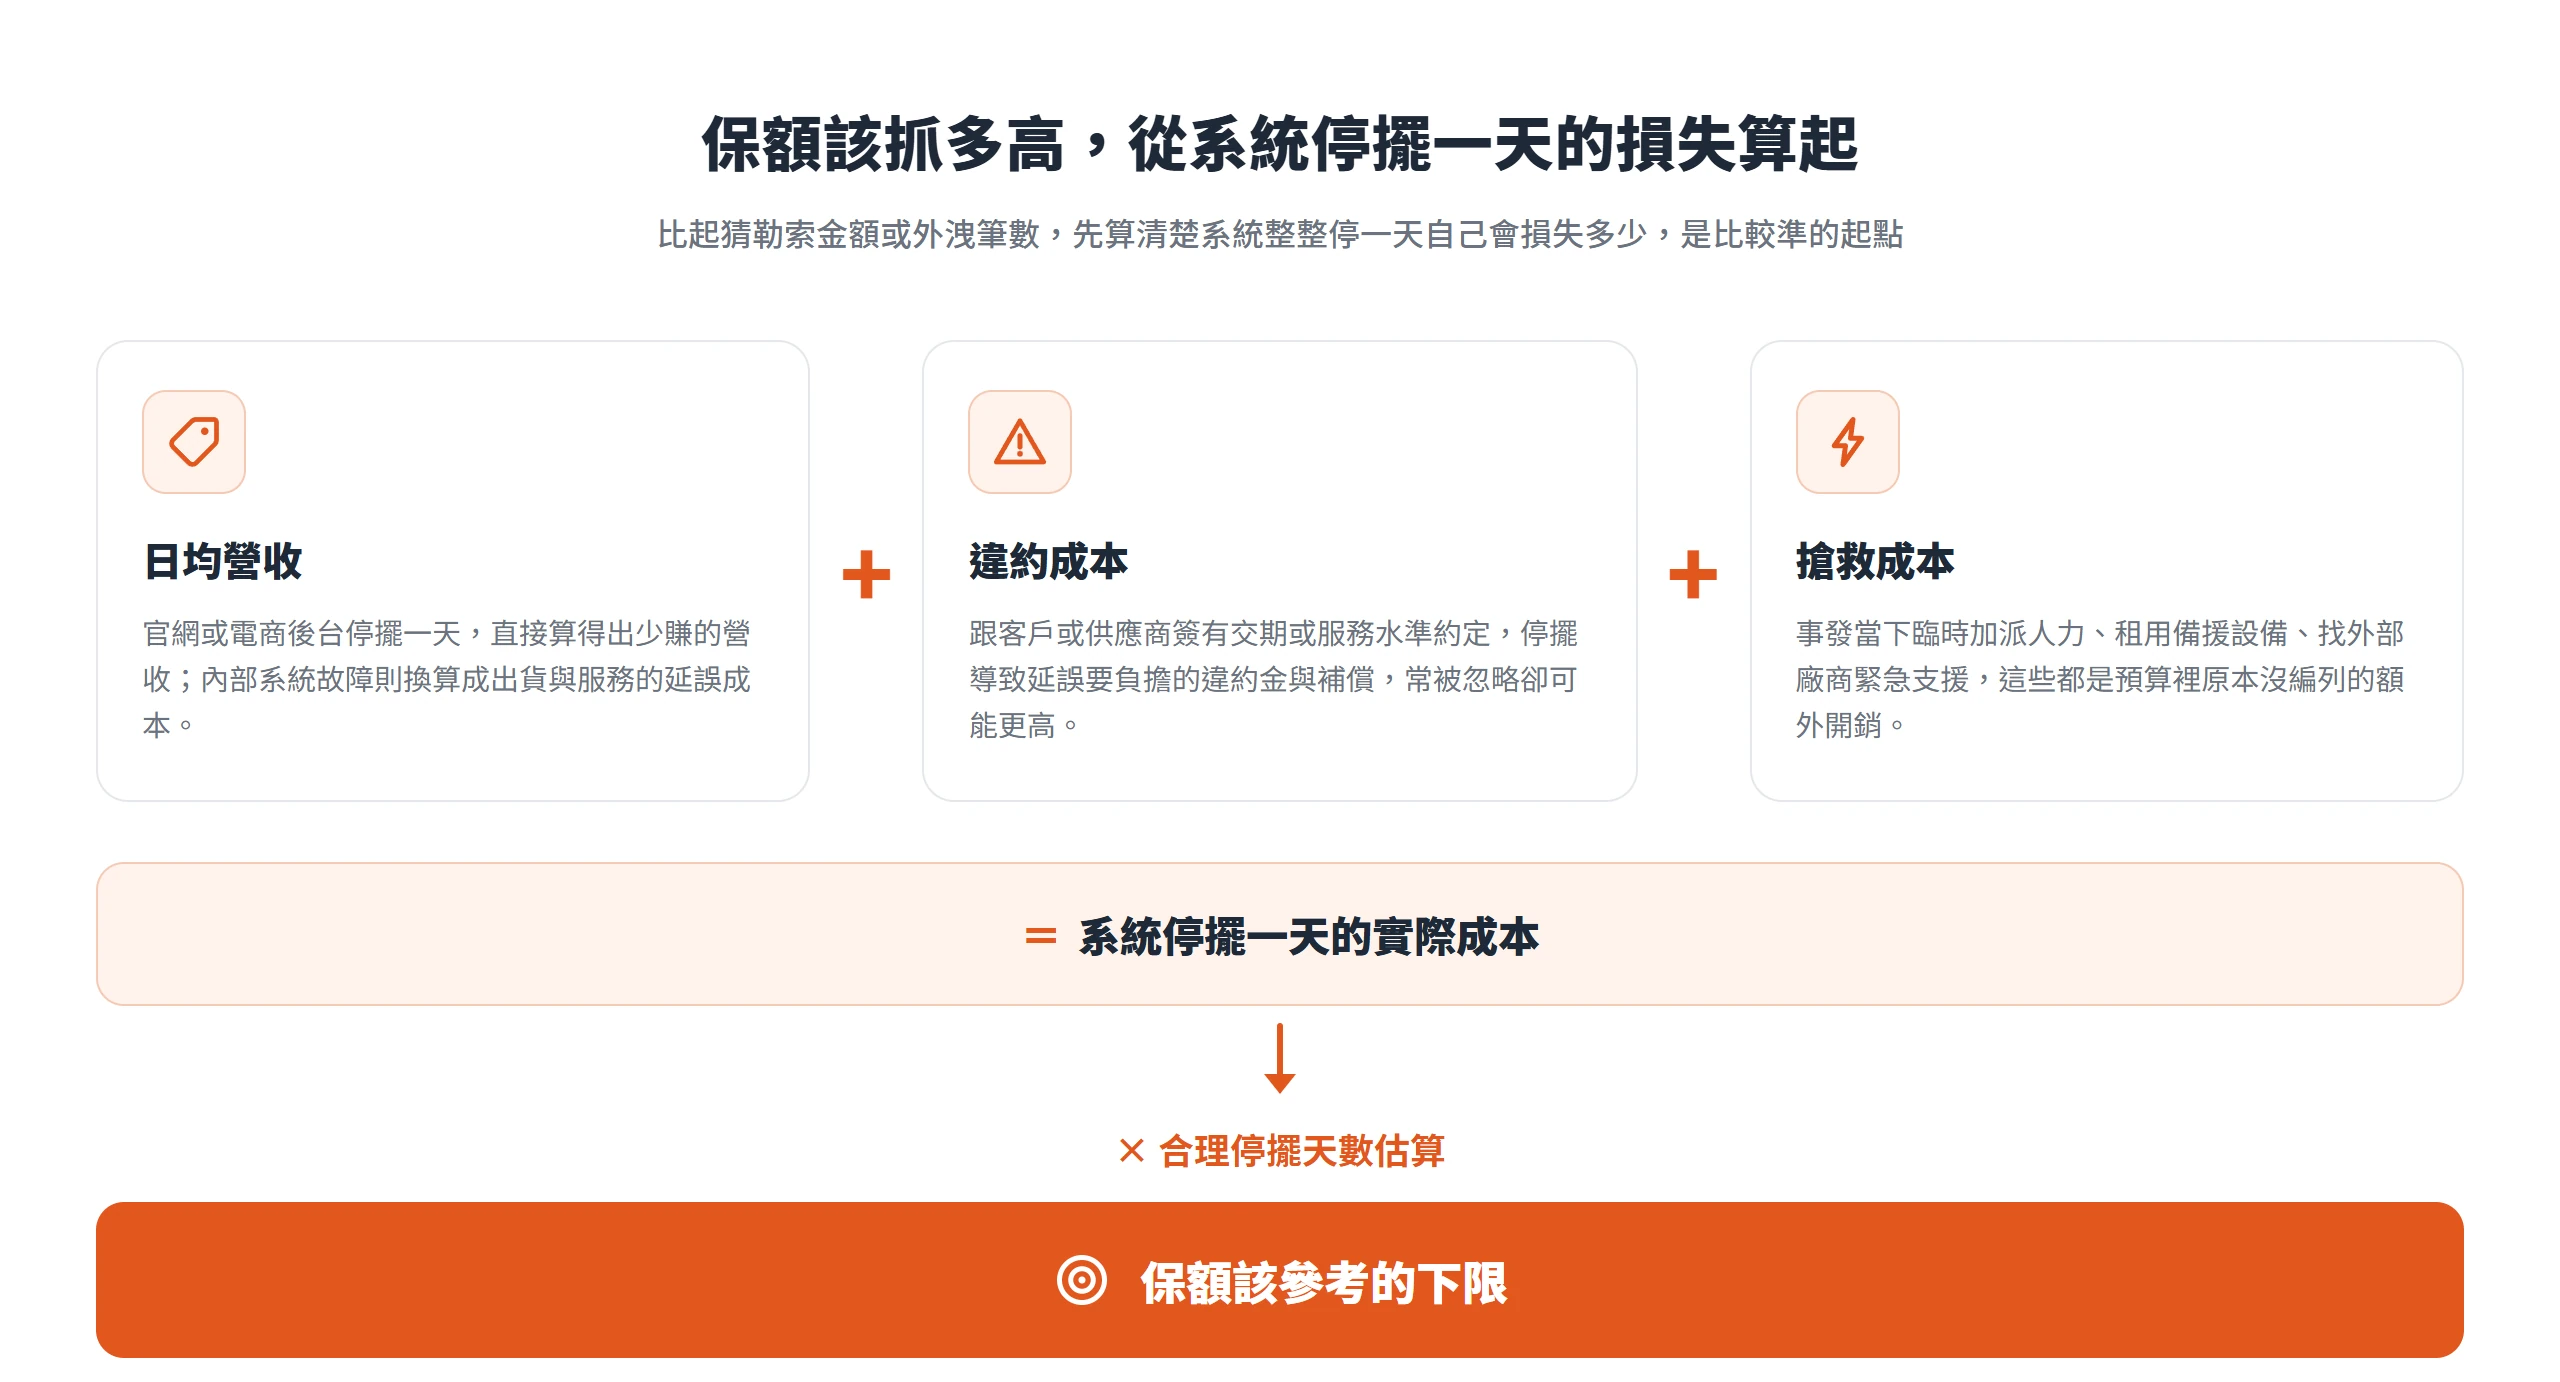
把這三個面向的數字加起來,大致就能抓出公司系統停擺一天的實際成本,再乘上一個合理的停擺天數估算,就是保額該參考的下限。這個做法跟金管會新聞稿裡提到的資安保險理賠範圍之一「營業中斷損失」正好對應,也呼應前面提過的觀察,很多企業低估自己需要的保障,原因往往不是不在乎,而是從來沒有認真算過停擺一天要付出多少代價,只憑感覺套用一個聽起來夠用的保額,或者乾脆參考同業投保多少就跟著保多少。這種做法的問題在於,每家公司的營收結構、違約條款、系統依賴程度都不一樣,別人的保額數字對自己來說不見得有意義。
個資外洩的法律責任是資安保險最實際的理由
比起抽象的「會不會被駭」,個資外洩之後要面對的法律責任是更具體、也更容易評估的風險。依個人資料保護法規定,企業如果違反安全維護義務且情節重大,最高可處 1,500 萬元罰鍰,主管機關會要求限期改正,屆期未改正還會按次處罰;若通報內容、方式或時限不符規定,最高另處 20 萬元罰鍰,一樣按次計算。
這幾個數字說明,個資外洩不是單純的商譽風險,而是有明確金額區間的法律曝險,而且罰鍰按次計算,處理得越慢,代價可能越高。這正好對應資安保險裡「資料保護責任」這塊保障在填補的缺口。實務上,這塊保障常涵蓋的項目包括法律顧問費用,用來釐清通報義務、擬定因應方案;罰鍰或和解金額的部分理賠;客戶通知作業的執行費用;以及後續的信用監控服務費用。換句話說,資安保險補的不只是資料被偷了這件事本身,而是事故之後企業必須履行的法律義務,以及履行這些義務所產生的實際支出。
對中小企業來說,這塊尤其值得認真看待,因為多數中小企業並沒有常駐的法務團隊,一旦真的發生個資外洩,從判斷通報義務到擬定客戶通知內容,每一步都需要外部專業協助,而這些協助本身就是一筆不小的費用。
核保門檻背後的多因素驗證、端點偵測與備份要求
想投保資安保險,不是填完要保書、繳了保費就能過關。保險公司在核保的時候,會實際檢視企業目前的資安防護成熟度,達不到一定門檻,不是保費被拉高,就是根本拿不到報價。
根據 Marsh 發布的美國資安保險市場報告,保險公司普遍會用一組約 12 項的網路衛生控制措施,作為評估承保條件的依據。其中最常被檢視的幾項,第一是多因素驗證,重點不是有沒有用,而是有沒有全面涵蓋到信箱與遠端存取這些高風險入口,只在部分系統開啟多因素驗證,在保險公司眼中不算真正落實。第二是端點偵測與回應系統,用來識別並即時緩解正在發生的威脅,而不只是傳統防毒軟體那種事後掃描。第三是資料備份與加密實務,包括備份是否真的能還原、加密是否確實套用在敏感資料上。報告也特別指出,在所有被研究的控制項目裡,自動化的強化措施是目前被認為最能有效降低攻擊成功機率的一項。
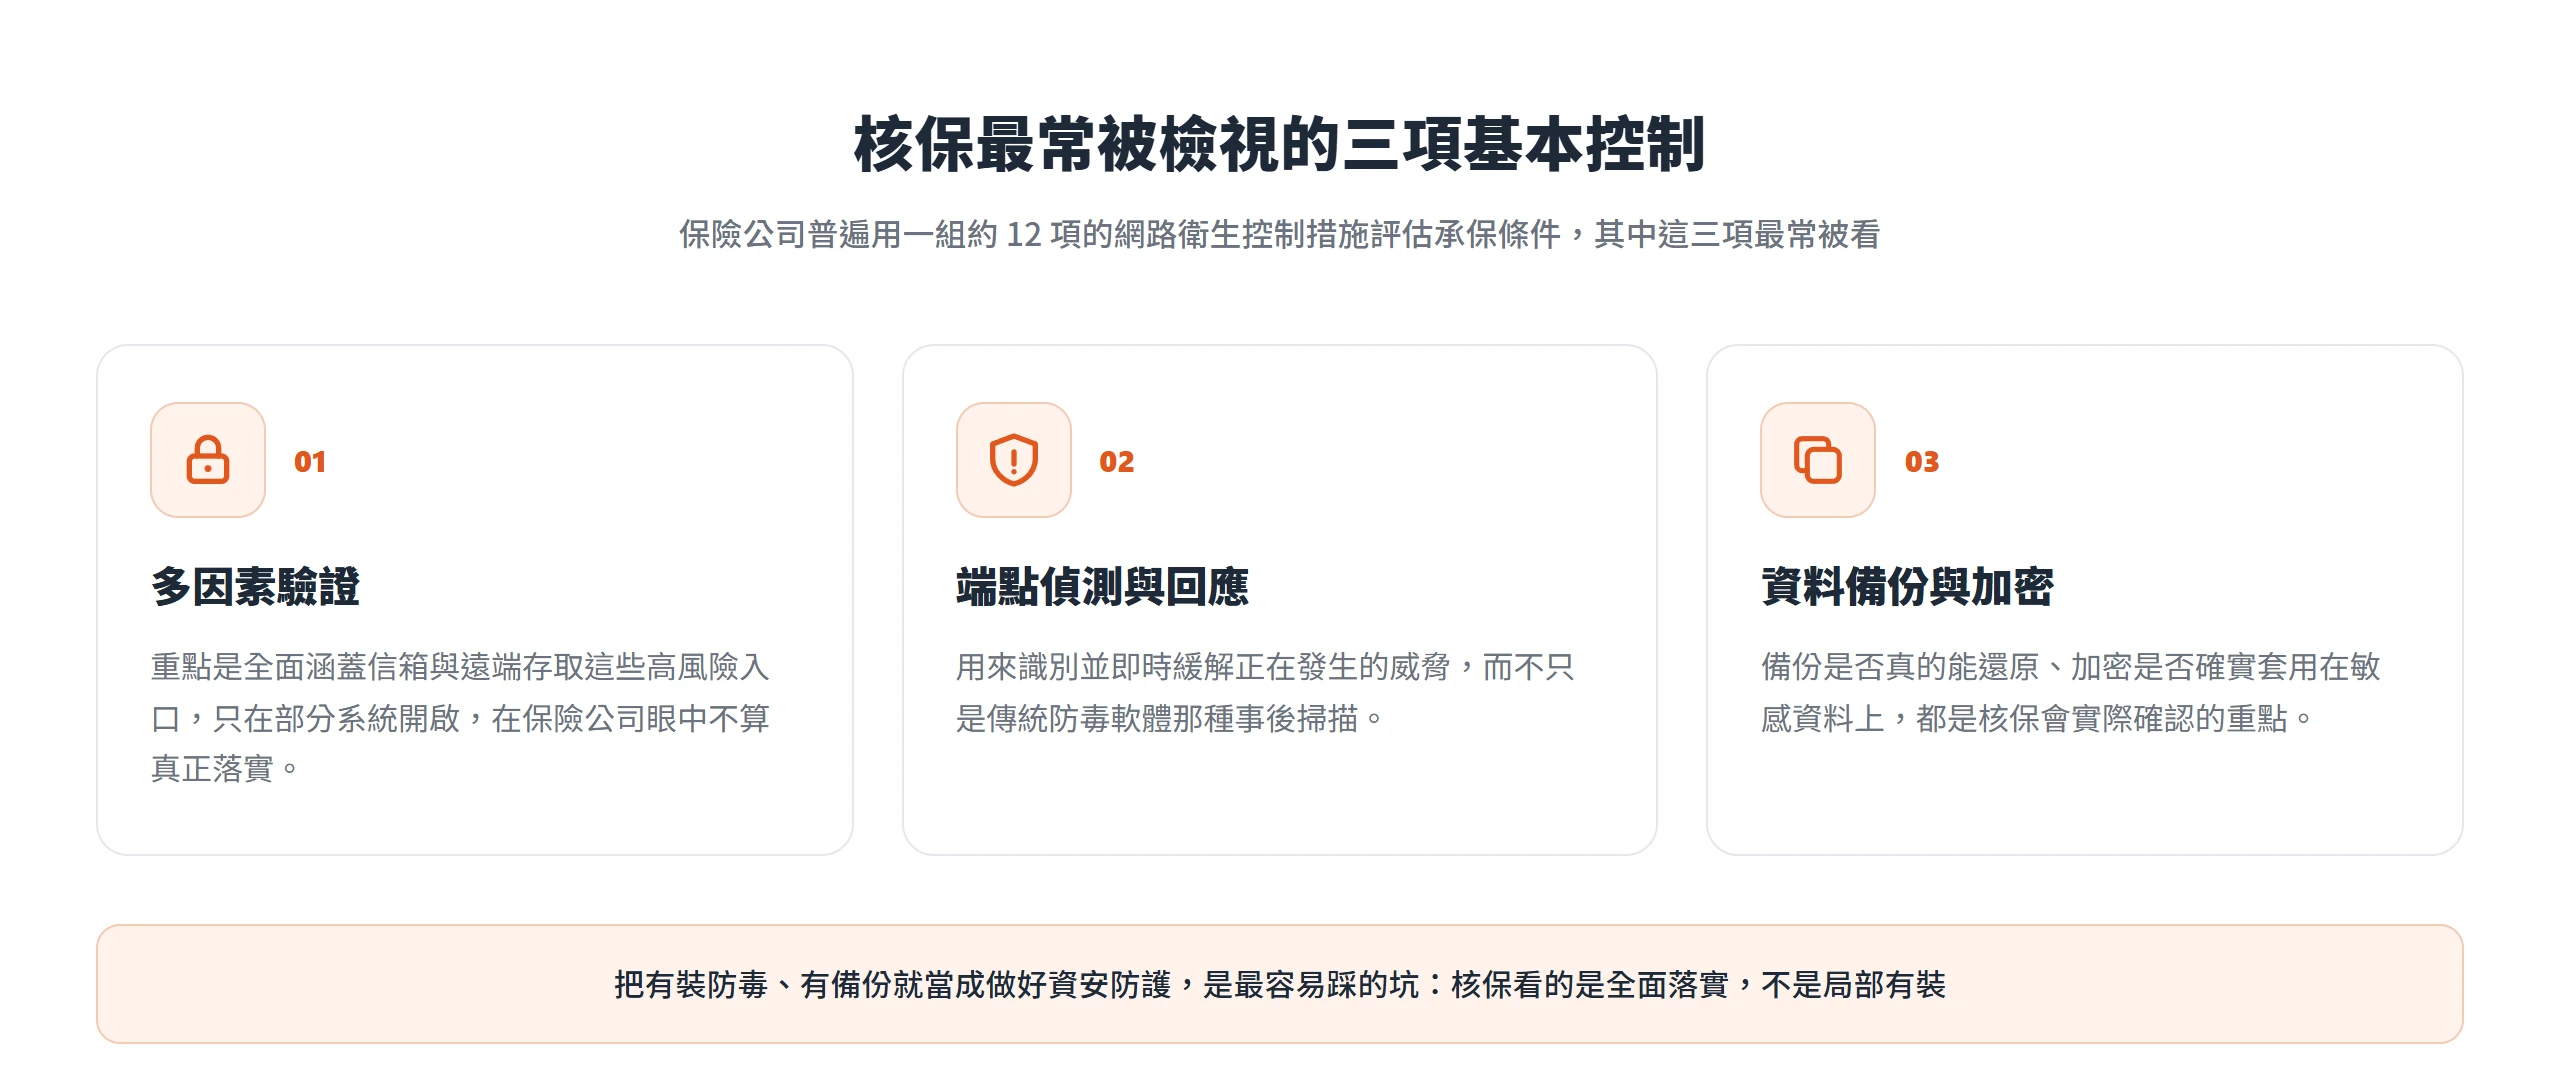
企業最容易踩的坑,是把有裝防毒軟體、有備份習慣直接當成已經做好資安防護,但保險公司認可的做法通常要求得更具體,也更要求全面而不是局部。舉例來說,多因素驗證只開放在辦公室內網使用,遠端連線卻沒有同樣要求,這種局部落實的狀態,在核保審查時很可能被判定為不合格。
投保前,與其等保險公司提出一長串補件要求,不如先自己對照這幾項基本控制措施,盤點目前公司在多因素驗證的涵蓋範圍、端點偵測系統的有無、備份與加密的落實程度上,還有哪些落差。把這些基本防護補齊,某種程度上跟投保本身一樣重要,因為它同時降低了真正出事的機率,也讓保費與核保條件更有機會談得下來。
除外條款畫出的保障邊界,往往比想像中更窄
多數人以為只要保額夠高,出事就一定賠得到,但一張資安保單賠不賠、賠多少,很大程度取決於條款裡對用詞的定義寫得夠不夠清楚,不是保額本身。
美國聯邦政府課責署 GAO 在 2021 年發布的報告《Cyber Insurance: Insurers and Policyholders Face Challenges in an Evolving Market》就點出這個問題。報告指出,保單條款裡有些用詞缺乏業界通用的定義,例如「網路恐怖主義」這類術語,不同保險公司對它的認定範圍可能不一樣,這會讓投保人對自己實際受到哪些保障認知模糊,是造成理賠爭議的原因之一。同一份報告也提到,美國企業投保網路保險的比例,從 2016 年的 26%成長到 2020 年的 47%,市場快速擴大的同時,條款標準化的腳步卻沒有跟上。報告因此建議,政府與保險業應該合作,建立更一致的用詞定義與損失數據,改善承保與理賠的品質。
對投保企業來說,這代表一件實際的事,一次攻擊事件最後算不算在理賠範圍內,往往取決於保單條款怎麼定義這次攻擊的型態。同樣是資料被鎖住勒索贖金,條款如果把國家級駭客組織發動的攻擊,跟一般網路犯罪集團的勒索軟體分開認定,理賠結果可能完全不同。這種細節,平常不會有人主動提醒要去注意。
也因為這樣,投保前該優先確認的,其實不是哪家保費比較便宜,而是條款裡逐條寫了什麼、除外責任排除了哪些情境。保費高低固然是決策因素之一,但如果除外條款把最可能發生在自己公司身上的情境排除在外,再便宜的保單也解決不了實際的風險。
出事後自行委任廠商可能讓理賠資格生變
多數資安保單有一個容易被忽略的規定,出事之後企業應該先通報保險公司,再由保險公司指定或認可的鑑識、法律等專家介入處理,而不是反過來,自己先找熟識的資訊廠商處理,事後才通報保險公司。
以 AIG 旗下的 CyberEdge 理賠服務說明文件為例,文件明確寫著,企業如果在正式通報 AIG 之前,先聯繫理賠夥伴或其他廠商,這樣的聯繫並不構成正式的理賠通報;而且在完成通報之前,由廠商提供的服務,有可能不在保單的理賠範圍內。換句話說,即使企業事後有把整個處理過程告訴保險公司,只要先通報這一步的順序做反了,中間那段廠商已經投入的費用,理賠資格就可能生變。
這個規定背後的邏輯其實不難理解。保險公司通常會有自己認可、合作過的鑑識與法律團隊,一方面確保處理品質符合理賠審查的標準,一方面也避免企業病急亂投醫,找到經驗不足或收費不合理的廠商。但對中小企業來說,這一步恰恰是最容易忽略的環節。平常沒有演練過通報流程,系統真的被入侵的當下,多半是慌亂地先打給熟識的資訊廠商或工程師朋友,等到冷靜下來才想到要通報保險公司,這時候前面那段搶救費用,可能已經不在保障範圍裡了。
要避免這種情況,最實際的做法是投保之後就先弄清楚保單載明的通報對象與流程,把緊急聯絡窗口和理賠專線存在容易找到的地方,甚至跟內部負責資訊系統的人員先講清楚出事第一步要打給誰。這件事平常花不到十分鐘準備,卻能在真正出事的當下,決定這張保單最後賠不賠得到那筆搶救費用。
資安保險的重點不是降低被攻擊的機率,而是在真的出事之後,讓企業有辦法撐過那段又花錢又花時間的善後過程,不必因為一次事故就傷到現金流,或者被個資外洩的法律責任拖垮正常營運。台灣的投保市場還在成長,多數中小企業也還沒把這筆保障算進經營風險的清單裡,但攻擊者從來不會因為公司規模小就手下留情。與其等系統真的停擺那一刻才回頭算損失有多大,不如趁現在把承保範圍、保額依據、核保門檻,以及出事當下該先打給誰這幾件事想清楚。這樣資安保險才會真正在關鍵時刻派上用場,而不是一張放在抽屜裡、從沒認真讀過條款的保單。