
多數 AI 助手像計程車,上車報目的地,下車就各走各的,下次再叫還得從頭交代一遍。Hermes Agent 想扮演的是另一種角色,比較像一位住在伺服器裡的助理,會把你交代過的事記下來,半夜也照排程自己開工,而你只要在手機上傳一則訊息,就能指揮它。
hermes agent 也有容易讓人搞混的地方。它是 Nous Research 開發、採 MIT 授權的開源常駐代理,2026 年推出,名字裡的 Hermes 卻和 Nous 先前的 Hermes 系列語言模型撞名,不少人搜尋時分不清自己要找的是「程式」還是「模型」。再加上它握有終端機與檔案的操作權限,裝上去之前,真正該先想清楚的其實是要交出多少權力,而不是功能有多少。
Nous Research 把它的賣點濃縮成一句話,就是越用越有經驗,而且不必守在電腦前。這句話背後每個環節怎麼運作、哪裡有限制,才是決定它適不適合你的關鍵。
Hermes Agent 是什麼?
Hermes Agent 是一個常駐型的 AI 代理,跑在使用者自己掌控的機器上。Nous Research 的文件開頭就把定位說得很明確,它不是綁在 IDE 裡的程式碼副駕駛,也不是包一層單一 API 的聊天機器人,而是一個「跑得越久、越能幹」的自主代理。
官方的說法是它「住在你放的地方」,可以裝在一台 5 美元的 VPS、一組 GPU 叢集,或是閒置時幾乎不花錢的 serverless 環境。文件裡的示範情境是代理在雲端主機上工作,使用者人在外面,用 Telegram 這類聊天軟體對它下指令,連那台主機都不必自己登入。
它有兩個最常被提起的特色。一個是學習循環,也就是把經驗存成記憶與技能、下次接著用;專案的 README 形容 Hermes Agent 是唯一內建學習循環的代理,這是官方對自己的說法,不是第三方的評斷。另一個是常駐加遠端遙控,兩者合起來,才有「手機一傳訊息,雲端代理就動工」的使用方式。
由 Nous Research 開發、採 MIT 授權的開源代理
Nous Research 在官網上自我介紹為專注開放式 AI 訓練與研究的組織,Hermes Agent 是他們做出來的代理框架。程式碼公開放在 GitHub,授權採 MIT,官網也標示為開源。
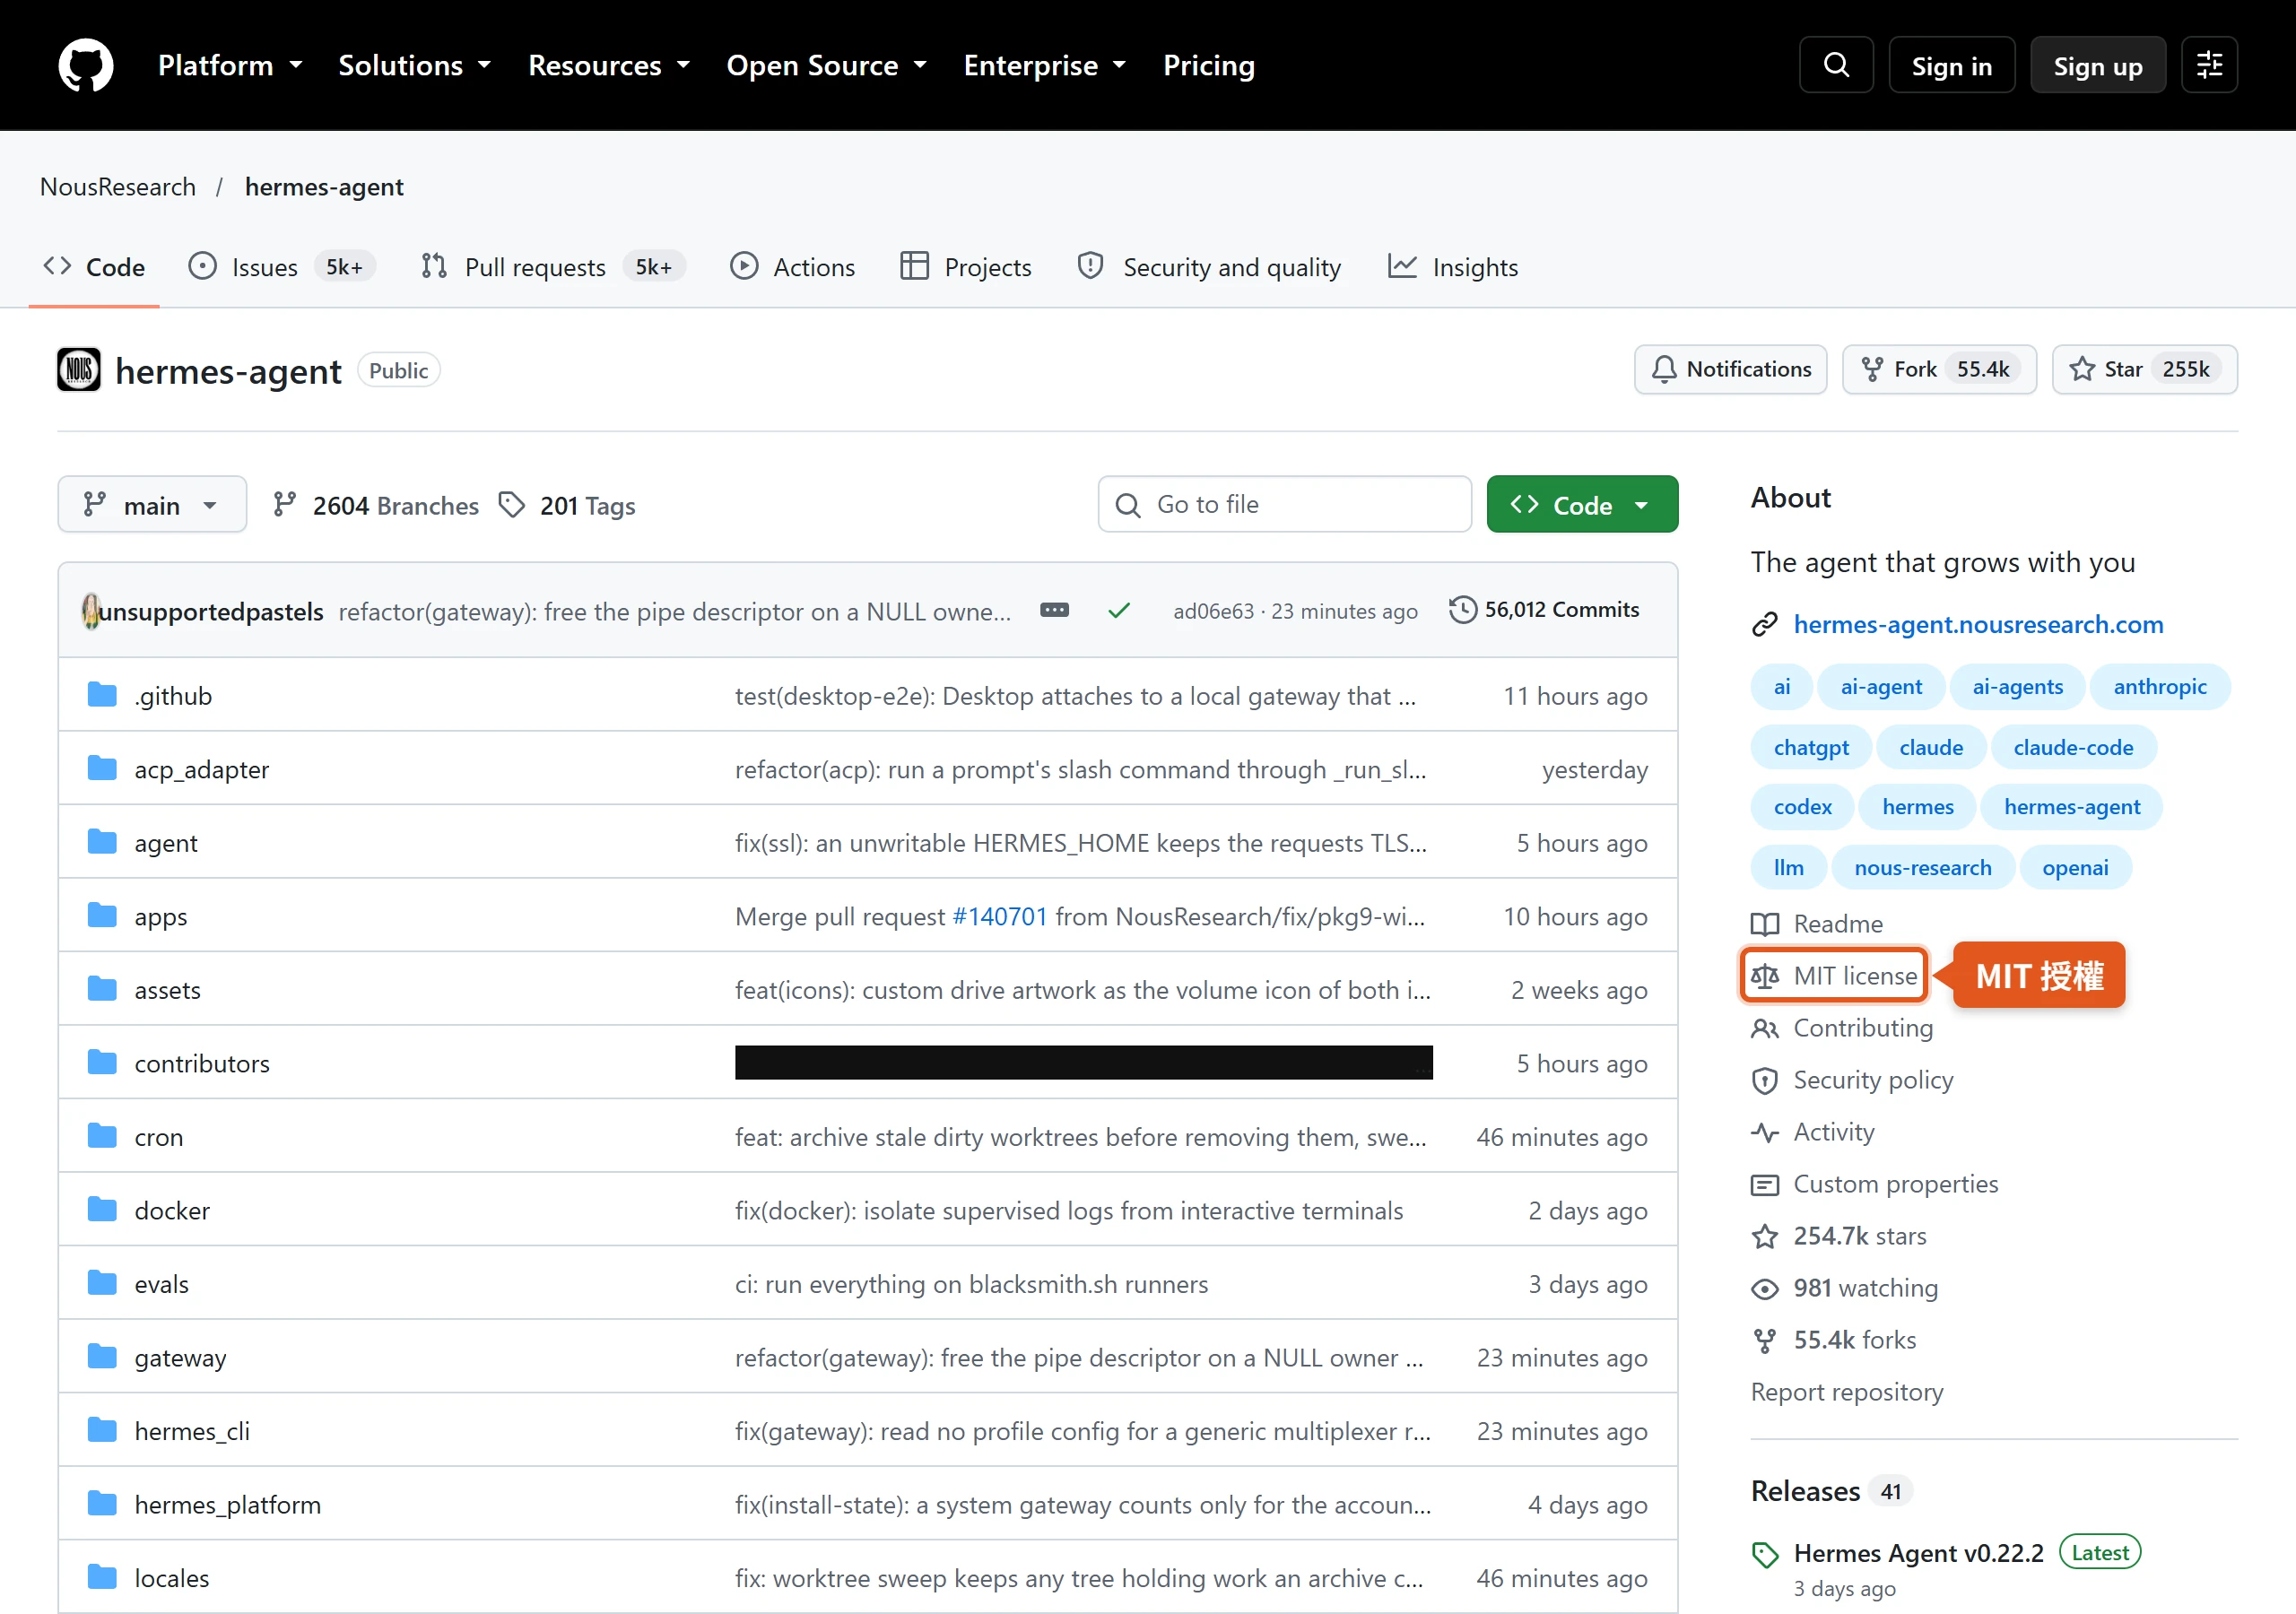
MIT 授權對使用者的意義很直接,軟體本身不收費,可以自己架設、閱讀程式碼,也可以修改。對一個會碰檔案和終端機的工具來說,能讀到程式碼確實是加分,只是開源不等於安全,這一點在後面談權限時還會再回到。
Hermes Agent 和 Hermes 4 模型是兩個不同的東西
Hermes Agent 是外殼,也可以說是工作台,負責記憶、工具和聊天閘道;真正負責思考的是背後接上的語言模型。Hermes 4 則是 Nous Research 先前推出的模型系列,文件把 Hermes-4-70B 和 Hermes-4-405B 描述為擅長數學、科學、指令遵循與長文寫作的聊天推理模型。換句話說,一個是程式,一個是模型,名字雖然相近,卻不是同一件事。
Nous Research 的文件還明確寫著,不建議在 Hermes Agent 裡使用 Hermes 4。原因是 Hermes 4 的調校方向是聊天與推理,而代理程式依賴的是快速、連續地呼叫工具。
記憶、技能與背景複查組成的學習循環
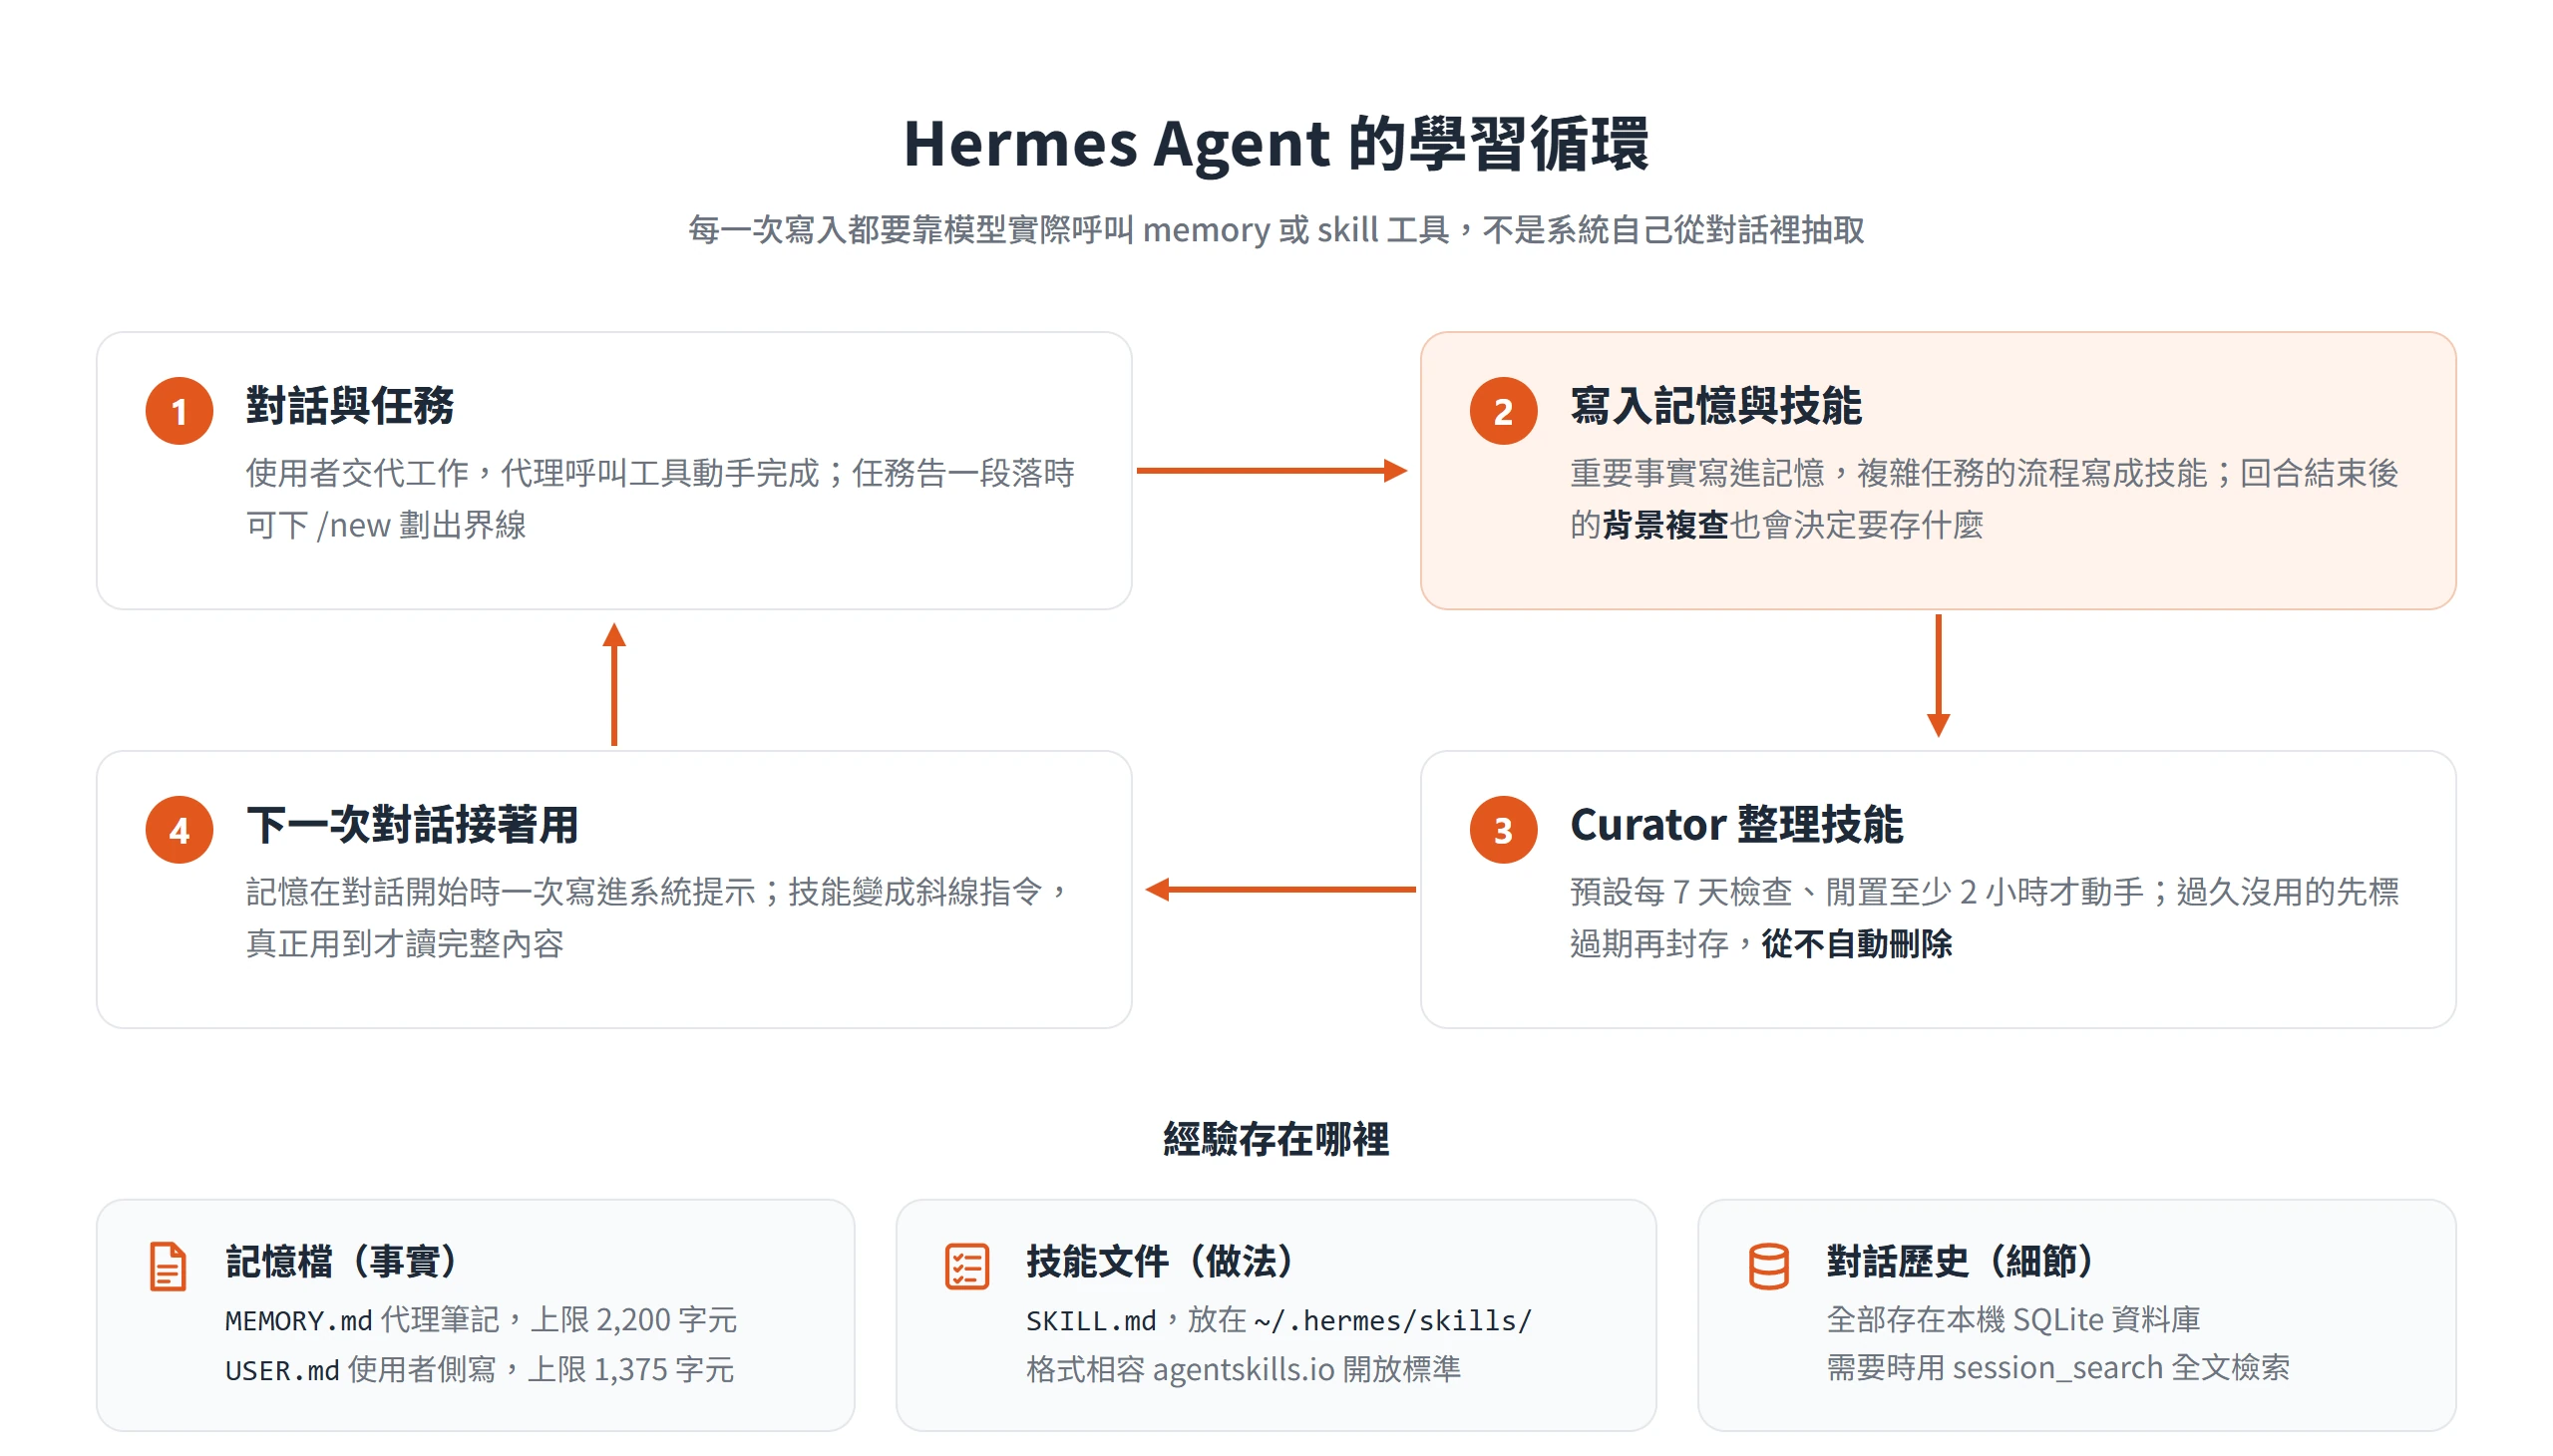
Hermes Agent 常被形容成「會自我進化」,這個說法背後是幾個很具體的機制:兩份有字數上限的記憶檔、可重複載入的技能文件、回合結束後在背景進行的複查,以及負責整理技能庫的 Curator。
README 把這套機制稱為封閉的學習循環,內容包括代理自己整理的記憶並定期提醒、複雜任務後自動建立技能、技能在使用中自我改進、用全文檢索加上摘要的跨對話搜尋、Honcho 使用者建模,以及相容 agentskills.io 這個開放標準。換成白話,就是經驗存在哪裡、什麼時候存、誰負責整理這三件事。
兩份小檔案承載的跨對話記憶
Hermes Agent 的記憶不是一座無底洞的向量資料庫,而是兩份純文字檔,存放在 ~/.hermes/memories/。MEMORY.md 是代理自己的筆記,上限 2,200 字元,約 800 個 token;USER.md 是使用者的側寫,上限 1,375 字元,約 500 個 token。每次對話開始時,這兩份檔案會一次性寫進系統提示。
對話進行中寫進去的新記憶會立刻存到硬碟,但要等到下一次對話才會出現在提示裡,文件說這是刻意的設計,目的是保留模型的前綴快取以維持效能。寫入超過字數上限時,記憶工具會回報錯誤,由代理自己在同一回合合併或刪減後再重試,不會悄悄丟東西。記憶也是以設定檔(profile)為單位,不同 profile 之間不共用,想再養一個代理就得另開一個 profile。
記憶檔只放必須隨時在場的重要事實,舊對話的細節則靠第二層的對話歷史搜尋。所有對話存在本機的 SQLite 資料庫,代理需要時用 session_search 以全文檢索回頭找。聊天平台上的對話常常可以連續好幾週不重置,文件因此建議在任務告一段落、換主題或新的一天開始時下 /new 劃出界線,讓記憶與回頭搜尋都有機會發揮。若想換成外部記憶供應商,像 Honcho 這類外掛也能另外安裝,屬於選配。
複雜任務做完後寫成的技能文件
記憶存的是「事實」,技能存的則是「做法」。代理解決過一個複雜任務之後,可以把流程寫成一份 SKILL.md,放在 ~/.hermes/skills/,之後需要時再載入。每個技能都會自動變成一個斜線指令,在對話裡直接呼叫;技能的格式與 agentskills.io 開放標準相容,所以搬到別處也能用。為了節省 token,技能採漸進式載入,一開始只讀輕量的清單,真正用到時才讀完整內容。
想把既有的知識變成技能,也不必等代理自己琢磨。/learn 指令可以把一份文件,或剛走過的流程,直接整理成技能。從 Skills Hub 安裝的社群技能,則會先經過安全掃描才放進來。
技能一多就會雜亂,這時輪到 Curator 出場。它是背景定期執行的整理程序,只管代理自己建立的技能,追蹤每個技能被查看、使用的頻率,過久沒用的先標為過期,再封存。依文件說明,Curator 預設每 7 天檢查一次,且要等代理閒置至少 2 小時才會動手;它從不自動刪除,最嚴重的處置只是封存到 .archive 資料夾,隨時可以復原。全新安裝時它第一次也不會立刻開工,而是把第一次整理延後一整個週期,給使用者時間先看過、固定或關掉。從 Hub 安裝的技能,則一律不在它的處理範圍內。
學習循環要靠模型實際呼叫工具才會運作
「自動變聰明」聽起來有點像魔法,實際上沒有那麼神奇。學習循環的每一次寫入,都是模型呼叫 memory 或 skill 工具的結果,不是系統自己從對話裡抽取。換句話說,模型夠不夠會用工具,直接決定了這套機制轉不轉得起來。
Nous Research 的文件在疑難排解裡直接承認了這個狀況,大約 30B 參數以下的小型本機模型,以及工具呼叫能力偏弱的模型,常常在沒有真的呼叫工具的情況下口頭宣稱「已經記住了」。文件給的建議是換一個更強的模型來做設定,並要求它明確使用 memory 工具,再去檔案裡確認內容。另外,放在 .env 裡的環境變數不算記憶,不會被這套機制讀取。
好在官方也提供了把關的做法。背景複查完成時,聊天室預設會出現類似「記憶已更新」的通知,通知方式可以調成關閉、開啟或詳細三種。想更保守的話,可以開啟 write_approval,讓每一次寫入,特別是背景複查自己決定要存的那些,都要等使用者同意才會進入個人設定;待處理的寫入用 /memory pending 查看,再用 /memory approve 或 /memory reject 逐筆處理。
同一個閘道接上 Telegram、LINE 等聊天平台
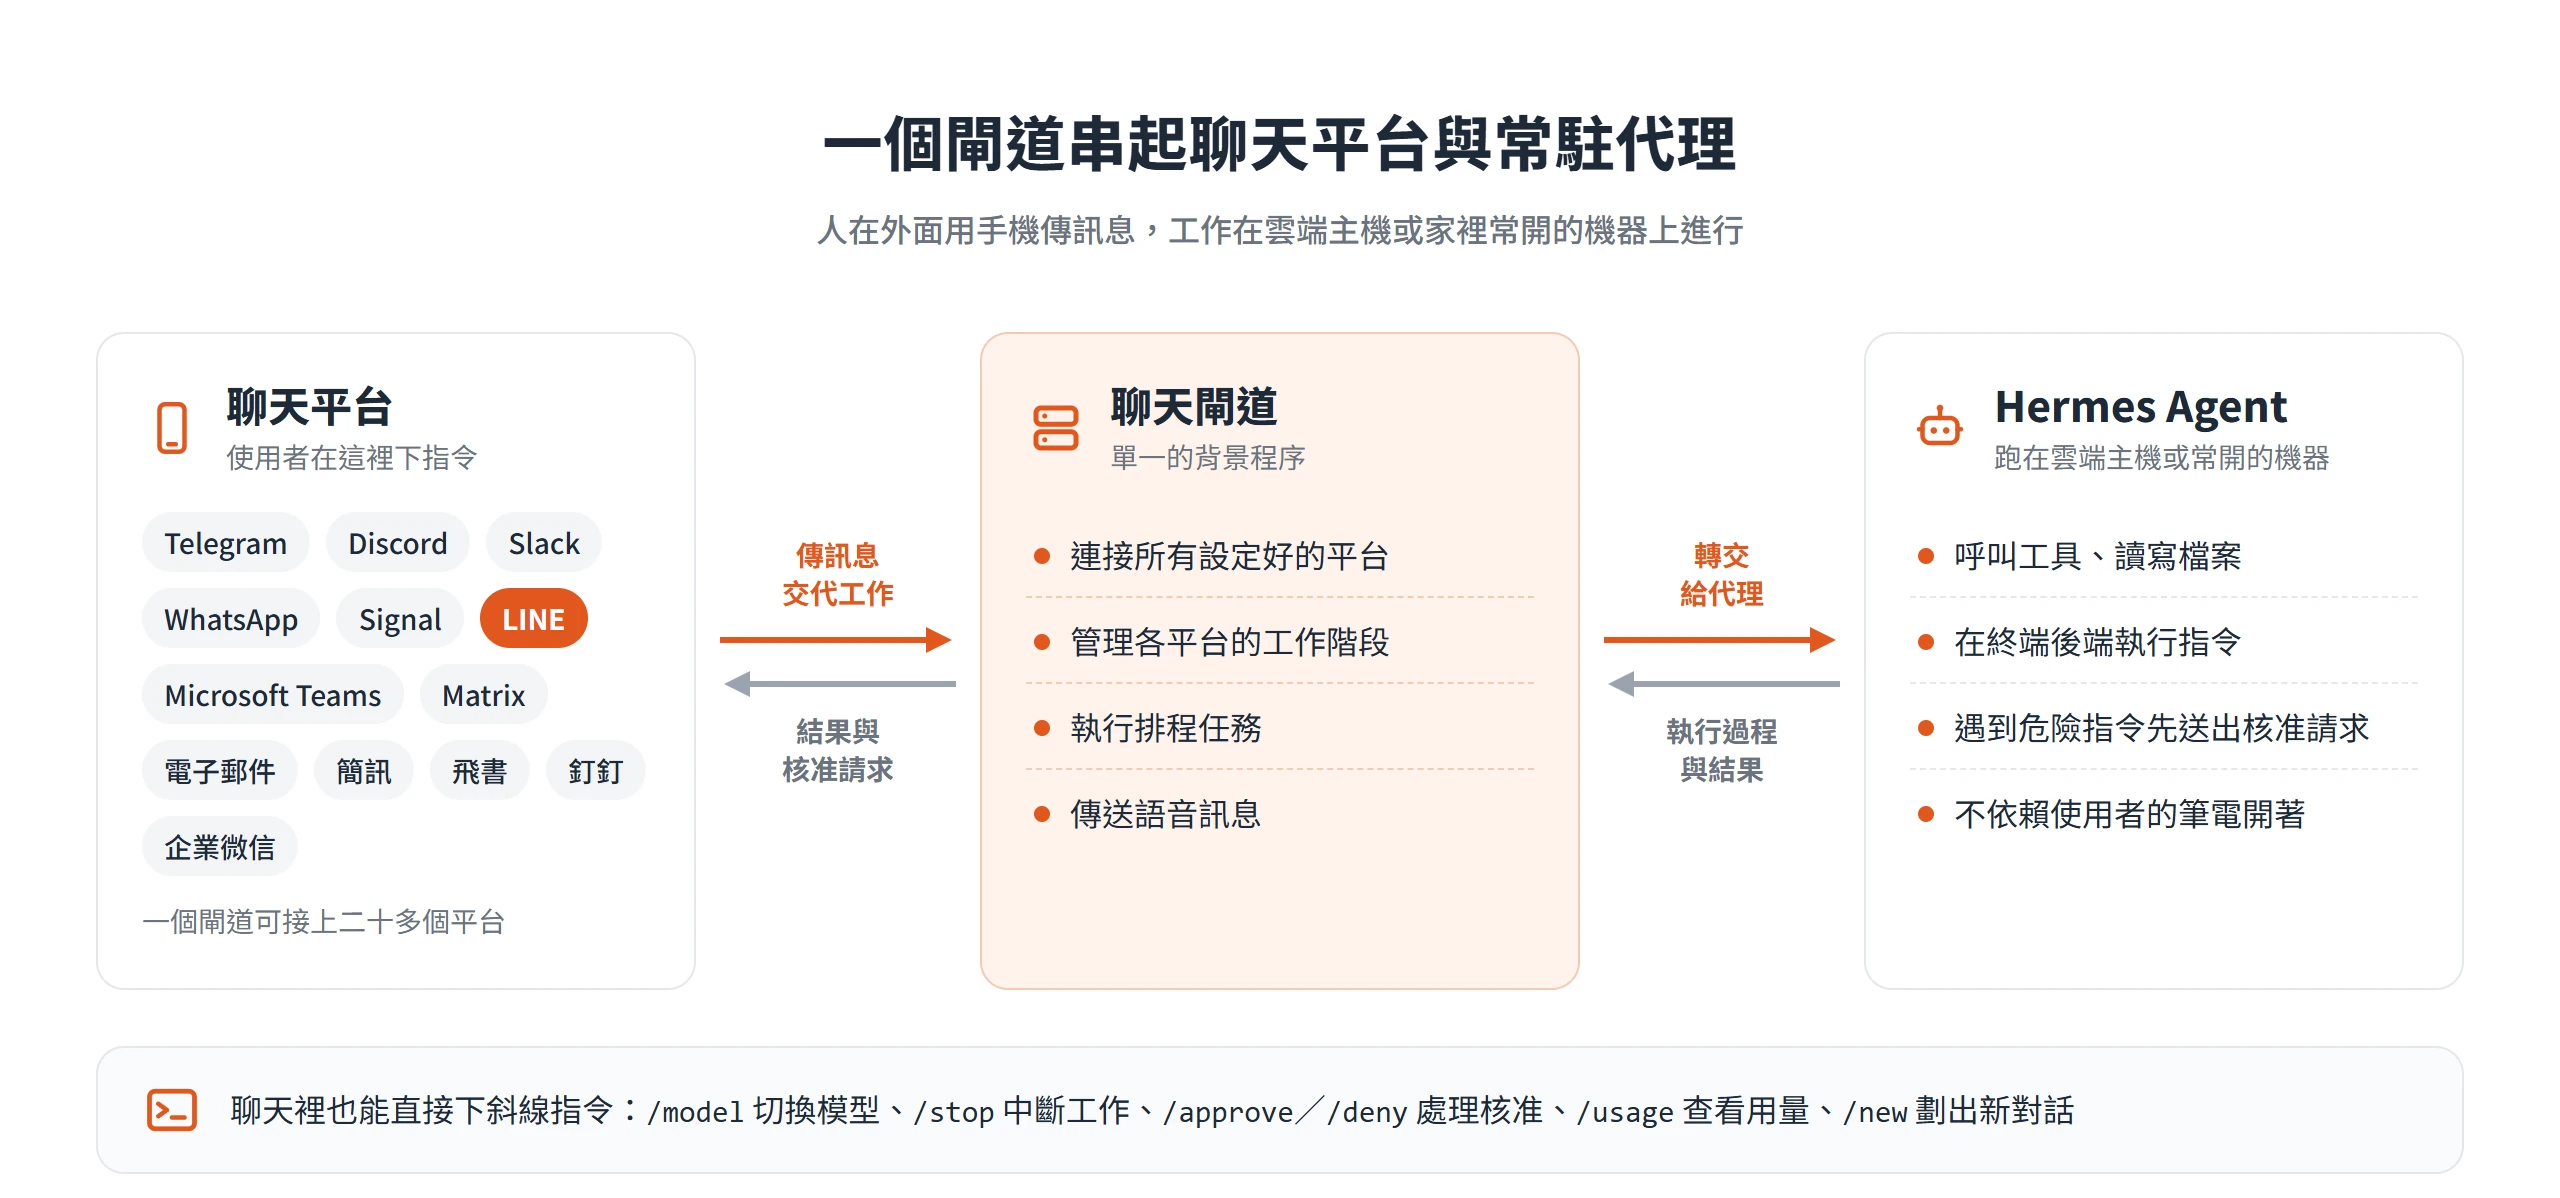
「常駐」兩個字要落到實處,靠的是聊天閘道。Nous Research 的文件把閘道定義為單一的背景程序,負責連接所有設定好的平台、管理各平台的工作階段、執行排程任務,並傳送語音訊息。
文件首頁寫著,一個閘道就能接上二十多個平台,閘道說明頁列出的包括 Telegram、Discord、Slack、WhatsApp、Signal、電子郵件、簡訊、LINE、Microsoft Teams、Matrix,以及飛書、釘釘、企業微信等中文圈常用的平台。每個聊天室的對話不會因為閒置或過了一天就自動重置,要劃界得自己下 /new 或 /reset。聊天裡可用的斜線指令與命令列大致共通,像 /model 切換模型、/stop 中斷工作、/approve 與 /deny 處理核准、/usage 查看用量,都能直接在手機上下。
設定上有互動式精靈 hermes gateway setup 逐一帶過各平台,之後用 hermes gateway install 可以把閘道裝成背景服務,Linux 走 systemd、macOS 走 launchd,Windows 則註冊成登入時啟動的排程工作。
在手機傳訊息,雲端主機上的代理照常動工
這種架構的價值,用一個情境最容易看懂。代理跑在一台便宜的雲端主機,或家裡一台常開的機器上,完全不依賴使用者的筆電開著。人在外面時,從 Telegram 或 Discord 傳一則訊息交代工作,執行過程與結果都回到同一個聊天室。
README 舉的例子是每日報告、夜間備份、每週稽核這類工作,都可以用自然語言設定,在沒人看管的情況下自己跑完。
自己跑,不代表一路放行。代理遇到危險指令時,會把核准請求直接送回聊天室,使用者回覆 yes、y、approve、ok 或 go 就是核准,回覆 no、n、deny 或 cancel 則是拒絕。
LINE 的 Messaging API 頻道與 reply token 計費規則
在台灣,最值得留意的是 LINE 也在支援名單上。文件有專頁說明如何把 Hermes Agent 接成 LINE Messaging API 機器人,並直接點出 LINE 是日本、台灣與泰國的主流通訊軟體。LINE 的母公司 LY Corporation 公布的營運數字也對得上這個說法,截至 2026 年 3 月底,LINE 在台灣的月活躍用戶約 2,200 萬。接入之前,有幾項條件要先備齊。
首先是帳號端,需要在 LINE Developers Console 建立 Provider,並在底下建立一個 Messaging API 頻道,取得 Channel secret 和長效的 Channel access token。其次是網路端,LINE 的 webhook 要求公開的 HTTPS 網址,預設監聽埠是 8646,開發階段可以搭配 Cloudflare Tunnel、ngrok 這類通道工具把本機服務暴露出去。
接上之後有幾個行為值得先知道。一對一聊天每則訊息都會回覆;群組和多人聊天室則要先列入允許名單,機器人才會回應。
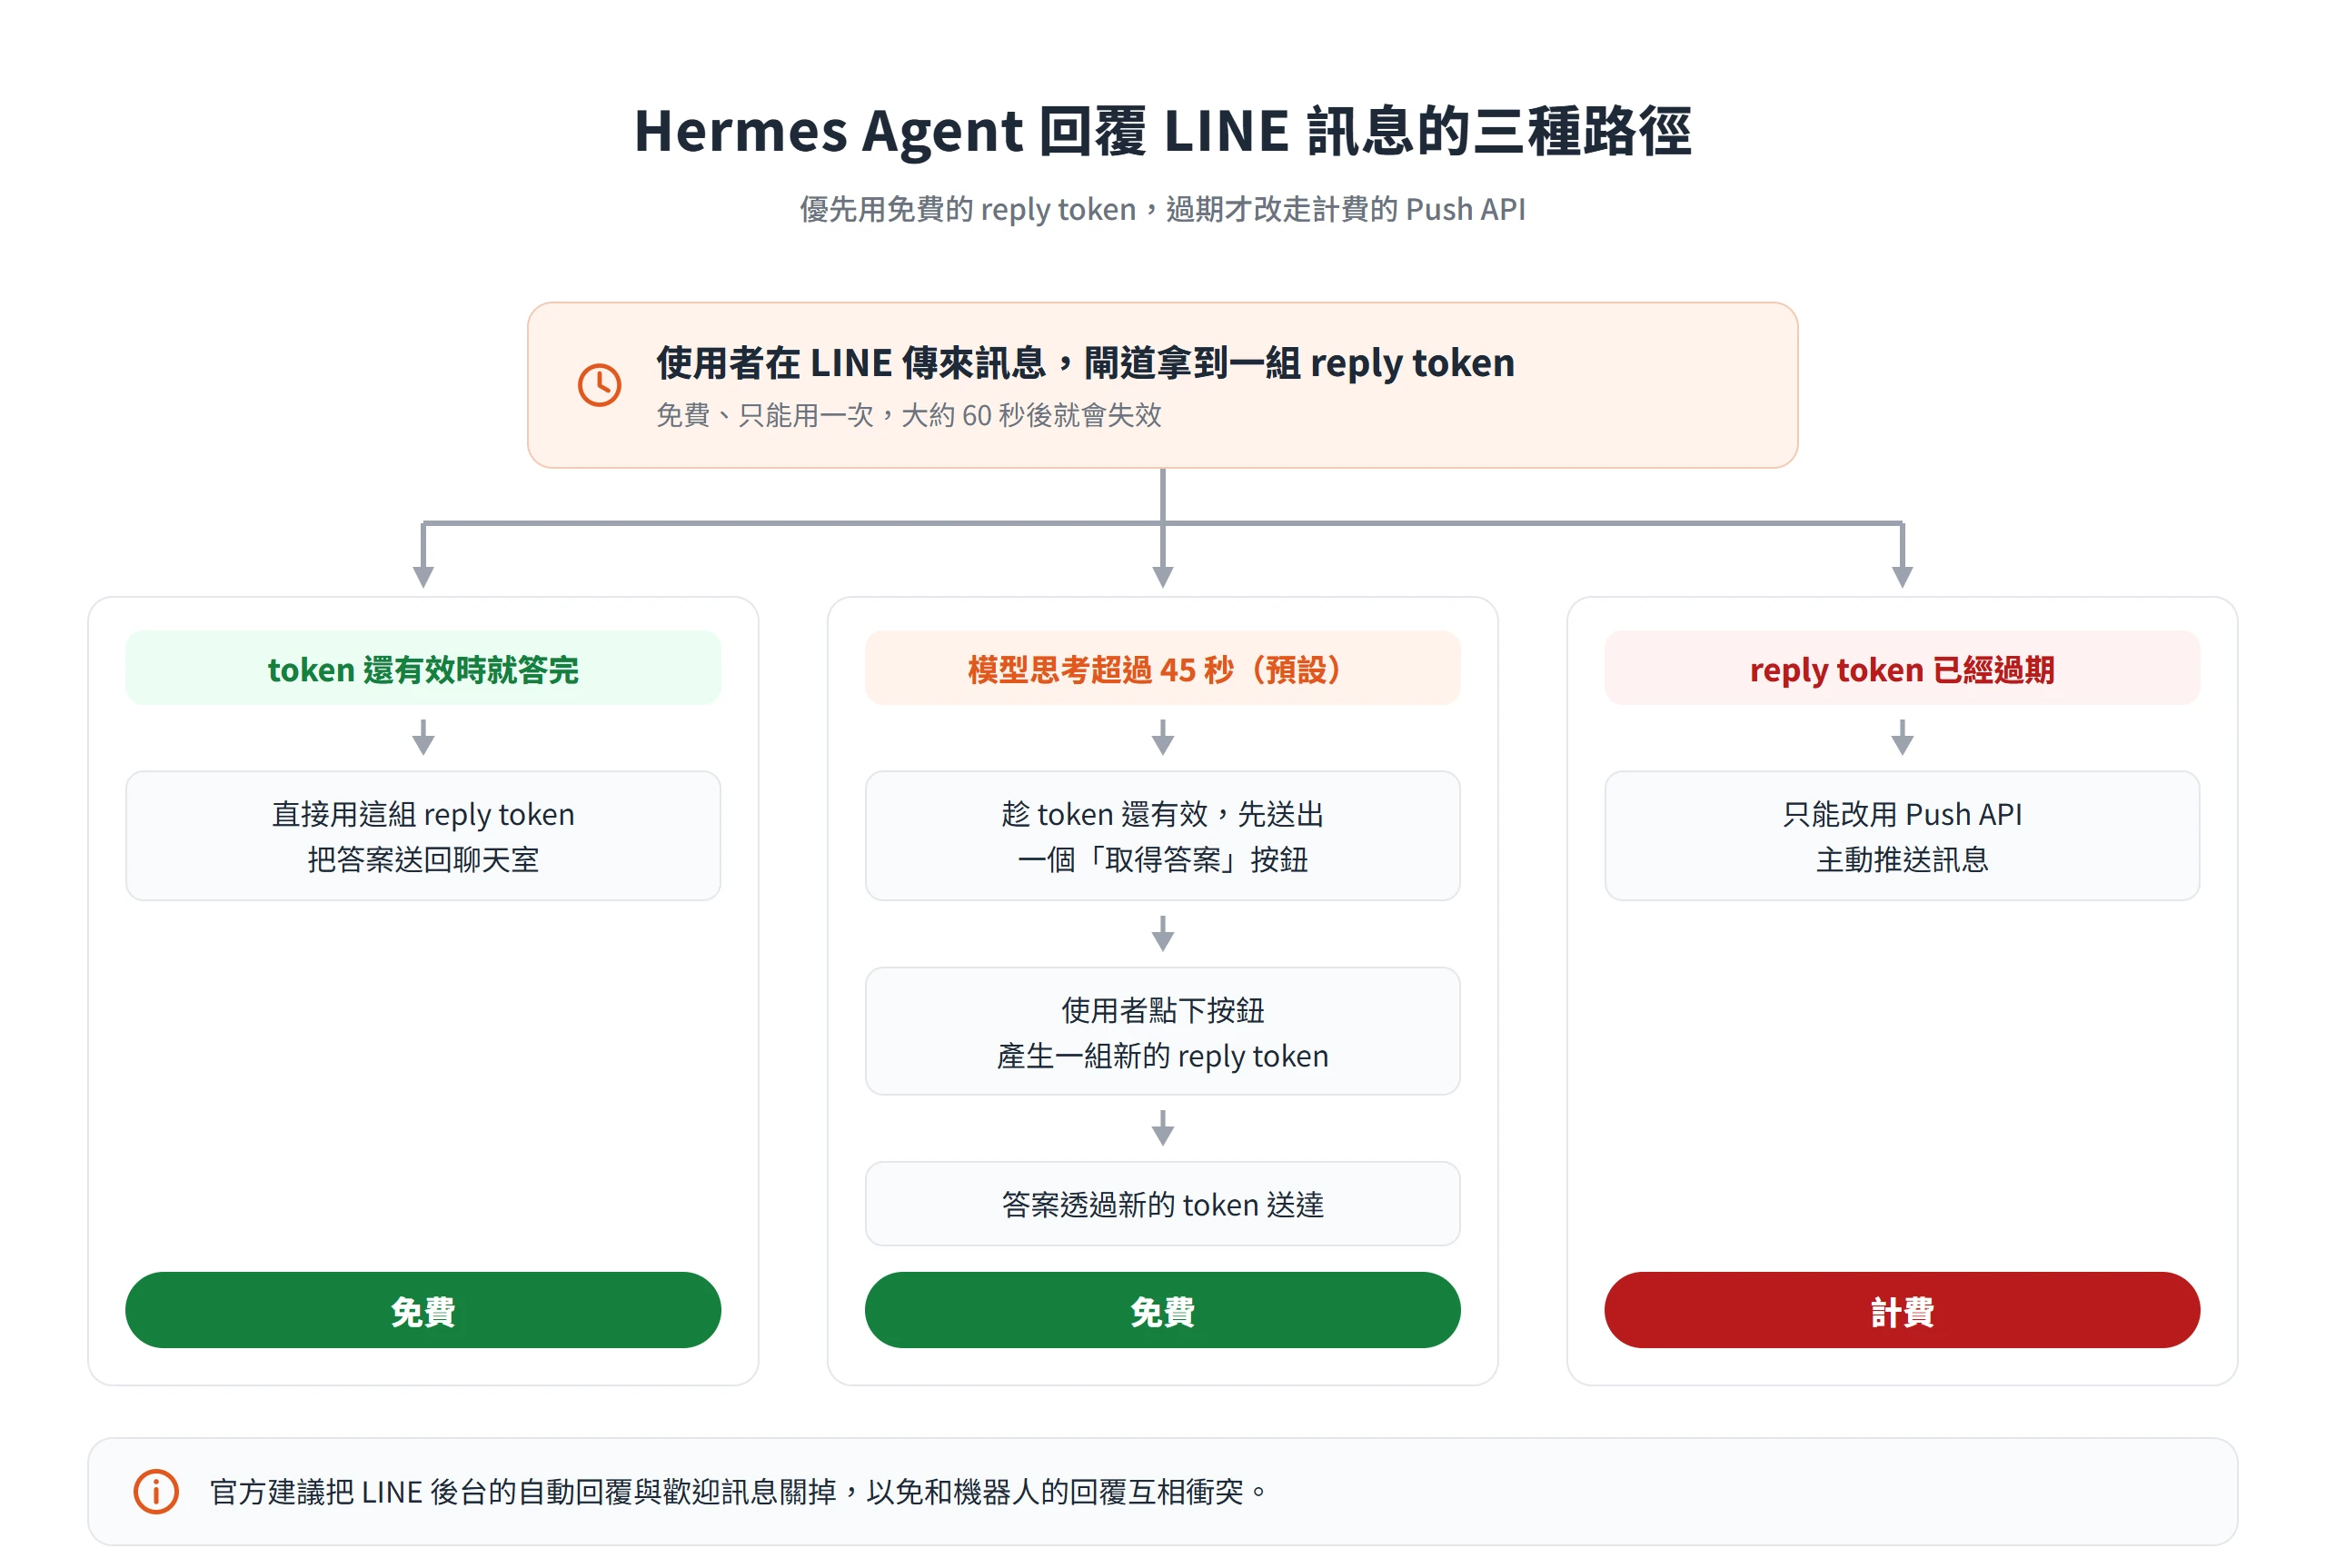
機器人回覆時會優先使用免費的 reply token。這個 token 只能用一次,大約 60 秒後就會失效,過期之後只能改走計費的 Push API,在意費用的話,這一點會影響用量的估算。為了盡量不走付費路線,模型思考超過預設的 45 秒時,閘道會趁 token 還有效,先用它送出一個「取得答案」按鈕;使用者點下按鈕時會產生一個新的 reply token,答案就能透過它免費送達。官方也建議把 LINE 後台的自動回覆與歡迎訊息關掉,以免和機器人的回覆互相衝突。
內建工具、排程任務、子代理與 MCP 擴充
接上聊天室只是入口,Hermes Agent 能自己動手做的事,才是它和一般聊天機器人拉開差距的地方。這些能力分屬三個層次,分別是單次對話裡能呼叫的工具、不用人盯著的排程,以及把一件大事拆給多個子代理平行處理;內建能力不夠時,還能再透過 MCP 擴充。
依用途分類、可依平台開關的內建工具
Hermes Agent 內建數十種工具,文件依用途把它們分成幾類:
- 網頁:搜尋網頁並擷取頁面內容,適合查資料、整理資訊。
- 瀏覽器:自動操作瀏覽器,能讀取頁面內容,也能用視覺判讀畫面,遇到需要點選、填寫的頁面時派得上用場。
- 終端與檔案:執行指令、讀取與修改檔案,這是代理能真正「動手」的核心,也是風險最集中的地方。
- 媒體:分析影像、生成圖片,以及文字轉語音。
- 規劃與協調:待辦清單、向使用者詢問、執行程式碼,以及分派子代理。
- 記憶與回顧:前面談過的記憶工具與對話歷史搜尋。
- 自動化:建立、暫停、續跑與移除排程任務。
這些工具以「工具集」為單位管理,可以依平台分別開關,hermes tools 指令有互動式介面可以逐項設定。例如聊天平台那一側只開低風險的工具,終端機這類高權限工具則留到自己在電腦前操作時才用。預設也偏保守,例如 X(Twitter)搜尋預設是關閉的,必須備妥 xAI 的憑證才能啟用。
如果訂閱 Nous Portal,網頁搜尋、圖像生成、語音與雲端瀏覽器就不必各自申請金鑰。
用自然語言設定的排程任務
內建的排程器讓代理在固定時間,或事件發生時自己開工,結果可以送回原本的聊天室、本機檔案,或指定的其他平台。重點是「用說的就能排」,不管是「every 2h」這類自然語言,還是標準的 cron 表達式都行。排程建立之後可以暫停、續跑、編輯、手動觸發或移除。
排程跑在新的對話裡,可以掛上技能,也可以替每個排程固定指定自己的模型與推理強度。這帶來一個實用的分工,例行的小工作交給便宜的模型,貴的模型留給真正需要動腦的重活。若是只需要定期跑一段腳本的工作,還有「無代理模式」,只執行腳本、把輸出原樣送出,完全不呼叫模型,也就不產生模型費用。排程也可以由 webhook 事件觸發,不一定要等到時間到。
排程裡也設了幾道安全限制。無人看管的情境下遇到危險指令,預設一律拒絕;排程執行中的對話也不能再建立新的排程,以免失控連鎖。閘道每 60 秒檢查一次有沒有到期的排程。
平行處理的子代理與桌面版 Bot 模式
一個任務太大時,主代理可以用 delegate_task 把它拆給子代理。每個子代理都有全新的對話與獨立的終端工作階段,完全不知道主對話的內容,所以要處理的目標與背景得完整交代;做完之後只把最後的摘要交回主代理,中間的過程不會把主對話塞爆。預設最多同時有 10 個子代理並行,數量可以調整。子代理繼承主代理已啟用的工具集,還可以要求它依 JSON Schema 回傳結構化結果,方便後續程式處理。
桌面版另外有 Bot 模式,把多個設定檔排成一排「命名的專職機器人」。每個 Bot 有自己的角色、模型、記憶、技能與頭像,可以彼此傳訊息,也能在群組聊天室裡一起討論。文件特別強調這裡沒有新的概念要學,一個 Bot 就是一個 profile,Bot 模式只是介面而已,所以命令列用 hermes -p 加上名稱,一樣能開同一個 Bot 對話。Bot 的例行工作就是前面提到的排程任務,會出現在排程清單裡。
MCP 與外掛目錄帶來的擴充空間
內建工具不夠用時,擴充的路有幾條。第一條是 MCP,文件首頁寫明可以連接任何 MCP 伺服器來擴充工具能力。第二條是經過審核的外掛目錄,目錄裡的外掛各自固定在審核過的版本,可以從桌面版或命令列安裝。第三條是前面提過的 Skills Hub,提供社群分享的技能。
另外,Nous Research 的發版說明提到,代理可以透過 Nous 的工具閘道,在 Linear、Notion 這類託管的應用程式裡直接操作;第一次使用時會建立一個免費、僅限連接器的身分,不需要先有 Nous 帳號。桌面版也有 Connectors 頁面,把託管應用和 MCP 伺服器列在一起。擴充得越多,攻擊面也越大,這一點在第三方外掛與技能上最明顯。
執行環境和模型來源都可以自己決定
Hermes Agent 和「綁定單一服務的 AI 助手」最大的不同,在於它把「指令在哪裡執行」和「用哪個模型思考」拆成兩個互相獨立的選擇。Hermes 本身不含模型,這與前面 Hermes 4 那一節講的是同一件事。README 的說法是,可以接 Nous Portal、OpenRouter、OpenAI 或自己的端點,用 hermes model 指令或對話中的 /model 都能切換,不需要改程式碼,也就不會被單一供應商綁住。
決定指令執行位置的七種終端後端
終端後端決定代理下的指令實際在哪台機器、哪種環境執行。README 與文件列出七種:
| 後端 | 執行位置 | 適合的情境 |
|---|---|---|
| local | 直接在這台電腦上跑(預設) | 開發、信任的任務 |
| Docker | 隔離的容器 | 重視安全與可重現 |
| SSH | 遠端伺服器 | 讓代理遠離自己的程式碼 |
| Singularity | 高效能運算叢集的容器,不需 root | 叢集運算 |
| Modal | 雲端無伺服器執行 | 彈性擴充 |
| Daytona | 雲端沙箱工作區 | 持續存在的遠端開發環境 |
| Vercel Sandbox | 雲端 microVM | 檔案系統可保存快照的雲端執行 |
Modal 和 Daytona 這類 serverless 後端有個省錢的特性,閒置時休眠,有需要才喚醒,所以官方才會說閒置時幾乎不花錢。至於該選哪一種,取決於對環境的信任程度和隔離需求,並沒有誰一定比較好。要特別留意的是預設值。不做任何設定時用的是 local,也就是直接在使用者自己的機器上執行指令,這個前提會直接影響後面的風險判斷。
雲端供應商、Nous Portal 與本機模型三條路線
模型來源可以分成三條路,各有各的前提。第一條是自備金鑰,連到 OpenRouter、OpenAI 這類任一供應商,或自己的端點。第二條是 Nous Portal,也就是 Nous Research 自己的訂閱門戶,文件稱它是「推薦的執行方式」,要留意這是 Nous 自家的服務。Portal 的目錄涵蓋數百個模型,來自 Claude、GPT、Gemini、DeepSeek、Qwen、Kimi、GLM 等多家廠商,同一份訂閱還附帶工具閘道,包含 Nous 自管的網頁搜尋、由 FAL 提供的圖像生成、由 OpenAI 提供的文字轉語音,以及由 Browser Use 提供的雲端瀏覽器。
第三條是本機模型。桌面版內建的本機模型功能會下載並管理 llama.cpp 引擎,依這台機器的硬體挑選適合的模型,文件的說法是不需要帳號、不需要 API 金鑰,模型下載完成後完全離線,資料不會離開這台電腦。每個推薦的模型至少有 64K 的脈絡視窗;Hermes 會依硬體預估速度,只推薦預估每秒 20 個 token 以上、且能完全放進 GPU 或統一記憶體的模型。
這三條路各有取捨,要看使用情境來選。其中本機的小型模型可能不擅長呼叫工具,這和前面談學習循環時提到的限制是同一件事,挑選時值得一併考慮。
桌面版與命令列兩種起步方式
起步的方式,取決於使用者想要多少掌控權。想要現成介面,可以直接裝桌面版,它把代理、Python 與相依套件一起打包;偏好命令列的人,則有各作業系統各自的安裝指令。
各平台的安裝方式與防毒誤報的處理
桌面版方面,Windows 以 MSIX 打包,透過 Windows App Installer 安裝,也有 Microsoft Store 的版本;macOS 則是 DMG 檔案,目前只支援 Apple Silicon,Intel 的 Mac 不在支援範圍內。新安裝的桌面版第一次開啟,不會先丟設定畫面給使用者,而是進入一段引導式的設定對話,並以免費試用模型運作,不需要事先準備 API 金鑰。
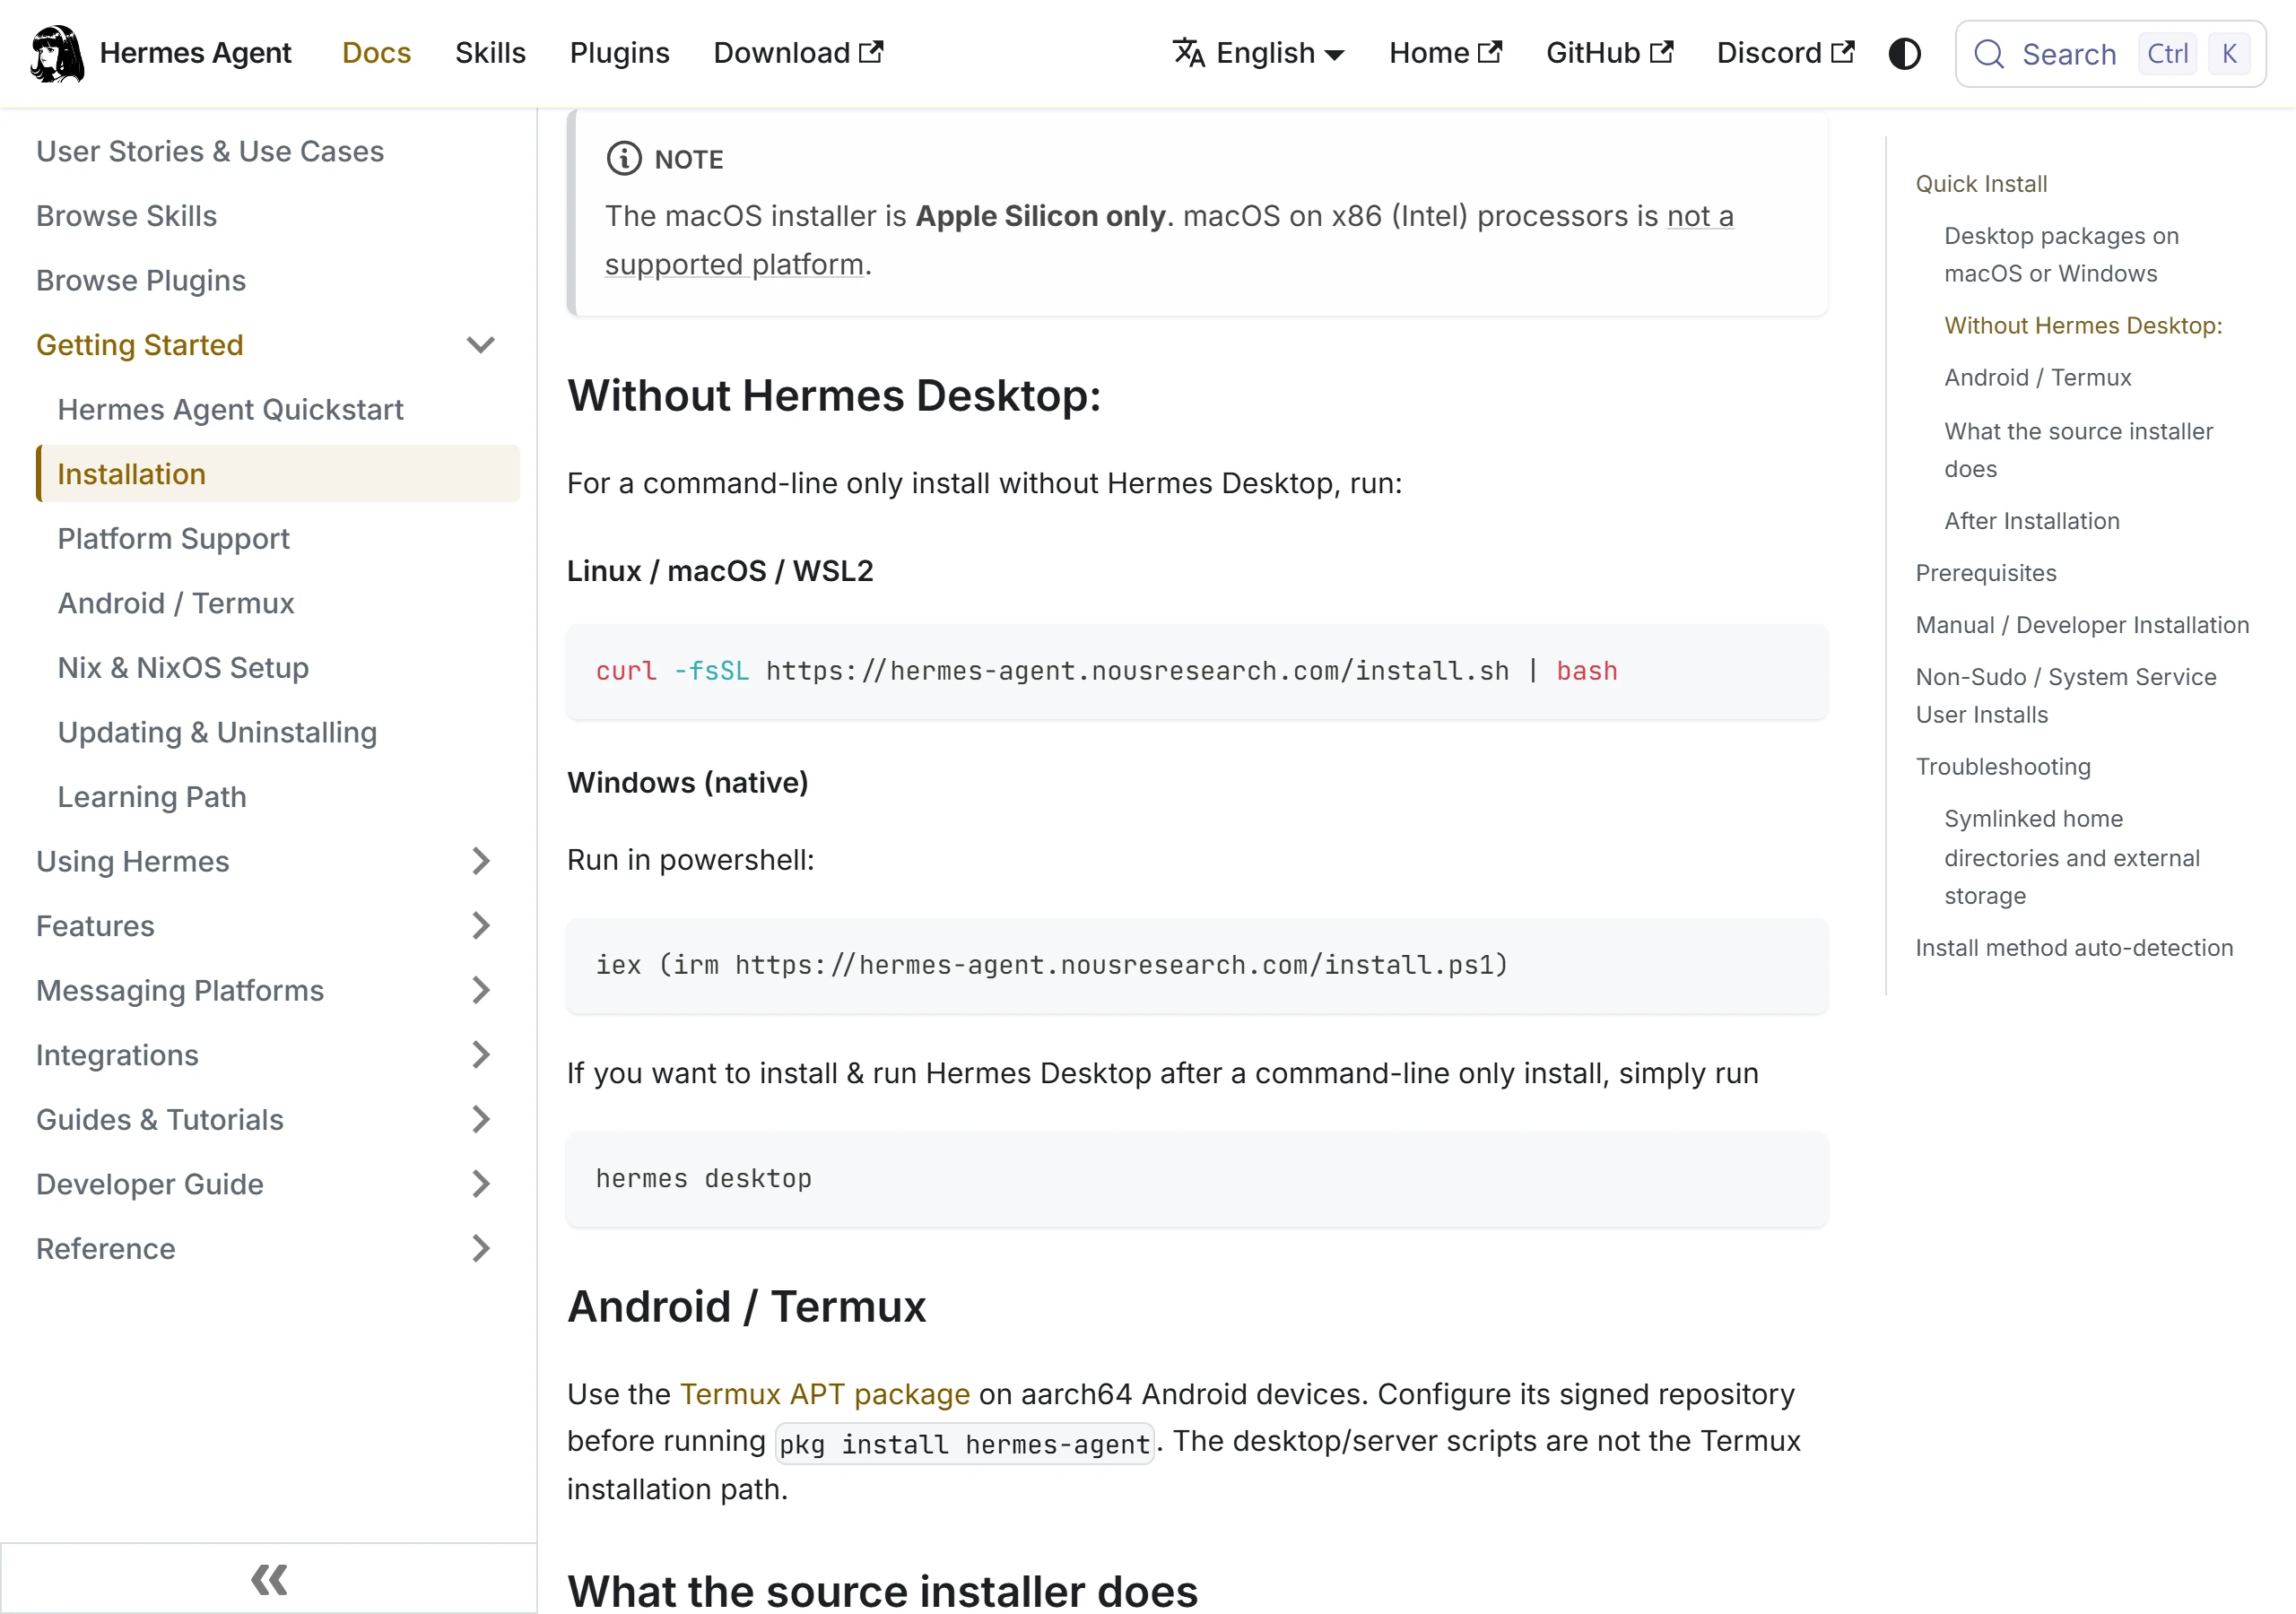
只想用命令列的話,Linux、macOS 與 WSL2 用一行 shell 指令安裝,原生 Windows 則有對應的 PowerShell 一行指令。Android 裝置可以透過 Termux 的 APT 套件安裝;Nix 目前只是盡力支援,並非正式支援的路徑;Docker 也有對應的使用方式。裝完之後,hermes 進入對話,hermes setup 跑完整的設定精靈,hermes doctor 負責診斷,hermes update 負責更新。
Windows 使用者另有一件實際會遇到的事,就是部分防毒軟體會把隨附的 uv.exe 當成可疑檔案隔離。Nous Research 的 README 說明這是誤報,uv 是 Astral 出品的 Python 套件管理工具,因為是未簽章、會下載套件的 Rust 程式,容易被機器學習型的偵測誤判。文件提供了驗證檔案的方法,並建議排除整個資料夾,而不是只排除單一檔案的雜湊值,因為每次 uv 更新,雜湊值都會變。
已在用 OpenClaw 的人可以匯入原有設定
OpenClaw 也是一個常駐型的代理,已經在用它的人,可以透過 Hermes Agent 內建的遷移指令把原有設定搬過來。執行 hermes claw migrate 會進入互動式遷移,可以加上 –dry-run 先預覽會變動什麼,也可以加上 –preset user-data,匯入時不帶機密資料。第一次執行 hermes setup 時,如果偵測到 ~/.openclaw 資料夾,設定精靈也會主動詢問是否要遷移。
能匯入的項目包括 SOUL.md 人設檔、記憶檔(MEMORY.md 與 USER.md)、使用者自建的技能、指令白名單、通訊設定、白名單內的 API 金鑰、語音素材,以及工作區的說明檔(AGENTS.md)。
授權免費,實際花費取決於模型與主機
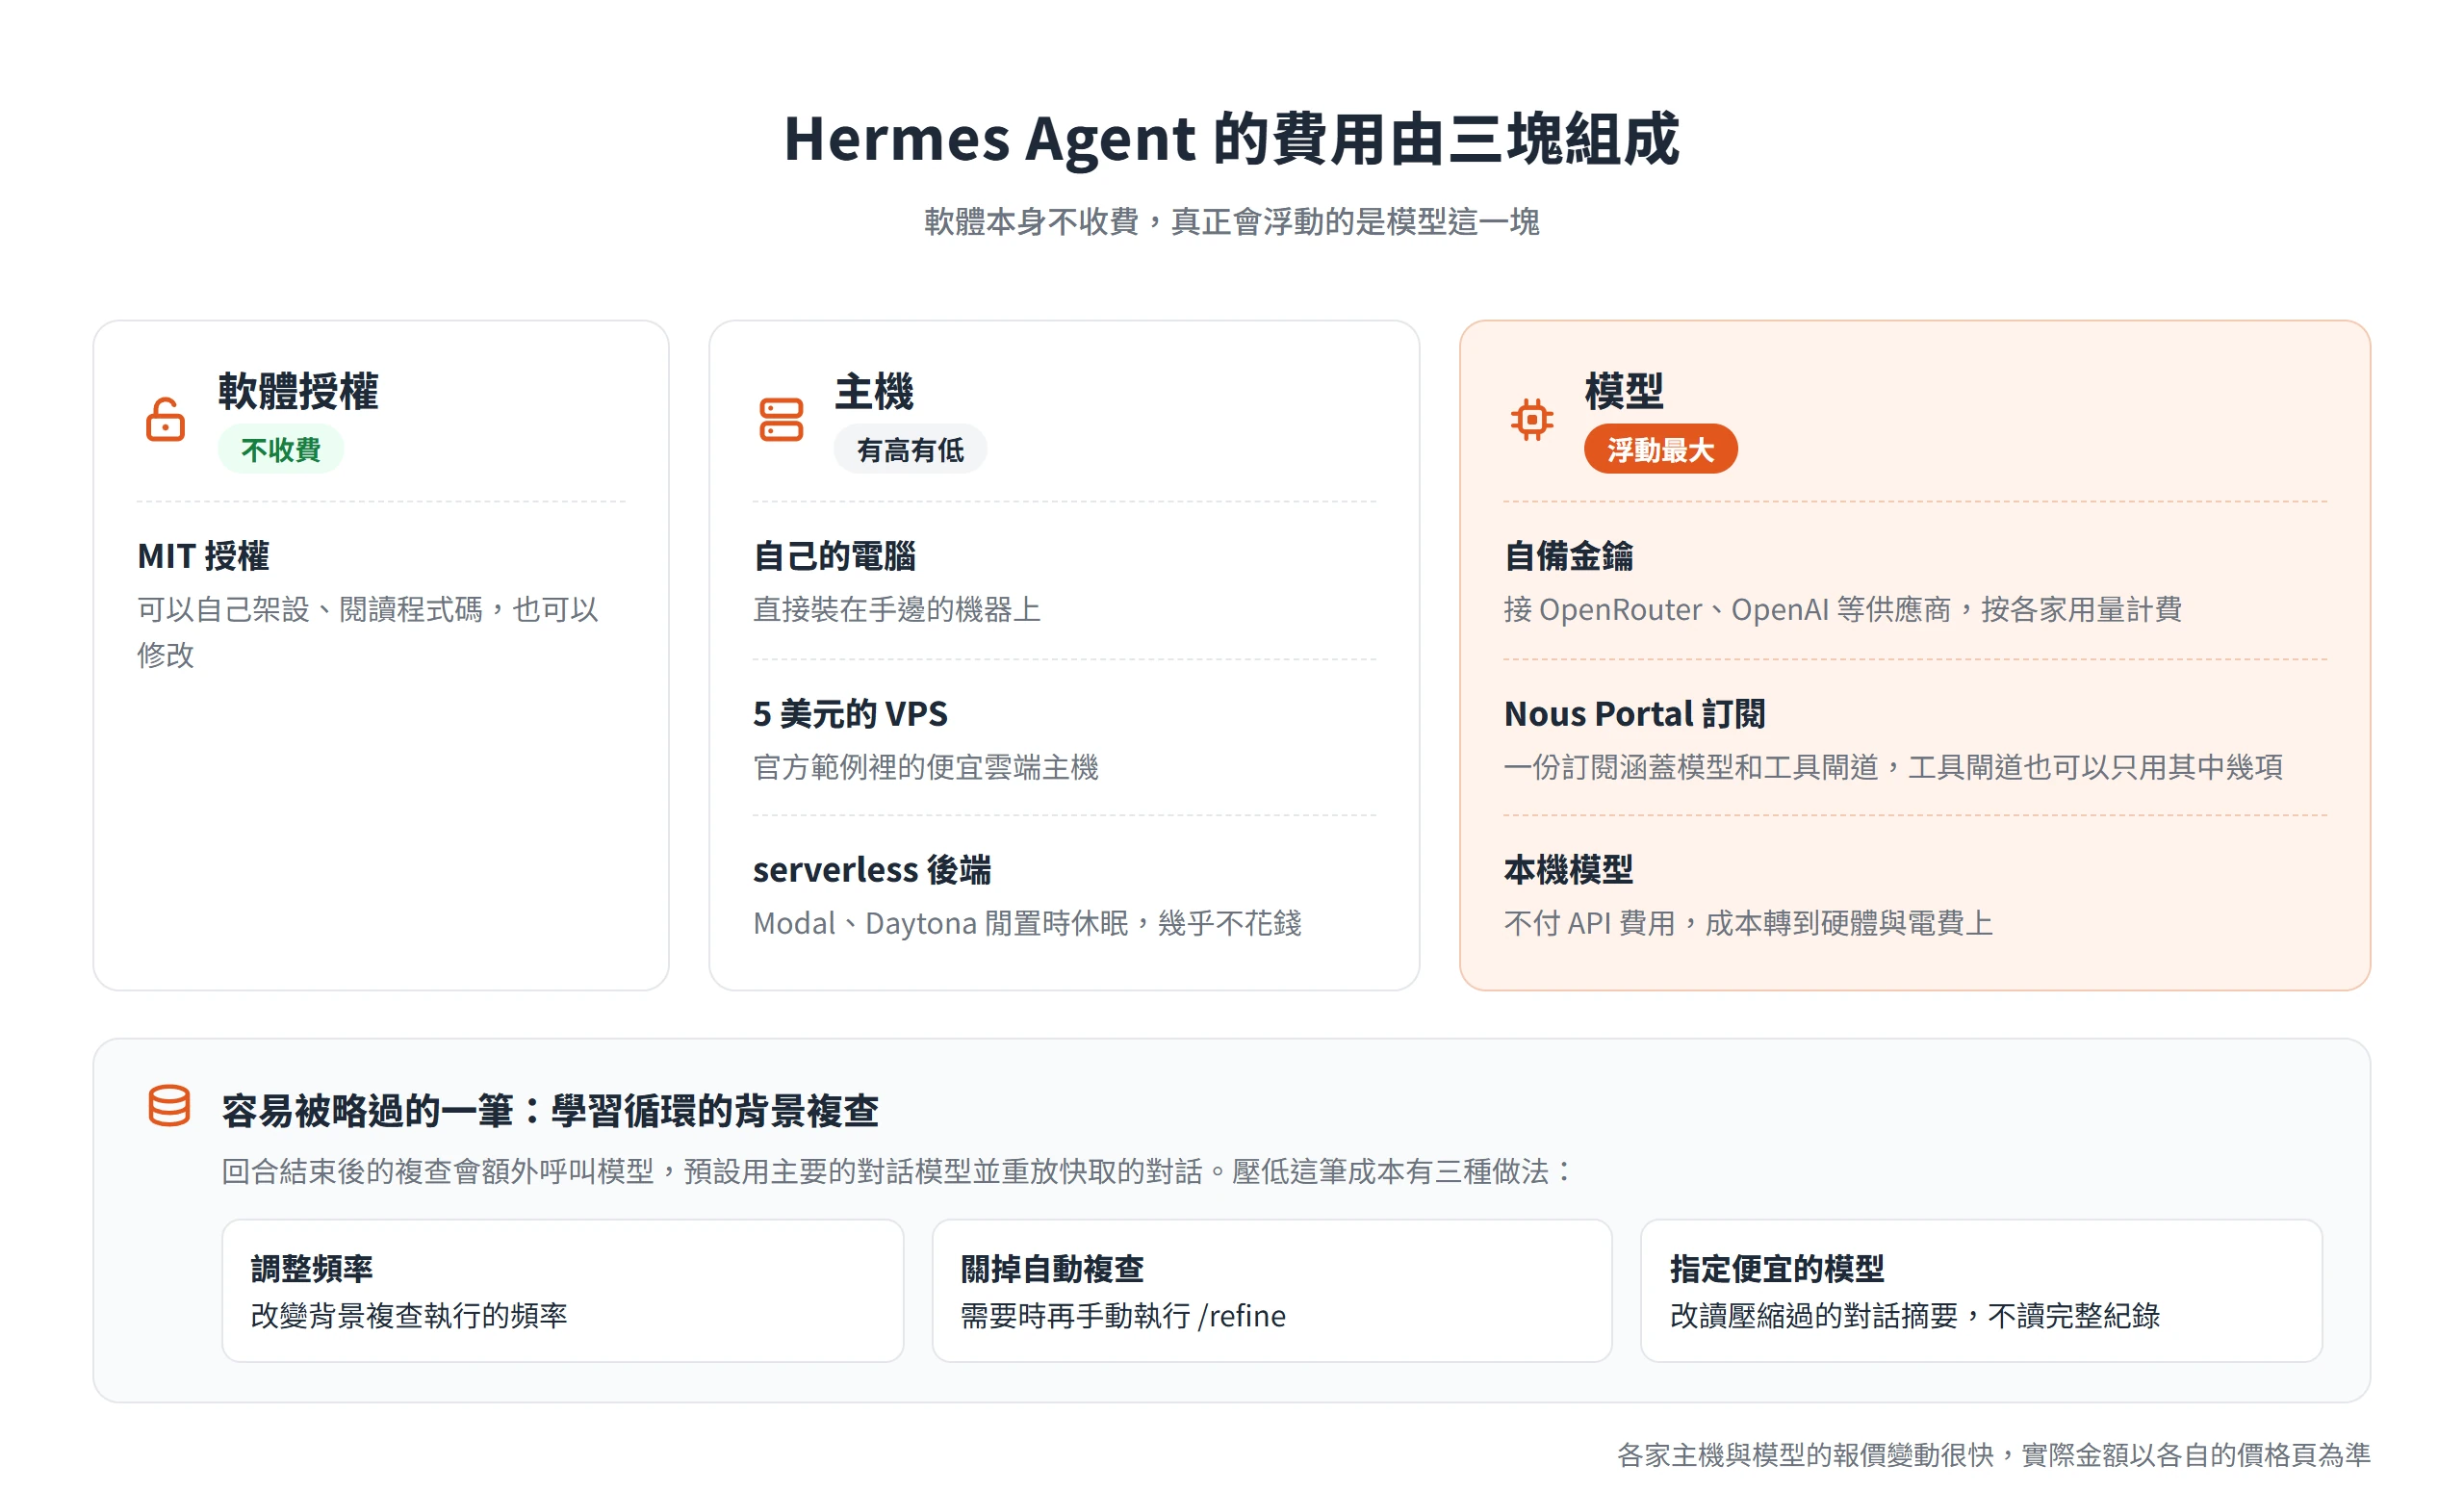
Hermes Agent 的費用分成三塊:軟體授權、跑它的主機,以及供它思考的模型。軟體本身採 MIT 授權,不收費;主機的部分,從自己的電腦,到官方範例的 5 美元 VPS,再到閒置時幾乎不花錢的 serverless 後端,成本有高有低;真正會浮動的是模型這一塊。
各家主機與模型的報價變動很快,實際金額要以各自的價格頁為準。
三種模型路線各自的計費方式
自備金鑰的路線,按各供應商的用量計費。Nous Portal 則是用一份訂閱涵蓋模型和工具閘道,官方說明這可以省去分別申請多個帳號與金鑰的麻煩,具體訂閱價格要到 Portal 的訂閱頁查看。工具閘道也不是全開或全關,可以只用其中幾項,其餘仍沿用自己的金鑰,例如繼續用自己的瀏覽器服務,同時用 Nous 的網頁搜尋與圖像生成。
本機模型的路線不需要付 API 費用,成本轉移到硬體與電費上,要面對的是硬體門檻與執行速度的取捨,而不是帳單。
學習循環本身也會耗用額外的 token
回合結束後觸發的背景複查會額外呼叫模型,這是 Nous Research 的文件自己點出、卻常被略過的一筆成本。依文件的說法,在忙碌的主機上,這類複查可能占掉相當比例的總 token 用量。
複查預設使用主要的對話模型,並重放已經快取的對話。想壓低這筆成本,文件提供了三種做法。第一種是調整複查的頻率。第二種是把 auxiliary.background_review 的 enabled 設為 false,關掉自動複查,需要時仍可以手動執行 /refine。第三種是透過 auxiliary.background_review 指定另一個較便宜的模型,指定之後,複查改讀壓縮過的對話摘要,不再讀完整的對話紀錄。文件引述的基準測試顯示,改用便宜模型後的複查成本明顯較低,兩者約有 3 到 5 倍的差距,不過這是官方給的數字,不一定適用每個使用情境。
本機後端沒有隔離,防護要靠核准機制與沙箱
把權限交給常駐代理之前,最該先弄懂的是,預設的 local 後端是直接在使用者的機器上執行指令。因此,安全並不是靠「它是開源的」來保證,而是要靠官方提供的多層機制,加上使用者自己的設定。
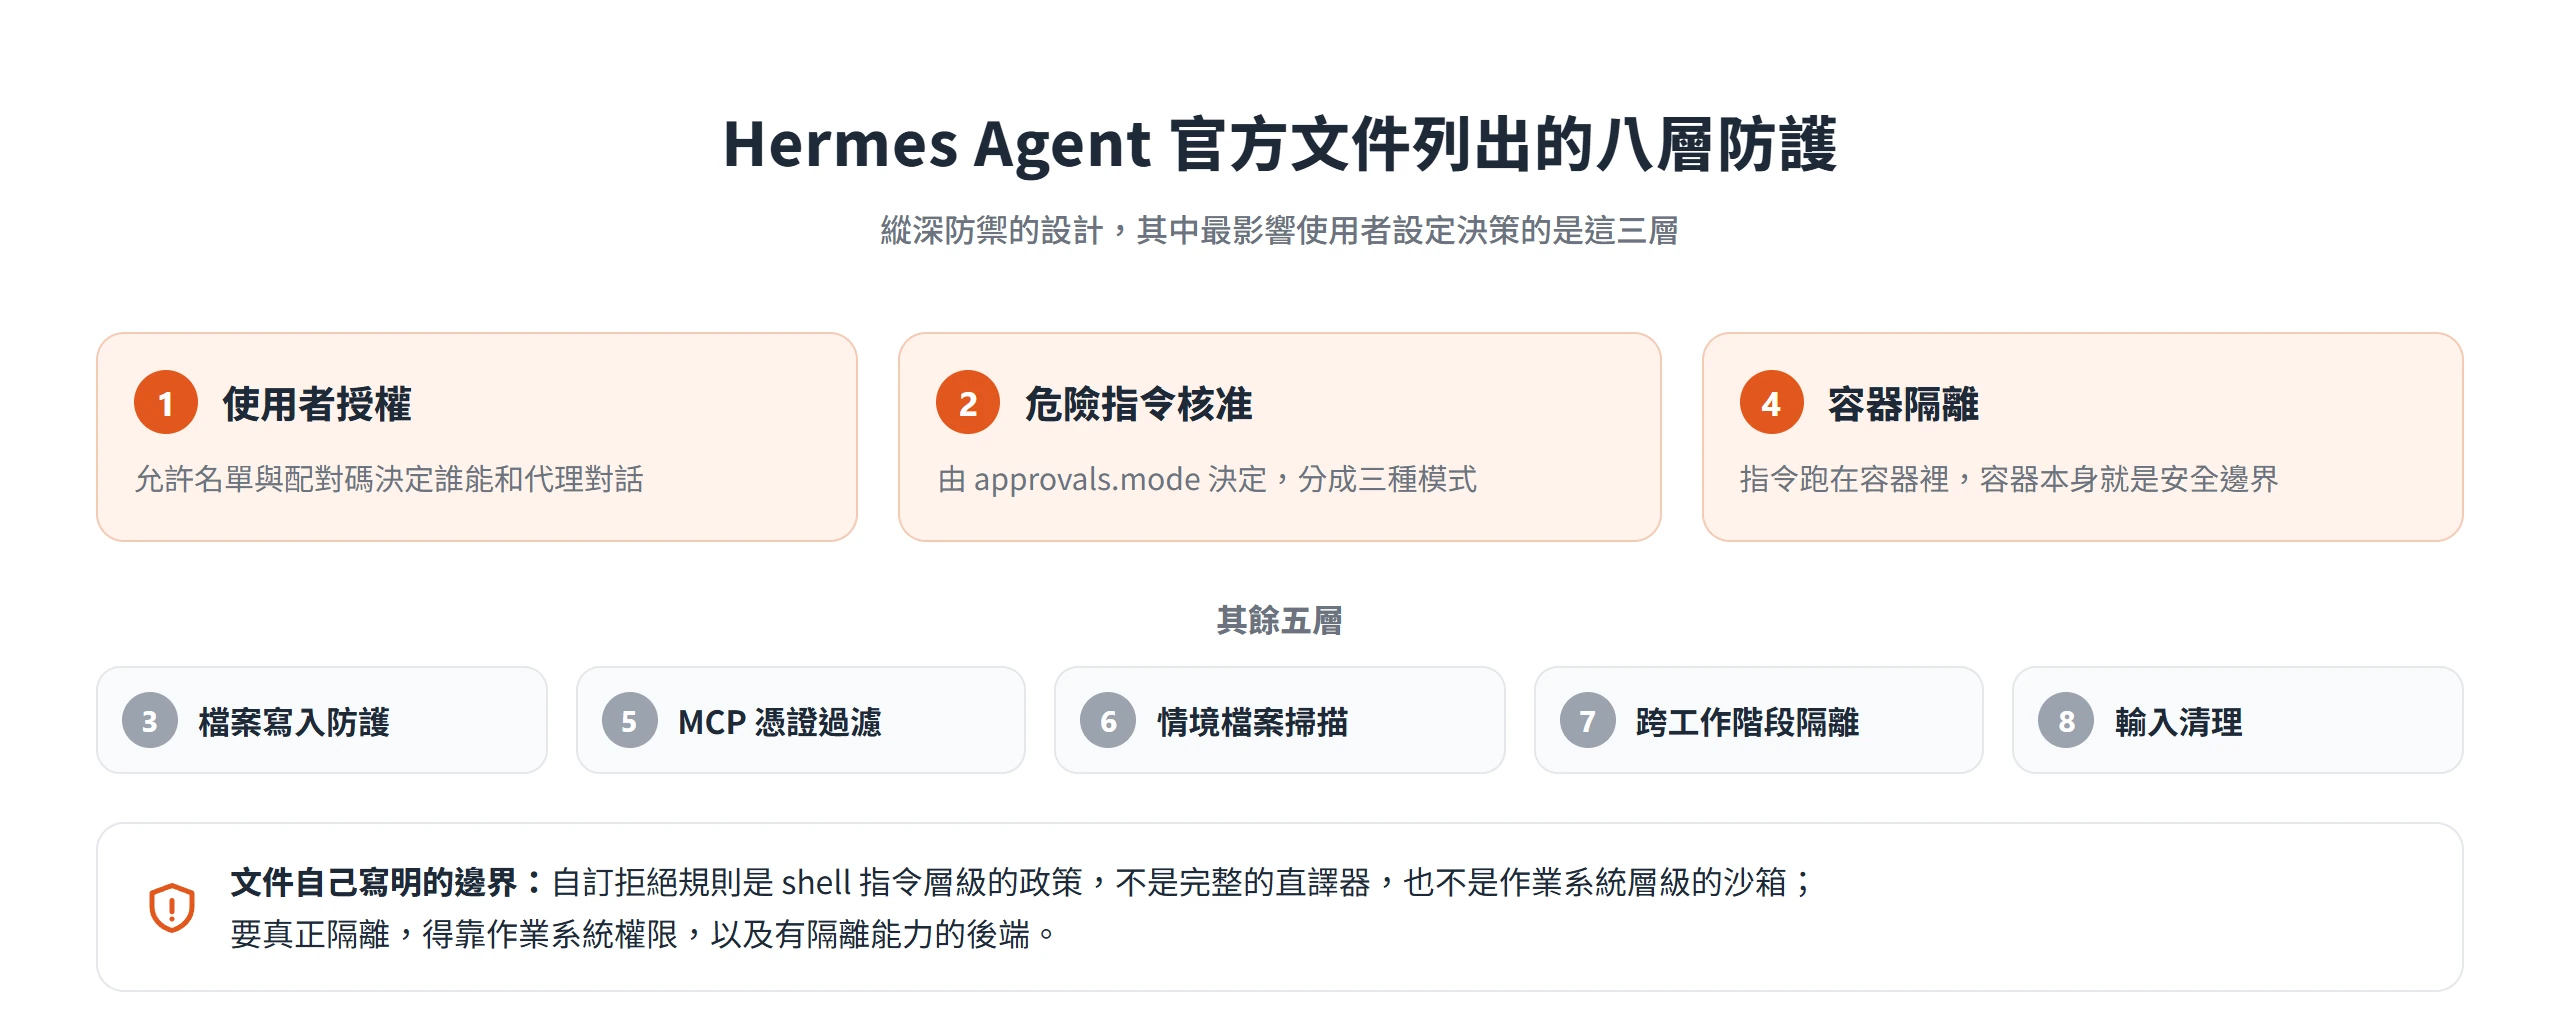
Nous Research 的文件把它的安全模型稱為縱深防禦,共有八層:使用者授權、危險指令核准、檔案寫入防護、容器隔離、MCP 憑證過濾、情境檔案掃描、跨工作階段隔離,以及輸入清理。其中最影響使用者決策的,是使用者授權、危險指令核准與容器隔離這三層。
這八層都是官方文件描述的設計,文件也坦白寫出它的邊界。使用者自訂的拒絕規則是 shell 指令層級的政策,不是完整的 shell 直譯器,也不是作業系統層級的沙箱;要真正隔離,得靠作業系統權限,以及有隔離能力、掛載、憑證與網路都受限制的後端。
指令核准分成 smart、manual 與 off 三種模式
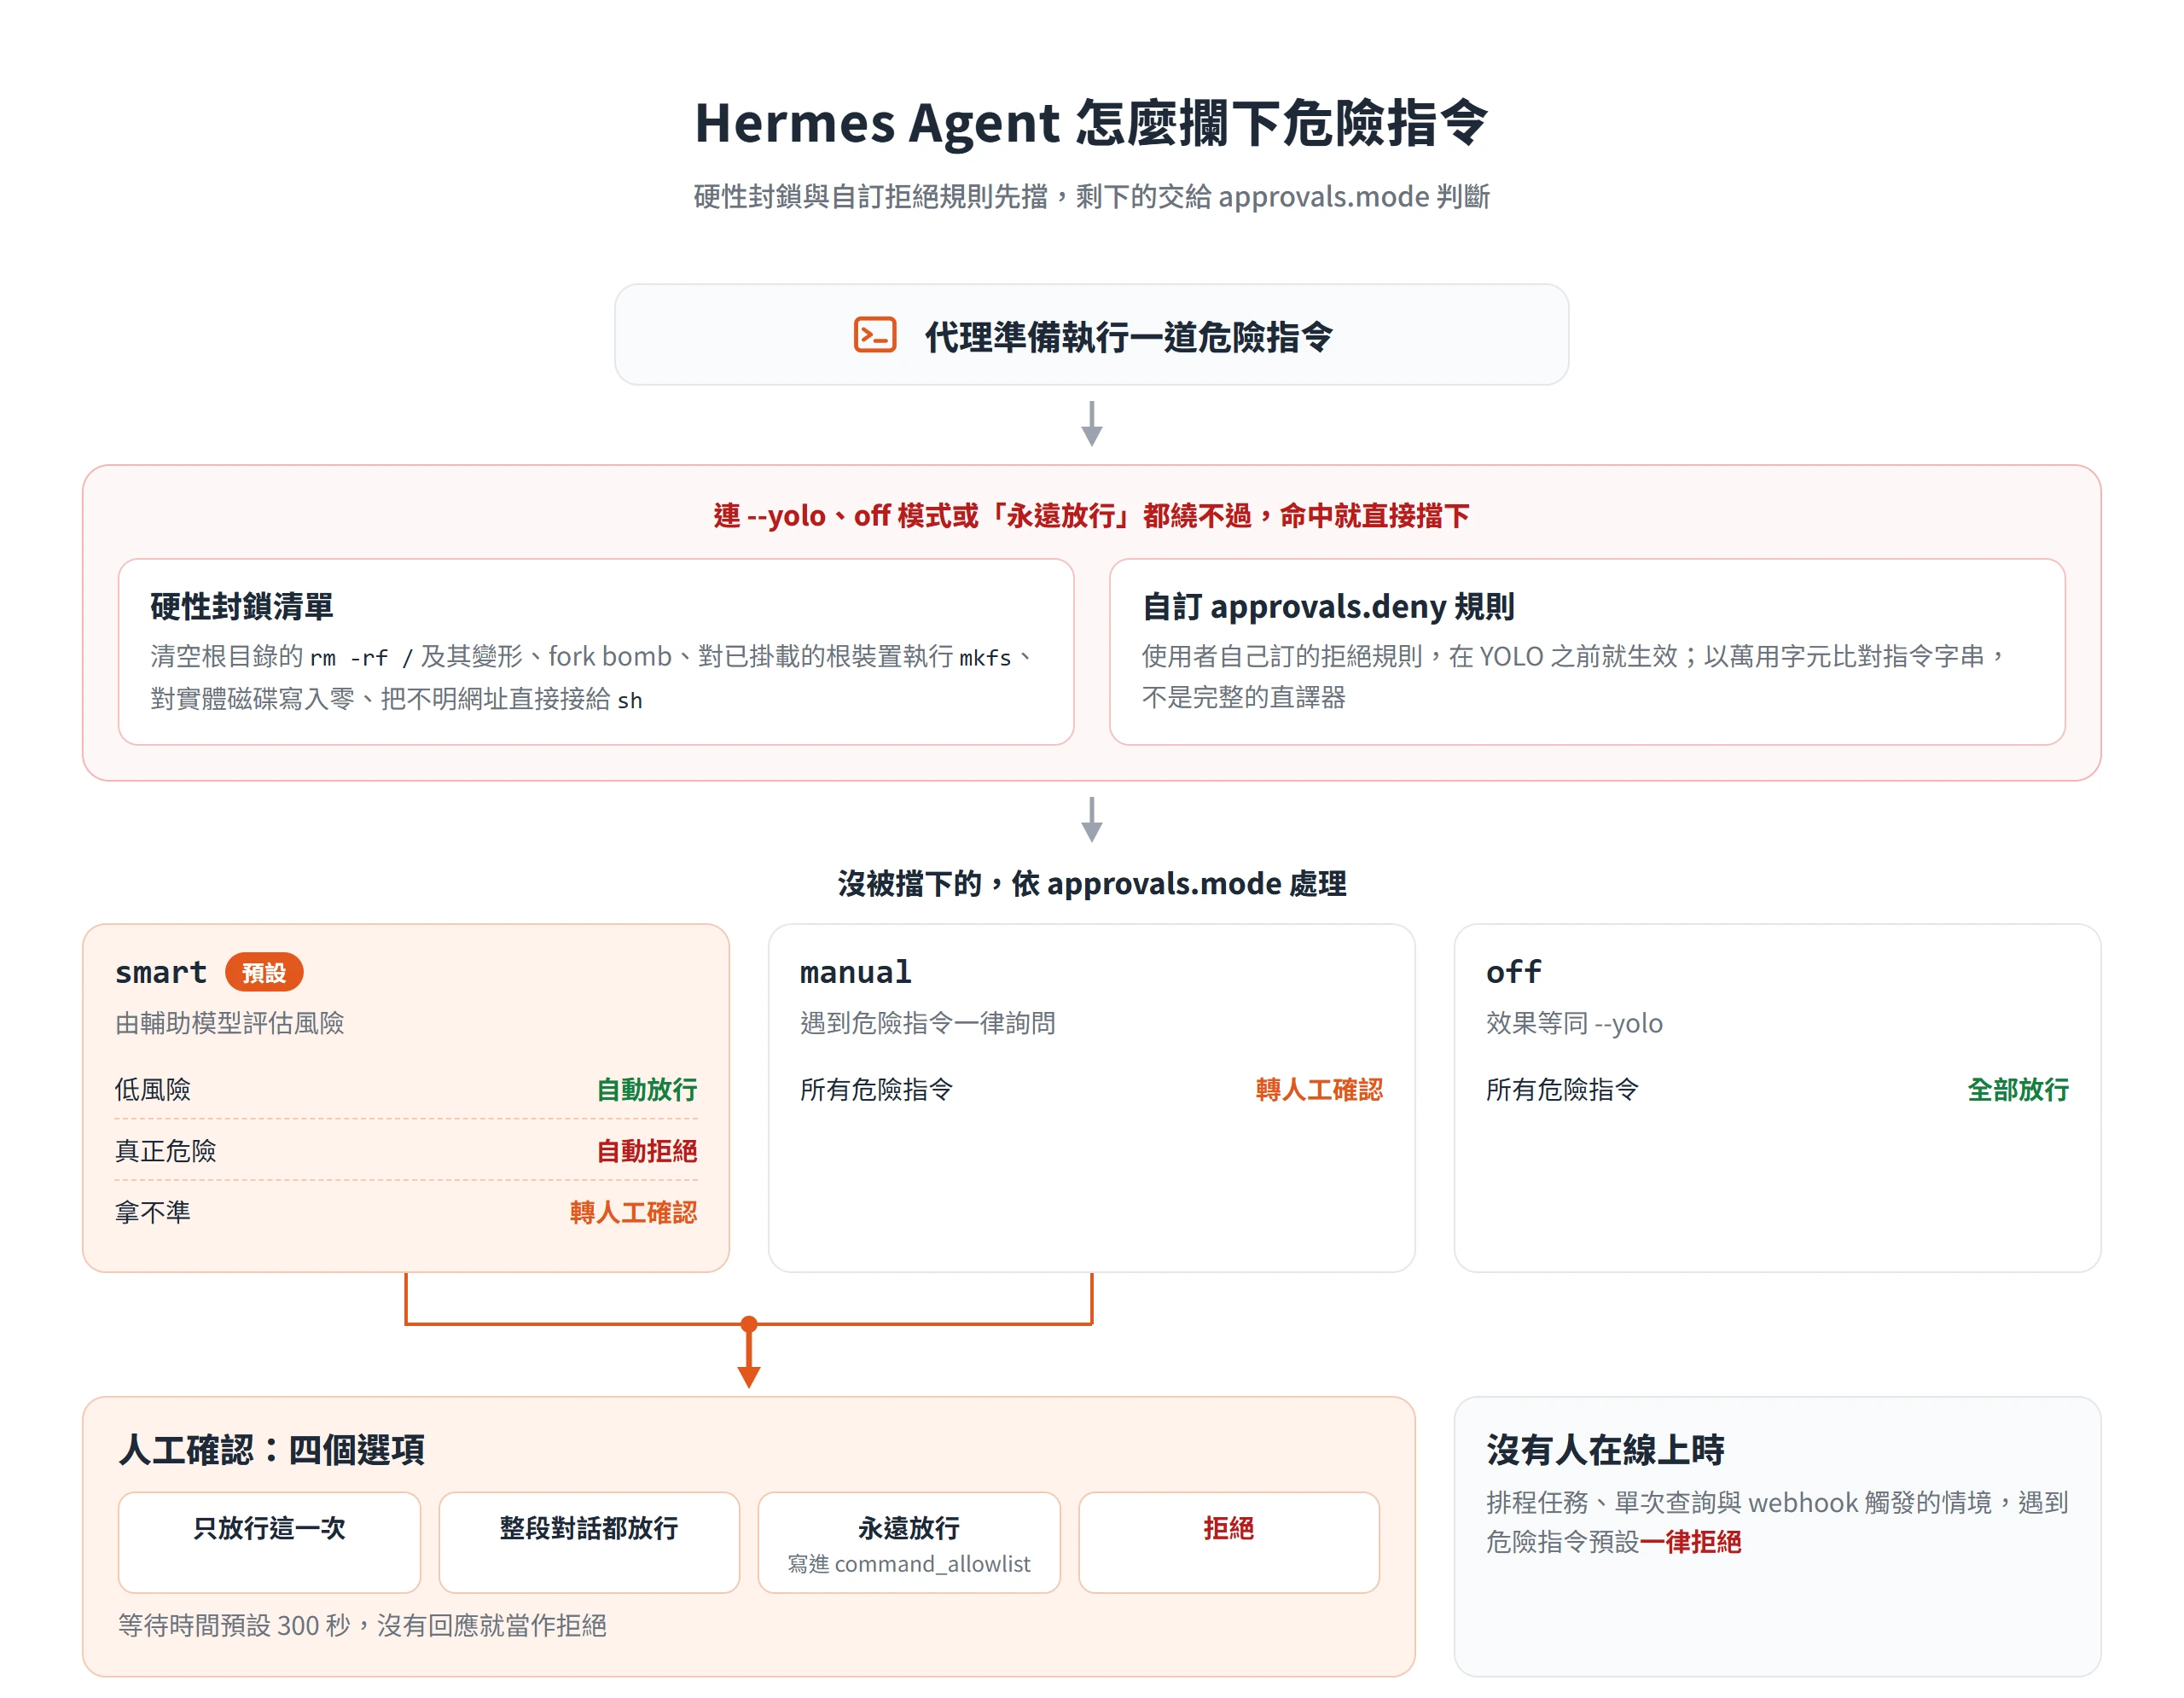
危險指令在執行前如何被攔下,由 approvals.mode 決定。預設是 smart,由一個輔助模型評估風險,低風險的自動放行,真正危險的自動拒絕,拿不準的才升級成人工確認。manual 模式則是遇到危險指令一律詢問;off 模式全部放行,效果等同 –yolo。會觸發核准的指令類型包括遞迴刪除、格式化磁碟、SQL 的 DROP、把 curl 結果直接接給 sh、修改系統設定等。
核准時有四個選項:只放行這一次、整段對話都放行、永遠放行,或拒絕;沒有回應就當作拒絕,等待時間預設為 300 秒。「永遠」這一項要特別留意,它會把指令樣式寫進 config.yaml 的 command_allowlist,之後同類指令都會靜默放行,所以官方建議定期檢視這份白名單。hermes approvals suggest 可以從過去的核准紀錄產生白名單建議,不過遞迴刪除、sudo、磁碟寫入、憑證與系統設定修改等高風險類別,永遠不會被建議。
沒有人在線上的情境,包括排程任務、單次查詢與 webhook 觸發,遇到危險指令時預設一律拒絕。
連 YOLO 模式都繞不過的硬性封鎖清單
有一層防線是不能被關掉的。極端破壞性的指令,像是清空根目錄的 rm -rf / 及其變形、fork bomb、對已掛載的根裝置執行 mkfs、對實體磁碟寫入零,以及把不明網址直接接給 sh,被列為硬性封鎖。無論是 –yolo、approvals.mode 設為 off,還是使用者按了永遠放行,這些指令都會被直接擋下。
YOLO 模式本身是存在的,可以用 –yolo 旗標、/yolo 指令或 HERMES_YOLO_MODE=1 開啟,開啟時畫面上會出現紅色橫幅與狀態列標示,提醒使用者目前所有核准提示都被略過。除了硬性封鎖,使用者還可以自訂 approvals.deny 規則,這些規則在 YOLO 之前就生效,可以做出「除了這幾件事,其餘放手讓它做」的設定。自訂規則是以萬用字元比對指令字串,並不是完整的直譯器,這與前面提到的官方聲明一致。
陌生發訊者預設拒絕,配對碼放行後才能對話
聊天平台這一側也有門禁。沒有設定任何允許名單、也沒有開啟全面開放的設定時,所有人預設都會被拒絕。文件建議正式環境一律設定明確的允許名單,也特別點名 GATEWAY_ALLOW_ALL_USERS 這個放行所有人的設定,不要用在正式環境。
對陌生人的私訊,可以走「配對」流程,機器人回一組 8 碼的配對碼,由擁有者在命令列核准,核准後該使用者才能對話。配對碼 1 小時內有效,配對資料檔以 chmod 0600 的權限存放,管理指令有 hermes pairing list、approve 與 revoke。前面提到的 LINE 等平台,群組另外要列入允許名單才會有回應,也是同一套思路。
容器後端把隔離當成安全邊界
使用 Docker 這類後端時,指令跑在容器裡,容器本身就是安全邊界。因此在 Docker、Singularity、Modal、Daytona 與 Vercel Sandbox 這些後端,官方會略過危險指令的核准檢查,因為容器內的破壞不會傷到主機;local 與 SSH 後端則仍會進行檢查。這個設計的取捨在於,核准提示變少了,保護改由隔離提供,而不是靠人工確認。
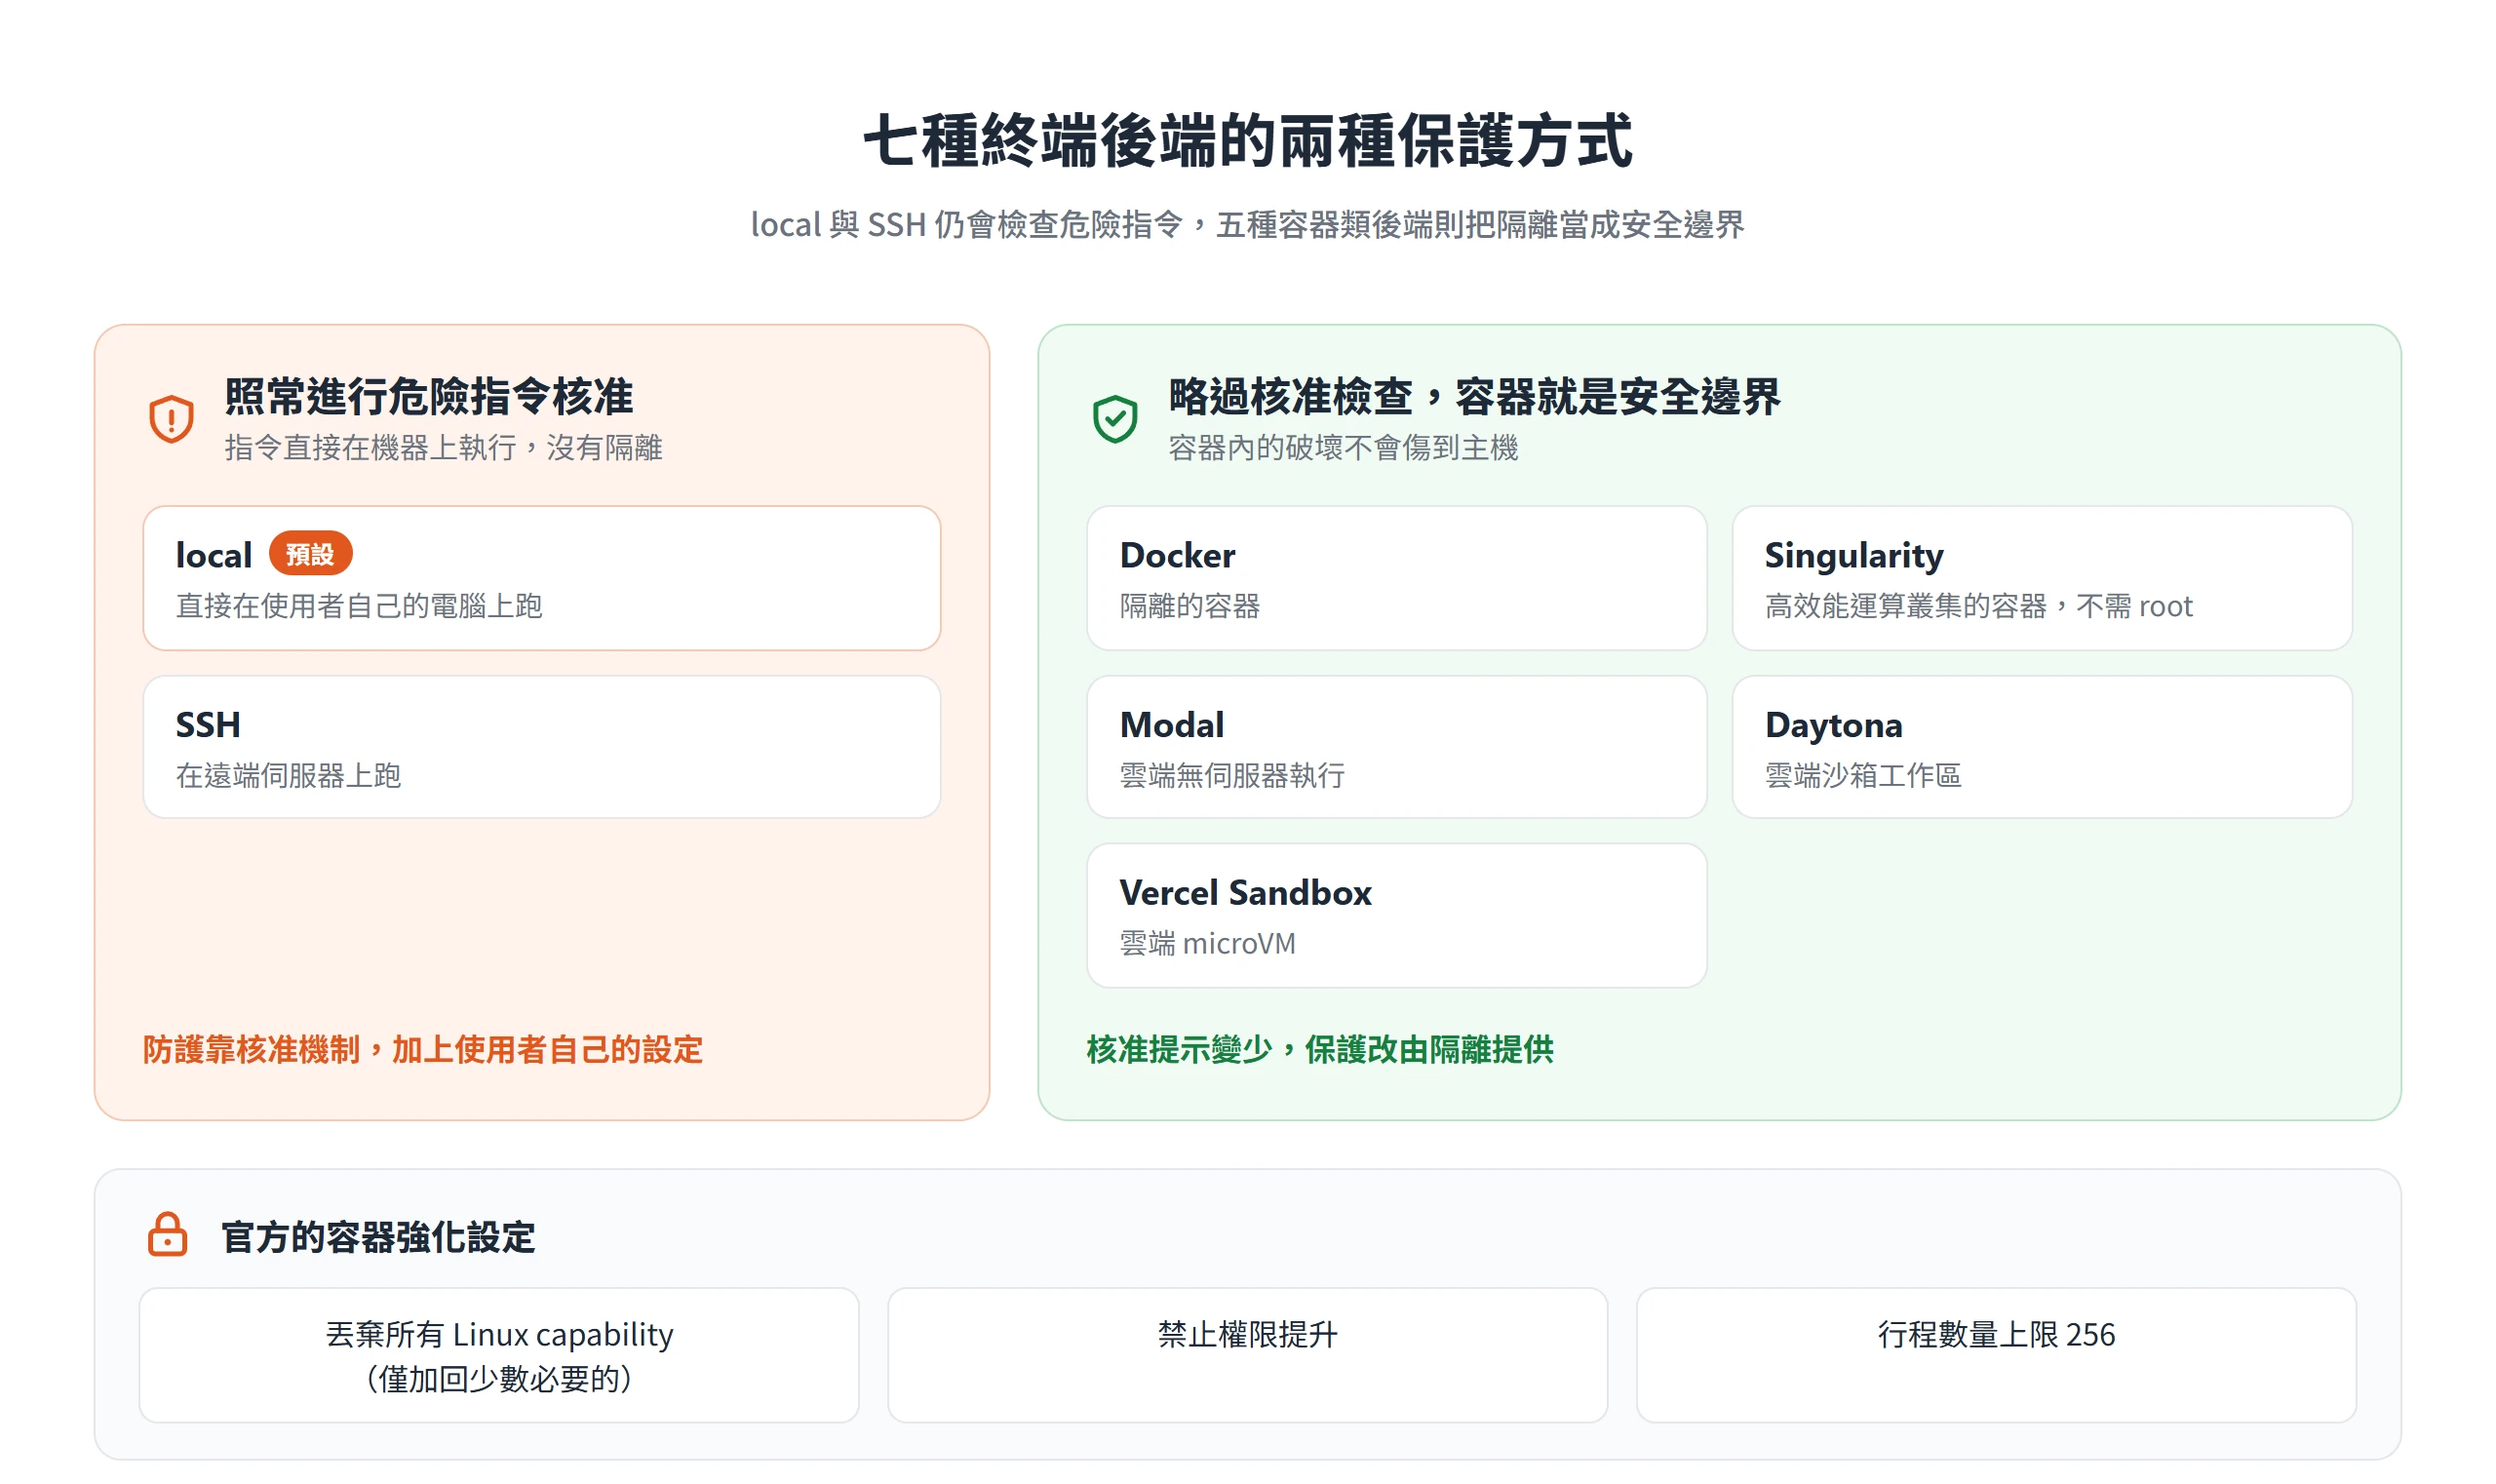
官方的容器強化設定包含丟棄所有 Linux capability(僅加回少數必要的)、禁止權限提升,並限制行程數量上限為 256。文件另有一份閘道的正式環境檢查項目,其中最重要的幾項包括設定明確的允許名單、不要全面開放;使用容器後端;為 CPU、記憶體與磁碟設定資源上限;把機密金鑰存放在權限受限的 .env 檔;以及用非 root 身分執行閘道。
還有一個容易被忽略的地方,就是 execute_code 執行的腳本,可以直接呼叫 Python 的檔案與行程操作,這些不會經過指令核准的樣式比對。在閘道情境下,官方的做法是整份腳本先請使用者核准一次才能執行。
第三方技能與專案檔案進入前的掃描
外來內容是另一條需要把關的路。從 Skills Hub 安裝的社群技能,會先經過內建的安全掃描,檢查資料外洩、提示詞注入、破壞性指令等威脅;掃描判定為危險的,連 –force 也無法強制安裝。專案資料夾裡的技能,則必須由使用者先明確執行 hermes skills trust,信任那個專案才會載入,被判定危險的技能會被隔離,無法依名稱載入。另外還有一道可選的 NVIDIA SkillEvaluator 第二意見掃描,僅供參考,不會阻擋安裝。
AGENTS.md、.cursorrules、SOUL.md 這類情境檔案,在放進系統提示之前,也會先掃描有沒有提示詞注入,被標記的專案檔案會被擋下並顯示警告。
這些掃描是自動化的防線,不等於內容一定安全。第三方技能包的本質,與一段來路不明的程式碼沒有兩樣,裝任何第三方技能之前,先把內容看過一遍,仍是最基本的習慣。
Hermes Agent 適合願意自己維護的使用者
綜合官方文件的設計,Hermes Agent 是一個常駐在機器上、握有終端機與檔案權限、使用者得自己選模型與管理金鑰的工具。所以它比較適合願意設定存取名單、願意把代理關在容器裡,也願意跟著版本持續更新的人。想要開箱即用、不想碰命令列與金鑰的人,桌面版加上免費試用模型能降低入門門檻,但要讓它常駐在雲端,完整的用法仍然需要自己管理主機。
它的更新節奏也很快,Nous Research 常在一週內連發好幾個版本,功能與文件隨時可能改動,文中提到的細節若與官方文件不同,應以官方文件為準。
功能再多,真正該先回答的也只有兩個問題,一是願意把多大的權限交給一個 24 小時待命的代理,二是願意為它的模型和主機付出多少。先把權限的邊界和成本想清楚,再決定要不要讓 Hermes Agent 常駐,會比急著試所有功能更穩。若只是想先看看它長什麼樣子,用桌面版加上隔離的後端,從小範圍開始,是一個風險較低的起點。