辦公室的鑰匙發出去之前,多半會登記是誰拿走、離職時要不要收回。可是同樣能進出客戶名單與報價單的手機,卻常常只靠員工自己設的一組螢幕密碼,手機掉了、人走了,公司連資料還在不在對方手上都說不清楚。這個缺口,就是 MDM 要補的。
MDM 這個縮寫在 IT 領域其實有兩個意思。常跟它混在一起的是主資料管理(Master Data Management),IBM 的說明是把客戶資訊、商品細節、地點資料這類企業關鍵資料整合起來,減少資料分散、重複與錯誤,建立單一可信的「黃金紀錄」。那屬於資料治理,與手機無關;談公司手機時說的 MDM,指的是行動裝置管理。
公司開始配發手機,或開始讓員工用自己的手機收信、回客戶,行政與老闆多半就會搜尋「MDM是什麼」。而要判斷小公司需不需要它、該管到什麼程度,關鍵在於先搞清楚這套機制管得到什麼,又刻意管不到什麼。
MDM 是什麼?
MDM 是 Mobile Device Management 的縮寫,中文稱為行動裝置管理。做法是由管理員在一個集中的主控台,替手機、平板與筆電訂好規則。裝置註冊進來之後,這些規則就會自動套用,像是必須設定螢幕鎖、只能安裝公司指定的 App、遺失時可以遠端鎖定。
Microsoft 在 Intune 的說明文件裡,把這類管理描述成裝置先經過註冊,之後管理員可以管理整台裝置的設定、安全性與 App,裝置遺失或遭竊時也能執行抹除。換句話說,MDM 管的對象是「裝置本身」,而不是裝置上某幾個 App。
對小公司來說,它處理的問題很具體。業務人員用手機收報價單,客服人員用手機回覆客戶,公司資料一旦存在員工的手機裡,手機的安全就等於公司資料的安全。MDM 做的,就是讓公司對這些手機有最基本的掌控,同時不必把員工的私人生活一起收走。
管理員在主控台設定規則,由手機端自動套用
MDM 的運作可以拆成三個角色:管理員使用的主控台、裝置上負責執行的元件,以及規則本身,也就是政策。Google 在 Android Enterprise 說明文件裡描述的架構就是如此,整個方案由 EMM 主控台、Android Device Policy 與 Managed Google Play 三個元件組成。主控台讓 IT 管理員管理組織、裝置與 App;Android Device Policy 是註冊時安裝在手機上的 App,負責把主控台設定的政策套用到裝置;Managed Google Play 則是公司自己的 App 商店。Google 表示,Android Management API 支援超過 80 項裝置與 App 管理政策。
整條路徑是管理員先把政策指派給特定裝置,政策經由 API 送到手機,再由手機上的 Android Device Policy 強制執行。Apple 的做法不同,但邏輯類似。Apple 的說明文件指出,「自動裝置註冊」專為機構擁有的 Apple 裝置設計,使用者把裝置開箱的當下,機構就能開始設定與管理。
這一切的起點是註冊。沒有註冊進管理系統的手機,不會收到任何規則,MDM 也就管不到它。註冊的方式和能管到的深度,會隨著手機是公司買的還是員工自己的而不同,這也是小公司導入時最重要的一個判斷。至於裝置註冊之後的狀態,Microsoft 說明 Intune 會在裝置定期連線時套用設定,並把裝置是否符合規則的狀態回報出來,作為能不能存取公司資源的依據。
公司手機上 MDM 實際管得到的 4 類範圍
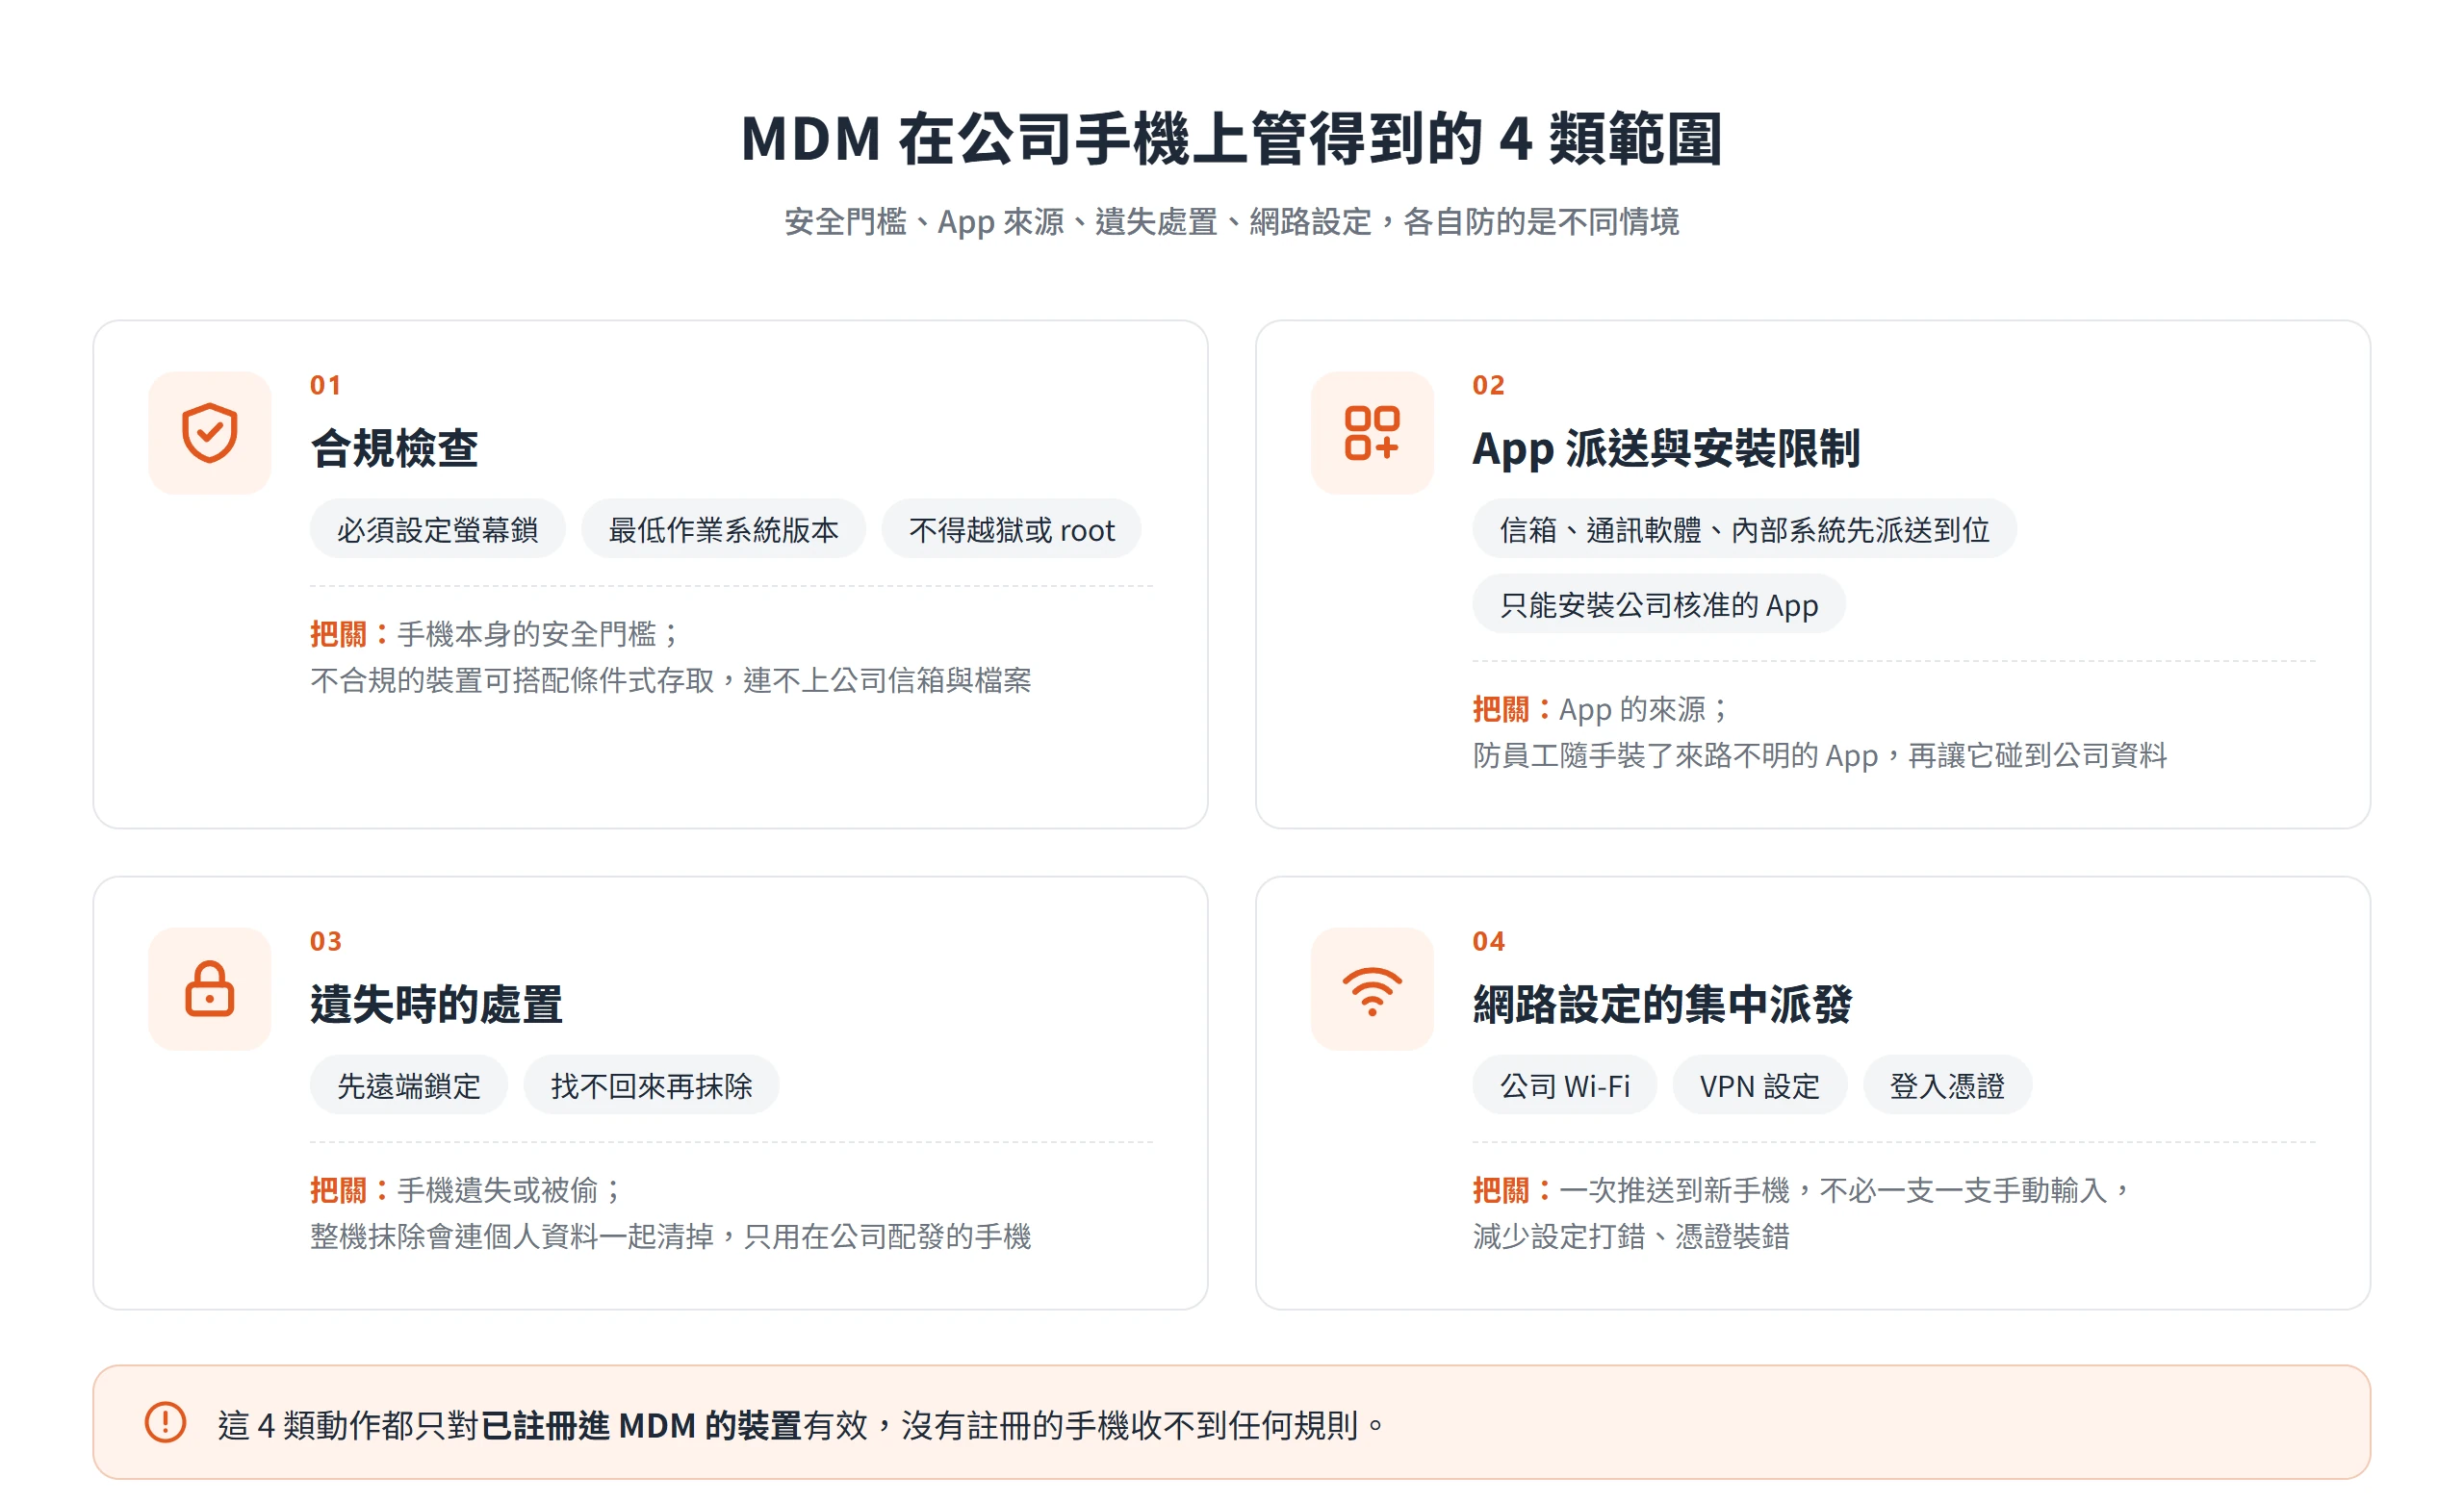
小公司最常用到的管理動作,大致落在四類:手機本身的安全門檻、App 的來源、遺失時的處置,以及網路設定的集中派發。每一類防的是不同的情境。
用合規檢查把關螢幕鎖和系統版本
公司可以規定手機必須設定螢幕鎖、作業系統版本不能太舊、不能是越獄或 root 過的裝置。Microsoft 的 Intune 把這類規則稱為合規政策,內容就是一組評估裝置設定的規則與條件,例如要求最低作業系統版本、不得越獄或 root,以及威脅等級不得高於指定的值。
不符合規則的裝置會被標成不合規。後續動作可以是寄信通知使用者、遠端鎖定一段時間都沒改善的裝置,或是在不合規一段時間後標記為待退出管理,再由管理員確認執行。Microsoft 也說明,合規狀態可以與 Microsoft Entra 的條件式存取整合,擋下不合規的裝置,讓它連不上公司的信箱與檔案。這一步才讓規則真的有作用,只標記不擋人,等於寫了規定卻沒人檢查。另外,沒有被指派合規政策的裝置,預設會被視為合規,想要嚴格把關,就得到租用戶設定裡改成視為不合規。
公司指定的 App 派送與安裝限制
手機配發給新員工之前,信箱、通訊軟體與內部系統的 App 可以由 MDM 先派送到位。Microsoft 說明 MDM 負責三件事:註冊裝置、把 App 派送到裝置,以及持續的合規檢查與裝置管理。員工拿到手機不必自己一個一個找 App,管理員也不必逐支手機設定。
限制的一面則是控管 App 來源。Android 的 Managed Google Play 是受管理裝置上的公司 App 商店,介面類似一般的 Google Play,但使用者只能從中安裝公司核准的 App,公司也可以發布自家的私有 App。這防的是員工隨手裝了來路不明的 App,再讓它碰到公司資料。
手機遺失時先遠端鎖定,找不回來再抹除
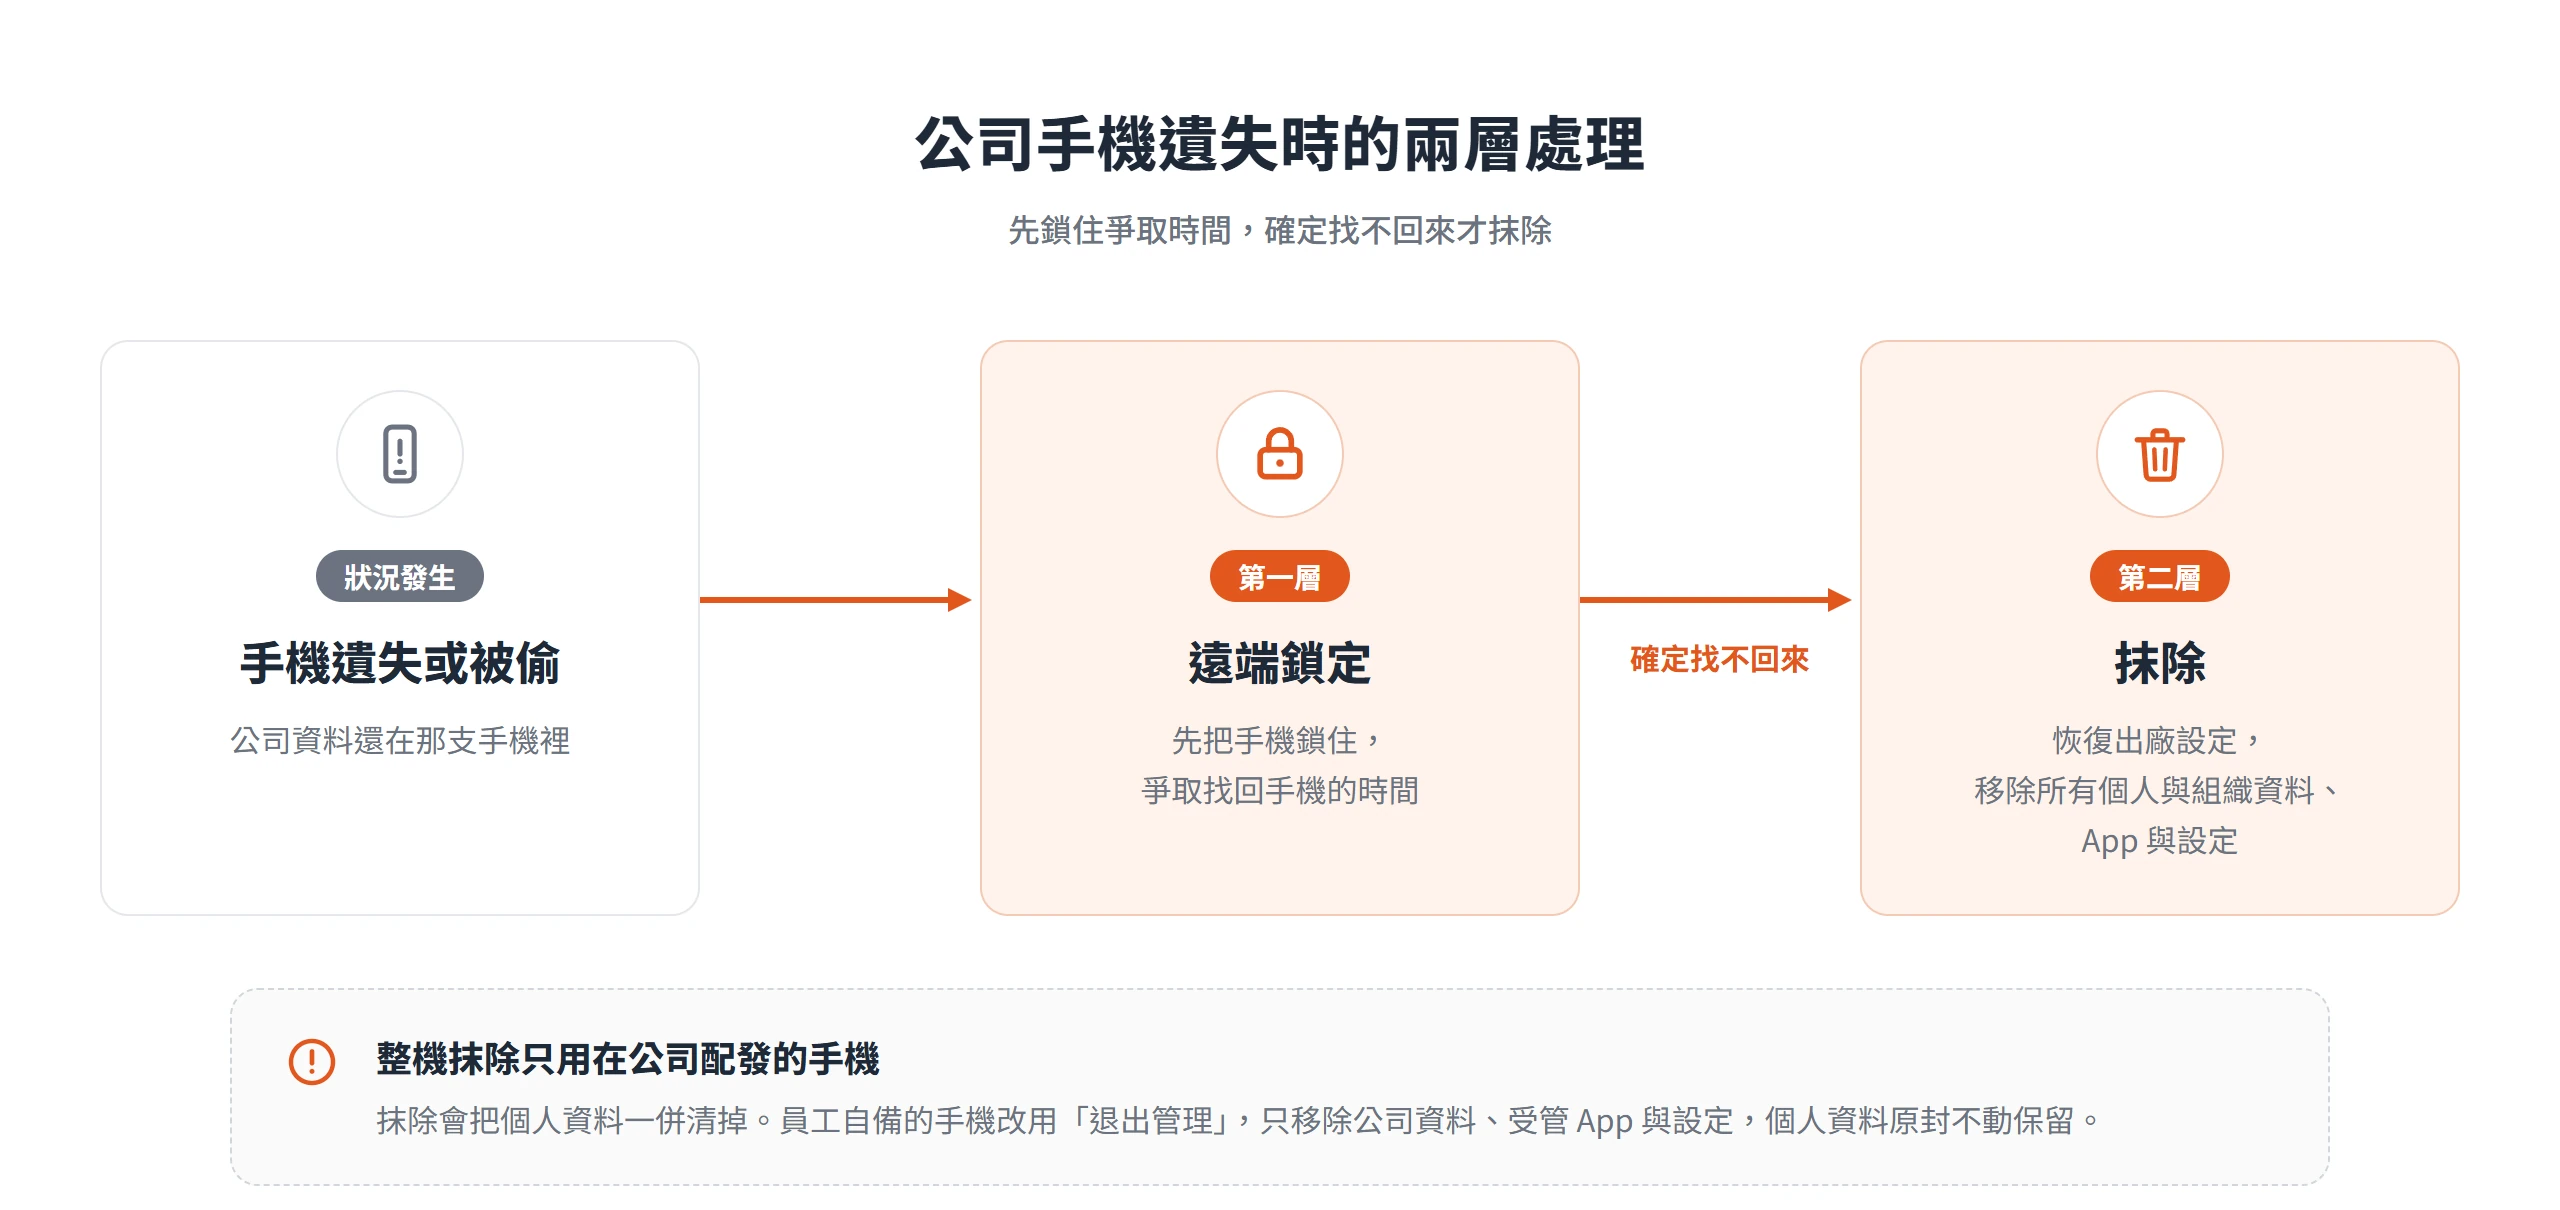
手機遺失或被偷,是小公司很常碰到的狀況。MDM 的處理分成兩層,先遠端鎖定,爭取找回手機的時間,確定找不回來,再執行抹除。Microsoft 說明 Intune 的抹除動作,是把裝置恢復到出廠設定,同時移除所有個人與組織資料、App 與設定。
正因為抹除會把個人資料一併清掉,它適用於公司配發的手機。Microsoft 的抹除支援清單列的是公司擁有的 Android Enterprise 裝置、iOS/iPadOS、macOS 與 Windows 等;員工自備的手機,則改用只移除公司資料的做法。
Wi-Fi、VPN 與憑證的集中派發
新員工拿到手機後,公司的 Wi-Fi、VPN 設定與登入憑證,可以由 MDM 一次推送,不必一支一支手動輸入。這省下的不只是時間,也減少了設定打錯、憑證裝錯的機會。Google 的說明文件提到,Android 裝置在佈建階段,通常就會把公司 Wi-Fi 的連線資訊這類設定傳到裝置,並同時安裝 Android Device Policy。
不過這項能力只對註冊進 MDM 的裝置有效。Microsoft 說明,員工自備、未註冊的手機如果只套用 App 保護政策,那麼憑證設定檔不會被配置,公司的 Wi-Fi 與 VPN 設定也不會自動派送。這也是公司配發手機與員工自備手機管理深度不同的第一個例子。
公司配發與員工自備的手機,管理深度不同
同樣叫 MDM,手機是公司買的,還是員工自己的,能管到的範圍會有明顯落差。公司買的手機,公司有權決定它長什麼樣子;員工自備的手機,裡面混著他的家人照片、私人訊息與銀行 App,公司只能管工作用的那一部分。
Apple 與 Google 的設計,也都刻意把這條界線畫在系統層級,而不是交給管理員自己拿捏。小公司在導入之前,先弄清楚手上的手機屬於哪一種,比挑產品更重要。
公司配發的手機可以管到整機
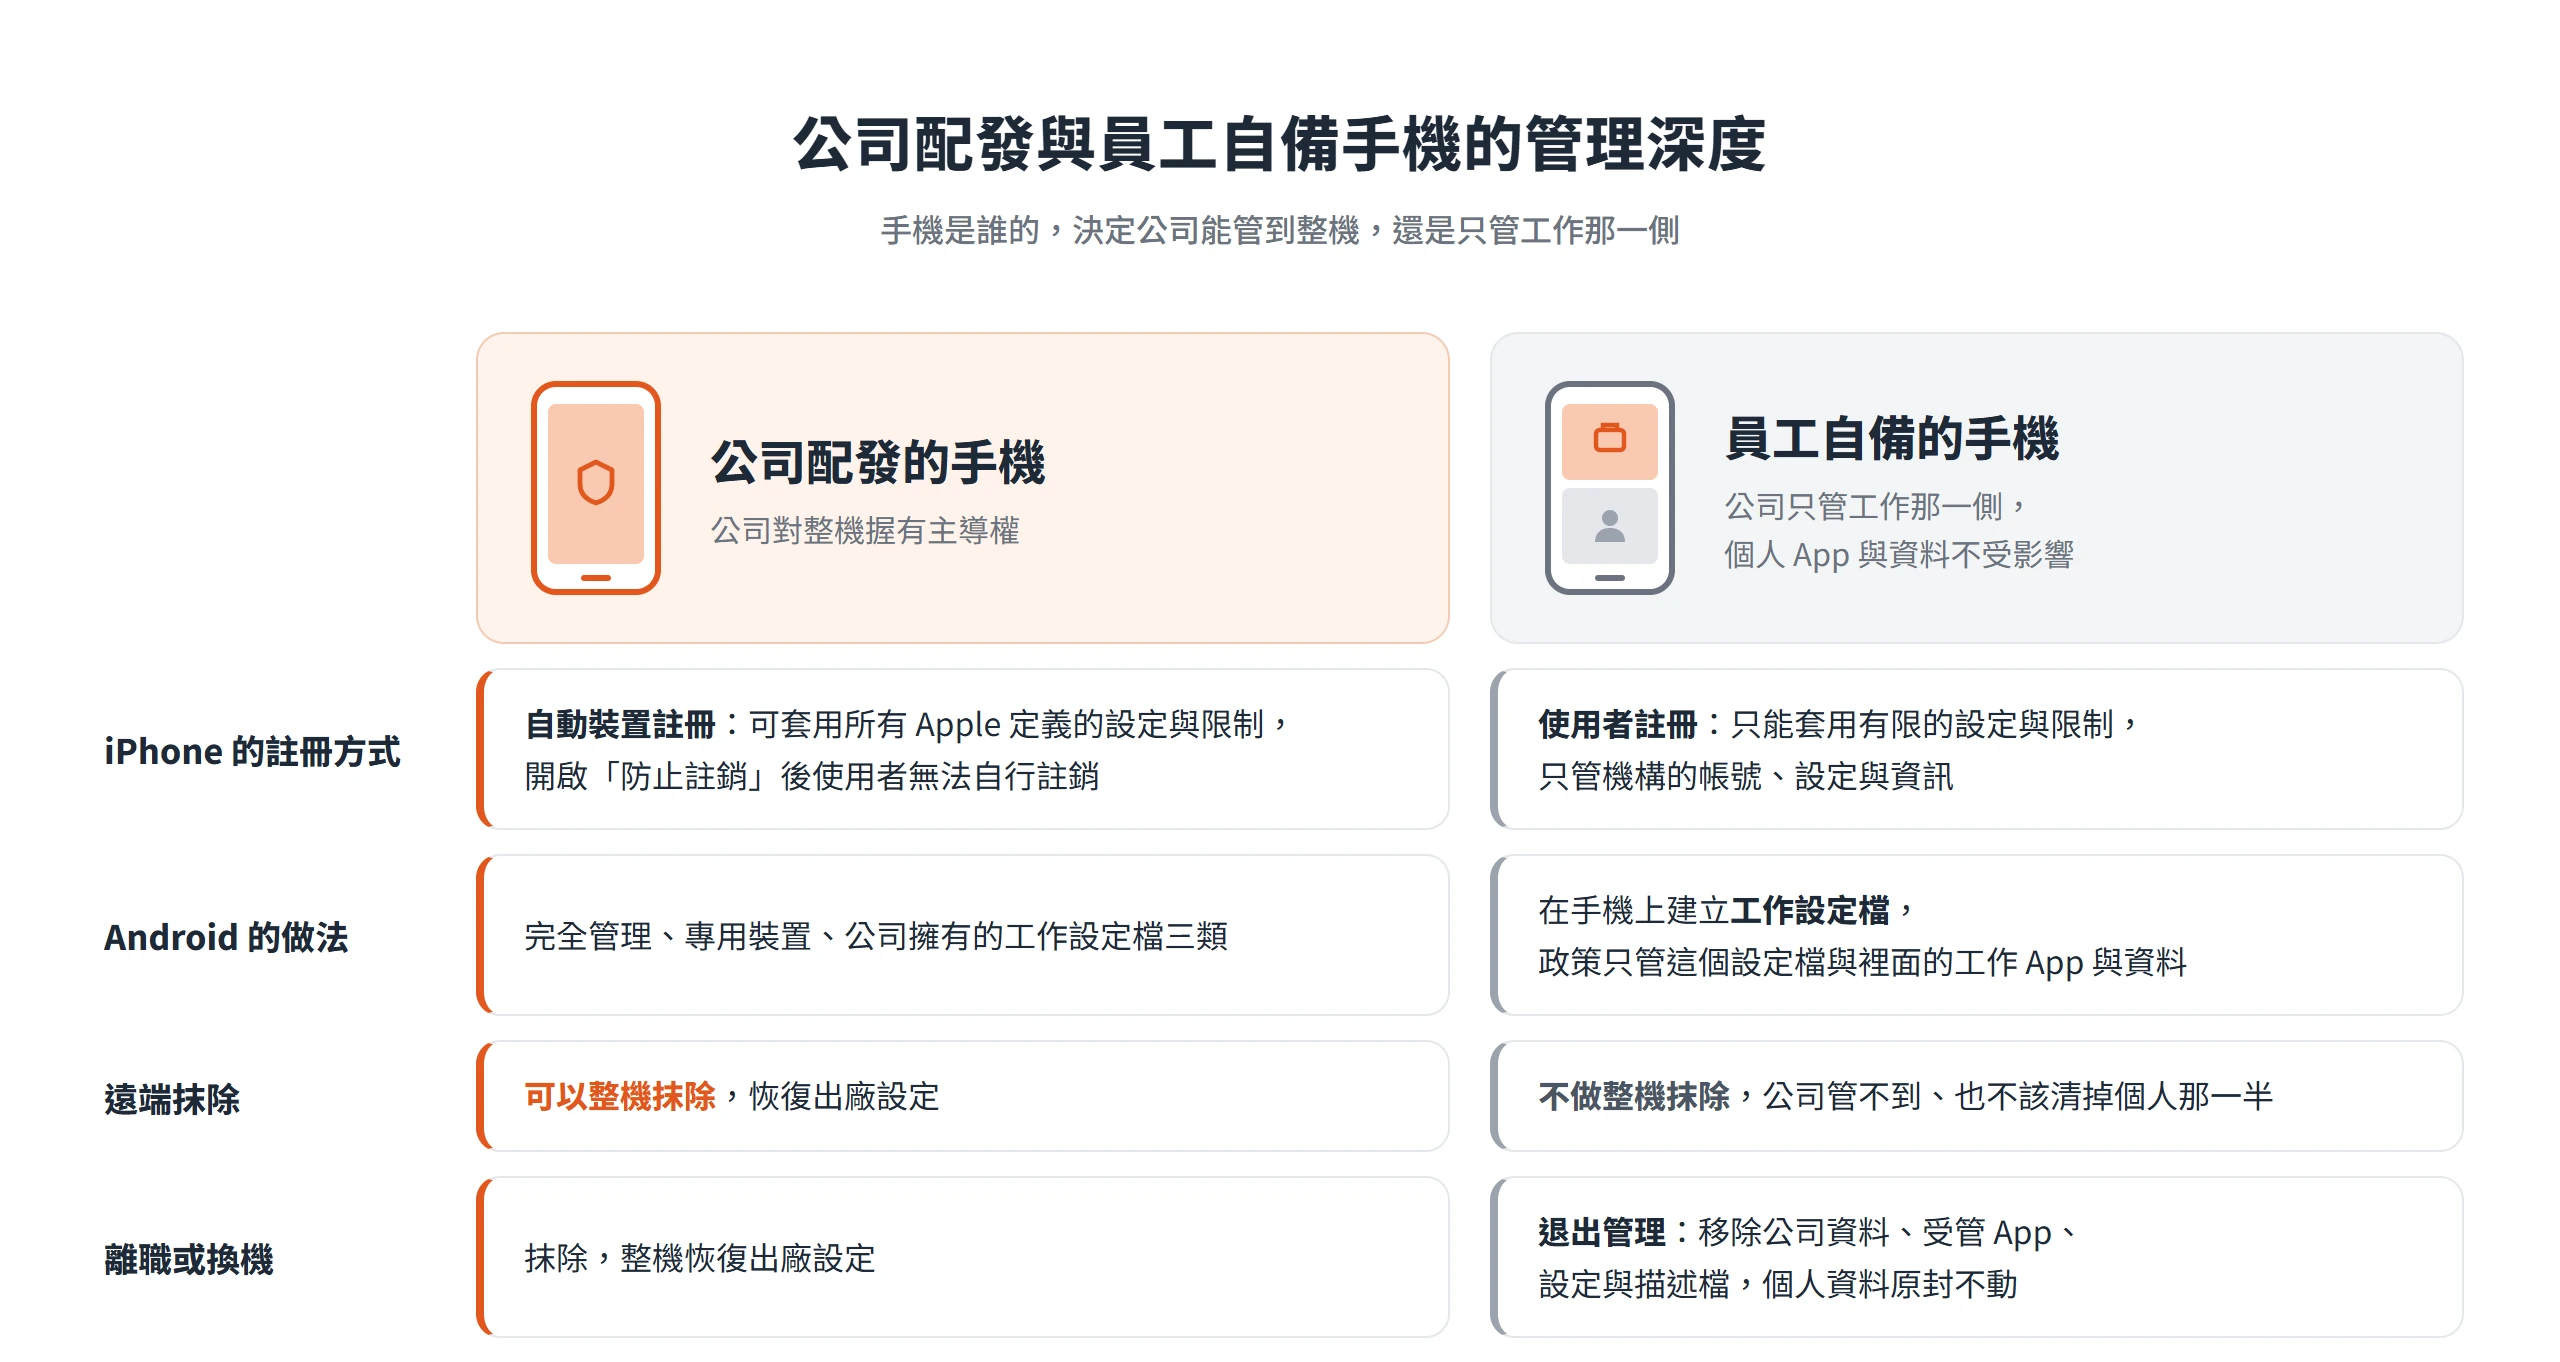
公司配發的 Apple 裝置,可以走「自動裝置註冊」。Apple 的說明文件指出,這種方式可以套用所有 Apple 定義的設定與限制,還能選擇讓使用者無法移除註冊描述檔;開啟「防止註銷」後,受監管的裝置無法由使用者自行註銷。IT 團隊能管理的設定與能查看的資訊,也比「裝置註冊」或「使用者註冊」兩種方式都來得多。
至於 Android,Microsoft 把公司擁有的裝置分成完全管理、專用裝置,以及公司擁有的工作設定檔三類。差別在於手機是否還留一塊給員工私人使用,但共通點是公司對整機握有主導權,因此遠端抹除與限制 App 都做得到。
員工自備的手機只管工作那一側
員工自備的手機,原則是公司只管公司的東西,不碰個人的。Apple 的「使用者註冊」就是為這種情境設計,對象是使用者而非機構擁有的裝置。Apple 的說明文件指出,因為裝置屬於使用者,機構只能套用一組有限的設定與限制,目的是保護使用者隱私、維持高度的個人使用空間,IT 團隊只能管理機構的帳號、設定與資訊,無法管理使用者的個人帳號。
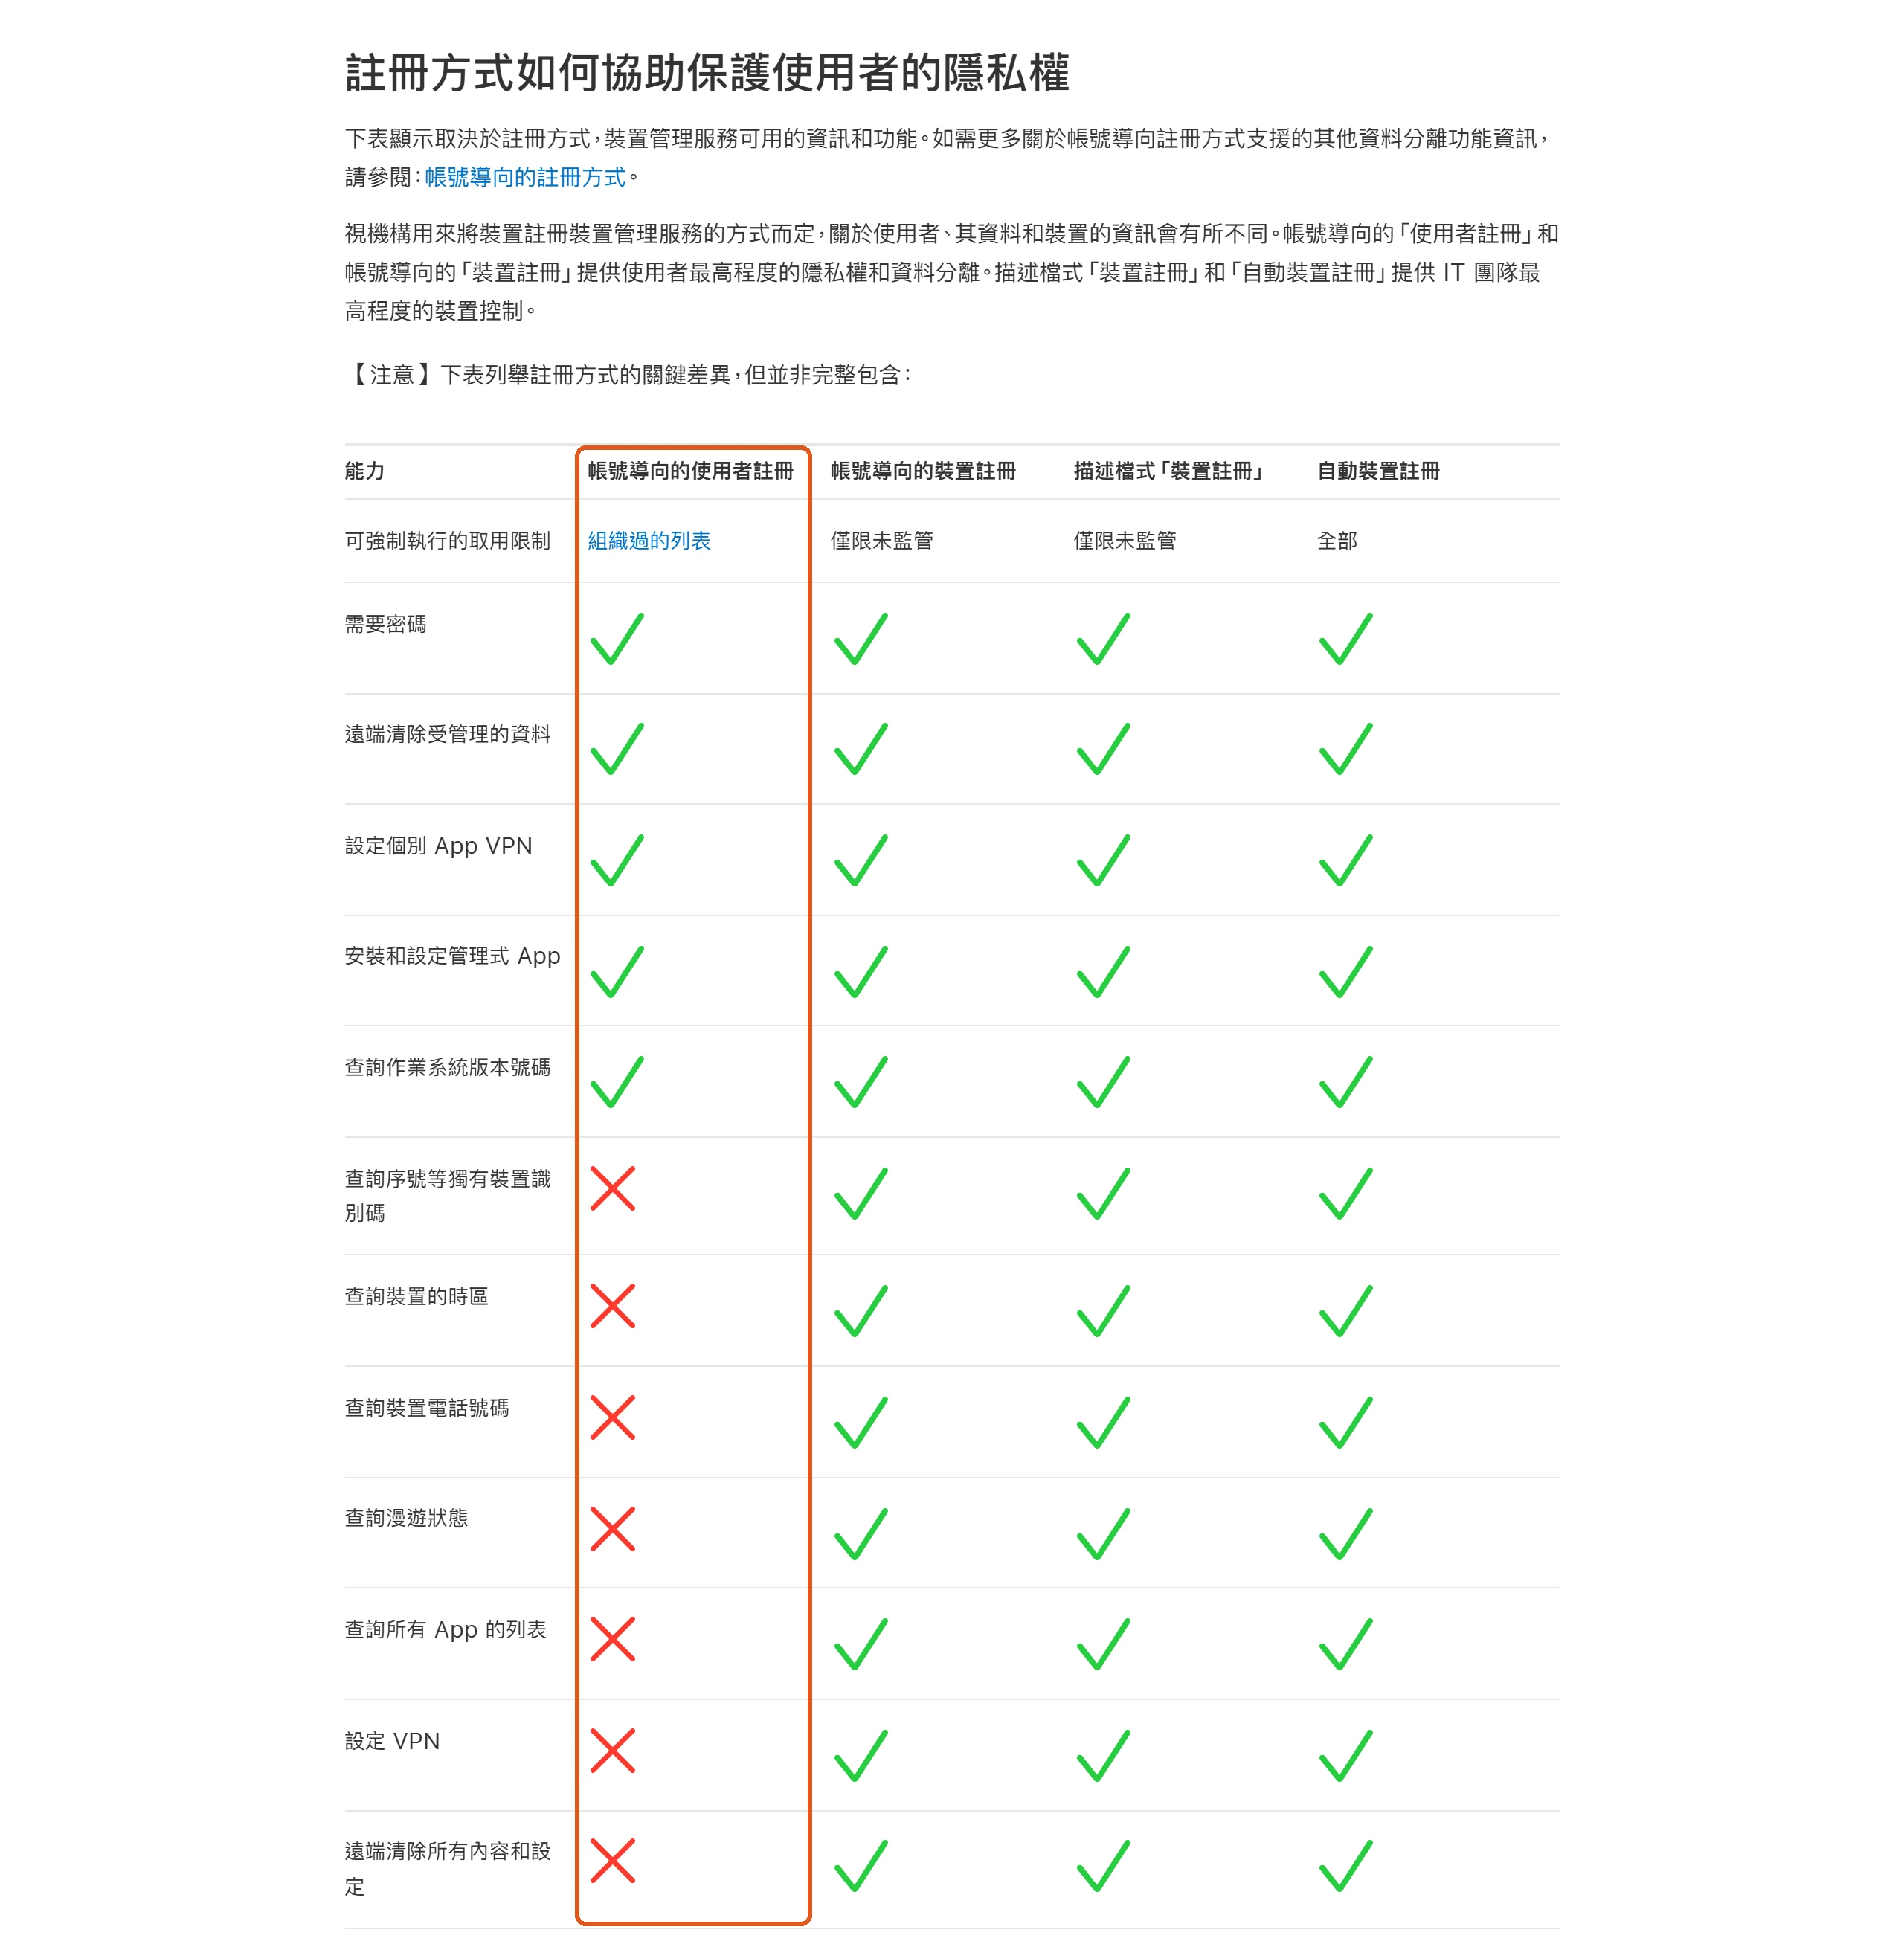
Android 的做法是在手機上建立獨立的工作設定檔。Microsoft 說明,註冊期間裝置上會建立一個工作設定檔,用來存放工作 App 與資料,Intune 政策只管理這個設定檔及其內容;個人 App 與資料分開放在裝置的另一部分,不受 Intune 影響。依 Intune 現行的預設,個人裝置可以註冊工作設定檔。
也因此,自備的手機不適合整機抹除,公司既管不到另一半,也不該去清掉另一半。
離職或換機時只移除公司資料
員工離職或換手機時,自備手機的處理是退出管理。Microsoft 說明 Intune 的退出(Retire)動作,會移除裝置上的公司資料,但不做整機抹除或恢復出廠設定,所以特別適合個人擁有的裝置。它會讓裝置退出管理,移除透過 MDM 派送的受管 App、設定與描述檔,個人資料則原封不動保留。
這個動作要等到裝置下次與管理系統同步時才會生效,在那之前,手機可能仍會顯示在管理清單裡。所以離職流程多加一步「確認手機已完成退出」,能降低公司資料留在離職員工手機上的風險。
MDM 管整台裝置,MAM 只管工作用的 App
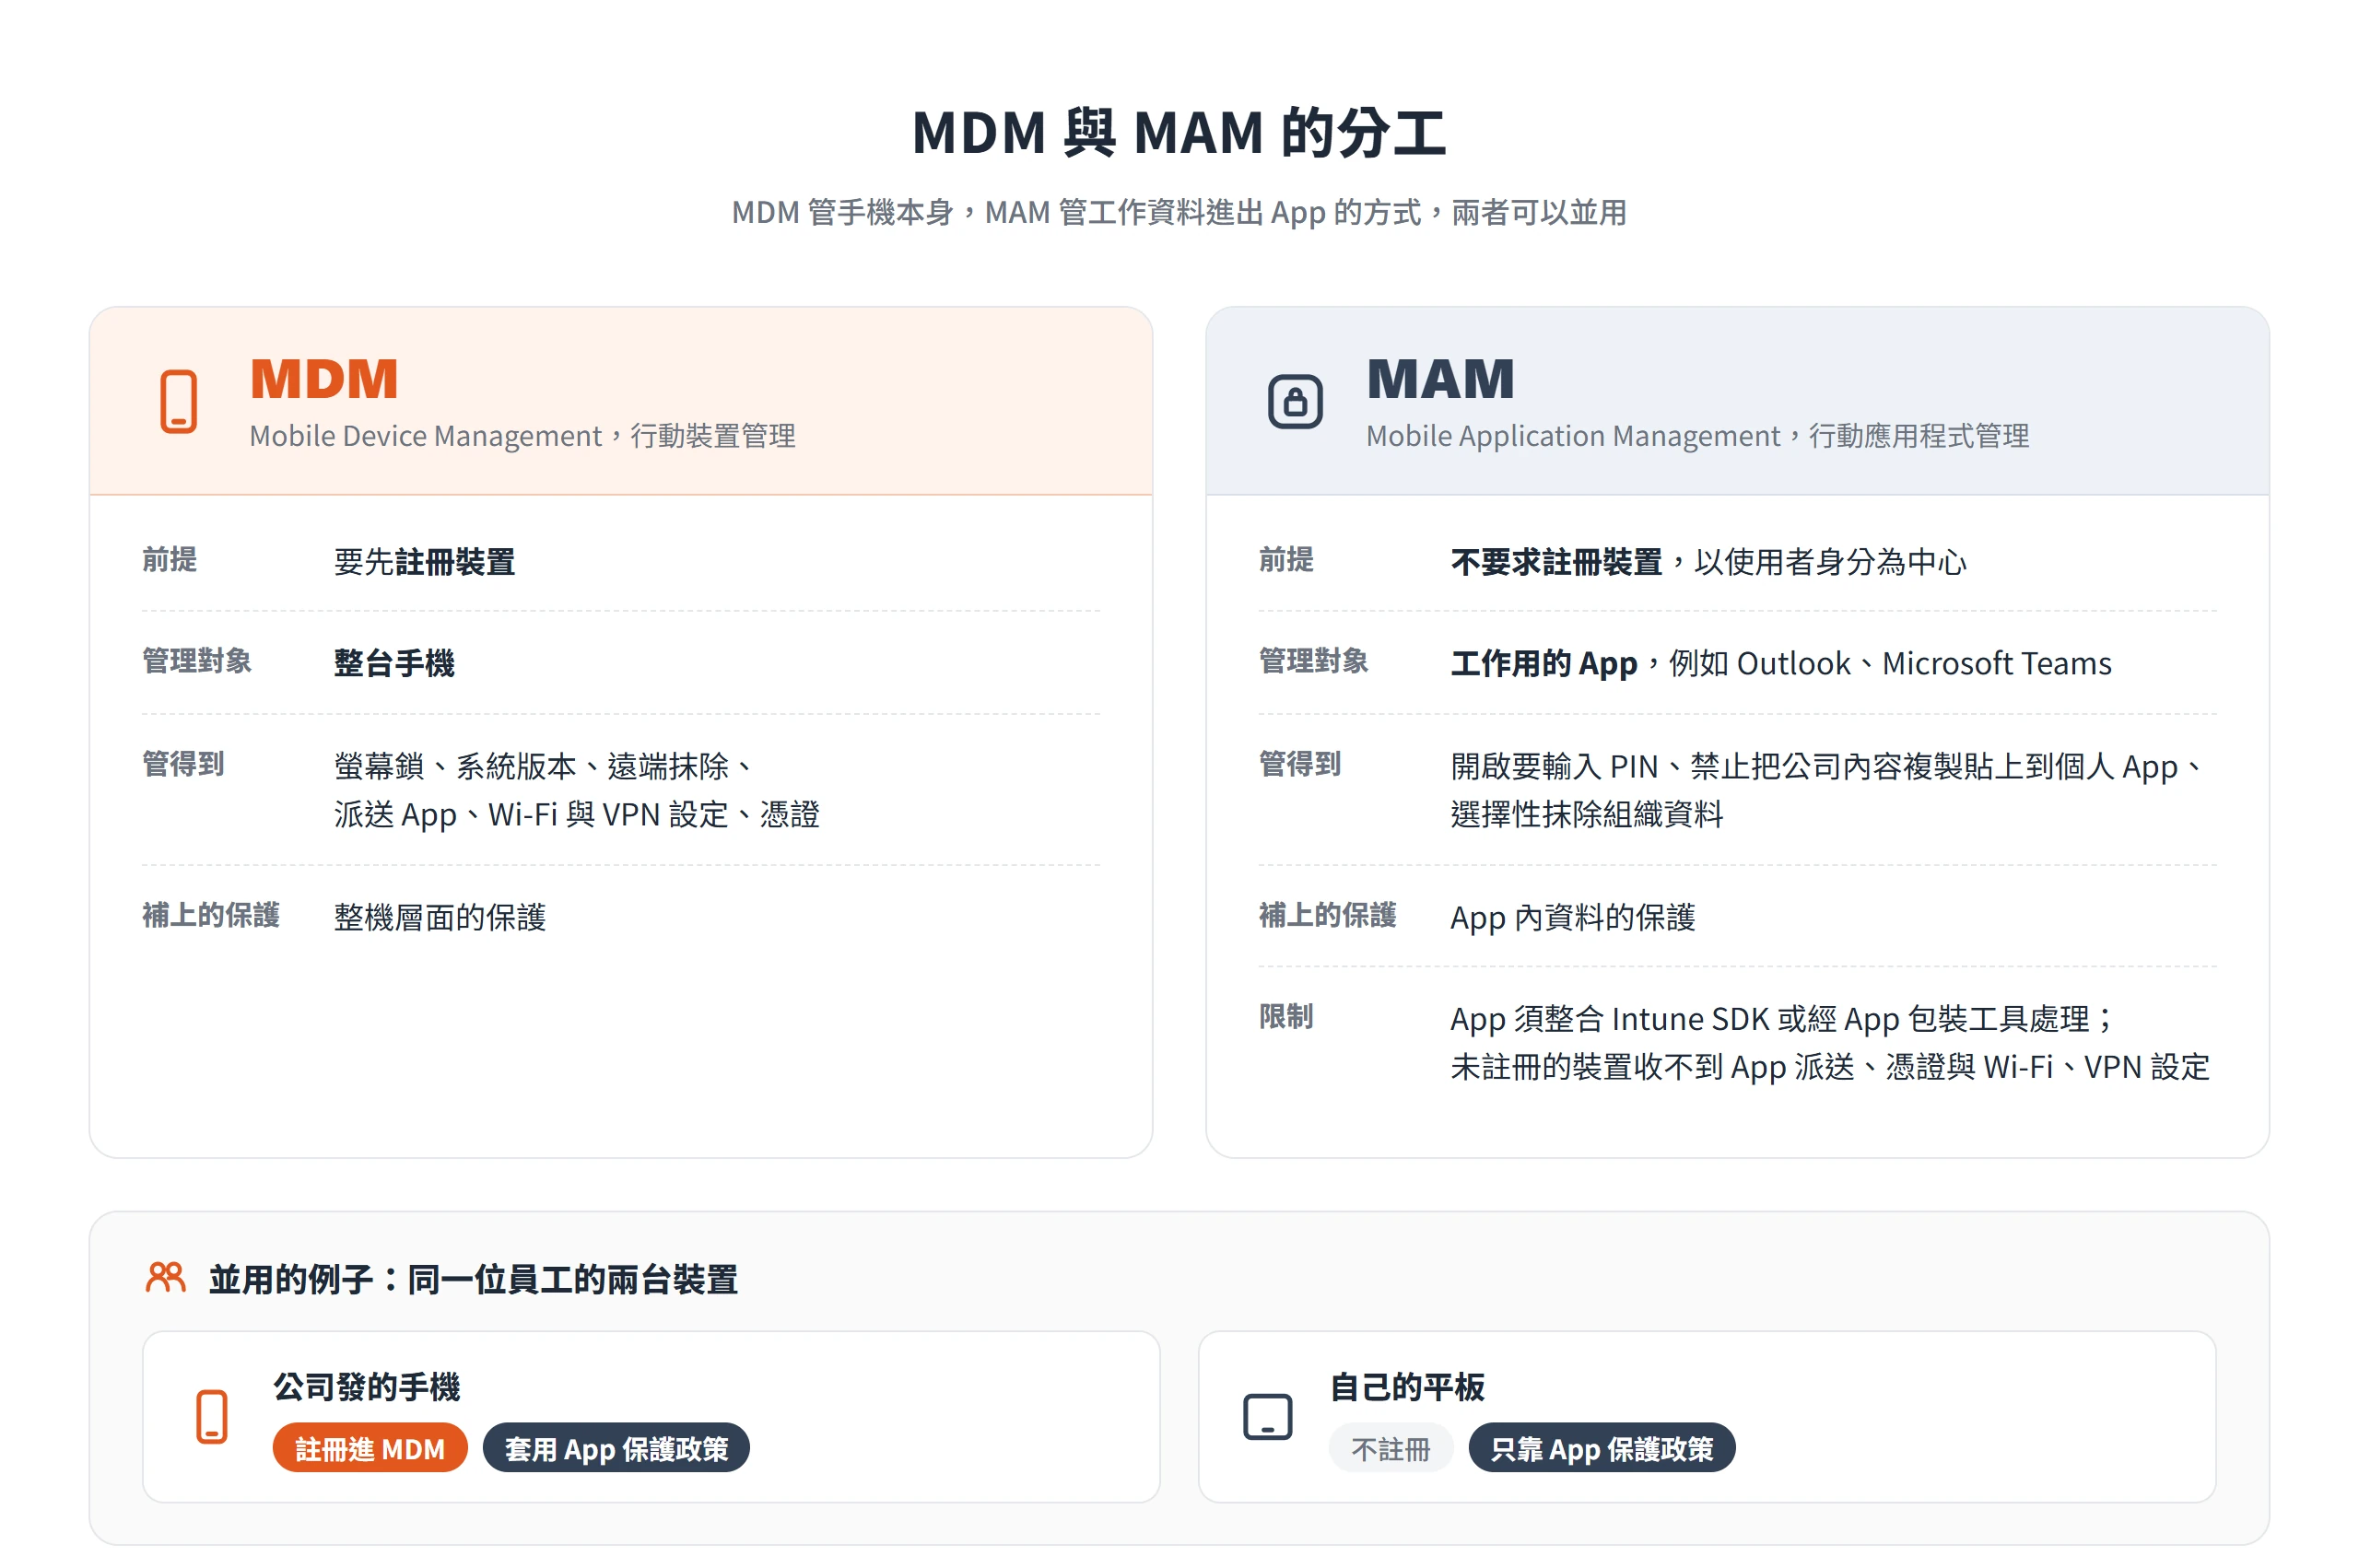
MAM 是 Mobile Application Management 的縮寫,中文是行動應用程式管理。MDM 要先註冊裝置,再管整台手機;MAM 則不要求註冊裝置,只在工作用的 App 裡套規則,例如要求輸入 PIN 才能開啟、禁止把公司內容複製貼上到個人 App。
Microsoft 的說明文件把兩者列為 Intune 的兩種管理模式,可以各自獨立使用,也可以並用。兩者不是二選一,而是管理深度不同。MDM 管的是手機本身,MAM 管的是工作資料進出 App 的方式。
MAM 不用註冊裝置的做法與限制
MAM 的特點是以使用者身分為中心,只在工作情境下才套用規則。Microsoft 說明,使用者保有個人 App 與內容的控制權,公司保護的是 Outlook、Microsoft Teams 這類受管 App 裡的資料;員工離職時,公司可以選擇性抹除組織資料,不碰個人內容。Intune 的 App 保護政策也可以完全獨立於任何 MDM 方案使用。
限制在於,能受 MAM 保護的 App,必須整合 Intune SDK 或經過 App 包裝工具處理,並不是手機上所有 App 都管得到。再加上前面提過,未註冊的裝置不會被派送 App、不會配置憑證,也不會收到公司的 Wi-Fi 與 VPN 設定。Microsoft 也提醒,要確保規則真的被執行,應把 App 保護政策與條件式存取搭配使用。
MDM 和 MAM 並用時的分工
Microsoft 在說明文件裡舉過一個很貼近小公司的例子:員工同時有公司發的手機與自己的平板,公司手機註冊進 MDM,並且套用 App 保護政策;個人平板不註冊,只靠 App 保護政策保護工作資料。
這個搭配的邏輯是,MDM 補上整機層面的保護,像是螢幕鎖、系統版本與遠端抹除;MAM 補上 App 內資料的保護,像是 PIN、複製貼上限制與選擇性抹除。每一台裝置不必管到同一個程度,重點是公司資料碰得到的地方,都有對應的那一層保護。
小公司導入 MDM 前,先決定管理範圍
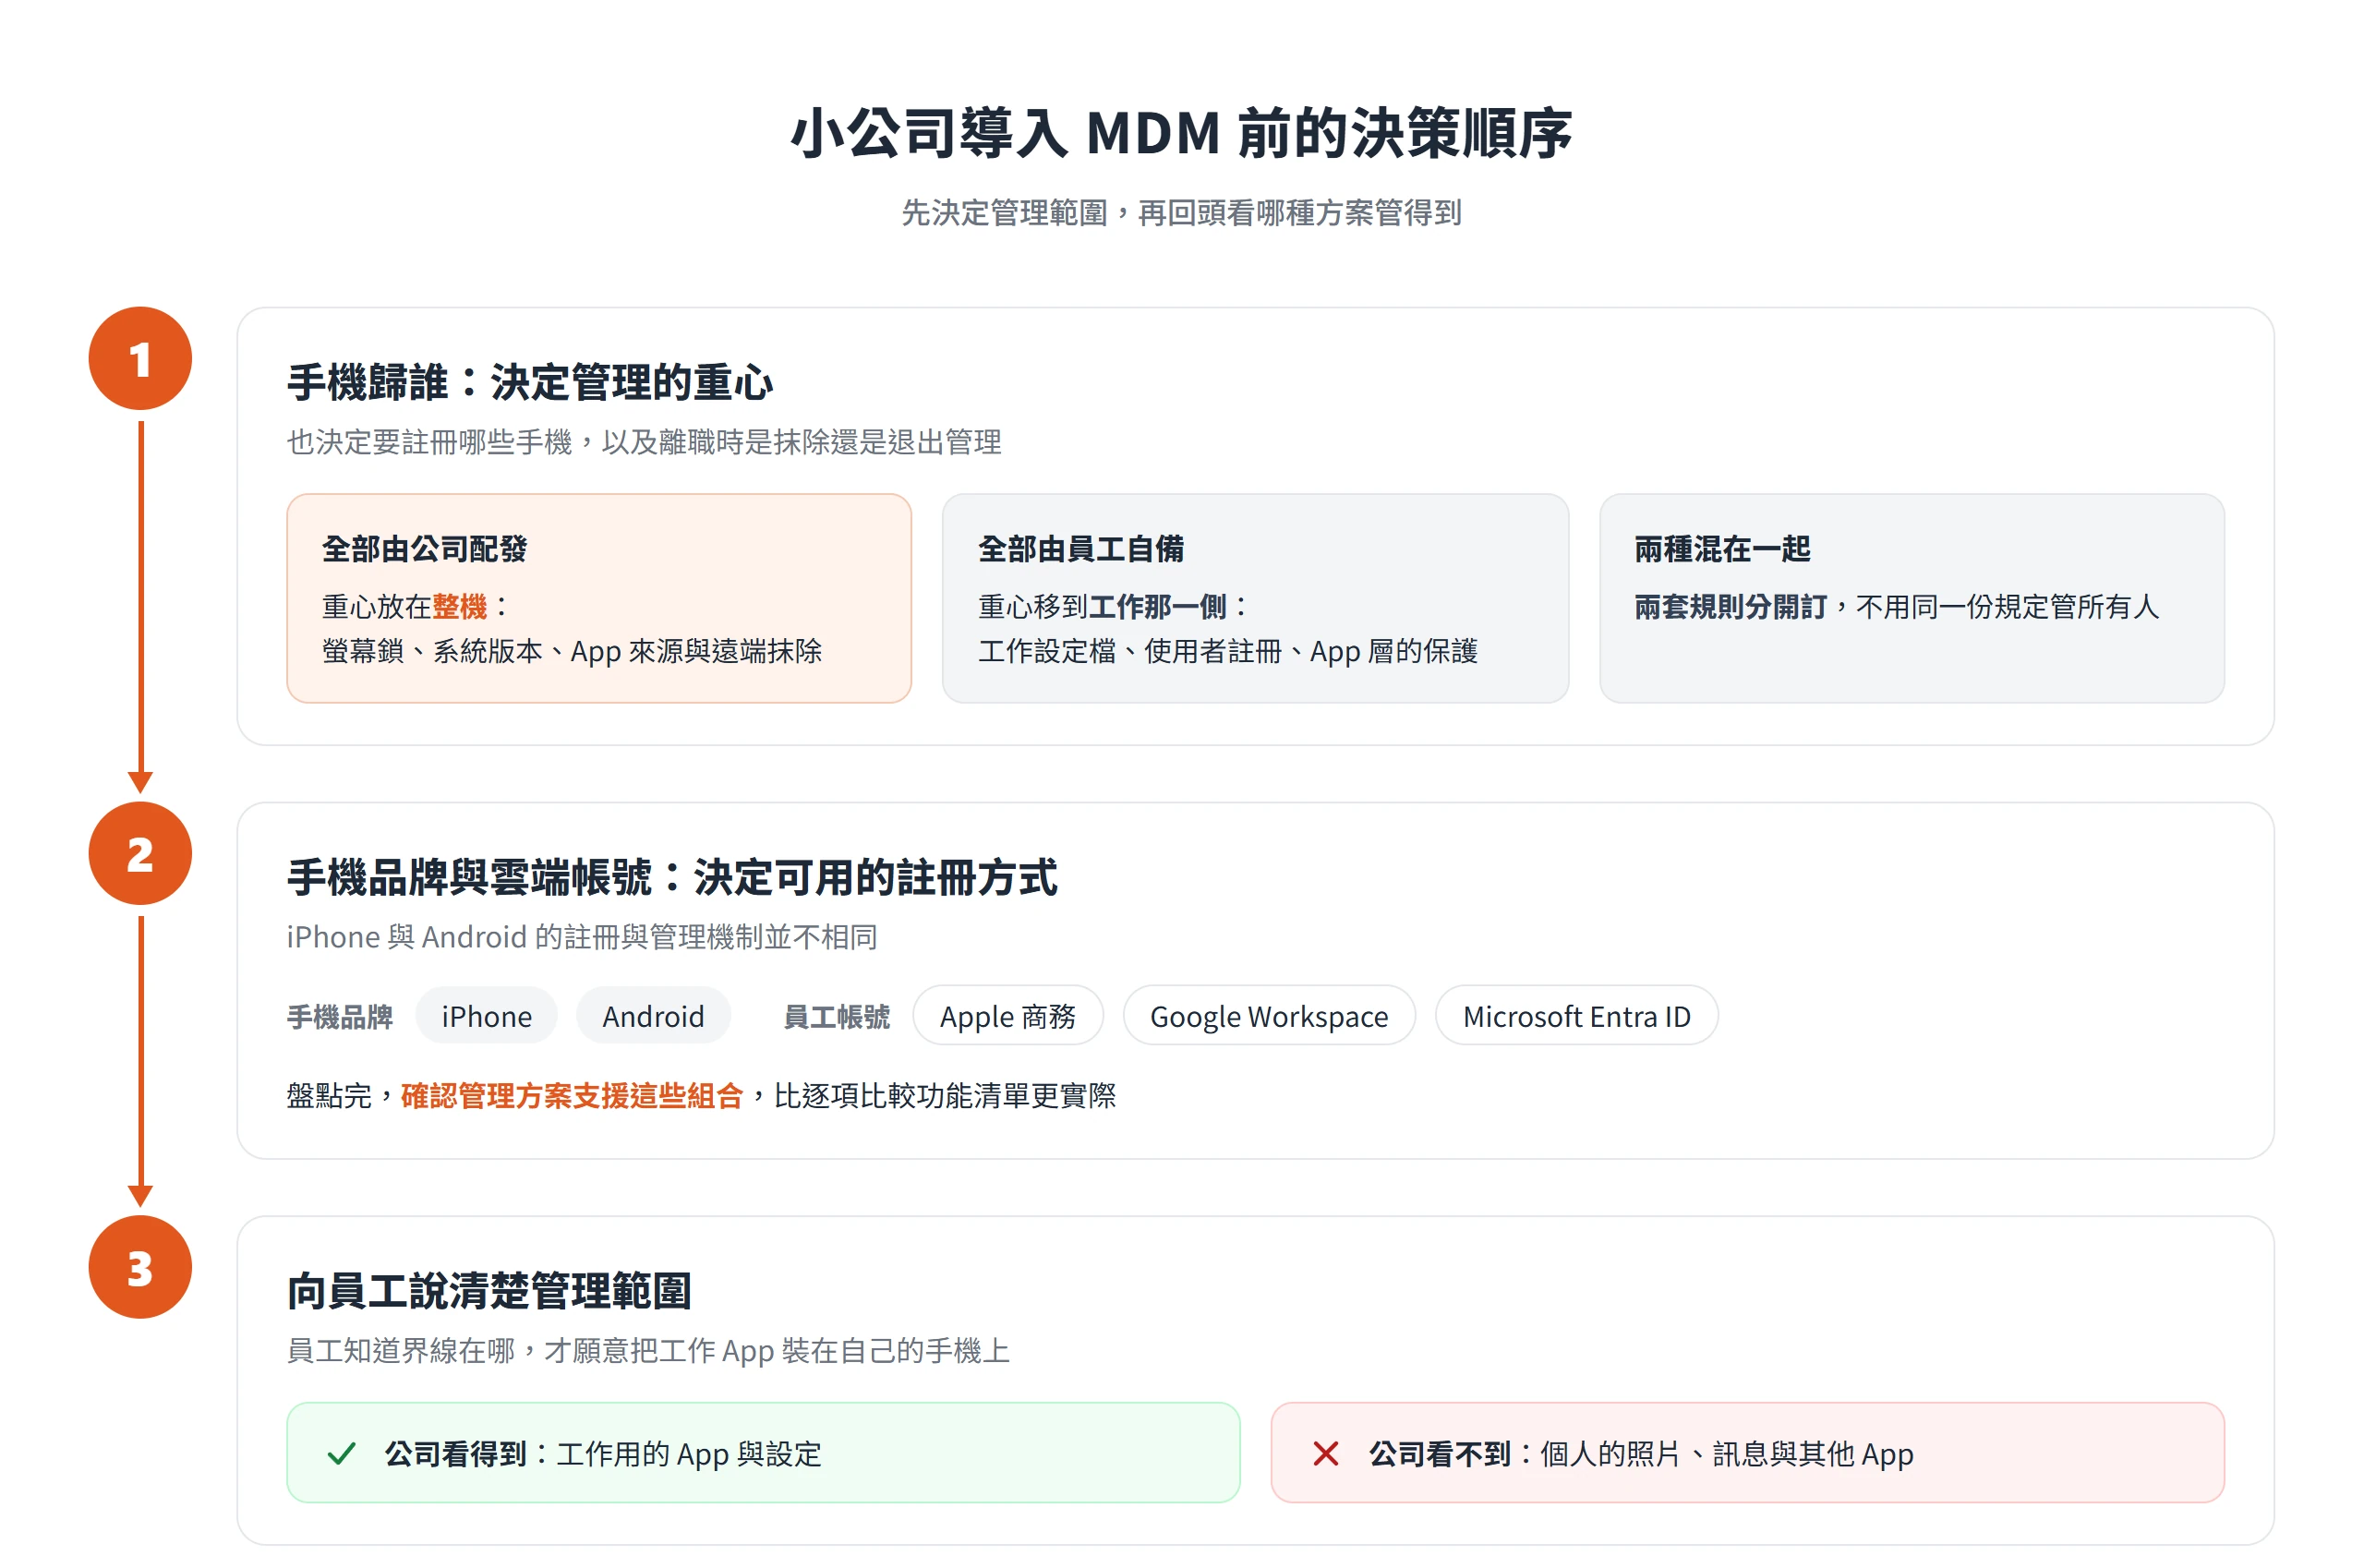
小公司導入 MDM,常見的困難不是不知道有哪些功能,而是沒想清楚要管到哪裡。先決定管理範圍,再回頭看哪種方案管得到,順序才不會倒過來。
手機歸屬決定管理的重心
手機全部由公司配發,管理重心放在整機:螢幕鎖、系統版本、App 來源與遠端抹除,一個都不能少。手機全部由員工自備,管理重心就要移到工作那一側,也就是工作設定檔、使用者註冊,以及 App 層的保護。公司配發一部分、員工自備一部分的混合情況,最好兩套規則分開訂,不要用同一份規定管所有人。
先決定歸屬,再談功能。手機歸誰,決定了要註冊哪些手機,也決定了離職時是抹除還是退出管理。
手機品牌與雲端帳號決定可用的註冊方式
iPhone 與 Android 手機的註冊與管理機制並不相同。Apple 的使用者註冊,可以搭配在 Apple 商務(舊稱 Apple Business Manager)或 Apple 校務管理建立的帳號,也能與 Google Workspace、Microsoft Entra ID 這類身分識別提供者連結的聯合帳號一起使用。Microsoft 說明 Intune 依賴 Microsoft Entra ID 處理驗證、使用者與群組,以及條件式存取。
這表示公司現有的雲端帳號系統,往往會影響 MDM 的做法。採購之前,先盤點手上有哪些品牌的手機、員工用的是哪一種帳號,再確認管理方案支援這些組合,比逐項比較功能清單更實際。
管理範圍要先向員工說清楚
自備手機常見的阻力,是員工擔心被公司監看。Apple 的說明文件指出,採用使用者註冊的員工登入後,可以在自己的裝置上看到公司正在管理哪些項目;Android 的工作設定檔,也把個人 App 與資料隔在管理範圍之外。
導入之前,把這些事實直接告訴員工:公司看得到工作用的 App 與設定,看不到個人的照片、訊息與其他 App。員工知道界線在哪,才願意把工作 App 裝在自己的手機上,MDM 也才有機會真正發揮作用。
MDM 的價值不在於管得多,而在於管得剛好。公司的手機管到哪裡,取決於手機是誰的、上面放了哪些資料,以及員工願意讓公司看到多少。把這三件事談清楚,MDM 才會是一套讓大家安心的規矩,而不是只有管理員在用的工具。